



novembro 19, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.


Blazingly fast way to build, track and deploy your models!
A Parte 1 nomeou o problema: tokenmaxxing, a nova métrica de linhas de código, na qual engenheiros otimizam para o volume de uso de IA simplesmente porque esse é o número que está sendo medido. A Parte 2 prescreveu a cura arquitetônica: identidade, política, segurança e observabilidade anexadas a cada requisição no gateway. Esta parte final transforma essa arquitetura em algo que uma organização pode realmente operar semana após semana.
A decisão de design mais consequente nesta camada é também a que passa despercebida mais facilmente. O dashboard que você constrói vai treinar comportamentos. Um leaderboard cria pressão social para queimar tokens. Uma sala de controle ajuda líderes de plataforma, segurança, finanças e engenharia a responder a perguntas mais difíceis e a agir com base nas respostas.
As perguntas que realmente importam: Quais fluxos de trabalho criam valor por dólar? Quais agentes estão entrando em loop? Quais equipes estão subutilizando IA onde ela genuinamente ajudaria? Qual uso de modelos premium é justificado e qual é apenas decorativo? Quais eventos de guardrail são ruído e quais sinalizam risco real?
Acerte nos painéis e essas se tornarão perguntas operacionais de rotina respondidas no standup de segunda-feira. Erre neles e o seu dashboard mais preciso treinará silenciosamente o mesmo comportamento manipulável que você tentou evitar.
Antes dos painéis, as regras de design. Cada princípio é a resposta direta a um modo de falha introduzido por leaderboards.
O painel de adoção responde a uma pergunta enganosamente simples: quantos engenheiros estão realmente usando ferramentas de IA em um determinado dia?
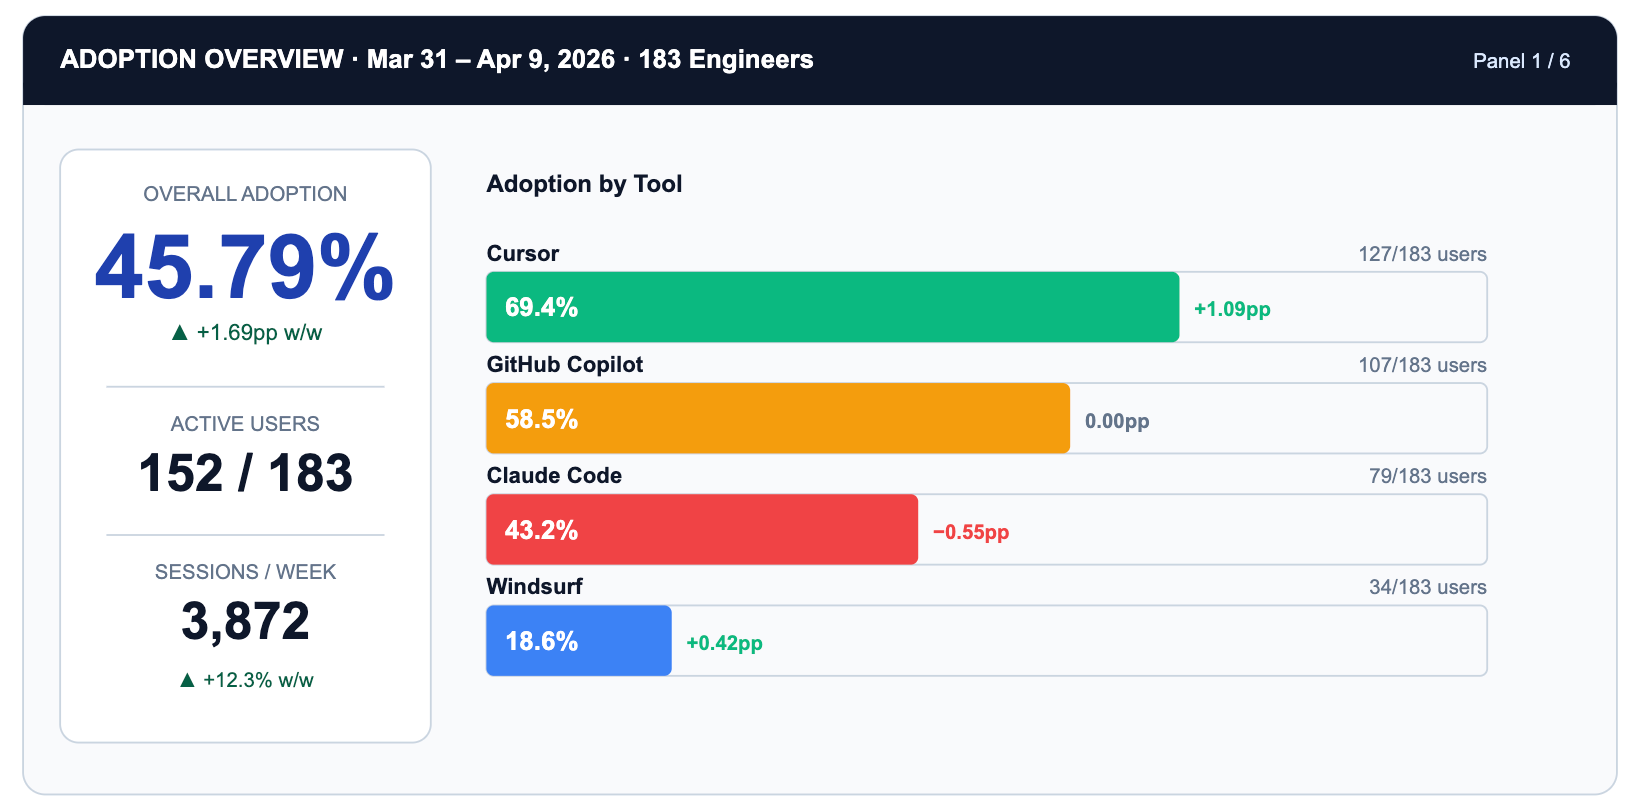
Observe o que o painel não mostra: rankings individuais. A unidade é fornecedor x equipe x dia. A ação que ele produz não é 'parabenizar o Alex', mas sim 'a adoção do Claude Code está 26 pontos percentuais abaixo do Cursor. É um problema de fricção na ferramenta ou de adequação ao caso de uso?' Essa é uma pergunta que vale uma sprint.
O TrueFoundry torna isso possível por meio do cabeçalho X-TFY-METADATA anexado a cada requisição do gateway. O cabeçalho carrega um objeto JSON em string cujos campos incluem identidade do usuário, pertencimento à equipe, nome da ferramenta, tag do projeto e ID da sessão.
→ Referência de Cabeçalhos de Requisição e Resposta do TrueFoundry
→ Visão Geral do Dashboard de Analytics
A adoção diz quem está usando IA. A taxa de queima diz para onde o dinheiro está indo. São perguntas diferentes e pertencem a painéis diferentes.
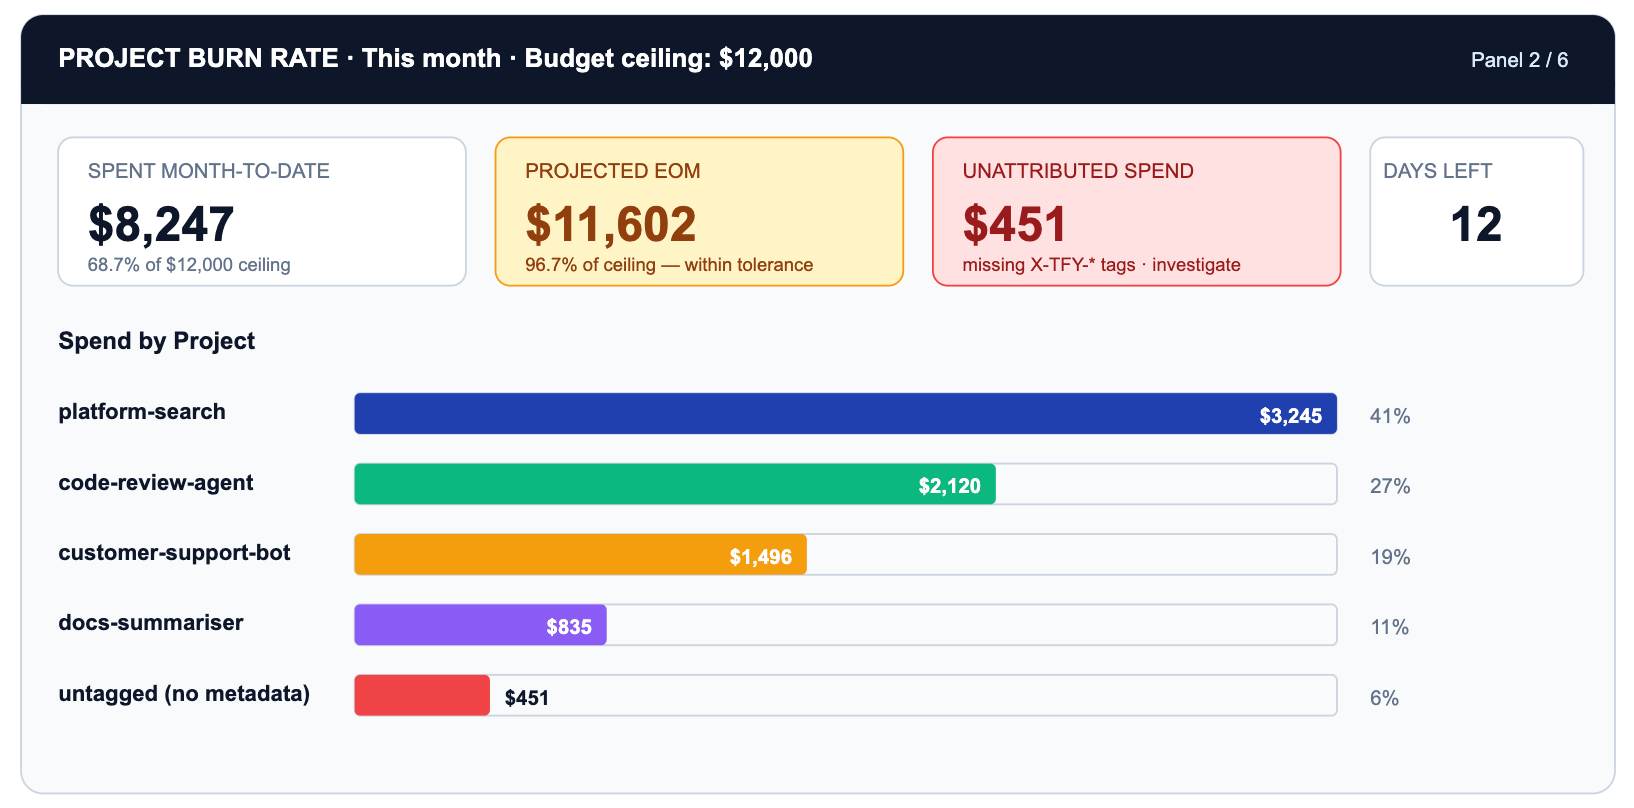
A linha crítica é UNTAGGED. $451 de gastos não possuem metadados de projeto. Isso é uma lacuna de configuração do gateway, não um problema de gastos. Cada requisição sem tag não pode ser atribuída a um resultado de negócio, governada por uma política de orçamento ou exibida em um gráfico útil de taxa de queima.
O Budget Limiting do TrueFoundry permite definir limites rígidos (hard ceilings) por projeto, por equipe, por família de modelos ou por janela de tempo. Quando a pesquisa de plataforma atinge 100% do seu limite mensal de $4.000, as requisições começam a retornar 429 ou fazem fallback para um modelo mais barato com base na sua política configurada.
→ Budget Limiting — janelas, limites e alertas
→ Rate Limiting — por usuário, por modelo, por tag de metadados
O modo de falha novo e mais caro em um mundo baseado em agentes é o loop: um agente que tenta novamente indefinidamente porque sua condição de saída nunca é satisfeita, ou porque a ferramenta que ele chama continua retornando erros. Um único agente em loop pode consumir tantos tokens em uma hora quanto uma equipe de engenheiros consome em um dia.
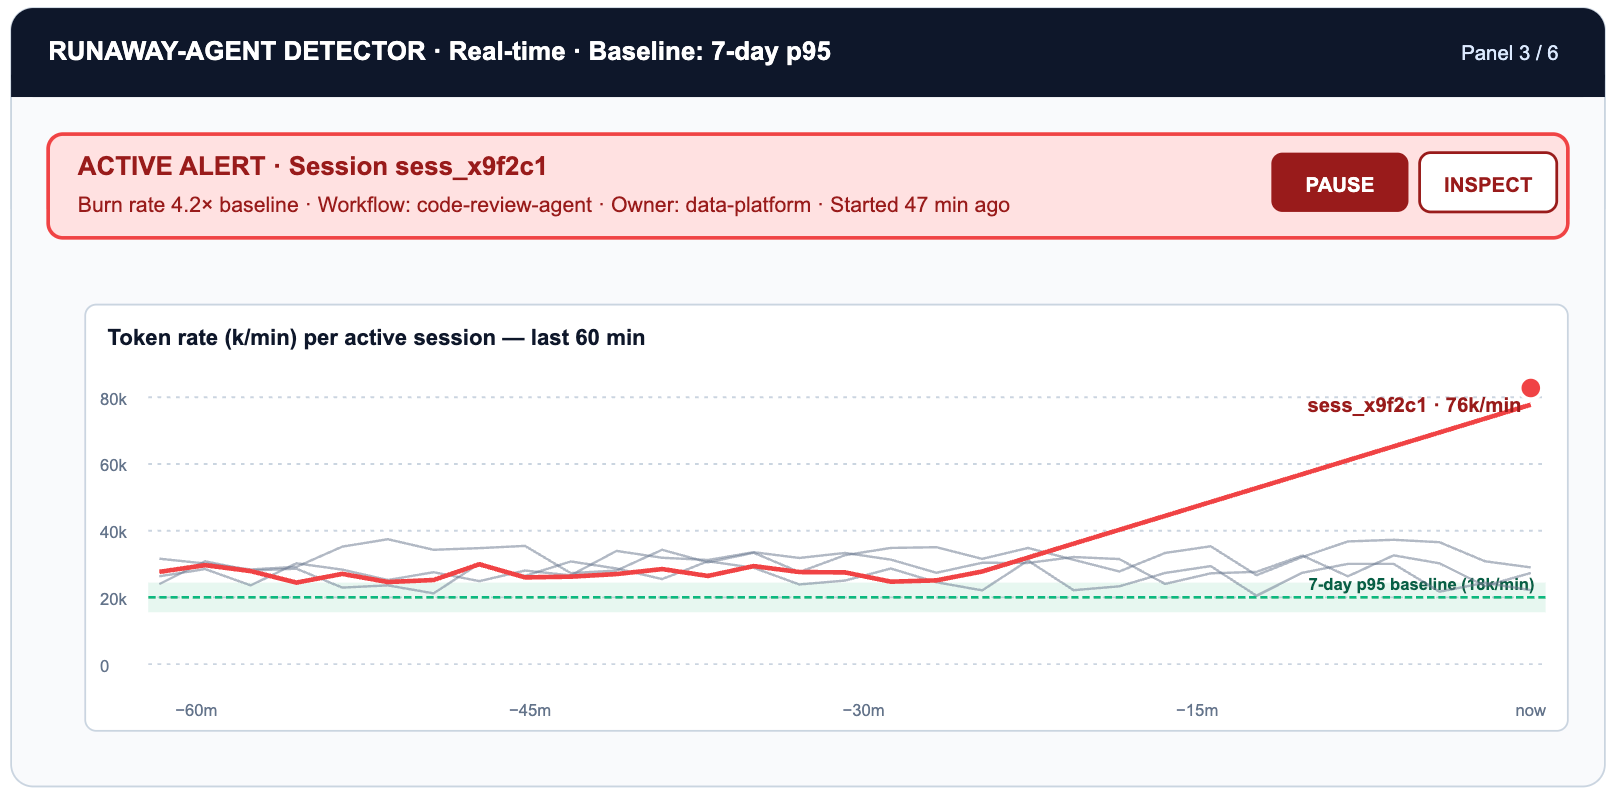
Este painel requer o sinal OTEL que o TrueFoundry exporta: taxa de tokens por sessão ao longo do tempo, e não apenas contagens por requisição, apoiando práticas de AIOps como detecção de anomalias e identificação proativa de problemas. A linha de base p95 é calculada a partir dos últimos sete dias de sessões para cada tag de fluxo de trabalho. Qualquer coisa que exceda 3x essa linha de base dispara um evento de PagerDuty e, opcionalmente, o encerramento da sessão através do caminho de aplicação de rate-limit.
→ Exportar Dados OpenTelemetry — traces, spans, contadores de tokens
→ Rate Limiting — aplicando limites por sessão
Nem toda tarefa que chega a um modelo de ponta (frontier model) merece um modelo de ponta. Rotear uma tarefa de classificação de e-mail para o Claude Opus 4.7 a $5/$25 por milhão de tokens quando o Haiku 4.5 a $1/$5 lidaria com ela com uma precisão dentro de 2 pontos percentuais de diferença é pagar 5x por uma capacidade que você não usa. A escolha é invisível até ser agregada em milhares de requisições diárias — que é exatamente o que este painel faz.
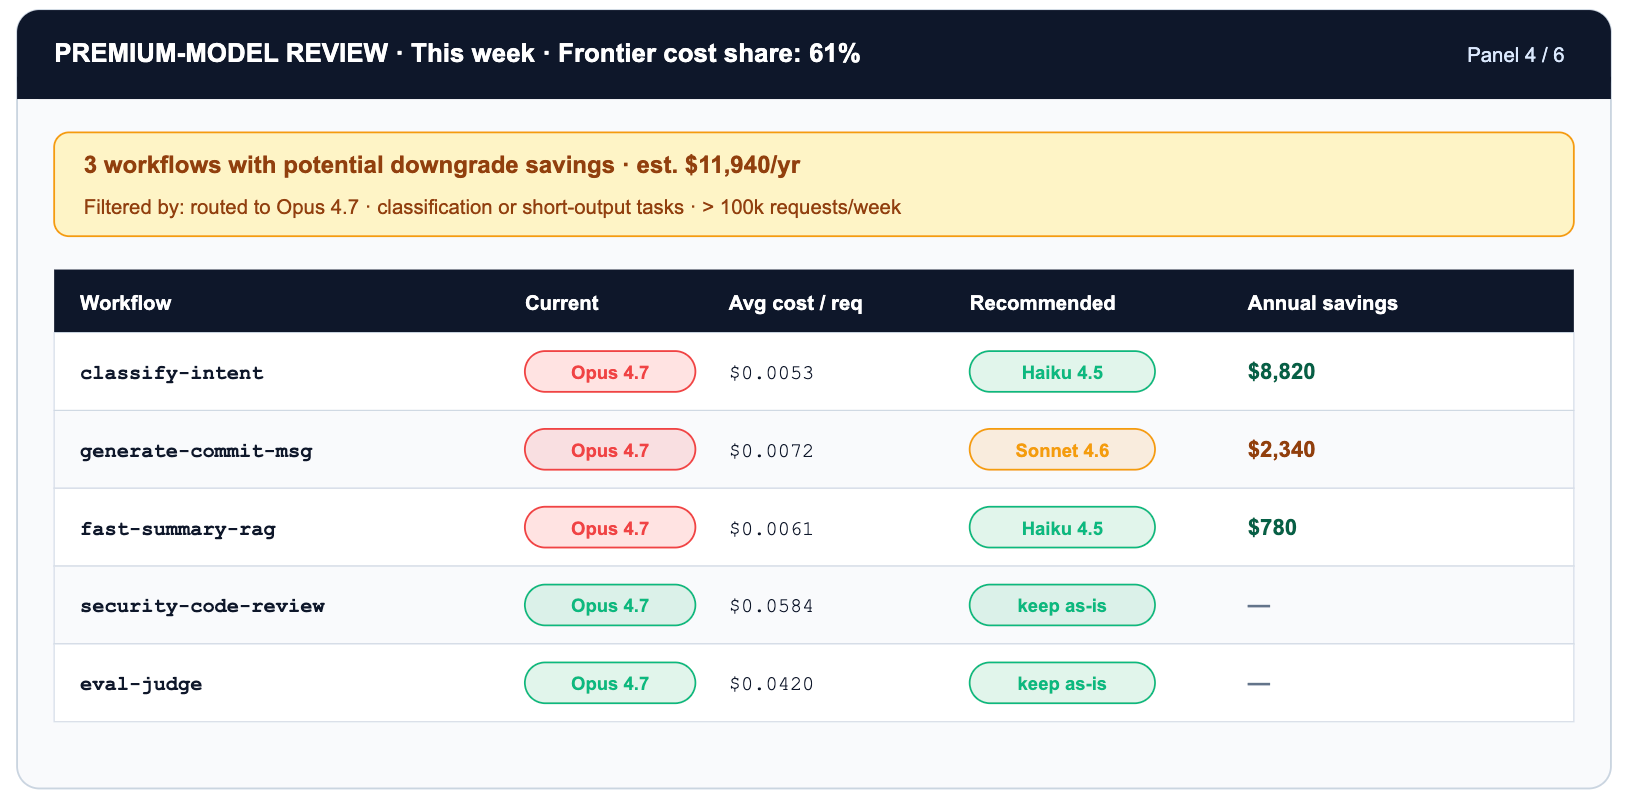
Duas otimizações em camadas se acumulam neste painel. Rotear a classificação de intenção do Opus 4.7 para o Haiku 4.5 representa uma redução de 5x no custo de tokens. Além disso, habilitar o prompt caching no prompt do sistema reduz os tokens de entrada em cache em mais 90% — um desconto acumulado que transforma um fluxo de trabalho de $3.200/mês em cerca de $50/mês, sem alterações na precisão.
Há também uma versão oculta deste painel: o desvio de tokenizador (tokenizer drift). Quando a Anthropic lançou o Opus 4.7, o novo tokenizador passou a produzir até 35% mais tokens para a mesma entrada em comparação com o Opus 4.6. A tabela de preços oficial não mudou. O custo efetivo por requisição mudou. A única maneira de ver isso é através da telemetria de tokens por versão de modelo no gateway. A única maneira de reagir é reverter o alias virtual do modelo — o que no TrueFoundry é uma alteração de YAML, não uma sprint.
O roteamento virtual de modelos do TrueFoundry torna a ação neste painel livre de atritos. Você configura um nome de modelo lógico como 'code-review-fast' que roteia para diferentes endpoints físicos por tag de fluxo de trabalho, hora do dia ou carga — sem tocar no código da aplicação. Fazer um teste A/B com um modelo mais barato é uma alteração de YAML, não uma sprint.
→ Visão Geral de Roteamento — peso, prioridade, fallback, prompt caching
O trabalho do painel de segurança é a triagem. A maioria dos eventos de guardrail é ruído: tráfego de teste, experimentação de desenvolvedores, casos limítrofes esperados em produção. Poucos representam risco real: PII vazando em um prompt, um segredo aparecendo em código gerado por agente, uma tentativa de prompt injection em entrada fornecida pelo usuário.
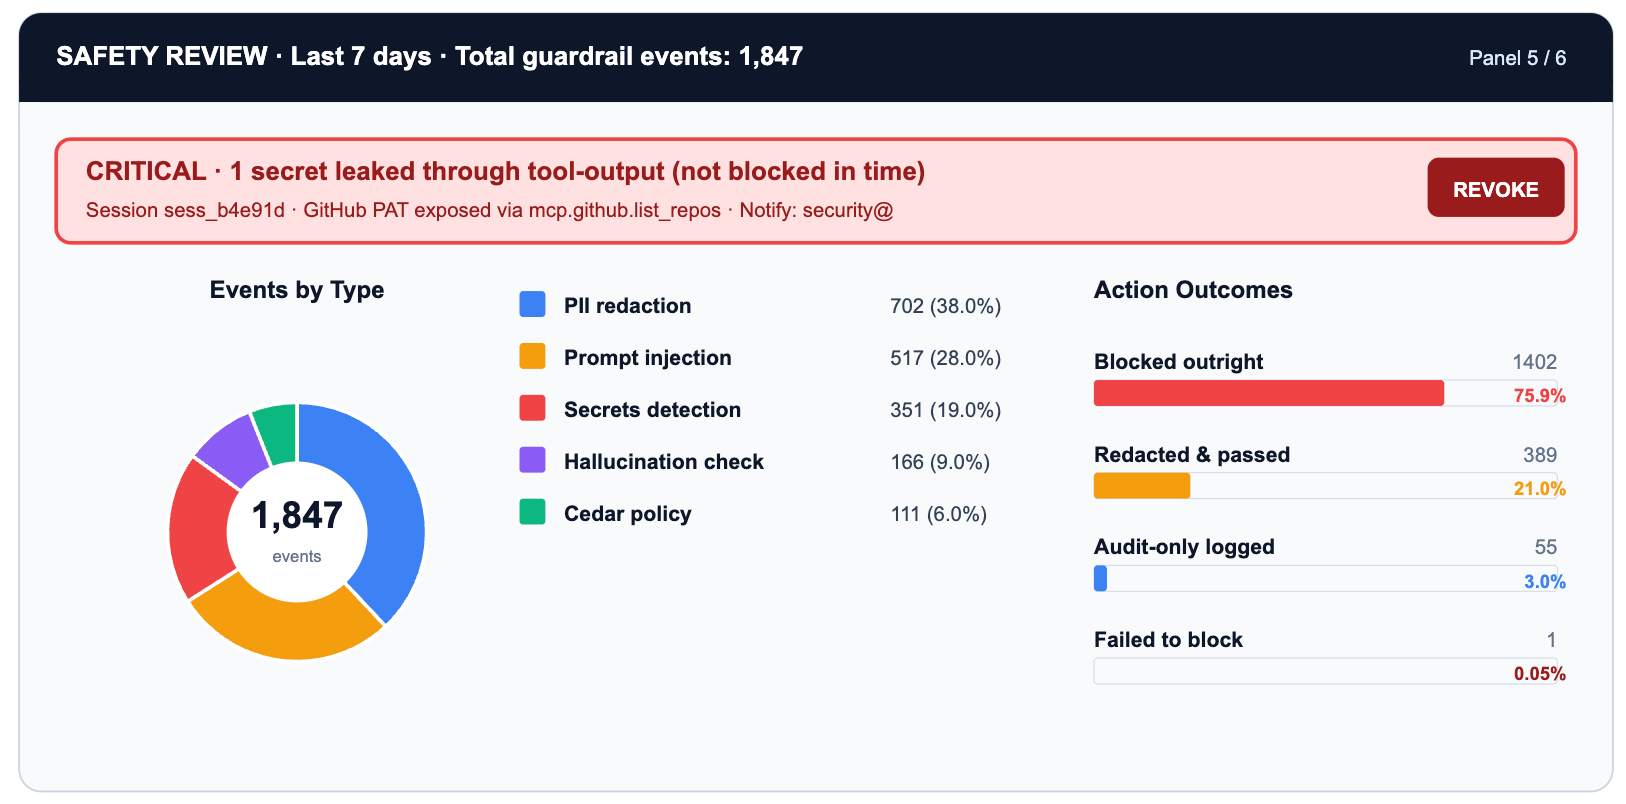
O único segredo vazado na linha de varredura de segredos (secrets-scan) é a célula que exige ação imediata. Todo o resto é informativo: útil para ajustar a sensibilidade dos guardrails, distinguir sinal de ruído e demonstrar conformidade para auditores.
O modelo de quatro ganchos (hooks) de guardrail do TrueFoundry (request-input, request-output, tool-input, tool-output) significa que cada linha de evento é mapeada para um ponto de interceptação específico no ciclo de vida da requisição. A detecção de PII em request-input captura dados do usuário antes que eles cheguem ao modelo. A verificação de segredos em tool-output captura credenciais antes que elas cheguem aos sistemas downstream.
→ Visão Geral de Guardrails — quatro ganchos, decomposição da superfície de ameaças
→ Detecção de PII/PHI — modos de redação e posicionamento de ganchos
→ Detecção de Segredos — modo validar vs mutar
Este é o painel mais difícil de construir e o mais importante de ter. Todos os cinco painéis anteriores descrevem o uso de IA. Este responde se o uso produziu algo.
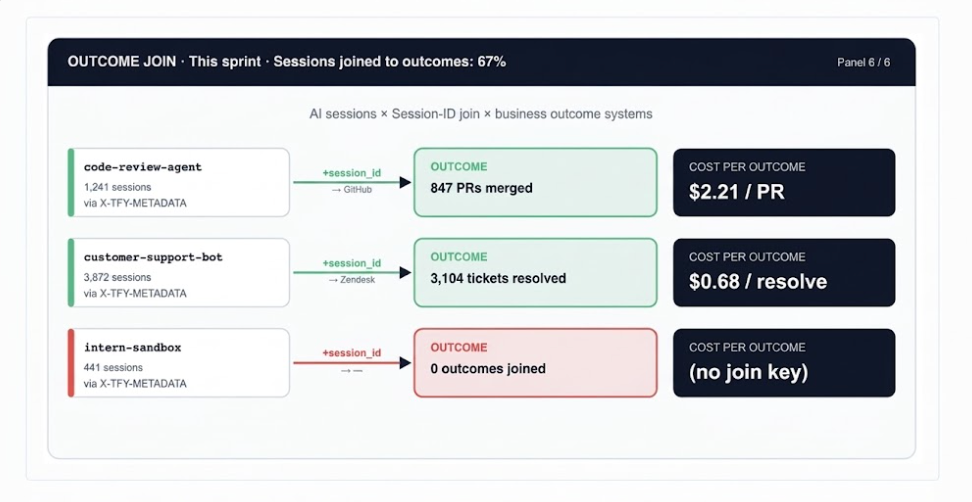
A chave de junção é o campo session_id em X-TFY-METADATA, propagado pelo TrueFoundry em cada requisição de uma sessão de agente com múltiplos turnos. Quando o mesmo ID de sessão aparece no payload do seu webhook do GitHub ou nos metadados do Zendesk, você pode fechar o ciclo: esta sessão custou $2,21 e produziu um PR de revisão de código mesclado.
→ Analytics — visualizações de custo e uso em nível de sessão
Os seis painéis são alimentados por três camadas distintas de métricas. O erro mais comum em dashboards é misturá-las: uma visualização executiva não deve mostrar contagens de retentativas, e uma visualização de plantão (on-call) não deve mostrar taxas de aprovação em avaliações.
Assim que as três camadas estiverem consolidadas, a tentação é agrupá-las em uma pontuação por engenheiro e publicar um ranking. Resista a isso. A função abaixo é explicitamente diagnóstica: uma ferramenta para encontrar padrões de fluxo de trabalho que merecem investimento, redesign ou novos guardrails. Agregue por workflow_tag, não por user_id.
Dashboards não gerenciam organizações. Rituais gerenciam. A cadência operacional mínima viável para o uso governado de IA:
Cada alerta deve ser mapeado para uma etapa do runbook, não apenas para um evento de PagerDuty. O YAML abaixo define o conjunto de regras de alerta mínimo viável para a sala de controle, executado contra a exportação OTEL do TrueFoundry:
Verifique o campo workflow_tag no X-TFY-METADATA da requisição para identificar a equipe proprietária
Verifique o campo workflow_tag no X-TFY-METADATA da requisição para identificar a equipe proprietária
→ tfy apply — implantação de alertas e políticas no estilo GitOps
→ Exportar Dados OpenTelemetry — endpoints de métricas OTEL
Antes de declarar sua sala de controle de IA operacional, verifique estas oito condições. Cada uma é mapeada para uma capacidade específica do TrueFoundry:
A Trilogia Tokenmaxxing construiu um argumento em três camadas. Cada camada é necessária; nenhuma é suficiente sozinha.
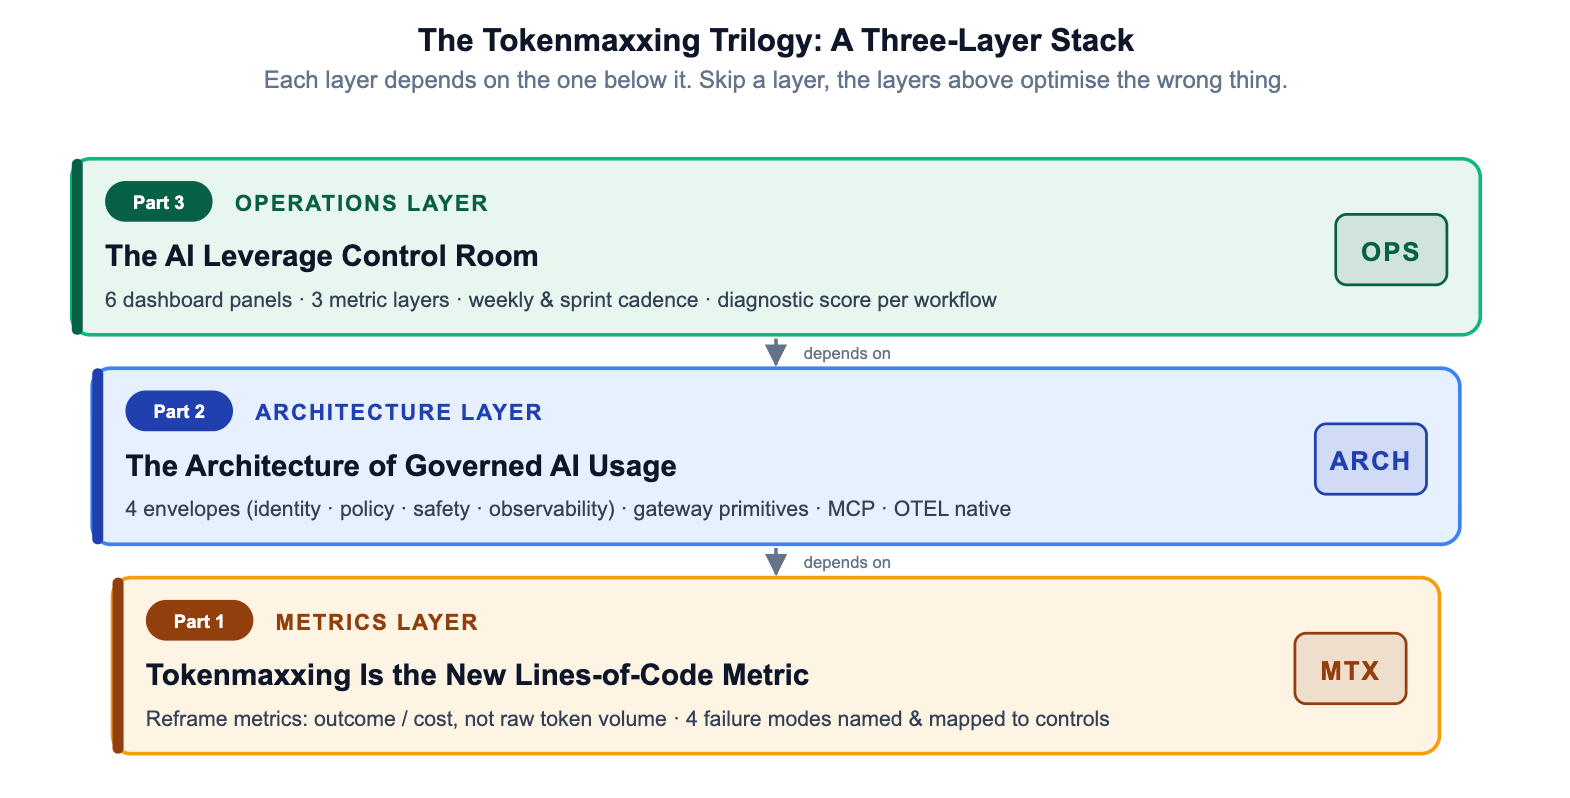
Organizações que param na Camada 1 têm uma narrativa, mas nenhuma aplicação prática. Aquelas que param na Camada 2 têm aplicação prática, mas nenhum ciclo de feedback. A sala de controle fecha o ciclo — tornando o uso governado de IA não uma postura de conformidade, mas uma disciplina operacional que se consolida e evolui com o tempo.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada

















