



novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: novembro 20, 2026

Blazingly fast way to build, track and deploy your models!
A primeira pergunta que um AI gateway deve responder não é qual modelo chamar, mas sim quem — ou o que — está fazendo a chamada. Há dois anos, a resposta era quase sempre um humano com uma API key. Hoje, a maioria das requisições que passam por um gateway vem de serviços, pipelines de CI e agentes, e o modelo de identidade decide se um sistema em produção sobrevive ao dia em que seu criador deixa a empresa. Isso torna a identidade de agentes de IA um critério principal de avaliação, em vez de uma simples exigência de conformidade, e é exatamente onde o TrueFoundry AI Gateway e o OpenRouter mais se diferenciam.
Este artigo compara as duas soluções em toda a estrutura de identidade: identidade humana (SSO, SCIM, MFA), identidade de cargas de trabalho (workloads) e agentes, granularidade de autenticação e autorização, autenticação MCP e autorização de ferramentas, ciclo de vida das credenciais e delegação. Ele foi escrito para engenheiros de plataforma e equipes de segurança que estão realizando uma avaliação, e todas as afirmações são baseadas na documentação pública de ambos os fornecedores. Se você já passou da fase de avaliação, pode agendar uma demonstração do TrueFoundry para ver identidades de agentes e RBAC no nível de ferramenta em ação.
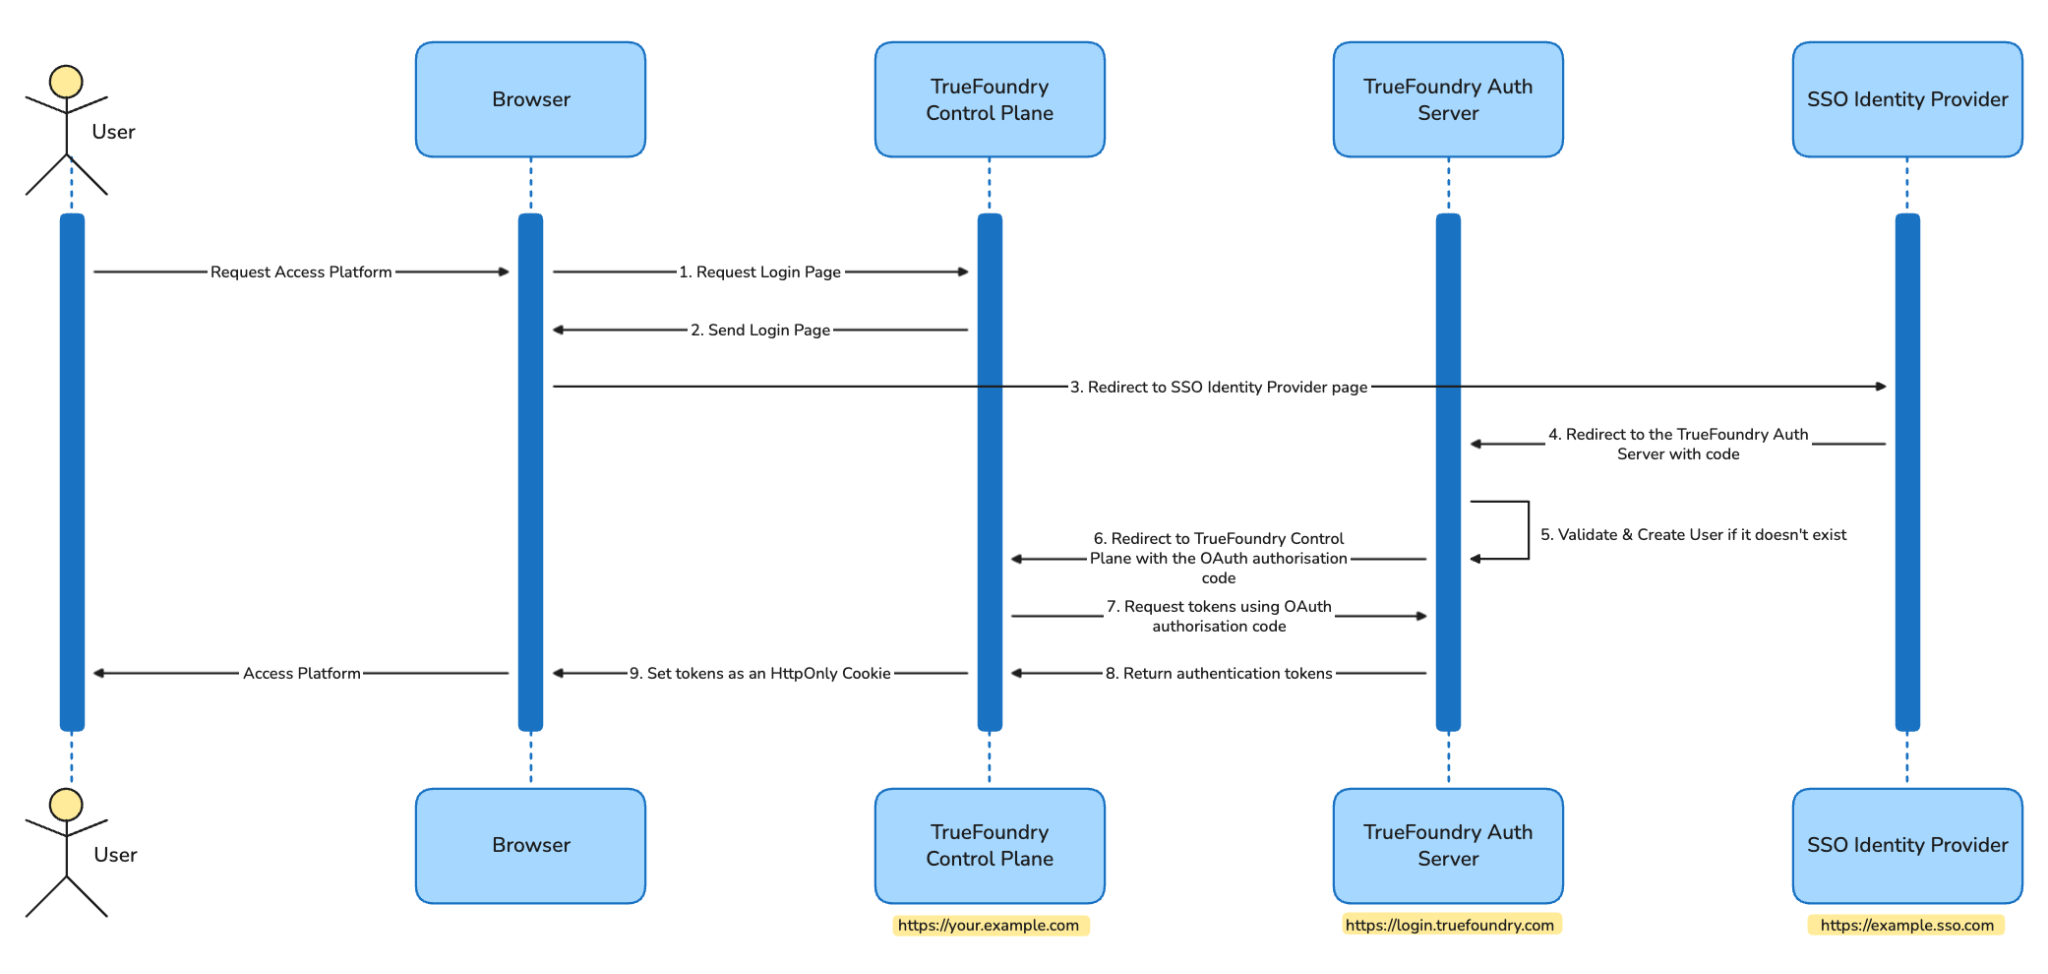
O TrueFoundry oferece suporte a SSO via SAML 2.0 e OIDC, com guias por IdP para Okta, Microsoft Entra, Google Workspace e JumpCloud, além de provisionamento SCIM de usuários e equipes para Okta, Entra e JumpCloud (visão geral de SSO). Mantemos nosso próprio repositório de usuários e o federamos de três maneiras: SSO para login, SCIM para o ciclo de vida e provedores de identidade para validação de token em tempo de execução (runtime), detalhados abaixo. Cabe destacar uma observação importante (também presente no nosso artigo sobre implantação): por padrão, o login passa pelo nosso servidor de autenticação hospedado, mesmo em implantações self-hosted; em implantações on-premises nos planos Enterprise superiores, uma integração Direct IdP remove esse caminho — o plano de controle conversa diretamente com o seu IdP OIDC ou SAML e os tokens são assinados localmente, de modo que o tráfego de autenticação nunca sai do seu ambiente (SSO externo).
O SSO do OpenRouter utiliza SAML, com suporte nominal para Okta, Microsoft Entra ID, Google Workspace ou qualquer provedor SAML personalizado, apenas em planos Enterprise. A configuração é autosserviço: adicione seu domínio de e-mail, verifique-o com um registro TXT de DNS, conecte o IdP, teste e ative. O OIDC não é mencionado em nenhuma parte de sua documentação. O SCIM é suportado tendo o IdP como fonte da verdade, e os Mapeamentos de Grupo SCIM vinculam grupos do IdP a workspaces com uma função escolhida, incluindo a ação "Refresh from IdP" e entradas de log de auditoria para remoções. Um detalhe de desprovisionamento merece a atenção de qualquer equipe de segurança: a desativação no IdP revoga o acesso da organização e desativa as chaves que o usuário criou nessa organização, mas a conta pessoal do indivíduo no OpenRouter e suas chaves pessoais permanecem ativas, e nada impede que essa conta continue chamando os mesmos modelos usando seus próprios créditos; as chaves criadas por esse usuário são desativadas em todos os workspaces da organização, enquanto sua participação em outras organizações não é alterada; apenas a exclusão da própria conta do OpenRouter encerra o acesso pessoal.
Nenhum dos fornecedores documenta MFA nativo. Ambos delegam essa responsabilidade ao provedor de identidade por meio de SSO, o que é a solução ideal para grandes empresas, mas inadequado para equipes que não utilizam um IdP.
Este é o contraste mais marcante da comparação e o motivo pelo qual a identidade se tornou um critério essencial de compra, e não apenas uma configuração administrativa.
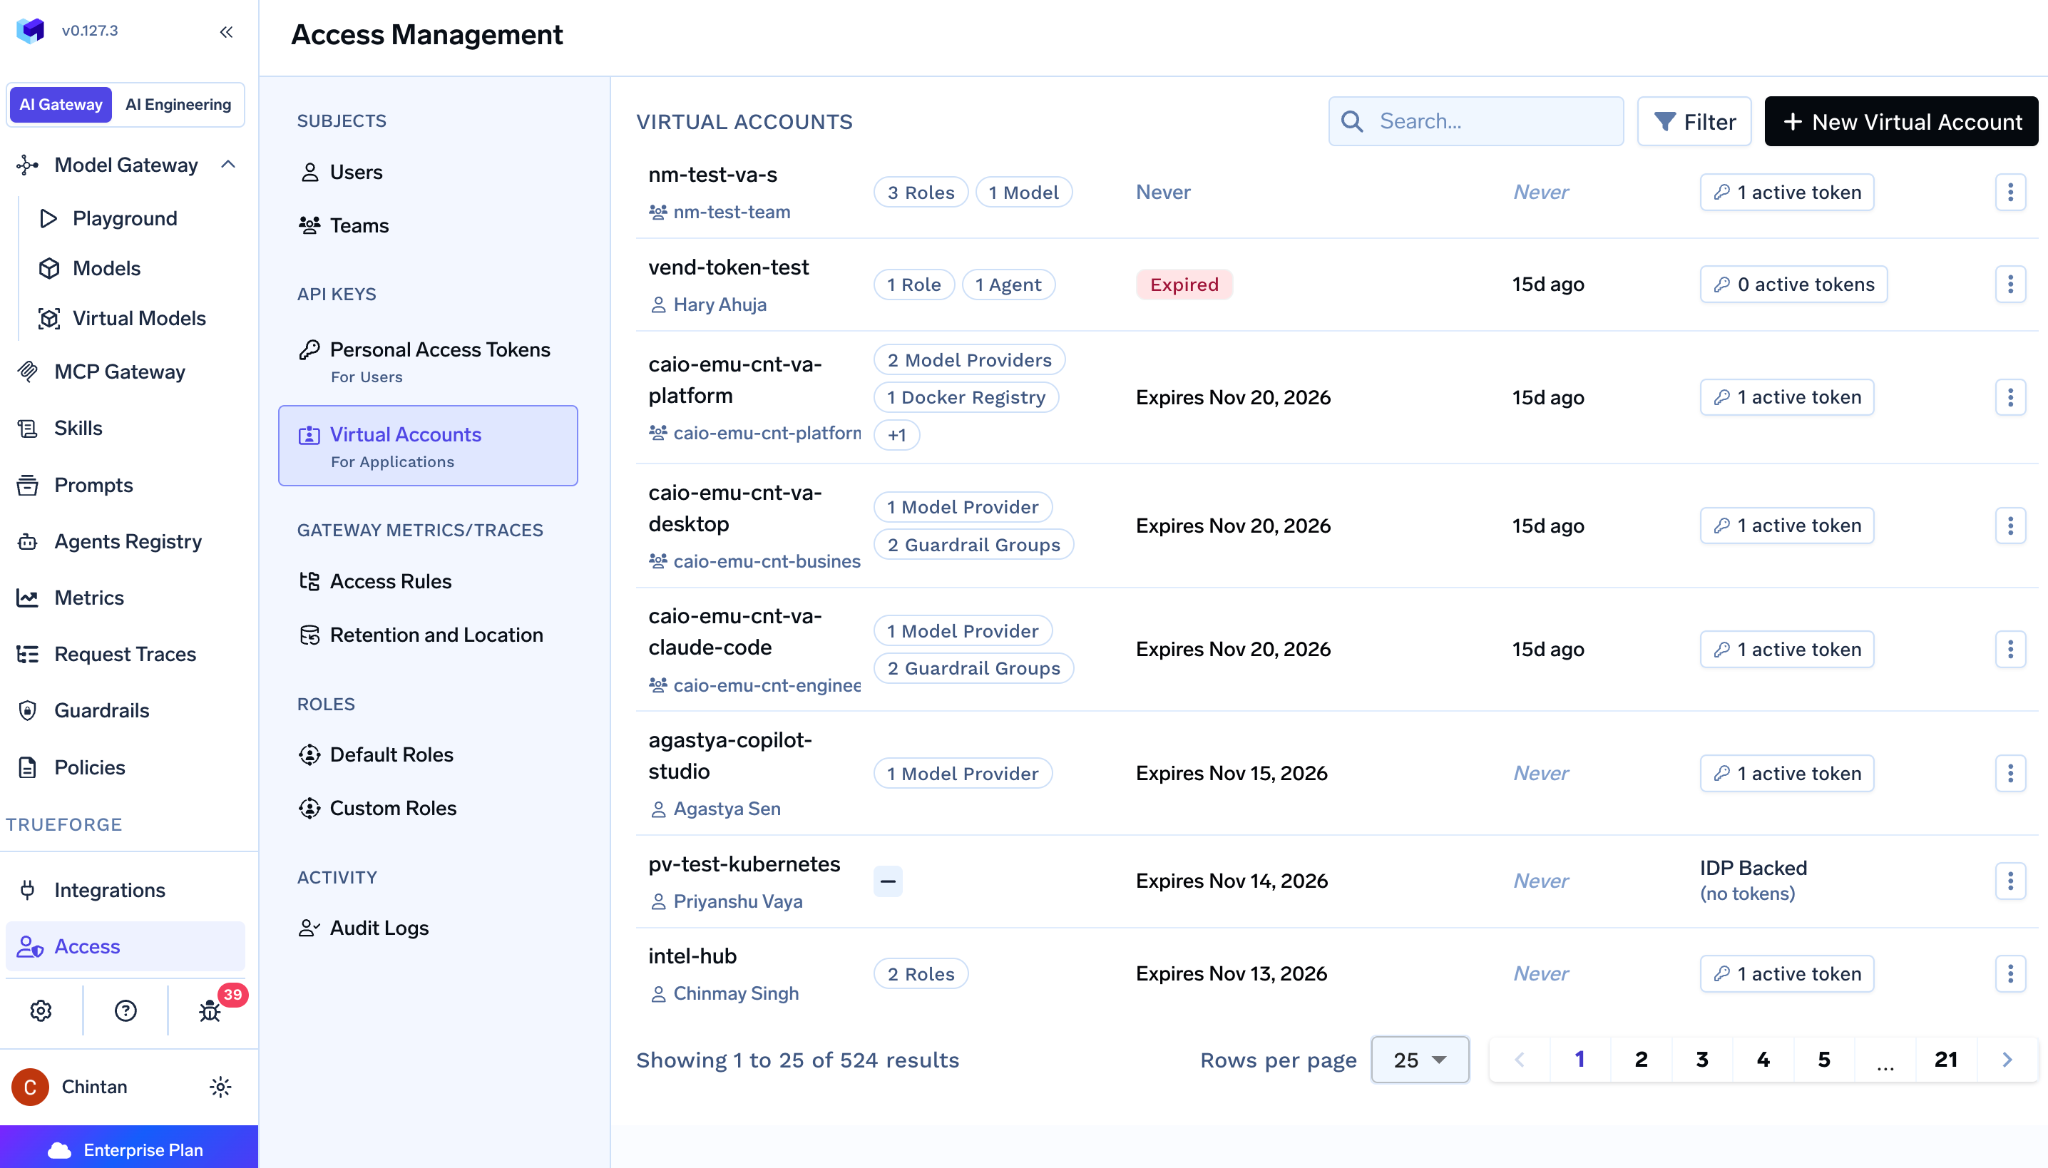
O TrueFoundry possui três tipos principais de identidades. Os usuários possuem tokens de acesso pessoal (PATs), os quais nossa documentação desaconselha explicitamente utilizar em ambientes de produção. As contas virtuais são identidades não humanas de primeira classe voltadas para aplicações, serviços e CI — sendo recomendada uma por aplicação —, com tokens próprios e independentes de qualquer usuário (contas virtuais).
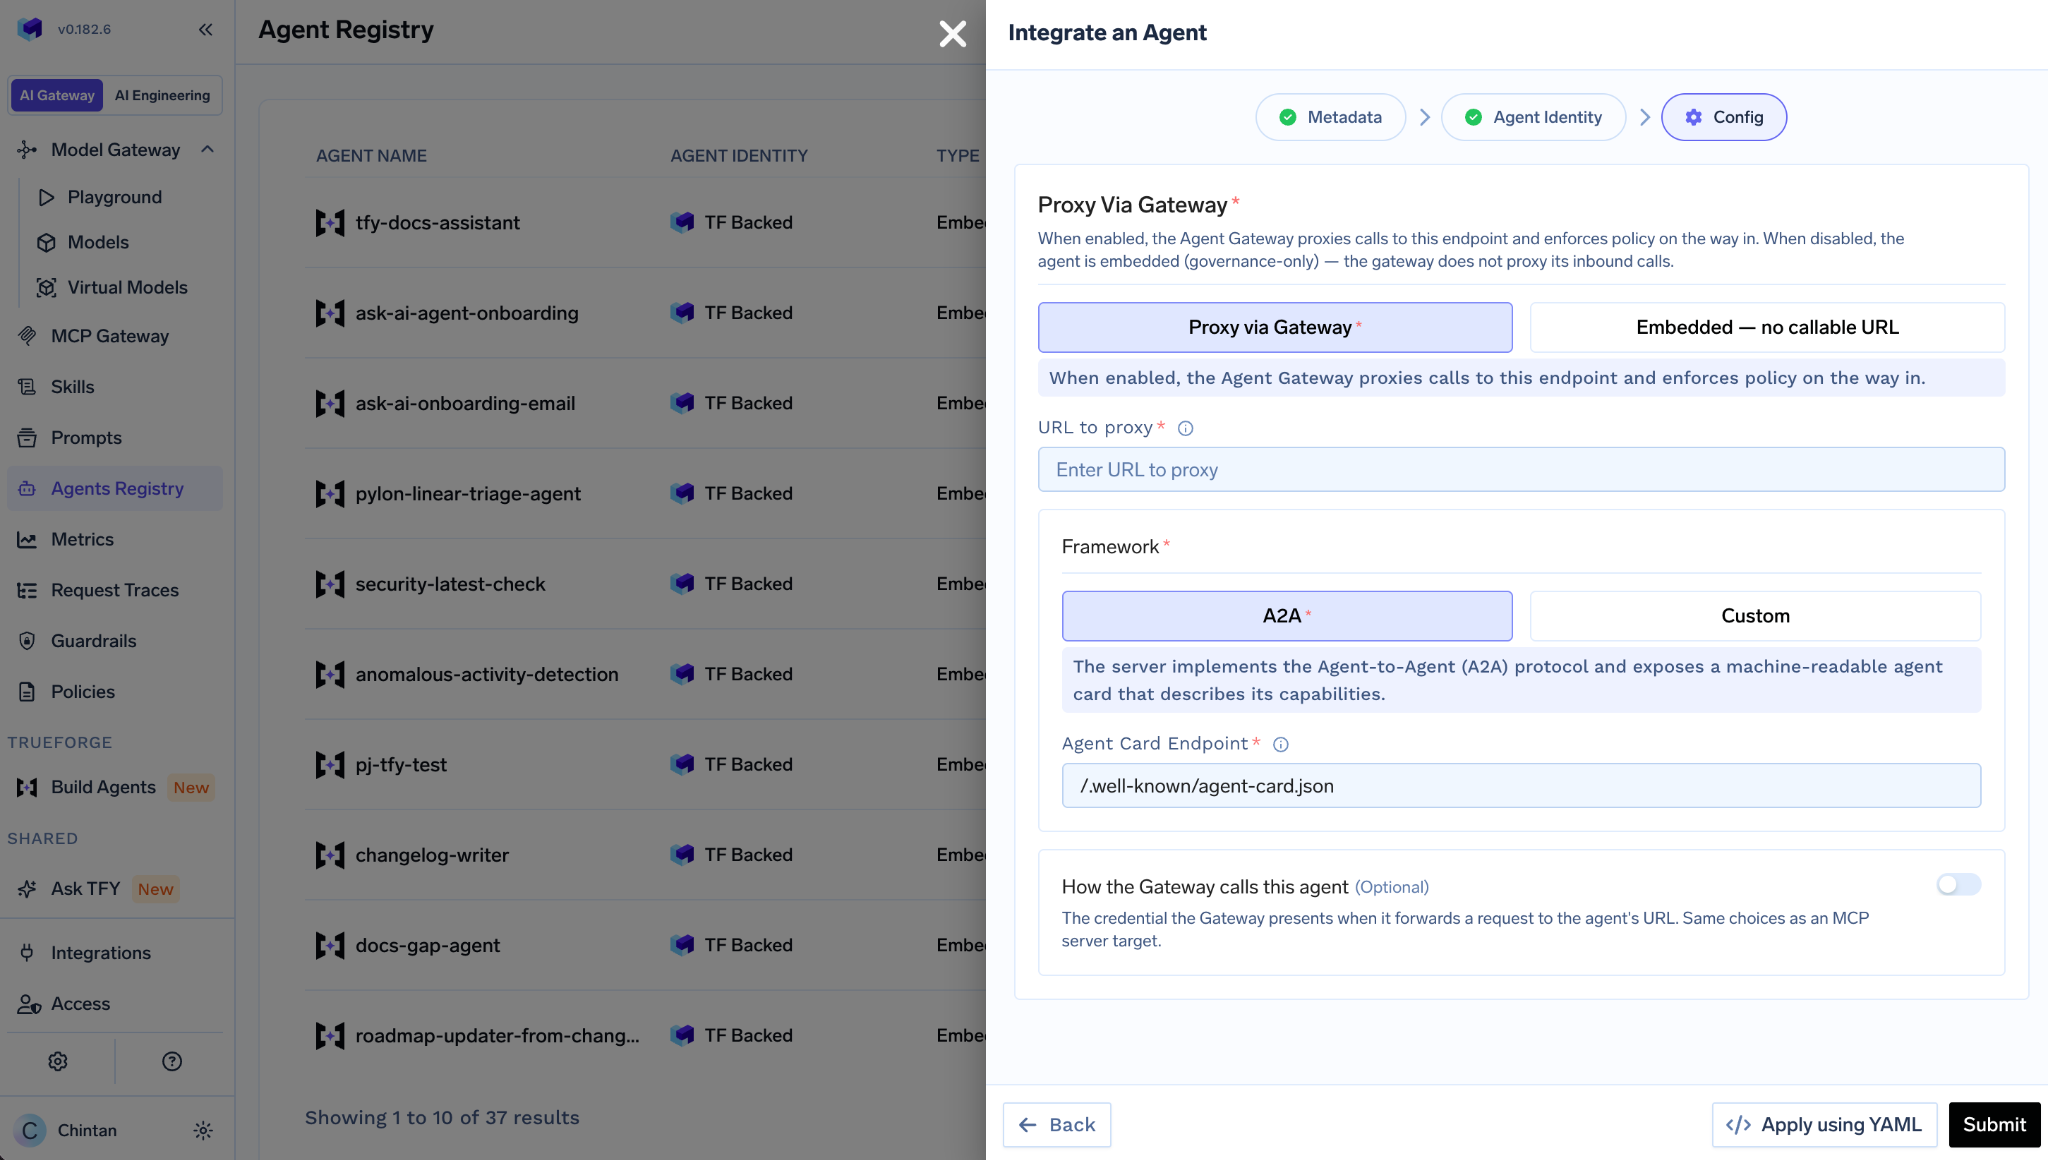
A Agent Identity (Identidade de Agente), atualmente em fase beta, é um terceiro tipo de identidade principal criada na proporção 1:1 quando um agente é registrado. Ela pode ser emitida pelo TrueFoundry ou pelo seu IdP, garantindo que o agente não precise pegar emprestado o token de um usuário nem se esconder atrás de uma conta de serviço compartilhada; as chamadas de saída de um agente incorporado são governadas mesmo quando o gateway não intercepta seu tráfego de entrada (identidade de agente). O status beta é relevante e fazemos questão de ressaltá-lo: a funcionalidade está documentada, mas ainda não em GA (disponibilidade geral).
O OpenRouter não possui um tipo de identidade não humana distinto. Não existem contas de serviço, contas virtuais ou identidades de agentes; cada chave é criada por um usuário humano e pertence a ele dentro de um workspace. O que existe, em vez disso, é o gerenciamento programático de chaves. Uma chave de provisionamento do OpenRouter, gerada no painel, pode gerenciar outras chaves, mas não pode realizar chamadas de completamento; você a utiliza nos endpoints /api/v1/keys para emitir chaves por desenvolvedor ou por projeto, cada uma com um rótulo opcional e limite de gastos, sendo que as chaves de gerenciamento operam no nível da conta. Uma chave rotulada e com limite de gastos é uma prática melhor do que utilizar um único segredo compartilhado, mas ainda assim é a credencial de um usuário. O próprio comportamento do SCIM no OpenRouter comprova essa dependência: desprovisione o humano e as chaves criadas por ele serão desativadas. Um serviço em produção cuja chave foi gerada por um engenheiro que já saiu da empresa deixará de funcionar. Esse é o risco operacional concreto e a questão central a ser apresentada a qualquer pessoa que esteja avaliando o OpenRouter para uma frota de serviços em vez de apenas para uma equipe de desenvolvedores.
A autenticação prova quem está chamando; a autorização decide o que essa entidade pode fazer. Na primeira parte, ambos os fornecedores aceitam tokens bearer em um endpoint compatível com a OpenAI. Na segunda parte, eles se distanciam.
A autorização do TrueFoundry é baseada em RBAC, avaliada contra a identidade resolvida — seja um usuário, uma conta virtual ou um agente — em três níveis: quais modelos a entidade pode chamar, quais servidores MCP ela pode acessar e quais ferramentas individuais dentro de um servidor MCP ela pode invocar (gerenciamento de usuários, equipes e contas). Não se trata de ABAC; regras baseadas em atributos e condições residem em nossa camada de guardrails (políticas Cedar e OPA), e não no modelo de autorização. O escopo é vinculado à identidade: você define o escopo da entidade principal, não do token, o que mantém o ciclo de vida limpo durante a rotação de tokens.
A autorização do OpenRouter é baseada em RBAC com apenas duas funções. Os Org Admins possuem permissões administrativas em todos os workspaces (chaves, guardrails, BYOK, roteamento, predefinições, plugins, observabilidade, membros e configurações) e apenas eles podem criar ou excluir workspaces; os Members possuem permissões de membro em cada workspace ao qual pertencem; os mapeamentos de grupo SCIM permitem escolher entre essas mesmas duas funções. Um controle mais detalhado é obtido por meio de guardrails associados a chaves ou membros (orçamentos, listas de permissão de modelos e provedores, controles de privacidade e conteúdo), tendo a política no nível da conta como um limite máximo que o workspace só pode restringir. A limitação no nível de modelo é possível via política; restrições no nível de rota, ferramenta e parâmetro não são suportadas. O espaço entre "administrador de tudo" e "membro" é limitado: os Workspace Admins agora podem emitir chaves de gerenciamento com escopo restrito ao seu workspace — uma delegação real da administração de chaves —, mas ainda não existem funções de auditor somente leitura ou de responsável por orçamento, e os mapeamentos de grupo SCIM continuam restritos à escolha entre as duas funções de organização. Para uma empresa de 50 engenheiros que deseja atribuir a responsabilidade do orçamento de uma equipe a uma pessoa sem torná-la proprietária da conta, essa é a diferença a ser observada.
Para uma visão mais ampla de como os próprios agentes são governados após a autenticação, nosso guia sobre agent gateway aborda a camada de execução (runtime).
A autenticação MCP é o ponto em que os dois produtos deixam de ser comparáveis, pois apenas um deles atua diretamente à frente dos seus servidores MCP.
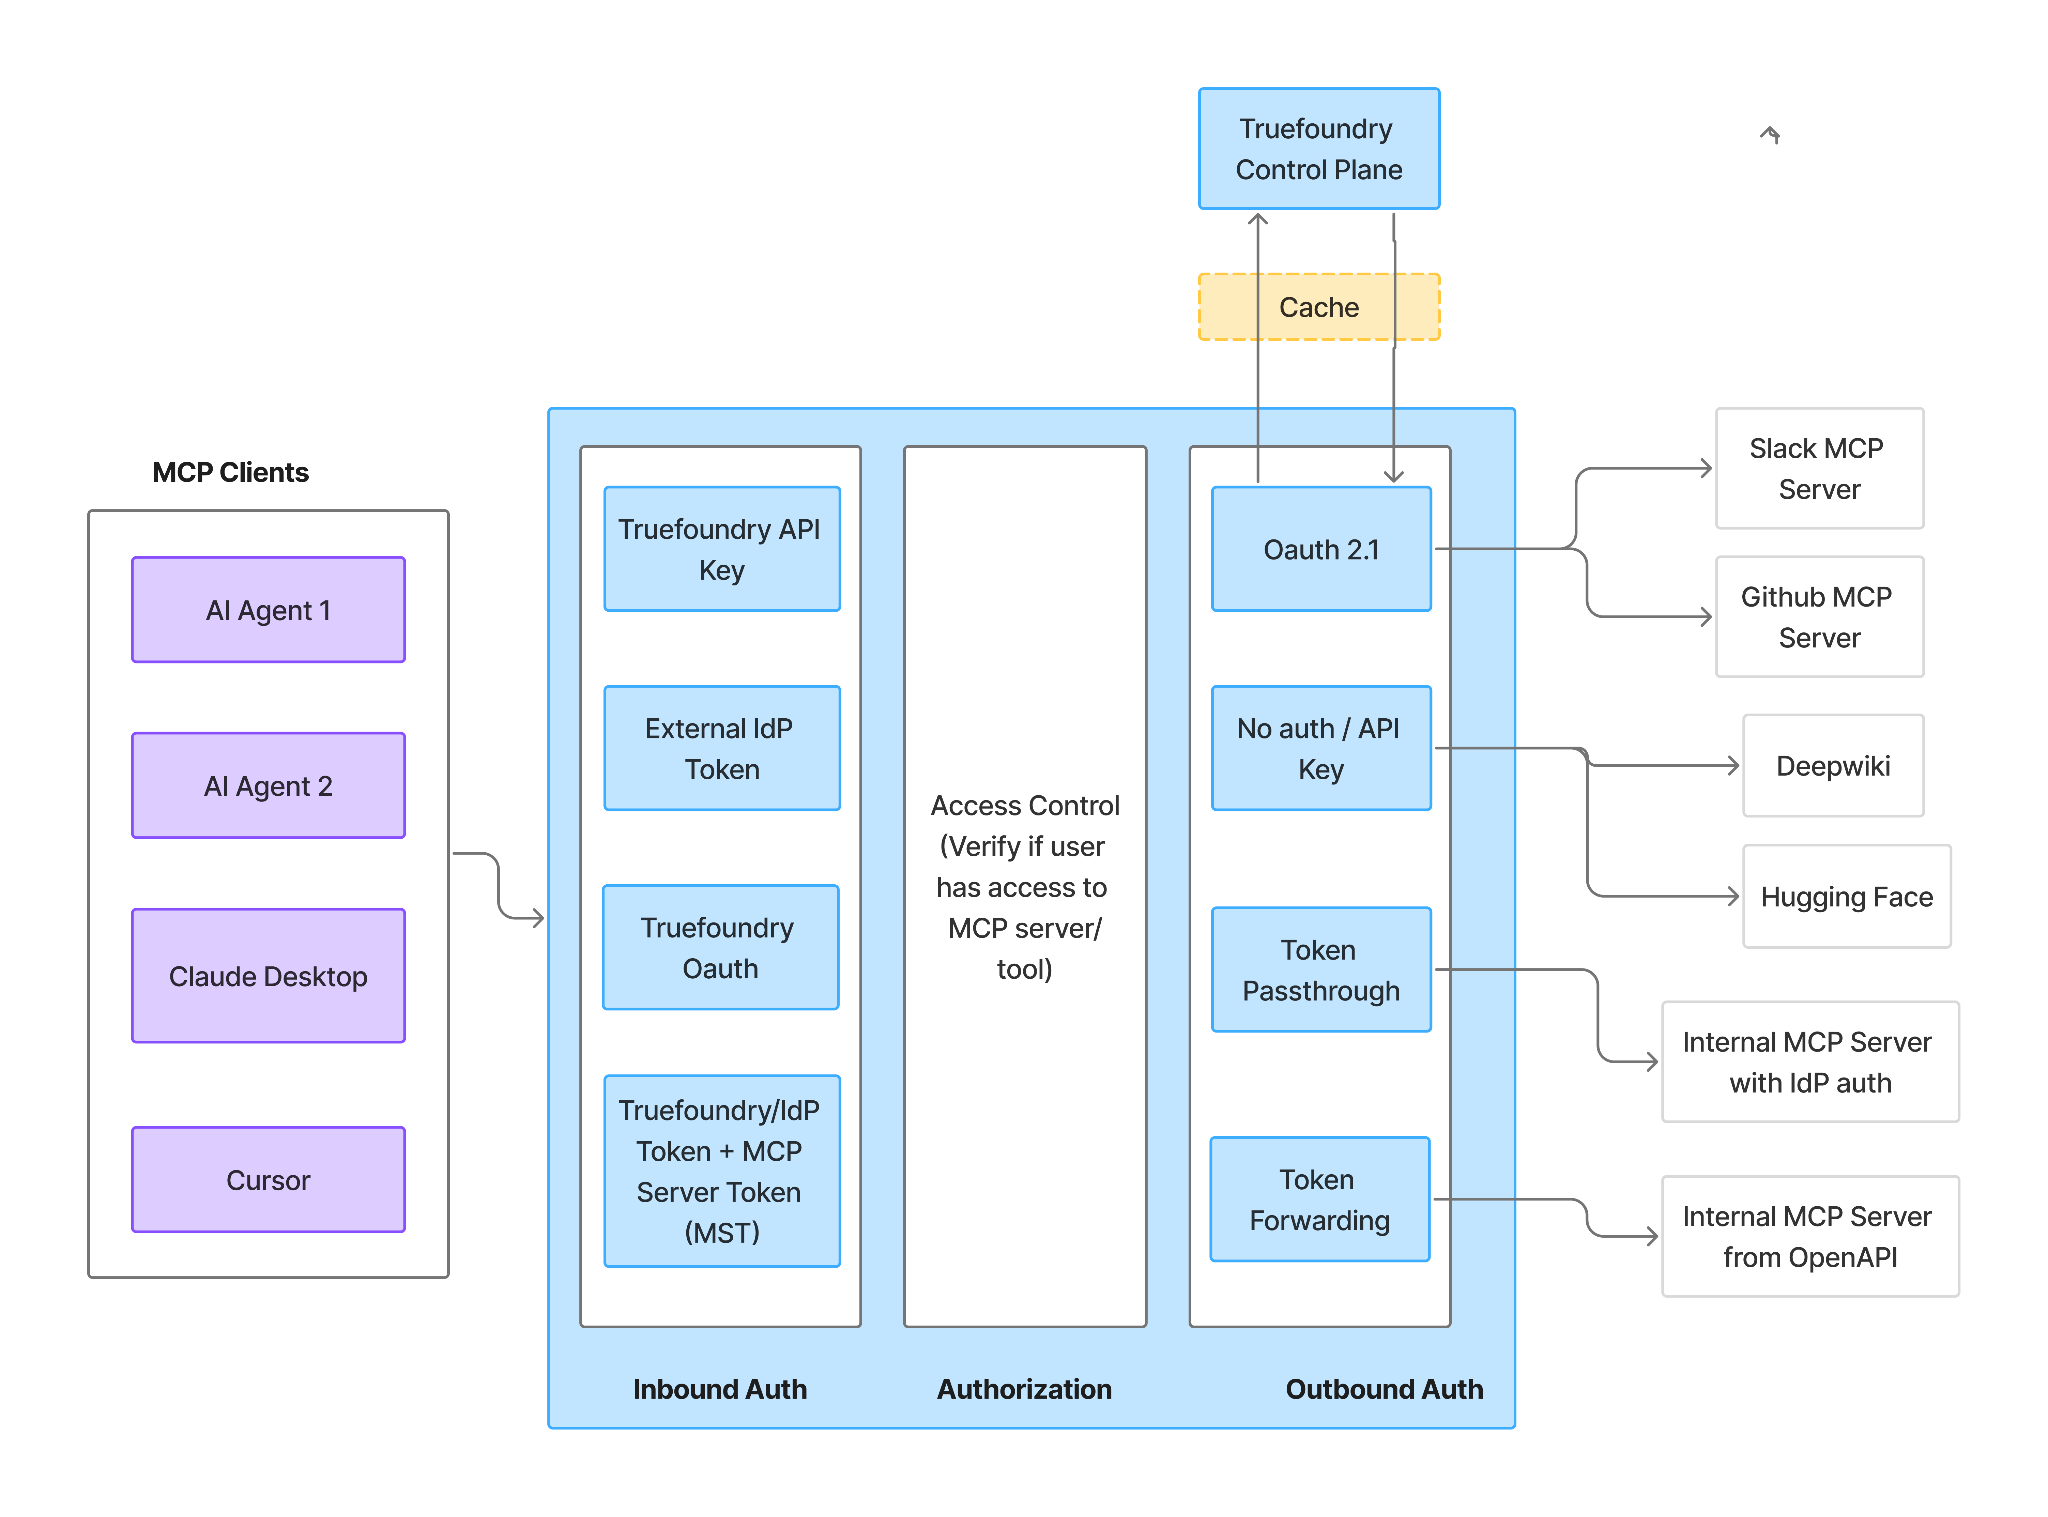
O TrueFoundry modela duas camadas de forma explícita. A autenticação de entrada (inbound - quem está chamando o gateway: um PAT, um token de conta virtual ou o JWT do seu IdP) é separada da autenticação de saída (outbound - cujas credenciais alcançam o servidor MCP downstream), com o RBAC definindo quais usuários e agentes podem acessar quais servidores e quais ferramentas individuais. O consentimento do usuário é modelado na etapa de saída como um fluxo OAuth no qual o usuário final autoriza o servidor MCP com sua própria identidade, documentado de ponta a ponta para Okta e Azure Entra, com substituições de autenticação por servidor (segurança e autenticação do MCP gateway, aprovação de ferramentas). Se você não está familiarizado com o aspecto de protocolo desse processo, nosso guia introdutório sobre autorização MCP explica os detalhes.
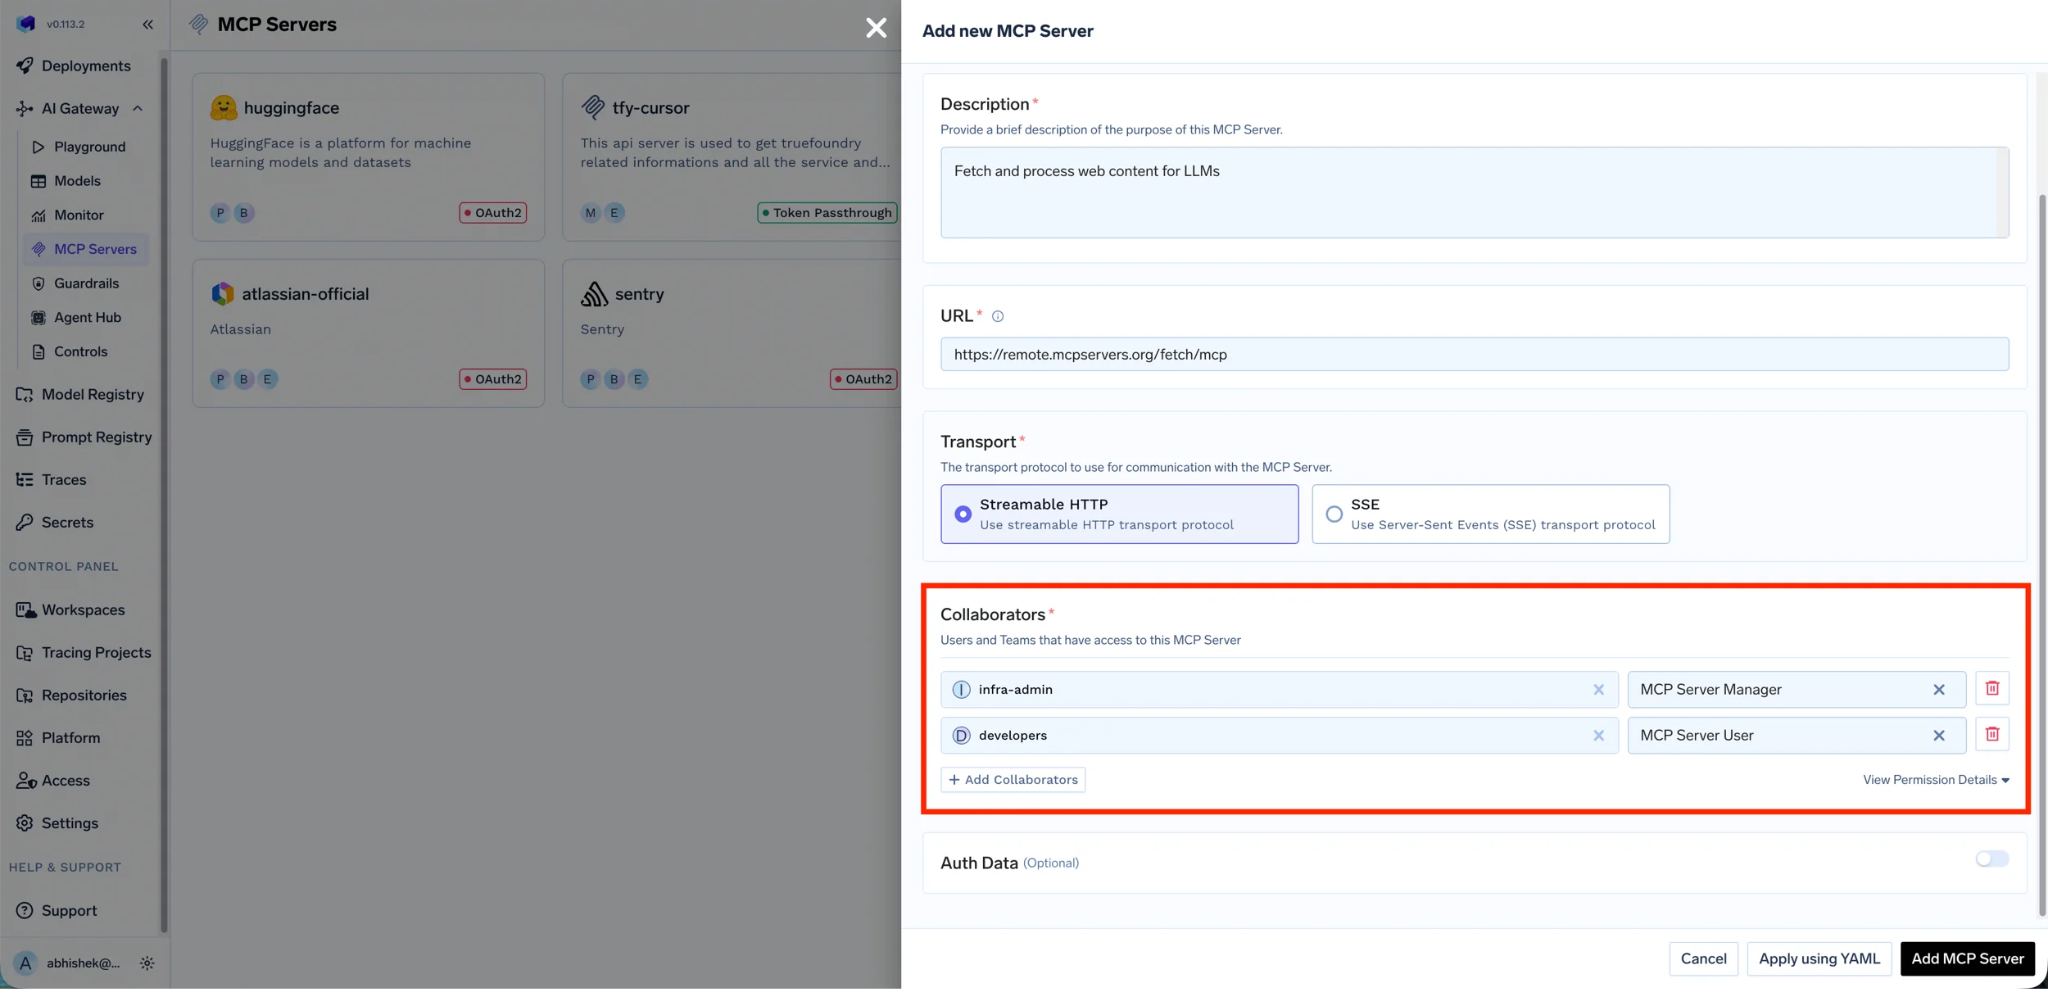
O OpenRouter não governa seus servidores MCP. Seu Agent SDK agora permite conectar um servidor MCP remoto a um loop de agente no lado do cliente (@openrouter/mcp, HTTP/SSE), mas essa conexão transmite quaisquer credenciais mantidas pela sua aplicação — não há modelo no lado do gateway para verificar ou transportar identidades durante a chamada de uma ferramenta, não há concessões por ferramenta e não há etapa de consentimento. O servidor MCP do próprio OpenRouter autentica você no catálogo dele, o que representa um acesso de entrada ao OpenRouter, e não a autorização das suas ferramentas. O recurso mais próximo disso são suas ferramentas executadas no servidor: shell e bash rodam em contêineres isolados por conta e workspace, nunca compartilhados entre locatários (tenants), e o campo engine do bash define se a execução ocorre no lado do servidor ou se é retornada para a sua aplicação. Trata-se de isolamento, não de autorização: não há concessões por ferramenta nem consentimento.
Os tokens de contas virtuais do TrueFoundry suportam rotação automática em intervalos configuráveis, com um período de carência ajustável para o token antigo, notificações de rotação por e-mail ou Slack e sincronização automática dos tokens rotacionados no AWS Secrets Manager, Parameter Store, GCP Secret Manager, HashiCorp Vault e Azure Key Vault (contas virtuais). Tokens pessoais deixam de funcionar quando o usuário é removido. O tempo de propagação da revogação não está documentado; a sincronização de configurações com os planos de gateway ocorre via NATS, o que deve garantir um processo em tempo quase real, mas recomendam-se testes práticos.
O OpenRouter oferece três caminhos para emissão: o painel, a Management API via chave de provisionamento e o OAuth PKCE. Para chaves de inferência, limites de gastos e intervalos de redefinição (diários, semanais ou mensais à meia-noite UTC) substituem os TTLs, e nenhuma expiração é documentada. As chaves de gerenciamento agora suportam uma data de expiração — fixada no momento da criação e não extensível (é necessário criar uma nova chave para estender) —, fazendo com que as requisições falhem com erro 401 “API key expired” após o prazo. O OpenRouter recomenda definir uma expiração em todas as chaves de gerenciamento. A rotação é feita via regeneração programática, sem suporte a rotação automática agendada ou período de carência. A revogação ocorre pelo painel, pela Management API ou por desativação via SCIM, com o tempo de propagação não documentado. Um detalhe operacional: remover um membro de um workspace exige excluir primeiro as chaves criadas por ele nesse local.
Ambos os fornecedores oferecem suporte à delegação, mas com formatos projetados para perfis de clientes diferentes.
O OAuth do OpenRouter utiliza PKCE e é extremamente bem desenvolvido. Um aplicativo de terceiros redireciona o usuário para openrouter.ai/auth com uma URL de retorno e um code_challenge; após a autorização do usuário, o aplicativo troca o código em /api/v1/auth/keys por uma chave que consome os créditos do próprio usuário. Os códigos de autorização são de uso único e expiram em 10 minutos. Não exige registro de cliente, segredo de cliente (client secret) ou backend, e suporta retornos em localhost em qualquer porta para ferramentas de CLI locais. Para aplicativos de consumo e ferramentas de desenvolvedor, este é um ponto forte marcante. Por outro lado: o resultado é uma API key de longa duração em vez de um token delimitado e temporário, não há mecanismo de atualização (refresh) e a delegação ocorre apenas no momento da autorização, sem propagação de identidade por requisição. Também não há um caminho documentado para apresentar o JWT do seu IdP à API de inferência; cada requisição carrega uma chave emitida pelo OpenRouter, exigindo que a identidade real do solicitante seja reconstruída downstream a partir dos rótulos da chave.
A delegação do TrueFoundry foi desenvolvida para cenários corporativos. Com os Identity Providers, uma aplicação externa ou usuário apresenta o JWT do seu IdP diretamente ao gateway; nós o validamos via JWKS e o resolvemos para uma identidade TrueFoundry para aplicação de RBAC, preservando a identidade do usuário de origem em cada requisição sem a necessidade de emitir um token TrueFoundry (provedores de identidade). A etapa de OAuth de saída do MCP funciona como um acesso delegado pelo usuário a ferramentas downstream. A troca formal de tokens via RFC 8693 não é documentada por nenhum dos lados.
Os recursos do TrueFoundry foram extraídos da nossa documentação; os recursos do OpenRouter refletem suas funcionalidades publicamente documentadas até o momento da redação deste artigo.
Para conhecer outras opções de gateways que oferecem identidade de carga de trabalho e SSO fora de planos Enterprise exclusivos, confira nosso guia de alternativas ao OpenRouter.
O modelo de identidade do OpenRouter é voltado para desenvolvedores: pessoas físicas possuem chaves, duas funções atendem à organização e seu principal recurso permite que aplicativos de terceiros utilizem os créditos de um usuário de forma segura. O modelo de identidade do TrueFoundry é voltado para plataformas: três tipos de identidades principais, federação no runtime com seu IdP, rotação integrada ao seu gerenciador de segredos e autorização detalhada até o nível de uma ferramenta MCP individual. No que tange à identidade de agentes de IA, um produto oferece o recurso e o outro não — e essa diferença isolada será decisiva na avaliação de qualquer empresa cujos serviços e agentes superem o número de desenvolvedores.
Se você está avaliando como agentes e serviços devem se autenticar junto aos seus modelos e ferramentas, agende uma demonstração para ver contas virtuais, identidades de agentes e RBAC no nível de ferramentas diretamente no TrueFoundry AI Gateway.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada


