



novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: novembro 20, 2026

Blazingly fast way to build, track and deploy your models!
O OpenRouter ZDR é a primeira coisa a que a maioria das equipes recorre quando uma revisão de segurança pergunta onde seus prompts vão parar, e vale a pena ser exato sobre o que ele oferece. O ZDR restringe uma requisição a provedores que não armazenam prompts ou respostas. Ele governa a retenção do provedor, não a do OpenRouter, e é um controle dentro de uma questão mais ampla que um AI gateway precisa responder: o que é permitido, onde os dados podem residir, o que é mantido e quem pode provar isso depois.
Este artigo cobre o tópico de governança e política de nossa série TrueFoundry vs OpenRouter: como a política é expressa, delimitada, testada e versionada; listas de permissão e bloqueio; restrições em nível de prompt, ferramenta e parâmetro; residência de dados para dados em repouso; política de logs e mascaramento; retenção e exclusão; e a trilha de auditoria de alterações. Ele foi escrito para o engenheiro de plataforma que precisa implementar as regras e para o líder de compliance que precisa defendê-las, e cada afirmação é extraída da documentação pública dos dois fornecedores.
O OpenRouter ZDR garante que os provedores não armazenem prompts ou respostas. Ele é aplicável globalmente, por grupo de modelos (Anthropic, OpenAI, Google, SpaceXAI e não-frontier) por meio de guardrails, ou por requisição usando o parâmetro ZDR. Separadamente, provider.data_collection: "deny" roteia requisições apenas para provedores que não coletam dados do usuário, configurável por requisição ou como padrão para toda a conta nas configurações de privacidade. Os dois são controlados independentemente porque são promessas diferentes: alguns endpoints não treinam com seus dados, mas os retêm para verificação de abusos ou motivos legais, portanto, uma política de dados do OpenRouter que diz "sem treinamento" não é o mesmo que uma que diz "sem retenção".
Três limites definem esse controle. O ZDR não se estende a plugins e ferramentas que você ativa, como busca na web, que podem ser operados por terceiros com suas próprias políticas de retenção. O ZDR governa a retenção do provedor, não a do próprio OpenRouter; a retenção de conteúdo do OpenRouter é uma chave de log separada em nível de workspace, abordada abaixo. E a retenção de dados do OpenRouter para metadados de requisição (timestamps, modelo, contagem de tokens, latência) continua para faturamento e operações sem duração declarada e sem período configurável. O DPA assinado disponível para clientes Enterprise cobre a configuração do ZDR, que é o lugar certo para uma equipe de compliance se ancorar.
A TrueFoundry não possui um recurso de ZDR, e o motivo é estrutural, não uma lacuna: você traz suas próprias chaves de provedor, portanto, os termos de retenção do seu provedor são aqueles que você negociou, e o controle equivalente é qual conta de provedor uma equipe tem permissão para usar. Onde os dois produtos se sobrepõem é na retenção zero de dados do OpenRouter como uma política de roteamento versus as concessões de conta de provedor da TrueFoundry como uma política de acesso, e esse é o formato de tudo sob este tópico: o OpenRouter direciona o tráfego, a TrueFoundry o autoriza.
Os guardrails do OpenRouter são o motor de políticas. Um guardrail é um objeto de regra nomeado, criado em Workspaces → Guardrails ou por meio da Management API (criar, atualizar, excluir, listar, atribuir a chaves ou membros), compondo um limite de orçamento, lista de permissão de modelos, lista de permissão de provedores, ZDR por grupo de modelos, detecção de prompt-injection por regex, Sensitive Info (predefinições de PII mais detecção NLP) e filtros de conteúdo personalizados por regex. Em uma organização, apenas administradores gerenciam guardrails; políticas de privacidade e restrições de provedores em todo o nível da conta são herdadas, e um guardrail só pode ser mais restritivo. A semântica de composição é documentada por tipo de regra, o que merece crédito: listas de permissão se interceptam (a mais estrita vence), ZDR passa por um OR por grupo de modelos, filtros de Sensitive Info se unificam com bloqueio superando redação, e orçamentos são verificados separadamente por camada em vez de mesclados. A expressão é feita por formulários de UI mais REST; não há linguagem de política, não há YAML e não há caminho GitOps. O teste pré-implantação é parcial: uma ação de flag registra uma detecção sem aplicá-la, mas apenas para o filtro de injeção por regex; regras de PII aceitam bloqueio ou redação, e orçamentos e listas de permissão não têm simulação.
A TrueFoundry expressa políticas como conjuntos de regras criados na UI com equivalência em YAML ("Apply as YAML" em todos os formulários de regra), agrupados em quatro famílias em AI Gateway → Policies: Guardrails, Budget Limiting, Logging Config e Rate Limiting. Todas as quatro compartilham um único modelo de escopo: sujeitos (usuário, equipe, conta virtual), modelos incluindo modelos virtuais, servidores MCP e ferramentas, contas de provedor e chave-valor X-TFY-METADATA (guardrails configuration). Os orçamentos têm uma API de simulação que retorna quais regras corresponderiam a uma requisição hipotética antes de você confirmá-la, e os guardrails são executados no modo monitor ou warn antes da aplicação rigorosa (simulate budgets). Para os casos que um formulário não consegue expressar, as políticas em Cedar e OPA permitem escrever a regra como código (Cedar, OPA). A semântica de avaliação difere por família e as citamos exatamente: orçamentos aplicam AND em todas as regras correspondentes, limites de taxa funcionam no esquema a primeira correspondência vence (first-match-wins), e logs seguem a negação vence (deny-wins).
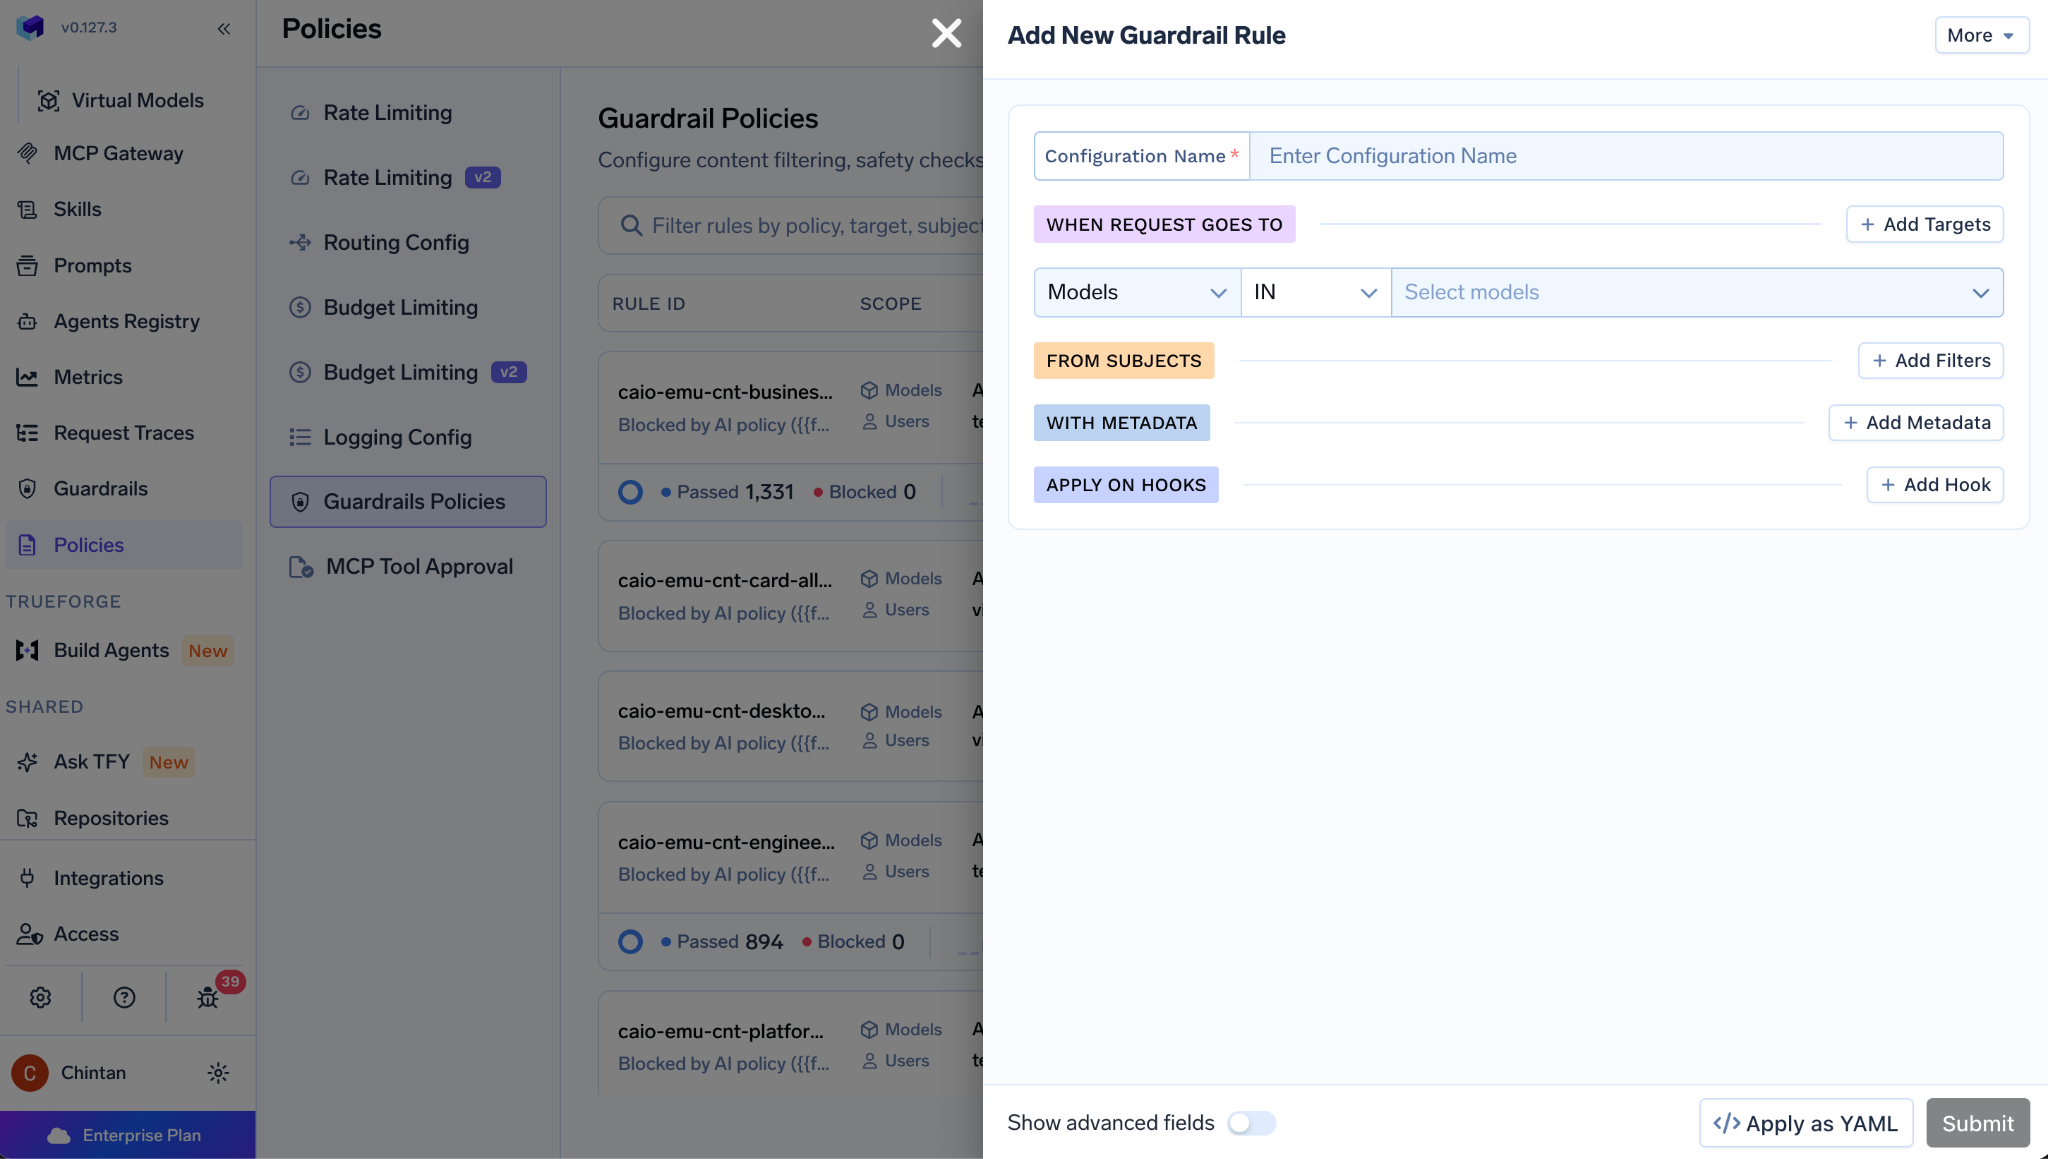
Duas coisas que nenhum dos fornecedores documenta, e dizemos isso claramente: versionamento de regras de política (sem rascunho e publicação, sem rollback, sem histórico) e um fluxo de trabalho de aprovação para alterações de política (edições por administradores autorizados entram em vigor ao salvar, sem controle de quatro olhos). Produtos de gerenciamento de API corporativos possuem histórias de gerenciamento de alterações aqui. Nenhum destes dois gateways possui ainda.
O OpenRouter possui apenas listas de permissão. Uma lista de permissão de modelos e uma lista de permissão de provedores, onde o estado vazio significa permitir tudo, sem uma primitiva de lista de bloqueio. O escopo por equipe funciona por meio de guardrails delimitados por workspace ou atribuição por membro; o escopo por ambiente não possui mecanismo porque não há objeto de ambiente. O custo operacional de ter apenas listas de permissão é real: quando um novo modelo é lançado, cada guardrail precisa ser editado para permiti-lo, enquanto uma lista de bloqueio o admitiria automaticamente. Padrão mais seguro, manutenção mais alta, e com quarenta aplicações torna-se uma tarefa administrativa constante. Política em nível de ferramenta não existe; o OpenRouter opera suas próprias ferramentas de servidor, mas nenhuma concessão, restrição ou controle de consentimento por ferramenta é documentado, e os plugins ficam fora do ZDR. Política em nível de parâmetro também não é documentada; nada restringe temperature ou max_tokens, e provider.max_price é uma restrição de roteamento, não uma política.
A TrueFoundry possui ambas as direções. Concessões de RBAC são a lista de permissão (uma equipe só vê e chama os modelos que lhe foram concedidos), e as regras de política adicionam condições IN e NOT IN em modelos por sujeito, com expressão por ambiente por meio de metadados (environment: production) ou contas virtuais por ambiente (gateway access control). A política em nível de ferramenta foca em servidores MCP específicos e ferramentas individuais, com ganchos pré e pós-invocação. A política em nível de parâmetro vem de um guardrail de validação de metadados que exige metadados obrigatórios na requisição, e de regras Cedar e OPA que podem ser escritas contra os parâmetros da requisição. Destacamos uma coisa para o editor e compradores: uma restrição de parâmetro concreta, como bloquear uma temperature acima de 1, deve ser verificada na prática antes de ser declarada de forma geral.
Residência é uma questão de dados em repouso, não de rede, e os dois fornecedores respondem a perguntas diferentes.
O TrueFoundry Data Routing (AI Gateway → Controls) escolhe onde os traces residem: armazenamento gerenciado pelo plano de controle com seleção de região no SaaS, ou armazenamento de objetos gerenciado pelo cliente em seu bucket e sua região. O plano Enterprise adiciona roteamento condicional com múltiplos destinos combinados de cima para baixo com base em metadados ou identidade do chamador, para que os traces da equipe da UE vá para um bucket da UE e todo o resto para o padrão (data routing). Um datastore por região é uma opção real de implantação, não um dreno de região única. Apontamos duas ressalvas: métricas sempre vão para o destino padrão e são mantidas para sempre, sem controle de residência; e no modo self-hosted a residência é trivialmente sua, porque nada sai. Para equipes que já executam modelos em seu próprio ambiente, nosso guia sobre on-premise LLM deployment cobre essa ponta do espectro.
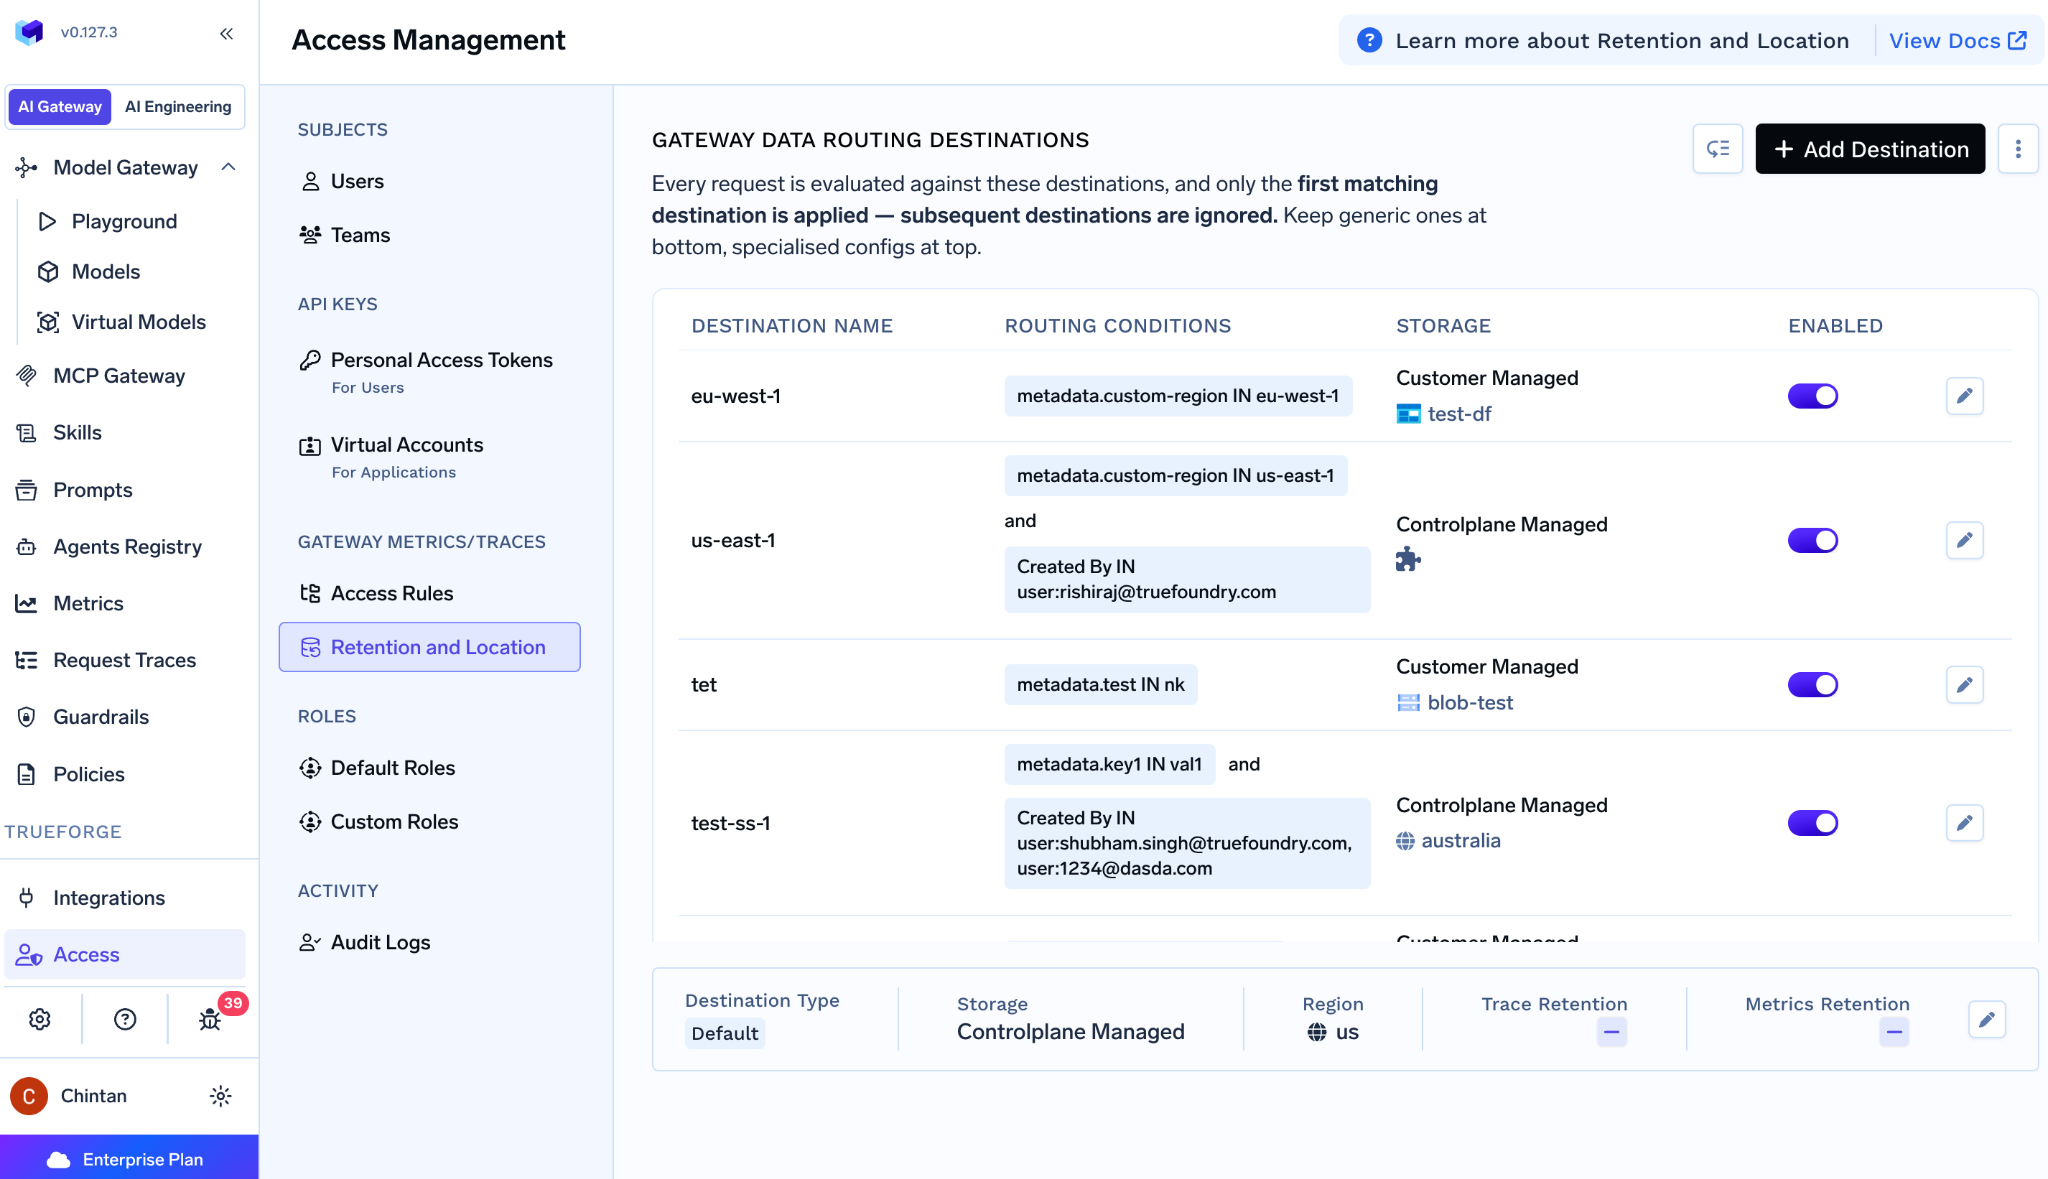
O roteamento na mesma região do OpenRouter é principalmente uma resposta sobre o local de processamento: para clientes Enterprise, prompts e conclusões são descriptografados e processados dentro da região selecionada, UE ou EUA. A posição padrão em repouso é que pouco fica em repouso, porque o conteúdo não é armazenado, mas onde os metadados retidos residem, e em qual região, não é documentado. O registro opcional de entrada e saída (Input & Output Logging) armazena conteúdo em um projeto isolado do Google Cloud Storage cuja região não é informada. E a constatação mais marcante sobre o tema: o Input & Output Logging não se aplica a requisições roteadas pelos endpoints da UE ou EUA, portanto, roteamento regional e armazenamento de conteúdo de prompt são mutuamente exclusivos. Um comprador corporativo que deseja residência na UE não pode ter simultaneamente depuração em nível de prompt ou auditoria por meio da plataforma.
Esta é a capacidade mais diferenciada do tópico, por isso a apresentamos como uma matriz em vez de um simples sim ou não.
As configurações de log da TrueFoundry (Logging Configs) são regras nomeadas com condições combinadas por AND sobre sujeitos, modelos e metadados. Cada regra possui uma chave de ativação/desativação de log e padrões de redação extraídos de um catálogo predefinido (e-mail, SSN dos EUA, cartão de crédito, Aadhaar e PAN da Índia, entre outros) além de regex personalizado com texto de substituição personalizado. Todas as regras correspondentes são avaliadas, o bloqueio vence (uma regra correspondente com log desligado suprime o corpo), e as redações se mesclam entre as regras de permissão correspondentes. A redação aplica-se apenas à cópia armazenada; a requisição em tempo real para o provedor nunca é modificada por esse recurso. Um cabeçalho X-TFY-LOGGING-CONFIG por requisição atua como fallback quando nenhuma regra corresponde, metadados, custo, tokens e latência são sempre registrados, e cada trace registra tfy.logging.prompt_logging_enabled e matched_config_names, para que a própria decisão de log seja auditável (logging config). A resposta direta: decisão de log por requisição, sim; mascarar antes de armazenar, sim; variado por equipe, desenvolvedor, modelo, ambiente e correspondência de regex, sim.
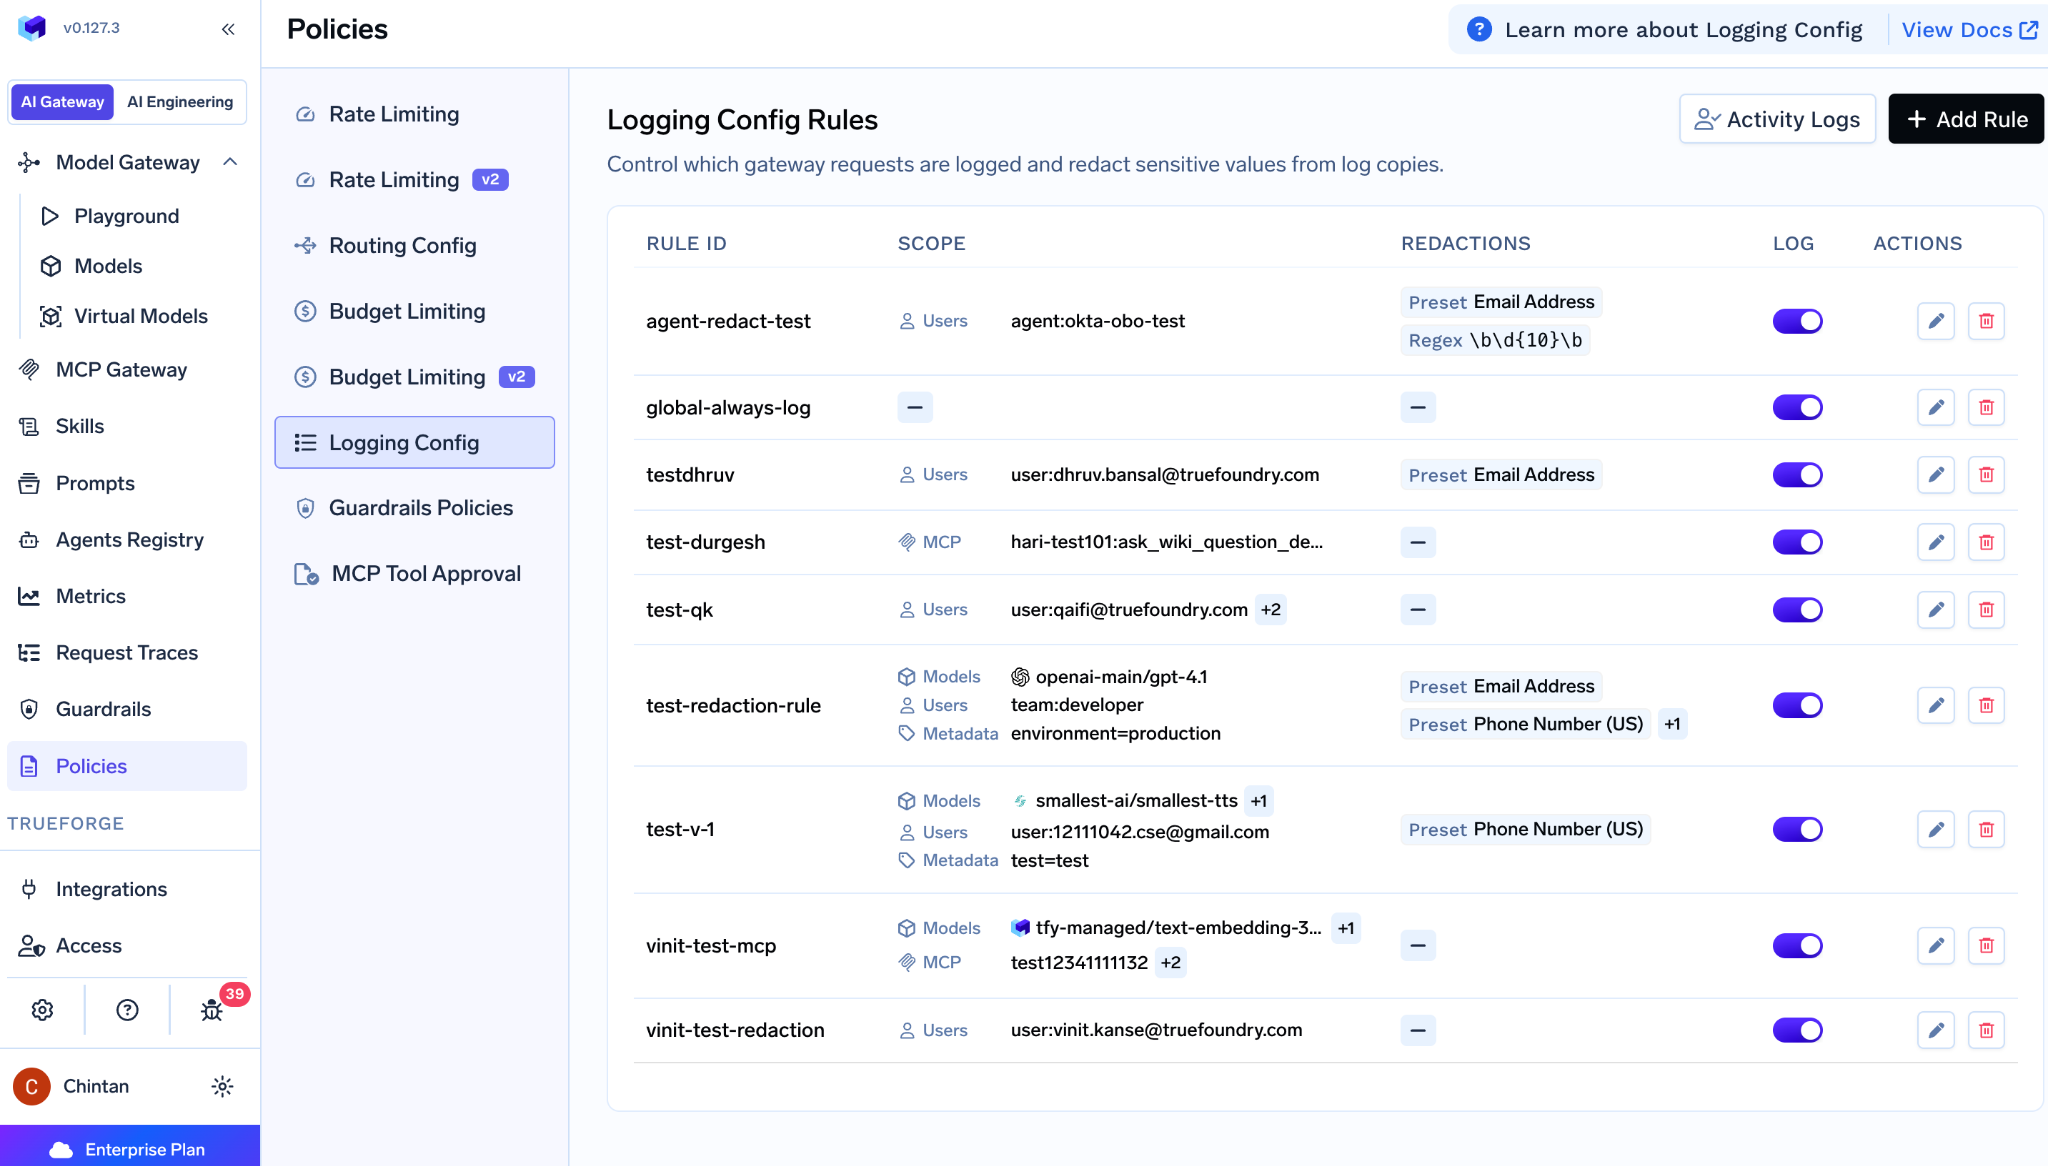
Tudo isso é aplicado em um plano de gateway stateless com cerca de 3–4 ms de latência adicionada e mais de 350 requisições por segundo por vCPU em mais de 2.500 LLMs.
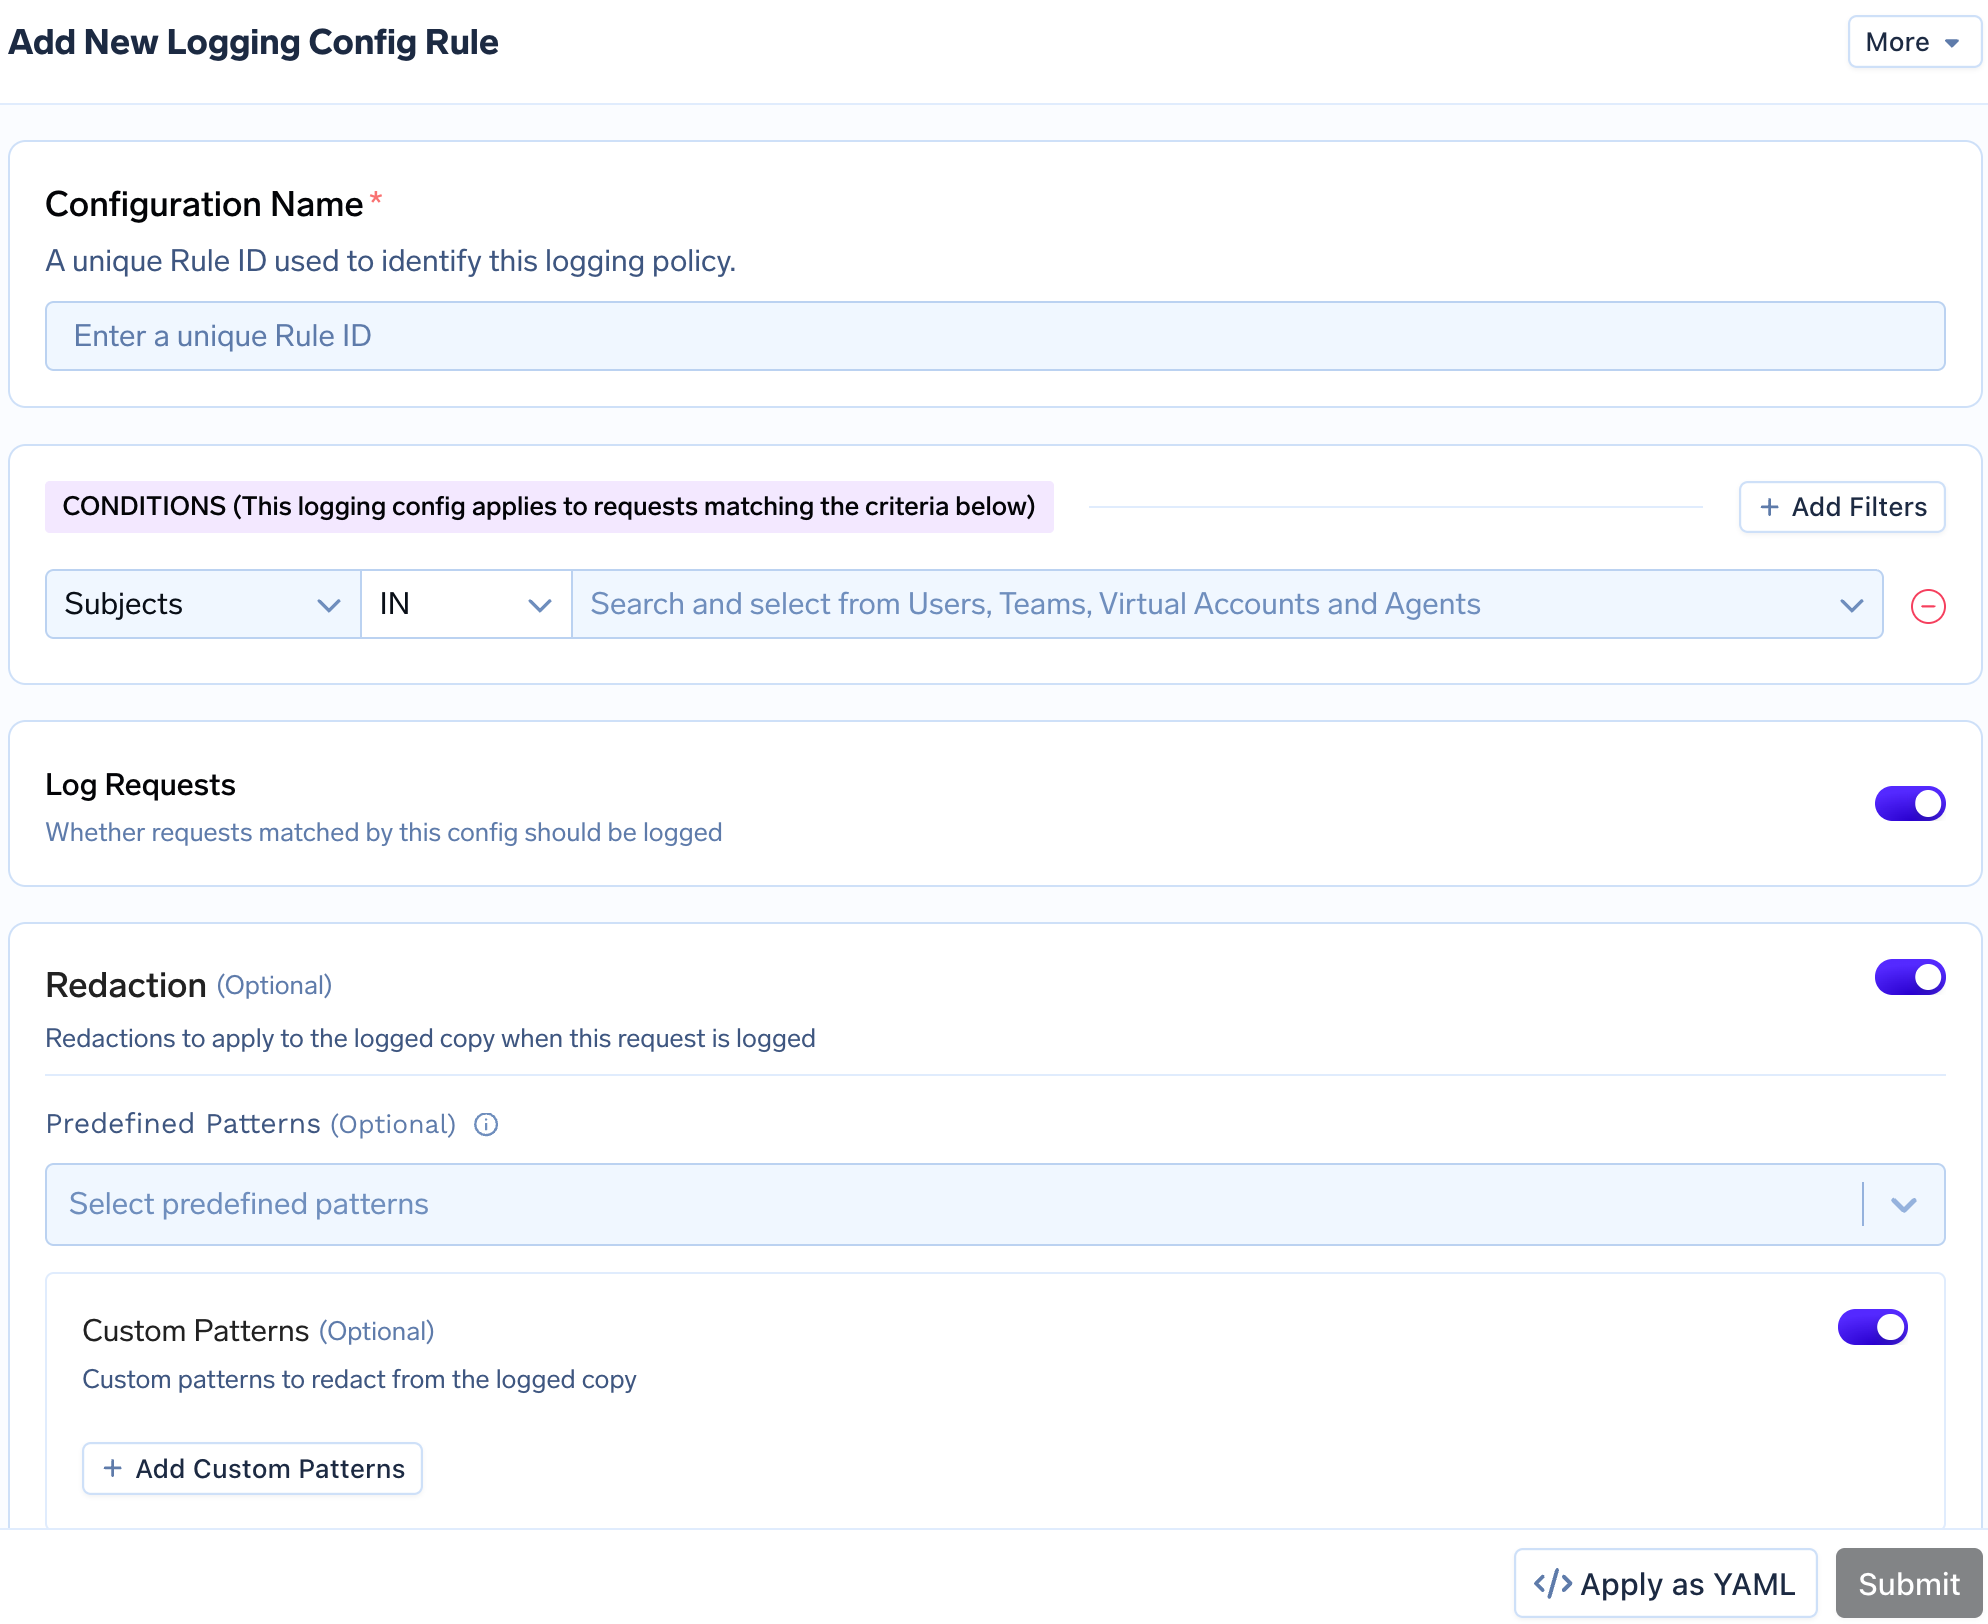
OpenRouter: decidir por requisição se deve registrar, não, porque o Input & Output Logging é uma chave em nível de workspace que apenas administradores podem alterar. Mascarar antes de registrar, não. Variar por equipe, apenas na medida em que workspace for igual a equipe. Por desenvolvedor, modelo, ambiente ou correspondência de regex, não. Uma fronteira para manter clara: a redação que o OpenRouter possui (predefinições de Sensitive Info e regex personalizado) modifica a requisição em tempo real antes que o provedor a veja. Isso é redação no momento da requisição, que cobrimos no artigo de segurança, e não mascaramento no momento do log; você não pode configurar "registrar tudo, mascarar isso" independentemente do que o provedor recebe, porque os dois usam o mesmo controle. O parâmetro ZDR governa a retenção do lado do provedor, não os logs do OpenRouter, e não deve ser confundido com uma política de log.
A retenção de traces da TrueFoundry é configurável por destino de roteamento de dados, com uma política padrão quando não definida. As métricas são mantidas para sempre e não são configuráveis. O direito ao esquecimento/exclusão de requisições registradas específicas não é documentado como um fluxo de trabalho interno do produto; com armazenamento gerenciado pelo cliente, você é dono do bucket, portanto a exclusão é mecanicamentesua. Sobre a trilha de auditoria administrativa, somos diretos: a linguagem de auditoria da nossa documentação é sobre atividade de agentes e requisições, e uma trilha de quem-alterou-qual-política-quando com exportação não está documentada, embora a página de preços liste logs de auditoria no plano Enterprise. Peça para demonstrarmos em vez de confiar apenas no item de linha (data routing, pricing).
A retenção de conteúdo padrão do OpenRouter é nenhuma; metadados são retidos para faturamento sem duração declarada e sem período configurável; janelas de retenção em prompts armazenados e direito à exclusão não são documentados. Um log de auditoria existe: a documentação do SCIM Group Mappings afirma que quando um grupo é excluído no provedor de identidade e os membros perdem acesso, as remoções são registradas lá. Seu escopo, retenção, interface de visualização e exportação não são documentados, nenhuma página dedicada a logs de auditoria aparece, e se ele cobre alterações de configuração como edições de guardrail em vez de apenas alterações de membros não foi determinado. O Activity Export produz dados de uso como CSV ou PDF agrupados por modelo, chave ou membro; é um relatório de uso, não uma auditoria de alterações. Para entender como uma trilha de auditoria de IA se encaixa em um programa de governança mais amplo, nosso explicativo sobre AI governance cobre essa estrutura.
As capacidades da TrueFoundry são extraídas da nossa documentação; as capacidades do OpenRouter refletem suas funcionalidades publicamente documentadas até o momento da redação.
Em qualquer um dos lados, pressione o fornecedor sobre versionamento de políticas, aprovação de alterações e uma trilha de auditoria administrativa exportável; nenhum dos dois os documenta hoje. Para uma visão mais ampla sobre gateways, consulte nosso guia sobre OpenRouter alternatives.
O OpenRouter ZDR é um controle bem especificado sobre algo que a maioria dos gateways não consegue tocar: as políticas de retenção de provedores com os quais você nunca assinou contrato, e os guardrails do OpenRouter vêm com as regras de composição mais claras da categoria. No entanto, eles são limitados por um modelo de identidade plano, apenas listas de permissão, nenhuma política de ferramenta ou parâmetro e uma chave de log que está ligada ou desligada para todo o workspace. A governança da TrueFoundry é um motor de políticas completo: um único modelo de escopo abrangendo orçamentos, limites, guardrails e logs; YAML, Cedar e OPA; listas de bloqueio; ganchos em nível de ferramenta; residência condicional; e uma matriz de logs que registra suas próprias decisões. Ambos deixam as mesmas três linhas corporativas não documentadas. Para uma equipe de plataforma que precisa provar seu trabalho, a decisão sob este tópico é bastante clara.
Para ver uma política de log, uma lista de bloqueio e uma rota de trace por região configuradas juntas, explore o TrueFoundry AI Gateway, ou agende uma demonstração se estiver projetando a governança para uma implantação multi-equipe agora.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada


