



novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: novembro 20, 2026

Blazingly fast way to build, track and deploy your models!
A autenticação de agentes é o processo de verificar a identidade de um agente de IA antes que ele possa agir. O agente apresenta uma credencial — tipicamente um token assinado de curta duração — e um verificador valida o emissor, o público-alvo (audience) e a assinatura dessa credencial para confirmar que o agente é quem alega ser, em vez de um chamador malicioso ou não autorizado.
Em uma linha: a autenticação de agentes responde "este é realmente aquele agente?" — a verificação de identidade que deve ser aprovada antes de qualquer decisão de autorização.
Agentes autônomos chamam ferramentas, fontes de dados e outros agentes sem um humano no circuito. Se você não puder verificar qual agente está fazendo uma requisição, não poderá atribuir ações, aplicar políticas por agente ou interromper um impostor. Os modos de falha são concretos:
Uma autenticação de agentes forte é a base sobre a qual o restante do IAM para agentes é construído — você não pode autorizar ou auditar um agente que não consegue identificar primeiro.
Aplicar isso em um único ponto de controle — em vez de em cada agente e servidor — é o que o modelo de autenticação no MCP gateway oferece.
As duas são frequentemente confundidas. Autenticação é sobre identidade; autorização é sobre permissão. A autenticação sempre vem primeiro.
Quando você registra um agente na TrueFoundry, você escolhe como ele prova quem é: uma credencial baseada na TrueFoundry (a TrueFoundry emite e assina o token — a opção mais simples) ou uma credencial baseada em provedor de identidade (o agente se autentica via Okta, Entra ou outro IdP). De qualquer forma, o agente apresenta essa credencial no Agent Gateway ou MCP Gateway a cada chamada, e o gateway a resolve para o agente registrado e as permissões concedidas a ele.

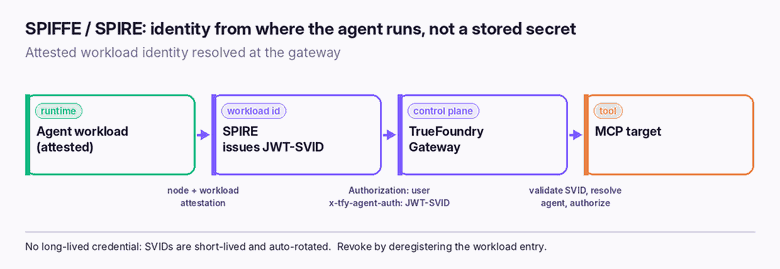
Cada requisição carrega duas credenciais — o token do usuário e o token do agente — para que o gateway autentique ambos:
Para agentes respaldados por provedores de identidade, o gateway valida a assinatura do token contra o jwks_uri configurado, verifica o emissor (iss) e o público-alvo (aud), e associa a identidade do agente a partir da claim do token (por padrão act.sub) com o registro de agentes — retornando 403 caso não haja correspondência. A TrueFoundry suporta três modos de identidade: credenciais gerenciadas (a TrueFoundry realiza a troca de token RFC 8693 para o agente), token federado (o próprio agente realiza a troca e apresenta o resultado) e conta virtual (o agente apresenta um token de conta virtual mais um X-TFY-User-Token, sem troca via IdP).
Para autenticação baseada em carga de trabalho, a TrueFoundry suporta SPIFFE/SPIRE, onde a credencial do agente é derivada do atestado de tempo de execução — assim, o agente não mantém nenhum segredo de longa duração.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada


