



novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: novembro 20, 2026

Blazingly fast way to build, track and deploy your models!
Se você incluiu TrueFoundry vs OpenRouter na sua lista de avaliação, provavelmente notou que ambos expõem um endpoint compatível com a OpenAI, ambos roteiam para centenas de modelos e ambos permitem que um desenvolvedor troque de provedor apenas alterando uma string de modelo. É aí que a semelhança termina. O OpenRouter é um marketplace de modelos hospedado com um roteador na frente. O TrueFoundry é um AI gateway construído como um plano de controle para o tráfego de modelos, ferramentas e agentes de uma organização, implantável em qualquer lugar, desde SaaS gerenciado até um data center air-gapped.
Este artigo foi escrito para quem precisa tomar essa decisão: engenheiros de plataforma que decidem o que fica na frente do tráfego de AI de cada equipe, engenheiros de AI que querem uma única chave para cada modelo e líderes de segurança que perguntam para onde vão os prompts. Comparamos o que cada produto é, para quem foi construído e quais tipos de tráfego ele governa, usando a documentação pública de cada fornecedor. Artigos posteriores desta série aprofundarão aspectos de implantação, identidade, multitenancy, custo, governança, segurança, observabilidade, preços e risco.
Se você já está avaliando gateways para uma implantação em produção, pode agendar uma demonstração do TrueFoundry ou continuar lendo para ver a comparação completa.
O TrueFoundry AI Gateway é uma camada de proxy unificada que governa três tipos de tráfego de AI sob um único plano de controle. O LLM Gateway disponibiliza mais de 2.500 LLMs por meio de um único endpoint compatível com a OpenAI e suporta chat, streaming, embeddings, imagem, áudio, rerank, realtime e batch. O MCP Gateway registra seus próprios servidores MCP e aplica controle de acesso baseado em funções (RBAC) até o nível de ferramentas individuais, com separação de autenticação inbound/outbound e ganchos de guardrail nas chamadas de ferramentas. O Agent Gateway e o Harness executam agentes governados com suas próprias identidades, sandboxing, habilidades e aprovações human-in-the-loop, construídos sobre o agent harness TrueForge com licença MIT (docs do LLM Gateway, docs do MCP Gateway, docs do Agent Harness).
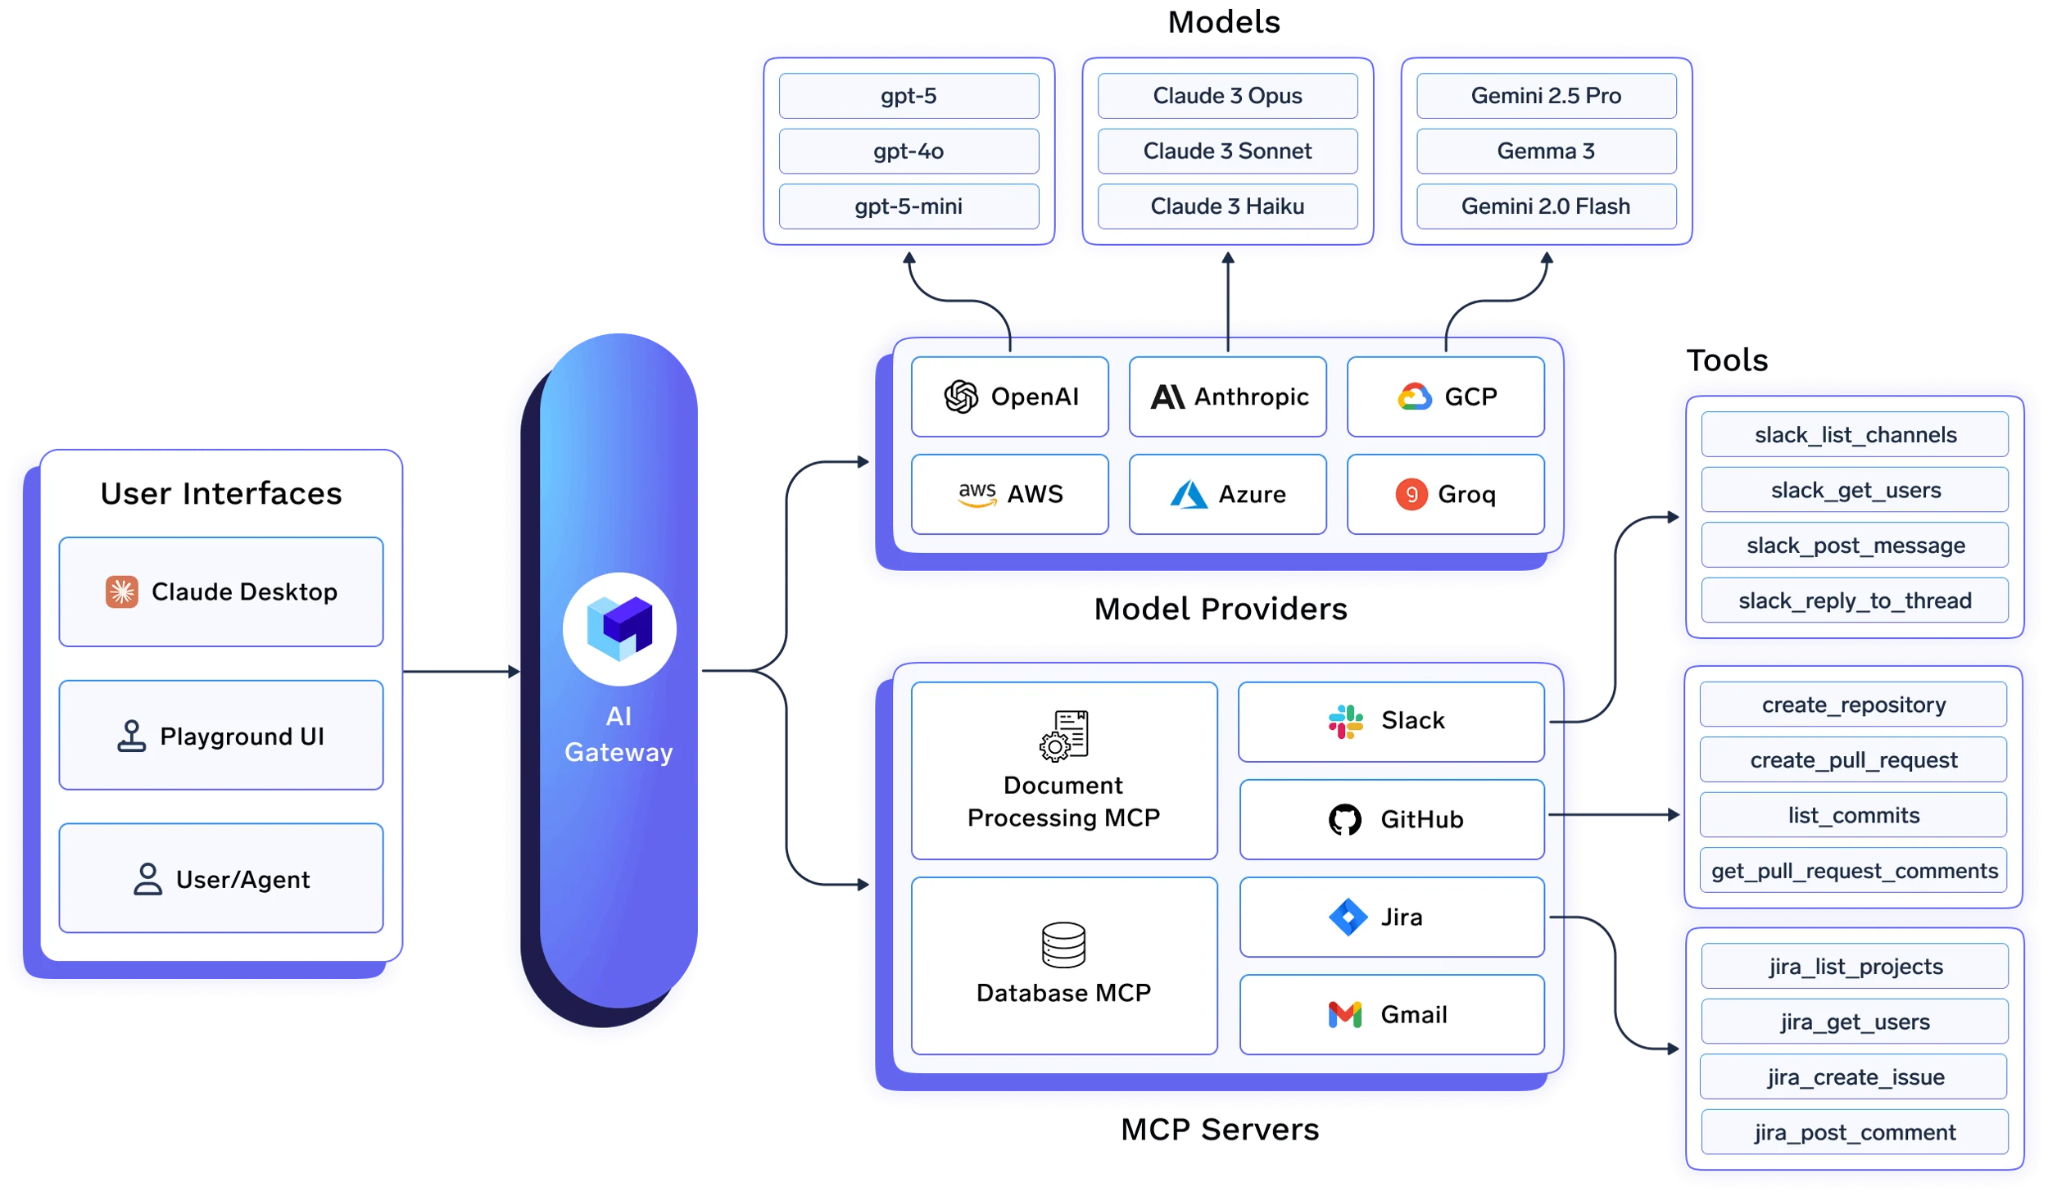
Construímos o gateway a partir de uma plataforma de ML nativa de Kubernetes, e essa linhagem se reflete na arquitetura. A camada do gateway é stateless e mantém sua configuração em memória, permitindo que autenticação, RBAC, limites de taxa e orçamentos sejam verificados sem uma chamada ao banco de dados no fluxo da requisição. O resultado é um acréscimo de latência de cerca de 3 a 4 ms e mais de 350 requisições por segundo em uma única vCPU. O mesmo produto é disponibilizado em quatro modos de implantação: SaaS totalmente gerenciado, SaaS com rastreamento armazenado em seu próprio bucket, híbrido com a camada do gateway em sua VPC e totalmente auto-hospedado, incluindo ambientes air-gapped (modos de implantação).
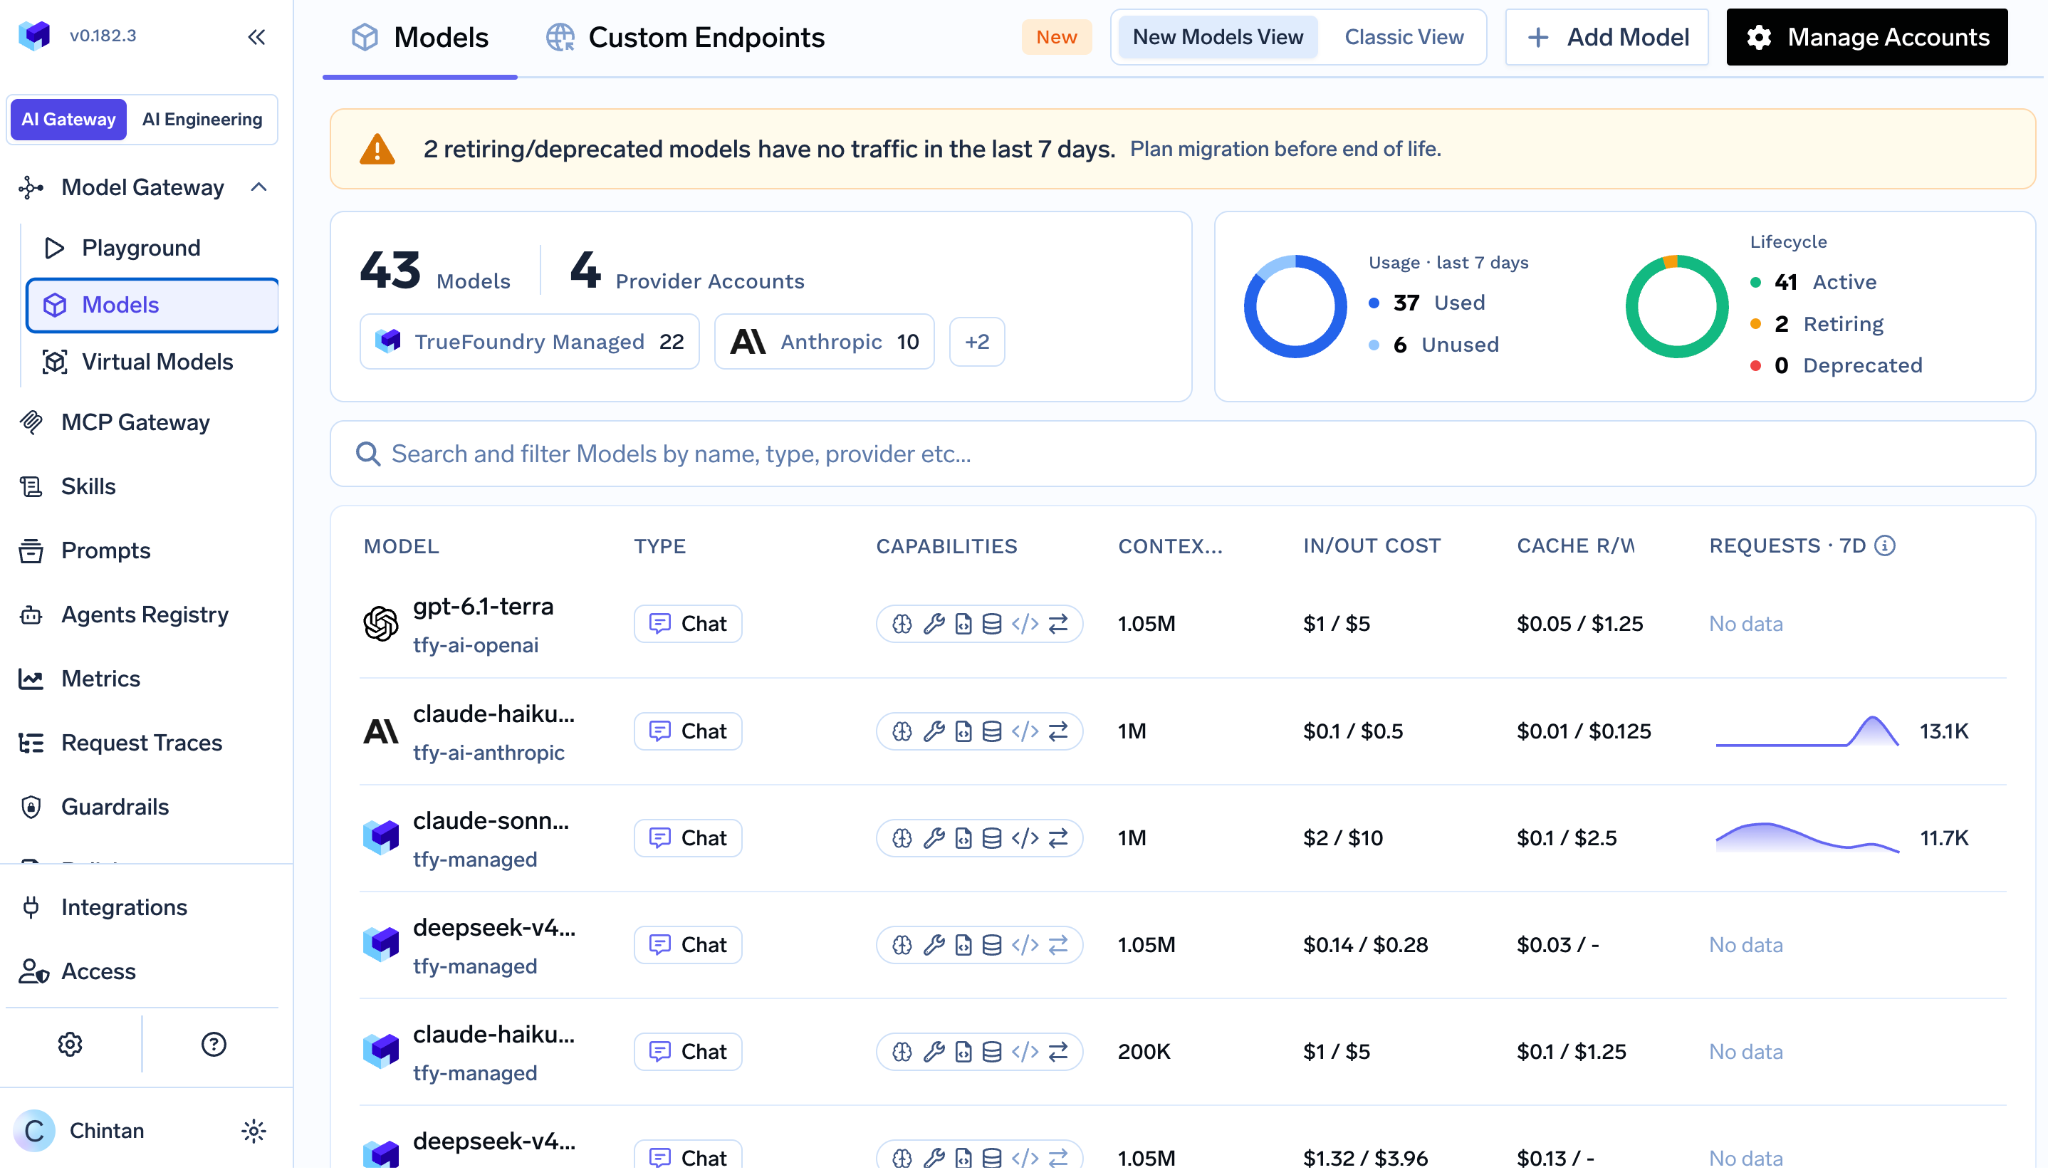
Duas escolhas de design são essenciais para essa comparação. Primeiro, não há SDK de inferência proprietário: você mantém o código da OpenAI, Anthropic, Azure OpenAI, Amazon Bedrock ou Vertex AI que já utiliza e o direciona para o gateway, e o controle de custos e limites funcionará para todos eles (suporte nativo a SDKs). Segundo, o gateway governa o tráfego de AI e apenas o tráfego de AI; ele não é um API gateway genérico e não se propõe a ser.
Controles de nível enterprise acompanham a plataforma nativamente, e não como uma camada separada de produto: SSO via SAML e OIDC, provisionamento SCIM, contas virtuais e identidades de agente para chamadores não humanos, orçamentos por equipe com modos de aviso e bloqueio, e documentação SOC 2 Type II, GDPR e HIPAA para nossa infraestrutura gerenciada (segurança e conformidade).
Ideal para: equipes de plataforma que precisam de um único ponto de controle governado para tráfego de modelos, ferramentas e agentes em várias equipes, especialmente onde os prompts devem permanecer dentro de uma VPC ou limite air-gapped e onde uma auditoria de segurança exigirá SSO, identidade de carga de trabalho e documentação de conformidade direta do fornecedor.
O OpenRouter é uma API HTTP hospedada e compatível com a OpenAI que roteia requisições de inferência para centenas de provedores de modelos terceirizados por meio de um único endpoint e uma única credencial, cobrando por padrão do chamador pelo uso do modelo. Ele aceita três formatos de requisição (Chat Completions, Responses e Anthropic Messages) e abrange chat, batch, embeddings, rerank, geração de imagens e vídeos, TTS e STT.
O ponto fundamental sobre o OpenRouter é que ele é tanto um marketplace de dois lados quanto um roteador. Ele atrai provedores para venderem inferência por meio dele, aloca o tráfego com base em disponibilidade e classificação de desempenho, mantém créditos pré-pagos do lado do comprador e consolida o faturamento entre os provedores. Ele atua no fluxo de pagamento em ambas as direções, e não apenas no fluxo das requisições. É por isso que seu roteamento de provedores ponderado pelo preço é tão eficiente: o OpenRouter é o vendedor, portanto a sua tabela de preços é o preço final.
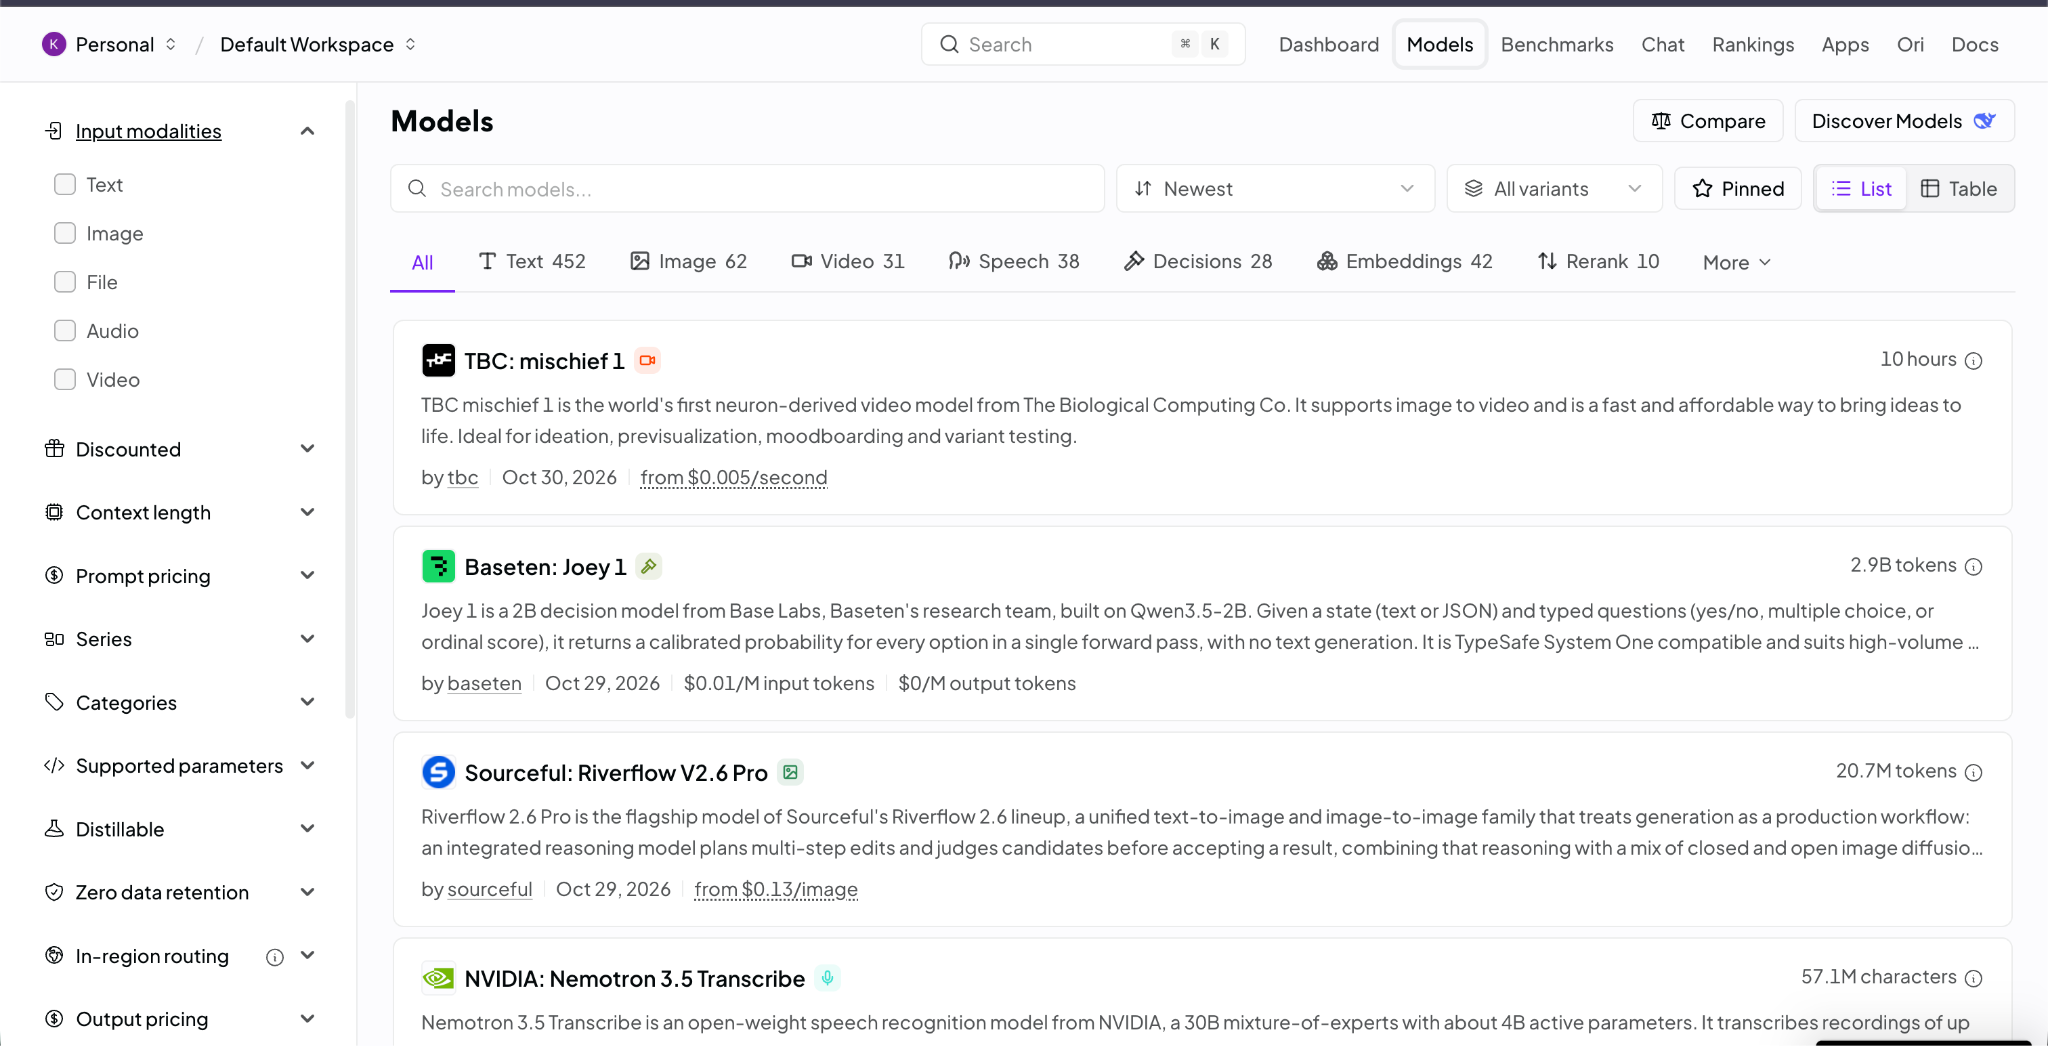
O OpenRouter vem se expandindo de um roteador para uma plataforma. Suas Server Tools permitem que um modelo execute pesquisa web, busca de conteúdo (fetch), geração de imagens e execução de shell ou bash em sandbox dentro de uma requisição, com os contêineres isolados por conta e espaço de trabalho. Os Private Models, um recurso Enterprise, roteiam para o endpoint próprio hospedado do cliente. O harness Ori e a CLI de avaliação funcionam ao lado da API. O OpenRouter começou como Window, uma extensão do Chrome para usar vários modelos simultaneamente, e o produto ainda otimiza para essa mesma finalidade: conveniência do desenvolvedor ao trabalhar com múltiplos modelos.
Seus pontos fortes genuínos merecem ser destacados com clareza. A integração exige apenas uma chave e uma URL base, sem processo de compras. Os prompts não são registrados por padrão. Todos os guardrails (orçamentos, roteamento sem retenção de dados, listas de permissão, filtragem de injeção de prompt, redação de PII) são gratuitos em todas as camadas. Além disso, um fluxo OAuth PKCE permite que um aplicativo de terceiros obtenha uma chave que consome dos próprios créditos do usuário final, sem a necessidade de executar um backend de autenticação.
Ideal para: desenvolvedores individuais e pequenas equipes que desejam acesso a todos os modelos hoje mesmo com uma única chave, não querem gerenciar contas de provedores e não estão sujeitos a requisitos de limite de dados. Recursos Enterprise, como SSO, SCIM, roteamento regional e DPA assinado, existem, mas estão restritos a um plano comercial exclusivo via vendas.
A tabela abaixo compara os dois produtos em termos de arquétipo e escopo. As capacidades do TrueFoundry são baseadas em nossa documentação técnica; as do OpenRouter refletem sua funcionalidade publicamente documentada no momento em que este texto foi escrito.
A tabela mostra o que cada produto faz. As quatro diferenças a seguir explicam por que a escolha raramente é uma dúvida simples.
A maioria das comparações entre concorrentes do OpenRouter se limita ao roteamento de modelos, mas as chamadas de modelo agora representam uma minoria do tráfego em um sistema baseado em agentes. As chamadas de ferramentas e as execuções de agentes representam o restante, e apenas um desses dois produtos os governa. O MCP Gateway do TrueFoundry registra seus servidores MCP, define quais usuários e agentes podem chamar ferramentas individuais, separa quem está chamando o gateway de quais credenciais chegam ao servidor downstream e executa guardrails nas chamadas de ferramentas antes e depois da execução. O OpenRouter não se posiciona à frente das suas ferramentas: ele executa suas próprias ferramentas de servidor e expõe seu catálogo como um servidor MCP, sem concessões por ferramenta e sem etapa de consentimento.
Com o OpenRouter, os prompts sempre saem da sua rede e cruzam dois limites: da sua rede para o OpenRouter, e do OpenRouter para o provedor que atende à requisição. O roteamento regional restringe a jurisdição, o roteamento sem retenção de dados restringe o que os provedores mantêm armazenado, mas nenhum dos dois altera o fato de que os dados saem da sua infraestrutura. Com o TrueFoundry, essa é uma opção de implantação. No modo híbrido, a camada do gateway roda em sua VPC e os prompts nunca saem dela; no modo totalmente auto-hospedado, a única saída de dados consiste em e-mails de usuários e contagem de requisições para nosso servidor de licenciamento. Se o seu requisito define que "nenhum dado de prompt pode sair dos nossos limites", este é o ponto determinante da comparação.
Um LLM router pode atuar no fluxo da requisição, ou no fluxo da requisição e no fluxo de pagamento. O OpenRouter faz ambos: ele é o vendedor da inferência, gerencia seus créditos pré-pagos e cobra uma taxa de 5,5% sobre a compra de créditos, sem margem por token. É isso que permite ter uma chave para centenas de provedores sem que você precise abrir uma única conta de provedor, mas também é a razão pela qual alterações de preços impactam sua fatura sem a sua intervenção. O TrueFoundry nunca interfere na fatura do modelo. Você utiliza suas próprias chaves de provedor, mantém seus contratos negociados diretamente e nos paga uma licença em camadas com base em requisições e assentos.
O OpenRouter é contratado diretamente pelo engenheiro de AI: início rápido, chave, URL base e pronto. O TrueFoundry é contratado de duas maneiras, dependendo do modo de implantação. Nas camadas SaaS, ele é adotado como um roteador SaaS, pelo engenheiro de AI e de plataforma que redireciona uma URL base e ganha acesso a mais de 2.500 modelos. Na camada Enterprise auto-hospedada, ele é contratado como infraestrutura, pela equipe de plataforma com a aprovação do CISO. É por isso que equipes que avaliam o OpenRouter para uso empresarial costumam perceber que a conversa muda no momento em que identidade, limites de dados ou governança de ferramentas entram nos requisitos: o produto que era perfeito para um engenheiro passa a ser solicitado para desempenhar o papel de uma plataforma corporativa.
O OpenRouter é a escolha certa em mais situações do que um fornecedor de gateway costuma admitir:
O TrueFoundry é a escolha certa quando a necessidade é organizacional e não individual:
Para uma visão abrangente do mercado além dessas duas opções, nosso guia de alternativas ao OpenRouter analisa soluções auto-hospedadas e empresariais lado a lado.
Sim, e muitas organizações adotam essa estratégia em uma direção específica. Uma equipe pode começar no OpenRouter para criar protótipos e testar diferentes modelos e, posteriormente, migrar seu tráfego de produção para o TrueFoundry à medida que a organização padroniza sua infraestrutura; o endpoint compatível com OpenAI em ambos os lados simplifica esse processo para uma alteração de URL base. O caminho inverso não é viável, pois o OpenRouter não se posiciona à frente do tráfego de ferramentas e agentes e não pode ser implantado dentro da sua rede privada. Se você prevê a necessidade de qualquer um desses requisitos no próximo ano, começar diretamente no TrueFoundry SaaS evita o trabalho de uma migração futura.
A comparação entre TrueFoundry e OpenRouter não é apenas uma disputa de recursos; é uma escolha entre dois arquétipos distintos. O OpenRouter é um excelente marketplace de modelos: uma chave, centenas de provedores, roteamento baseado em preço, guardrails gratuitos e nenhuma necessidade de gerenciamento de infraestrutura. O TrueFoundry é um plano de controle para AI: tráfego de modelos, ferramentas e agentes governado sob um conjunto unificado de identidades, orçamentos e políticas, implantável desde SaaS até ambientes air-gapped, contratado pela equipe de plataforma e aprovado pela segurança. Se você está padronizando o tráfego de AI da sua organização para os próximos anos, as diferenças se tornam evidentes no momento em que requisitos de limite de dados, provedores de identidade ou servidores MCP entram em pauta.
Se você está avaliando AI gateways para uma implantação empresarial em produção, agende uma demonstração para ver como o TrueFoundry governa o tráfego de modelos, ferramentas e agentes dentro da sua própria VPC, ou explore o TrueFoundry AI Gateway para começar no plano gratuito hoje mesmo.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada


