



novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: novembro 20, 2026

Blazingly fast way to build, track and deploy your models!
A maioria dos incidentes de segurança em AI gateways não é exótica. Trata-se da chave de API de um prestador de serviços desligado que continua funcionando três semanas depois, de uma "chave de equipe" compartilhada e colada em uma dúzia de notebooks que ninguém pode rotacionar sem quebrar o trabalho de todos, e de uma política de acesso a modelos que existe apenas na memória de um engenheiro. O acesso à IA corporativa falha de maneiras banais e evitáveis, e a solução é a mesma infraestrutura de identidade que qualquer outro sistema corporativo sério já utiliza: single sign-on para autenticação e SCIM para provisionamento de ciclo de vida.
Este artigo explica por que o acesso à IA deve ser gerenciado via SSO e SCIM em vez de chaves estáticas, o que cada protocolo faz, como eles se mapeiam nas especificidades de um AI gateway (login no console, acesso a modelos, acesso a servidores MCP, orçamentos) e como configurá-los conceitualmente em qualquer grande provedor de identidade. Ele foi escrito para o engenheiro de plataforma ou segurança que recebeu a tarefa de "colocar o AI gateway sob SSO" e precisa entender o mecanismo, não apenas clicar em um assistente de configuração.
Quer o SSO e o SCIM integrados a cada modelo e servidor MCP que suas equipes usam? Agende uma demonstração.
Comece com o que a maioria das equipes realmente faz: uma chave de API de longa duração, frequentemente uma por equipe, às vezes uma para toda a empresa, repassada entre as pessoas para chamar o gateway. Isso apresenta quatro problemas estruturais, e todos os quatro são resolvidos pelo acesso baseado em identidade.
O SSO e o SCIM substituem isso por um modelo em que o acesso é uma função de quem você é no provedor de identidade e a quais grupos pertence. A autenticação comprova a identidade no login. O provisionamento mantém a visão do gateway sobre quem existe e quem pertence a qual grupo sincronizada automaticamente com o IdP. Quando o IdP desativa uma conta, o acesso é encerrado em todos os locais alcançados por ela, sem etapas manuais. Essa propriedade única — desprovisionamento automático — é a razão pela qual isso não é opcional para a IA corporativa.
Eles são rotineiramente confundidos, e essa confusão é a causa de acessos órfãos. O SSO faz o login das pessoas. O SCIM gerencia se a conta e as associações a grupos sequer existem. O SSO é um evento de autenticação; o SCIM é uma sincronização de ciclo de vida.
A armadilha é configurar o SSO, ver as pessoas fazendo login com sua identidade corporativa e cantar vitória. O SSO sozinho significa que, quando alguém passa pelo offboarding no IdP, sua capacidade de fazer login desaparece, mas se o gateway provisionou a conta e os acessos fora de banda, ou se a pessoa ainda possui um token ou chave, a conta e suas permissões podem persistir. O SCIM é o recurso que atua dentro do gateway para remover a conta e suas associações a grupos quando o IdP informa que a pessoa saiu. Você precisa de ambos: SSO para que o login seja centralizado e protegido por MFA, e SCIM para que a existência da conta e os acessos acompanhem a fonte da verdade.
Um AI gateway possui elementos específicos a proteger, e a identidade se conecta a cada um deles. A cadeia vai do provedor de identidade até uma política concreta sobre modelos, servidores MCP e orçamentos.

Acompanhe a cadeia da esquerda para a direita:
O resultado é que o acesso ao seu modelo de ponta mais caro, ou a um servidor MCP interno sensível, torna-se uma propriedade da associação ao grupo no IdP. Conceda o acesso adicionando alguém a um grupo no IdP; revogue-o removendo a pessoa. O RBAC do gateway é coberto com mais detalhes no artigo sobre autorização detalhada, e a visão geral de decisão está disponível no guia sobre como escolher um AI gateway.
Abaixo está um exemplo ilustrativo para concretizar a abstração. Ajuste os nomes das funções e permissões de acordo com a sua própria política.
A última linha representa o objetivo principal. A remoção dos grupos do IdP, propagada automaticamente pelo SCIM, reduz as permissões da pessoa a zero. Sem chamados no suporte, sem rotação manual de chaves e sem dúvidas sobre "lembrarmos de remover o acesso em todos os lugares".
Veja como o TrueFoundry mapeia grupos do IdP para funções RBAC em todo o gateway. Agende uma demonstração.
As telas exatas variam de acordo com o provedor de identidade, mas a sequência conceitual é a mesma para Okta, Entra ID, Google Workspace ou qualquer IdP compatível com SAML/OIDC e SCIM 2.0. Consulte a documentação oficial de cada IdP para validar os nomes exatos dos campos. A estrutura é a seguinte:
Etapa 1: Criar o aplicativo no IdP. No provedor de identidade, registre o gateway como um aplicativo corporativo. Este é o objeto que conterá tanto as configurações de SSO quanto, posteriormente, as de SCIM. Defina desde já quais usuários e grupos serão atribuídos a este aplicativo, pois apenas usuários atribuídos serão provisionados.
Etapa 2: Configurar o SSO (metadados e claims). Escolha SAML ou OIDC. Para SAML, faça a troca de metadados: o IdP fornece seu entity ID, URL de sign-in e certificado de assinatura; o gateway fornece sua URL de ACS (Assertion Consumer Service) e entity ID. Para OIDC, registre um cliente, troque a URL do emissor, client ID e secret, e configure as URIs de redirecionamento. Em ambos os casos, configure as claims: no mínimo o e-mail do usuário ou identificador exclusivo e, fundamentalmente, as associações a grupos do usuário, pois os grupos serão mapeados para as funções. Confirme se a claim de grupo está efetivamente incluída na asserção ou token; a ausência dessa claim é a causa mais comum de falhas silenciosas no mapeamento de funções.
Etapa 3: Habilitar o SCIM (token e endpoint). Ative o provisionamento. O gateway disponibiliza um endpoint base SCIM 2.0 (uma URL) e você gera um bearer token que autoriza o IdP a chamá-lo. Cole o endpoint e o token na configuração de provisionamento do IdP. O IdP testará a conexão chamando o endpoint SCIM; um teste bem-sucedido indica que o IdP pode criar, ler, atualizar e desativar usuários e grupos no gateway.
Etapa 4: Mapear atributos e grupos para funções. Configure os mapeamentos de atributos para que os campos de usuário do IdP (e-mail, nome de exibição, ID externo) preencham o registro do usuário no gateway e os envios de grupos via SCIM se tornem grupos no gateway. Em seguida, dentro do gateway, mapeie cada grupo para uma função RBAC com suas respectivas permissões de modelos, servidores MCP e orçamentos, conforme a tabela acima. Esse mapeamento constitui a política de acesso; solicite a revisão do responsável pela governança de acesso.
Etapa 5: Testar o ciclo de vida completo. Não considere o processo concluído apenas com um teste de login. Teste os três eventos do ciclo de vida:
Todo o valor dessa arquitetura se resume a três eventos ao longo do ciclo de permanência de um funcionário ou prestador de serviços, e o SCIM gerencia todos os três sem a necessidade de intervenção humana no gateway.
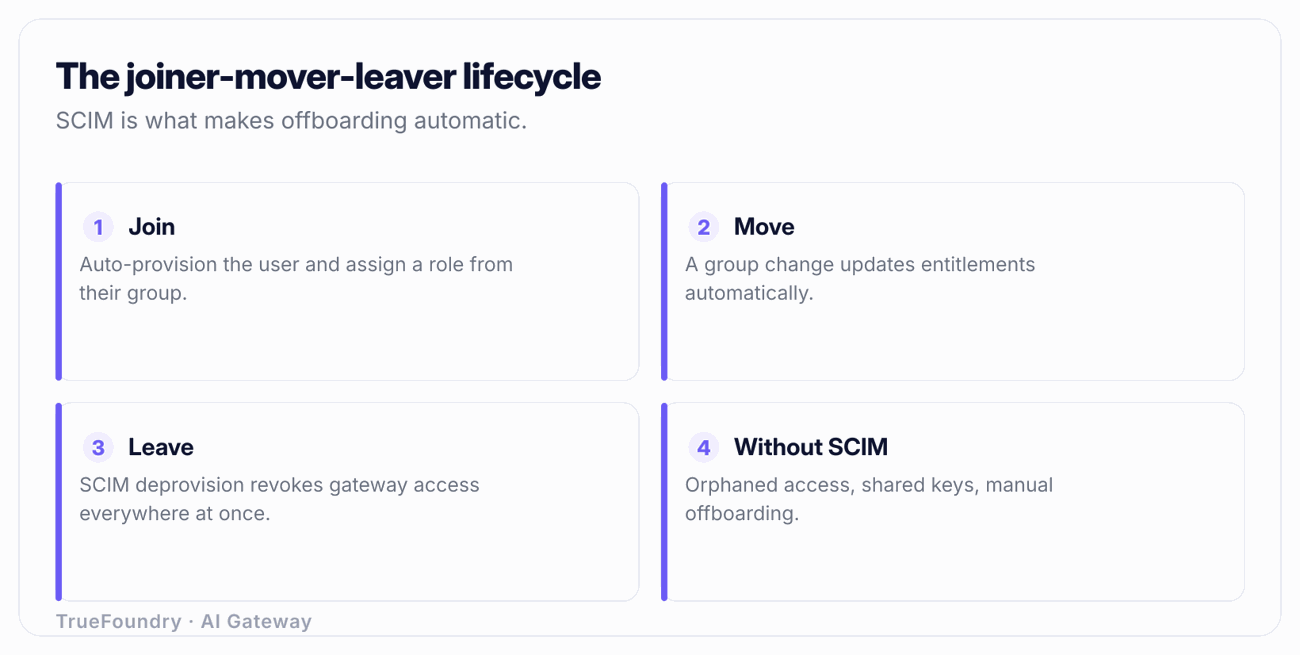
Compare essa estrutura com o modelo de chaves compartilhadas: a integração exige localizar e compartilhar a chave correta, as movimentações não alteram nada automaticamente e a saída exige que alguém lembre de rotacionar uma chave — ação que interrompe o trabalho de outros usuários e, por isso, acaba não sendo realizada. As falhas no ciclo de vida são precisamente onde ocorrem as violações de segurança.
A identidade humana via SSO e SCIM é a base, mas o acesso à IA corporativa possui duas dimensões que não são totalmente cobertas por usuários humanos.
Primeiro, agentes também realizam chamadas. Um agente autônomo que invoca modelos e servidores MCP precisa de sua própria identidade, sua própria função e seu próprio orçamento, em vez de usar uma chave humana emprestada. A mesma estrutura de RBAC que mapeia grupos humanos para funções se estende às identidades de agentes, garantindo acesso com privilégio mínimo a ferramentas específicas e orçamento limitado. Essa é a evolução natural do gerenciamento de identidades; consulte os artigos sobre identidade de agentes de IA e os controles específicos de MCP em governança de MCP corporativo.
Segundo, a localização da identidade e dos dados é crítica. A autenticação e o provisionamento determinam quem pode fazer chamadas; a implantação determina para onde as requisições e seus dados vão fisicamente. O TrueFoundry pode ser implantado como SaaS, in-VPC, on-premise ou em ambientes isolados (air-gapped), mantendo o plano de dados dentro da sua rede enquanto a identidade se integra ao seu IdP. Para cargas de trabalho regulamentadas, essa separação é a diferença entre um gateway utilizável e um bloqueio de conformidade; acesse os artigos sobre residência de dados e a divisão entre plano de controle e plano de dados para entender esse funcionamento.
Configuram o SSO e ignoram o SCIM. O login fica centralizado, a equipe aprova a mudança, mas o offboarding continua deixando contas e permissões ativas porque o desprovisionamento não é sincronizado. SSO sem SCIM resolve a autenticação e ignora o ciclo de vida. Configure ambos.
Nunca testam o desprovisionamento. O fluxo de provisionamento é testado porque novos usuários precisam de acesso no primeiro dia. O fluxo de desprovisionamento — aquele que efetivamente protege a infraestrutura — é apenas presumido. Desative uma conta de teste e confirme que uma chamada antes funcional passe a falhar, sempre que alterar a configuração.
Esquecem a claim de grupo. O SSO funciona, os usuários fazem login, mas todos caem em uma função padrão ou vazia porque a asserção do IdP não incluiu as associações a grupos. O mapeamento de funções depende inteiramente da presença e do nome correto da claim de grupo. Verifique sua presença em uma asserção ou token real.
Mantecamp uma chave compartilhada como "backup". Manter ativa uma chave única de administrador ou emergência anula todo o modelo, pois ela é inatribuível e nunca desprovisionada. Se precisar de acesso emergencial, crie um fluxo identificado, auditado e de curta duração, e não um segredo compartilhado permanente.
Mapeiam todos para uma única função abrangente. Provisionar via SCIM em uma função genérica "todos os usuários" fornece atribuição, mas não aplica o privilégio mínimo; todos continuam podendo chamar o modelo de ponta e qualquer servidor MCP. O objetivo do mapeamento de grupo para função é a granularidade. Mapeie equipes reais e permissões reais.
O acesso à IA corporativa não falha por motivos complexos. Ele falha porque uma chave compartilhada durou mais do que a permanência da pessoa que a utilizava, porque o offboarding era uma etapa manual esquecida ou porque ninguém conseguia identificar quem consumiu o orçamento de tokens. O SSO e o SCIM eliminam essas lacunas ao tornar o acesso uma função da identidade: o SSO autentica cada login por meio do seu provedor de identidade, e o SCIM mantém a visão do gateway sobre quem existe e a qual grupo pertence em sincronia automática com a fonte da verdade.
Configure ambos, mapeie grupos para funções com permissões reais de privilégio mínimo e teste o fluxo de desprovisionamento até garantir sua total confiabilidade. Ao fazer isso, o acesso aos seus modelos mais caros e aos servidores MCP mais sensíveis passa a ser concedido ao adicionar alguém a um grupo e revogado ao removê-lo, de forma instantânea e global. Essa mesma base de identidade se estende posteriormente para a identidade de agentes, autorização detalhada por ferramenta e controles de residência de dados exigidos pela IA regulamentada.
Automatize o acesso no ciclo de vida de colaboradores para sua infraestrutura de IA. Agende uma demonstração.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada


