



novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: novembro 20, 2026

Blazingly fast way to build, track and deploy your models!
A autorização de agente é o processo de decidir o que um agente de IA autenticado tem permissão para fazer — a quais ferramentas, dados e ações ele pode acessar — avaliando a identidade do agente e a solicitação contra uma política de menor privilégio, incluindo qualquer delegação em nome de (on-behalf-of), antes que a ação seja permitida. É o controle que mantém um agente autônomo dentro de seus limites pretendidos.
Em uma frase: a autorização de agente responde a "este agente tem permissão para fazer isso?" — aplicada por ação, sob menor privilégio, após a autenticação.
Autorizar agentes autônomos é mais difícil do que autorizar aplicativos por três motivos:
Fazer isso corretamente é fundamental para a governança de agentes de IA: a autorização é onde a política realmente restringe o que os agentes podem fazer.
Dois princípios fazem a maior parte do trabalho. Menor privilégio significa que cada agente recebe apenas os escopos que sua tarefa exige, de modo que um agente comprometido ou com mau comportamento possa causar danos limitados. A delegação em nome de (on-behalf-of ou OBO) significa que um agente atuando por um usuário é autorizado contra os direitos desse usuário — nunca mais do que isso — e a delegação é explícita e auditável, em vez de um token herdado. A TrueFoundry suporta limitação de escopo baseada em colaboradores e OBO para que um agente só possa ter ações executadas em seu nome por identidades a quem isso foi explicitamente concedido.
A autorização de solicitação única não é suficiente quando os agentes chamam outros agentes. Se cada etapa apenas verificar seu chamador imediato, um agente intermediário privilegiado pode se tornar um "deputado confuso" (confused deputy) — fazendo coisas que o usuário original nunca teve permissão para fazer. A autorização precisa propagar a identidade originadora e as restrições por toda a cadeia. No modelo da TrueFoundry, o usuário permanece constante como sub de ponta a ponta, enquanto o agente atuante na reivindicação act muda a cada etapa — e o gateway verifica novamente "este agente pode atuar por este usuário?" todas as vezes.
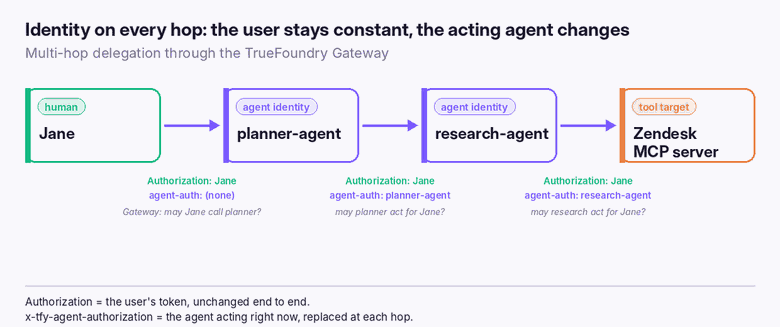
Cobrimos esse modo de falha e a correção em detalhes em Propagação de autorização explicada.
A TrueFoundry autoriza cada ação do agente no gateway, em uma ordem rigorosa e auditável, uma vez que o par (usuário, agente) é resolvido:
agent:<name> com uma função).403.A delegação é governada por duas reivindicações: may_act é verificada antes que um token delegado seja gerado (o controle preventivo), e act é registrada no token emitido (o registro posterior). Como cada token trocado carrega apenas a interseção dos direitos do usuário, do agente e do destino, a autorização só pode afunilar ao longo da cadeia — nunca ampliar. Quem pode invocar um agente, e em nome de quem ele pode atuar, é definido por meio de concessões de colaboradores.
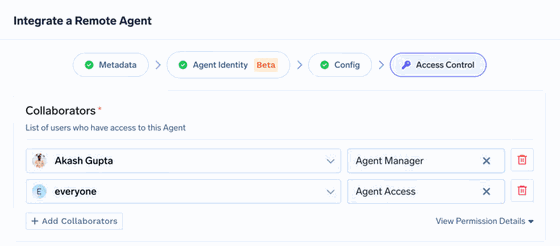
Cada decisão é registrada com o usuário, agente, modo de identidade, cadeia de delegação, servidor MCP, ferramenta, as decisões de RBAC e Cedar, a política correspondente, os escopos usados e o status — implantável como SaaS, VPC, on-premise ou isolado (air-gapped).
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada


