



novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: novembro 20, 2026

Blazingly fast way to build, track and deploy your models!
Agentic IAM é a gestão de identidade e acesso aplicada a agentes de IA: ele concede a cada agente sua própria identidade verificável, autentica essa identidade a cada requisição e autoriza o que o agente pode fazer sob uma política de privilégio mínimo — com delegação, controles de ciclo de vida e auditoria — para que os agentes autônomos atuem sob uma governança aplicável, em vez de credenciais humanas compartilhadas ou chaves de API estáticas.
Em uma frase: o agentic IAM estende o IAM tradicional para tratar cada agente de IA como uma identidade não humana de primeira classe e governada, com sua própria autenticação, autorização e ciclo de vida.
O IAM tradicional foi construído para dois tipos de atores: humanos (que fazem login) e contas de máquina estáticas (contas de serviço, chaves de API). Os agentes de IA não são nenhum dos dois. Eles atuam de forma autônoma, tomam decisões em tempo de execução, chamam ferramentas e outros agentes em nome de um usuário, e surgem e desaparecem muito mais rápido do que qualquer conta humana. Encaixá-los em um IAM feito para humanos gera falhas previsíveis:
O agentic IAM elimina essas lacunas tornando o próprio agente a unidade de identidade, política e auditoria. Ele se baseia nos mesmos princípios abordados em nosso guia de gestão de identidade e acesso, estendidos para atores autônomos e não humanos.
Um conjunto completo de recursos de agentic IAM abrange todo o ciclo de vida de acesso:
Na prática, o agentic IAM executa um ciclo contínuo em um ponto de controle localizado à frente dos seus agentes e ferramentas:
Os padrões são cruciais aqui: o agentic IAM geralmente se baseia em OAuth 2.0 / OIDC para tokens e delegação, e em padrões de workload-identity como SPIFFE/SPIRE para credenciais de agentes atestadas e de curta duração.
À medida que os agentes acessam cada vez mais ferramentas por meio do Model Context Protocol (MCP), a fronteira do MCP torna-se um local natural para aplicar o agentic IAM — autenticando o agente, propagando a identidade e aplicando políticas sobre quais agentes podem acessar quais servidores MCP. Centralizar isso em um MCP gateway evita que cada agente e servidor precise reimplementar a gestão de identidade, fornecendo um único ponto de controle auditado. Trata-se da mesma ideia de plano de controle adotada em uma governança de agentes de IA mais ampla.
A TrueFoundry executa o agentic IAM no gateway, atuando como o broker de identidade para cada chamada de agente. Duas credenciais acompanham cada requisição — o token do usuário e o próprio token do agente — para que o gateway sempre saiba tanto quem é o agente quanto em nome de quem ele está atuando:
O token do agente é assinado pela TrueFoundry e emitido no momento do registro, permitindo que o gateway valide ambas as credenciais sem a necessidade de uma chamada externa adicional (round-trip). Cada agente é registrado no registro de agentes com seu proprietário, propósito de negócio, autoridade definida (as ferramentas, domínios de dados e ações que pode utilizar, e os principais em nome dos quais pode atuar) e uma frequência de revisão — tornando esse registro o próprio ponto de aplicação da política.
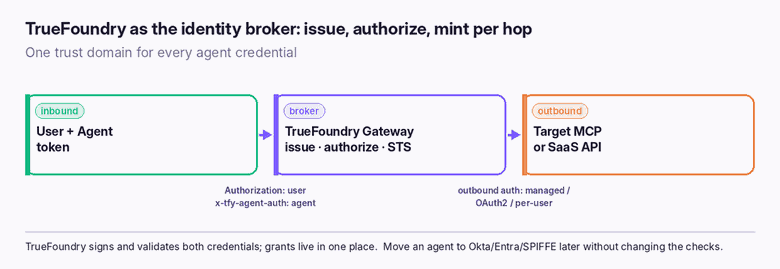
A cada requisição, o gateway resolve o par (usuário, agente) e avalia a autorização em uma ordem rigorosa: o usuário deve ser um colaborador no destino, o agente deve ser um colaborador (um sujeito agent:<name>), a ferramenta solicitada deve estar na lista de ferramentas permitidas do agente e uma política Cedar opcional é avaliada (onde restrições explícitas/forbid se sobrepõem a permissões/permit e podem inspecionar toda a cadeia de delegação). Qualquer requisição sem uma concessão correspondente é negada com um 403.
Para a delegação, a TrueFoundry utiliza a troca de tokens RFC 8693 (on-behalf-of): o token emitido mantém o usuário como sub e registra o agente atuante em uma claim act, com subagentes encadeados em nível act ao longo da sequência. Fundamentalmente, não há amplificação de privilégios — o token de cada salto carrega apenas a interseção dos direitos do usuário, dos direitos do agente e da aceitação do destino, garantindo que a delegação apenas reduza o escopo de acesso. As credenciais de saída para cada ferramenta ou servidor MCP são mantidas pelo gateway, nunca pelo agente.

O ciclo de vida é nativo: certificações periódicas assinadas pelo proprietário confirmam que as concessões ainda correspondem ao propósito, a detecção de desvio em tempo de execução (drift detection) compara o comportamento com a autoridade definida (podendo restringir, suspender ou notificar), evidências de decisão são registradas em log para cada ação, e um botão de emergência (kill switch) revoga um único agente instantaneamente. Tudo isso é implantado como SaaS, na sua VPC, on-premises ou air-gapped.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada


