



novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: novembro 20, 2026

Blazingly fast way to build, track and deploy your models!
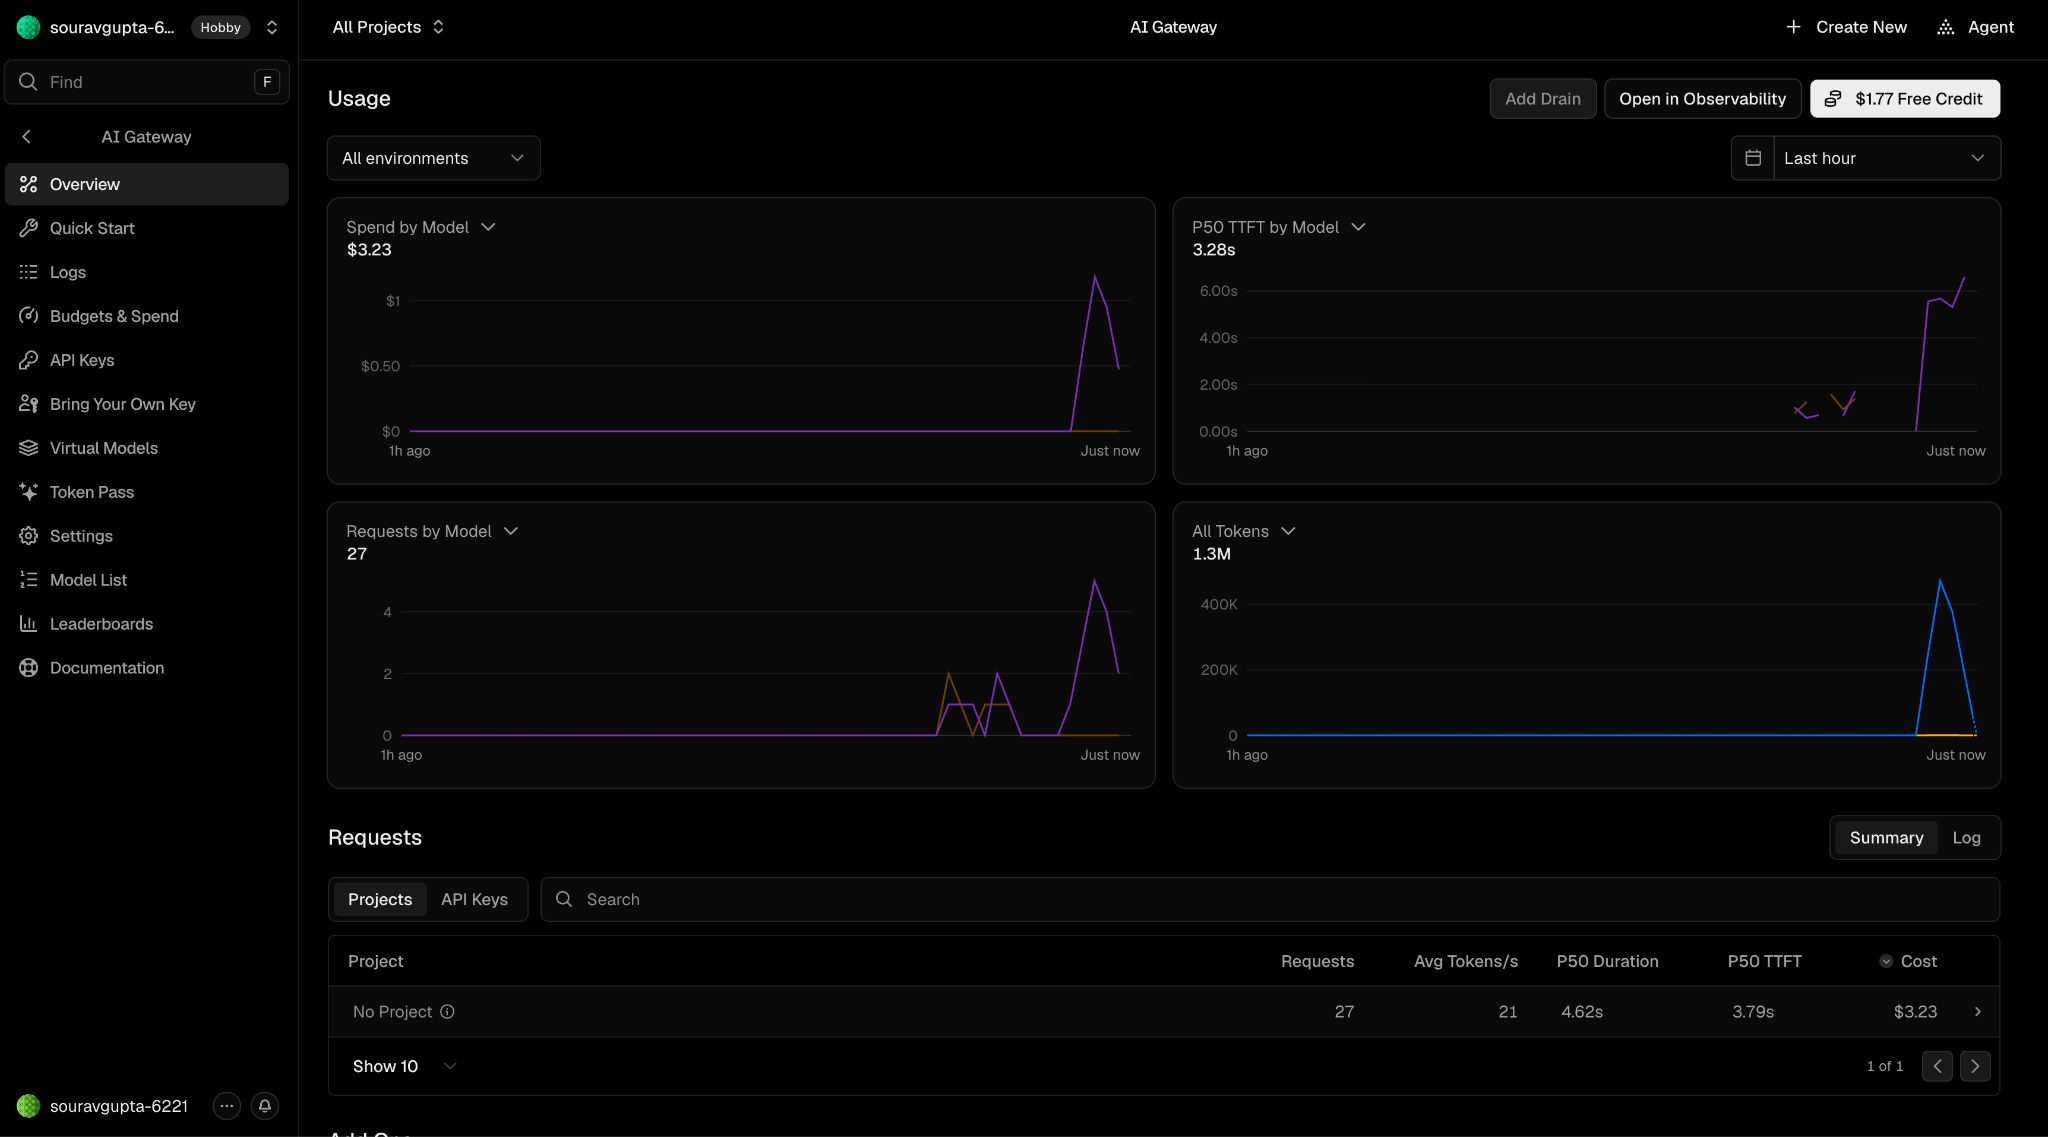
O Vercel AI Gateway é um roteador gerenciado eficiente e, para muitas equipes, já é adequado para empresas. Para outras, não é, e a linha divisória entre as duas situações é bastante específica. Se os seus requisitos se ajustam a um serviço hospedado e os controles de governança de que precisa estão nos planos pagos da Vercel, ele atende bem. Se precisa que os prompts permaneçam dentro da sua própria rede, residência de dados selecionável pelo cliente, proteções de conteúdo nativas ou governança de agentes no nível de ferramentas, você encontrará lacunas que são estruturais, e não meros detalhes de planejamento futuro.
Esta é uma análise voltada aos profissionais que realmente aprovam um gateway de IA: engenharia de plataforma, segurança e conformidade. Ela aborda as questões que essas equipes fazem durante a contratação: implantação e fluxo de dados, governança de identidade e acesso, certificações de conformidade, residência e retenção de dados, observabilidade e auditoria, além de maturidade. Tudo aqui é baseado na documentação pública da Vercel até setembro de 2026, com capturas de tela de uma conta ativa. Nos pontos em que a documentação não estabelece algo, dizemos "não documentado", em vez de afirmar que o recurso não existe, pois são declarações diferentes. Se você deseja entender o contexto da categoria primeiro, nosso guia introdutório sobre o que é um gateway de LLM faz essa introdução.
O termo é usado de forma abrangente, portanto, este é o padrão que esta análise exige do Vercel. Um gateway adequado para empresas permite controlar por onde os prompts trafegam, comprova quem pode fazer o quê com controles reais de identidade e acesso, possui as certificações que seus auditores solicitam, oferece respostas claras sobre residência e retenção de dados, gera uma trilha de auditoria e vem acompanhado de suporte e maturidade em que você pode confiar no seu planejamento. Cobertura de provedores e uma API compatível com OpenAI não tornam um gateway adequado para empresas. Todo produto sério possui isso atualmente. A tabela abaixo resume o desempenho do Vercel AI Gateway nas dimensões que definem uma avaliação de segurança.
Visão geral da adequação para empresas. Verde significa pronto, amarelo significa parcial, vermelho é uma lacuna.
A Vercel documenta os elementos fundamentais de controle de acesso. O logon único SAML está disponível como um add-on pago no plano Pro ou pelo plano Enterprise, enquanto o provisionamento automático de diretórios via SCIM exige o Enterprise. As cargas de trabalho se autenticam com chaves de API da equipe ou tokens OIDC de projeto, e a validade local do OIDC é documentada em 12 horas. O ciclo de vida da chave é adequado: as chaves possuem data de expiração, a exclusão invalida a chave imediatamente e chaves criadas por membros que saíram da equipe são desativadas. As configurações de segurança da equipe exibem a revogação de tokens em tokens de acesso pessoal, tokens de aplicativo e chaves do API Gateway.
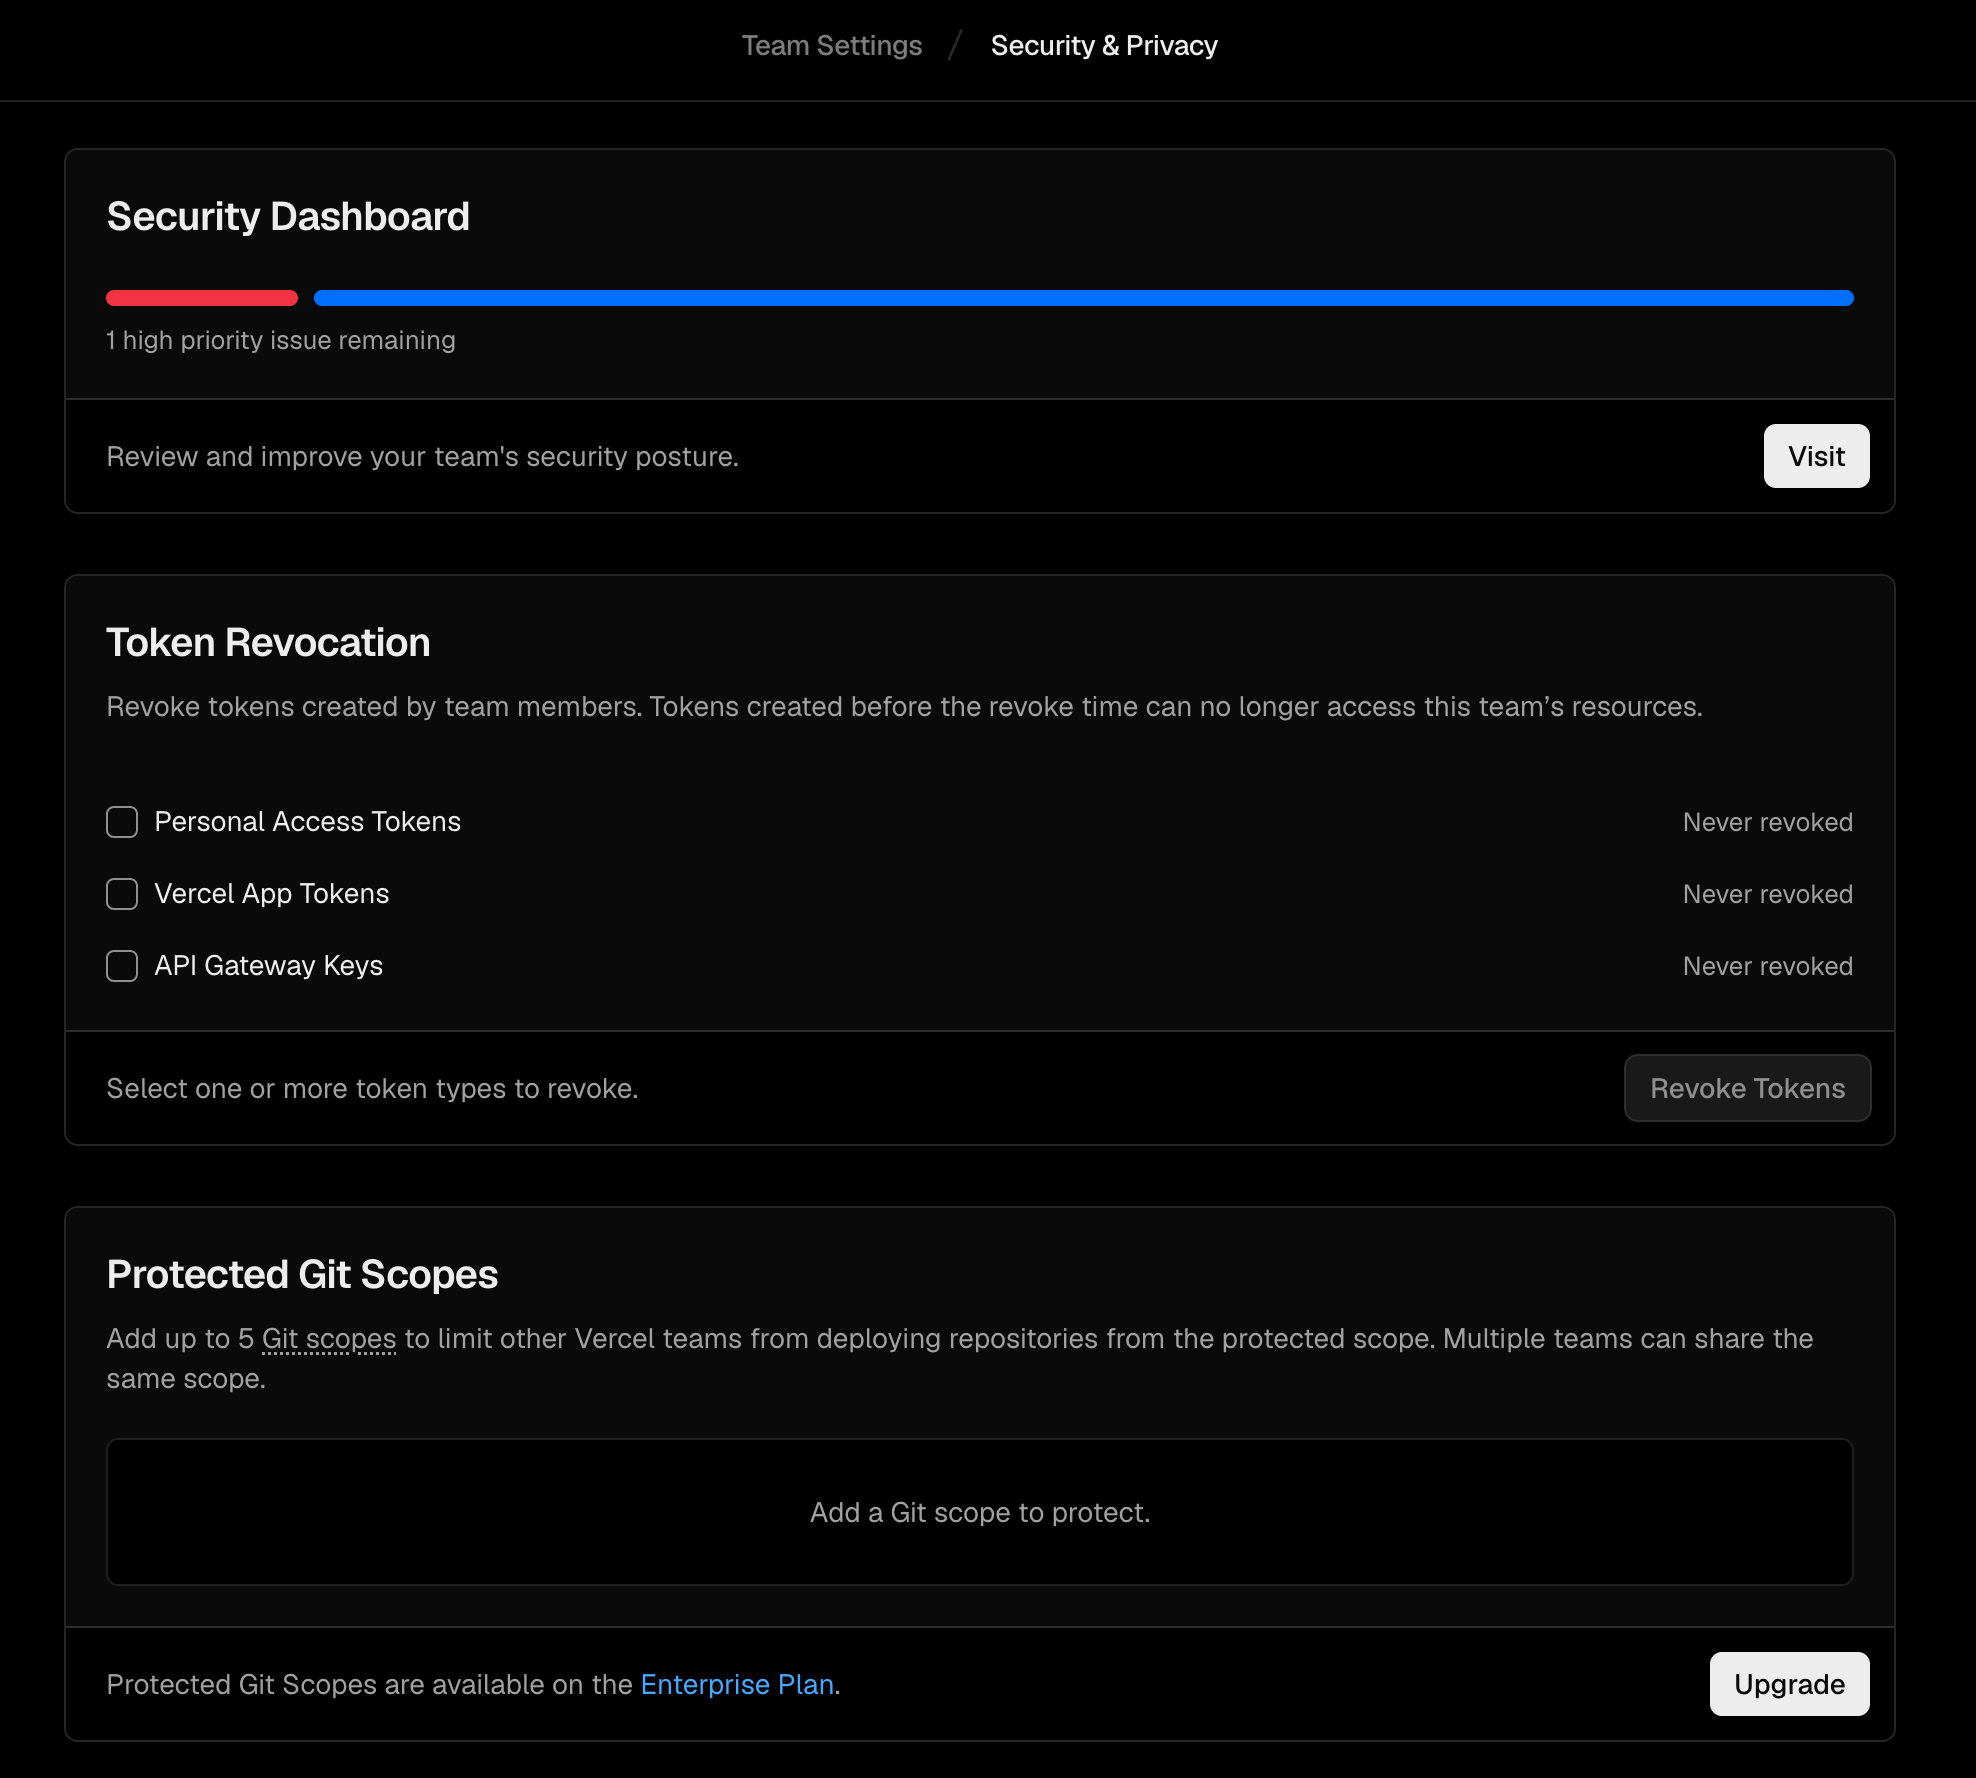
As limitações aparecem no nível de granularidade. Funções de equipe e políticas de modelos ou provedores existem, mas o controle de acesso baseado em atributos no nível de parâmetros e escopos de modelo por chave não estão estabelecidos na documentação. Especificamente para governança de agentes, uma camada unificada de autorização de ferramentas dentro do Gateway não está documentada. O Vercel Connect oferece acesso delegado à API, mas trata-se de um serviço adjacente, e não de um mecanismo de política MCP no Gateway. Portanto, se o seu plano é permitir que os agentes chamem ferramentas sob uma política centralizada, esta é a área que você deve testar antes de se comprometer.
Um ponto de contratação relacionado é entender quais controles pertencem a cada plano, já que vários recursos de governança não estão disponíveis nos níveis inferiores:
As equipes contêm projetos, e as chaves do Gateway pertencem às equipes, oferecendo o escopo lógico que a maioria das organizações necessita. O que a documentação não estabelece é o isolamento físico dedicado ou garantias contra problemas de vizinhança ("noisy neighbor"), o que importa se o seu modelo de segurança exige separação de locatários abaixo da camada lógica. Há também uma nuance nos orçamentos que merece atenção: os orçamentos do projeto aplicam-se a solicitações OIDC de implantação, e não aos gastos com chaves de API, fazendo com que a associação ao projeto e a atribuição de gastos respondam a questões distintas. Um fluxo de trabalho de aprovação nativo para a criação de chaves ou locatários também não está documentado, de modo que a governança em modelo self-service pode ter que ser construída ao redor do produto, e não dentro dele.
A Vercel documenta certificações SOC 2 Tipo 2 e ISO 27001 no nível da plataforma, BAAs do HIPAA para clientes elegíveis dos planos Pro e Enterprise, além de um DPA. Isso atende a grande parte das listas de verificação padrão de contratação. Dois pontos exigem atenção. Primeiro, a cobertura exata do BAA do Gateway e do provedor, bem como o status no FedRAMP, não estão estabelecidos nos documentos públicos; portanto, compradores em setores regulamentados devem solicitar essas definições por escrito, em vez de deduzi-las a partir das certificações da plataforma. Segundo, o próprio boletim de segurança da Vercel registra um incidente em abril de 2026 envolvendo acesso não autorizado a sistemas internos e a exposição de variáveis de ambiente de alguns clientes que não estavam marcadas como confidenciais. Esse fato faz parte do histórico da plataforma e a fonte não estabelece um comprometimento específico do Gateway, mas deve figurar em uma avaliação empresarial transparente, ao lado das certificações. A Vercel disponibiliza um contato para divulgação responsável de vulnerabilidades e documentação de testes de intrusão por meio do seu Trust Center.
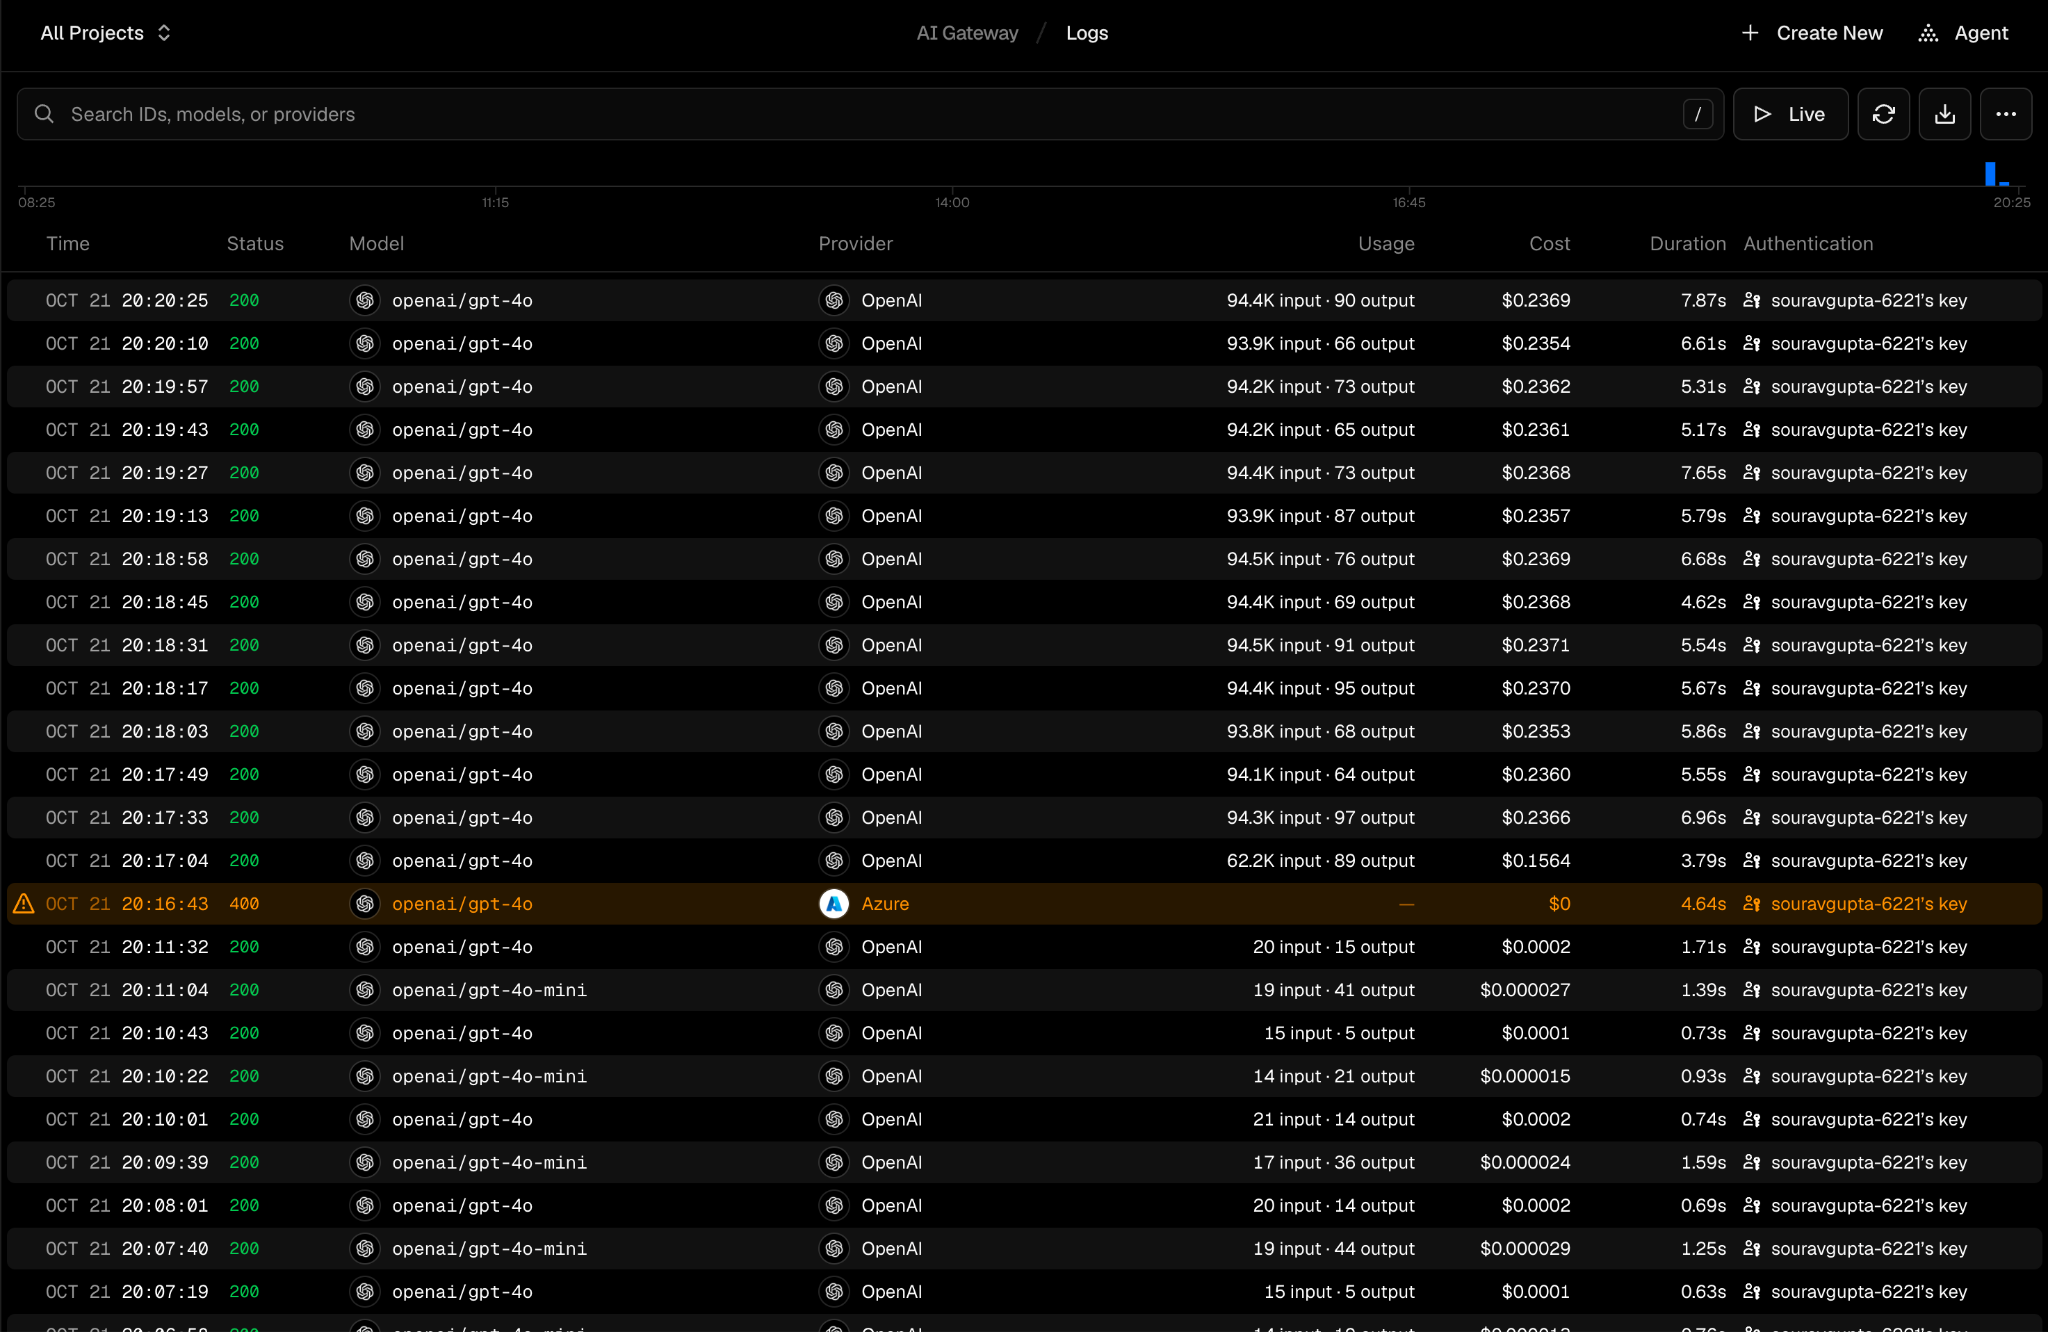
Esta é a seção que costuma definir a viabilidade em implantações regulamentadas, apresentando resultados mistos. Pelo lado positivo, o Gateway não captura os corpos dos prompts e respostas, excluindo o conteúdo das solicitações após a conclusão, o que representa uma vantagem real de privacidade em relação aos gateways que registram tudo por padrão. É possível verificar isso nos logs de solicitações: cada linha exibe modelo, provedor, uso de tokens, custo, duração e a chave de autenticação, mas nenhum conteúdo de prompt ou resposta.
A configuração inferenceRegion pode vincular a inferência do provedor e o armazenamento associado aos EUA ou à UE quando o provedor for compatível. A solicitação falha em vez de recorrer silenciosamente a outra região se o local selecionado não puder ser atendido. Os limites também são bem definidos e podem ser compreendidos mais facilmente na tabela a seguir:
Um mecanismo nativo e configurável de redação de PII não está documentado, assim como não há confirmação de proteções de conteúdo integradas ou defesas contra jailbreak no Gateway, o que significa que esses controles precisariam residir na sua aplicação ou em uma ferramenta separada. A opção de retenção zero de dados (ZDR) está disponível como um recurso pago para toda a equipe, mas a Vercel explicita que a ZDR não se trata de uma arquitetura sem saída de dados (no-egress): os prompts ainda trafegam pela Vercel e pelo provedor selecionado. APIs para retenção e exclusão de metadados por locatário não estão estabelecidas. Se as suas regras de conformidade exigem que os prompts jamais saiam da sua rede, um gateway hospedado não pode atender a esse requisito por definição, e é nesse ponto que muitas equipes regulamentadas optam por uma alternativa implantável.
O modelo de custos da Vercel é transparente, o que auxilia no planejamento empresarial. O Gateway cobra uma taxa de margem de lucro de 0% sobre tokens, inclusive ao utilizar suas próprias chaves de provedor, e os orçamentos podem ter escopo definido por equipe, projeto OIDC, chave de API ou usuário, contando com renovações diárias, semanais ou mensais.
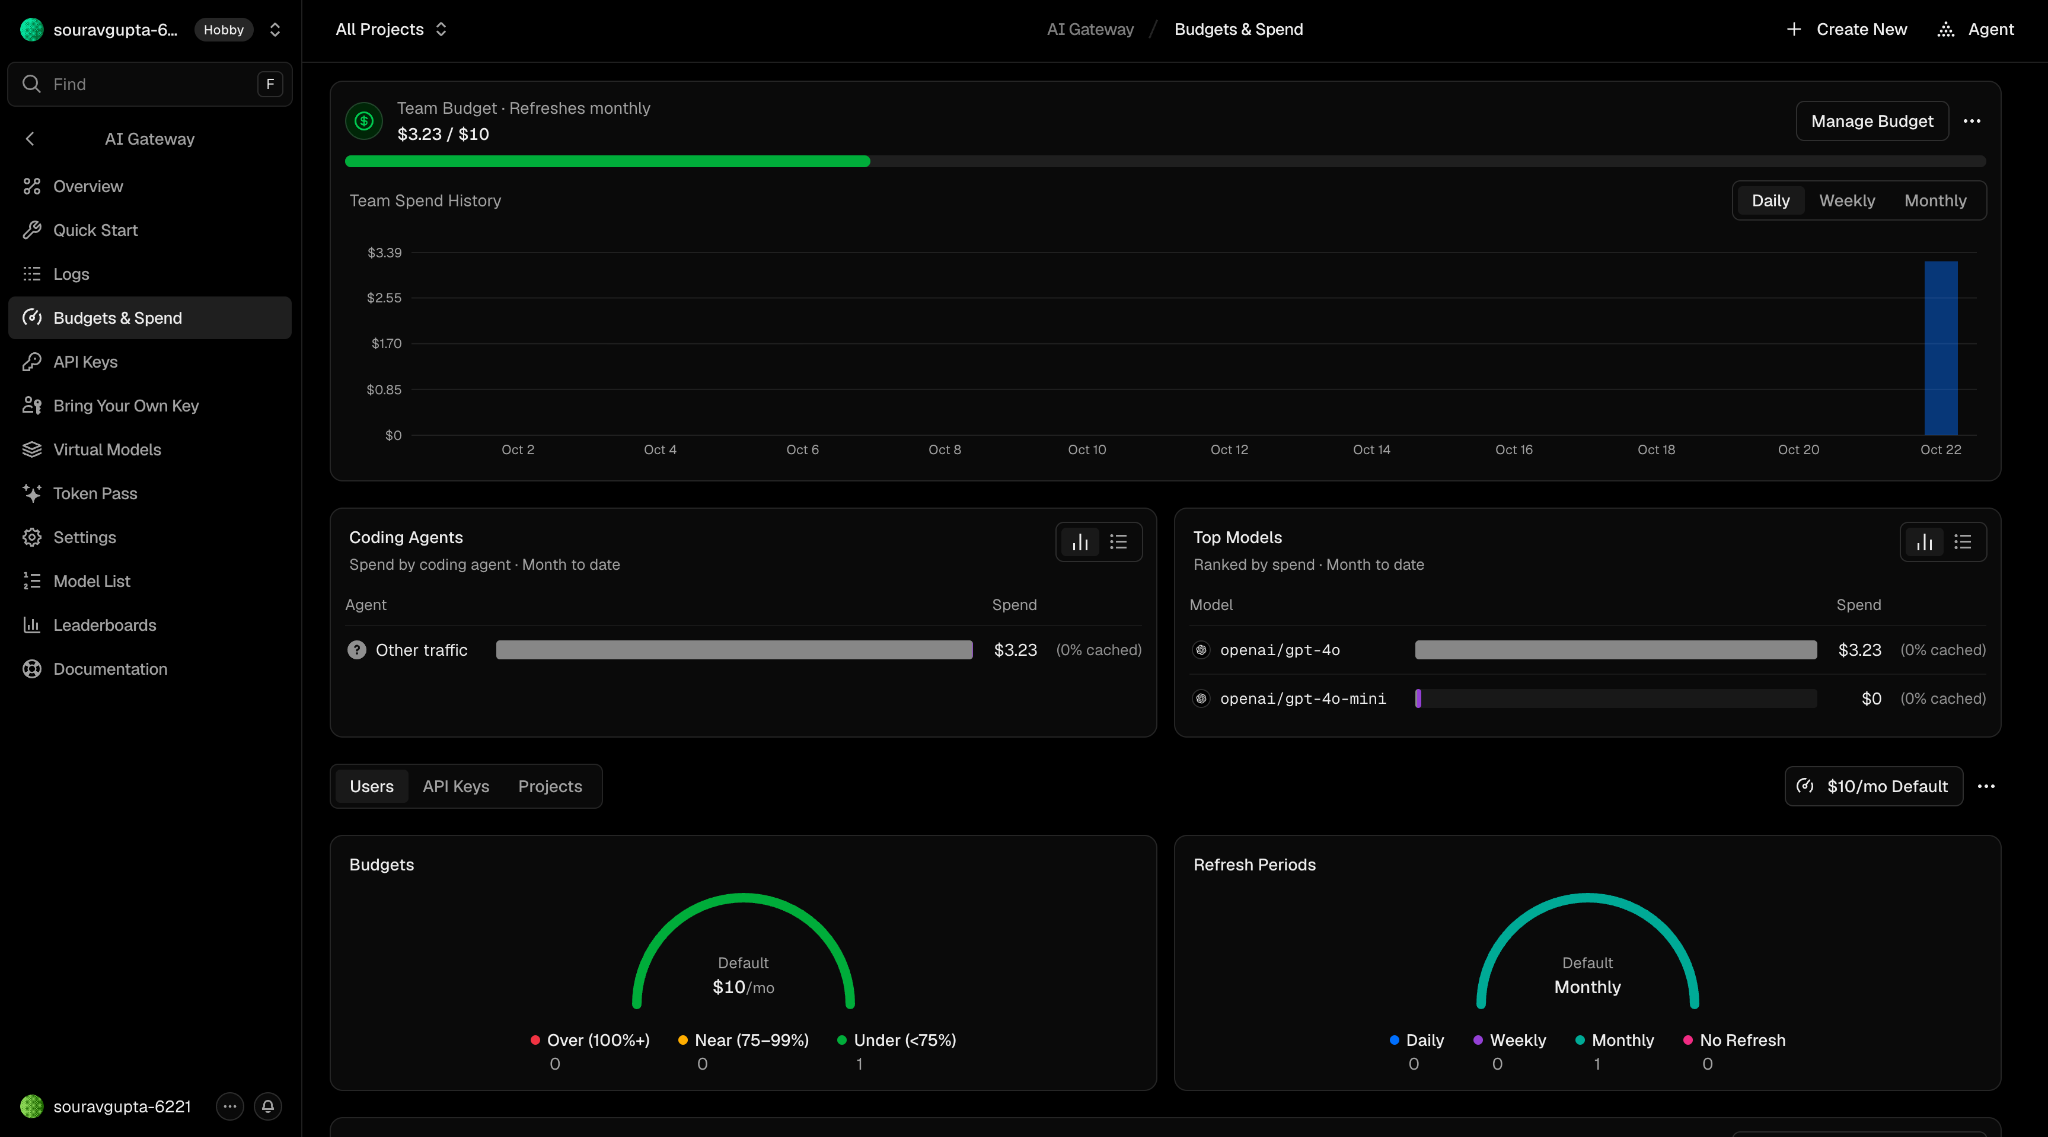
O aspecto a ser considerado no seu modelo financeiro é que a governança é tarifada conforme o uso. Restrições de modelo e provedor custam US$ 0,10 por 1.000 solicitações bem-sucedidas; a ZDR para toda a equipe tem o mesmo valor; gravações de relatórios custam US$ 0,075 por 1.000; consultas de relatórios custam US$ 5 por 1.000; e a exportação de rastreamentos custa US$ 0,05 por 1.000, somada ao tráfego de saída. As assinaturas da plataforma são adicionadas a esses valores: Pro a US$ 20 por mês acrescido de US$ 20 por usuário; SAML a US$ 300 por mês; e BAA do HIPAA a US$ 350 por mês em planos elegíveis, enquanto o Enterprise funciona via contrato personalizado. O roteamento é acessível; os controles que a equipe de segurança precisará ativar representam os itens de despesa a serem previstos no orçamento.
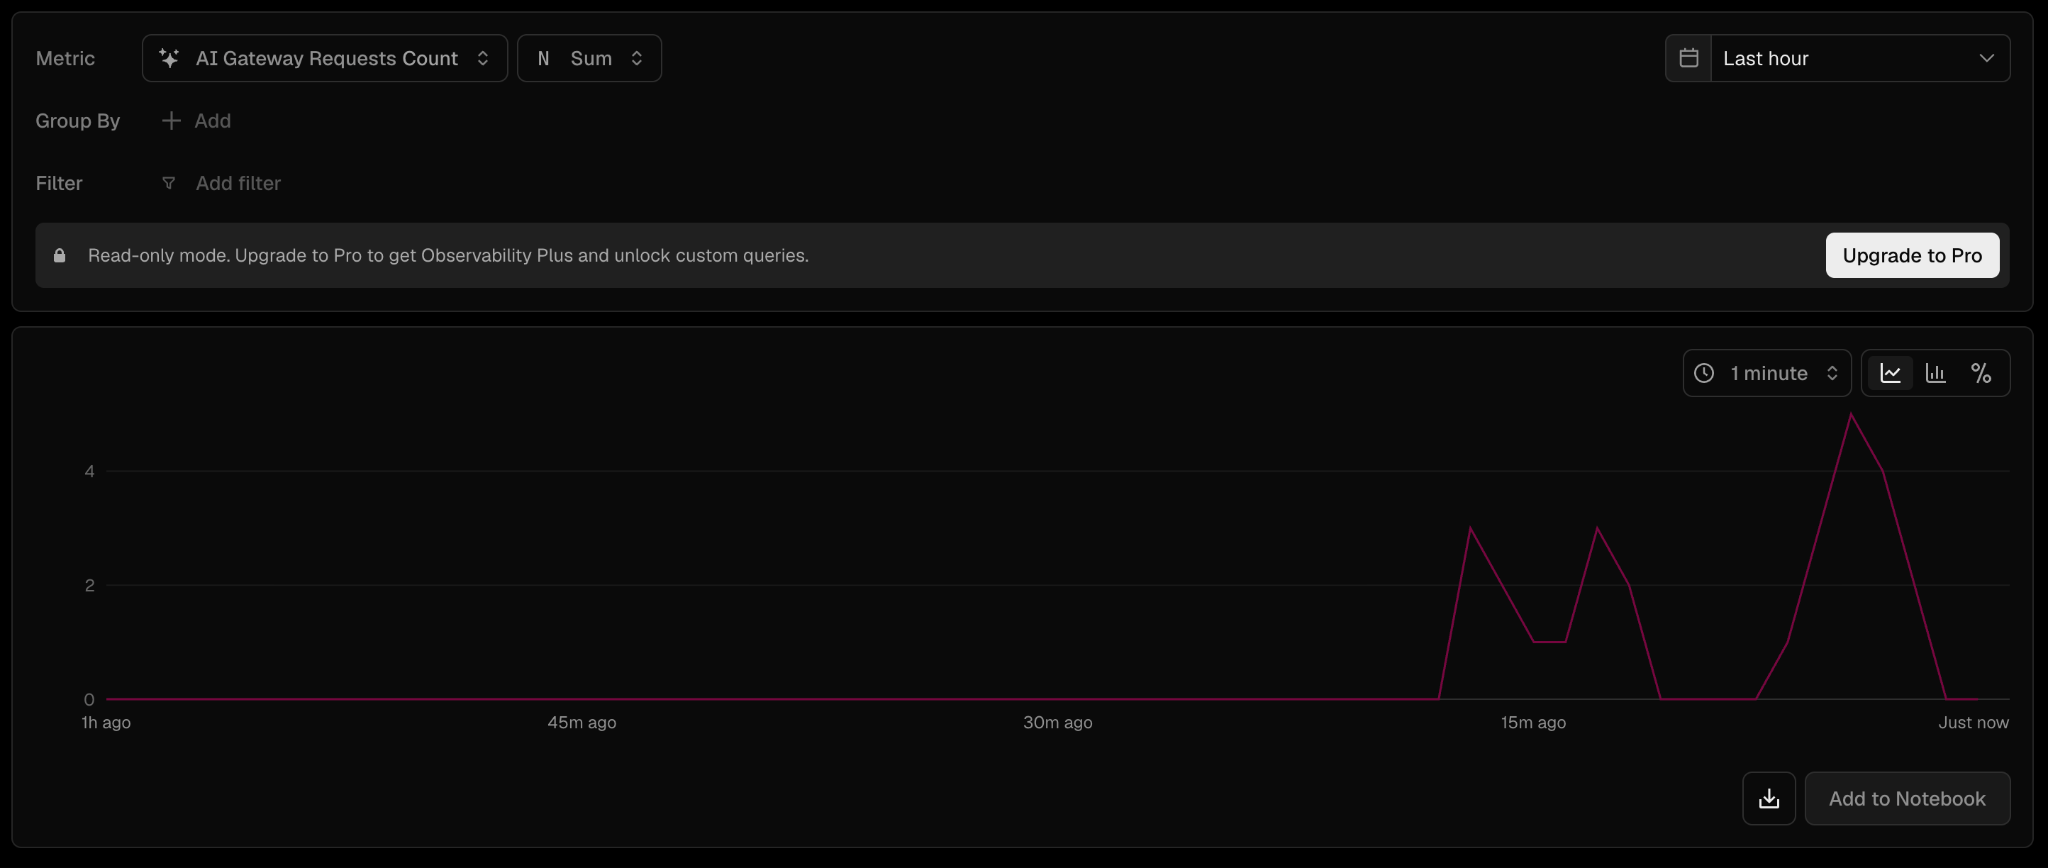
As métricas nativas abrangem volume de solicitações, uso de tokens, gastos, duração, tempo até o primeiro token (TTFT), roteamento e erros, e os rastreamentos podem ser exportados via OTLP/HTTP, mas não por gRPC. Logs e rastreamentos mantêm apenas metadados, sem o corpo dos prompts ou respostas, o que é consistente com o padrão de privacidade, mas impede a criação de um conjunto de dados de avaliação baseado nos corpos das solicitações diretamente pelo Gateway. Os prazos de retenção possuem limites: a interface de logs exibe histórico de no máximo 36 dias e as tentativas detalhadas de roteamento são mantidas por 30 dias. O construtor de consultas personalizadas é o exemplo mais claro da divisão entre planos, permanecendo em modo somente leitura até que você migre para o Observability Plus no plano Pro.
A exportação de logs de auditoria de configuração está disponível no plano Enterprise, embora a cobertura exata sobre eventos de orçamento, listas de permissão, chaves e roteamento não esteja totalmente estabelecida.
O Vercel AI Gateway alcançou disponibilidade geral em agosto de 2025. A Vercel é uma empresa bem capitalizada, tendo captado uma rodada Série F que a avaliou em US$ 9,3 bilhões em setembro de 2025. A empresa afirma que o Gateway alimenta o v0, seu próprio produto, o que é um indicador de uso real, considerado aqui como uma declaração do fornecedor. Como ponto de atenção, diversos recursos da API permanecem em versão beta, e um SLA contratual específico para o Gateway referente a tempo de atividade ou tempo de resposta não está estabelecido na documentação pública, de modo que as expectativas de suporte devem ser confirmadas no seu contrato, em vez de presumidas.
O Vercel AI Gateway é adequado para empresas? Para equipes cujos requisitos se ajustam a um serviço gerenciado, cujas necessidades de certificação são atendidas por SOC 2 e ISO 27001, e cujos controles de governança necessários estão disponíveis nos planos pagos, sim. É um roteador bem construído, com preços transparentes e um padrão focado em privacidade. Procure outras opções se os prompts não puderem sair da sua rede, se você precisar de implantação isolada (air-gapped) ou controlada pelo cliente, se exigir redação nativa de PII e proteções de conteúdo dentro do gateway, ou se os seus agentes precisarem de governança no nível de ferramentas com políticas aplicadas. Essas não são preocupações exclusivas de pequenas equipes; são exatamente os requisitos que definem ambientes regulamentados e com governança de plataforma.
As lacunas apresentadas acima são os pontos específicos em que um gateway implantável atua. O TrueFoundry executa o mesmo gateway unificado compatível com a OpenAI, com mais de 1.000 modelos por trás de uma única API, mas você escolhe onde ele roda: SaaS totalmente gerenciado, SaaS gerenciado com seu próprio armazenamento de dados, um modelo híbrido em que o plano de dados do gateway fica na sua VPC, ou uma instalação totalmente auto-hospedada, incluindo ambientes isolados (air-gapped). Nos modos em VPC, os prompts nunca saem da sua rede, resolvendo a questão da soberania de dados que um serviço exclusivamente hospedado não consegue atender. O gateway adiciona apenas cerca de 3 a 4 ms de overhead e suporta mais de 350 RPS em um único vCPU.
Em relação às lacunas de governança, o TrueFoundry inclui um gateway MCP e um gateway de agentes com RBAC no nível de ferramentas e proteções pré e pós-execução de ferramentas, além de proteções integradas para conteúdo e PII. Ele também permite a implantação de modelos no mesmo plano de controle, de modo que um endpoint vLLM, TGI ou Triton auto-hospedado atue como uma rota de primeira classe. O suporte a SOC 2, HIPAA e GDPR, assim como SSO, RBAC e registro de auditoria, já vem integrado. Se você está avaliando gateways com base nesses critérios, nossa comparação TrueFoundry vs Portkey aplica essa mesma análise a outro fornecedor. Caso esteja avaliando para uma implantação regulamentada ou com governança de plataforma, agende uma demonstração para analisarmos seus requisitos específicos de governança e residência de dados.
Estar pronto para o mercado corporativo não se resume a um único item, mas sim a uma lista completa de requisitos — e o Vercel AI Gateway atende a boa parte deles. Trata-se de um roteador gerenciado eficiente, com certificações sólidas, preços transparentes e um padrão que mantém o corpo dos prompts fora dos logs. Os pontos que ele não atende são justamente aqueles que definem implantações regulamentadas e com soberania de dados: executar o gateway dentro da sua própria rede, residência de dados controlada pelo cliente, proteções nativas e governança de agentes no nível de ferramentas. Se esses itens estão na sua lista de requisitos, avalie um gateway que possa ser implantado onde a sua conformidade exigir e agende uma demonstração para ver como o TrueFoundry lida com cada um deles.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.


Yes. TrueFoundry runs in your VPC, on-prem, air-gapped, or hybrid, and no data leaves your domain. This is a core reason regulated teams choose it over SaaS-only gateways.



As últimas notícias, artigos e recursos enviados para sua caixa de entrada


