


November 17, 2026
|
5 min read


Blazingly fast way to build, track and deploy your models!
人工知能(AI)は、組織の運営、意思決定、そして価値提供のあり方を一変させつつあります。しかし、AIがビジネスワークフローに深く組み込まれるにつれ、責任あるAIの利用を担保することはもはや「任意」ではなくなりました。
組織はイノベーションのスピードを上げるだけでなく、進化し続ける規制を遵守し、機密データを保護し、AIに基づく意思決定における信頼性を維持しなければなりません。
AIコンプライアンスは、このバランスを達成するために必要なガバナンスを提供します。EU AI Act、NIST AI RMF、ISO 42001などのフレームワークが業界のベンチマークとなる中、組織にはAIシステムがライフサイクル全体を通じて安全で、透明性が高く、説明責任を果たせる状態を維持するためのプロセスと管理策が必要です。
ここで重要な役割を果たすのがAI Gatewayです。ユーザー、アプリケーション、AIモデルの間の安全な層として機能し、アクセス制御、データ保護、監査ログを一元化することで、設計段階からあらゆるAIインタラクションの安全性、追跡可能性、コンプライアンスを確保します。
AIコンプライアンスとは、人工知能システムがそのライフサイクル全体を通じて、適用される法律、規制要件、倫理原則、および内部ガバナンスポリシーに準拠していることを確実にするための実務・運用を指します。
AIモデルの設計、トレーニング、デプロイ、モニタリングの方法を統制し、責任ある信頼性の高いAI導入を実現しながら、リスクを最小限に抑えます。
従来のITコンプライアンスとは異なり、AIコンプライアンスは一時的な検査ではなく、継続的に行われるものです。AIモデルは再トレーニング、アップデート、入力データの変化によって進化するため、組織はモデルの動作を継続的にモニタリングし、ガバナンスポリシーを適用し、コンプライアンス維持のための監査可能性を保つ必要があります。
効果的なAIコンプライアンス戦略は、ガバナンス、技術的コントロール、ドキュメント化、および継続的な監視を組み合わせ、AIシステムがビジネス目標と規制上の要請の両方に沿った状態を維持できるようにします。
人工知能が事業運営の中心となるにつれ、コンプライアンスはもはやバックオフィスの機能ではなく、信頼、安全性、そして拡張性を支える中核的な要素となりました。AIシステムが顧客、財務、あるいは社会的な結果に影響を与える意思決定を推進する場合、責任あるガバナンスは倫理面と競合優位性の双方にとって不可欠です。
AIコンプライアンスは、シャドーAIのリスクを含む、自動化の予期せぬ悪影響から組織、顧客、社会を保護します。コンプライアンスがなければ、どれほど高度なモデルであっても、偏った結果を出力したり、機密データを誤用したり、法的・倫理的基準に違反する決定を下したりする可能性があります。
TrueFoundryのAI Gatewayは、コンプライアンスを単なる文書上のポリシーから「実際の運用」へと変換します。すべてのモデルリクエストに対してガードレール、レート制限、プライバシーフィルターを自動的に適用し、リアルタイムでのデータ保護と説明責任を担保します。すべての利用状況は統合されたログとダッシュボードで追跡され、コンプライアンスチームに監査やリスクレビューのための単一の管理画面(Single Pane of Glass)を提供します。これらの管理策を一元化することで、TrueFoundryは企業がプロンプトからレスポンスに至るまでのすべてのシステムインタラクションにおいて、規制、倫理、組織の標準を満たしていることを確認しながら、自信を持ってAIを拡張できるようにします。これらの原則は、責任あるAIのための倫理的・規制的指針を形成します。イノベーションと誠実さのバランスを取り、進歩によって信頼が損なわれないように保証します。
実効性のあるAIコンプライアンスは、AIをどのように開発、デプロイ、ガバナンスすべきかを定義する基本原則に基づいています。これらの原則は単なる規定にとどまらず、すべてのモデル、API、データフローに対して自動的に適用できるインフラストラクチャを必要とします。
ここでAI Gatewayが活躍します。コンプライアンスの実行層として機能し、一元化されたルーティング、アクセス制御、可観測性(Observability)を通じて、これらの原則をAIスタックに組み込みます。以下はAIコンプライアンスの6つの基本原則です。
要約すると、AI GatewayはAIコンプライアンスを単なるチェックリストから「継続的な自動適用システム」へと進化させます。静的なドキュメントに頼るのではなく、透明性、公平性、説明責任、プライバシー、セキュリティ、人間の監視を、実行時に自動かつ大規模に担保するリアルタイムのガバナンス層を獲得できます。
成果を出すAIコンプライアンスプログラムは、ガバナンス、テクノロジー、カルチャーを1つの統合システムへと融合させます。これにより、すべてのAIモデル、データセット、意思決定が規制上の義務と倫理的期待の双方に沿ったものとなります。
ただし、真のコンプライアンスはドキュメントの作成だけで達成できるものではありません。これらの管理策をリアルタイムで実行するインフラストラクチャが必要です。
AI規制が進展するにつれ、組織は責任あるAIを統制する複数のフレームワークに準拠する必要があります。ここでは、2026年において重要となる5つのAIコンプライアンスフレームワークと、TrueFoundryによるその実装支援方法を紹介します。
EU AI Actは、世界初の包括的なAI規制であり、欧州連合全体でAIシステムを統制するためのリスクベースのフレームワークを確立しています。AIシステムを「不可容容(許容できないリスク)」「ハイリスク」「限定的リスク」「最小限のリスク」の4つのカテゴリーに分類し、リスクの高さに応じて遵守すべき義務が加重されます。
2026年現在、同法は段階的に施行されています。禁止されるAI行為、AIリテラシー要件、汎用AI(GPAI)モデルに対する義務はすでに施行されており、ハイリスクAIシステムに対するより広範な要件も、EUのタイムラインに従って順次適用が進められています。
ハイリスクAIシステムをデプロイする組織は、包括的なリスク管理プロセスの導入、技術文書の作成・維持、人間の監視機能の確保、データガバナンスの徹底、詳細なログの保持、デプロイ後のシステムパフォーマンス監視、そして堅牢性、正確性、サイバーセキュリティの実証を行わなければなりません。
TrueFoundryのAI Gatewayは以下のようにEU AI Act遵守を支援します:
米国標準技術研究所(NIST)が策定したAI Risk Management Framework(AI RMF)は、AIに関連するリスクを特定、評価、軽減するための実践的なアプローチを提供します。
法的強制力のない任意規格ですが、企業におけるAIガバナンスの枠組みとして世界中で最も広く採用されているものの1つです。
このフレームワークは、以下の4つのコア機能で構成されています:
また、AI RMFは、信頼性、安全性、セキュリティ、レジリエンス、説明可能性、プライバシー強化、公平性、説明責任といった「信頼できるAI」の特徴を推進しています。
TrueFoundryのAI Gatewayは以下のようにNIST AI RMFを支援します:
これらの機能により、継続的なAIリスク管理に必要な運用管理策が実現します。
ISO/IEC 42001は、世界初の認証可能な人工知能マネジメントシステム(AIMS)規格です。情報セキュリティにおけるISO 27001と同様に、ライフサイクル全体でAIを統制するための構造化されたフレームワークを提供します。
ISO 42001は、技術的なコントロールを直接規定するのではなく、再現可能なガバナンスプロセスを構築することに重点を置いています。組織に対し、AIポリシーの策定、ガバナンス責任の定義、リスク評価の実施、AIシステムのドキュメント化、パフォーマンス監視、内部監査の実施、サードパーティAIリスクの管理、およびAI管理実務の継続的改善を求めています。
TrueFoundryのAI Gatewayは以下のようにISO/IEC 42001を支援します:
これにより、技術的な実装をISO 42001の管理要件に適合させつつ、継続的なコンプライアンス対応を簡素化できます。
46か国以上で採択されているOECD AI原則は、信頼できるAIのための最も影響力のあるグローバルガイドラインの1つです。法的拘束力はありませんが、EU AI Actを含む多くの法域でAIポリシーや規制の策定に影響を与えてきました。
この原則は、以下のようなAIシステムの開発を組織に推奨しています:
また、AIシステムが時間とともに変化・進化する中で、継続的なモニタリングと責任ある管理の重要性も強調しています。
TrueFoundryのAI Gatewayは以下のようにこれらの原則を支援します:
これにより、倫理的なAI原則を単なる書類上の作業で終わらせず、実際の運用へと昇華させることができます。
米国大統領府科学技術政策局(OSTP)が発表した「AI権利章典のブループリント」は、法的拘束力のある立法ではなくポリシーフレームワークです。AI搭載システムと接する個人を保護するための5つの原則を掲げています。
これらの原則には以下が含まれます:
法的強制力はないものの、これらの原則は企業のAIガバナンス実務に強い影響を与えており、公共調達や責任あるAIイニシアチブの指針として活用されています。
TrueFoundryのAI Gatewayは以下のようにこれらの原則を支援します:
これらの機能により、抽象的な責任あるAI原則を、実行時に適用可能な管理策へと落とし込むことができます。
これらのフレームワークは法的効力や適用地域において異なりますが、「ガバナンス」「透明性」「説明責任」「人間の監視」「監査可能性」「継続的モニタリング」という共通の要件で一致しています。グローバルに展開する企業は、これら複数の標準に同時に準拠しなければならないケースが少なくありません。
TrueFoundryのAI Gatewayは、これらの要件を実際の運用コントロールへと変換するインフラストラクチャ層を提供します。認証、ポリシー適用、可観測性、データ保護、監査ログを一元化することで、手動でのレビューや分断されたガバナンスプロセスに頼ることなく、AIインフラ内に直接コンプライアンスを組み込むことが可能になります。
このインフラファーストのアプローチにより、企業は安全かつ責任を持ってAIをスケーリングしながら、進化する規制要件に常に適合し続けることができます。
AIコンプライアンスの重要度はすべてのセクターで一律というわけではありません。安全性、資金、人権、インフラなど、かかっているリスク(ステーク)が高すぎるいくつかの業界では、GRC(ガバナンス、リスク、コンプライアンス)の中核として扱われます。
強力なAIコンプライアンスが極めて重要な主なセクターは以下の通りです:
ヘルスケアはAI利用において最もセンシティブな分野の1つです。診断、治療計画の決定、患者のスクリーニングを支援するシステムは厳密に管理される必要があります。医師がどのように判断を下したかを理解できるよう説明可能でなければならず、定期的にバイアステストを受け、実際の臨床結果に対して検証される必要があります。
これが不十分な場合、患者への危害や重大な規制上の問題につながるリスクがあります。
銀行、保険会社、トレーディングプラットフォームは、ローン審査、不正検知、市場予測などのタスクでAIに大きく依存しています。これらの決定は人々の資産や広域な経済に直結するため、AIシステムは公平で、強固に統制され、継続的に監視されなければなりません。
いかなるバイアスやシステム不全も、訴訟リスク、財務的損失、あるいは市場の不安定化を引き起こす可能性があります。
福祉の給付決定、警察業務の支援、行政サービスなど、公共システムにAIが使われる場合、透明性が不可欠になります。これらのシステムは人々の権利やサービスへのアクセスに直接影響を与えるため、公平で説明責任を果たせるものでなければなりません。
強固なコンプライアンスは、市民からの信頼を維持し、悪用や差別を防ぐために役立ちます。
自動運転車や先進運転支援システム(ADAS)は、人間の生命に関わるリアルタイムの決定をAIに依存しています。そのため、安全性検証が極めて重要になります。
実際の環境で信頼性高く動作することを担保するため、広範なテスト、明確な安全ドキュメント、そしてデプロイ後も続く継続的なモニタリングが必要です。
通信ネットワーク、電力網、水道などのライフラインでは、最適化、異常検知、脅威検知にAIが活用されています。万が一障害が発生した場合、何万人、何百万人の生活に影響を及ぼす可能性があります。
この分野でのコンプライアンスは、システムのレジリエンス(回復力)、データセキュリティ、および厳しい規制や国家安全保障基準への適合に焦点が当てられます。
リテール分野では、パーソナライズされたおすすめ、価格設定戦略、コンテンツフィルタリングにAIが使用されています。生命に関わるリスクは比較的低いものの、公平性や消費者からの信頼には大きく影響します。
コンプライアンスにより、顧客データの保護、レコメンデーションの透明性、意図しない差別や不利益をユーザーに与えない仕組みを担保します。
チーム、アプリケーション、モデルの全体でAIの利用規模が拡大するにつれ、コンプライアンスの維持は非常に複雑になります。ここでは、最大の課題とそれを克服するためのアプローチを紹介します。
AI規制は地域ごとに異なり、EU AI Act、NIST AI RMF、各国の個別ガイドラインなどがそれぞれ異なる遵守要件を課しています。グローバルに事業を展開する組織にとって、これらの進化する規制に対応し続けることは容易ではありません。
地域を認識したルーティングとポリシー適用を備えた一元的なガバナンスアプローチを導入することで、AIワークロードを現地の法律やデータレジデンシー要件に確実に適合させることができます。
多くのAIモデルは「ブラックボックス」として機能するため、どのようにして特定の出力を生成したかを理解することが困難です。この透明性の欠如は、監査、インシデント調査、規制当局への報告を難しくします。
プロンプト、レスポンス、メタデータ、モデルの動作を一元的なログとして保持することで、可観測性を高め、コンプライアンスに必要な監査ログを確保できます。
AIアプリケーションは複数のモデルや外部APIとやり取りするため、PII(個人識別情報)や自社の機密データなどの情報漏洩リスクが高まります。
リアルタイムでの伏字化(Redaction)、マスキング、暗号化、ポリシーベースのアクセス制御によってデータを保護することで、プライバシー規制に準拠しながらリスクを削減できます。
開発チームは迅速に実験しAIアプリをリリースしたいと考える一方で、セキュリティやコンプライアンスのチームはガバナンスやリスク管理を最優先します。共通の可視性がない場合、これらの優先順位の対立がAI導入を遅らせる原因となります。
ポリシーを標準化し、統合されたガバナンスインターフェースを提供することで、コンプライアンスを損なうことなく両方のチームがスムーズに連携できるようになります。
アップデート、ファインチューニング、プロバイダーの変更に伴いAIモデルが変化していく中で、すべてのアプリケーションに対して手動でコンプライアンスをチェックし続けるのは高コストで時間がかかります。
インフラ層でポリシー適用を自動化することで、あらゆるモデルに対して一貫してガバナンスを適用できるようになり、運用のオーバーヘッドを削減し、コンプライアンス管理を大幅に簡素化できます。
TrueFoundryのAI Gatewayは、コンプライアンスをAIインフラに直接組み込むことで、これらの課題に対処します。認証、アクセス制御、データマスキング、ガードレール、監査ログ作成、およびオブザーバビリティを単一の適用レイヤーに集約します。
手動のレビューや断片化された制御に依存する代わりに、組織はすべてのAIモデルやプロバイダー全体でガバナンスポリシーを一貫して適用できます。これにより、AIの採用が拡大しても、コンプライアンスのスケーラビリティ、監査可能性、維持管理の容易性が向上します。
AIコンプライアンスは、散在するスクリプト、手動監査、あるいはサイロ化されたチームに頼ることはできません。
大規模なAI採用においては、すべてのモデルやAPIにわたって、継続的かつ自動的にインフラを通じてコンプライアンスを適用する必要があります。
それこそが、AI Gatewayが設計された目的です。
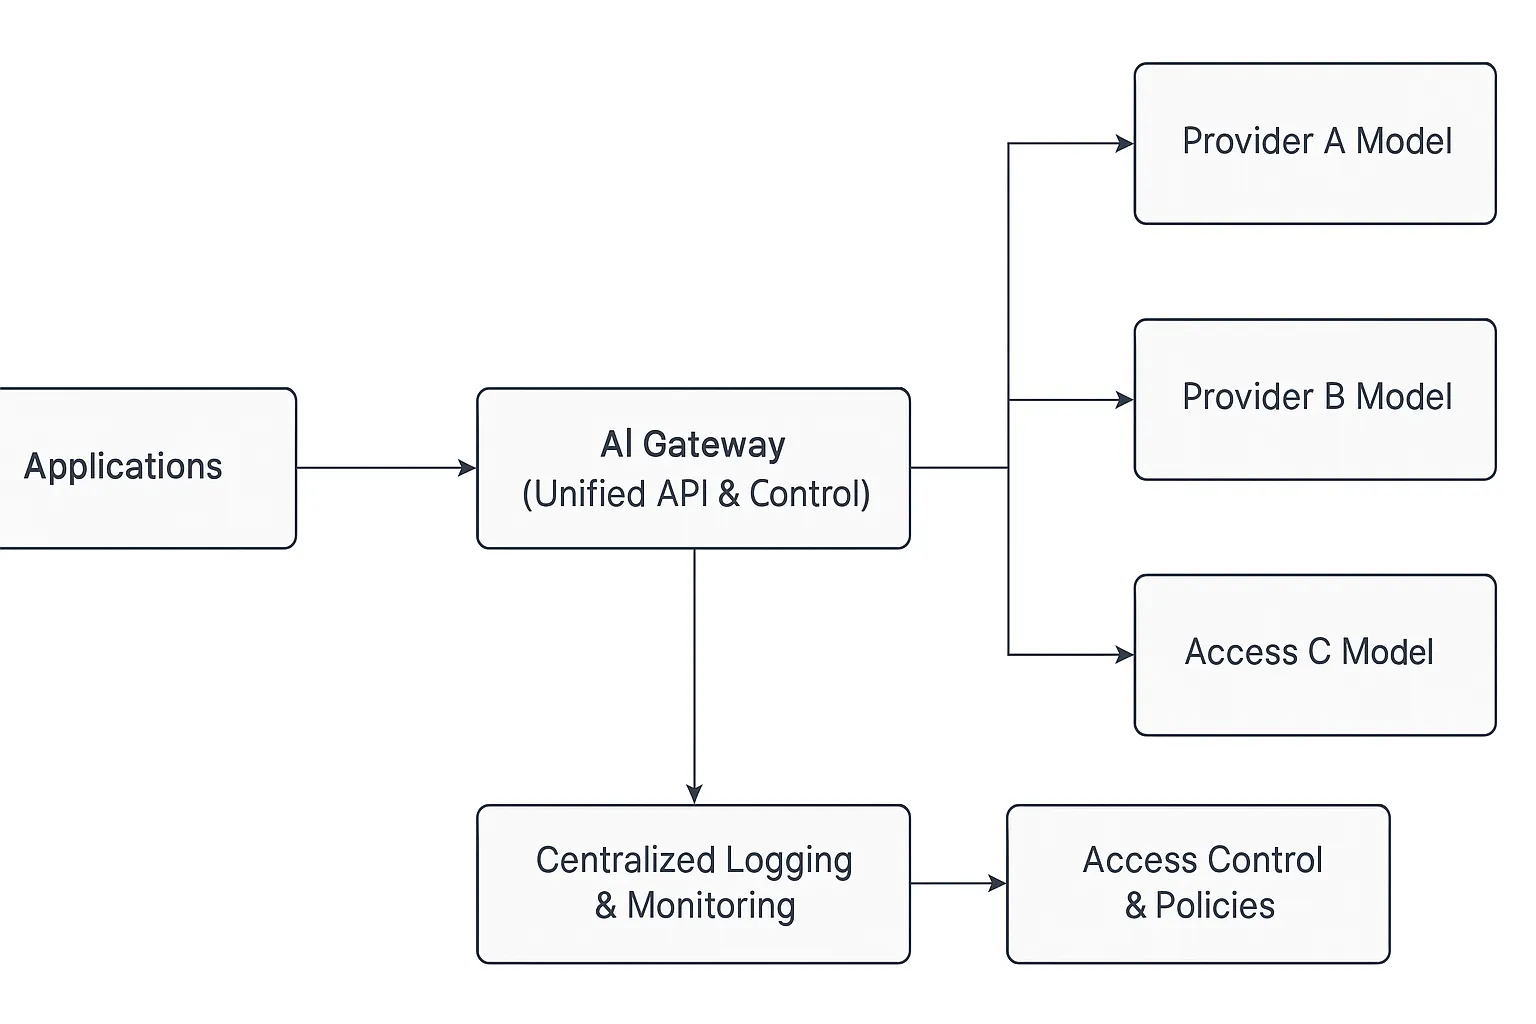
AI Gatewayは、ユーザー、アプリケーション、モデルプロバイダーの間に位置し、ガバナンスの中心的なコントロールプレーンとして機能します。すべてのプロンプトと応答はGatewayを通過し、認証や暗号化からログ記録やアクセス制御に至るまで、リアルタイムでポリシーが適用されます。
すべてのAIトラフィックを単一のレイヤー経由でルーティングすることにより、Gatewayはコンプライアンスの達成だけでなく、スケーラブルにするために必要な適用力、可視性、監査可能性を提供します。
AI Gatewayは、組み込みのガバナンス、セキュリティ、モニタリング制御を通じてコンプライアンスを適用します。具体的には以下の通りです:
Gatewayはすべてのリクエストを認証し、ロールベースのポリシー(RBAC)を通じてアクセスを管理します。これにより、許可されたユーザーやアプリケーションのみが特定のモデルと対話できるようになり、管理者は使用状況に対する完全な可視性と制御を維持できます。
TrueFoundryでは、これらの制御はプログラム可能であり、コンプライアンスルールはすべてのエンドポイントに即座に適用されます。
設定可能なガードレールを通じて、AI Gatewayはデータプライバシーと使用ポリシーを自動的に適用します。機密情報(PII)のマスキングや非表示化、全トラフィックの暗号化、リクエストの転送前のデータスキームの検証を行うことができます。
TrueFoundryのAI Gatewayはこれらのセーフガードをシームレスに適用し、GDPR、CCPA、HIPAA、および内部プライバシーフレームワークとの継続的な適合を確保します。
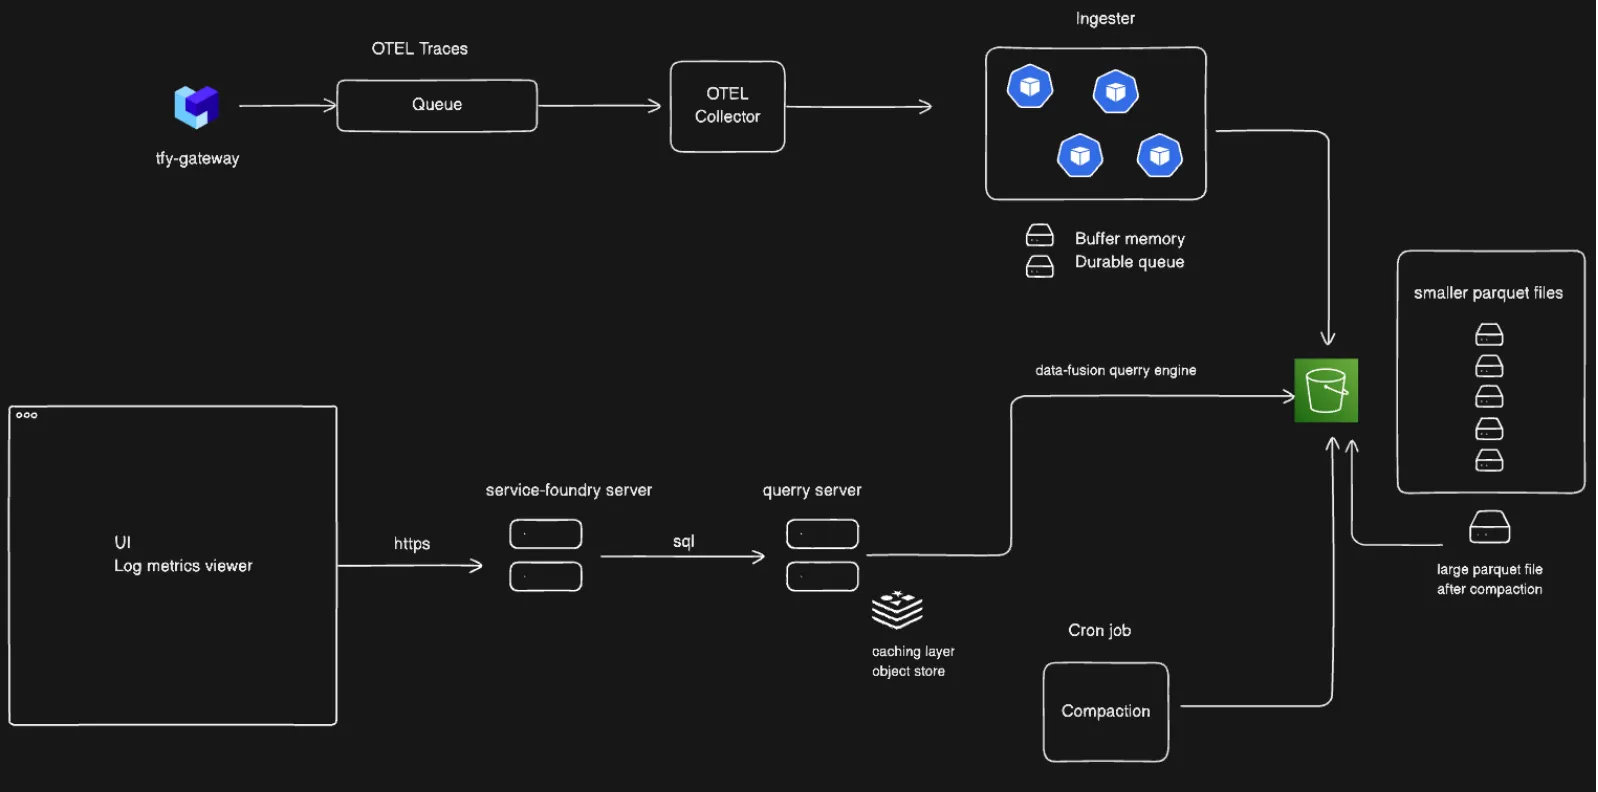
入力、出力、レイテンシー、メタデータなど、あらゆるモデルとのインタラクションはGateway内に一元的にログ記録されます。これにより、完全で説明可能な監査トレイルが作成され、コンプライアンスチームが使用状況を追跡し、ガバナンスフレームワークへの準拠を証明し、異常を迅速に調査するのに役立ちます。
TrueFoundryは、あらゆるモデル、ユーザー、タイムフレームに対応する構造化されたオブザーバビリティダッシュボードとクエリ可能なログにより、監査対応を簡素化します。
スタック全体でこれらのメトリクスを追跡する方法の詳細な内訳については、AI Gatewayのオブザーバビリティに関するディープダイブを参照してください。
規制では、機密情報を特定の国境内に保持するか、高度に保護されたハードウェア上に保持することが規定されることがよくあります。自動ルーティングレイヤーがない場合、何十ものアプリケーションにわたってこれらの要件を手動で管理することはほぼ不可能です。
TrueFoundryのGatewayはポリシーベースのルーティングを導入し、企業が地理、リスクレベル、またはコンプライアンスステータスに基づいてトラフィックを指示できるようにします。たとえば:
これにより、コンプライアンスは静的や手動ではなく、動的で適応性のあるものになります。
主権国境界内にデータを維持し、現地の法律を遵守するための技術的戦略の詳細については、ジオパトリエーションに関するガイドをお読みください。
AI Gatewayは、すべてのモデルの動作に対するリアルタイムのオブザーバビリティを提供します。
TrueFoundryは、継続的なテレメトリによりこれをさらに拡張し、プロバイダー全体のレイテンシー、ドリフト、エラー率、およびトークン使用量を追跡します。
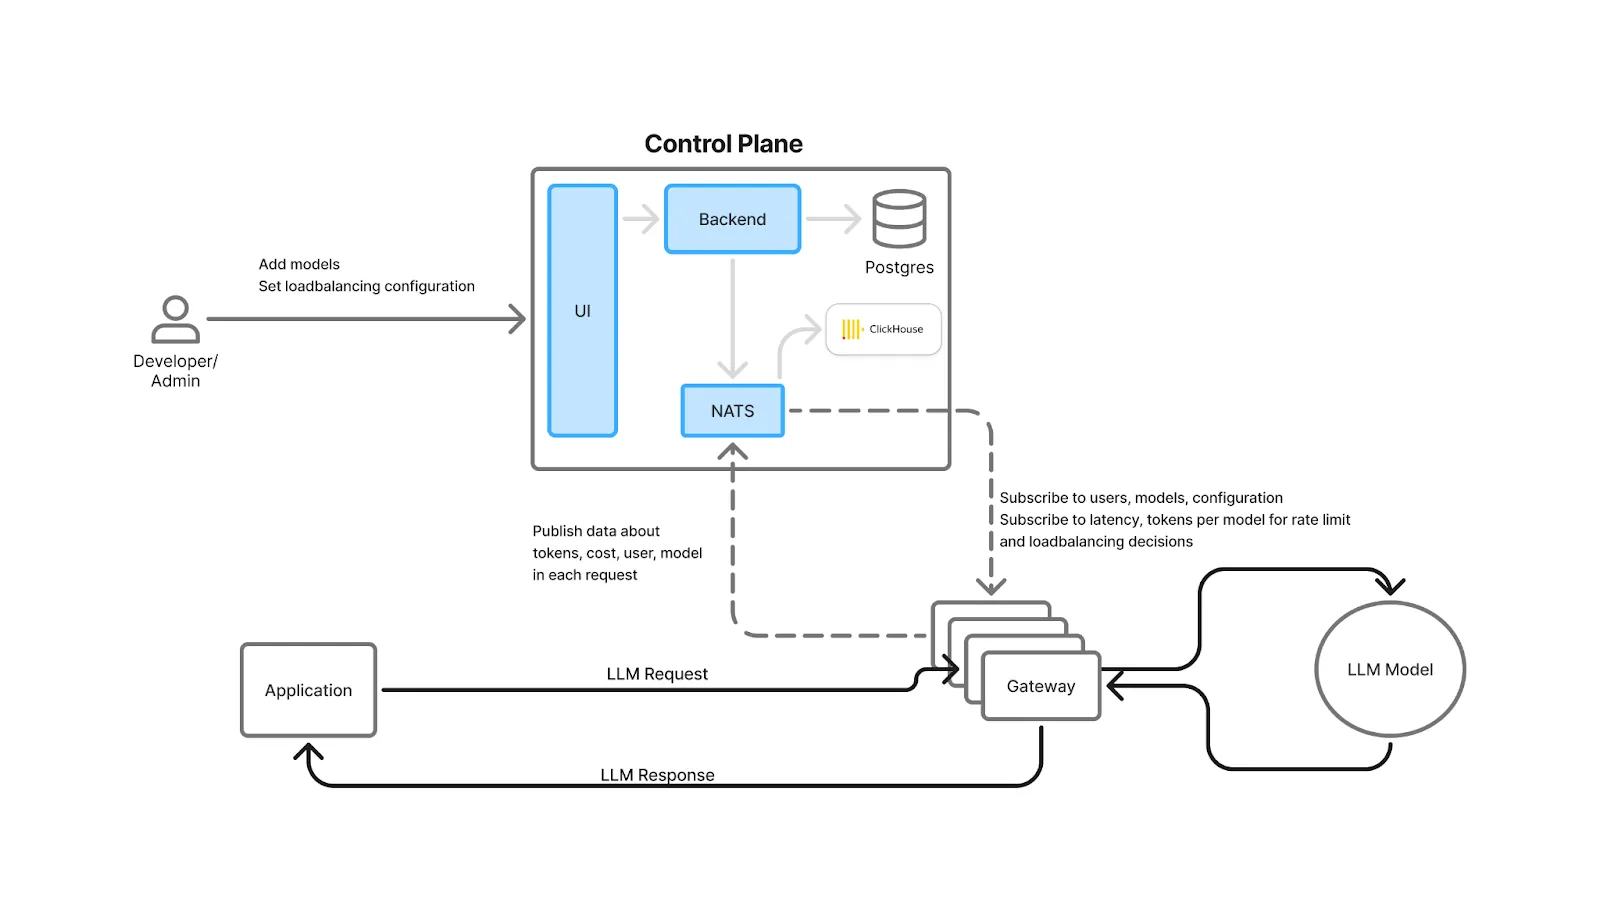
コンプライアンスおよびセキュリティチームは異常なアクティビティに対するアラートを受け取ることができ、バイアス、モデルの障害、またはポリシー違反が危害を引き起こす前に検知するのに役立ちます。
TrueFoundryは、SOC 2 Type IIおよびHIPAA認証を含む、検証済みのエンタープライズグレードコンプライアンスにより標準的なGatewayの機能を拡張します。
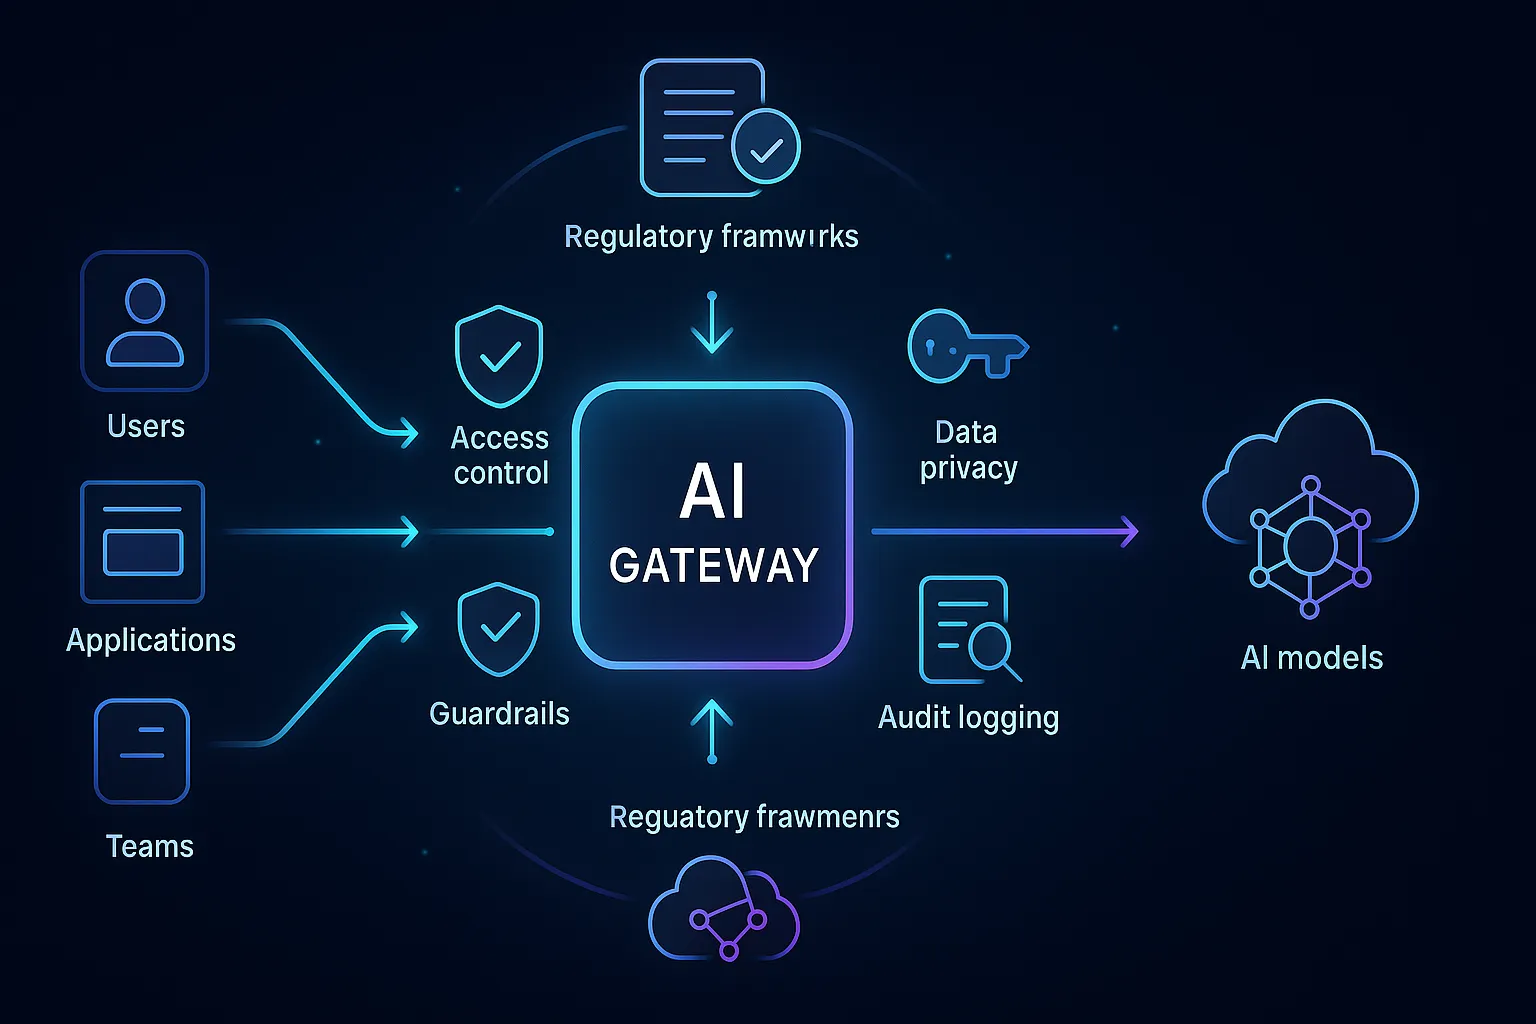
アクセスとルーティングを超えて、プラットフォームには以下が含まれます:
これらの制御により、コンプライアンスが単なるフレームワークの目標にとどまらず、実行時に継続的に適用されることが保証されます。
手動のオーバーサイトから自動化された保証へ
ガバナンス、セキュリティ、モニタリングを1つのプログラム可能なレイヤーに統合することにより、TrueFoundryのAI Gatewayはコンプライアンスを継続的で検証可能なプロセスに変換します。
Gatewayを流れるすべてのリクエストはガバナンスされ、観察可能で、監査可能なイベントとなり、企業および規制ポリシーの一貫した適用を実証します。
AIコンプライアンスは、単なる規制のチェックボックスから責任あるイノベーションのための戦略的要件へと進化しました。企業が機械学習と大規模言語モデル(LLM)の使用を拡大するにつれて、すべてのモデル、データセット、ワークフローが公平性、プライバシー、アカウンタビリティの原則に従うことを保証することは、もはやオプションではなく、競争上の必須事項です。
EU AI Act、NIST AI RMF、ISO/IEC 42001などのフレームワークは不可欠なロードマップを提供しますが、現実世界のコンプライアンスは、多様なプロバイダー、チーム、地域全体でこれらのルールを自動的に適用できるインファトラクチャにかかっています。
ここでAI Gatewayが不可欠となります。これはコンプライアンスを静的なポリシーから技術スタックのプログラム可能なレイヤーへと変革し、すべてのモデル呼び出しを認証し、機密データをリアルタイムでマスキングし、グローバルな透明性に必要な詳細な監査ログを維持します。これらのセーフガードをインフラに直接組み込むことで、組織は信頼性やセキュリティを損なうことなく、最終的にイノベーションのスピードで進むことができます。
規制の複雑さによってAIロードマップを停滞させないでください。TrueFoundryのAI Gatewayは、LLMを安全かつ大規模にデプロイするために必要なエンタープライズグレードのセキュリティ、地域別ルーティング、および統合されたオブザーバビリティを提供します。
AIポリシーを適用可能で自動化された実践に変える方法について、TrueFoundryのデモを予約してご確認ください。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.




AIコンプライアンスとは、AIシステムが法的規制、倫理原則、および組織のポリシーに従って運用されることを保証するプロセスです。AIのライフサイクル全体を網羅し、透明性、説明責任、公平性、データプライバシー、セキュリティを維持しながら、規制や運用上のリスクを最小限に抑える役割を果たします。
AIコンプライアンスプロセスには、規制要件の特定、AIリスクの評価、ガバナンス管理策の導入、AIシステムの文書化、パフォーマンスの監視、監査証跡の維持、およびコンプライアンスの継続的な見直しが含まれます。これは、AIモデル、規制、ビジネスニーズの変化に応じて進化する継続的なプロセスです。
AI準拠を実現するには、組織はガバナンスポリシーを策定し、リスク評価を実施し、機密データを保護し、AIシステムを文書化し、モデルのパフォーマンスを監視し、監査ログを管理する必要があります。定期的な見直しと進化する規制への準拠は、AIシステムがそのライフサイクル全体にわたってコンプライアンスを維持することを確実にします。
EU AI法は、AIガバナンスにリスクベースのアプローチを導入した、最も包括的なAI規制の一つです。その他、広く採用されているフレームワークには、NIST AI RMF、ISO/IEC 42001、OECD AI原則、米国AI権利章典などがあります。
AIコンプライアンスにおける主な懸念事項としては、アルゴリズムの偏り、透明性の欠如、データプライバシー侵害、セキュリティの脆弱性、不十分な人間による監視、監査性の低さなどが挙げられます。組織はまた、責任あるAI運用を維持するために、変化する規制、サードパーティAIのリスク、不正なAI利用にも対処する必要があります。
要件はフレームワークによって異なりますが、AIコンプライアンスを支える5つの主要原則があります。それは、透明性、説明責任、公平性、プライバシーとデータ保護、そして継続的なリスク管理です。これらの原則は、組織がAIシステムを責任を持って開発、導入、監視するのに役立ちます。
一般的なAIコンプライアンスチェックリストには、AIユースケースの特定、リスク評価の実施、モデルの文書化、機密データの保護、アクセス制御の実装、モデルパフォーマンスの監視、監査ログの維持、および適用される規制と社内ガバナンスポリシーへの準拠の定期的なレビューが含まれます。
ISO/IEC 42001は、人工知能マネジメントシステム(AIMS)に関する国際規格です。組織がガバナンスプロセスを確立し、AI関連のリスクを管理し、責任を明確にし、内部監査を実施し、AIライフサイクル全体を通じてAI管理慣行を継続的に改善するのに役立ちます。
AIコンプライアンスは、企業が法的、財務的、風評リスクを低減し、顧客や規制当局との信頼を構築するのに役立ちます。これにより、AIシステムが透明性、安全性、説明責任を確保することを保証し、組織がAIを責任を持って拡張し、進化する規制要件に自信を持って対応することを可能にします。























