



November 6, 2026
|
5 min read


Blazingly fast way to build, track and deploy your models!
AIトラフィックが単純なモデル呼び出しの域を超え、エンタープライズチームはObot AIとKong AIの比較検討を始めています。購入時の課題は、もはやルーティングだけではありません。AIシステムを本番環境に導入する前に、チームはセキュアなMCPアクセス、エージェント制御、オブザーバビリティ、コストの可視化、そしてガバナンスを確保する必要があります。
Obot AIとKong AIは、前提とする運用モデルが異なります。ObotはMCP管理およびガバナンスプラットフォームに近い存在です。一方、Kong AI Gatewayは、成熟したAPI管理スタックをAIトラフィックへと拡張したものです。バージョン2.0では、専用のランタイムが導入され、モデル、MCPサーバー、エージェントをファーストクラスのオブジェクトとして扱えるようになりました。
実務上の問いは、チームがどの運用モデルをサポートできるかという点に集約されます。TrueFoundryは、モデル、MCPツール、エージェント、予算、ガードレール、監査証跡を一元管理したいと考える企業にとって重要な選択肢となります。その AIゲートウェイ は、これらのワークロード全体にわたる、より広範なAIインフラ制御レイヤーを提供します。
最初の判断基準はシンプルです。MCPサーバーのガバナンスが主要な課題であれば、Obot AIを検討すべきです。一方、LLMトラフィックを既存のAPIゲートウェイの運用モデルに組み込む必要がある場合は、Kong AI Gatewayの方が適しています。また、すでにKonnectやその広範なトラフィック管理モデルを利用しているチームにも最適です。
この枠組みにより、Obot AIとKong AIの比較はより実践的なものとなります。購入者は、これらを同一のゲートウェイ製品として扱うべきではありません。両者は異なる制御レイヤーで重複する要件に対応しており、各プラットフォームは互いの領域へと拡張を続けています。
ObotのLLM Gatewayは現在、外部のAIクライアントに対してプロバイダー互換のエンドポイントと、ポリシーに基づいたモデルアクセスを提供しています。OpenAI、Anthropic、Amazon Bedrock、Azure、および互換性のあるプロバイダーをサポートしています。ただし、ドキュメント化されたゲートウェイ機能では、KongのAIモデルルーティングで利用可能なプロバイダー間負荷分散と同等の機能は提供されていません。
モデルの接続性と一般的なゲートウェイ機能を分離したいチーム向けに、TrueFoundryの LLMゲートウェイガイド では、企業が専用のモデル認識レイヤーを通じてLLMトラフィックをルーティングする方法を解説しています。
Kong AIとObot AIのスコアカードでは、所有権、価格、ガバナンス、監視、デプロイメントを比較すべきです。このアプローチをとることで、単に機能リストを並べて比較するよりも、意思決定が容易になります。
Obotは現在、同一のコンテナイメージから3つのエディションを提供しています。デフォルトおよびコミュニティエディションは、最大100ユーザー、100デバイスまでサポートします。コミュニティエディションではEntra、Okta、JumpCloud、Auth0が追加され、エンタープライズエディションではこれらの制限が解除され、エンタープライズサポートが追加されます。
この構成は、セルフマネージド型のMCPインフラと既存のIDプロバイダーを求めるITチームに適しています。現在のコードベースはMITライセンスの下でオープンソースとして維持されており、以前はクローズドだったエンタープライズ認証やモデルプロバイダーのコンポーネントも含まれています。
MCP制御に関して、Obotはサーバーレベルのアクセス権限ポリシーに加え、個々のツール呼び出しを検査、拒否、または変更するフィルターを使用します。Kongは、AI MCPサーバー制御を通じてツールごとのACLを提供します。また、権限のないツールを、該当するコンシューマー向けの検出応答から除外することも可能です。
モデルルーティングにおいて、Kongはより広範な機能セットを提供します。そのAIモデルおよびAIプロキシ高度機能は、重み付けルーティング、レイテンシベースの選択、最小使用量ルーティング、セマンティックルーティング、リトライ、およびプロバイダーのフェイルオーバーをサポートしています。
この区別は、従来のAPIゲートウェイとAI専用のゲートウェイ層の違いをチームが理解する上でも役立ちます。TrueFoundryの AIゲートウェイとAPIゲートウェイの分析 は、アーキテクチャの意思決定を行うプラットフォームチームにさらなるコンテキストを提供します。
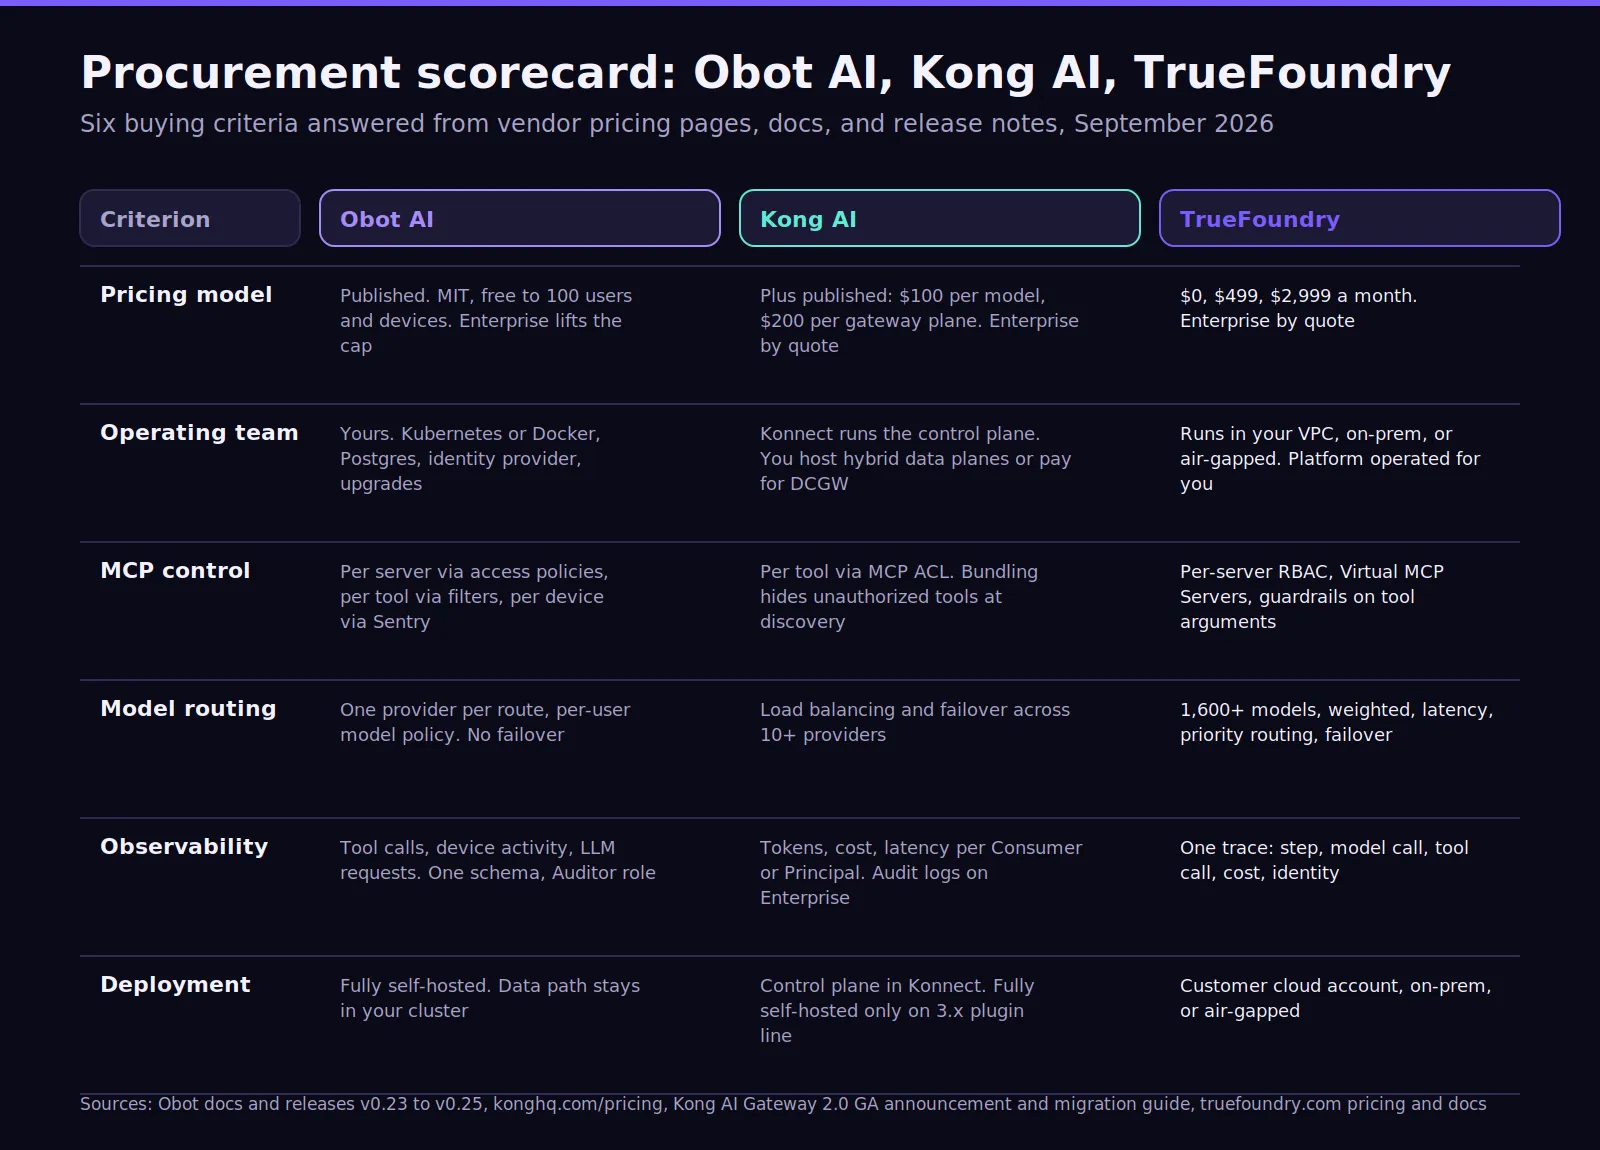
Obot AIとKong AIの価格比較は、3つの層で考える必要があります。第一の層はソフトウェアへのアクセス、第二の層はプラットフォームの運用負荷、第三の層はモデル、MCPサーバー、ツール、エージェント全体にわたるガバナンスの構築です。
Obotは、MITライセンスに基づいた3つのエディションを提供しています。デフォルトおよびコミュニティエディションは、ユーザー数とデバイス数が100までに制限されています。エンタープライズ版ではこれらの制限が解除され、正式なサポートが追加されます。このデプロイモデルは、初期ライセンス料を抑えつつ、インフラストラクチャの所有権を確保したいチームに適しています。
ソフトウェアのコストを抑えても、ホスティングの責任は残ります。本番環境へのインストールには、Kubernetes、PostgreSQL、ストレージ、アップグレード、監視、セキュリティ管理が必要です。Dockerは開発や評価のための迅速な導入には適していますが、Obotの公式ドキュメントでも、より堅牢なデプロイにはKubernetesが推奨されています。
したがって、Docker MCPゲートウェイを検討しているチームは、評価の利便性と本番環境のアーキテクチャを分けて考えるべきです。DockerアプローチはローカルのDockerインフラに依存しますが、KubernetesはホストされたMCPワークロードに対してより強力な分離を提供します。
Kongは異なるモデルを採用しています。Konnect Plusには最大5つのユニークなLLMモデルが含まれており、それぞれ月額100ドルです。ハイブリッドゲートウェイのコントロールプレーンは月額200ドル、専用のクラウドゲートウェイコントロールプレーンは月額500ドル(帯域幅料金別)です。
Plusプランには月間100万件のAPIリクエストが含まれ、それを超えると100万件ごとに200ドルが課金されます(規定の上限まで)。高度なAIプラグインはPlusではアドオン扱いですが、エンタープライズ版には含まれています。また、エンタープライズ版にはSSOと監査ログ機能も追加されます。
大企業にとってのTCO(総保有コスト)の課題は、既存のKongの運用体制でAIガバナンスを効率的に吸収できるかどうかです。チームはライセンス料、データプレーンの運用、テレメトリ、移行作業、コスト管理、エンジニアリング工数を考慮に入れる必要があります。
現在のAI Gateway 2.0のアーキテクチャも重要です。そのコントロールプレーンはKonnectで管理され、顧客はAIデータプレーンノードを運用します。Kongのドキュメントによると、2.0のエンティティモデルは完全にセルフホスト型のコントロールプレーンとは互換性がありませんが、オンプレミスのKong Gatewayプラグインを通じて同等のAI機能を利用することは可能です。
TrueFoundryの AIゲートウェイのコスト という視点は、ここでも有用です。購入者はライセンス料、モデル利用料、ゲートウェイ運用費、可観測性ストレージ、ポリシー維持、監査対応、エンジニアリング工数を含めるべきであり、現在導入を開始するのであれば、Kongの2つのAIゲートウェイライン間の移行コストも見積もる必要があります。
リスクレビューは機能比較とは異なります。それは、適切に実装された後でも何がリスクとして残るかを問うものだからです。この区別は企業のコンプライアンスにおいて重要であり、ゲートウェイが技術的に機能していても、ガバナンスの証跡が断片化してしまう可能性があるためです。
2つの項目については詳細な説明が必要です。Obotは、ユーザー、サーバー、操作、ステータスごとにMCPアクティビティを記録します。LLMログには、プロバイダー、ターゲットモデル、所要時間、クライアント情報、トークン使用量も含まれます。機密性の高いリクエスト内容は、監査者(Auditor)ロールを持つユーザーのみが閲覧可能です。
これらの記録は、S3、Google Cloud Storage、Azure Blob Storage、またはその他の互換性のあるオブジェクトストレージサービスにエクスポートできます。これにより、セキュリティコンプライアンス上、Obotで設定されたローカル保持期間を超えた証跡が必要な場合でも、長期的な保持が可能になります。
Kongは別の監査モデルを提供しています。AI Gatewayは、MCPのACL決定、モデルコスト、レイテンシ、エラー、その他のゲートウェイテレメトリを記録できます。Konnectは現在14ヶ月間の分析データ保持を提供していますが、プラットフォーム全体の監査ログ機能はエンタープライズ版の機能となっています。
どちらのプラットフォームにも有意義なガバナンス機能が欠けているわけではありません。リスクは、単一のゲートウェイが実行パス全体を管理していると企業が思い込むことで生じます。エージェントのワークフローは、単一のユーザーアクションの中で、企業システム、モデルプロバイダー、MCPツール、そしてIDを横断する可能性があるのです。
ここで、機密データが複数のポリシー境界を越えてしまう事態が発生します。モデルログとMCP監査記録で、異なるIDが使用されることもあります。TrueFoundryの MCPアクセス制御ガイド では、エージェントからツールへの認可に専用の強制境界が必要な理由を解説しています。
製品適合性のセクションは、機能表の繰り返しになりがちです。購入者がすでに運用している環境から始めるシナリオの方が、より効果的です。
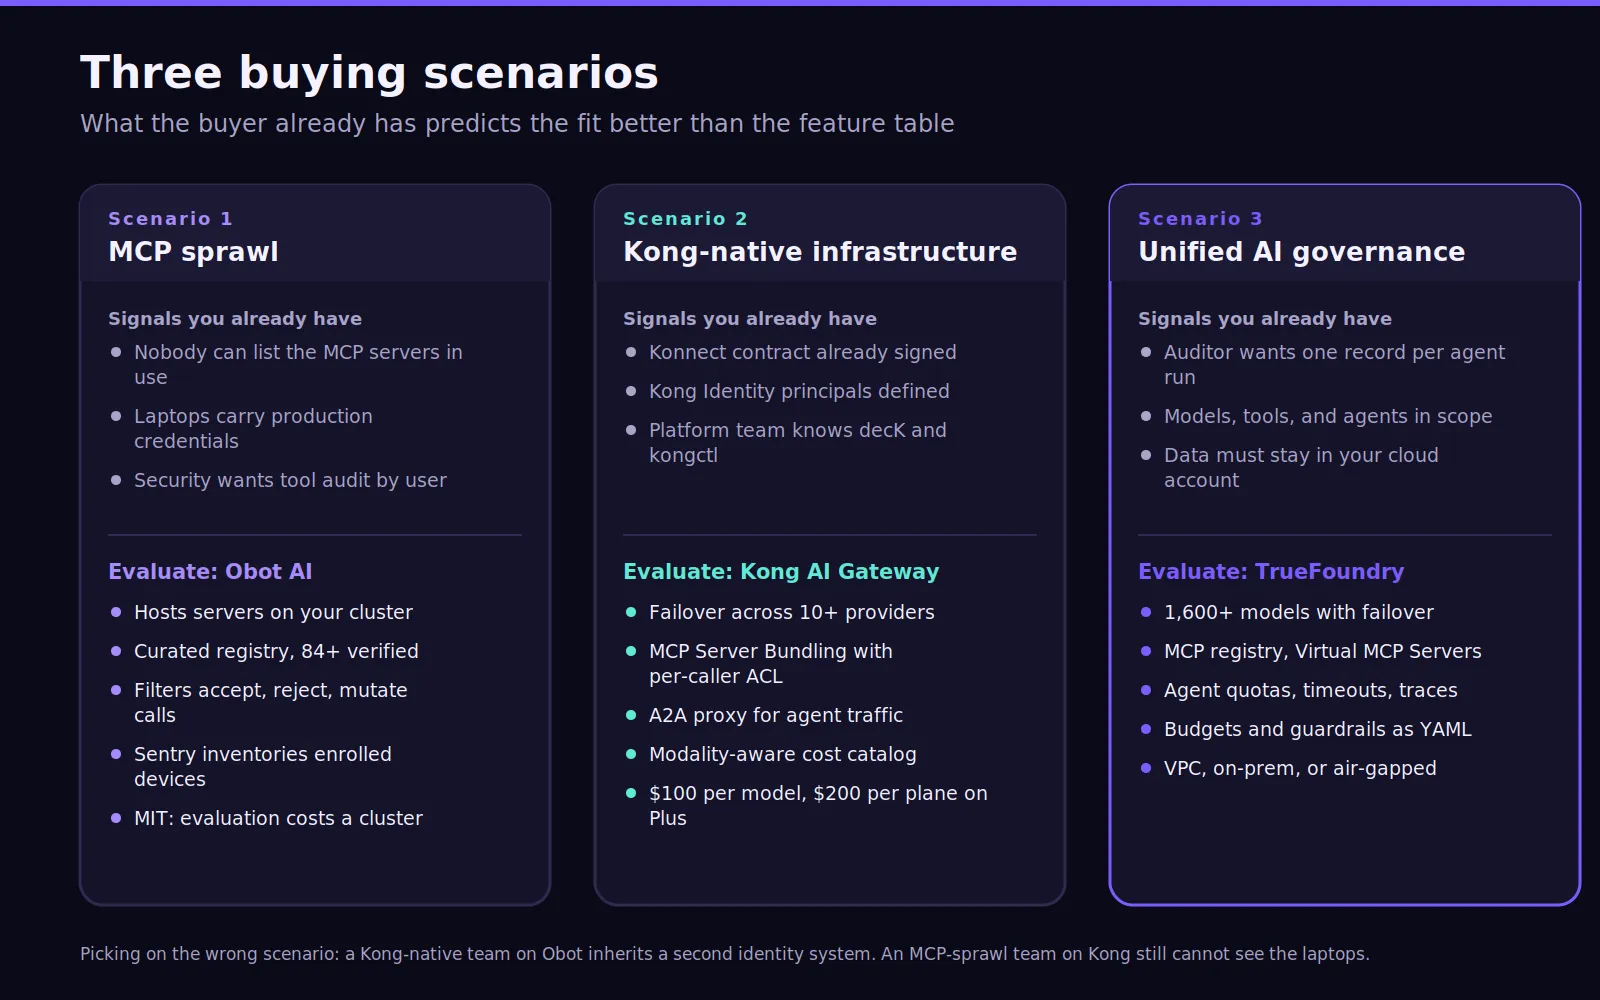
承認済みのサーバー、ローカルクライアント、本番環境の認証情報を誰も正確に把握できていない場合は、Obotを検討してください。Obotは、MCPホスティング、レジストリ、フィルタリング、デバイスインベントリ、監査の可視性を提供します。チームは、リモートエンドポイントを介して独自のMCPサーバーを接続することも可能です。
Obot Sentryは、Claude Code、Codex、Cursorといった開発者向けAIツールに関する可視性を高めます。現在のツール呼び出しの強制機能はVS Codeをサポートしていません。これは、VS Codeのフックが十分なMCPサーバーコンテキストを提供しないためです。
Obot MCP Gatewayの代替製品や、より広範なMCPゲートウェイの代替案を検討しているチームは、MCP管理とモデルルーティングを区別する必要があります。マネージド型のMCPゲートウェイは運用負荷を軽減できますが、Obotはセルフホストによる高い所有権を提供します。
AIトラフィックに対して、認証、リクエストルーティング、可視化、ポリシー管理といった既存のKongのパターンを適用したい場合は、Kongを検討してください。既存の企業認証やコンシューマー構造を活用することで、ID管理の重複作業を削減できます。
Kong AI Gateway 2.0は、モデル、MCPサーバー、A2Aエージェントをファーストクラスのリソースとしてサポートしています。また、他のKong管理トラフィックと同じエコシステム内でポリシーを強制することも可能です。
モデル呼び出し、MCPツール、予算、ガードレール、エージェントの活動に対して一貫した制御が必要な場合、TrueFoundryが適しています。同社の Agent Gateway は、個別のリクエストで止まることなく、マルチステップのエージェント実行全体にガバナンスを拡張します。
誤ったシナリオに基づいてKong AIやObot AIを選択すると、不必要な複雑さが生じます。Kongを基盤とするチームがObotを追加すれば、別のIDシステムを継承することになります。MCPを優先するチームが強力なKongルーティングを導入しても、管理外のローカルなMCP活動については別途可視化が必要なままです。
TrueFoundryは、機能単位で競合するのではなく、統合レイヤーとして機能します。TrueFoundry AI Gatewayは、ルーティング、予算、ガードレール、可視化、ID、モデルガバナンスを単一のプラットフォームに集約します。その目的は、本番環境のAIワークロード全体を網羅する統一されたコントロールプレーンを提供することです。
そのゲートウェイは、ルーティング、フォールバック、コスト管理機能を備えた1,600以上のモデルをサポートしています。このアーキテクチャにより、企業はプロバイダーやアプリケーションごとに個別のポリシーシステムを構築するのではなく、単一のコントロールプレーンで一元管理できるようになります。
予算ポリシーは宣言的かつバージョン管理された状態を維持します:
name: budget-limiting-configtype: gateway-budget-configrules: - id: 'agent-platform-monthly' when: subjects: ['team:agent-platform'] metadata: environment: 'production' limit_to: 8000 unit: cost_per_month budget_applies_per: ['user'] alerts: thresholds: [75, 90, 100] notification_target: - type: slack-bot notification_channel: 'budget-alerts-channel' channels: ['#ai-spend']エージェントプラットフォームチームのユーザーが月額8,000ドルの予算を超過した場合、ゲートウェイはボディに `error_origin_level: rate_limit_budget` を含め、`x-tfy-applied-rules` ヘッダーに違反したルールIDを付与した429エラーを返します。監査モードでは、ブロックせずに同じルールを追跡できるため、これまで制限のなかったワークロードに対してチームが上限を設ける際に活用できます。
その MCP Gateway は、中央レジストリによるツールアクセスの管理、サーバーごとのRBAC(ロールベースアクセス制御)、自動更新機能付きのOAuth 2.0トークン管理、そして複数のサーバーから厳選されたツール群を単一のエンドポイントとして公開する仮想MCPサーバーを提供します。
ガードレールは、LLM呼び出しを管理するのと同じポリシーファイル内でツール呼び出しに適用されます。そのため、エージェントが内部サーバーに渡す引数を、呼び出しがゲートウェイを通過する前に単一のルールでスキャンすることが可能です:
name: guardrails-controltype: gateway-guardrails-configrules: - id: jira-tools-pii when: target: operator: or conditions: mcpServers: values: - jira-mcp condition: in subjects: operator: and conditions: in: - team:agent-platform llm_input_guardrails: [] llm_output_guardrails: [] mcp_tool_pre_invoke_guardrails: - pii/pii-detection mcp_tool_post_invoke_guardrails: []その Agent Gateway は、ワークフローレベルの制御を追加します。エージェント、ワークフロー、環境ごとのトークンまたはコストベースのクォータ設定、停滞した実行に対するタイムアウトやループ防止機能、そしてステップ、モデル呼び出し、ツール呼び出し、コストを1つのレコードで確認できるエンドツーエンドのトレース機能を提供します。
これら3つはすべて、顧客自身のAWS、GCP、Azureアカウント内、オンプレミス、またはEnterpriseプランでのエアギャップ環境で実行されます。推論トラフィック、ツールデータ、監査ログがネットワーク境界の外に出ることはありません。
Obot AIやKong AIは特定の初期課題を解決するのに適していますが、統合が重要です。ObotはMCPを多用するチームを支援し、Kongはゲートウェイを多用するチームを支援します。TrueFoundryは、企業がモデル、ツール、エージェントのガバナンスを単一のコントロールプレーンで統合したい場合に最適です。
料金プランは、無料のDeveloperティアから、月額499ドルのPro、月額2,999ドルのPro Plus、そしてカスタムのEnterpriseティアまで用意されています。https://www.truefoundry.com/book-demo からデモを予約することで、チームは実際のトラフィックでこれら3つのゲートウェイすべてを確認できます。
その Kong Gatewayの料金分析 および Obot AIの代替製品 のまとめでは、各競合製品についてより詳細に解説しています。
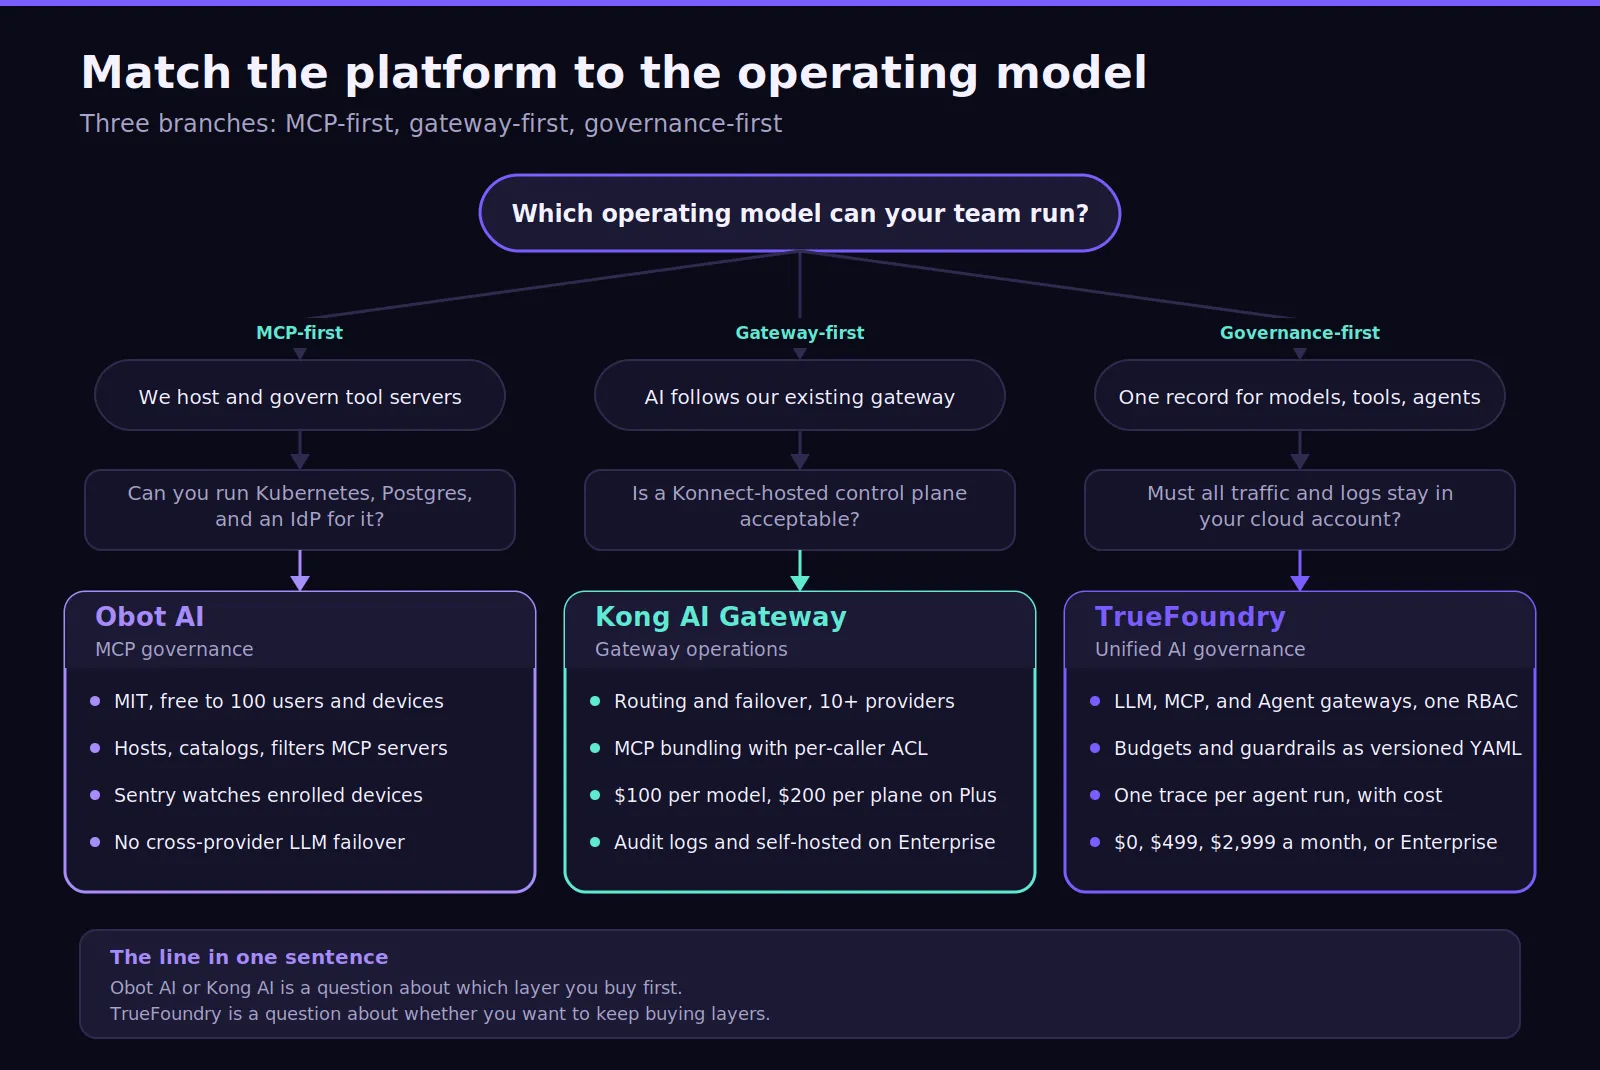
MCPガバナンスが主要な要件である場合は、Obotを選択してください。 サーバー管理、アクセス制御、ID統合、監査ログ、セルフホスト型の所有権を求めるチームに適しています。KubernetesやDockerのスキルをすでに組織が備えている場合、開発者体験は最大限に発揮されます。
すでにKongを運用しており、AIトラフィックも同じゲートウェイモデル内で管理したい企業には、Kong AI Gatewayが適しています。 Kongは、強力な負荷分散、マルチプロバイダー対応のフェイルオーバー、MCP ACL、A2Aサポートを提供し、既存のプラットフォームチームにとって馴染みのある運用パターンを実現します。
したがって、Kong AIとObot AIのどちらを選択するかは、機能の網羅性だけでなく、より広い視点で検討する必要があります。 Kongはより詳細なモデルルーティングと広範なゲートウェイ運用を提供します。一方、ObotはMCPインフラストラクチャ、ユーザーポリシー、デバイスの可視性、ホストサーバーに対する直接的な制御を組織に提供します。
モデル、MCPツール、エージェント、予算、デプロイメント、監査エビデンスにわたるガバナンスが必要な場合は、TrueFoundryを選択してください。 断片化されたガバナンス層を減らし、運用上の複雑さを軽減したい企業での利用に適しています。
Obot AIとKong AIのどちらを選ぶかは、組織がどのインフラ層を優先的に必要とするかに依存します。TrueFoundryは、それらの層を分離したままにすべきかどうかという、より広範な課題に対応します。
パフォーマンスは実際のトラフィック環境下で検証する必要があります。中程度のRPS(秒間リクエスト数)で運用しているチームは、大規模なワークロード向けにゲートウェイを選択する前に、プロバイダーの障害、同時実行性、高レイテンシ条件下でのテストを行うべきです。
TrueFoundryがどのようにして本番環境におけるモデル、MCPツール、エージェント、予算、ポリシー全体のガバナンスを統合するかをご覧ください。 デモを予約する エンタープライズAIワークロードのための安全でスケーラブルな制御を確信を持って評価するために。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.


























