



October 28, 2026
|
5 min read


Blazingly fast way to build, track and deploy your models!
MintMCPは、AIエージェントがModel Context Protocol(MCP)を通じてツールに接続する方法を管理するためのホスト型ゲートウェイです。認証、ツールレベルのアクセス制御、ポリシー設定、アクティビティログがすべてのコネクタの前面に配置されます。私たちは数週間かけて、コネクタのセットアップ、バンドル、OAuthフロー、ガバナンスポリシー、そしてレイテンシ、スループット、障害時の挙動を網羅した完全な負荷テストを実施しました。その後、MintMCPの公開ドキュメントと照らし合わせ、同じ基準を用いてTrueFoundryのMCPゲートウェイに対しても同様の評価を行いました。本レビューは2026年9月から10月にかけて完了したその作業に基づいています。そのため、それ以降にMintMCPがリリースした機能については、本レビューの対象外となります。
以下の主張には、検証方法に基づいたタグを付けています: 検証済み (自社で実機検証済み)、 ドキュメント化済み (ベンダー自身の公開ドキュメントに記載されているが、独自に再現はしていない)、または 未解決の疑問 (証拠が不十分なもの)。テストにおいて数値に方法論上の注意点がある場合は、単なるベンチマークとして引用するのではなく、その注意点を付記しています。
まず明確にしておくべき点として、本レビューおよびその背景にある実践的なテストは、MintMCPの MCP(ツール)ゲートウェイを対象としています。これは、エージェントがTavily、AWS、GitHub、Slackなどの接続されたツールを呼び出す方法を管理するレイヤーです。LLM/モデルのルーティングはテストしておらず、MintMCPも製品をそのように位置づけていないため、対象外としています。MintMCPのコンテンツでは、「主にLLMトラフィックを処理するモデルルーティングゲートウェイ」と自社を明確に区別しており、同社のMCPゲートウェイおよびエージェントゲートウェイは、管理されたツールアクセスを中心に据えています。トークン予算、リクエストレート制限、組織全体の月間上限など、一般的な支出や安全管理のように聞こえるいくつかの制御機能は、AIモデルトラフィック用の別製品に属するものとしてドキュメント化されており、今回テストしたMCPツール接続ゲートウェイには含まれていません。ツール呼び出し固有のレート制限や予算管理が必要な場合、MintMCPにも(ドキュメントレビューに基づくと)TrueFoundryのMCPゲートウェイにも、現時点で専用の確認済み制御機能はありません。これはMintMCP固有の問題ではなく、両社に共通する機能のギャップとして認識しておくべき点です。
MintMCPは単一のホスト型レイヤーとして動作するため、顧客自身がインフラを運用する必要はありません。追加する各コネクタは、単体で使用することも、MintMCPが「Virtual MCP」と呼ぶ、複数のツールを1つのエンドポイントとしてまとめたバンドルとして使用することも可能です。アクセスは組織レベルで管理されます。プロジェクト、ワークスペース、環境といった概念はネイティブには存在しないため、「ステージング」と「本番」を分けたり、チームごとに環境を分離したりするには、複数のVirtual MCPを作成し、命名規則で管理する必要があります。
実践的なテストで特に優れていると感じた点:
推奨される対象: インフラを構築することなく、ホスト型で比較的シンプルにMCPツールのアクセス管理を行いたいチーム。また、組織全体でフラットなテナントモデルを採用し、エンタープライズ向けのポリシーツールを利用することに問題がないチーム。
TrueFoundryのMCP Gatewayは、LLMルーティングやモデルサービングも処理する広範なコントロールプレーンの一部です。そのドキュメントには、コントロールプレーン、コンピュートプレーン、ゲートウェイプレーンという3つの内部レイヤーが分離されており、それらの間に専用のネットワークセグメンテーションが存在することが記載されています。これは、MintMCPが自社の資料で示しているよりも明確なアーキテクチャ上の主張です。(TrueFoundryのドキュメントに基づく記載。これは各ベンダーが内部構造をどの程度明示しているかの違いであり、独立したセキュリティ比較ではありません。)
テストの結果、TrueFoundryに明確な優位性が確認されたいくつかの領域:
推奨される対象: LLMルーティングやモデルデプロイメントと同じコントロールプレーンでMCPガバナンスを行いたいチーム。また、組織全体でフラットなモデルよりも、よりきめ細かなテナント管理やツール呼び出し固有のポリシー適用を必要とするチーム。
どちらのプラットフォームにも、ベンダーを問わず知っておくべき構造上の制限があります。それは、どちらも同じツールサーバーの複数コピー間での従来型の負荷分散を提供していないという点です。これはMCPの最新のトランスポートがステートフルであるためで、1つの会話を複数のサーバーインスタンスに分散させるとセッションの継続性が損なわれてしまうからです。これはプロトコルの仕様によるものであり、どちらかの機能が欠けているわけではありません。
「ゲートウェイA対ゲートウェイB」といったパフォーマンスに関するコンテンツの多くは、手法を明示せずにベンダーが主張する数値を繰り返しているに過ぎません。私たちはMintMCPのMCPゲートウェイに対して、ペアでのレイテンシテスト、失敗するまでの同時実行数ランプアップ、コールドスタート測定、高負荷時のタイムアウトチェックといった管理された実地ベンチマークスイートを実行しました。数値を鵜呑みにするのではなく検証できるよう、その手法を数値とともに公開します。
スコープに関する注記: 以下の各数値は、単一のオリジンマシンから単一のテスト期間中に、MintMCPのホスト型SaaSゲートウェイに対してクライアント側で測定した結果を反映したものです。これらは、異なる規模、場所、またはコネクタにおける本番環境のスループットを保証するものではありません。また、これらの数値はテストに使用したコネクタ(Tavily、AWS Knowledge)に固有のものです。応答サイズやレイテンシ特性が異なる別のダウンストリームツールを使用した場合、同じゲートウェイを通しても異なる挙動を示す可能性があります。テストは以下の2つの方法で行いました。 ペアでのインターリーブ比較 (すべてのクエリをゲートウェイ経由とオリジンAPIへの直接アクセスの両方で、順序を入れ替えながら交互に実行し、順序によるバイアスを排除)によるレイテンシ測定と、 同時実行数のランプアップ (負荷テストツール「hey」を使用し、c=50からc=400まで、合計90,000件以上のリクエストを実行)によるスループットおよび失敗時の挙動の測定です。
1. MintMCPはツールを直接呼び出す場合と比較してレイテンシを増加させるか? 新規リクエストにおいては、測定可能なほどの増加はありません。
ゲートウェイのオーバーヘッドをキャッシュから切り離して測定するコールドパスにおいて、平均差分は+94msであり、95%信頼区間は以下の通りでした。 [−357, +545]この区間はゼロをまたいでおり、ゲートウェイが未経験のクエリに対して統計的に検出可能なレイテンシのオーバーヘッドは存在しません。ウォームパスでの速度優位性はキャッシュによる効果であり、ゲートウェイのパフォーマンス上の利点ではありません。(信頼度:検証済み、実地テスト、各セルn=20、2026年10月)
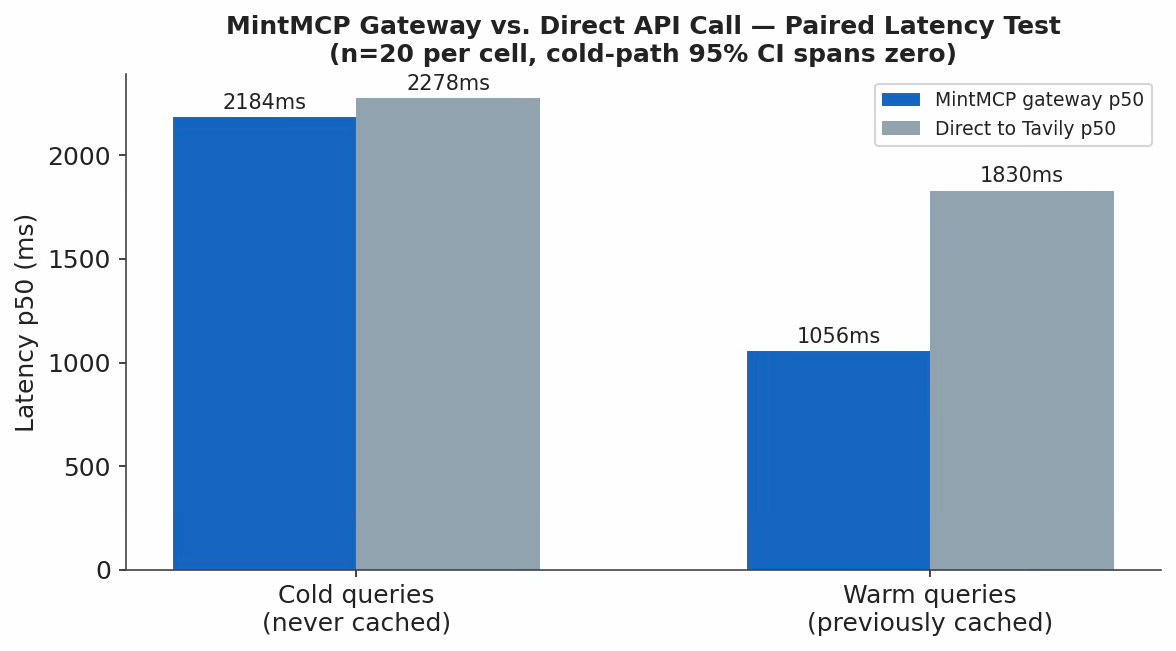
MintMCPゲートウェイ対直接API呼び出し — ペアでのレイテンシテスト、コールドクエリ対ウォームクエリ
2. アイドル接続による現実的かつ再現可能なペナルティ。 前回の呼び出しから短時間(約0.25秒)経過後にゲートウェイ呼び出しを行った場合のメディアンは2116msでしたが、より長い間隔(約4.5秒)を空けた後の呼び出しではメディアンが3279msとなりました。これは概ね、 わずかなアイドル期間の後でも1.1秒遅くなることを示しています。オリジンへの直接呼び出しでは同様のパターンは見られませんでした。考えられる原因は、MintMCPのアップストリーム接続プールまたはワーカープロセスが、数秒間の非アクティブ状態でコールド状態になるためです。これは、バースト的または低頻度なエージェントトラフィックにおいて特に重要となります。(信頼度:検証済み、実地テスト、2026年10月)
3. 飽和状態におけるスループットと挙動。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.




MintMCP is a hosted gateway for governing how AI agents connect to tools through the Model Context Protocol. It handles authentication, tool-level access control, policy rules, and activity logging for connectors like Slack, GitHub, or internal APIs, run entirely as MintMCP’s own infrastructure rather than something you self-host.
It’s an MCP (tool) gateway, not a model-routing/LLM gateway. MintMCP’s own materials describe it as focused on governed tool and agent access, distinct from “model-routing gateways” that handle LLM traffic — so don’t expect LLM cost controls, model fallback, or token-level routing from the core product this review tested.
In a paired, hands-on test against fresh (non-cached) queries, no statistically detectable overhead was found — the 95% confidence interval for the delta spans zero. Repeat queries appeared faster through MintMCP, but that reflects response caching rather than gateway speed.
In our concurrency ramp, MintMCP handled up to roughly 200 concurrent connections cleanly (0 errors), began degrading around 300, and failed outright around 400 — tested from a single client machine against MintMCP’s shared SaaS infrastructure, not a guaranteed platform ceiling.
Yes, at the level of turning individual tool actions on or off, and requiring review before newly added actions go live. What it doesn’t support natively is tenancy below the organization level — there’s no built-in project or environment concept, so team-level isolation has to be recreated manually with separate bundles.
Yes. It includes an MCP Gateway, an Agent Gateway, and an MCP and Agents Registry with tool-level access control, so agents from LangGraph, CrewAI, AutoGen, or a custom framework can be governed centrally.
TrueFoundry supports SOC 2, HIPAA, and GDPR standards, with RBAC, SSO, and immutable audit logging built in. See the Trust Center for current attestations.



















