


November 17, 2026
|
5 min read


Blazingly fast way to build, track and deploy your models!
クラウドアーキテクトやDevOpsエンジニアにとって、Generative AIを拡張する際の主な課題は、コンピューティングリソースの利用可能性ではなく、それらのリソースのオーケストレーションであることがよくあります。AWSは、Amazon EKS、Spot Instances、IAM roles、Amazon Bedrockなどの強力なプリミティブを提供しています。しかし、これらを統合して凝集性のあるinternal developer platformを構築するには、複雑な設定と継続的なメンテナンスが必要になることが多々あります。
TrueFoundryはそのオーケストレーション層として機能し、お客様のAWSアカウント内に直接配置されるインフラストラクチャオーバーレイとして動作します。以下では、プラットフォームがAWSとどのように統合されるかについて、セキュリティ境界、アイデンティティ連携、ネットワーク、コンピューティングの最適化を網羅しながら正確に分解して解説します。
管理と実行を分離するために、スプリットプレーンアーキテクチャを採用しています。
接続は、安全なアウトバウンド専用のWebSocketまたはgRPCストリームに依存しています。クラスタ内で動作するエージェントがコントロールプレーンへの接続を開始し、新しいデプロイメントマニフェストの取得やステータス更新(podの正常性など)のプッシュを行います。トラフィックはアウトバウンド専用であるため、VPCセキュリティグループでインバウンドポートを開放する必要がなく、VPCを完全なプライベート状態に保つことができます。
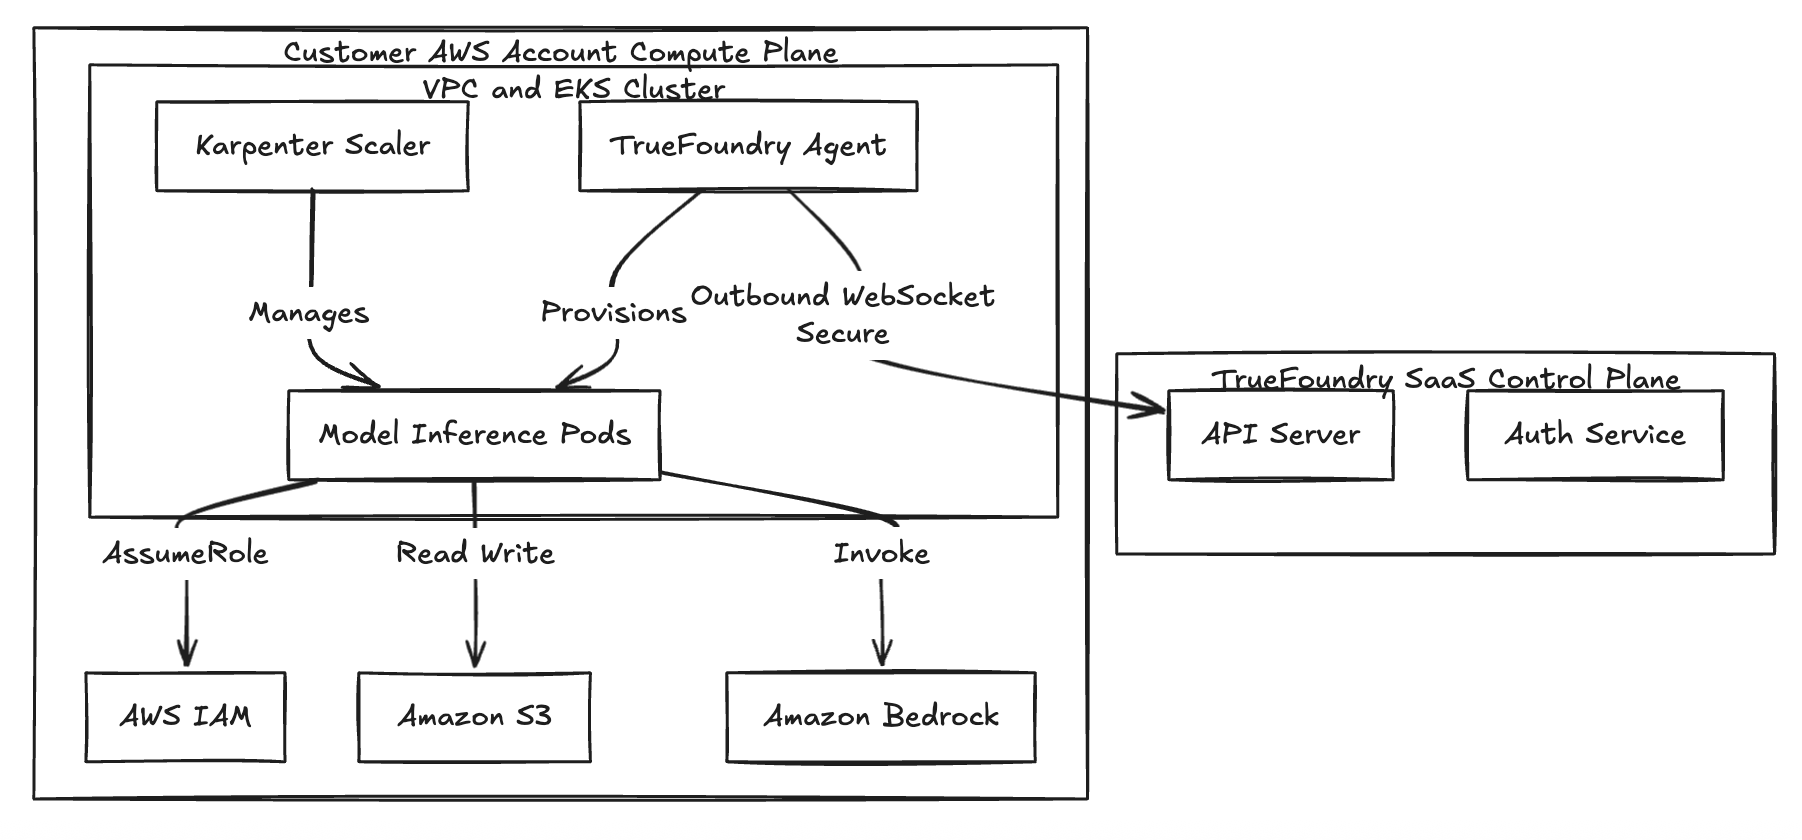
図1: スプリットプレーンアーキテクチャにより、データレジデンシーがお客さまのVPC内に維持されます。
AWS環境にTrueFoundryをデプロイする際、ネットワーク設定はKubernetes用のAWS VPC CNIプラグインを活用します。コンピューティングリソースはプライベートサブネット内で動作し、推論エンドポイントがデフォルトでパブリックインターネットに露出しないようにします。
TrueFoundryはマイクロサービス間のイースト・ウェストトラフィックを管理するためにIstioをデプロイします。例えば、エンベディングサービスがベクトルデータベースと通信するRAGパイプラインにおいて、Istioはルーティングを管理し、相互TLS(mTLS)を強制します。これにより、アプリケーションレベルの変更を必要とすることなく、クラスタ内部のトラフィックが転送時に暗号化されることが保証されます。
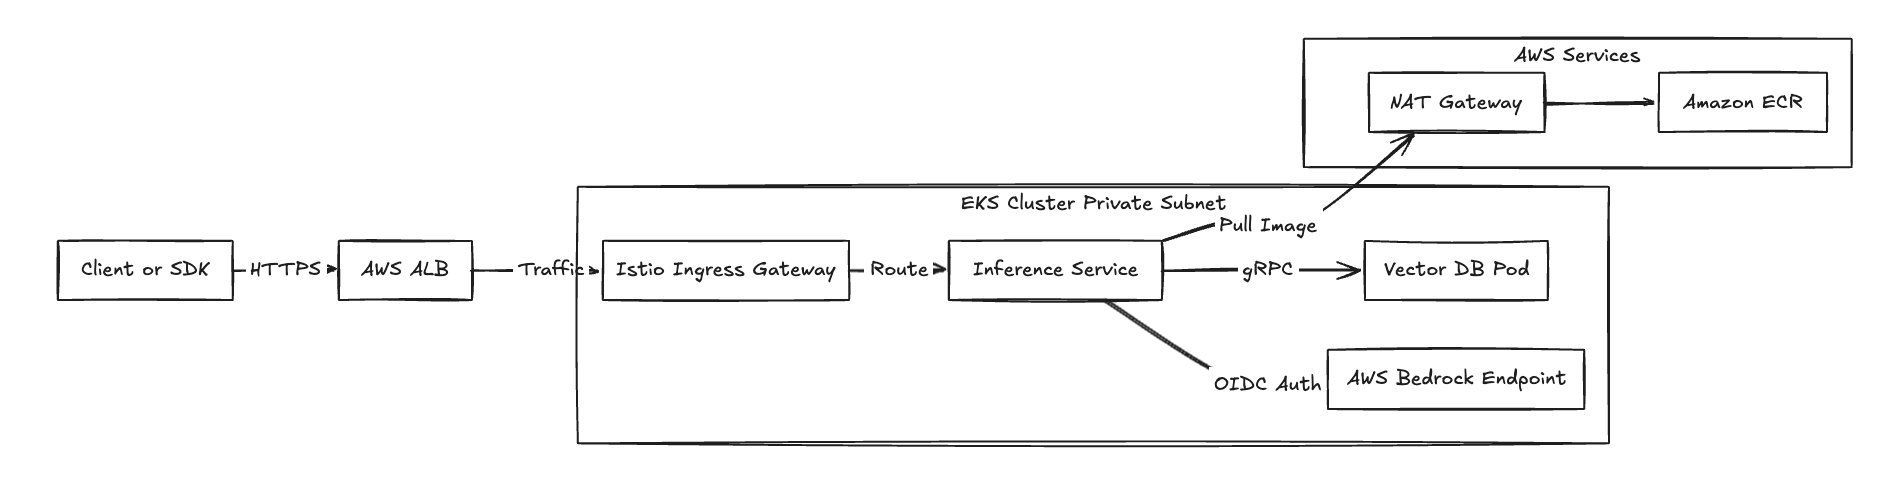
図2: 推論のイングレスと依存関係のエグレスを示すネットワークトラフィックフロー。
エンタープライズのAWS環境における主要なセキュリティ目標は、静的な認証情報の排除です。TrueFoundryは、IAM Roles for Service Accounts (IRSA)を実装することでこれに対応します。
ユーザーがファインチューニングジョブや推論サービスなどのワークロードをデプロイすると、プラットフォームは以下のワークフローを実行します。
このメカニズムにより、アプリケーションコードはハードコードされたシークレットを使用せず、標準のAWS SDK(例: boto3)を使用できるようになります。万が一podが侵害された場合でも、潜在的な影響はそのIAM Roleに与えられた特定のアクション権限に限定され、認証情報は自動的に有効期限切れになります。
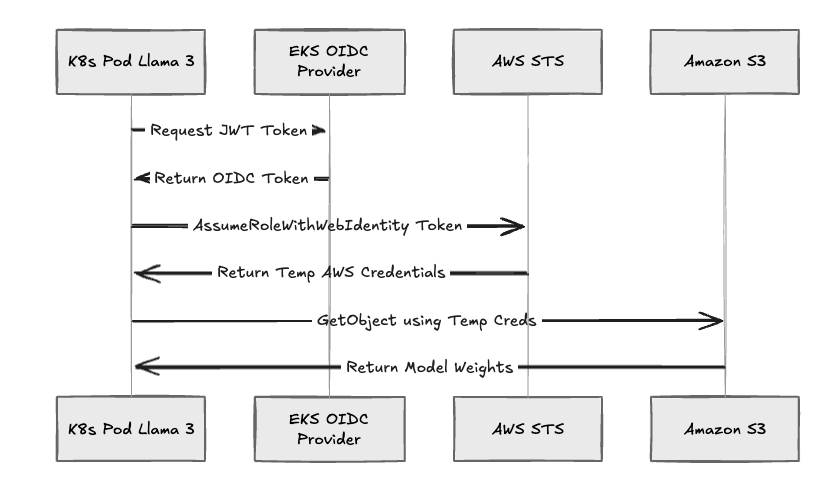
図3: TrueFoundryワークロードで使用されるIRSA認証フロー。
オンデマンドインスタンスでLarge Language Models (LLM)を実行することは、コスト面で大きな課題となります。TrueFoundryは、オープンソースのKubernetesノードプロビジョニングシステムであるKarpenterをオーケストレートし、コンピューティング利用率を最適化します。
TrueFoundryは、EC2 Spot Instancesを管理するための専門的なロジックを提供します。
このオーケストレーションにより、本番環境の推論ワークロードでSpot Instancesを信頼して使用できるようになり、スポット許容度のあるワークロードにおいてオンデマンド価格と比較して通常最大70%のコスト削減を実現します。
独自モデルを利用する組織のために、TrueFoundryはAmazon BedrockおよびAmazon SageMakerに対する統合APIインターフェースとして機能します。
開発者は、アプリケーションコード内に直接AWS SDK呼び出しを埋め込むのではなく、TrueFoundry Gatewayを経由してリクエストをルーティングします。Gatewayは以下の処理を行います。
この集約により、管理者側はIAMポリシーを絶えず変更したりAWS認証情報をローテーションしたりすることなく、Gatewayレベルでアクセスポリシーを管理できるようになります。
TrueFoundryはSageMakerエンドポイントへのモデルデプロイをサポートしています。ただし、プラットフォームはモデルをEC2/EKSに直接デプロイする機能も提供しています。この代替手段により、組織は開発者に対して一貫したデプロイメント体験を維持しながら、フルマネージド推論エンドポイントに通常伴うプレミアム料金を回避することができます。
TrueFoundryは、既存のInfrastructure as Codeワークフローと統合できるように設計されています。プラットフォームは、前提となる下層インフラストラクチャをプロビジョニングするための検証済みTerraform Modulesを提供します。
これにより、環境はお客さまのTerraformステートファイルで定義された標準的なAWSリソースで構成され、完全に監査可能な状態が維持されます。
以下の表は、生のAWSプリミティブを使用してプラットフォームを構築する場合と、TrueFoundryオーバーレイを使用する場合の運用上の違いを示しています。
TrueFoundryとAWSの統合は、インフラストラクチャの信頼性のためにハイパースケーラーを利用しつつ、アプリケーション固有の管理には専用のコントロールプレーンを実装するというアーキテクチャパターンに合致しています。
AWSに投資している組織にとって、このモデルは既存のデータレジデンシーとセキュリティ境界を維持しながらAI運用をモダン化するメカニズムを提供します。お客様はVPCおよびセキュリティ境界の制御を維持し、TrueFoundryを活用してAIアプリケーションライフサイクルの複雑さを解消・効率化できます。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



























