October 8, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: October 6, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
OpenRouter vs Portkey compare deux plateformes qui interviennent à proximité du chemin de requête LLM, bien qu'elles s'adressent à des profils d'acheteurs différents. OpenRouter est un agrégateur géré conçu pour offrir un accès rapide aux modèles via une API unique. Portkey est une passerelle IA open-source et un panneau de contrôle de production incluant l'observabilité, des garde-fous, le routage et la prise en charge du protocole MCP.
Une simple liste de fonctionnalités ne suffira pas à trancher. La vraie question est de savoir où en est votre équipe aujourd'hui. Certaines ont encore besoin d'un accès rapide à différents modèles auprès de divers fournisseurs. D'autres gèrent déjà du trafic LLM en production et ont besoin d'une gouvernance, d'une journalisation, d'un contrôle d'accès et d'une conformité renforcés pour les deux prochaines années.
Un point de contexte pour 2026 mérite toute votre attention. Palo Alto Networks a finalisé l'acquisition de Portkey le 29 mai 2026. Portkey enrichit désormais Prisma AIRS avec un plan de contrôle permettant de surveiller, d'orchestrer et de gouverner les agents autonomes à grande échelle.
Les préoccupations des entreprises vont bien au-delà du simple routage. OpenRouter simplifie l'accès, tandis que Portkey ajoute une surface de contrôle de production plus étendue. Les équipes comparant OpenRouter et Portkey devraient également se demander si elles ont besoin d'un plan de contrôle privé pour les modèles, les agents, les outils MCP et les garde-fous via une seule passerelle IA.
Il est plus facile d'évaluer OpenRouter par rapport à Portkey en distinguant l'accès aux modèles du contrôle de production. OpenRouter est une rampe d'accès rapide et gérée vers de nombreux modèles via une API unique. Portkey est une plateforme plus large dédiée au routage, à l'observabilité, aux garde-fous, à la gestion des prompts et à la gouvernance opérationnelle des charges de travail IA en production.
La comparaison entre OpenRouter et Portkey devient plus claire une fois que les équipes ont défini leur premier besoin opérationnel. OpenRouter répond à un problème d'accès aux modèles. Portkey répond à un problème de contrôle en production. Cette distinction est essentielle pour les équipes qui doivent choisir entre optimiser la vitesse, la gouvernance, l'observabilité ou le déploiement privé.
OpenRouter est un agrégateur géré. Il fournit une API unifiée qui permet d'accéder à des centaines de modèles d'IA via un point de terminaison unique. Le guide de démarrage d'OpenRouter indique également qu'il peut gérer automatiquement les solutions de secours et sélectionner les options les plus rentables.
OpenRouter prend en charge les requêtes HTTP standard, les exemples Python et la compatibilité avec le SDK OpenAI. Les équipes peuvent mettre à jour l'URL de base, les noms des modèles et les en-têtes pour acheminer le trafic via OpenRouter. Cela rend la plateforme utile lorsqu'une application a besoin d'un accès rapide à OpenAI, Anthropic, Gemini, Mistral et d'autres fournisseurs.
Portkey se positionne plus haut dans la pile technologique. Son site public présente Portkey comme une pile de production incluant une passerelle IA (AI Gateway), l'observabilité, des garde-fous, la gouvernance et la gestion des prompts sur une plateforme unique. Sa passerelle open source permet également d'acheminer plus de 1 600 LLM avec plus de 50 garde-fous IA.
Cette distinction est importante pour l'architecture. OpenRouter optimise la largeur d'accès avec une configuration minimale. Portkey optimise l'exploitation de l'IA une fois celle-ci en ligne. Le cas d'usage approprié dépend du besoin de l'équipe : une expérimentation plus rapide ou un contrôle de production renforcé via un routeur LLM.
La comparaison entre OpenRouter et Portkey est avant tout une question d'architecture avant de devenir une question de tarification. OpenRouter offre une porte d'entrée gérée pour les appels de modèles. Portkey propose une passerelle IA qui peut s'intercaler entre les applications, les fournisseurs et les contrôles opérationnels. Cette différence influence les décisions en matière de déploiement, d'authentification, de latence et de journalisation.
La page de tarification d'OpenRouter indique que les utilisateurs gratuits sont soumis à des limites de débit au niveau de la plateforme, contrairement aux utilisateurs payants et aux entreprises. Elle précise également que les utilisateurs peuvent créer des clés API distinctes pour différents environnements, chacune avec ses propres plafonds, alertes et journaux d'activité.
La page de tarification de Portkey répertorie l'observabilité, l'API universelle, la gestion des clés, la gestion des prompts et le routage comme capacités prises en charge dans le plan. Son plan Production inclut également la passerelle IA, l'observabilité, les garde-fous, la gestion des prompts, le contrôle d'accès basé sur les rôles (RBAC), les clés API de service et la mise en cache sémantique.
Sur le papier, Portkey couvre une plus grande partie de la surface de production. OpenRouter reste plus simple pour un accès rapide aux modèles. Le choix entre OpenRouter et Portkey doit donc se faire en fonction de la maturité du flux de travail, et non de la popularité du fournisseur. Les équipes doivent comparer la vitesse de développement immédiate aux contrôles opérationnels nécessaires pour le trafic en production.
La tarification d'OpenRouter et de Portkey semble similaire au premier abord, bien que les structures diffèrent. OpenRouter facture l'accès et l'utilisation via des crédits. Portkey propose sa passerelle et sa couche d'observabilité via une offre gratuite, un plan de production payant et un plan entreprise personnalisé.
OpenRouter facture des frais de plateforme lors de l'achat de crédits et répercute les prix des fournisseurs sans majoration. Son annonce concernant le BYOK (Bring Your Own Key) précise que chaque client bénéficie de 1 000 000 de requêtes BYOK gratuites par mois, avec des frais standard de 5 % pour les requêtes dépassant cette limite.
Portkey propose un plan Développeur gratuit à vie pour le prototypage et les tests. Il inclut 10 000 journaux enregistrés par mois, trois jours de rétention des journaux et 30 jours de rétention des métriques. La page précise qu'il n'est pas adapté aux charges de travail en production.
Le plan Production de Portkey est à 49 $ par mois. Il inclut 100 000 journaux enregistrés par mois, avec un dépassement de 9 $ pour chaque tranche supplémentaire de 100 000 requêtes. Il offre également 30 jours de journaux et 90 jours de métriques.
OpenRouter offre une structure de coûts plus simple à petite échelle car il y a peu d'infrastructure à gérer. Portkey propose un point d'entrée plus économique pour les équipes ayant besoin d'une passerelle de production. Les acheteurs en entreprise doivent comparer le coût opérationnel global, et non uniquement le prix d'entrée.

L'acquisition par Palo Alto Networks modifie la lecture stratégique du duel entre OpenRouter et Portkey. Portkey n'est plus seulement un fournisseur de passerelle indépendant. Il s'intègre désormais à Prisma AIRS, la stratégie de sécurité de l'exécution de l'IA de Palo Alto Networks. Cela peut rassurer les acheteurs axés sur la sécurité tout en soulevant des questions sur la feuille de route pour les acheteurs de passerelles indépendantes.
Palo Alto Networks a finalisé l'acquisition de Portkey le 29 mai 2026. L'entreprise a déclaré que Portkey enrichit Prisma AIRS avec un plan de contrôle permettant de surveiller, d'orchestrer et de gouverner les agents autonomes à grande échelle. Le communiqué indique également que Portkey aide à surveiller l'utilisation des jetons et le comportement des agents en cours d'exécution.
Pour certains acheteurs, cette acquisition renforce la crédibilité de Portkey auprès des entreprises. Un grand fournisseur de sécurité peut faciliter les processus d'approvisionnement, de conformité et de sécurité de l'IA à l'exécution. Pour d'autres, cela soulève de nouvelles questions sur la feuille de route. Évaluer Portkey aujourd'hui, c'est aussi se demander comment l'offre Prisma AIRS pourrait influencer les fonctionnalités, la tarification et le support de la passerelle.
L'acquisition ne règle pas automatiquement la question de l'adéquation du produit. Les équipes qui comparent Portkey et OpenRouter doivent toujours évaluer leurs besoins en matière de déploiement, leurs relations avec les fournisseurs, la gestion des clés API, les limites de débit et le contrôle opérationnel. La question est de savoir si la passerelle doit rester indépendante ou s'intégrer à une suite de sécurité plus large.
Le choix entre OpenRouter et Portkey dépend surtout du stade d'avancement de votre charge de travail. Les équipes en phase d'évaluation ont besoin d'un accès rapide et d'une grande facilité pour changer de fournisseur. Les équipes en production ont besoin d'observabilité, de gouvernance, de contrôle budgétaire et d'application de politiques. Les entreprises ont souvent besoin d'un plan de contrôle unique couvrant les LLM, les agents et les connexions MCP.
Choisissez OpenRouter lorsque l'accès rapide aux modèles prime sur le contrôle du déploiement. C'est une solution idéale pour les équipes qui ont besoin d'une clé API unique, d'un point de terminaison unique, d'une intégration rapide et d'un accès à de nombreux fournisseurs de LLM. Elle convient également aux expérimentations utilisant du code compatible OpenAI, des scripts Python, des tests Claude Code et des flux de travail de chat.
OpenRouter est utile lorsque les équipes souhaitent une infrastructure minimale. Son API prend en charge les requêtes HTTP standard et est compatible avec le SDK OpenAI. Elle peut également gérer les solutions de repli et sélectionner les options les plus rentables via le même point de terminaison. Cela en fait un outil précieux pour les premières applications d'IA et les essais de modèles.
Choisissez Portkey lorsque les opérations de production priment sur le simple accès. Portkey intègre l'observabilité, les garde-fous, la gouvernance, la gestion des prompts, le routage et la prise en charge MCP dans un flux de travail de passerelle. Sa passerelle open source prend également en charge les règles de routage, les tentatives de reconnexion, les garde-fous et la configuration de la fiabilité.
Portkey est une solution plus adaptée lorsque les équipes recherchent des options auto-hébergées ou un contrôle au niveau de la passerelle. Il prend également en charge les clés virtuelles, la journalisation, les métadonnées, les tableaux de bord et le contrôle budgétaire. Les équipes qui comparent Kong AI Gateway, les outils de routage Cloudflare, les contrôles de passerelle Azure et le routage de fournisseurs Google peuvent évaluer Portkey dans la même catégorie.
Envisagez une passerelle LLM dédiée lorsque les modèles, les outils et les agents nécessitent un chemin de requête unique et gouverné. C'est particulièrement pertinent lorsque les prompts sensibles, les journaux de réponses, les identités des utilisateurs et les serveurs MCP doivent rester sous la même limite de production.
Une passerelle dédiée est également importante lorsque l'équipe a besoin d'un déploiement privé par défaut. La documentation de TrueFoundry décrit son AI Gateway comme une couche proxy entre les applications, les fournisseurs de LLM et les serveurs MCP, avec une observabilité et une gouvernance intégrées à la même interface.

Choisir entre les deux permet de résoudre une partie des questions de routage et d'exploitation. Quelques besoins d'entreprise nécessitent toutefois un examen plus approfondi. Ces écarts variant selon la plateforme, la comparaison doit être spécifique. OpenRouter et Portkey doivent être évalués en tenant compte simultanément de l'accès, des opérations, de la gouvernance et des limites de déploiement.
OpenRouter a ajouté des garde-fous (Guardrails) en 2026 pour appliquer des budgets, garantir l'absence de rétention de données, restreindre les modèles et les fournisseurs, se défendre contre les injections de prompts et prévenir la perte de données. OpenRouter précise que ces règles peuvent s'appliquer aux membres de l'espace de travail ou aux clés API sans modification de code.
La limite structurelle demeure le contrôle du déploiement. Le trafic transite toujours par le cloud géré d'OpenRouter. Les équipes standard ne bénéficient pas de la même posture de passerelle privée qu'un déploiement natif VPC. Les équipes soumises à des exigences strictes en matière de résidence des données, de conformité HIPAA ou d'audit interne doivent évaluer ces points avant de passer à l'échelle en production.
Portkey couvre déjà de nombreux contrôles de production, notamment l'observabilité, la gestion des prompts, le contrôle d'accès basé sur les rôles (RBAC), les clés API de comptes de service, les garde-fous, la mise en cache et le routage de passerelle. Son offre Entreprise ajoute le déploiement sur cloud privé, l'hébergement VPC, le SSO, une conformité avancée, des accords de partenariat (BAA) personnalisés, l'isolation des données et des contrôles budgétaires granulaires.
La question en suspens concerne l'orientation stratégique, et non les capacités de base. Portkey fait désormais partie de Palo Alto Networks et de Prisma AIRS. Les acheteurs doivent évaluer si cet alignement correspond à leur architecture de sécurité, à leur processus d'approvisionnement et à leurs attentes à long terme. Pour certaines équipes, c'est un atout. Pour d'autres, cela ajoute un risque de dépendance.
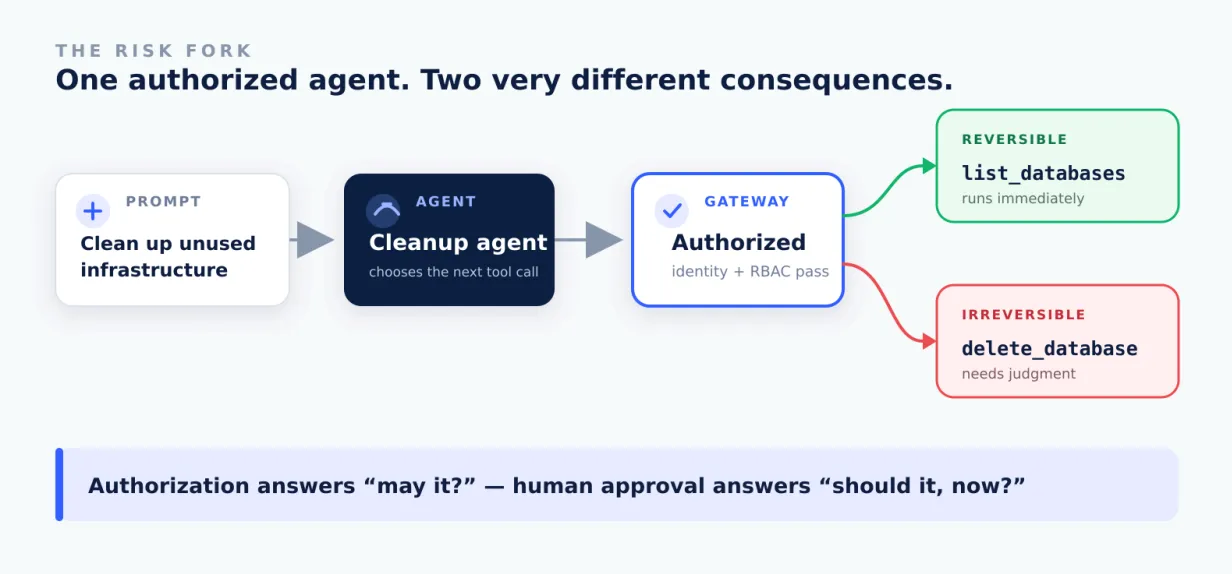
Pour les deux plateformes, l'exigence complexe est l'accès tenant compte de l'identité au niveau de l'agent. Chaque appel d'inférence doit être associé à un utilisateur authentifié, une politique, un centre de coûts et un périmètre d'outils. Les boucles d'agents peuvent déclencher de nombreux appels, tentatives, solutions de repli et actions externes au sein d'un même flux de travail.
C'est là qu'une passerelle d'agents (Agent Gateway) devient pertinente. Le guide de la passerelle d'agents de TrueFoundry décrit un accès unifié aux modèles autorisés et aux outils MCP via un jeton unique, avec un contrôle RBAC par équipe et un environnement de test pour agents (Agent Playground).
TrueFoundry est pertinent lorsque les équipes ont besoin d'accès, d'observabilité et de gouvernance au sein d'un même plan de contrôle de production. L'objectif est de fournir aux équipes d'entreprise un chemin de requête unique et gouverné pour les modèles, les outils, les garde-fous et les agents. Cela permet d'éviter de multiplier les fournisseurs sur le flux critique des requêtes LLM.
La passerelle IA de TrueFoundry gère l'IA sur plus de 1 600 modèles avec routage, contrôle des politiques, surveillance en temps réel et solutions de repli automatiques. Elle affiche également une disponibilité de 99,99 %, plus de 10 milliards de requêtes mensuelles et une optimisation moyenne des coûts de 30 %. Cela offre aux équipes de production une couche de contrôle renforcée.
La passerelle prend en charge OpenAI, Claude, Gemini, Groq, Mistral et d'autres fournisseurs via une interface unifiée. Elle centralise également la gestion des clés API, l'authentification, la surveillance et le routage des modèles. Les équipes bénéficient de la portée d'OpenRouter tout en maintenant une gouvernance plus proche des besoins de politique d'entreprise.
TrueFoundry offre également aux équipes une observabilité similaire à celle de Portkey sur l'utilisation des jetons, la latence, les taux d'erreur, les volumes de requêtes, les journaux, les identifiants utilisateur, les équipes et les environnements. Son article sur l'observabilité note que la passerelle IA capture la latence, les jetons, les coûts et les erreurs avec une faible surcharge.
Là où TrueFoundry va plus loin, c'est dans la gouvernance unifiée. La passerelle MCP centralise l'accès, l'authentification et les politiques MCP pour les flux de travail agents. Son article sur la passerelle MCP décrit un registre MCP, une authentification centralisée et un client MCP intégré pour les boucles d'agents.
Pour les équipes qui comparent OpenRouter et Portkey, le choix en entreprise ne porte pas tant sur la meilleure couche légère. Il s'agit de déterminer si le trafic de production nécessite un plan de contrôle unifié et gouverné. Si l'identité, les coûts, la confidentialité, l'accès MCP et la sécurité des agents sont des priorités, TrueFoundry s'impose comme la solution la plus complète.
Si vous préférez voir la gouvernance appliquée à votre propre trafic plutôt que d'en lire les détails dans un tableau, réservez une démo et apportez les charges de travail pour lesquelles vous évaluez OpenRouter et Portkey.

TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception