



novembre 20, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: novembre 20, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
« OpenRouter est-il sûr ? » est la question que nous entendent le plus souvent la part d'équipes qui l'ont adopté pour un projet et à qui la sécurité demande désormais de le justifier à l'échelle de l'entreprise. La réponse honnête est que la posture de confidentialité d'OpenRouter est meilleure que sa réputation sur un axe, mais plus faible sur trois autres ; l'importance de chacun de ces aspects dépend entièrement du fait que vous soyez une équipe de cinq personnes ou une organisation de cinquante.
Cet article traite du volet multi-location (tenancy) et isolation de notre série TrueFoundry vs OpenRouter : ce que chaque produit stocke, qui peut le voir, comment les équipes sont partitionnées au sein d'un même déploiement, ce qui est imposé au niveau global, si l'infrastructure est partagée ou dédiée, ainsi que les limites pratiques. Il s'adresse à l'ingénieur plateforme ou au responsable de la sécurité effectuant cette évaluation, et chaque affirmation provient de la documentation publique des deux fournisseurs. Si vous souhaitez d'abord obtenir une vue d'ensemble, notre introduction aux LLM gateway explique où se situe une gateway dans la pile.
Commençons par ce qu'OpenRouter fait correctement. OpenRouter ne enregistre pas les prompts ou les complétions par défaut. Seules les métadonnées de requête (horodatages, modèle, nombre de tokens, latence) sont conservées, à des fins de facturation et d'exploitation. Il n'y a rien à lire pour un administrateur à moins que quelqu'un ne l'active explicitement.
L'option à activer est la journalisation d'entrée et de sortie (Input & Output Logging), actuellement en bêta, activable dans les paramètres d'observabilité d'un espace de travail. Une fois activée, les prompts et les complétions apparaissent sur la page Logs ; dans une organisation, seuls les administrateurs peuvent la consulter ou la modifier, les membres non-administrateurs ne peuvent pas accéder au contenu stocké, le stockage se trouve dans un projet Google Cloud Storage isolé avec des contrôles d'accès séparés, et seules les générations effectuées après l'activation sont stockées. Cela ne s'applique pas aux requêtes passant par les endpoints régionaux de l'UE ou des États-Unis, qui sont traitées normalement sans journalisation. Deux options distinctes existent et ne doivent pas être confondues : l'Input & Output Logging, qui stocke le contenu et le réaffiche à votre administrateur, et une option dans les paramètres de confidentialité qui échange la journalisation des prompts contre une remise sur l'utilisation.
Voilà pour l'histoire de la confidentialité des données d'OpenRouter sur sa propre infrastructure, et pour une équipe qui souhaite « rien de stocké sauf indication contraire », c'est une valeur par défaut réellement appréciable. Trois éléments figurent de l'autre côté du bilan. Les prompts quittent toujours votre réseau et traversent deux frontières (de votre réseau vers OpenRouter, puis d'OpenRouter vers le fournisseur) ; le routage avec zéro rétention de données (zero-data-retention) et le routage intra-régional contraignent ce que les fournisseurs conservent et le lieu où le traitement s'effectue, mais ils n'empêchent pas les données de sortir. Les endpoints régionaux excluent la journalisation du contenu, de sorte que la résidence des données dans l'UE et l'audit au niveau des prompts s'excluent mutuellement. De plus, l'isolation entre les organisations clientes reste largement non documentée ; la seule garantie explicite est que les conteneurs d'outils serveur sont isolés par compte et espace de travail, et ne sont jamais partagés entre tenants.
Alors : OpenRouter est-il sécurisé pour un développeur solo ? Sa configuration par défaut est l'une des plus nettes du marché. Est-il privé au sens où l'entend une entreprise, où les données restent à l'intérieur d'une frontière et où une politique décide de ce qui est conservé ? Non, et aucune configuration ne permet d'obtenir ce résultat.
OpenRouter pour les équipes comprend deux niveaux : une organisation (le compte) et des espaces de travail au sein de celle-ci. Il n'existe pas d'objets d'équipe, de projet ou d'environnement. Tous les membres d'une organisation obtiennent automatiquement un accès membre à l'espace de travail par défaut (Default workspace), les membres peuvent appartenir à plusieurs espaces de travail avec leurs clés régies par les paramètres de chaque espace de travail, et seuls les administrateurs de l'organisation peuvent créer ou supprimer des espaces de travail ou contrôler qui accède à chacun. La séparation des environnements repose sur des conventions : un espace de travail « prod » et un espace de travail « dev », sans rien dans le produit qui fasse la différence.
Par espace de travail, vous disposez de clés API, de guardrails, du BYOK, du routage, de préréglages, de plugins, d'observabilité, de membres et de paramètres. Sont imposés au niveau global du compte : la facturation et les crédits (une seule facture, un seul pool), l'appartenance à l'organisation et les rôles, les clés d'API de gestion, ainsi que les politiques de données au niveau du compte et les fournisseurs/modèles autorisés. La règle d'héritage relève à la fois d'une bonne conception et d'une contrainte réelle : la politique au niveau du compte constitue le plafond, et un espace de travail ne peut être que plus restrictif. Ainsi, une équipe plateforme peut définir un socle de sécurité global, mais ne peut pas accorder à un espace de travail quelque chose que le compte interdit.
Trois constatations méritent l'attention d'un vérificateur de sécurité. Premièrement, la documentation d'OpenRouter est contradictoire concernant l'isolation des clés : la page Workspaces indique que les membres créent et gèrent leurs propres clés, tandis que la page Organization Management indique que les clés créées par n'importe quel membre peuvent être utilisées par tous les membres, facturées sur le pool de l'organisation, les administrateurs pouvant afficher chaque clé. Si cette dernière version est la bonne, le modèle « voir la sienne, utiliser celle de n'importe qui » constitue une faiblesse d'isolation significative ; la page la plus ancienne est peut-être simplement antérieure aux espaces de travail, mais la question mérite d'être posée. Deuxièmement, une organisation OpenRouter est limitée à 10 membres par défaut (extensible en contactant le support), de sorte qu'une évaluation pour cinquante ingénieurs commence par un ticket au support. Troisièmement, le comportement des voisins bruyants (noisy-neighbour) n'est pas traité, et comme les limites de débit évoluent avec le solde de crédit du compte et que les crédits se situent au-dessus des espaces de travail, le trafic d'un espace de travail est susceptible de consommer la capacité partagée par les autres.
Les clés sont rattachées à un seul espace de travail et appartiennent à l'utilisateur qui les a créées, avec une limite de dépense, un intervalle de réinitialisation optionnel et des guardrails assignables à des clés ou membres individuels. Les budgets ne sont jamais mutualisés : un même budget quotidien appliqué à trois membres attribue à chacun son propre montant. Tout ce qui est plus fin que l'ensemble espace de travail/propriétaire découle d'une politique rattachée plutôt que d'être une propriété intrinsèque de la clé.
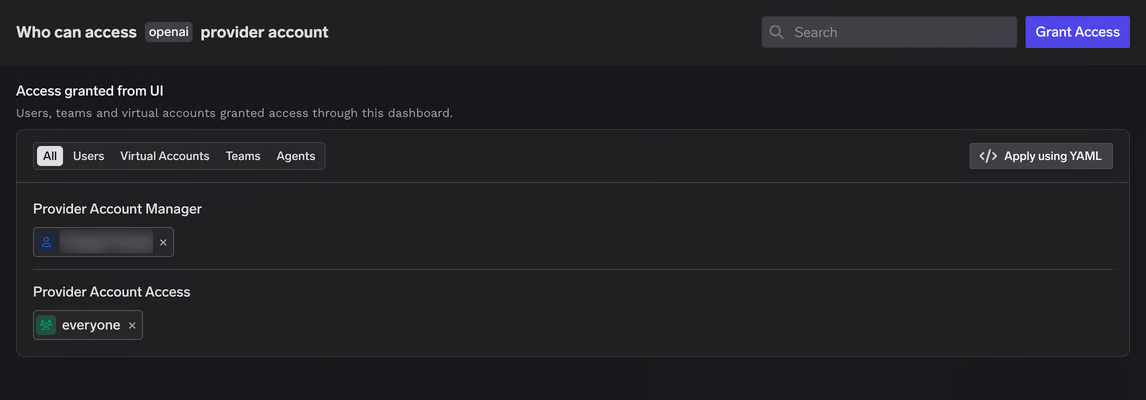
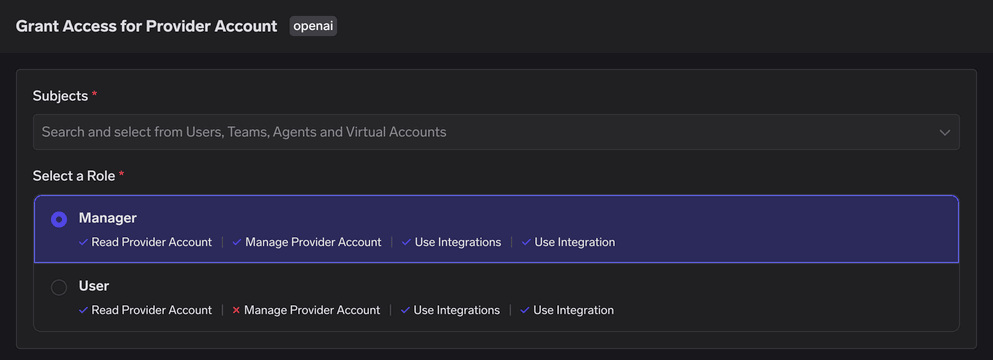
TrueFoundry imbrique Control plane → Tenants → Utilisateurs, Équipes, Comptes virtuels et ressources. Le tenant constitue la frontière stricte : chacun dispose de ses propres utilisateurs, équipes, comptes virtuels, configurations SSO, fournisseurs d'identité, rôles et ressources (modèles, serveurs MCP, prompts, espaces de travail). Notre documentation indique clairement qu'il n'y a aucune interaction entre les données de différents tenants ; les utilisateurs se connectent séparément à chaque tenant, et chaque tenant peut exécuter son propre SSO (gestion des utilisateurs, des équipes et des comptes). Les équipes regroupent les utilisateurs pour les attributions d'accès, et les comptes virtuels fournissent aux services et aux agents leurs propres identités.
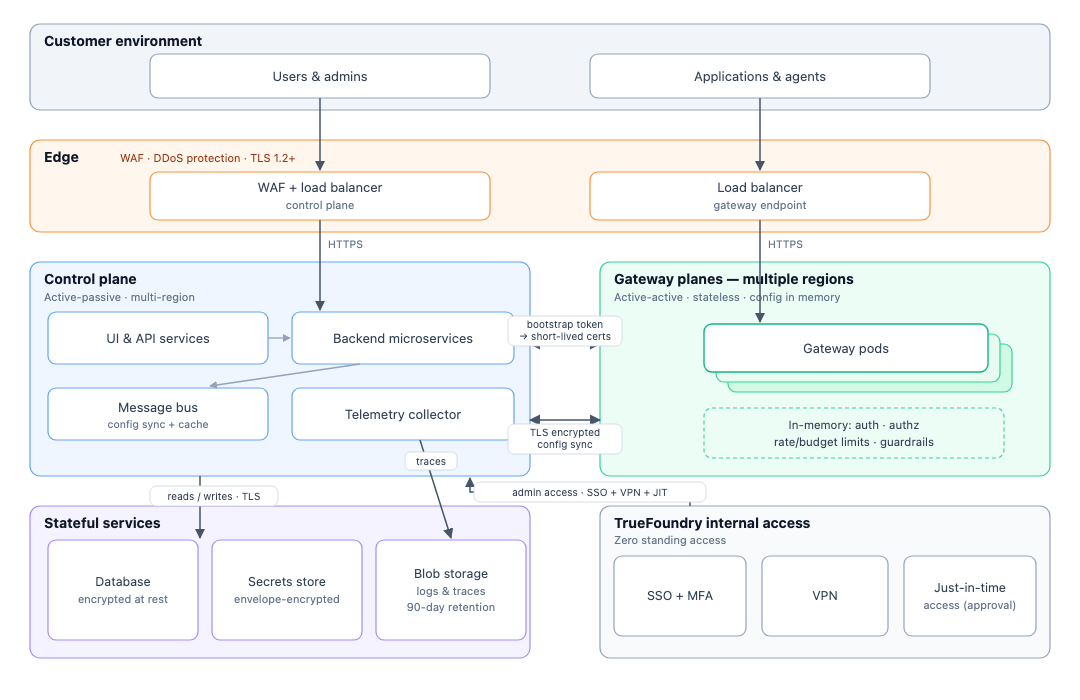
Il n'existe pas non plus d'objet environnement distinct, mais nous documentons la recommandation plutôt que de la laisser à la simple convention : des comptes virtuels par environnement au sein d'un même tenant pour une séparation légère, des tenants distincts (entreprise-dev, entreprise-prod) pour la séparation de configuration, ou des plans de gateway ou de contrôle distincts pour l'isolation d'infrastructure, selon le mode de déploiement (configuration de plusieurs environnements). Ce qui est imposé au niveau global : l'infrastructure propre au control plane (Postgres, NATS et ClickHouse sont partagés dans un control plane multi-tenant), la version de la plateforme (tous les tenants d'un même control plane sont mis à jour ensemble, c'est pourquoi nous recommandons deux control planes pour la prod et la non-prod) et la dépendance de licence (control plane multi-tenant).
La portée des clés est gérée par l'identité. Un token correspond à un principal (un compte virtuel ou un utilisateur), et le RBAC appliqué à ce principal détermine ce à quoi il a accès : niveau du compte modèle, modèles individuels, serveurs MCP et outils individuels, avec des limites de débit et de budget rattachées au niveau de l'utilisateur, de l'équipe, du compte virtuel ou du modèle. Vous définissez la portée du principal, pas du token, ce qui préserve la propreté du cycle de vie. Aucun nombre maximum de tenants, d'équipes, de comptes virtuels ou de clés n'est documenté, et les vérifications d'autorisation s'exécutent en mémoire au niveau du plan de gateway, ce qui permet à la gateway de maintenir une latence ajoutée d'environ 3 à 4 ms et plus de 350 requêtes par seconde par vCPU sur plus de 1 000 LLM.
Il s'agit de la ligne où les deux produits se reflètent comme dans un miroir, et il convient d'être précis.
Sur OpenRouter, la visibilité entre les espaces de travail est totale pour les administrateurs d'organisation, qui possèdent des autorisations d'administration partout ; les membres non-administrateurs voient l'activité et les logs au niveau du compte. Mais le contenu des prompts est invisible pour tout le monde par défaut, car il n'est pas stocké. La confidentialité est une valeur par défaut, imposée par l'absence d'enregistrement. Le contrôle s'effectue via un interrupteur au niveau de l'espace de travail : aucune décision par requête, aucun masquage avant stockage, aucune variation par développeur, modèle, environnement ou motif.
Sur TrueFoundry, la visibilité entre tenants est nulle ; la frontière est absolue, et un opérateur de control plane auto-hébergé gère les tenants sans que leurs données ne se mélangent. Au sein d'un tenant, les administrateurs ont automatiquement accès à tous les modèles, et les logs de requêtes et réponses peuvent être parcourus. Ainsi, un administrateur au sein d'un tenant peut voir le contenu des prompts partout où la journalisation est activée (contrôle d'accès à la gateway). Nous l'affirmons clairement parce que la réponse réside dans une politique, non dans une absence. Les Logging Configs sont des règles nommées comportant des conditions sur les sujets, modèles et métadonnées ; chacune comporte un bouton d'activation/désactivation de la journalisation et des motifs de rédactions/masquage (e-mail, US SSN, carte de crédit, Aadhaar et PAN pour l'Inde, plus regex personnalisées avec texte de remplacement personnalisé) appliqués uniquement à la copie stockée ; le refus l'emporte sur les règles correspondantes, les masquages se cumulent, un en-tête par requête sert de recours, et chaque trace enregistre la règle qui a tranché (configuration de journalisation). Une équipe plateforme peut ainsi ne rien enregistrer pour l'équipe juridique, enregistrer mais masquer pour le support client, et tout enregistrer pour le pipeline d'évaluation, tout en prouvant quelle règle s'est appliquée à n'importe quelle trace.
La confidentialité par défaut est préférable pour une équipe qui ne configurera jamais rien. La confidentialité par politique est préférable pour une organisation qui doit répondre à un auditeur en lui indiquant « qui aurait pu voir cela, et qu'est-ce qui a été masqué ».
OpenRouter repose sur une infrastructure partagée pour tout le monde, à tous les niveaux. Aucune option dédiée ou mono-tenant n'est documentée ; le routage intra-régional constitue la seule différenciation au niveau de l'infrastructure et elle est géographique, non dédiée. Ainsi, chaque client entreprise dans l'UE partage l'endpoint UE. Le projet GCS isolé utilisé pour les prompts stockés est une isolation de composant, pas une infrastructure par tenant.
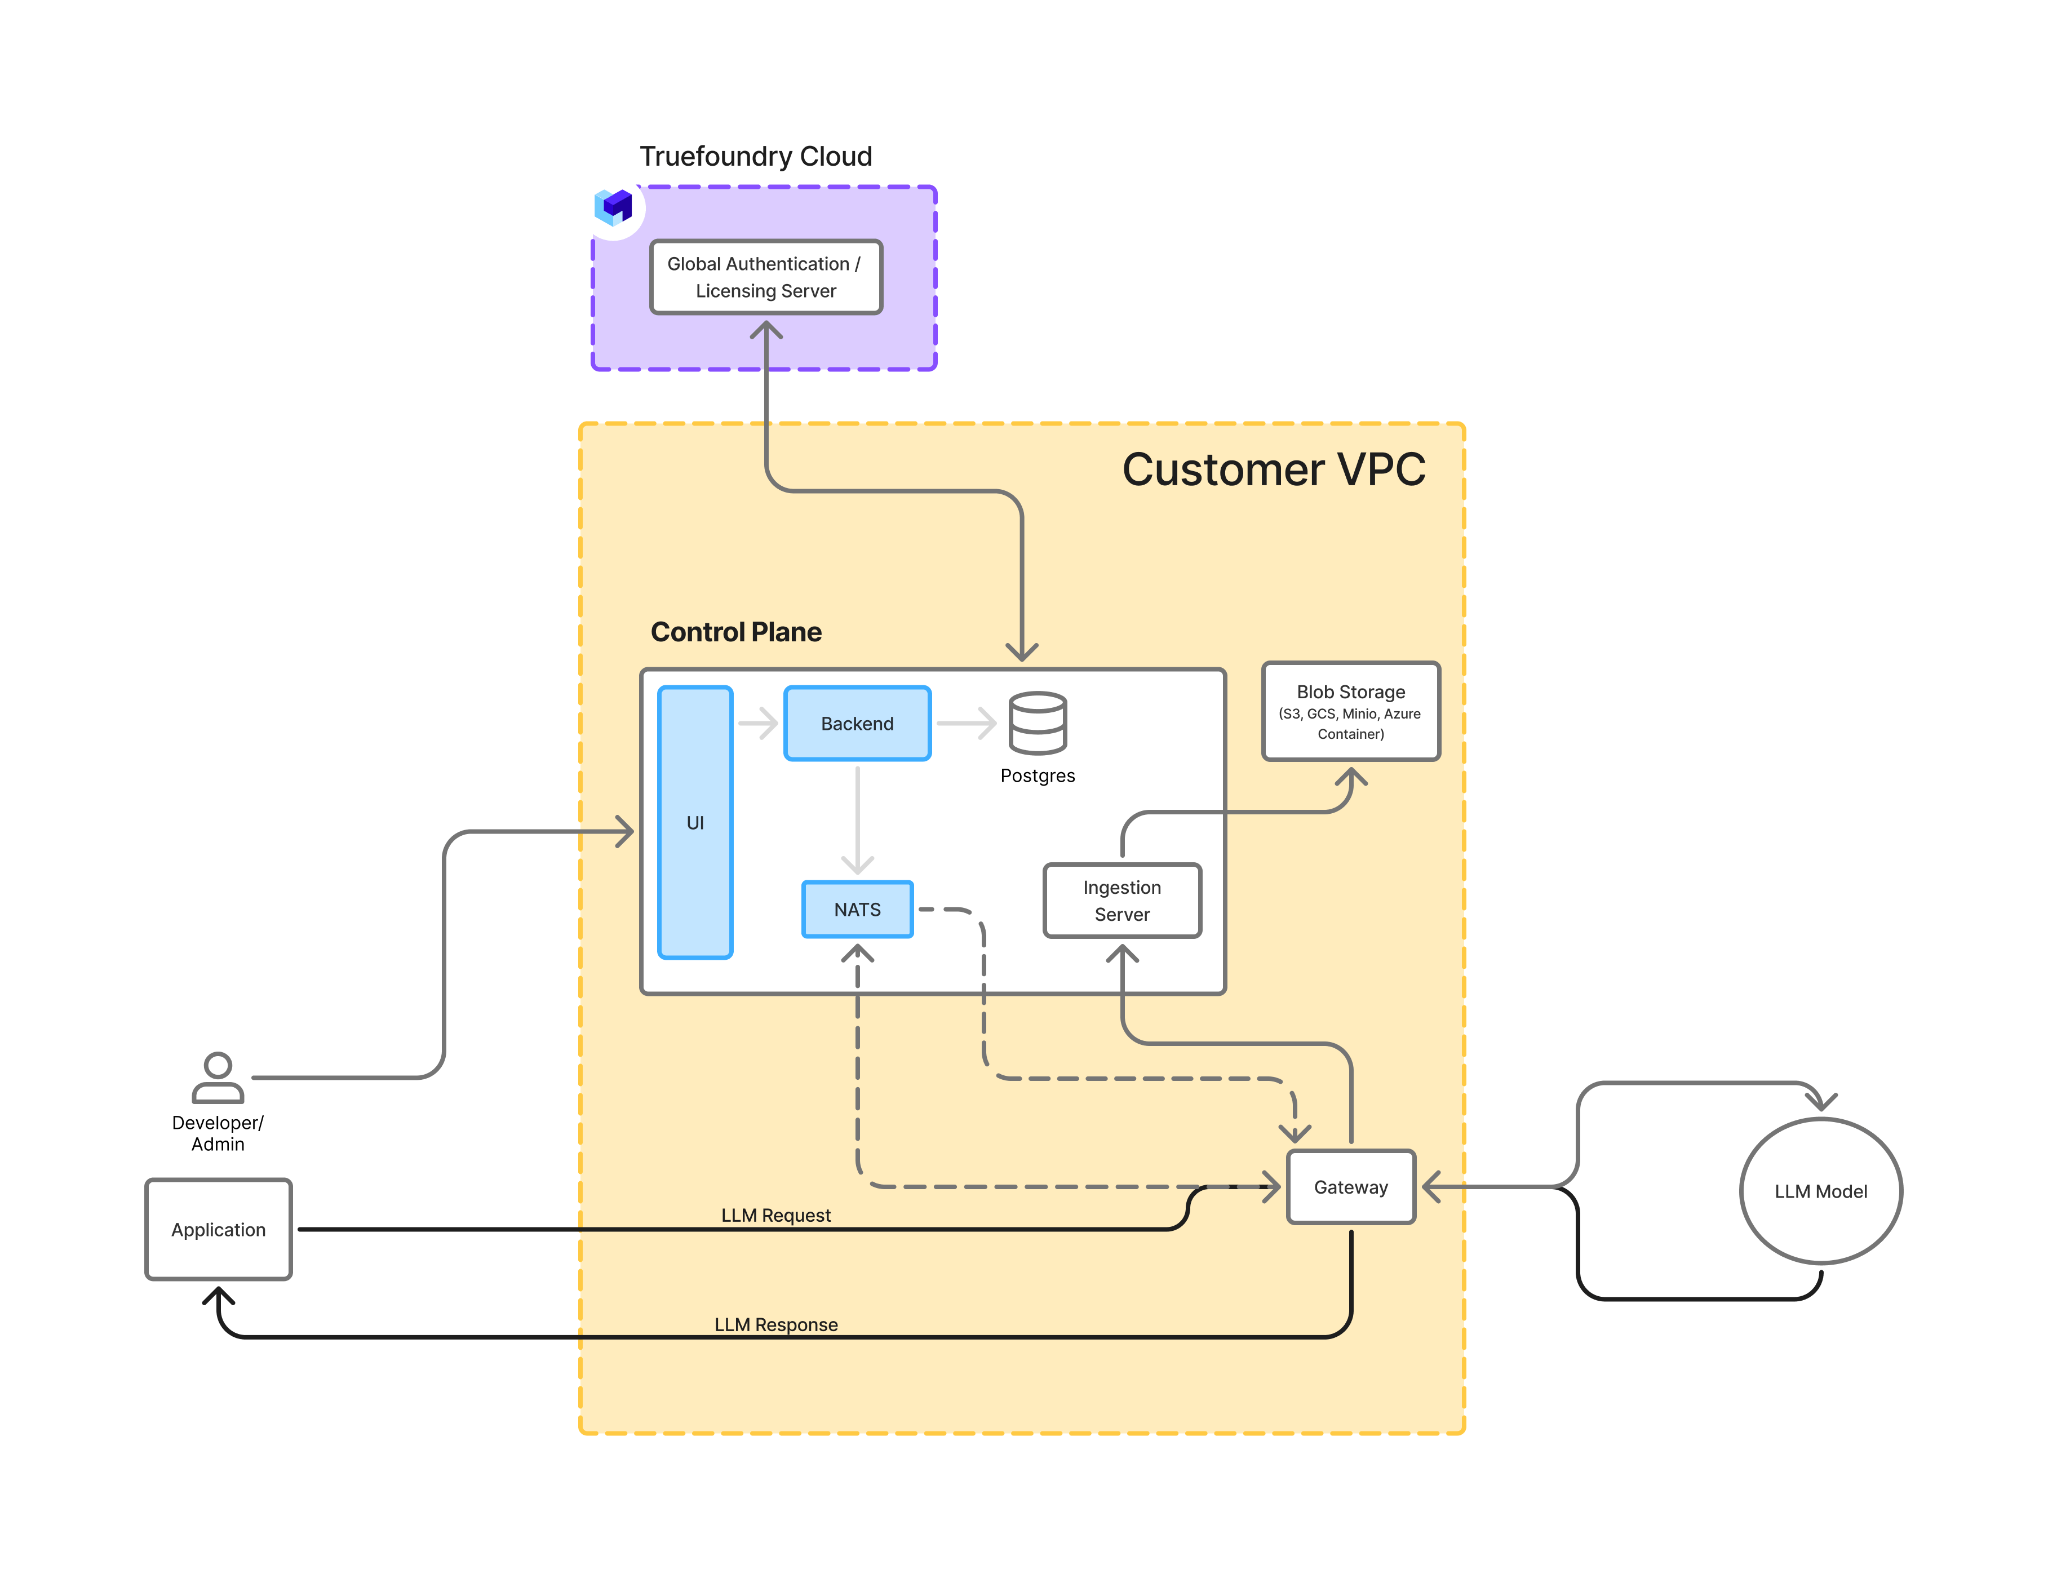
TrueFoundry couvre l'ensemble du spectre. Le SaaS géré est une infrastructure multi-tenant partagée, avec une variante utilisant votre propre bucket pour vos traces. Le mode hybride vous offre un plan de gateway dédié dans votre VPC avec un control plane TrueFoundry partagé, afin que les prompts ne quittent jamais votre réseau. Le mode entièrement auto-hébergé (self-hosted) est dédié sur l'ensemble des composants, et un control plane auto-hébergé peut lui-même fonctionner en multi-tenant avec des sous-domaines par tenant pour une équipe plateforme desservant plusieurs tenants internes (modes de déploiement). Plusieurs plans de gateway sous un seul control plane offrent une séparation au niveau du VPC, avec des VPC dev et prod documentés. Si vous exécutez déjà des modèles au sein de votre propre environnement, notre guide sur le déploiement de LLM on-premise explique comment la gateway s'intègre à leurs côtés.
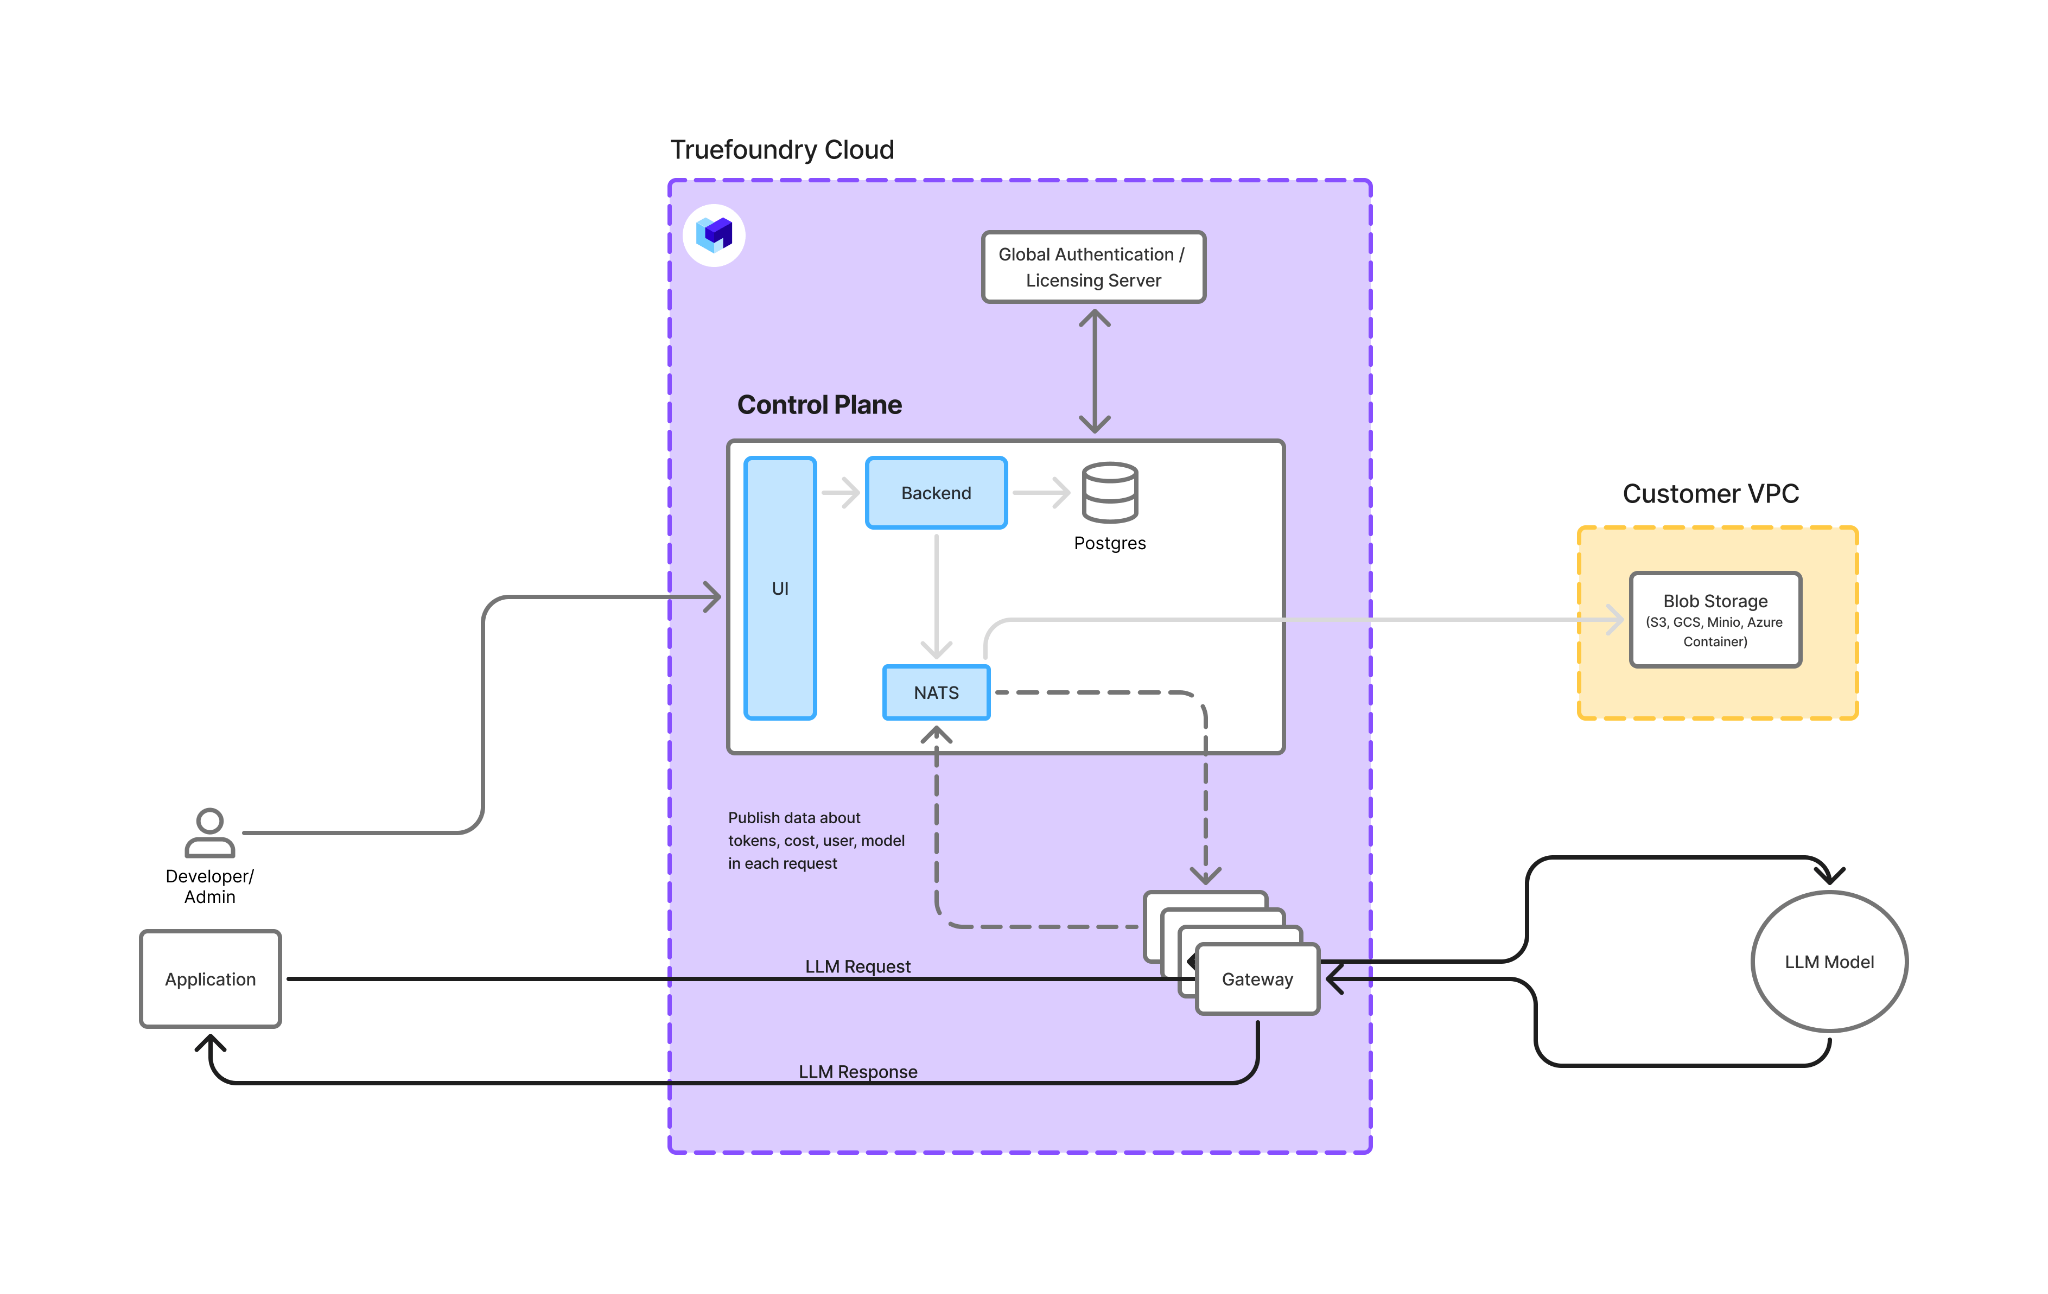
Au sein d'un plan de gateway TrueFoundry partagé, la protection contre les voisins bruyants s'effectue via des limites de débit et de budget par équipe ou compte virtuel ; la qualité de service au niveau du tenant n'est pas documentée, ce qui constitue la même lacune qu'OpenRouter et la même question à poser à l'un ou l'autre des fournisseurs.
Les capacités de TrueFoundry sont issues de notre documentation ; les capacités d'OpenRouter reflètent ses fonctionnalités publiques documentées au moment de la rédaction.
Pour explorer l'éventail plus large des gateways proposant des tenants, une politique de masquage et une infrastructure dédiée, consultez notre guide sur les alternatives à OpenRouter.
La confidentialité d'OpenRouter constitue une valeur par défaut solide au sein d'une structure peu profonde : rien n'est stocké à moins que vous ne le demandiez, mais tout quitte votre réseau, tout le monde partage l'infrastructure, et le modèle d'organisation s'arrête aux espaces de travail, à deux rôles et à dix membres. La multi-location de TrueFoundry est profonde et sa confidentialité est délibérée : des frontières de tenant strictes, des équipes et des comptes virtuels, une politique de journalisation qui décide par équipe et par requête de ce qui est stocké et masqué, ainsi qu'une infrastructure qui peut être partagée ou vous appartenir entièrement. Pour une petite équipe, la configuration par défaut d'OpenRouter est difficile à contester. Pour une organisation qui doit rendre des comptes à un auditeur, la politique l'emporte.
Pour voir comment s'articulent un tenant, une politique de journalisation et un plan de gateway dédié, découvrez la TrueFoundry AI Gateway, ou réservez une démo si vous planifiez actuellement un déploiement multi-équipes.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception





