



novembre 20, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: novembre 20, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Lorsqu'une équipe décide qu'elle a besoin d'une passerelle MCP, l'alternative suivante est immédiate : exploiter soi-même une version open source ou acheter une version gérée. Le débat est souvent présenté comme « gratuit contre payant », ce qui est une mauvaise approche, car elle compare des frais de licence à un abonnement tout en ignorant le coût principal du côté open source, qui n'apparaît sur aucune facture. Ce coût réside dans le temps d'ingénierie nécessaire pour faire fonctionner l'infrastructure en production, et c'est ce chiffre qui détermine le choix final dans la plupart des cas.
Il ne s'agit pas de prétendre que le géré l'emporte toujours. Ce n'est pas le cas. Il existe des situations réelles où l'auto-hébergement d'une passerelle open source est la décision appropriée, et prétendre le contraire relève du discours commercial. L'objectif ici est de présenter les dimensions clés qui tranchent véritablement cette question, de poser des chiffres et des compromis honnêtes en face de chacune, et de vous fournir des règles de décision applicables à votre situation. Si vous évaluez encore la nécessité d'une passerelle, la question préalable est de savoir ce qu'est une passerelle MCP ; cet article suppose que vous avez déjà répondu par l'affirmative.
Vous souhaitez bénéficier de la simplicité d'une passerelle MCP gérée sans renoncer au contrôle de vos données ? Réservez une démo.
L'opposition « open source contre géré » ressemble à un choix binaire. Il s'agit en réalité d'un spectre articulé autour de deux axes : le niveau de contrôle des données conservé et la charge opérationnelle assumée. On suppose généralement que ces deux éléments évoluent ensemble — plus de contrôle implique plus de charge —, mais les modèles de déploiement hybrides invalident cette hypothèse.
À l'extrémité gauche, l'auto-hébergement open source pur : contrôle maximal, charge maximale. Vous détenez le code source, les données et chaque responsabilité opérationnelle. À l'extrémité droite, le SaaS géré : charge minimale, et le plan de données fonctionne dans l'environnement du fournisseur. Le milieu est l'endroit où l'hypothèse s'effondre. Une passerelle déployée in-VPC ou on-prem, mais gérée par le plan de contrôle du fournisseur, vous offre des données qui ne quittent jamais votre réseau et un logiciel que vous n'avez pas à gérer seul. Cette combinaison explique pourquoi la vision binaire induit en erreur : elle permet de conserver l'avantage du contrôle des données qui pousse généralement vers l'open source tout en vous déchargeant de la charge opérationnelle qui constitue son coût principal. La distinction entre la partie devant s'exécuter dans votre réseau et celle qui peut être déportée repose sur la séparation entre plan de contrôle et plan de données, et constitue la clé pour aborder correctement cette décision.
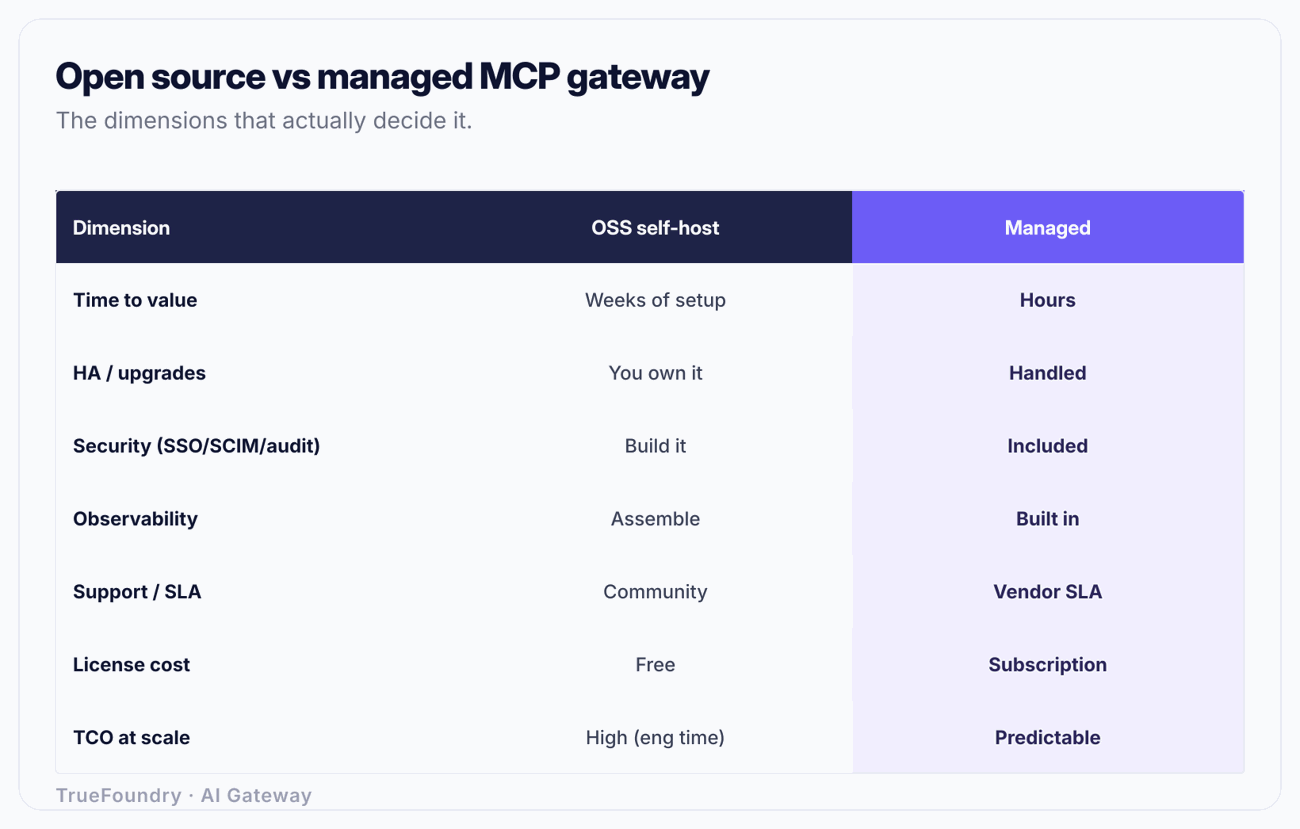
Voici une comparaison objective. Aucune des deux options n'est parfaite sur tous les points.
La constante est que l'open source déplace le coût de la facture vers la masse salariale, tandis que le géré fait l'inverse. L'opportunité de cet arbitrage dépend entièrement de la valeur du temps de vos ingénieurs et de votre volonté de les affecter à la maintenance de la tuyauterie de protocole ou à la création des agents que la passerelle doit supporter.
La première dimension souvent sous-estimée est le time-to-value, et la seconde est la gestion des astreintes.
Déployer une passerelle open source pour qu'elle réponde à une simple requête prend une journée. La rendre prête pour la production est une tout autre affaire. La qualité de production implique une haute disponibilité afin qu'une panne de nœud n'impacte pas l'ensemble des agents de l'entreprise ; cela requiert le raccordement du SSO et du SCIM à votre fournisseur d'identité pour centraliser la gestion des accès ; cela nécessite une traçabilité d'audit répondant aux exigences de vos équipes de sécurité ; et cela exige une procédure d'astreinte en cas d'incident. Chacun de ces points représente un travail conséquent, et les volets SSO, audit et HA sont ceux qui font régulièrement glisser un projet « opérationnel au prochain sprint » sur un trimestre entier.
L'astreinte constitue un coût récurrent. Une passerelle se trouve sur le trajet des requêtes de chaque agent qui en dépend, ce qui en fait une infrastructure critique (Tier-1) dès son adoption. L'auto-hébergement implique de gérer cette astreinte : l'alerte à 2 heures du matin en cas d'interruption, la mobilisation d'urgence lors de la parution d'une CVE sur une dépendance, ou la planification de capacité lorsque l'usage triple. Avec une solution gérée, le fournisseur assume cette responsabilité dans le cadre d'un SLA. Il ne s'agit pas d'un détail mineur : de nombreuses équipes reconnaissent pragmatiquement qu'elles ne souhaitent pas ajouter un service Tier-1 à leurs rotations d'astreinte pour gérer une brique d'infrastructure qui ne constitue pas leur cœur de métier. L'analyse consacrée aux meilleures passerelles MCP pour les systèmes IA en production détaille plus précisément ce qu'exige réellement un environnement de niveau production.
Le volet sécurité présente l'écart le plus important, car les fonctionnalités de sécurité sont complexes à développer correctement et sujettes à des erreurs subtiles.
Une passerelle gérée intègre le SSO, le provisionnement SCIM 2.0, le RBAC, une piste d'audit centralisée et des garde-fous pour les PII, l'injection de prompts et la gestion des secrets, ces éléments constituant des prérequis standards pour les entreprises. Une passerelle open source fournit ce que les contributeurs ont choisi de développer, et les fonctionnalités d'identité et d'audit de niveau entreprise y sont souvent embryonnaires, payantes (dans les modèles « open-core ») ou absentes. Si votre organisation exige un provisionnement et un déprovisionnement basés sur SCIM reliés à votre IdP — ce qui est le cas de la plupart des structures régulées —, vous devez soit disposer de ces fonctionnalités via un produit géré, soit construire et maintenir vous-même cette intégration au-dessus de la solution open source.
La conformité accentue cette contrainte. Une passerelle agissant comme point de contrôle pour les accès IA entre dans le périmètre des réglementations auxquelles vous êtes soumis. Les preuves d'audit, de contrôle d'accès et de manipulation des données exigées par un auditeur sont nettement plus simples à fournir à partir d'un produit conçu à cet effet qu'à partir d'un déploiement auto-hébergé où vous avez assemblé les logs vous-même. Le périmètre de gouvernance est détaillé dans l'article sur la gouvernance MCP en entreprise, et l'aspect outillage de sécurité dans celui sur les meilleurs outils de sécurité MCP. En résumé : si la conformité est une obligation stricte et non une simple intention, le coût du développement en open source ne se limite pas à une intégration ponctuelle, mais constitue une charge permanente pour maintenir cette intégration prête pour les audits au fil des évolutions de la passerelle et de la réglementation.
Découvrez comment TrueFoundry s'exécute en mode géré dans votre propre VPC, on-prem ou en environnement air-gapped. Réservez une démo.
Voici le calcul que masque l'approche simpliste « gratuit contre payant ».
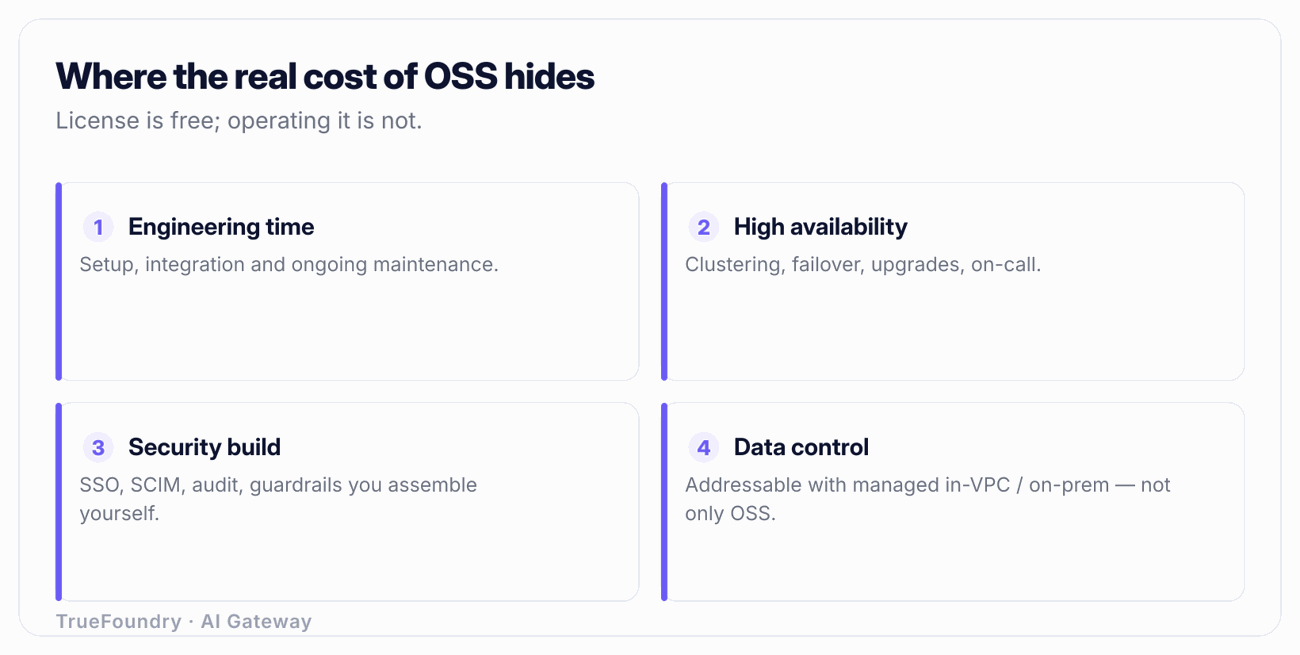
Évaluez rigoureusement le coût de l'option open source. Comptabilisez les semaines-ingénieurs nécessaires pour atteindre un niveau de production : déploiement, sécurisation, HA, intégration SSO et SCIM, audit, outillage d'observabilité et garde-fous. Comptez prudemment un à deux mois-homme d'ingénierie pour atteindre la parité avec ce qu'un produit géré fournit dès le premier jour, à condition que les fonctionnalités de base permettent cette intégration sans tout redévelopper. Ajoutez ensuite les coûts récurrents : la fraction de temps ingénieur et la charge d'astreinte nécessaires pour corriger, mettre à jour, maintenir l'intégration d'identité et intervenir en cas d'incident. Au coût réel d'un ingénieur platform senior, le coût de la passerelle « gratuite » la première année est majoritairement absorbé par ce temps passé, et l'abonnement auquel vous la compariez s'avère souvent inférieur au seul coût de la phase de mise en place, avant même de compter la moindre journée d'exploitation.
C'est la raison pour laquelle la ligne du TCO s'inverse avec l'échelle. À très petite échelle, avec un seul ingénieur disposé à gérer l'infrastructure et sans contrainte de conformité, le coût en temps de l'option open source est suffisamment faible pour que la « licence gratuite » soit réellement avantageuse. À l'échelle d'une entreprise, avec des exigences de HA, de conformité et un usage significatif, le coût en temps devient prépondérant et l'option gérée l'emporte sur le TCO — non pas parce qu'elle est payante, mais parce que le temps ingénieur non valorisé de l'alternative open source dépasse le montant de l'abonnement. Le coût de la licence n'a jamais été la variable déterminante.
Cela ne signifie pas que l'open source soit un piège. Cela implique que la comparaison doit intégrer la valeur du temps. Si votre organisation dispose d'ingénieurs dont le temps est financièrement plus avantageux que le coût de l'abonnement, ou qui ont de la disponibilité, ou si le fait d'opérer cette infrastructure constitue une compétence stratégique que vous souhaitez développer, l'auto-hébergement peut s'imposer. Il convient simplement d'intégrer l'ensemble de ces paramètres temporels dans votre équation financière.
L'argument le plus solide en faveur de l'auto-hébergement open source n'est pas le coût. C'est le contrôle des données : la conviction, souvent érigée en règle absolue, que les prompts, les appels d'outils et les réponses ne doivent jamais quitter le réseau de l'organisation, excluant d'emblée l'usage du SaaS d'un fournisseur externe. Cette objection est fondée concernant le SaaS classique, mais erronée concernant le modèle « géré » dans son ensemble, et cette nuance transforme l'analyse.
Une passerelle gérée s'exécutant exclusivement en SaaS multi-tenant fait effectivement transiter le plan de données par le fournisseur. En revanche, une passerelle pouvant également être déployée in-VPC, on-prem ou en environnement air-gapped répond à cette contrainte. C'est précisément le modèle proposé par TrueFoundry : la passerelle peut s'exécuter au sein de votre propre VPC, dans votre environnement on-premise ou de façon totalement isolée (air-gapped). Ainsi, le plan de données — chaque prompt et chaque appel d'outil — demeure au sein de votre réseau, tandis que le logiciel reste un produit supporté et non une solution assemblée et maintenue par vos seuls moyens. C'est à cette configuration précise que l'objection sur le contrôle des données doit être confrontée, et non au seul SaaS multi-tenant. Le principe sous-jacent repose sur la séparation du plan de contrôle et du plan de données : le fournisseur gère le plan de contrôle tandis que le plan de données ne franchit jamais le périmètre de votre réseau. Pour les équipes soumises à des contraintes de résidence des données, cette distinction s'avère souvent déterminante.
Une fois ce point clarifié, l'objection se précise. « Nous ne pouvons pas utiliser de solution gérée car nos données ne peuvent pas sortir » devient « nous ne pouvons pas utiliser de SaaS multi-tenant », ce qui constitue une affirmation différente à laquelle un déploiement géré in-VPC ou on-prem apporte une réponse directe. Le choix n'est plus un arbitrage strict entre « contrôle ou simplicité », mais devient « quel modèle de déploiement géré correspond à notre périmètre de sécurité », l'auto-hébergement open source étant réservé aux cas où vous devez également lire et modifier le code source lui-même.
Voici les règles synthétiques applicables à votre projet.
Les deux lignes qui déterminent le choix le plus fréquemment sont la première et la troisième. Si vous disposez des effectifs nécessaires et que vous avez soit une petite échelle, soit un besoin réel de posséder le code source, l'open source est une option légitime. Si l'échelle est significative et la conformité requise, le géré l'emporte presque toujours sur le TCO ajusté au temps, et les inquiétudes sur le contrôle des données sont résolues par un déploiement géré in-VPC ou on-prem. Pour un cadre de sélection plus large, la démarche d'évaluation pour savoir comment choisir une passerelle IA applique cette même logique du côté des LLM.
Comparer uniquement la licence à l'abonnement. La licence étant gratuite et l'abonnement payant, l'open source semble « l'emporter », sans que le mois ou deux mois-homme de développement initial et le coût d'exploitation récurrent ne soient valorisés. La décision est ainsi prise sur le seul critère financier non significatif.
Traiter le SSO, le SCIM et l'audit comme de simples cases à cocher. Sur un produit géré, il s'agit de simple configuration. Sur une passerelle open source auto-hébergée, ce sont des projets d'intégration à part entière qu'il faut ensuite maintenir au rythme des évolutions de chaque brique. Sous-estimer ce travail est la cause principale du glissement des plannings d'un sprint à un trimestre.
Supposer que le mode géré implique la sortie des données. C'est le cas en SaaS multi-tenant, mais ce n'est pas une fatalité. Un déploiement géré in-VPC, on-prem ou air-gapped conserve le plan de données dans votre réseau. Les équipes qui excluent d'emblée le géré pour des raisons de confidentialité ignorent souvent l'existence de cette alternative intermédiaire.
Oublier que la passerelle devient une infrastructure de niveau Tier-1. Dès que des agents en dépendent, la passerelle se trouve sur le chemin critique et nécessite une haute disponibilité, une astreinte et une planification de capacité au même titre que tout autre service critique. Les équipes qui l'ont déployée comme un projet secondaire s'en rendent compte lors de la première interruption de service.
Choisir l'open source pour le contrôle sans jamais l'exercer. L'argument du contrôle — lire et modifier le code source — n'a de valeur que si vous le faites réellement. De nombreuses équipes assument l'intégralité de la charge opérationnelle pour une flexibilité dont elles ne se servent jamais, cumulant ainsi les inconvénients : le coût de l'open source sans ses bénéfices réels.
Le choix entre open source et solution gérée n'est ni une question de principe ni une simple comparaison entre gratuit et payant. Il s'agit de déterminer où vous souhaitez imputer les coûts — sur une facture ou sur le temps de vos ingénieurs — et d'évaluer le niveau de spécificité de vos besoins. L'open source est adapté lorsque vous disposez des ressources pour gérer une infrastructure critique, lorsque l'échelle reste modeste ou lorsque la maîtrise du code source est indispensable. Le géré s'impose lorsque l'usage est massif, que la conformité est stricte et que vous préférez orienter vos ingénieurs vers la création d'agents plutôt que vers la maintenance de protocoles et la gestion d'astreintes.
La flexibilité du déploiement permet de résoudre le point de blocage principal. L'objection liée au contrôle des données, qui pousse souvent vers l'auto-hébergement, trouve sa réponse dans une passerelle gérée s'exécutant in-VPC, on-prem ou en air-gapped, conservant le plan de données au sein de votre réseau sans vous imposer le rôle d'opérateur unique. En intégrant le temps ingénieur dans votre évaluation du TCO et en pesant les critères d'échelle, de sécurité et de capacité opérationnelle, la solution adaptée apparaît clairement.
Déployez une passerelle MCP gérée qui conserve vos données au sein de votre réseau. Réservez une démo.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception





