



October 9, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.


Published: October 6, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Claude Code gagne considérablement en puissance lorsqu'il est connecté à des serveurs MCP. Les développeurs peuvent accéder directement à leurs dépôts GitHub, tickets Jira, espaces de travail Slack, API internes, bases de données et outils d'entreprise personnalisés depuis leur environnement de développement.
Cette flexibilité soulève toutefois de nouveaux défis en matière de gouvernance. Sans contrôles centralisés, les développeurs peuvent connecter des serveurs MCP arbitraires, stocker des identifiants localement et accéder à des systèmes d'entreprise en dehors des politiques de sécurité de votre organisation. Dès que plus d'une poignée d'ingénieurs commencent à utiliser Claude Code, l'accès aux outils MCP ne relève plus de la simple commodité pour le développeur, mais devient une question de sécurité. Chaque ingénieur peut configurer sa propre connexion à GitHub, à des bases de données internes, à Slack ou à une API de production, avec ses propres identifiants, sans que personne en dehors de son ordinateur ne sache ce qui est réellement accessible. C'est précisément le fossé qu'une passerelle MCP est censée combler : un point de contrôle unique entre Claude Code et chaque serveur d'outils auquel il se connecte, plutôt qu'une gouvernance laissée à la discrétion de ce que chaque développeur a configuré de son côté.
Dans ce guide, nous comparerons les meilleures passerelles MCP pour Claude Code en fonction de leurs capacités de gouvernance, de leur flexibilité de déploiement, de leur sécurité et de leur adéquation aux besoins des entreprises.
Un simple proxy inverse placé devant les serveurs MCP ne résout pratiquement aucun des problèmes auxquels les équipes d'entreprise sont confrontées. Voici les critères qui comptent :
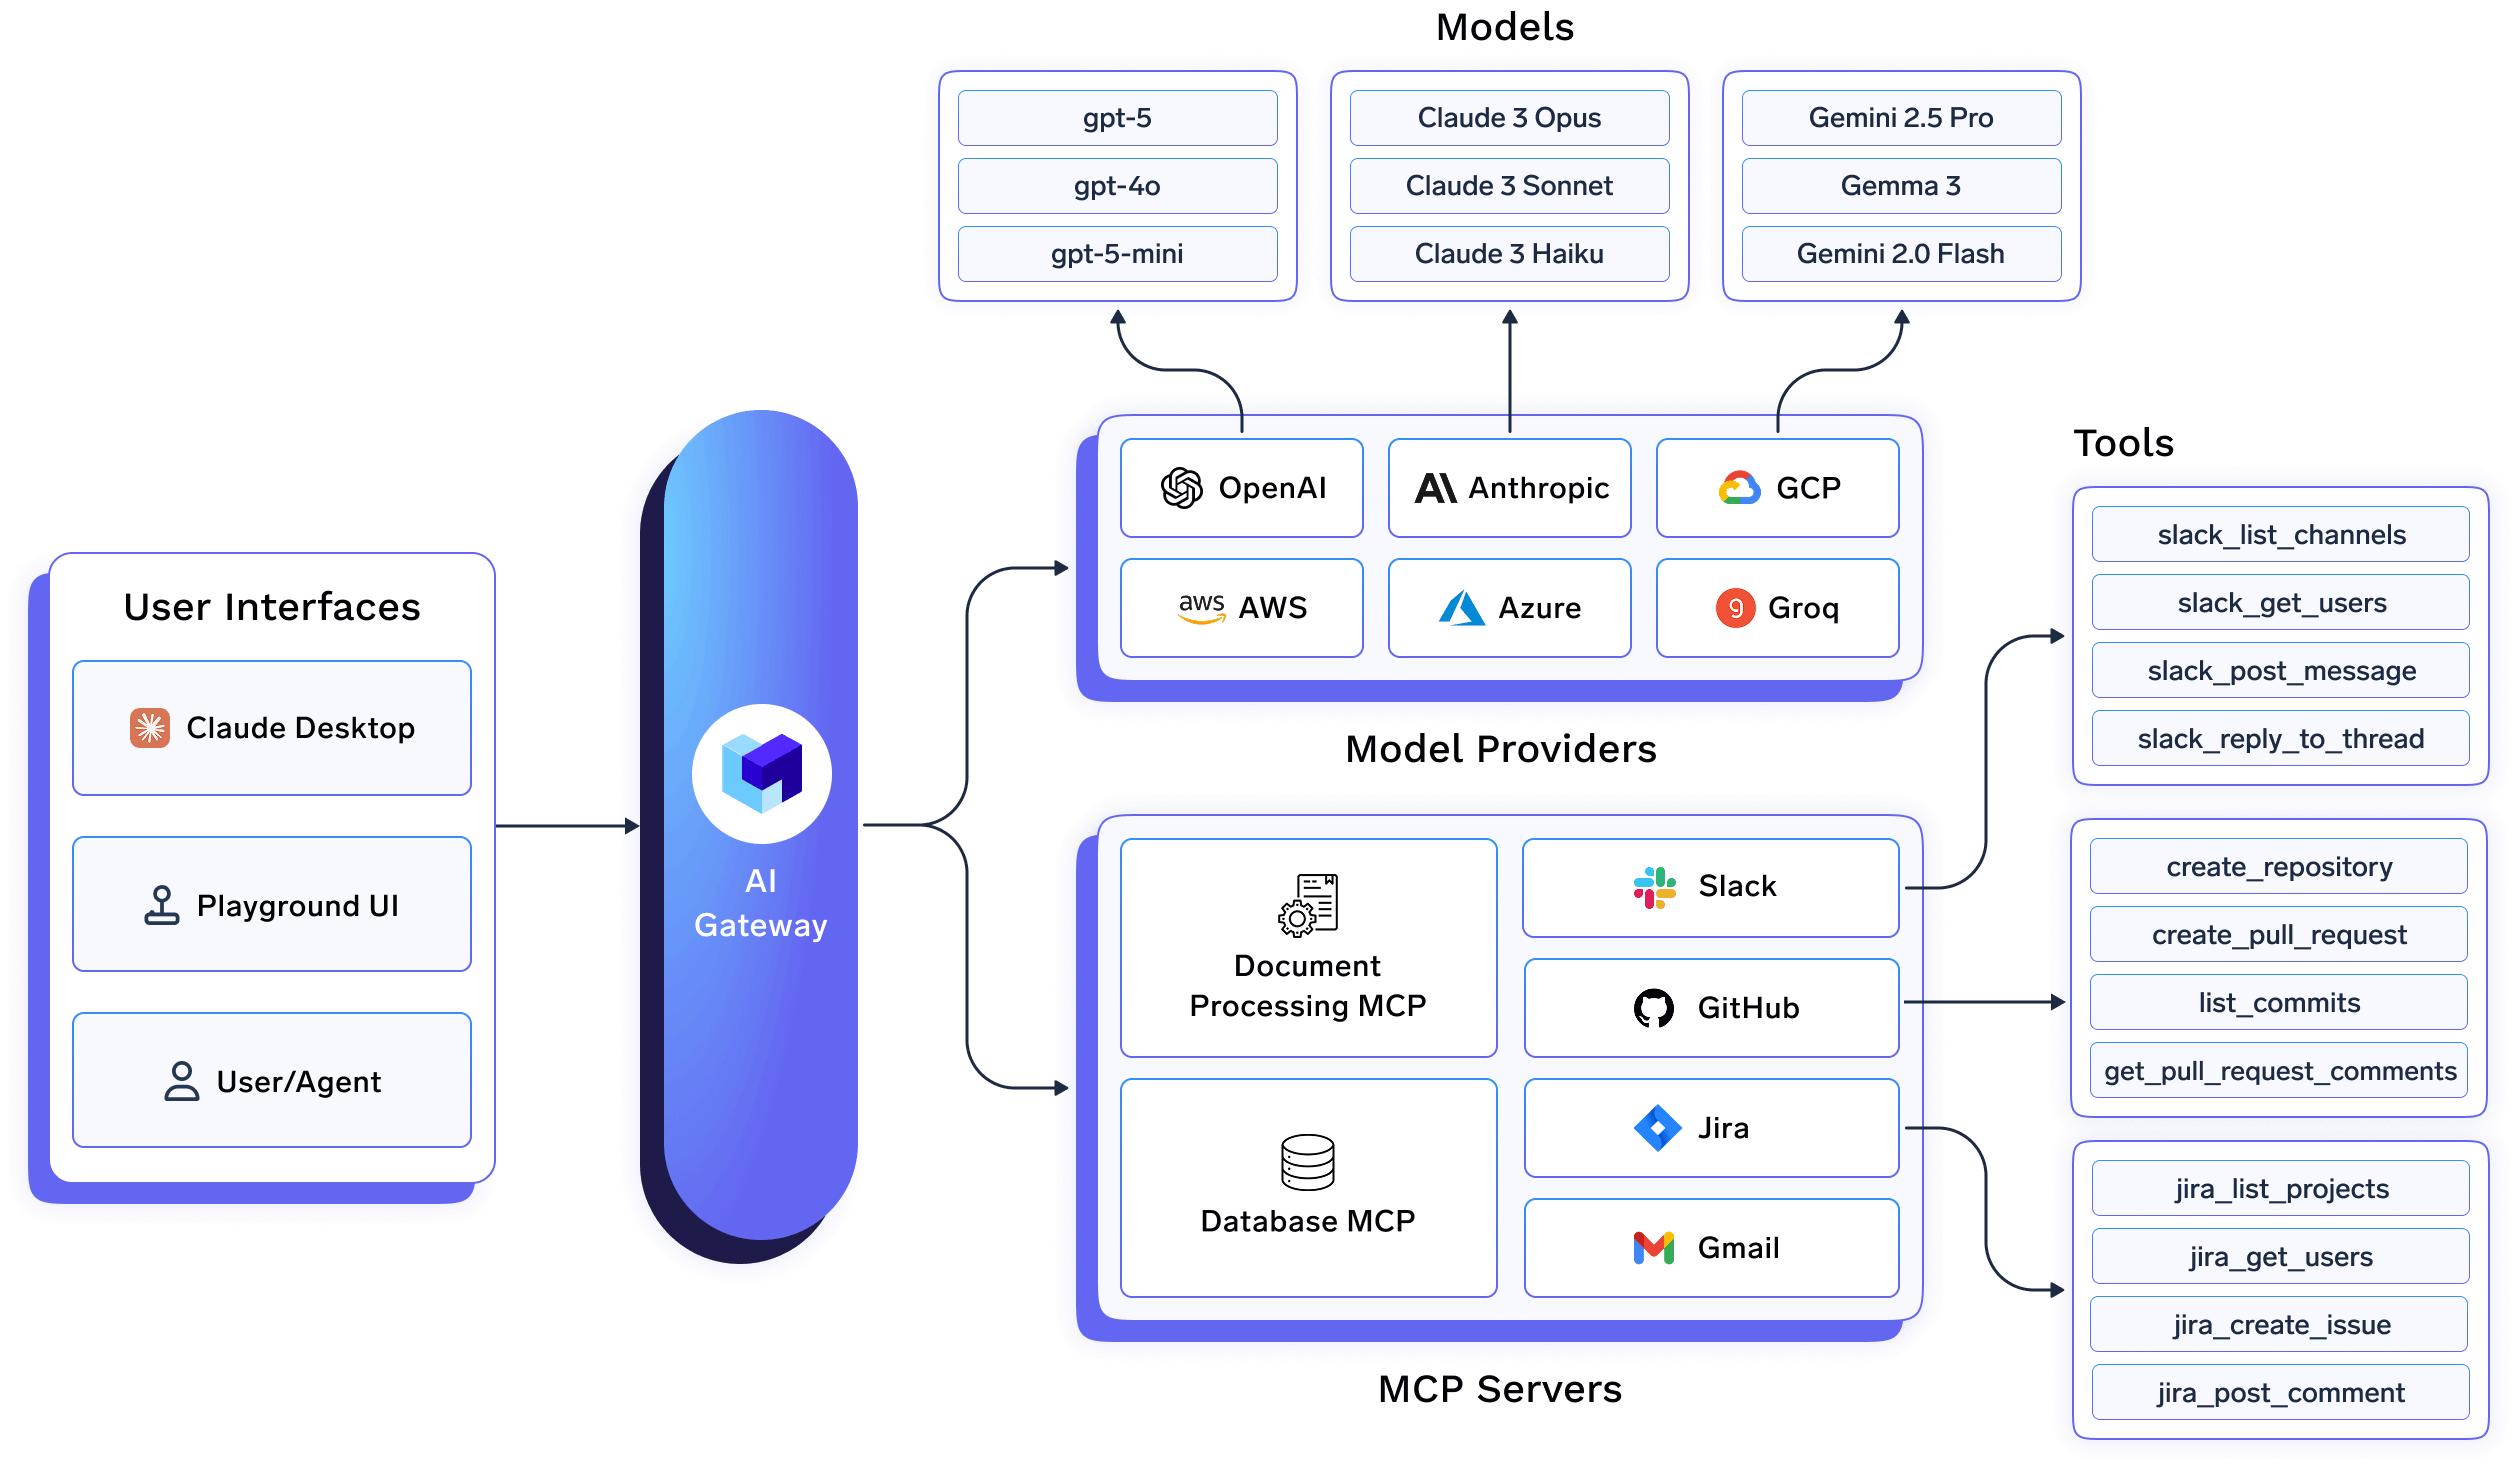
TrueFoundry est conçu spécifiquement pour les organisations qui déploient Claude Code à grande échelle. Il propose des intégrations dédiées pour Claude Code, Claude Code Max et Claude Desktop, permettant aux équipes plateforme de gérer facilement et en toute sécurité l'accès aux LLM ainsi que la gouvernance des serveurs MCP depuis une console de contrôle unique.
Les administrateurs enregistrent les serveurs MCPapprouvés, tels que GitHub, Jira, Slack ou des outils internes, une fois dans la console de contrôle TrueFoundry, en configurant centralement l'authentification sortante et les politiques d'accès. Les développeurs reçoivent des URL de connexion prêtes à l'emploi au lieu de devoir configurer individuellement leurs identifiants ou leurs serveurs MCP, garantissant ainsi que chaque connexion respecte les politiques de sécurité de l'organisation.
Ce qui distingue TrueFoundry, c'est son application des politiques. Plutôt que de dépendre de fichiers de configuration locaux modifiables, les organisations peuvent distribuer une configuration managed-mcp.json via leur solution MDM, autorisant uniquement l'utilisation de serveurs MCP approuvés avec Claude Code. Comme l'application des règles s'effectue via la passerelle et les politiques de gestion des appareils, les développeurs ne peuvent pas simplement ajouter des serveurs MCP non autorisés ou contourner les contrôles organisationnels.
L'identité est tout aussi simplifiée. TrueFoundry s'intègre aux fournisseurs d'identité d'entreprise tels que Okta et Microsoft Entra IDpermettant aux développeurs de s'authentifier via SSO dès leur première utilisation de Claude Code. Le provisionnement des utilisateurs et la gestion des accès peuvent être automatisés via SCIM, éliminant ainsi le besoin de distribuer ou de renouveler des clés API statiques.
Au-delà de la gouvernance MCP, TrueFoundry fonctionne également comme une passerelle IA complète, permettant le routage centralisé des modèles, l'observabilité, la journalisation d'audit et l'application de politiques pour plus de 1 000 LLM. Les entreprises peuvent le déployer en tant qu'offre SaaS gérée ou au sein de leur propre VPC, sur site, dans des environnements isolés (air-gapped) ou hybrides, afin de répondre aux exigences de sécurité et de conformité des entreprises.
Avantages
Inconvénients
Idéal pour : Les entreprises déployant Claude Code au sein de plusieurs équipes d'ingénierie qui nécessitent une authentification centralisée, une gouvernance MCP applicable, une auditabilité complète et une gestion unifiée à la fois des modèles d'IA et des outils d'entreprise.
Essayer la passerelle MCP de TrueFoundry →
La passerelle MCP de Docker exécute les serveurs MCP dans des conteneurs isolés, ce qui constitue sa valeur principale : chaque serveur dispose de son propre périmètre de sécurité, de sorte qu'un outil compromis ou défaillant ne puisse pas affecter les autres. Elle gère les flux OAuth pour les serveurs MCP qui en ont besoin, stocke les identifiants via Docker Desktop au lieu de les disperser dans des fichiers de configuration, et organise les serveurs en profils pouvant être exportés et partagés via des registres OCI.
Ses limites apparaissent dès lors qu'il s'agit de gouvernance à l'échelle de l'organisation. Le produit est conçu pour les postes de travail des développeurs et les déploiements en petites équipes. Des fonctionnalités telles que des budgets granulaires par utilisateur, un contrôle d'accès basé sur les rôles (RBAC) hiérarchique et la conservation à long terme des journaux d'audit nécessitent l'ajout d'outils supplémentaires une fois le déploiement passé en production à l'échelle de l'entreprise.
Avantages : Isolation robuste au niveau des conteneurs entre les serveurs MCP, gestion simplifiée des identifiants via Docker Desktop, faible friction de configuration pour les équipes utilisant déjà Docker.
Inconvénients : Absence de RBAC à l'échelle de l'organisation, de journalisation d'audit centralisée ou de gouvernance conforme aux normes de sécurité dès la sortie de boîte.
Idéal pour : les développeurs individuels et les petites équipes souhaitant une isolation plus sécurisée des serveurs MCP locaux sans avoir besoin, pour l'instant, d'un contrôle d'accès à l'échelle de l'entreprise.
ContextForge est le registre open source et le proxy d'IBM permettant de fédérer des serveurs MCP, des agents A2A et des API REST ou gRPC derrière un point de terminaison unique. Il s'agit d'une infrastructure réellement complète : elle assure la traduction entre les protocoles de transport (HTTP, JSON-RPC, WebSocket, SSE, stdio, HTTP diffusable), convertit les points de terminaison REST en outils MCP et propose une interface d'administration pour la configuration en temps réel et la surveillance des journaux, incluant la prise en charge des déploiements isolés (air-gapped). Les déploiements en production s'effectuent via un chart Helm avec mise à l'échelle horizontale des pods sur un cluster Kubernetes, s'appuyant sur Redis pour la fédération et la mise en cache, ainsi que sur un système de plugins proposant plus de 40 extensions pour des protocoles et intégrations supplémentaires.
Il s'agit de l'option open source la plus riche en fonctionnalités de cette liste, mais c'est aussi celle qui demande le plus d'investissement de la part de votre équipe. Il n'y a pas de plan de contrôle géré par un fournisseur, pas de guide de configuration spécifique pour Claude Code, ni de flux d'intégration SSO natif ; vous devez installer et exploiter vous-même une passerelle native Kubernetes, ce qui constitue un compromis raisonnable pour une équipe plateforme qui souhaite un contrôle total et qui gère déjà ce type d'infrastructure.
Avantages : Large prise en charge des protocoles (MCP, A2A, REST/gRPC), mise à l'échelle native Kubernetes, écosystème de plugins actif, entièrement open source.
Inconvénients : Pas de documentation spécifique pour Claude Code, pas de SSO/SCIM intégré, solution auto-hébergée et exploitée de bout en bout.
Idéal pour : les équipes d'ingénierie plateforme qui recherchent une passerelle MCP open source agnostique vis-à-vis des protocoles et qui sont à l'aise avec l'exploitation de leur propre infrastructure Kubernetes.
Lasso a conçu sa passerelle MCP spécifiquement autour de la sécurité plutôt que de la gouvernance générale ou du routage, et cela se reflète dans son architecture : un modèle à triple barrière qui inspecte le trafic au niveau de la couche IA (filtrage des prompts, détection des données personnelles), de la couche MCP (autorisation des outils, validation des paramètres) et de la couche API (limitation du débit, authentification). La conception basée sur des plugins permet aux équipes d'ajouter des contrôles de manière incrémentale — analyse en temps réel, masquage de jetons, garde-fous, détection des menaces — plutôt que d'adopter une pile de sécurité rigide en une seule fois. Elle effectue également une analyse de réputation des serveurs MCP eux-mêmes, évaluant les modèles de comportement et le code avant que vous ne vous connectiez à une ressource non vérifiée.
Ce n'est pas une plateforme complète de gouvernance ou de gestion des identités. Il n'existe pas de guide d'intégration nommé pour Claude Code, et les tarifs pour tout ce qui dépasse le cœur open source ne sont pas publiés.
Avantages : Analyse de sécurité dédiée sur trois niveaux distincts, vérification de la réputation de la chaîne d'approvisionnement sur les serveurs MCP, et approche basée sur des plugins permettant aux équipes d'ajouter des contrôles progressivement.
Inconvénients : Ne constitue pas une plateforme complète de gouvernance ou de SSO, aucune documentation de configuration spécifique à Claude Code, tarifs entreprise non publics.
Idéal pour : les équipes de sécurité qui recherchent un produit dédié à la sécurité et aux garde-fous de la couche MCP, à utiliser en complément de la solution de routage du trafic, plutôt qu'une passerelle tout-en-un.
La passerelle MCP Zapier mérite d'être mentionnée car elle revient souvent dans les discussions sur Claude Code, mais elle répond à un besoin différent des quatre autres solutions. Il s'agit d'un serveur hébergé qui permet à Claude d'accéder à la bibliothèque de plus de 9 000 intégrations d'applications de Zapier. Ainsi, une session Claude Code peut déclencher des actions dans des outils comme Slack, HubSpot ou Google Sheets via les connecteurs existants de Zapier, plutôt que par le biais de serveurs MCP personnalisés.
Elle intègre une véritable gouvernance pour ses fonctionnalités : les administrateurs l'installent une fois et n'autorisent l'accès qu'aux applications et actions de leur choix. Cependant, ce n'est pas une passerelle MCP générale pour des serveurs d'outils auto-hébergés arbitraires. Elle ne propose pas de contrôle au niveau de l'appareil comparable au verrouillage MDM de TrueFoundry, et sur le forfait Entreprise, elle est désactivée par défaut jusqu'à ce qu'un administrateur l'active, un détail important à connaître avant de supposer qu'elle est disponible immédiatement.
Avantages : Accès instantané à plus de 9 000 intégrations d'applications Zapier existantes, liste blanche d'actions contrôlée par l'administrateur, référencée sur la marketplace Claude Code d'Anthropic.
Inconvénients : Désactivée par défaut sur les forfaits Entreprise jusqu'à activation par un administrateur, non conçue pour gouverner des serveurs MCP auto-hébergés arbitraires, aucune application de sécurité au niveau de l'appareil.
Idéal pour : les équipes qui souhaitent que Claude Code déclenche des actions dans des outils SaaS existants via la bibliothèque de connecteurs de Zapier, plutôt que pour les équipes gérant des serveurs MCP internes personnalisés.
Q : Quelle est la meilleure passerelle MCP pour les équipes utilisant Claude Code en entreprise ?
R : Pour les organisations qui ont besoin de sécuriser l'accès MCP de Claude Code au niveau de l'appareil avec une intégration SSO et des pistes d'audit, TrueFoundry est spécifiquement conçu pour cela. Docker convient aux petites équipes qui recherchent simplement une isolation par conteneur, ContextForge est adapté aux équipes plateforme gérant leur propre passerelle basée sur Kubernetes, Lasso est idéal pour les équipes privilégiant l'analyse de sécurité MCP, et la passerelle MCP Zapier est destinée aux équipes souhaitant automatiser des actions SaaS plutôt que de gérer une gouvernance MCP personnalisée.
Q : La passerelle MCP Docker est-elle adaptée à un déploiement en entreprise ?
R : C'est une solution robuste pour les postes de travail des développeurs et les petites équipes, mais la documentation de Docker précise elle-même que le contrôle d'accès basé sur les rôles (RBAC) à l'échelle de l'organisation, la journalisation d'audit centralisée et la gouvernance conforme aux normes nécessitent des outils supplémentaires.
Q : ContextForge d'IBM est-il gratuit ?R : Oui, mcp-context-forge est open source et gratuit, distribué via PyPI ou Docker, avec une prise en charge du déploiement Kubernetes via un chart Helm.
Q : L'accès MCP de Claude Code peut-il être réellement verrouillé, ou s'agit-il simplement d'une convention de fichier de configuration ?
R : Avec TrueFoundry, oui : un fichier managed-mcp.json déployé via MDM prend le contrôle exclusif des serveurs MCP auxquels l'instance Claude Code d'un appareil peut accéder, remplaçant ainsi toute configuration locale effectuée par un développeur.
Q : Puis-je déployer une passerelle MCP pour Claude Code dans mon propre VPC ou sur site ?
R : Avec TrueFoundry, oui. La solution s'exécute dans votre VPC, sur site, en environnement isolé (air-gapped), hybride ou multi-cloud, et aucune donnée ne quitte votre domaine, ce qui est crucial pour les identifiants que les serveurs MCP utilisent pour accéder aux systèmes internes.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception
















