



October 10, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: October 10, 2026
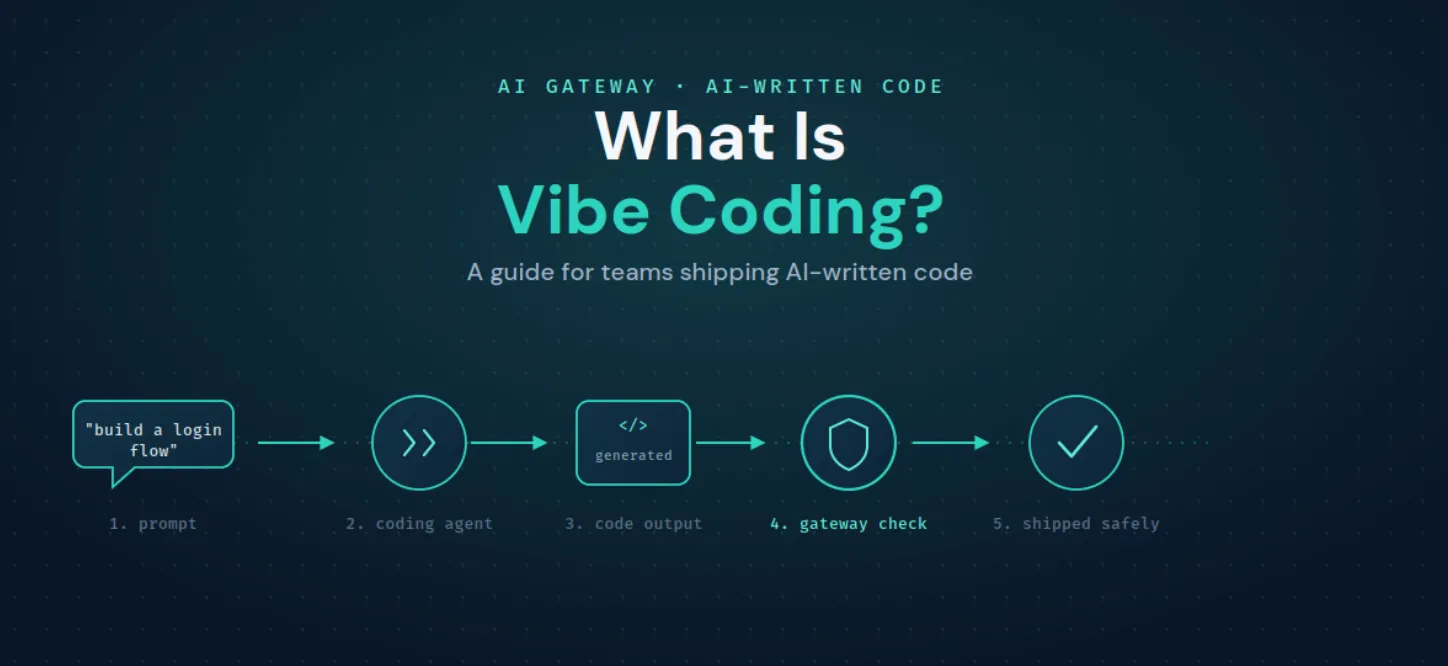
¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
El "vibe coding" es un estilo de desarrollo de software en el que diriges a un agente de IA mediante instrucciones en lenguaje natural y te limitas a aceptar, ejecutar y refinar sus resultados, en lugar de escribir la mayor parte del código línea a línea. El desarrollador marca el rumbo y evalúa los resultados; el agente genera el código. Se sitúa en un extremo de un espectro que va desde el código escrito totalmente a mano, pasando por el autocompletado asistido por IA, hasta el "vibe coding", donde la IA se encarga de la mayor parte de la escritura.
Se ha generalizado porque las herramientas han mejorado. Los IDE con agentes, los agentes de programación por CLI y las extensiones de editor ahora pueden leer una base de código, realizar cambios en varios archivos, ejecutar comandos y llamar a herramientas externas, por lo que "describirlo y dejar que el agente lo construya" es un bucle de trabajo viable para muchas tareas.
Las "herramientas de vibe coding" se dividen a grandes rasgos en tres grupos. Los IDE con agentes, como Cursor y Windsurf, integran un agente dentro del editor. Los agentes de programación por CLI, como Claude Code y la CLI de OpenAI Codex, gestionan los cambios desde el terminal. Las extensiones de editor, como Cline y Roo Code, añaden capacidades de agente a configuraciones existentes, y asistentes como GitHub Copilot acompañan a todos ellos. Difieren en la interfaz, pero en esencia hacen lo mismo: llamar a un modelo, a menudo invocar herramientas y producir código.
Esa estructura común es lo importante. Independientemente de la herramienta que utilice tu equipo para el "vibe coding", cada una actúa como un cliente que realiza llamadas a modelos y herramientas, y ese es precisamente el nivel que puedes controlar desde un único lugar en lugar de hacerlo herramienta por herramienta.
Para un desarrollador individual, el "vibe coding" es un flujo de trabajo privado. En un equipo, el mismo flujo de trabajo multiplicado por cada persona crea tres brechas que no tienen nada que ver con la herramienta que elijan.
Estas son brechas de gobernanza, y la solución no es frenar el "vibe coding". La solución es establecer un punto de control para los agentes que lo ejecutan.
Dado que cada herramienta de "vibe coding" es un cliente que realiza llamadas a modelos y herramientas, puedes dirigir esas llamadas a través de una pasarela y gobernarlas de forma uniforme, sin pedir a los desarrolladores que cambien de herramienta.
Cursor, Claude Code, Cline, Roo Code, la CLI de OpenAI Codex y GitHub Copilot pueden configurarse para apuntar a la puerta de enlace de IA (AI Gateway) en lugar de directamente a un proveedor. La mayoría de ellos lee una URL base y una clave del entorno, por lo que suele ser un cambio de una sola línea:
Una vez que el tráfico fluye a través de la pasarela, obtienes lo que un equipo necesita: seguimiento de costes y límites de tasa por equipo y por desarrollador, control de acceso basado en roles (RBAC) sobre qué modelos puede usar cada persona y observabilidad total de lo que llaman los agentes de programación. Gestionar Claude Code específicamente a nivel de organización es un punto de partida común, y está estrechamente relacionado con tu trabajo actual en Límites de Claude Code.
El enrutamiento resuelve los costes y la visibilidad. La seguridad requiere salvaguardas en el propio contenido. La pasarela puede inspeccionar el tráfico de los agentes de programación mientras pasa:
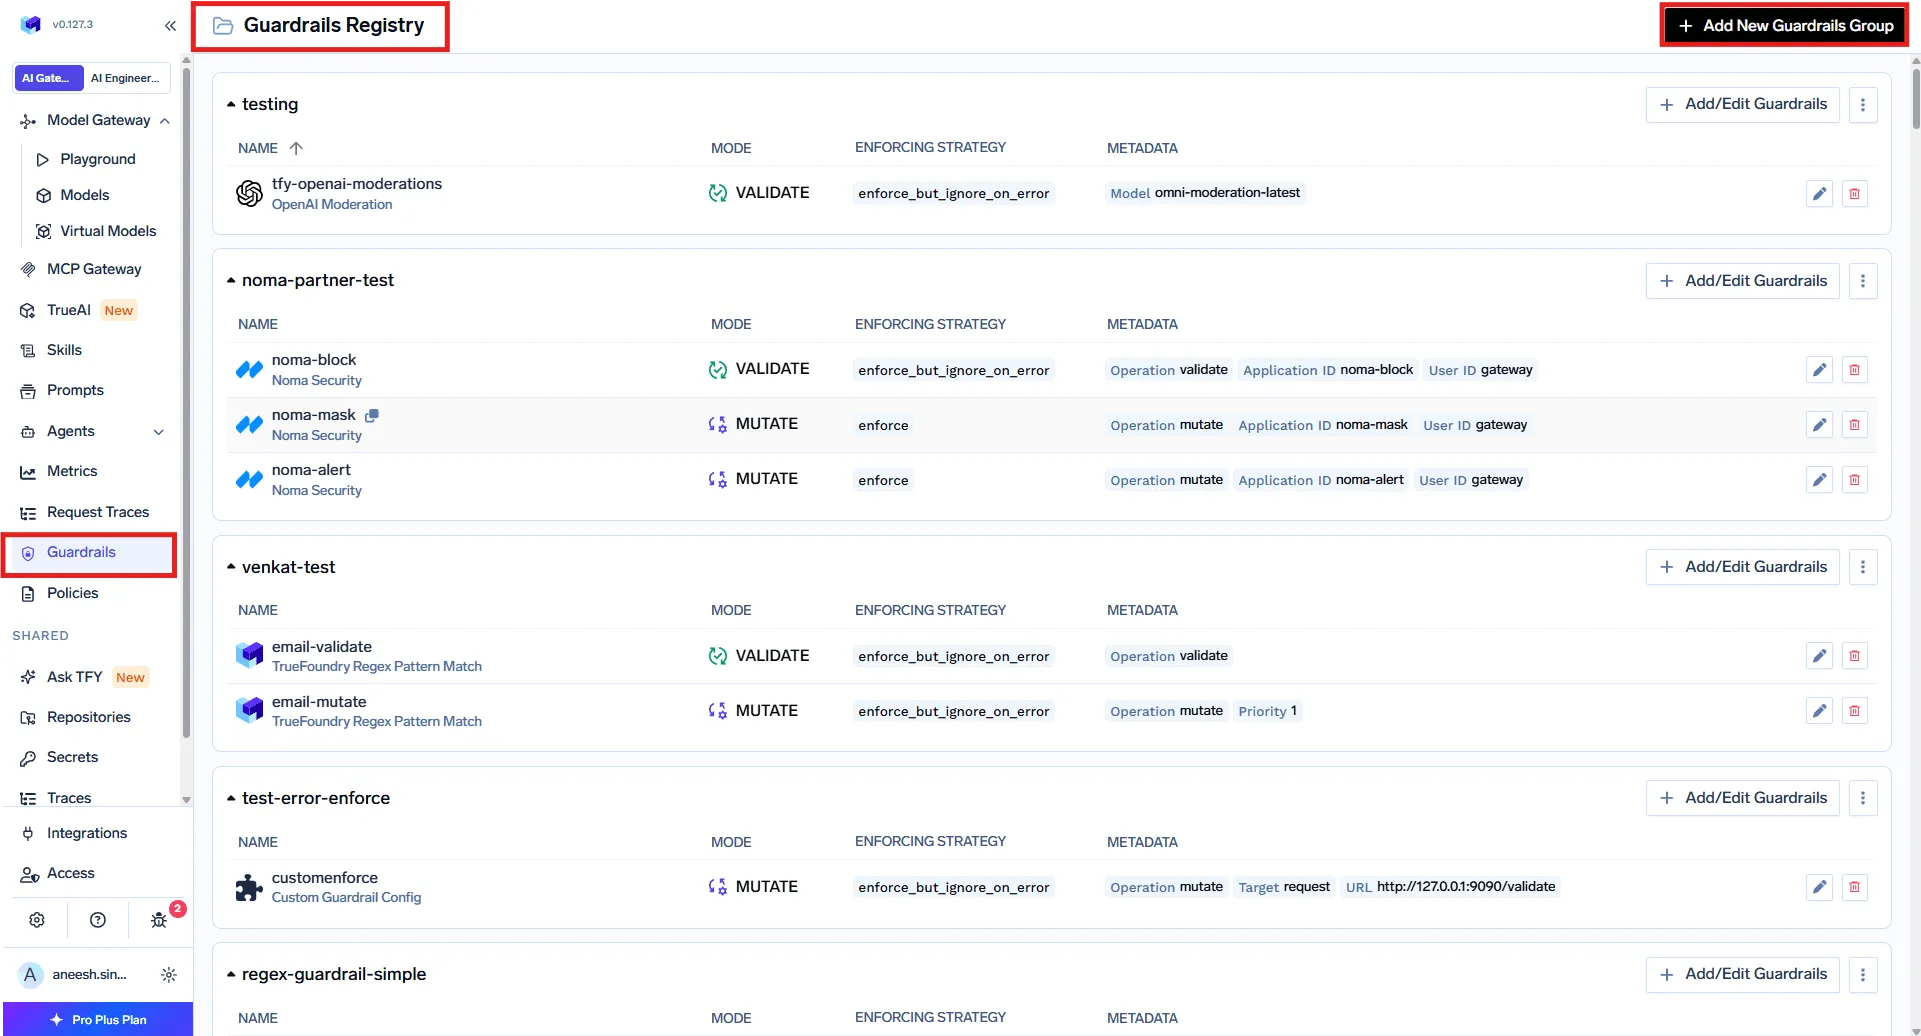
Son las mismas Salvaguardas para agentes de IA que protegen cualquier tráfico de agentes, aplicadas a los riesgos específicos del código escrito por IA.
A medida que las herramientas de "vibe coding" llaman a sistemas externos a través de MCP, el MCP Gateway controla qué servidores y qué herramientas individuales puede usar un agente, con autenticación y registro de auditoría. De este modo, un agente de programación puede leer el repositorio que necesita sin poder acceder a datos de producción que no le corresponden.
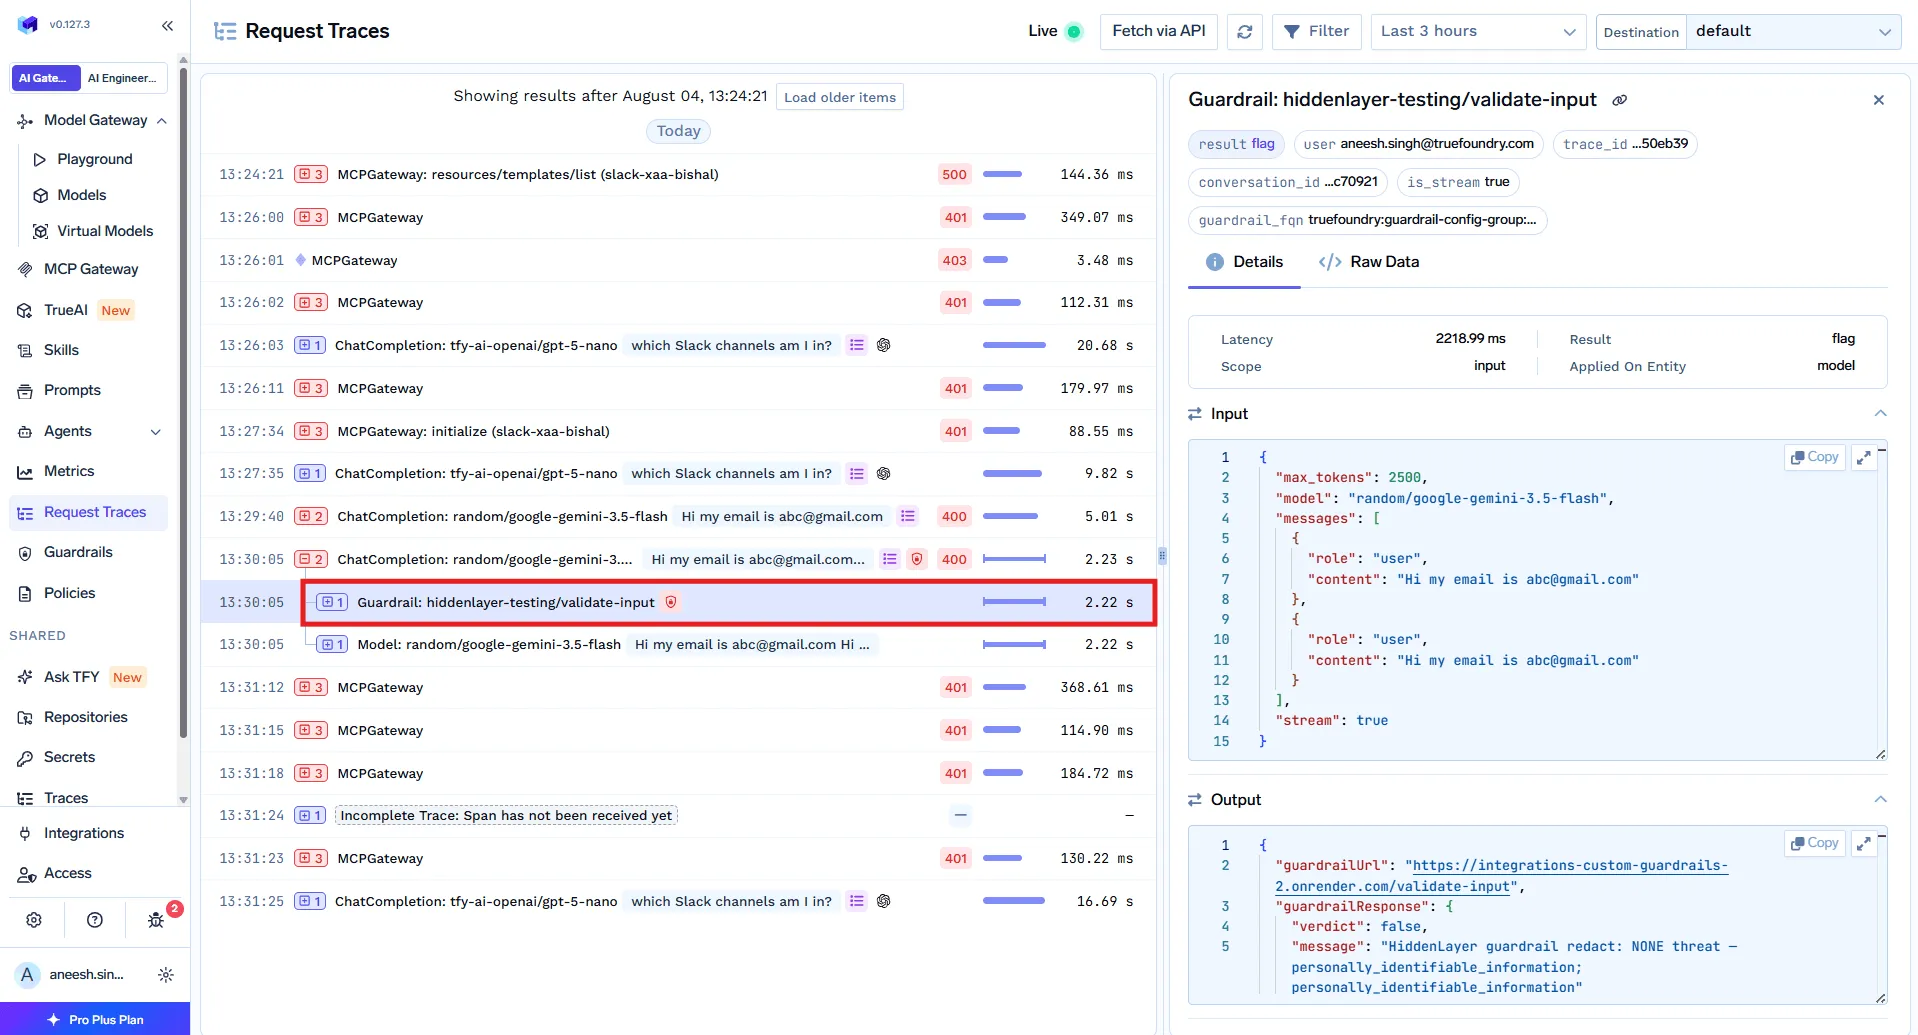
El resultado neto es que el "vibe coding" sigue siendo rápido para los desarrolladores, y el equipo de plataforma obtiene un único lugar para ver costes, aplicar el acceso, revisar el código generado y auditar el uso de herramientas. Nada de esto depende de estandarizar a todo el mundo en una sola herramienta, que es precisamente el objetivo: gobernar las llamadas, no el editor.
El "vibe coding" ha llegado para quedarse porque realmente acelera el trabajo de los equipos. El riesgo no es la práctica en sí, sino llevarla a cabo a escala sin un punto de control, lo que hace que los costes sean invisibles, el código generado no se revise y el acceso a las herramientas sea total. Dirija sus agentes de programación a través de la AI Gateway y gobierne sus herramientas con la MCP Gateway; así mantendrá la velocidad mientras añade el control de costes, las barreras de seguridad y el registro de auditoría que todo equipo necesita.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.




El vibe coding no es malo en sí mismo, pero conlleva un riesgo real a escala, porque los agentes pueden generar código inseguro, incrustar secretos o invocar herramientas con efectos secundarios, y los equipos a menudo no tienen una visión compartida del coste ni de lo que los agentes han tocado. Es seguro cuando usted revisa el resultado y coloca un punto de control delante de los agentes para los límites de coste, los guardrails y el acceso a herramientas.
Se dividen en IDE agénticos (como Cursor y Windsurf), agentes de programación de CLI (como Claude Code y la CLI de OpenAI Codex) y extensiones y asistentes para editores (como Cline, Roo Code y GitHub Copilot). Difieren en la interfaz, pero todos invocan modelos y, a menudo, herramientas, por lo que pueden gobernarse en una capa común.
Enrute los agentes de programación a través de un gateway y aplique guardrails a su tráfico: un linter de seguridad de código para comandos peligrosos y patrones inseguros, detección de secretos para credenciales filtradas y control de acceso a nivel de MCP para que los agentes solo lleguen a las herramientas que necesitan. Así se añade una comprobación automática además de la revisión humana.
Sí. Los asistentes de programación como Cursor, Claude Code, Cline, Roo Code y la CLI de OpenAI Codex pueden enrutarse a través del AI Gateway, y el MCP Gateway gobierna las herramientas que invocan, con control de acceso, guardrails y registro de auditoría desde un único plano de control.
Sí. TrueFoundry se ejecuta en su VPC, on-prem, en entornos air-gapped o híbridos, de modo que los prompts, el contexto y el tráfico de herramientas permanecen dentro de su propio dominio.



Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada




















