



October 9, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: October 9, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Un endpoint de modelo sin procesar devolverá alegremente datos personales, aceptará una carga útil de inyección de prompts o proporcionará una respuesta insegura. Las barreras de seguridad solucionan esto inspeccionando y, cuando es necesario, reescribiendo el tráfico antes de que llegue al modelo y antes de que la respuesta llegue al usuario.
Implementar barreras de seguridad en la AI Gateway significa que cada aplicación obtiene la misma protección automáticamente, sin que cada equipo tenga que volver a implementar la seguridad. TrueFoundry incluye barreras de seguridad integradas para la redacción de PII y la detección de inyección de prompts, ambas totalmente gestionadas y sin necesidad de configurar claves de terceros.
Como documentación de guardrails indica, aplicar barreras de seguridad en la AI Gateway es un proceso de dos pasos.
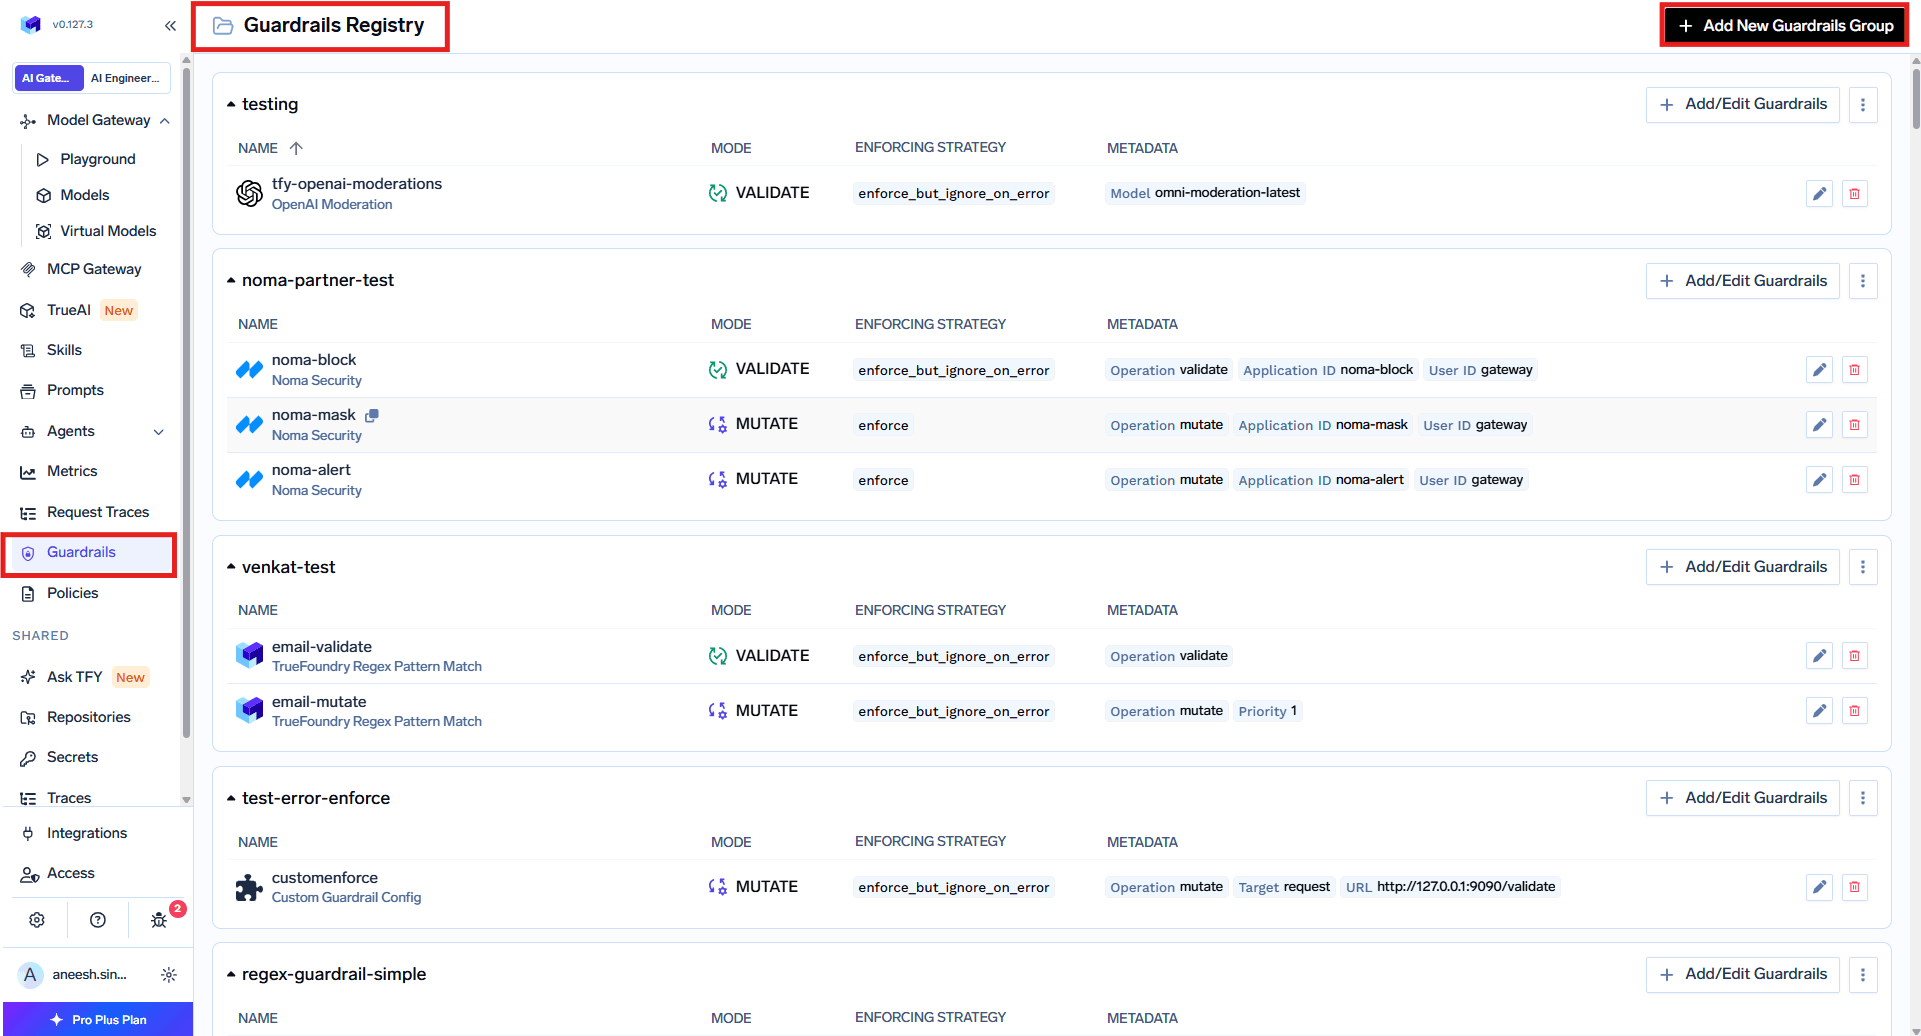
En Policies, dentro de Guardrails, haz clic en Add Rule. Cada regla tiene un ID único y varias secciones que determinan a quién se aplica y dónde se ejecuta.
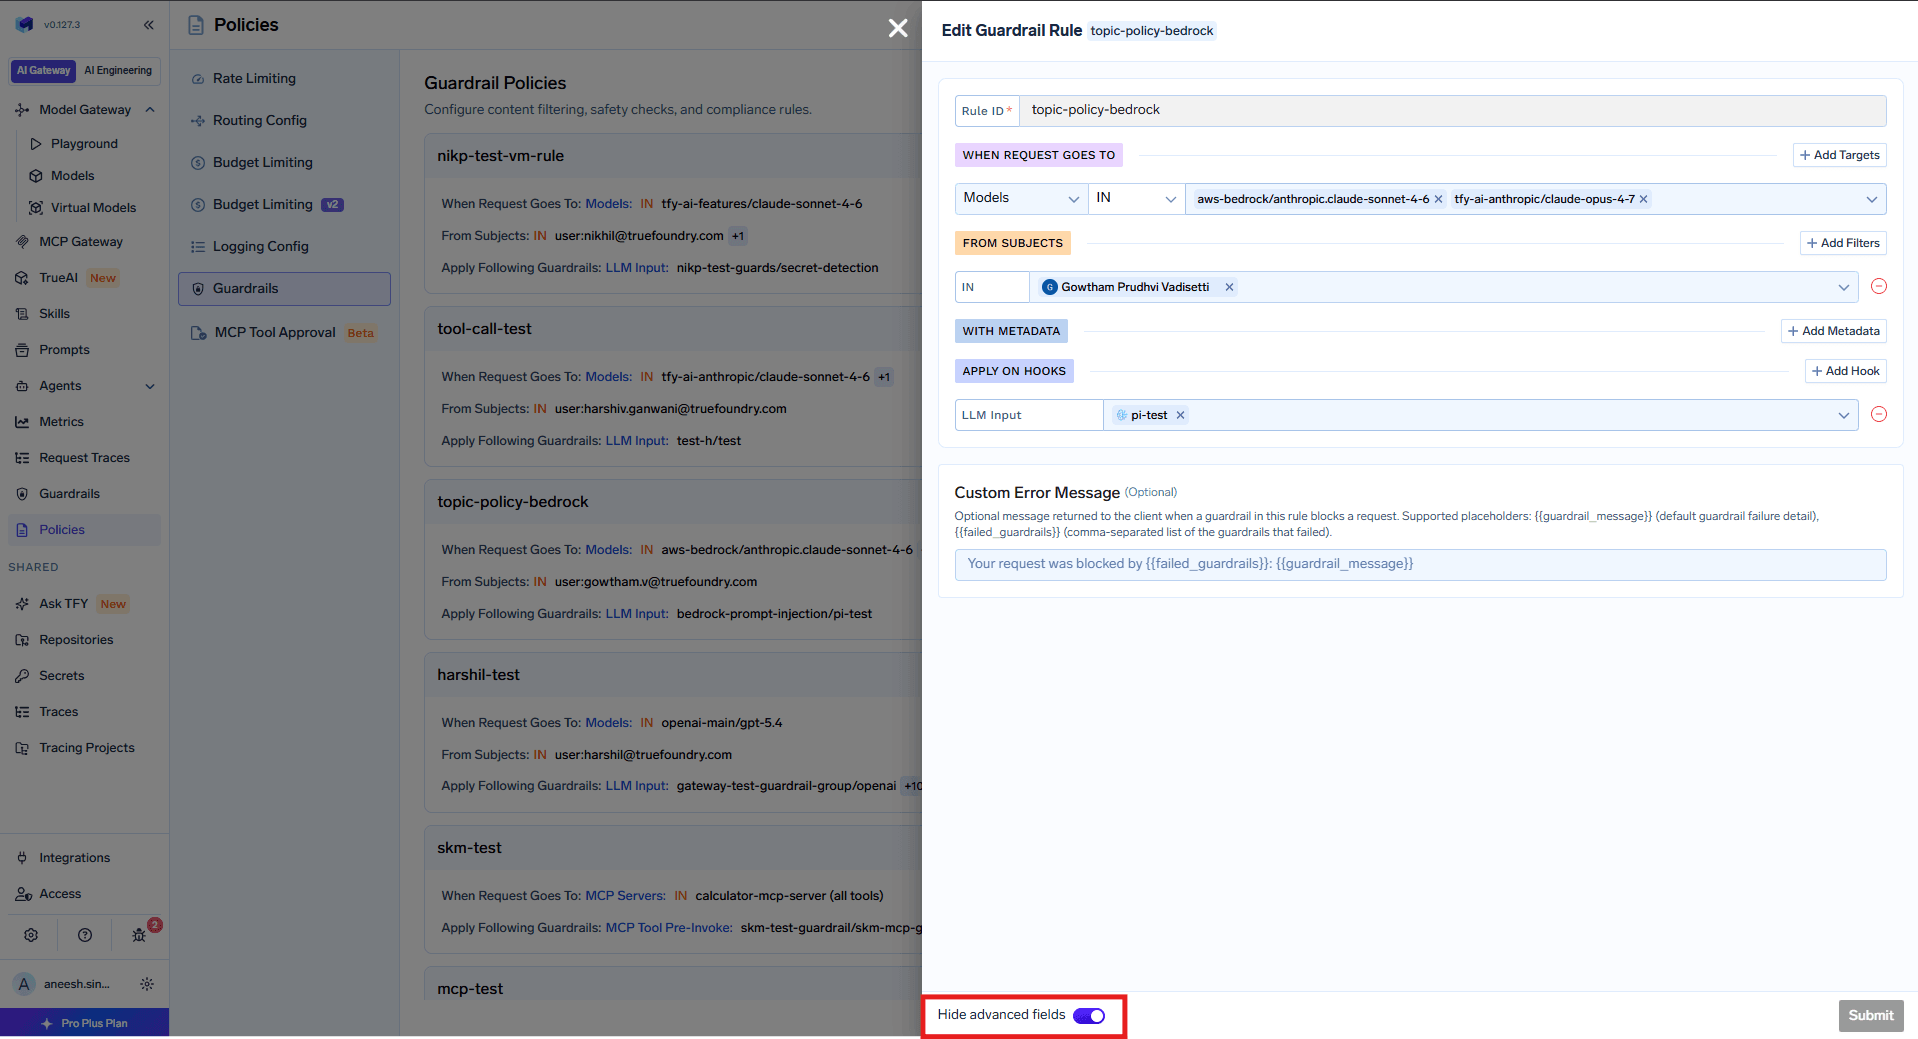
Todas las reglas se evalúan para cada solicitud, y los guardrails de todas las reglas coincidentes se combinan y aplican conjuntamente. Si una regla aplica detección de PII en la entrada de LLM y otra aplica detección de inyección de prompts en la entrada de LLM, ambas se ejecutan.
ElGuardrail de detección de PII y PHI es un guardrail integrado de TrueFoundry que identifica y redacta información de identificación personal (PII) e información de salud protegida (PHI). Funciona internamente mediante la detección de PII de Azure AI Language y está totalmente gestionado, por lo que no requiere claves de API de terceros.
Solo admite el modo de mutación, lo que significa que siempre redacta las entidades detectadas. En el formulario de configuración, estableces un nombre, eliges las categorías de PII o mantienes las predeterminadas (todas las categorías) y seleccionas una estrategia de aplicación. Los valores detectados se reemplazan por asteriscos, por lo que un número de teléfono y un correo electrónico en un mensaje quedan enmascarados antes de que el modelo los vea.
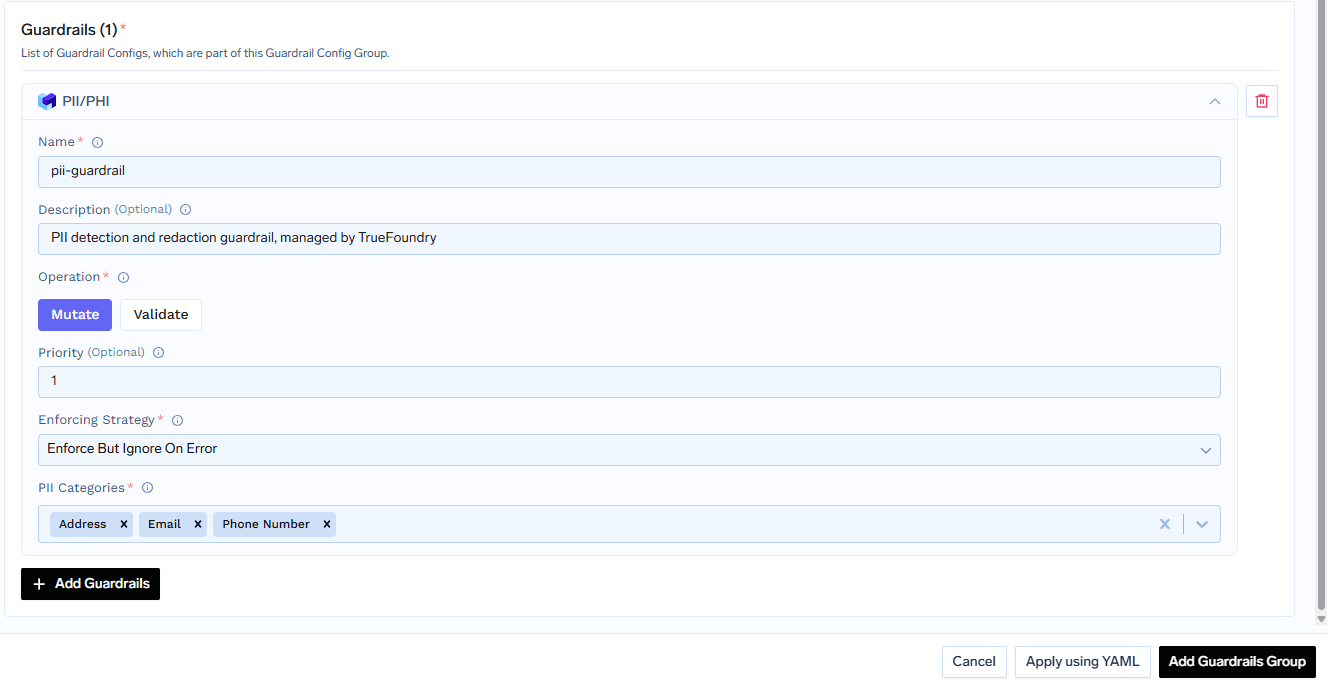
Una configuración común aplica la redacción de PII en la entrada de LLM para limpiar los mensajes de los usuarios, en la salida de LLM para limpiar las respuestas, y en los hooks de MCP para eliminar la PII de los parámetros y resultados de las herramientas, como las filas de una base de datos.
Elmecanismo de protección contra inyección de prompts es un mecanismo de protección integrado basado en Azure Prompt Shield. Detecta inyecciones directas de prompts, ataques de jailbreak como el patrón "do anything now" e inyecciones indirectas ocultas en documentos o contenido contextual. Analiza el prompt del usuario y el contenido del documento por separado.
Solo admite el modo de validación, lo que significa que detecta y bloquea ataques, pero no modifica el contenido. La configuración solo requiere un nombre y una estrategia de aplicación. La documentación recomienda comenzar con la estrategia de auditoría para supervisar las detecciones en los seguimientos de las solicitudes y, una vez que se tenga confianza en ella, cambiar a la de aplicación.
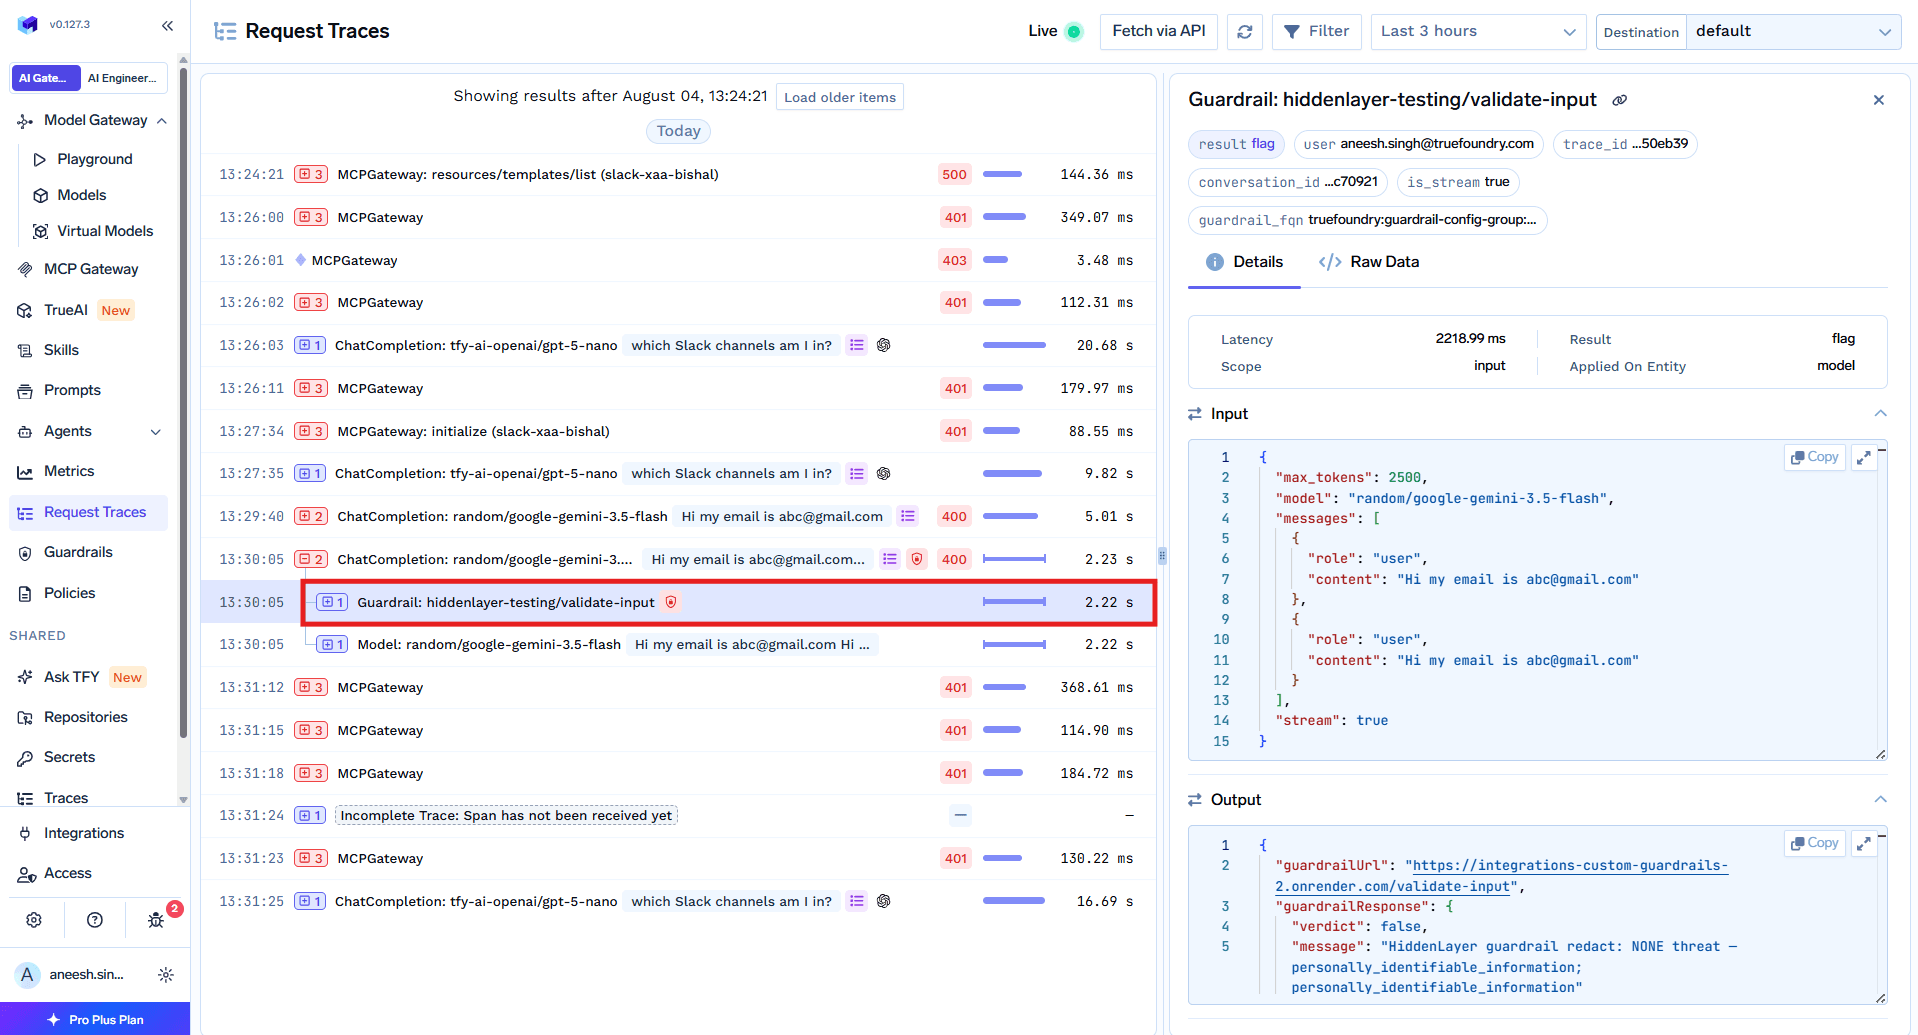
En una solicitud a un LLM, los mecanismos de protección de mutación de entrada se ejecutan primero y bloquean el proceso hasta que finalizan, por ejemplo, al redactar información de identificación personal (PII) del prompt. A continuación, la validación de entrada, como la de inyección de prompts, se ejecuta en segundo plano mientras la solicitud al modelo está en curso. Si la validación de entrada falla mientras el modelo sigue funcionando, la pasarela cancela la solicitud al modelo de inmediato para que no tenga que pagar por ella.
Una vez que el modelo responde, la mutación de salida puede eliminar secretos y la validación de salida comprueba el resultado final antes de que llegue al cliente. Para las herramientas MCP, todos los mecanismos de protección previos a la herramienta se ejecutan antes de que se llame a la herramienta; si alguno falla, la herramienta nunca se ejecuta. Los mecanismos de protección se ejecutan en cada llamada a la herramienta por separado.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.




TrueFoundry ships built in PII and PHI detection, powered by Azure AI Language, and prompt injection detection, powered by Azure Prompt Shield. Both are fully managed, with no external credentials required. You can also add external providers or custom guardrails.
On four hooks: LLM Input, LLM Output, MCP Tool Pre-Invoke, and MCP Tool Post-Invoke. You attach guardrails to the hooks you want in a policy rule, and multiple guardrails can run on the same hook.
If input validation fails while the model request is in flight, the gateway cancels that model request so you do not pay for it. Output validation runs after the model responds, so in that case the model cost is already incurred.
Start with the audit enforcing strategy so detections are recorded in request traces without blocking traffic. Once you are confident in the results, switch the strategy to enforce.



Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada
















