


noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: noviembre 20, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Todos los equipos que adoptan el Model Context Protocol comienzan de la misma manera. Un desarrollador añade un servidor de sistema de archivos y un servidor de GitHub a Claude Desktop, edita un archivo de configuración JSON, pega un token y funciona. Esta es la forma correcta de empezar. Es rápido, no tiene piezas móviles y enseña al equipo qué hace realmente MCP antes de que nadie se comprometa con la infraestructura.
La cuestión no es si empezar por ahí. Es cuándo parar. El modelo directo tiene una curva de fallo que es invisible a pequeña escala y brutal a escala media, y la mayoría de los equipos alcanzan el punto crítico de esa curva sin darse cuenta, normalmente cuando el segundo equipo quiere usar el mismo servidor y nadie sabe quién tiene las credenciales. Este artículo trata sobre dónde está ese punto crítico, cómo verlo venir y qué cambia realmente cuando se coloca una pasarela en el medio. Si desea primero la definición básica, qué es un MCP gateway cubre la estructura del concepto; aquí nos centramos en la decisión.
¿Ha superado las conexiones directas de MCP? Vea lo que reemplaza una pasarela. Reserve una demostración.
"Directo" significa que cada cliente está configurado para comunicarse con cada servidor que necesita. En Claude Desktop, Cursor, VS Code o un agente personalizado, se trata de un archivo de configuración por cliente que enumera cada servidor, su transporte y sus credenciales. El cliente mantiene la conexión y el secreto. No hay una capa compartida. Si diez clientes usan el mismo servidor, la dirección y el token de ese servidor residen en diez lugares.
Una pasarela significa que cada cliente se configura una sola vez para comunicarse con la pasarela. La pasarela mantiene el registro de los servidores existentes, finaliza la conexión con cada servidor del backend y decide por solicitud si el emisor de la llamada puede acceder a esta herramienta. Los clientes nunca guardan credenciales del backend; se autentican ante la pasarela y la pasarela se autentica ante los servidores. La topología pasa de ser una malla a una estrella.
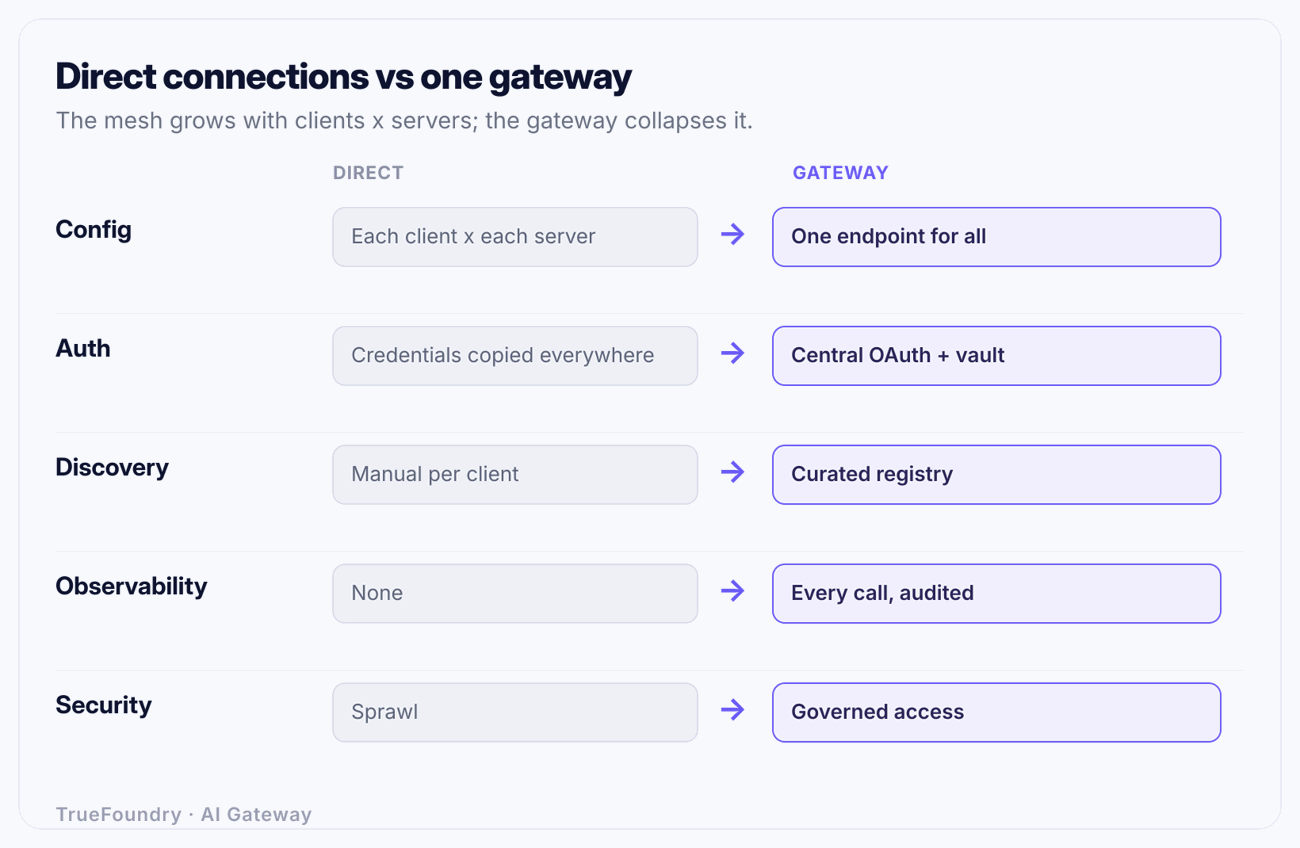
Esa imagen resume todo el argumento en una sola ilustración, pero se queda corta, porque las líneas no son solo conexiones de red. Cada línea en la malla es también una credencial que aprovisionar, una entrada de configuración que mantener y una ruta sin auditoría. La estrella no solo reduce líneas; cambia quién es el propietario de cada función.
Las diferencias no están distribuidas por igual. Algunas importan a cualquier escala; otras solo afectan a partir de un umbral. Aquí está el desglose honesto.
Lea las filas "Añadir un servidor" y "Escalabilidad" juntas y la dinámica quedará clara. En el modelo directo, cada unidad de crecimiento multiplica el trabajo. En el modelo de pasarela, el crecimiento es aditivo y el coste por elemento se mantiene constante. Esa es la diferencia entre un modelo que escala y uno que simplemente funciona.
Los números hacen esto concreto. Tomemos un equipo de plataforma de tamaño medio: 30 desarrolladores, cada uno utilizando una combinación de clientes (algunos Claude Desktop, algunos Cursor, algunos un agente propio) y 6 servidores MCP que la organización quiere que todos puedan usar. Un servidor de GitHub, un servidor de Jira, un servidor de documentación interna, un servidor de lectura de base de datos, un servidor de observabilidad y un servidor de despliegue.
Directo. Cada desarrollador configura cada uno de los 6 servidores en cada cliente. Ignore la complicación multicliente y asuma un solo cliente por persona: eso son 30 × 6 = 180 entradas de configuración, distribuidas en 30 máquinas, mantenidas manualmente. Más importante aún, los tres servidores que necesitan credenciales reales (el servidor de lectura de base de datos, el servidor de despliegue y el servidor de GitHub) tienen ahora sus tokens copiados en 30 portátiles cada uno. Eso son 90 copias de credenciales activas para tres sistemas sensibles, guardadas en archivos de configuración en texto plano, sin un registro central de qué copia está dónde.
Ahora ejecute las operaciones que suceden en la realidad. El token del servidor de la base de datos se rota: 30 desarrolladores deben editar un archivo cada uno, y hasta que el último lo haga, algunos no podrán trabajar y otros usarán un secreto obsoleto. Un desarrollador deja la empresa: alguien debe saber que su portátil contenía copias de tres tokens sensibles y revocar cada uno, excepto que no hay un registro que lo indique, por lo que en la práctica nadie lo hace y tres credenciales salen por la puerta. Se añade un séptimo servidor: 30 ediciones de configuración más. Una revisión de seguridad pregunta "quién llamó al servidor de despliegue el martes pasado": no hay respuesta, porque nada lo registró de forma centralizada.
Pasarela. Cada desarrollador configura un único endpoint: la pasarela. Eso son 30 entradas de configuración, y casi nunca cambian, porque el elemento al que apuntan no se mueve. Los 6 servidores se registran una sola vez en el registro de la pasarela. Las credenciales sensibles residen en la pasarela, en ningún portátil de desarrollador. La rotación de tokens es un solo cambio en un solo lugar. El desarrollador saliente se elimina del control de acceso de la pasarela y cada ruta que tenía se cierra en una sola acción, con un registro de auditoría de lo que había accedido. El séptimo servidor es una entrada en el registro y aparece en el catálogo para todos los que tengan derecho a él mediante descubrimiento dinámico. La pregunta de seguridad es una consulta en el registro de auditoría.
El recuento de configuraciones pasa de 180 a 30, pero eso no lo cuenta todo. El número que importa es el de copias de credenciales, que pasa de 90 a 0, y el número de lugares donde se debe realizar un cambio, que pasa de "cada portátil afectado" a "uno". El modelo directo no falló porque 180 sea un número grande. Falló porque cada evento operativo (rotación, baja de personal, crecimiento, auditoría) escalaba con la malla.
Esta es la parte que la mayoría de los proveedores de pasarelas omiten. Para un conjunto amplio y legítimo de situaciones, no debería ejecutar una pasarela, e instalar una sería pura sobrecarga.
Ejecute servidores directamente cuando se cumplan todas las condiciones siguientes. Un solo desarrollador, o unos pocos que no comparten servidores. Uno o dos servidores. Servidores locales, ejecutados en la misma máquina que el cliente a través de stdio, no servidores remotos a los que se accede a través de la red. Sin credenciales compartidas, porque cada persona usa las suyas. Sin requisitos de cumplimiento o auditoría, porque se trata de experimentación o herramientas personales. Este es el caso del portátil, y para el caso del portátil una pasarela añade un salto, una dependencia y un elemento más que operar, a cambio de resolver problemas que usted no tiene.
La señal más clara es el transporte. Un servidor que se ejecuta localmente a través de stdio, propiedad de la única persona que lo usa, es un proceso en su máquina; envolverlo en una pasarela es como poner un balanceador de carga delante de un script. En el momento en que un servidor es remoto, accesible a través de Streamable HTTP por más de un cliente, el cálculo se invierte, porque ahora hay una credencial que viaja, una conexión que comparten muchos clientes y una cuestión de quién puede usarla, que es exactamente el conjunto de problemas que una pasarela existe para resolver. La discusión sobre MCP server hosting profundiza en la línea entre lo local y lo remoto y por qué es la verdadera bifurcación arquitectónica.
Si desea un procedimiento único, es este. Siga las preguntas en orden; deténgase en la primera señal clara.

El árbol codifica una idea sencilla: la pasarela se justifica en el momento en que cualquier aspecto pasa a ser compartido. Compartido entre clientes, compartido entre personas, compartido a través de la red o compartido con un auditor. Mientras todo sea privado para un desarrollador en una máquina, la conexión directa gana. En el instante en que algo se comparte, lo que gestiona ese uso compartido, autenticación, acceso, descubrimiento y auditoría, debe residir en algún lugar, y ese "algún lugar" es la pasarela.
Aquí está la misma lógica presentada como una lista de verificación que puede evaluar. Cuente sus respuestas afirmativas.
Con cero o una respuesta afirmativa se encuentra cómodamente en terreno de conexión directa; disfrute de la simplicidad. Con dos o tres, está en el punto crítico de la curva, donde una pasarela está a punto de rentabilizarse. Con cuatro o más, ya está pagando el coste de no tener una, en dispersión de credenciales y preguntas de auditoría sin respuesta, se refleje o no en un panel de control.

Vea cómo TrueFoundry condensa las conexiones MCP de N por M en un único endpoint gobernado. Reserve una demostración.
Vale la pena ser precisos sobre lo que se traslada al centro, porque "una pasarela" puede sonar como un proxy vago. Se reubican cuatro elementos concretos.
Identidad y autenticación. La pasarela finaliza OAuth con los servidores del backend, gestionando flujos de dos patas (servicio a servicio) y de tres patas (en nombre de un usuario), de modo que los clientes presentan una sola credencial a la pasarela y nunca guardan secretos del backend. El funcionamiento interno de estos flujos se cubre en MCP authentication; el punto clave aquí es que ocurren una sola vez, en el punto de control, en lugar de reimplementarse o copiarse y pegarse por cliente.
El registro. En lugar de que cada cliente codifique de forma rígida una lista de servidores, la pasarela mantiene un registro curado de los servidores existentes y los clientes descubren herramientas dinámicamente a partir de él. Añadir o desaprobar un servidor es una operación de registro, no una edición en toda la flota. Si el concepto de registro es nuevo para usted, qué es un MCP registry explica el modelo.
Control de acceso y guardrails. RBAC decide qué usuarios o equipos pueden acceder a qué servidores y herramientas, y los guardrails para elementos como PII e inyección de prompts se aplican de manera uniforme, porque cada solicitud pasa por un solo lugar. En el modelo directo, cada servidor aplica lo que buenamente puede, de forma inconsistente; en el modelo de pasarela, la directiva se escribe una sola vez. El modelo de control más amplio se expone en enterprise MCP governance.
Observabilidad y auditoría. Cada llamada genera un registro: quién, qué servidor, qué herramienta, cuándo, con qué latencia y qué resultado. Esa es la deficiencia más común que los equipos descubren en el modelo directo, y la más difícil de corregir a posteriori, porque no se pueden registrar llamadas que nunca pasaron por un punto común.
Instalan una pasarela para una configuración de un solo desarrollador y un solo servidor. Sobrecarga sin beneficio. Si está por debajo del primer umbral, una pasarela no resuelve nada y añade una dependencia. Empiece en directo y cambie cuando se active una señal.
Permanecen en directo hasta que se filtra una credencial. El error más común y más costoso. El modelo directo no tiene un proceso de baja de personal, por lo que cuando alguien se marcha con tokens en su portátil, o un archivo de configuración se envía a un repositorio, la primera vez que alguien nota la dispersión es durante el incidente. Las 90 copias de credenciales fueron un riesgo todo el tiempo; solo se hicieron visibles cuando una de ellas se utilizó indebidamente.
Consideran que "tienen observabilidad" porque cada servidor registra eventos. Los registros independientes por servidor no responden a preguntas transversales. "Qué usuario ha estado usando intensivamente la herramienta costosa en todos los servidores esta semana" es imposible de responder cuando los registros residen en seis lugares con seis esquemas diferentes y sin una identidad compartida. La observabilidad centralizada es algo distinto de seis registros locales.
Añaden la pasarela pero dejan abierta una ruta directa. Si los clientes aún pueden acceder a los servidores directamente, el control de acceso y la auditoría de la pasarela son orientativos, no obligatorios. Un punto de control solo gobierna lo que se canaliza obligatoriamente a través de él. Cerrar la ruta directa es lo que convierte a la pasarela de una comodidad a un mecanismo de control.
Confunden "transporte sin estado" con "no se necesita infraestructura". Que Streamable HTTP sea sin estado facilita el escalado de los servidores, pero no gestiona credenciales, descubrimiento ni auditoría. Esos son exactamente los aspectos que pertenecen a la pasarela, y no desaparecen porque el protocolo sea más simple.
La elección entre una pasarela y conexiones directas no es ideológica, ni se reduce a "las pasarelas son para empresas, lo directo es para aficionados". Es una función del uso compartido. Mientras un servidor sea privado para una persona en una máquina, la conexión directa es la respuesta más sencilla y mejor, y recurrir a una pasarela es prematuro. En el momento en que un servidor se comparte, entre clientes, entre personas o a través de la red, los desafíos que surgen al compartir (autenticación, acceso, descubrimiento y auditoría) deben residir en un lugar central, y ese lugar central es una pasarela.
La trampa es que el modelo directo no avisa cuando ha dejado de funcionar. Sigue funcionando mientras las copias de credenciales se acumulan y la brecha de auditoría se amplía, justo hasta que una rotación bloquea a la mitad del equipo o alguien se marcha con tokens que nadie rastreaba. Las cuatro preguntas (más de un cliente, servidores compartidos, servidores remotos, cualquier necesidad de cumplimiento) son la forma de detectar el punto crítico antes de alcanzarlo. Cuente sus respuestas afirmativas y realice el cambio cuando el resultado lo indique, no después del incidente.
Pase de servidores MCP dispersos a un único punto de control. Reserve una demostración.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada




