


noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: noviembre 20, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Las mejores herramientas de identidad para agentes de IA proporcionan a cada agente autónomo su propia identidad verificable, lo autentican en cada solicitud y autorizan lo que puede hacer bajo una directiva de mínimo privilegio, con delegación, controles de ciclo de vida y auditoría. Se dividen en dos grupos complementarios: plataformas de identidad y aplicación que emiten y aplican la identidad del agente en la ruta de la solicitud, y herramientas de seguridad de identidad no humana (NHI) que descubren y gestionan la postura de seguridad de las identidades de los agentes.
En pocas palabras: estas son las plataformas que sustituyen las claves API compartidas por una identidad gobernada por agente para IAM agéntico.
Cómo leer esta lista: si necesita aplicar la identidad en la ruta de la solicitud (autenticar el agente y autorizar cada acción antes de que alcance una herramienta o modelo), necesita una plataforma de identidad y aplicación. Si necesita descubrir y asegurar la dispersión de identidades no humanas que ya tiene, necesita una herramienta de seguridad NHI. Muchas empresas utilizan una de cada.
TrueFoundry es un gateway de IA empresarial y plano de control que trata a cada agente como una identidad de primer nivel y la aplica en la ruta de la solicitud. Cada agente se registra con su propia identidad, se autentica en cada llamada y se autoriza según una directiva de mínimo privilegio —con delegación en nombre de (on-behalf-of), un registro MCP, SSO/SCIM y auditoría completa— desplegable como SaaS, en su VPC, on-prem o totalmente air-gapped.
Lo que la diferencia en esta lista es su alcance: gobierna la identidad del agente junto con los modelos a los que llaman los agentes y los servidores y herramientas MCP a los que acceden, desde un único plano. Para los equipos que desean identidad, autorización y gobierno de modelos/MCP en un único punto de control aplicable, es la opción más completa.
Mecánicamente, cada solicitud lleva el token del usuario más el token firmado por TrueFoundry del agente (Authorization + x-tfy-agent-authorization); el gateway resuelve el par (usuario, agente), aplica RBAC más directivas opcionales de Cedar y realiza la delegación en nombre de según RFC 8693 que solo puede restringir el acceso a lo largo de la cadena. Los agentes se aprovisionan, certifican, supervisan frente a desviaciones y se eliminan desde el registro, y las credenciales salientes para cada herramienta permanecen en el gateway, nunca en el agente.
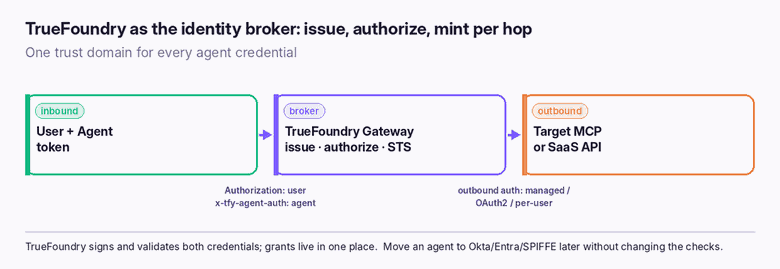
Características principales:
Ideal para: empresas que desean un plano de control para gobernar la identidad del agente, la autorización, los modelos y MCP. Consulte los conceptos clave del gobierno de agentes y el patrón de identity broker.
Okta, líder en identidad de empleados y clientes, ha extendido su Identity Security Fabric hacia identidades no humanas y de agentes —emitiendo identidades para agentes, gobernando su acceso e integrando la autenticación de agentes en el mismo IdP que las empresas ya utilizan para personas. Para las organizaciones estandarizadas en Okta, extender ese gobierno a los agentes es un paso natural.
Ideal para: empresas centradas en Okta que desean extender su proveedor de identidad existente para cubrir agentes. (TrueFoundry se integra con Okta para la identidad de agentes — consulte TrueFoundry con Okta.)
Microsoft Entra Agent ID incorpora los agentes de IA al directorio de Entra como identidades de primer nivel, de modo que los agentes se pueden gobernar con las mismas herramientas de directorio, acceso condicional y ciclo de vida que los entornos de Microsoft utilizan para usuarios y cargas de trabajo. Es la opción evidente para infraestructuras basadas en Microsoft, especialmente agentes de Copilot Studio y Microsoft Foundry.
Ideal para: organizaciones centradas en Microsoft/Entra. (TrueFoundry gobierna los agentes emitidos por Entra que acceden a servidores MCP, lo cual es relevante cuando los agentes se extienden más allá del entorno de Microsoft.)
Astrix Security es una plataforma de seguridad para identidades no humanas. En lugar de situarse en la ruta de la solicitud, descubre las NHI y los agentes de IA que ya existen en su entorno, marca el exceso de privilegios y las anomalías, y ayuda a gestionar su ciclo de vida: la vertiente de postura y riesgo de la identidad del agente.
Ideal para: equipos de seguridad que necesitan visibilidad y control sobre el riesgo de NHI/agentes en los sistemas existentes. Se combina bien con una plataforma de aplicación.
Oasis Security es una plataforma de gestión de identidades no humanas diseñada para la escala de cuentas de servicio, cargas de trabajo y, ahora, acceso agéntico. Centraliza el descubrimiento, el gobierno y el ciclo de vida de las identidades no humanas, con un enfoque creciente en la gestión del acceso agéntico.
Ideal para: empresas que buscan un plano dedicado para gobernar toda la población de identidades no humanas, incluidos los agentes.
La respuesta más honesta para la mayoría de las empresas: combine un plano de control de aplicación (para que los agentes se autentiquen y autoricen por acción) con una herramienta de seguridad NHI (para que pueda ver y limpiar lo que ya tiene). Resuelven las dos mitades del IAM agéntico.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada




