October 16, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Published: October 12, 2026

Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Die meisten Bewertungen von KI-Sicherheitstools vermischen zwei Kategorien, die unterschiedliche Probleme lösen. Die eine Kategorie nutzt maschinelles Lernen und künstliche Intelligenz, um bestehende Cybersicherheits-Workflows für Endpunkte, Netzwerke, Identitäten und Cloud-Workloads zu stärken. Die andere Kategorie steuert die KI-Systeme selbst, einschließlich Modelle, Prompts, Agenten, Datenflüsse und Tool-Ausführungen.
Diese Unterscheidung ist für Sicherheitsverantwortliche bei Kaufentscheidungen entscheidend. Eine SOC-Plattform mit KI-Assistent kann einen Agenten nicht daran hindern, ein Tool aufzurufen, auf das er niemals zugreifen sollte. Ein Modell-Scan-Dienst kann weder die Inferenzkosten begrenzen noch Berechtigungen auf Tool-Ebene durchsetzen oder den Modellzugriff über produktive KI-Anwendungen hinweg steuern.
Das Bedrohungsmodell, das Bereitstellungsmuster und die Definition von Sicherheit unterscheiden sich in beiden Kategorien. Traditionelle Cybersicherheitstools verbessern die Erkennung, Untersuchung und Reaktion in IT-Umgebungen. KI-Sicherheitsplattformen kontrollieren die neue KI-Angriffsfläche, die durch LLMs, Agenten, MCP-Server, Prompts und Unternehmensdaten entsteht.
Dieser Leitfaden trennt den Markt klar voneinander. Er vergleicht führende KI-Sicherheitstools, erklärt, wo KI-Sicherheitssoftware hilft, und zeigt auf, was beide Kategorien übersehen, sobald autonome KI-Agenten in die Produktion gehen. Sie erhalten am Ende einen Rahmen für Ihre Kaufentscheidung, kein einfaches Anbieter-Ranking.
Die korrekte Unterscheidung der Kategorien ist wichtig, da beide Tool-Typen unterschiedliche Risikobereiche schützen. KI-gestützte Sicherheitstools stärken den Cybersicherheits-Stack, den Unternehmen bereits verwenden. Sie setzen maschinelles Lernen für Endpunkterkennung, Netzwerkerkennung, Identitätsüberwachung, Bedrohungserkennung und die Automatisierung der SOC-Triage ein.
Diese Tools werden in der Regel von Security Operations, Security Operations Centern und Incident-Response-Teams verwaltet. Ihr Bedrohungsmodell umfasst Malware, Phishing, Identitätsdiebstahl, Netzwerkeinbrüche, verdächtiges Benutzerverhalten und Fehlkonfigurationen in der Cloud. Sie helfen dabei, die Alarmflut zu reduzieren und ermöglichen es SOC-Teams, wiederkehrende Aufgaben mit besserem Kontext zu bewältigen.
KI-Sicherheitsplattformen lösen ein anderes Problem. Sie steuern die KI-Workloads selbst, einschließlich Modelle, Prompts, Agenten, Datenflüsse und Tool-Ausführungen. Sie kontrollieren, welche Benutzer, Teams und Agenten bestimmte Modelle aufrufen, auf sensible Daten zugreifen oder MCP-Tool-Aufrufe innerhalb von Produktions-Workflows ausführen dürfen.
Der Kauf der falschen Kategorie führt zu ernsthaften Sicherheitslücken. Ein traditionelles SOC-Tool kann LLM-Inferenz, Prompt-Injection oder MCP-Tool-Aufrufe nicht vollständig steuern. Ein KI-Gateway ersetzt keinen Endpunktschutz. Große Unternehmen, die KI produktiv einsetzen, benötigen in der Regel beide Kategorien im Zusammenspiel.
Der häufigste Fehler passiert bei vierteljährlichen Sicherheitsüberprüfungen. Ein SOC-Team wählt eine bekannte Endpunkt- oder XDR-Plattform, um „KI abzudecken“. Die Plattform-Entwicklung bringt dann Agenten ohne Laufzeit-Governance in die Produktion. Sechs Monate später deckt ein Vorfall die Lücke auf, und beide Teams müssen unter Prüfungsdruck nachträglich Kontrollen implementieren.

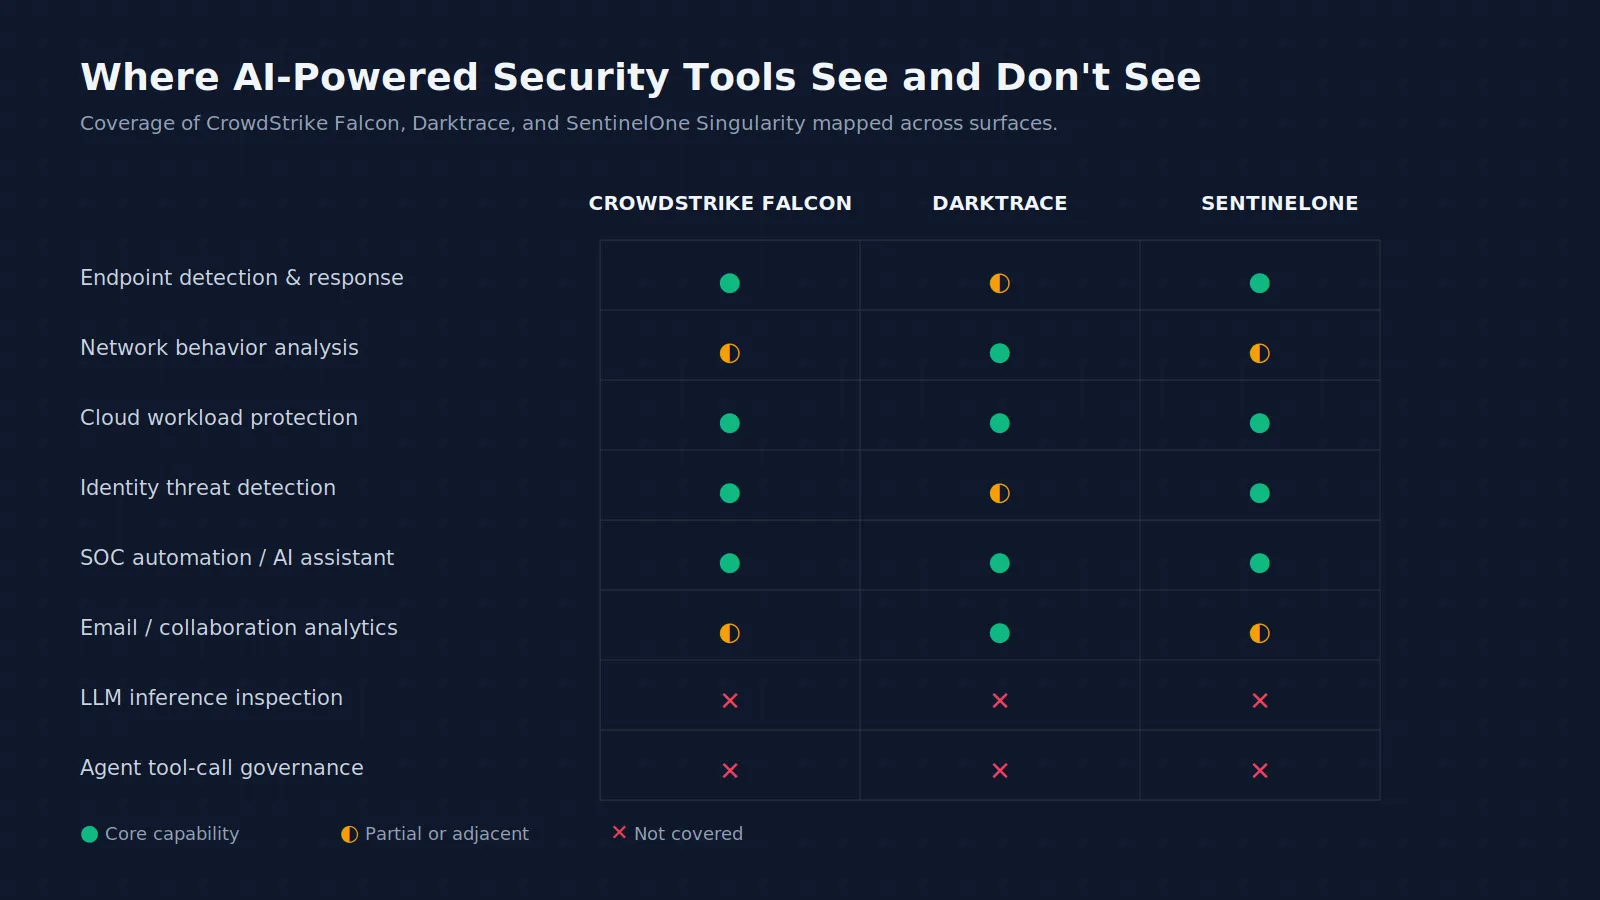
Diese KI-Sicherheitstools stärken traditionelle Sicherheitsabläufe durch maschinelles Lernen, Verhaltensanalysen und automatisierte Reaktionen. Sie schützen Endpunkte, Netzwerke, Cloud-Workloads und Identitäten, jedoch keine LLM-Prompts oder Agenten-Tool-Aufrufe.

CrowdStrike Falcon ist eine Cloud-native Endpunkt- und Threat-Intelligence-Plattform für Sicherheitsteams in Unternehmen. Sie schützt Endpunkte, Cloud-Workloads, Identitäten und Daten über eine einzige Plattform. Charlotte AI unterstützt Analysten dabei, Bedrohungen abzufragen, Vorfälle zu untersuchen und Sicherheitsabläufe zu beschleunigen.
CrowdStrike Falcon eignet sich ideal für Security-Operations-Teams, die eine KI-gestützte Reaktion auf Bedrohungen für Endpunkte, Identitäten und Cloud-Umgebungen in großen Unternehmensnetzwerken benötigen.

Darktrace nutzt selbstlernende KI, um normale Unternehmensaktivitäten zu verstehen und risikoreiches, ungewöhnliches Verhalten zu identifizieren. Die Lösung unterstützt die Erkennung von Bedrohungen in Netzwerken, Cloud-Umgebungen, E-Mails und kritischen Infrastrukturen. Ihre Stärke liegt in der Verhaltensanalyse in Echtzeit über herkömmliche Sicherheitsbereiche hinweg.
Darktrace ist ideal für Unternehmen, die eine KI-gestützte Anomalieerkennung und Echtzeit-Transparenz über Netzwerke, E-Mails, Cloud-Umgebungen und operative Bereiche hinweg benötigen.
SentinelOne Singularity vereint Endpunktsicherheit, Identitätsschutz, Cloud-Sicherheit und KI-gestützte Sicherheits-Workflows. Purple AI unterstützt Teams bei der Untersuchung von Bedrohungen, der Datenübersetzung über den gesamten Security-Stack hinweg und bei der Entscheidungsfindung. Die Plattform ist auf autonome Reaktion auf Vorfälle und moderne SOC-Abläufe ausgelegt.
SentinelOne Singularity eignet sich ideal für SOC-Teams, die eine Abdeckung von Endpunkten bis zur Cloud, KI-gestützte Untersuchungen und eine automatisierte Reaktion auf Vorfälle in Unternehmensumgebungen benötigen.
Diese Plattformen schützen die KI-Systeme selbst. Die Kategorie ist noch jünger als die klassische Cybersicherheit, und die Anbieter unterscheiden sich stark in Bezug auf Bereitstellungsmodell, Laufzeittiefe und Governance-Umfang. Die richtige Wahl hängt davon ab, ob Teams Modelle absichern, Agenten steuern oder den gesamten Inferenz-Datenverkehr kontrollieren müssen.

TrueFoundry ist eine infrastrukturorientierte KI-Sicherheitsplattform für KI-Systeme in Unternehmen. Ihr KI-Gateway zentralisiert den Modellzugriff, die Beobachtbarkeit, Governance, Sicherheitsleitplanken und Kostenkontrollen für KI-Workloads im Unternehmen. Die Plattform umfasst zudem ein MCP-Gateway und ein Agenten-Gateway zur Steuerung von toolbasierten und agentengestützten Arbeitsabläufen.
VPC-native Bereitstellung und Audit-Kontrolle: AWS, GCP, Azure, On-Premise- und Air-Gapped-Bereitstellungen werden für Unternehmensumgebungen unterstützt. Prompts, Antworten, Protokolle und Governance-Daten verbleiben innerhalb der Kundenumgebung. Dies unterstützt Sicherheits- und Compliance-Anforderungen.
TrueFoundry bietet vier Preisstufen an. „Developer“ ist kostenlos für erste Experimente, während „Pro“ bei 499 $ pro Monat für kleine Teams beginnt, die KI-Funktionen bereitstellen. „Pro Plus“ beginnt bei 2.999 $ pro Monat für strengere Datenkontrollen und priorisierte SLAs. Die Enterprise-Preise sind individuell auf Organisationen zugeschnitten, die erweiterte Governance, Sicherheit, maßgeschneiderte Bereitstellungen und geschäftskritische Zuverlässigkeit benötigen.
TrueFoundry ist ideal für Unternehmenssicherheit, Plattform-Engineering, KI-Infrastruktur- und Compliance-Teams, die eine Governance über Modelle, Agenten, MCP-Tools und sensible Daten-Workflows hinweg benötigen. Es ist besonders relevant für Organisationen, die produktive KI-Agenten, regulierte Workloads, den Zugriff auf Modelle verschiedener Anbieter sowie Private-Cloud- oder Air-Gapped-Bereitstellungen betreiben.
HiddenLayer konzentriert sich auf die Absicherung von KI-Modellen über den gesamten KI-Lebenszyklus hinweg. Die Plattform unterstützt Modell-Scans, Red Teaming, KI-Erkennung und -Reaktion sowie das Management der Sicherheitslage. Sie ist besonders stark, wenn Teams Schutz auf Modellebene und Tests gegen gegnerische KI-Angriffe benötigen.
HiddenLayer eignet sich am besten für Unternehmen mit ausgereiften ML-Entwicklungsteams, die Schutz auf Modellebene, Scans und Tests auf Robustheit gegenüber Angriffen benötigen.

Lasso Security konzentriert sich auf LLM-Sicherheit, agentenbasierte Cybersicherheit und MCP-Schutz. Das Open-Source-MCP-Gateway fungiert als Proxy und Orchestrator für MCP-Interaktionen und ergänzt diese um Governance, Überwachung und Sicherheitskontrollen. Es ist ideal für Teams, die sich bereits auf den Schutz von LLM-Laufzeitumgebungen fokussieren.
Lasso Security ist ideal für Unternehmen, die bei agentenbasierten Workloads Wert auf die Überwachung von LLM-Interaktionen, Prompt-Sicherheit und MCP-Transparenz legen.
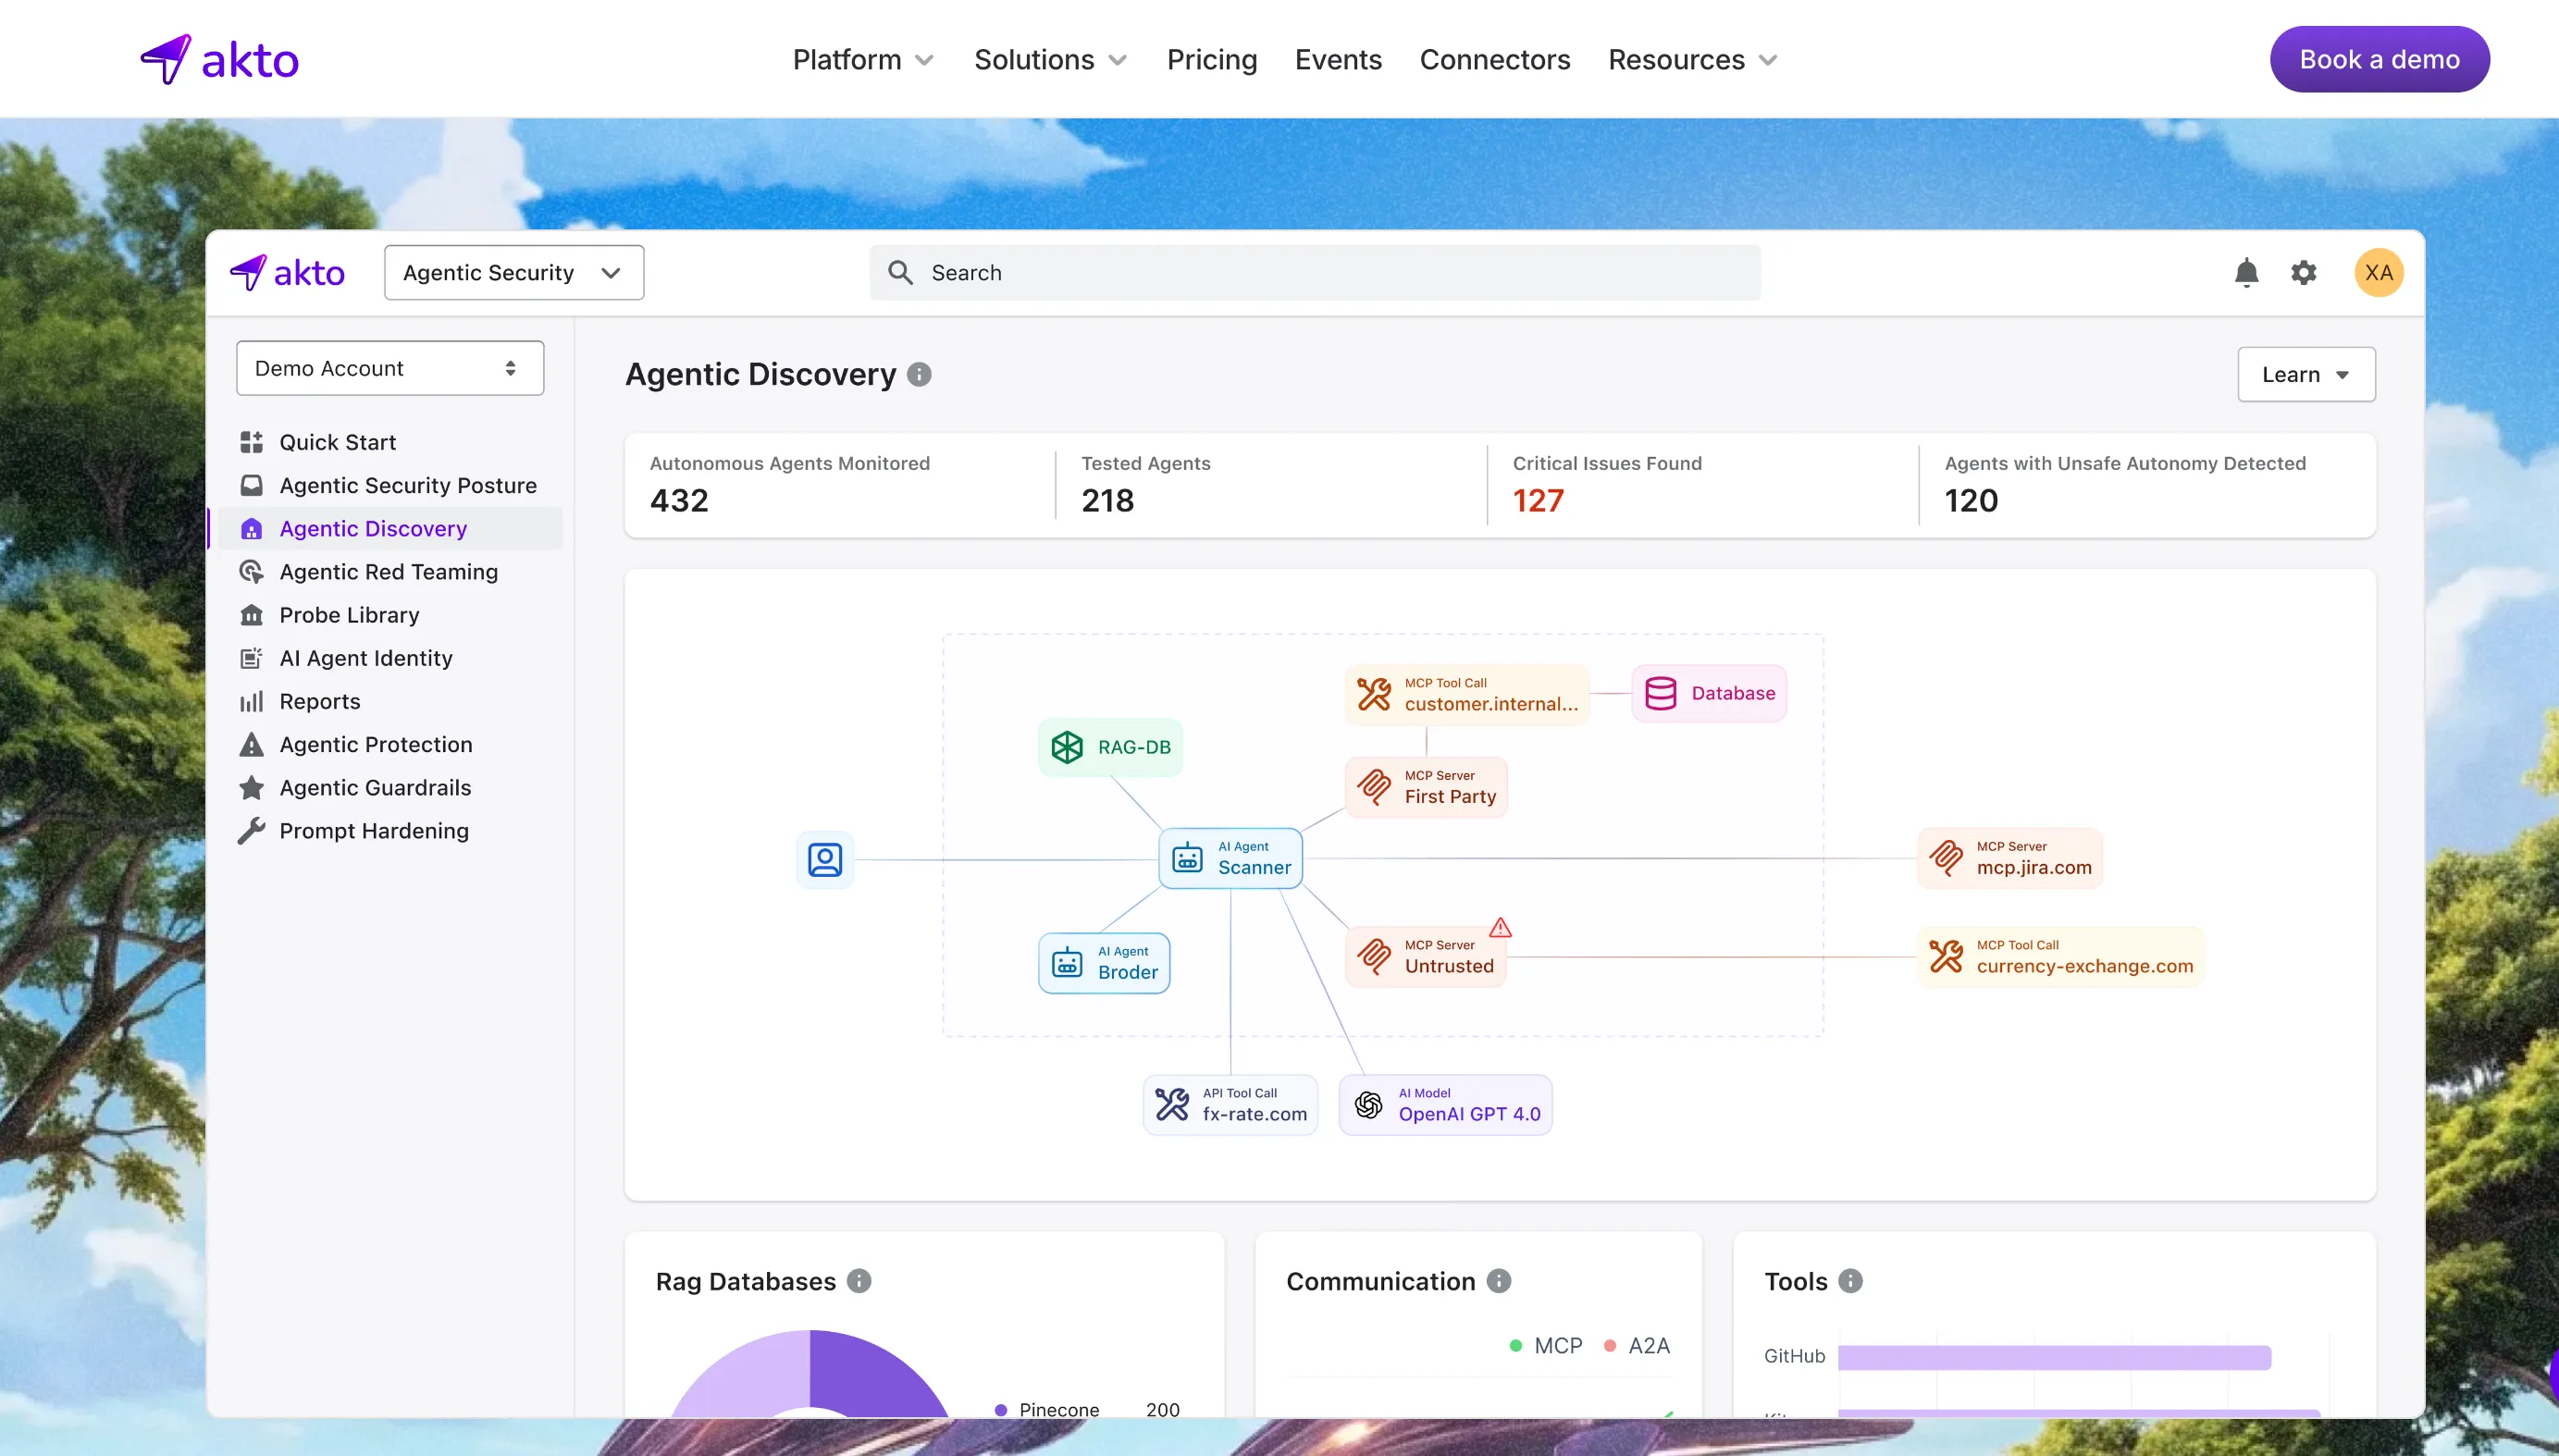
Akto ist eine KI-Sicherheitsplattform zur Absicherung von KI-Agenten, MCP-Servern, LLM-Anwendungen und den zugehörigen APIs. Sie kombiniert KI-Asset-Discovery, automatisiertes Red Teaming, Laufzeit-Guardrails und ein Sicherheitsmanagement für KI-Systeme, um Unternehmen dabei zu unterstützen, Schwachstellen zu identifizieren und Sicherheitsrichtlinien in produktiven KI-Umgebungen durchzusetzen.
Akto eignet sich ideal für Unternehmen, die produktive KI-Anwendungen, KI-Agenten und MCP-Server durch kontinuierliche Sicherheitstests, Laufzeitschutz und KI-spezifische Richtliniendurchsetzung absichern müssen.

Palo Alto Networks Prisma AIRS wurde entwickelt, um KI-Anwendungen in Unternehmen über den gesamten Lebenszyklus hinweg zu schützen. Die Funktionen umfassen KI-Agenten, Laufzeit-Governance, die Entwicklung von KI-Apps sowie Sicherheitssicherung. Es ist besonders relevant für Teams, die bereits in die Sicherheitsarchitektur von Palo Alto Networks investiert haben.
Prisma AIRS ist ideal für große Unternehmen, die bereits Palo Alto Networks nutzen und innerhalb dieses Ökosystems Sicherheit für den KI-Lebenszyklus suchen.

Keine der beiden Kategorien bietet für sich genommen die Garantien, die agentische KI in der Produktion benötigt. KI-gestützte Sicherheitstools erkennen bekannte Angriffsmuster auf traditionellen Oberflächen. Sie können jedoch weder die Absicht hinter einem Prompt analysieren noch Datenflüsse innerhalb von KI-Workflows prüfen oder entscheiden, ob der Tool-Aufruf eines Agenten gegen die Geschäftslogik verstößt.
KI-Modellsicherheit Plattformen schützen Modelle während der Entwicklung und Laufzeit. Sie unterstützen beim Scannen von Modellen, beim Red Teaming und bei der Bedrohungserkennung. Dennoch erfordern team-spezifische Zugriffskontrollen, Inferenz-Budgets, Tool-basierte Zugriffsbeschränkungen und Laufzeitberechtigungen oft eine umfassendere Steuerungsebene.
Die Datenresidenz stellt eine weitere Lücke dar. Wenn Inferenz-Traffic zur Analyse oder Governance über eine SaaS-Plattform geleitet wird, können proprietäre Prompts und Ergebnisse die Unternehmensgrenzen verlassen. Dies ist besonders wichtig für regulierte Teams, die mit sensiblen Daten, Kundendatensätzen, Gesundheitsdaten oder vertraulichen Unternehmensabläufen arbeiten.
Agentische KI benötigt einen zentralen Durchsetzungspunkt für Modelle, Tools, Anmeldedaten und Aktionen. Diese Steuerungsebene muss die Ausführung an die Benutzeridentität binden, Protokolle innerhalb der Unternehmensumgebung speichern und Richtlinien vor der Ausführung durchsetzen. Die Laufzeit-Mediation gewinnt an Bedeutung, je mehr Zugriff Agenten auf Tools erhalten.
Ein RAG-Agent im Gesundheitswesen macht diese Lücke deutlich. Ein Endpoint-Security-Tool erkennt möglicherweise nie, wenn Patientendaten über ein MCP-Tool abgerufen werden. Ein Scanner auf Modellebene weiß unter Umständen nicht, ob der anfragende Benutzer über die entsprechenden Zugriffsrechte verfügt. Diese Lücke wird geschlossen, indem das Gateway die Identität verifiziert, Berechtigungen abruft und die Aktion innerhalb der VPC des Kunden protokolliert.

TrueFoundry wurde als infrastrukturorientierte KI-Sicherheitsplattform für produktive KI-Workloads entwickelt. Das AI Gateway wird direkt in der AWS-, GCP-, Azure-, On-Premise- oder Air-Gapped-Umgebung des Kunden bereitgestellt. Es steuert KI-Systeme genau auf der Ebene, auf der Modellaufrufe, Agentenaktionen und Tool-Anfragen ausgeführt werden.
Unter diesem Modell werden Compliance-Anforderungen in durchsetzbare Kontrollen übersetzt. Identitätsbasierte Ausführung unterstützt das Prinzip der minimalen Rechtevergabe. Prompt-Filterung unterstützt den sicheren Umgang mit Daten. VPC-basierte Audit-Protokolle dienen als Nachweis für die Governance. Kontrollen auf Gateway-Ebene verwandeln KI-Governance von einer reinen Dokumentationspflicht in eine automatisierte Laufzeitüberwachung.

Teams, die KI-Sicherheitstools evaluieren, testen oft zwei oder drei Kategorien, bevor sie die eigentliche Kernanforderung erkennen. Produktive agentische KI benötigt eine zentrale Steuerungsebene für Modelle, Agenten, MCP-Server, Guardrails und Audit-Trails.
Wenn Ihre Workloads bereits autonome Agenten umfassen, die Live-Systeme aufrufen, gehen Sie mit uns die Architektur durch, bevor Sie die Produktion weiter ausbauen. Buchen Sie eine Demo mit TrueFoundry um Ihre Anforderungen an die KI-Sicherheit mit einem Gateway-basierten Referenzdesign abzugleichen.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet