



November 14, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Das Model Context Protocol (MCP) entwickelt sich schnell zu einer grundlegenden Schicht für die Verbindung von KI-Agenten mit Tools, APIs und Unternehmenssystemen. Mit zunehmender Verbreitung haben sich MCP-Gateways als die entscheidende Control Plane etabliert, die diese Interaktionen steuert, sichert und skaliert. Anstatt Agenten direkt mit Tools verbinden zu lassen, verlassen sich Unternehmen heute auf MCP-Gateways, um Sicherheit durchzusetzen, Observability zu verwalten und den Betrieb über komplexe KI-Ökosysteme hinweg zu vereinfachen.
Dieser Blogbeitrag analysiert die 10 besten MCP-Gateways im Jahr 2026, ihre Kernphilosophien, Hauptmerkmale, Vor- und Nachteile sowie den jeweils optimalen Einsatzzweck in der modernen KI-Infrastruktur.
Ein MCP-Gateway ist die zentralisierte Steuerungsschicht, die verwaltet, wie KI-Agenten über das Model Context Protocol (MCP) mit MCP-Servern, Tools und externen Systemen interagieren. Anstatt Agenten die direkte Verbindung zu mehreren Tools und Diensten zu erlauben, fungiert das Gateway als sicherer Vermittler, der Authentifizierung, Zugriffskontrolle, Routing, Observability, Rate Limiting, Auditing und Richtliniendurchsetzung übernimmt.
Da KI-Agenten immer autonomer werden und Zugriff auf Unternehmenssysteme erhalten, werden MCP-Gateways zu einer essenziellen Infrastruktur. Ohne ein Gateway stehen Unternehmen häufig vor fragmentierten Sicherheitsrichtlinien, uneinheitlichen Berechtigungen, mangelnder Transparenz beim Agentenverhalten und operationaler Komplexität über mehrere MCP-Server und Umgebungen hinweg.
MCP-Gateways lösen diese Herausforderungen, indem sie eine einheitliche Verwaltungsschicht für alle Interaktionen zwischen Agenten und Tools bereitstellen. Sie helfen Unternehmen dabei, KI-Systeme zu sichern, die Tool-Nutzung zu überwachen, Governance-Richtlinien durchzusetzen und MCP-Deployments zuverlässig über Teams und Produktionsumgebungen hinweg zu skalieren. In vielerlei Hinsicht werden MCP-Gateways zum Äquivalent von API-Gateways für das Ökosystem der agentischen KI.
Konzentrieren Sie sich bei der Bewertung von MCP-Gateway-Lösungen auf die Funktionen, die Ihren Anforderungen an Sicherheit, Skalierbarkeit und Betrieb entsprechen.
Hier ist ein kurzer Vergleich der besten MCP-Gateway-Lösungen im Jahr 2026, der Ihnen zeigt, wie sie sich in Bezug auf Leistung, Skalierbarkeit, Sicherheit und Integrationsfähigkeiten unterscheiden.

Der Ansatz von TrueFoundry ist einfach: Wenn Unternehmen bereits KI-Infrastruktur für LLMs verwalten, bringt es wenig Mehrwert, den Betrieb über separate Systeme für MCP-Tools zu fragmentieren. Stattdessen vereint TrueFoundry die LLM-Infrastruktur und das MCP-Management in einer einzigen Control Plane mit gemeinsamen Eigenschaften für Sicherheit, Observability, Governance und Leistung. Dieser zentralisierte Ansatz vereinfacht den KI-Betrieb und bietet Engineering-Teams eine konsolidierte Plattform für Überwachung, Deployment und Kostenmanagement.
Einer der herausragenden Vorteile der Plattform ist ihre leistungsorientierte Architektur. TrueFoundry erreicht unter Last eine Latenz von unter 3 ms, indem Authentifizierung und Rate Limiting im Arbeitsspeicher verarbeitet werden, anstatt auf Datenbankabfragen zurückzugreifen. Für KI-Agenten, die Hunderte von MCP-Tool-Aufrufen pro Interaktion durchführen, summiert sich diese Latenzreduzierung zu deutlich schnelleren und reaktionsfähigeren Systemen.
Die Plattform legt außerdem Wert auf betriebliche Einfachheit auf Enterprise-Niveau. Teams können containerisierte MCP-Server deployen, sie direkt mit dem AI Gateway integrieren und Authentifizierung, Zugriffskontrolle, benutzerdefinierte Konfigurationen, Guardrails, Fallback-Mechanismen, Load Balancing und Rate Limits über eine einheitliche Oberfläche verwalten. Interaktive Playgrounds beschleunigen die Entwicklung zusätzlich, indem sie produktionsbereite Code-Snippets in mehreren Sprachen generieren und Teams helfen, schnell vom Experimentieren zum Einsatz zu gelangen.
Vor allem bietet TrueFoundry einheitliche Observability und Abrechnung. Unternehmen, die bereits die Leistung und Kosten von LLMs verfolgen, erhalten über dasselbe Dashboard Einblick in die Nutzung von MCP-Tools und Infrastrukturmetriken. Das verhindert betriebliche blinde Flecken und unerwartete Budgetüberschreitungen.
TrueFoundry eignet sich am besten für Unternehmen, die bereits erhebliche KI-Workloads betreiben und bestehende Infrastrukturen erweitern möchten, anstatt fragmentierte Toolsets einzuführen. Die einheitliche Architektur ist besonders attraktiv für Unternehmen, die ein zentralisiertes KI-Infrastrukturmanagement von einem einzigen Anbieter bevorzugen.
Die Plattform passt auch hervorragend zu Engineering-Teams, die eine einfach zu verwaltende, funktionsreiche Enterprise-Lösung mit integrierten Funktionen für Deployment, Überwachung, Finetuning und Orchestrierung suchen. Teams, die agentische Workflows und MCP-Ökosysteme einführen, profitieren von der betrieblichen Einfachheit, den umfangreichen Integrationen und den cloud-nativen Deployment-Angeboten.

Composio ist eine KI-Integrationsplattform, die Entwicklern hilft, KI-Agenten über ein verwaltetes MCP-Gateway mit externen Anwendungen zu verbinden. Sie bietet eine einheitliche Schnittstelle für den Zugriff auf Hunderte vorgefertigter Integrationen, sodass der Aufbau und die Wartung einzelner Konnektoren entfallen.
Indem Composio Authentifizierung und Tool-Management im Hintergrund abwickelt, können Teams KI-gestützte Workflows schnell erstellen und deployen.

Context Forge von IBM verfolgt einen Föderations-Ansatz für das MCP-Management und ermöglicht es mehreren Gateways, nahtlos über Regionen, Umgebungen und Infrastruktur-Stacks hinweg zu arbeiten. Funktionen wie Auto-Discovery, Health-Monitoring und Aggregation von Fähigkeiten machen es ideal für komplexe verteilte Deployments.
Die Plattform bietet zudem eine hohe Flexibilität für Unternehmen, da sie mehrere Authentifizierungsmethoden, verschlüsseltes Anmeldedaten-Management und Kompatibilität mit Datenbanken wie PostgreSQL, MySQL und SQLite unterstützt. Die Funktion zur virtuellen Serverkomposition ermöglicht es, mehrere MCP-Server als einen einzigen Endpunkt darzustellen, was die Interaktionen der Agenten vereinfacht.
Dennoch bleibt Context Forge ein Projekt im Alpha-Stadium ohne offiziellen kommerziellen Support. Obwohl es leistungsstark ist, machen seine Einrichtungs- und Verwaltungsanforderungen es eher passend für Unternehmen mit ausgereiften DevOps-Kapazitäten als für Teams, die eine vollständig verwaltete MCP-Plattform suchen.

Microsoft versteht das MCP-Management als Erweiterung des Azure-Ökosystems und nicht als eigenständige Plattform. Dadurch können Unternehmen, die bereits Azure nutzen, MCP-Funktionen in ihre bestehende Cloud-Infrastruktur integrieren, was den Bedarf an separaten Tools reduziert.
Die größte Stärke liegt in der Azure-nativen Integration. Dienste wie Azure AD (Entra ID) vereinfachen Authentifizierung und Zugriffskontrolle, während Azure API Management für Richtliniendurchsetzung und sicheren API-Zugriff sorgt. Die Unterstützung für Azure Container Apps und Kubernetes ermöglicht zudem skalierbare MCP-Deployments unter Nutzung vertrauter cloud-nativer Workflows.
Während dieser Ansatz für Azure-zentrierte Unternehmen gut funktioniert, kann er zusätzliche Komplexität mit sich bringen und Multi-Cloud- oder hybride Deployments anspruchsvoller gestalten.

Lasso Security konzentriert sich auf die Absicherung von KI-Agenten und MCP-Workflows und adressiert die Transparenz- und Kontrollherausforderungen, die entstehen, wenn Agenten mit Tools und Unternehmenssystemen interagieren. Die Plattform, die als Gartner Cool Vendor für KI-Sicherheit ausgezeichnet wurde, ist darauf ausgelegt, KI-spezifische Risiken zu erkennen und zu mindern, die traditionelle Sicherheitstools möglicherweise übersehen.
Ihre plugin-basierte Architektur ermöglicht es Unternehmen, Funktionen wie Echtzeit-Bedrohungserkennung, Token-Maskierung, Sicherheits-Scanning und KI-Sicherheits-Guardrails je nach Bedarf einzubinden. Lasso stärkt zudem die Sicherheit der Lieferkette durch Analysen der Tool-Reputation, was Teams hilft, die Vertrauenswürdigkeit von MCP-Servern und Integrationen zu bewerten.
Mit einem starken Fokus auf die Überwachung des Agentenverhaltens, die Verhinderung unbefugter Zugriffe und den Schutz sensibler Daten eignet sich Lasso besonders gut für sicherheitsbewusste und regulierte Umgebungen.
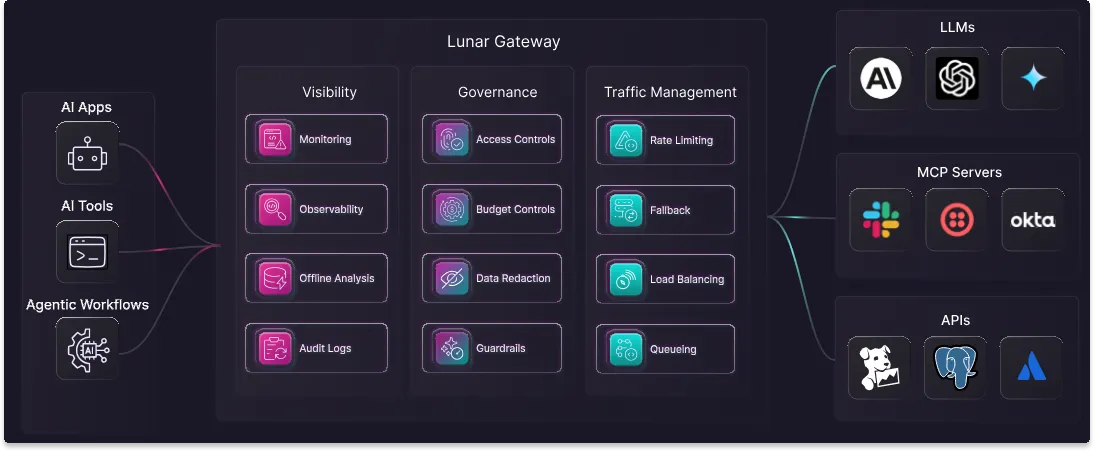
Lunar.dev MCPX ist ein unternehmensfokussiertes MCP-Gateway, das entwickelt wurde, um Interaktionen zwischen Agenten und Tools über eine einzige Steuerungsschicht zu zentralisieren und zu sichern. Die Kernstärke liegt in Governance, Zugriffskontrolle und Überprüfbarkeit. Das macht es zu einer hervorragenden Wahl für Unternehmen, die Transparenz darüber benötigen, wie KI-Agenten mit internen Systemen und Tools interagieren.
Die Plattform ermöglicht eine feingranulare Richtliniendurchsetzung, sodass Teams steuern können, welche Tools, Aktionen und Berechtigungen für bestimmte Agenten oder Benutzer verfügbar sind. Funktionen wie unveränderliche Audit-Logs und zentrales Secret-Management tragen dazu bei, Sicherheit, Compliance und betriebliche Aufsicht zu stärken.
Trotz des Foki auf Governance behält MCPX eine niedrige Latenz bei, sodass Unternehmen Sicherheitskontrollen durchsetzen können, ohne die Leistung der Agenten erheblich zu beeinträchtigen.
MintMCP ist ein unternehmensfokussiertes MCP-Gateway, das entwickelt wurde, um Unternehmen bei der sicheren und skalierbaren Verwaltung des Zugriffs von KI-Agenten zu unterstützen. Mit einem starken Schwerpunkt auf Governance, Compliance und zentraler Kontrolle ermöglicht es Unternehmen, MCP-Server in produktionsbereite Managed Services zu verwandeln und gleichzeitig Transparenz und Aufsicht zu wahren.
Eines der herausragenden Merkmale ist das rollenbasierte Zugriffsmanagement. Anstatt allen Benutzern oder Agenten alle Tools zugänglich zu machen, erlaubt MintMCP den Teams, maßgeschneiderte Endpunkte mit genau den Berechtigungen zu erstellen, die für bestimmte Aufgaben erforderlich sind. Das reduziert Sicherheitsrisiken bei gleichbleibender Flexibilität.
Die Plattform vereinfacht zudem Enterprise-Deployments durch 1-Click-MCP-Hosting, integrierte OAuth 2.0-, SAML- und SSO-Integration, Echtzeitüberwachung und detaillierte Audit-Logs. Die Unterstützung gängiger Unternehmenssysteme erleichtert die Einführung in compliance-getriebenen Umgebungen weiter.
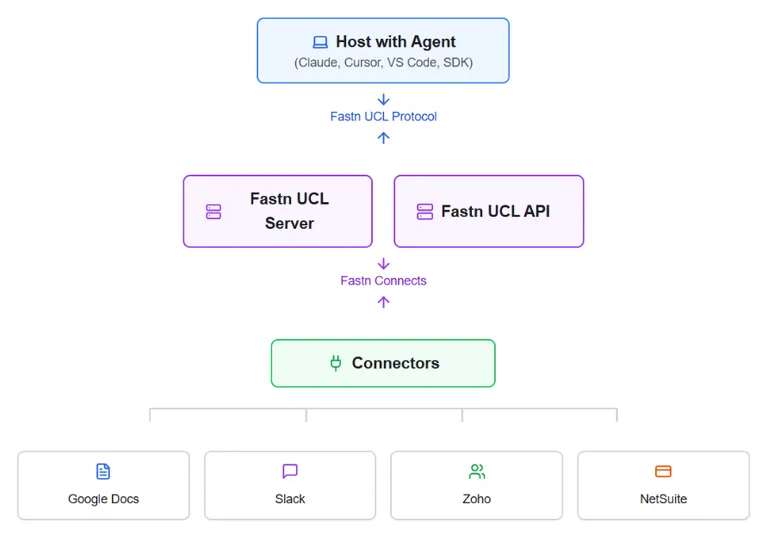
Unified Context Layer (UCL) positioniert sich als „Vercel-für-MCP“-Plattform und bietet eine vollständig verwaltete Umgebung zum Erstellen, Deployen und Skalieren von MCP-Servern und KI-Agenten. Das Hauptziel ist es, die Infrastrukturkomplexität zu reduzieren, damit sich Teams auf die Anwendungsentwicklung statt auf betrieblichen Overhead konzentrieren können.
Die Plattform folgt einem vollständigen PaaS-Modell und kombiniert eine wartungsfreie Infrastruktur mit einem großen Ökosystem von über 1.000 vorgefertigten Tools und Integrationen. Dieser „Build + Buy“-Ansatz ist besonders nützlich für SaaS-Teams und Entwickler, die die Entwicklung von KI-Produkten beschleunigen möchten, ohne separate Hosting- oder Orchestrierungsschichten verwalten zu müssen.
UCL adressiert auch Enterprise-Anforderungen mit einer mandantenfähigen Architektur, compliance-bereiter Infrastruktur und Garantien für hohe Verfügbarkeit. Die Unterstützung von Standards wie SOC 2, ISO, HIPAA und PCI sowie ein Uptime-SLA von 99,9 % machen es geeignet für produktionsreife KI-Deployments.

Obot ist ein Open-Source-MCP-Gateway für Unternehmen, die ihre KI-Infrastruktur lieber selbst hosten und verwalten. Es bietet eine zentrale Control Plane, um KI-Agenten mit externen Tools zu verbinden und gleichzeitig Daten, Sicherheit und Governance in der eigenen Umgebung des Unternehmens zu belassen.
Mit Unterstützung für Kubernetes-Deployments, Enterprise-Identitätsanbieter sowie integrierte und benutzerdefinierte MCP-Server ist Obot eine starke Wahl für Teams, die Vendor-Lock-in vermeiden und die volle betriebliche Kontrolle behalten wollen.
Workato erweitert seine etablierte Enterprise-iPaaS-Plattform in das MCP-Ökosystem, indem es Unternehmen ermöglicht, bestehende Workflows und Integrationen für KI-Agenten über sichere MCP-Endpunkte bereitzustellen. Anstatt ein separates MCP-Gateway zu bauen, nutzt es seine ausgereifte Automatisierungsinfrastruktur. So können Unternehmen bereits in der Produktion befindliche, von der Governance erfasste Workflows, Integrationen und Sicherheitsrichtlinien wiederverwenden.
Ein entscheidender Vorteil ist das umfassende Integrationsnetzwerk. Mit über 12.000 Anwendungen und Konnektoren ermöglicht Workato AI Agents eine schnelle Verbindung mit komplexen Enterprise-Systemen ohne die Notwendigkeit kundenspezifischer Integrationsentwicklung. Bestehende Low-Code-„Rezepte“ können zudem in MCP-fähige Workflows umgewandelt werden, was die KI-Adaption über Geschäftsprozesse hinweg beschleunigt.
Workato legt den Schwerpunkt auf Governance, Compliance und Zuverlässigkeit statt auf leichtgewichtiges Experimentieren oder Performance mit extrem niedriger Latenz. Seine Enterprise-Grade-Automatisierungs-Engine und Sicherheitskontrollen machen es besonders geeignet für große Unternehmen, die bereits das Workato-Ökosystem nutzen. Das Enterprise-First-Design und die höheren Kosten können es jedoch für kleinere Teams oder Start-ups weniger ideal machen.
Jedes MCP Gateway bringt seine eigenen Stärken mit, daher hängt die richtige Wahl von Ihren spezifischen Anforderungen ab. Bevor Sie sich für eine Plattform entscheiden, sollten Sie Ihre Anforderungen mit der Lösung abgleichen, die am besten dazu passt.
Der Markt für MCP Gateways entwickelt sich rasant, aber es zeichnen sich bereits einige deutliche Trends ab. Die erfolgreichsten Plattformen bieten eine ausgewogene Kombination aus Sicherheit, operationaler Einfachheit und architektureller Flexibilität.
Da AI Agents auf immer mehr Enterprise-Systeme zugreifen, werden eine starke Governance und eine zentralisierte Observability essenziell und sind nicht mehr bloß optional. Gleichzeitig benötigen Unternehmen eine skalierbare und anpassungsfähige Infrastruktur, um wachsende agentische Workloads ohne zusätzliche Komplexität zu unterstützen.
MCP Gateways sind erst die erste Schicht eines umfassenderen AI-Infrastruktur-Stacks, der künftig auch Agenten-Orchestrierung und Inter-Agenten-Kommunikation umfassen wird. Anbieter, die über die grundlegende Protokollunterstützung hinausgehen und reale Enterprise-Herausforderungen in den Bereichen Sicherheit, Skalierung und Zuverlässigkeit lösen, werden die nächste Phase dieses Ökosystems anführen.
Buchen Sie eine Demo und erleben Sie TrueFoundry in Aktion
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.




MCP gateways typically centralize OAuth and API key management by securely storing credentials, handling token refresh, and injecting them during tool calls. This reduces exposure risk, enforces access control, and simplifies authentication across multiple AI agents and integrated services.
MCP gateways like MintMCP, Lunar.dev MCPX, TrueFoundry, and Microsoft MCP Gateway provide RBAC features. They allow granular permission control over tools, actions, and agents, ensuring secure, policy-driven access in enterprise environments with strong governance and compliance requirements.
To create an MCP gateway, you design a service that manages authentication, routing, and tool execution between AI agents and MCP servers. It includes APIs for tool access, security layers, observability, rate limiting, and integration with MCP protocol standards.
Docker MCP Gateway and IBM Context Forge are notable open-source or open-architecture options. Docker offers container-based simplicity, while IBM focuses on federation and enterprise extensibility. Both require strong DevOps expertise for production-scale deployment.
Best self-hosted MCP gateways include Docker MCP Gateway, IBM Context Forge, and TrueFoundry. These solutions provide infrastructure control, security isolation, and deployment flexibility, making them suitable for enterprises needing on-prem or hybrid MCP environments.
TrueFoundry is the best MCP gateway for enterprises due to its production-grade governance features like RBAC and secret management. It provides a managed control plane that allows organizations to deploy and scale connections across hybrid clouds while maintaining strict security and auditability standards required for high-stakes AI workloads.
To evaluate the best MCP gateway, assess its security controls, routing capabilities, scalability, observability, and ease of integration with your existing infrastructure. A strong solution should securely manage access to MCP servers, handle traffic reliably, provide clear monitoring visibility, and fit seamlessly into your production environment.
The most secure MCP gateway is one that provides robust authentication mechanisms, role-based access control, encrypted communication, and centralized policy enforcement. Security also depends on how well the gateway integrates with identity providers and protects tool credentials in production environments.
Yes, TrueFoundry’s MCP gateway is a great choice. It is designed for production AI systems, offering secure access control, scalable routing, observability, and enterprise-grade governance. It is well-suited for teams that need centralized control over MCP servers while maintaining reliability and operational simplicity.



Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet


















