



October 9, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.


Published: October 6, 2026
Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Claude Code hat sich schnell zu einem der beliebtesten KI-Coding-Assistenten für professionelle Entwickler entwickelt. Doch während der Einstieg mit einem API-Schlüssel einfach ist, stellt die Verwaltung von Claude Code für Dutzende oder Hunderte von Entwicklern eine ganz andere Herausforderung dar.
Unternehmen benötigen eine zentralisierte Authentifizierung, Budgetkontrollen, Audit-Logs, Modell-Routing, Observability und die Durchsetzung von Richtlinien – Funktionen, die Claude Code von sich aus nicht bietet.
Claude Code benötigt lediglich zwei Umgebungsvariablen, um mit einem Gateway anstelle von Anthropic direkt zu kommunizieren: ANTHROPIC_BASE_URL und ANTHROPIC_AUTH_TOKEN. Genau diese Einfachheit ist der Grund, warum so viele Teams innerhalb weniger Wochen nach der Einführung dazu übergehen, den Datenverkehr über eine andere Lösung zu leiten. Sobald mehr als nur ein paar Ingenieure Claude Code über den Cloud-Anbieter des Unternehmens nutzen, fordert jemand Transparenz bei den Ausgaben, ein anderer möchte ein Fallback-Modell für den Fall, dass Anthropic Ausfälle hat, und die Sicherheitsabteilung möchte wissen, mit welchen MCP-Servern sich die Mitarbeiter von ihren Laptops aus verbinden.
In diesem Leitfaden vergleichen wir die besten AI-Gateways für Claude Code im Jahr 2026 auf Basis von Unternehmenssicherheit, Governance, Bereitstellungsflexibilität und operativen Fähigkeiten.
Claude Code funktioniert gut, wenn nur ein einzelner Entwickler einen persönlichen Anthropic-API-Schlüssel verwendet. Doch sobald mehrere Ingenieure darauf angewiesen sind, stoßen Plattform-Teams schnell auf Herausforderungen in den Bereichen Sicherheit, Governance und operative Transparenz.
Ohne ein AI-Gatewayverbindet sich jeder Entwickler direkt mit dem Modellanbieter. API-Schlüssel sind auf Laptops verteilt, es gibt keine zentralisierte Authentifizierung und Führungskräfte in der Entwicklung haben kaum Einblick in die Modellnutzung, Kosten oder Zugriffsmuster. Wenn ein Mitarbeiter das Unternehmen verlässt, wird das Rotieren von Zugangsdaten oft zu einem manuellen Prozess. Wenn Anthropic einen Ausfall hat oder ein Team zu einem anderen Modellanbieter wechseln möchte, muss möglicherweise jeder Entwickler seine lokale Konfiguration aktualisieren.
Ein AI-Gateway führt eine zentralisierte Steuerungsebene zwischen Claude Code und den zugrunde liegenden Modellanbietern ein. Anstatt dass jeder Entwickler seine eigenen Anbieter-Zugangsdaten verwaltet, verbindet sich Claude Code mit einem einzigen Unternehmens-Endpunkt, an dem Authentifizierung, Routing und Governance-Richtlinien konsistent durchgesetzt werden.
Ein AI-Gateway vereinfacht nicht nur die Konnektivität, sondern ermöglicht Funktionen, die mit zunehmender Nutzung immer wichtiger werden:
Für Unternehmen, die Claude Code für Dutzende oder Hunderte von Entwicklern bereitstellen, verwandelt ein AI-Gateway das Tool von einer individuellen Entwicklerlösung in eine Plattform, die sicher und zuverlässig im Unternehmensmaßstab betrieben werden kann.
Claude Code über einen Proxy zu leiten, ist der einfache Teil. Sowohl LiteLLM als auch OpenRouter erledigen das in wenigen Minuten. Die schwierigeren Fragen tauchen erst nach dem Rollout auf:
Dies sind die Dimensionen, anhand derer der restliche Beitrag die 5 führenden Plattformen vergleicht.
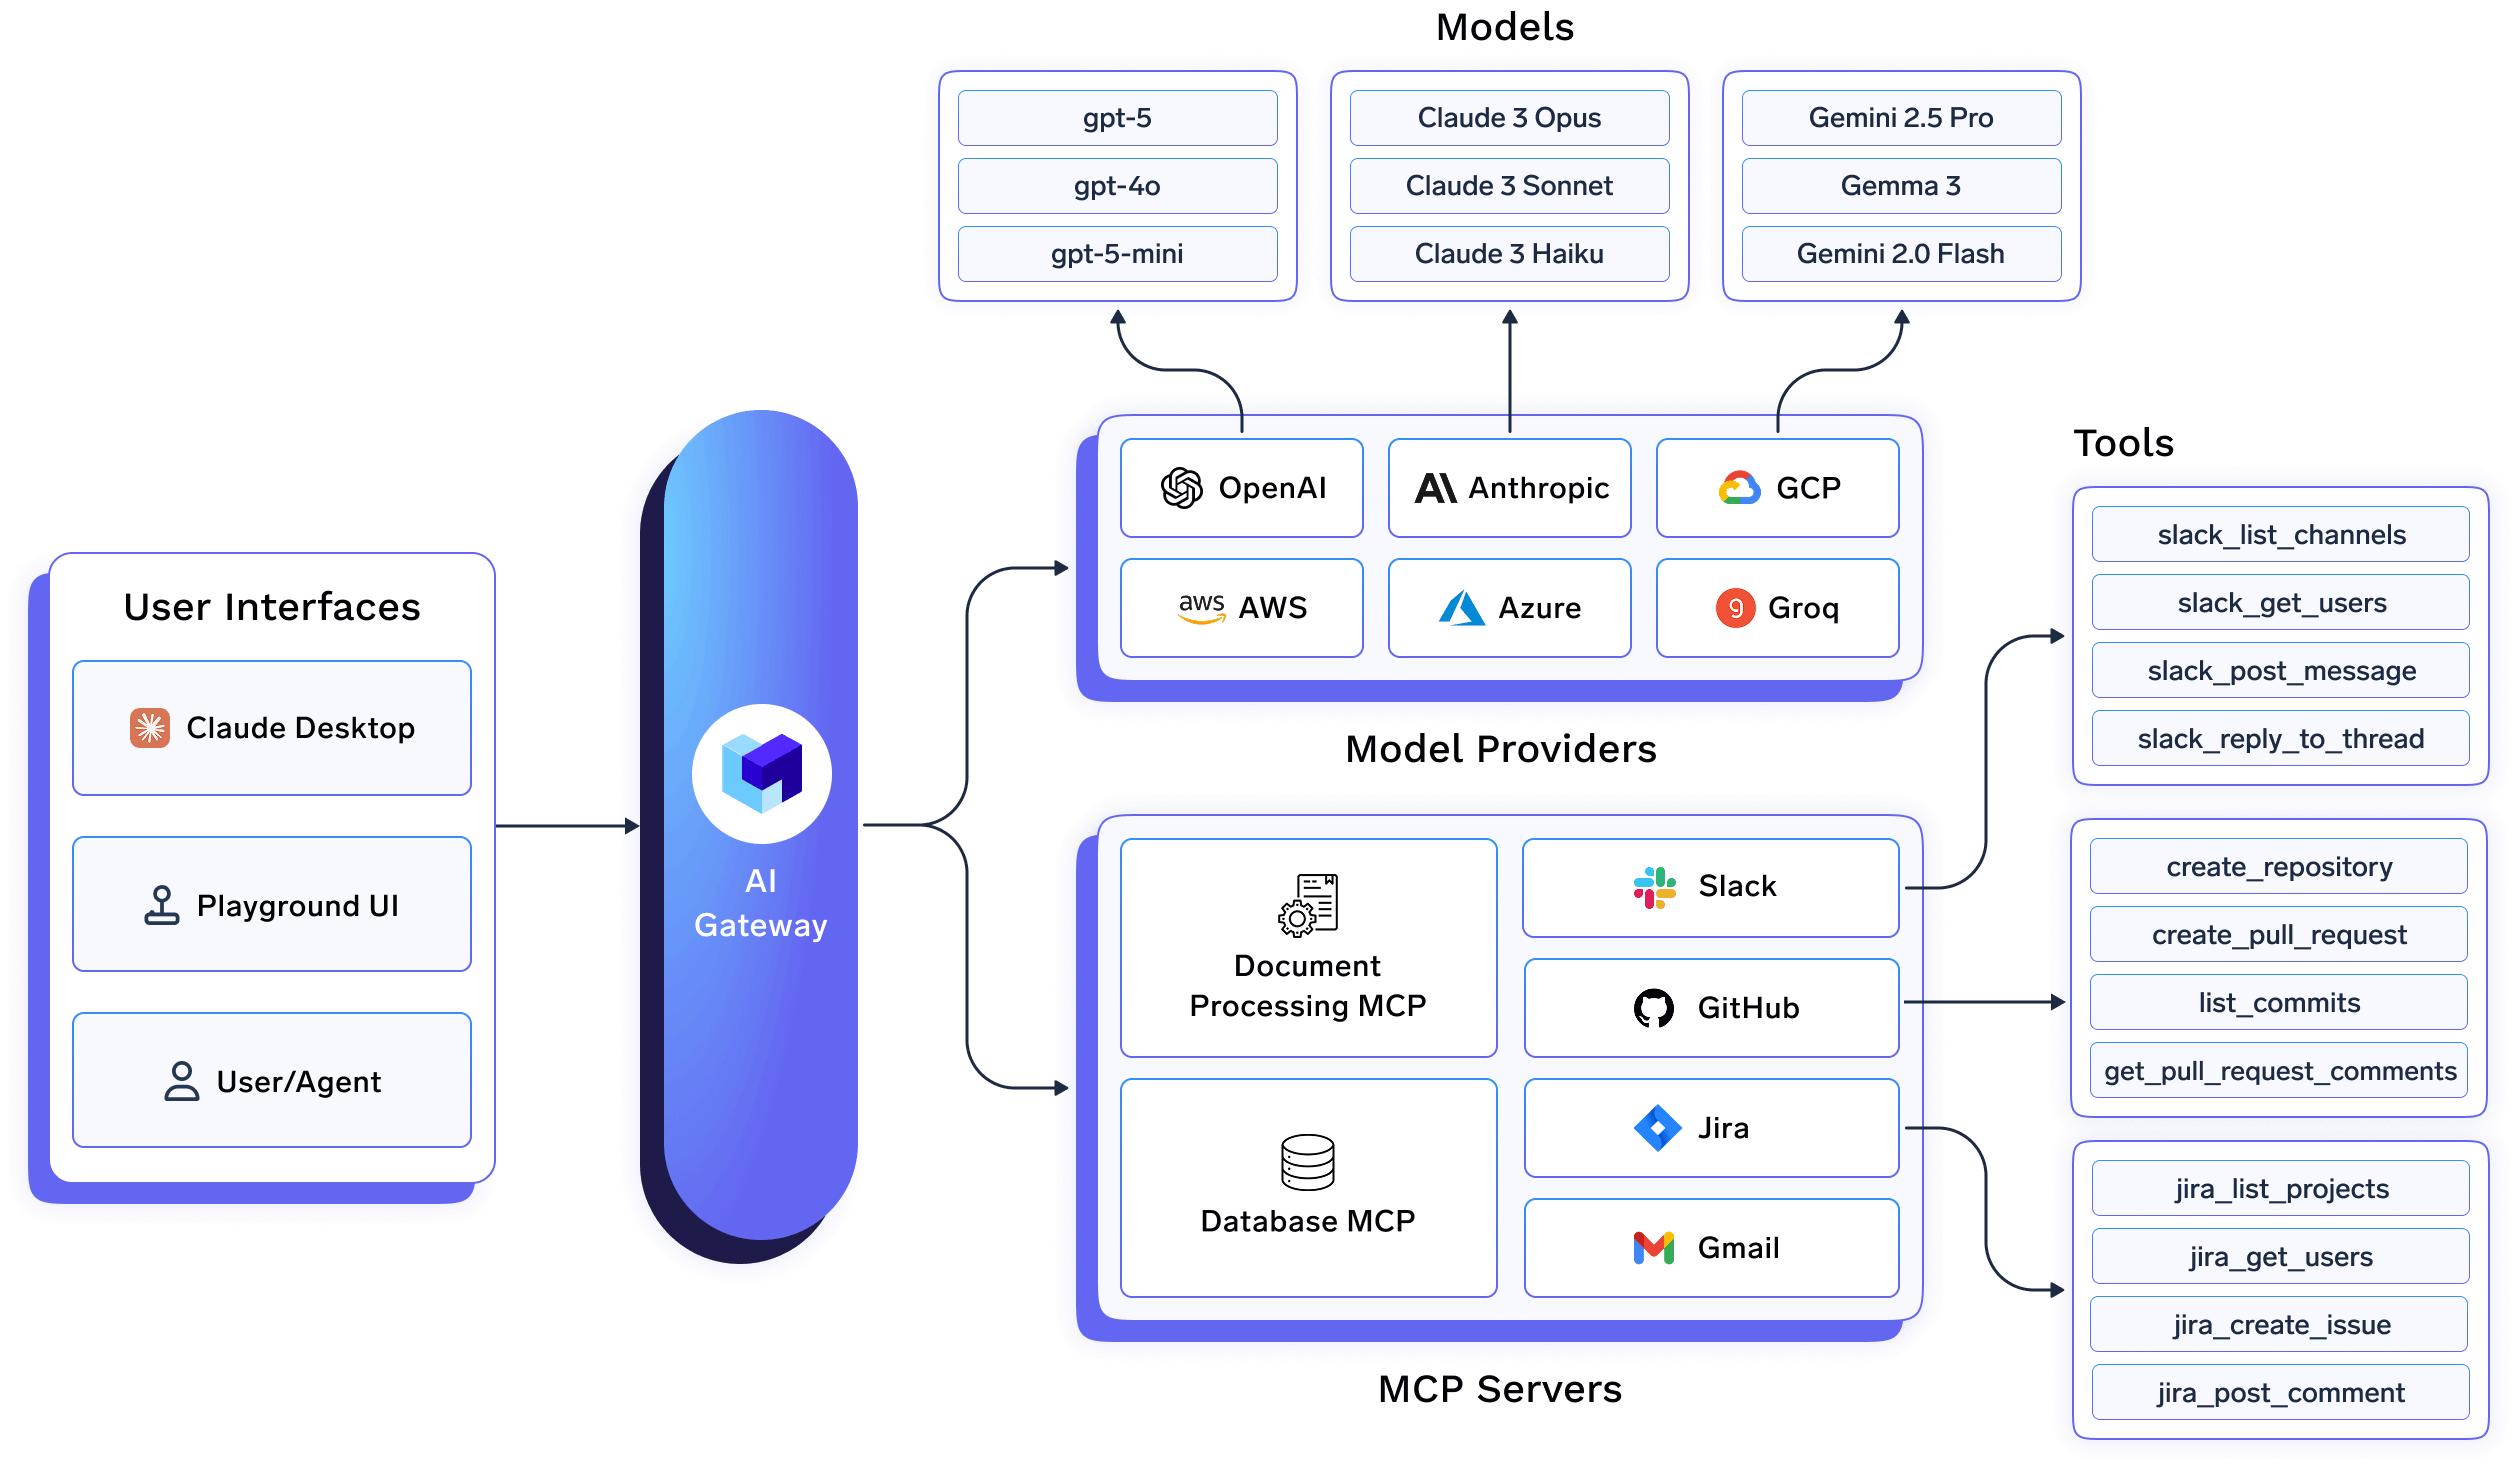
TrueFoundry bietet eine dedizierte Integration für Claude Code, Claude Code Max, und Claude Desktop, wodurch Engineering-Teams eine Verbindung über ein zentrales AI Gateway herstellen können, anstatt einzelne Anthropic-API-Schlüssel zu verwalten. Entwickler verweisen Claude Code einfach auf den TrueFoundry-Endpunkt und nutzen ihre gewohnten Workflows weiter, während Plattform-Teams eine zentrale Kontrolle über Authentifizierung, Governance, Observability und Modellzugriff erhalten.
Eines der wichtigsten Alleinstellungsmerkmale von TrueFoundry ist das integrierte MCP-Gateway. Administratoren registrieren genehmigte MCP-Server – wie GitHub, Sentry, Jira oder interne APIs – einmalig in der TrueFoundry-Steuerungsebene, konfigurieren ausgehende Authentifizierungs- und Zugriffsrichtlinien und stellen Entwicklern eine sofort einsatzbereite Verbindungs-URL zur Verfügung. Für verwaltete Geräte können Unternehmen eine managed-mcp.json -Datei über ihre MDM-Lösung verteilen und so sicherstellen, dass Claude Code nur eine Verbindung zu genehmigten MCP-Servern herstellen kann. Dies verhindert, dass Entwickler nicht autorisierte Tools hinzufügen, und gibt Sicherheitsteams gleichzeitig vollständige Transparenz über den Tool-Zugriff.
Die Authentifizierung erfolgt über Identitätsanbieter für Unternehmen anstelle von statischen API-Schlüsseln. TrueFoundry lässt sich in Okta, Microsoft Entra ID (Azure AD) und andere SAML/OIDC-Anbieterintegrieren, sodass sich Entwickler bei der ersten Verbindung über Claude Code per SSO authentifizieren können. Konten werden automatisch bereitgestellt, und Unternehmen können das Onboarding und Offboarding mit SCIM-Provisioning weiter automatisieren, wodurch die manuelle Verteilung oder Rotation von API-Schlüsseln entfällt.
Über die Governance hinaus ist TrueFoundry für produktive KI-Bereitstellungen konzipiert. Es kann als verwaltetes SaaS-Angebot, in Ihrer eigenen VPC, lokal (on-premises) oder in vollständig isolierten Umgebungen (Air-Gapped) bereitgestellt werden. Das KI-Gateway unterstützt über 1.000 LLMs über eine einzige OpenAI-kompatible API, wodurch Teams Anfragen über verschiedene Anbieter leiten oder Failover-Optionen konfigurieren können, falls es bei Anthropic zu einem Ausfall kommt. Das Gateway fügt lediglich 3–4 ms Latenz hinzu und unterstützt gleichzeitig über 350 Anfragen pro Sekunde auf einer einzelnen vCPU, was es für unternehmensweite Claude Code -Bereitstellungen geeignet macht.
Vorteile
Nachteile
Ideal für: Unternehmen, die Claude Code in mehreren Engineering-Teams einsetzen und eine zentrale Authentifizierung, MCP-Governance, Enterprise-Observability sowie eine einheitliche Verwaltung von LLM-Traffic und Tool-Zugriff benötigen.
LiteLLM ist eines der beliebtesten Open-Source-KI-Gateways für Claude Code. Es ist oft die erste Wahl für Engineering-Teams, die Modell-Routing, Nutzungsverfolgung und Provider-Abstraktion wünschen, ohne sich an eine kommerzielle Plattform zu binden. Da es Open Source und gut dokumentiert ist, ist der Einstieg relativ unkompliziert.
Um Claude Code zu verbinden, installieren Sie LiteLLM (pip install 'litellm[proxy]'), konfigurieren Ihre Modelle in einer config.yaml -Datei, starten den Proxy und verweisen Claude Code darauf, indem Sie die ANTHROPIC_BASE_URL und ANTHROPIC_AUTH_TOKEN Umgebungsvariablen. Da Claude Code intern die Modell-Aliase sonnet, opusund haikuerwartet, ordnen Teams, die andere Modelle verwenden, diese Aliase üblicherweise über die ANTHROPIC_MODEL und ANTHROPIC_SMALL_FAST_MODEL Umgebungsvariablen neu zu.
LiteLLM eignet sich gut für Unternehmen, die die vollständige Kontrolle über ihr KI-Gateway behalten möchten. Es unterstützt Modell-Routing über verschiedene Anbieter hinweg, grundlegende Kostenverfolgung und umfangreiche Anpassungsmöglichkeiten, während es gleichzeitig kostenlos selbst gehostet werden kann. Für größere Implementierungen bietet LiteLLM Enterprise zusätzliche Funktionen wie SSO, RBAC, Audit-Logs und Prometheus-Metriken.
Der Kompromiss liegt in der operativen Verantwortung. Der produktive Betrieb von LiteLLM bedeutet, dass Ihr Team für den gesamten Stack verantwortlich ist, einschließlich des Proxys selbst, Redis, PostgreSQL, Load Balancing, Monitoring, Upgrades, Backups und der Reaktion auf Vorfälle. Für Unternehmen ohne dediziertes Platform-Engineering-Team kann der operative Aufwand mit wachsender Nutzung erheblich werden. Ein weiterer Aspekt ist die Sicherheit der Software-Lieferkette.
Vorteile
Nachteile
Ideal für: Engineering-Teams, die ein flexibles Open-Source-KI-Gateway für Claude Code suchen und mit dem Betrieb ihrer eigenen Infrastruktur vertraut sind.
OpenRouter verfolgt einen völlig anderen Ansatz. Anstatt als selbst gehostetes Gateway zu fungieren, bietet es eine vollständig verwaltete API, die Claude Code über einen einzigen Endpunkt Zugriff auf Hunderte von LLMs gewährt. Entwickler müssen lediglich ANTHROPIC_BASE_URL auf die OpenRouter-API verweisen, ihren API-Schlüssel konfigurieren, und schon kann Claude Code sofort auf Modelle von Anthropic, OpenAI, Google, DeepSeek und vielen anderen Anbietern zugreifen.
Für einzelne Entwickler und kleine Teams ist OpenRouter damit eine der schnellsten Möglichkeiten, mit verschiedenen Modellen zu experimentieren. Es muss kein Proxy bereitgestellt und keine Infrastruktur gewartet werden, und die Abrechnung erfolgt unkompliziert nach dem Pay-as-you-go-Prinzip. Nutzer erwerben Guthaben und zahlen pro verbrauchtem Token, inklusive Unterstützung für Ausgabenwarnungen und zentraler Abrechnung über verschiedene Anbieter hinweg.
Der Unterschied zwischen OpenRouter und Enterprise-KI-Gateways liegt in der Governance. Der Fokus liegt hier auf der Vereinfachung des Modellzugriffs statt auf der Bereitstellung organisatorischer Kontrollmechanismen. Funktionen wie Enterprise-SSO, zentrales RBAC, Audit-Logs, verwaltete MCP-Richtlinien, VPC-Bereitstellung und On-Premises-Hosting liegen außerhalb des primären Leistungsumfangs. Wenn Unternehmen Claude Code in mehreren Engineering-Teams skalieren, gewinnen diese Governance-Funktionen jedoch oft zunehmend an Bedeutung.
Vorteile
Nachteile
Ideal für: Einzelentwickler und kleine Teams, die sofortigen Zugriff auf mehrere LLMs über Claude Code wünschen, ohne eine Gateway-Infrastruktur verwalten zu müssen.
Cloudflare AI Gateway ist ein verwalteter KI-Proxy, der zwischen Claude Code und den Modellanbietern geschaltet wird. Er bietet zentrale Observability, Caching, Ratenbegrenzung, Wiederholungsversuche und Modell-Fallbacks, ohne dass Entwickler ihre Arbeitsabläufe anpassen müssen. Cloudflare hat kürzlich eine spezielle Dokumentation für die Anbindung von Claude Code über das AI Gateway veröffentlicht, was es zu einem der am einfachsten bereitzustellenden gehosteten Gateways für Anthropic-kompatible Clients macht.
Claude Code verbindet sich über den standardmäßigen Anthropic-kompatiblen Endpunkt mit dem Cloudflare AI Gateway. Unternehmen können sich mit einem Cloudflare-Gateway-Token authentifizieren, während Cloudflare die zugrunde liegenden Anbieter-Anmeldedaten entweder über „Bring Your Own Key“ (BYOK) oder das Unified-Billing-Modell verwaltet. Dies ermöglicht es Plattformteams, Anbieter-Anmeldedaten zentral zu verwalten, anstatt Anthropic-API-Schlüssel an jeden Entwickler verteilen zu müssen.
Neben der Konnektivität konzentriert sich Cloudflare auf Zuverlässigkeit und operative Transparenz. Das AI Gateway bietet Anforderungsprotokollierung, Token- und Kostenanalysen, Caching, Ratenbegrenzung, Wiederholungsversuche und Modell-Fallback-Richtlinien für unterstützte Anbieter. So erhalten Engineering-Teams einen zentralen Ort zur Überwachung des KI-Datenverkehrs. Die Kernfunktionen des AI Gateways sind derzeit in allen Cloudflare-Plänen enthalten, was es zu einer zugänglichen Option für Teams macht, die bereits die Entwicklerplattform von Cloudflare nutzen.
Der Kompromiss besteht darin, dass sich das Cloudflare AI Gateway primär auf LLM-Traffic-Management konzentriert und weniger auf die Governance von MCP für Unternehmen. Organisationen, die eine zentrale Verwaltung von MCP-Servern, Identitäts-Workflows für Unternehmen und die Durchsetzung von Richtlinien für den Tool-Zugriff benötigen, benötigen in der Regel zusätzliche Infrastruktur über das AI Gateway hinaus.
Vorteile
Nachteile
Ideal für: Teams, die bereits Cloudflare nutzen und ein verwaltetes AI-Gateway mit Observability, Kostenkontrolle und Zuverlässigkeitsfunktionen für Claude Code suchen.
Das Kong AI Gateway erweitert die API-Gateway-Plattform von Kong um AI-Workloads. Unternehmen können damit dieselben Richtlinien für Authentifizierung, Traffic-Management, Ratenbegrenzung und Observability, die sie bereits für APIs nutzen, auch auf LLM-Traffic anwenden. Es ist die logische Wahl für Unternehmen, die bereits auf Kong Gateway setzen und ihren AI-Traffic mit vertrauten operativen Tools steuern möchten.
Kong wurde nicht speziell für Claude Code entwickelt, bietet aber AI-fähige Gateway-Funktionen, die vor Modellanbieter wie Anthropic und OpenAI geschaltet werden können. Unternehmen können Kong nutzen, um die Authentifizierung zu zentralisieren, Sicherheitsrichtlinien durchzusetzen, Ratenbegrenzungen anzuwenden und Anfragen zu überwachen, während sie den AI-Traffic weiterhin über ihre bestehende Kong-Infrastruktur verwalten.
Da Kong im Kern eine API-Gateway-Plattform ist, erfordert die Bereitstellung für Claude Code in der Regel mehr Infrastruktur und Konfigurationsaufwand als bei AI-nativen Gateways. Zudem gibt es keine dedizierten oder veröffentlichten Integrationsanleitungen für Claude Code, wie sie einige AI-fokussierte Plattformen bieten, sodass Teams einen größeren Teil der Integration selbst aufbauen und pflegen müssen.
Vorteile
Nachteile
Ideal für: Unternehmen, die bereits Kong nutzen und ihr bestehendes API-Governance-Modell auf AI-Workloads ausweiten möchten, anstatt eine separate Gateway-Plattform einzuführen.
Claude Code funktioniert hervorragend für einzelne Entwickler, doch der unternehmensweite Einsatz bringt neue Herausforderungen in den Bereichen Authentifizierung, Governance, Observability sowie beim Zugriff auf KI-Modelle und interne Tools mit sich.
Jede der hier verglichenen Plattformen deckt einen anderen Anwendungsfall ab. LiteLLM bietet die Flexibilität eines Open-Source-Gateways zum Selbsthosten. OpenRouter ist der schnellste Weg, um auf verschiedene Modellanbieter zuzugreifen, ohne sich um die Infrastruktur kümmern zu müssen. Cloudflare AI Gateway konzentriert sich auf verwaltetes Routing, Zuverlässigkeit und Observability, während Portkey Funktionen eines AI-Gateways und MCP-Gateways mit unternehmenstauglichem Traffic-Management kombiniert.
Für größere Unternehmen gehen die Anforderungen jedoch oft über das reine Routing von Anfragen an ein LLM hinaus. Teams in Unternehmen benötigen in der Regel eine zentrale Authentifizierung, Richtliniendurchsetzung, Audit-Logs, Flexibilität bei der Bereitstellung sowie Governance für den Zugriff auf Modelle und MCP-Server. TrueFoundry vereint diese Funktionen in einem einheitlichen AI-Gateway und MCP-Gateway und ist damit bestens für den produktiven Einsatz von Claude Code in großem Maßstab geeignet.
F: Welches AI-Gateway ist am besten für Claude Code geeignet?
A: Das hängt vom Umfang ab. Für Einzelpersonen oder kleine Teams bieten OpenRouter oder ein einfaches LiteLLM-Setup Routing und Zugriff auf mehrere Modelle mit minimalem Aufwand. Sobald Claude Code jedoch in einer gesamten Entwicklungsabteilung eingesetzt wird und die Sicherheitsabteilung Transparenz über den Zugriff auf MCP-Server sowie benutzerbezogene Protokolle benötigt, ist TrueFoundry die speziell dafür entwickelte Lösung.
F: Kann ich LiteLLM oder OpenRouter bereits heute mit Claude Code verwenden?
A: Ja. Beide funktionieren durch die Konfiguration von ANTHROPIC_BASE_URL und ANTHROPIC_AUTH_TOKEN. OpenRouter benötigt keinen lokalen Proxy, da es das Protokoll von Claude Code direkt unterstützt; LiteLLM erfordert den Betrieb einer lokalen oder gehosteten Proxy-Instanz, die Sie selbst konfigurieren.
F: Unterstützt TrueFoundry die MCP-Governance speziell für Claude Code?
A: Ja. Administratoren registrieren genehmigte MCP-Server zentral. Auf verwalteten Geräten übernimmt eine per MDM bereitgestellte managed-mcp.json -Datei die exklusive Kontrolle darüber, mit welchen Servern eine Claude Code-Instanz eines Entwicklers eine Verbindung herstellen darf.
F: Kann ich TrueFoundry in meiner eigenen VPC oder On-Premise bereitstellen?
A: Ja. TrueFoundry läuft in Ihrer VPC, On-Premise, in isolierten Umgebungen (Air-Gapped), hybrid oder über mehrere Clouds hinweg. Da keine Daten Ihre Domäne verlassen, bevorzugen Sicherheitsteams, die Gateways für Claude Code evaluieren, diese Lösung gegenüber rein gehosteten Optionen.
F: Ist TrueFoundry SOC 2- oder HIPAA-konform?
A: Die Infrastruktur von TrueFoundry erfüllt die Anforderungen von SOC2, ISO 27001, DSGVO und HIPAA und bietet integrierte Funktionen für RBAC, SSO sowie unveränderliche Audit-Protokolle. Aktuelle Zertifizierungen finden Sie im Trust Center unter trust.truefoundry.com.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet
















