



novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: novembro 20, 2026

Blazingly fast way to build, track and deploy your models!
Qualquer análise de segurança do OpenRouter começa com o mesmo fato, e este artigo também: com o OpenRouter, prompts, respostas e metadados saem da sua rede a cada requisição, cruzam para o OpenRouter e cruzam novamente para qualquer provedor que atenda à chamada. Tudo mais sob este tópico (como as chaves dos provedores são mantidas, o que os guardrails capturam, como as vulnerabilidades são tratadas, quais certificações existem) fica abaixo dessa questão de fronteira de rede, e é aqui que um AI gateway que você pode executar dentro de sua própria rede diverge de um que você não pode.
Este artigo cobre o tópico de segurança e conformidade da nossa série TrueFoundry vs OpenRouter: quais dados saem da fronteira de rede, gerenciamento de chaves de provedores e BYOK, criptografia e postura de rede, redação de PII em requisições em tempo real, guardrails (nativos, próprios, de terceiros), defesa contra injeção de prompt, tratamento de vulnerabilidades, certificações e quais controles estão restritos a planos pagos. Foi escrito para o engenheiro de segurança que realiza a análise e o engenheiro de vendas que precisa respondê-la, e cada afirmação é extraída da documentação pública dos dois fornecedores.
Não existe configuração do OpenRouter na qual os prompts permaneçam dentro da sua rede, porque não existe modo auto-hospedado. O conteúdo cruza duas fronteiras: a sua para o OpenRouter e a do OpenRouter para o provedor. O que você controla é para onde ele vai e se é retido, não se ele sai da rede. O roteamento na mesma região (Enterprise, UE ou EUA) restringe a jurisdição de descriptografia e processamento; o roteamento com zero retenção de dados (ZDR) restringe as requisições a endpoints que não retêm dados; a fixação de provedor (provider pinning) limita qual empresa recebe os dados. Dois pontos de precisão para um leitor empresarial: o OpenRouter não treina modelos com dados de API, mas cada provedor upstream pode ter termos diferentes para uso via API versus uso do consumidor final, portanto, o segundo salto herda uma política que você precisa verificar por provedor; e o ZDR não se estende a plugins e ferramentas como pesquisa na web, que podem ser operadas por terceiros com suas próprias políticas de retenção. Para um requisito que estabelece "nenhum dado de prompt sai da fronteira de rede", este item é categórico.
A resposta do TrueFoundry depende do modo de implantação, e a fornecemos para cada modo. No SaaS gerenciado, prompts, respostas e metadados transitam pela infraestrutura do TrueFoundry, mitigados pela seleção de região, armazenamento de traces em seu próprio bucket e configurações de log desativado. No modo híbrido, o plano do gateway é executado na sua VPC, portanto o tráfego de prompts e respostas permanece interno; as configurações descem e os logs e métricas sobem para o nosso plano de controle. No modo totalmente auto-hospedado, nada no fluxo de requisição sai da sua rede, exceto e-mails de usuários e contagem de requisições para nosso servidor de licenciamento (segurança e conformidade).
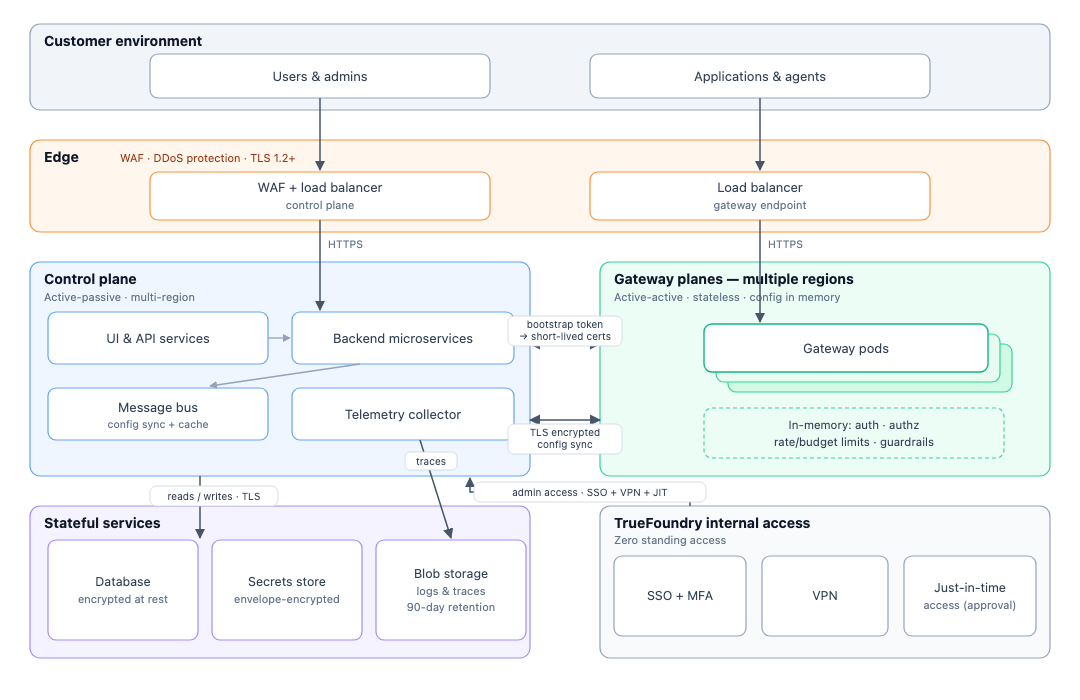
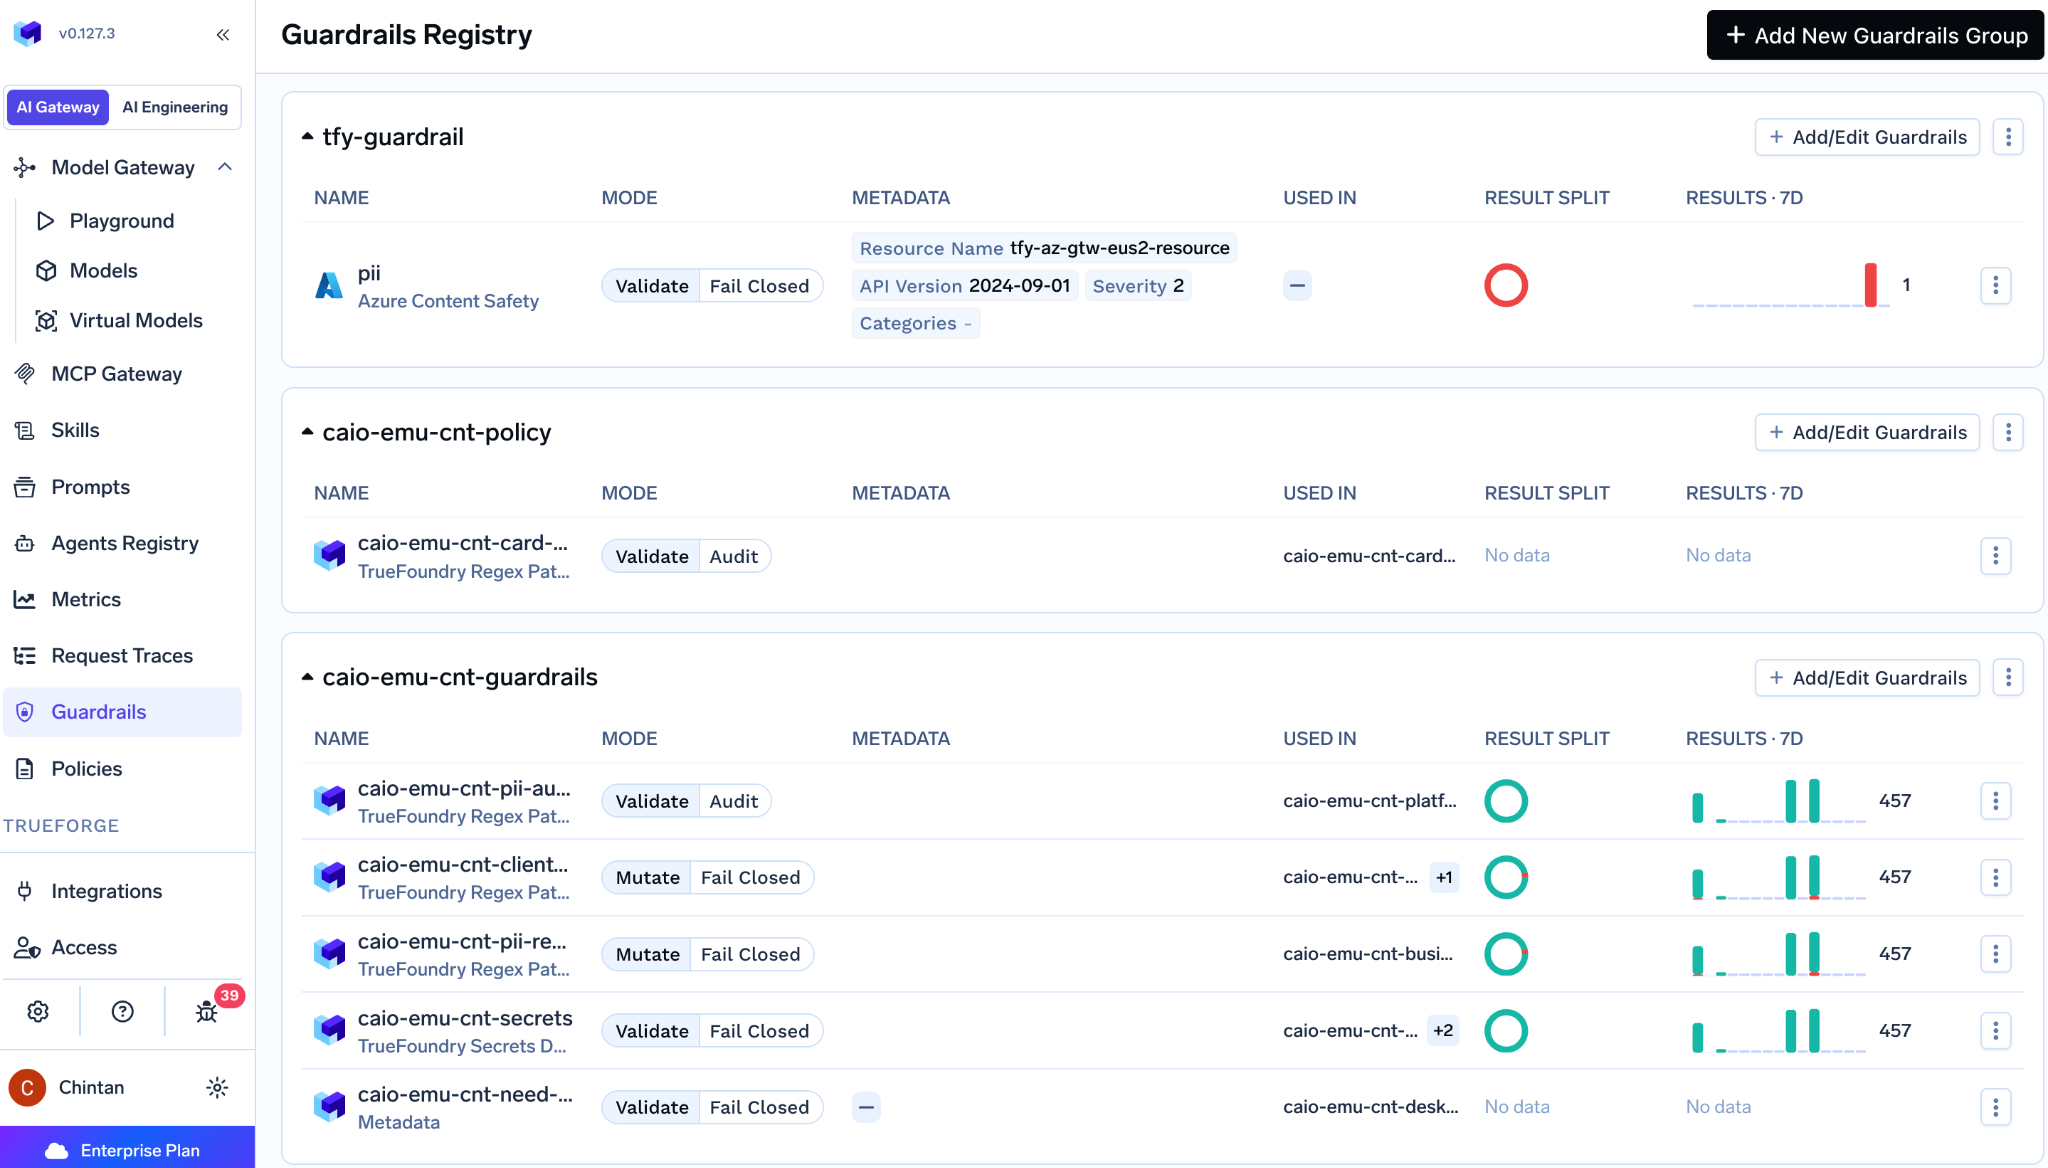
Uma ressalva acompanha cada afirmação de contenção que fazemos: o guardrail nativo de PII/PHI é alimentado pelo Azure AI Language e roda na infraestrutura gerenciada do TrueFoundry, portanto, um cliente auto-hospedado que o ativa envia o conteúdo da requisição através da fronteira que construiu. As alternativas sem saída de dados (no-egress) são um guardrail hospedado pelo fornecedor com suas próprias chaves ou um guardrail personalizado auto-hospedado (guardrail de PII). Como os prompts são armazenados e quem pode vê-los uma vez que estejam dentro é a questão de tenancy, coberta em nosso artigo sobre privacidade no OpenRouter.
O BYOK do OpenRouter permite que você forneça suas próprias credenciais de provedor para que o uso seja faturado na sua conta do provedor, mantendo seus limites de taxa e termos negociados. O OpenRouter declara que as chaves são criptografadas com segurança; elas são gerenciadas nas configurações de BYOK do espaço de trabalho, e cada chave suporta filtros de modelo, chave de API e membros avaliados antes do roteamento, com uma ordem de chave explícita (chaves priorizadas antes dos endpoints do OpenRouter, chaves de fallback depois). A taxa cobrada é uma porcentagem do que o mesmo modelo e provedor custariam no OpenRouter, acima de uma franquia que depende do plano.
A descoberta de segurança está no comportamento de fallback, e ela possui duas camadas. Por padrão, se uma chave BYOK atingir um limite de taxa ou falhar, o OpenRouter faz fallback para a capacidade compartilhada do OpenRouter, cobrada dos seus créditos. Definir "Nunca usar capacidade compartilhada neste provedor", ou o alternador por chave "Sempre usar esta chave", impede o fallback para a própria chave do OpenRouter apenas para aquele provedor específico. A documentação de suporte do OpenRouter afirma explicitamente que isso não impede o fallback para um provedor diferente: se uma chave BYOK da Anthropic falhar, o OpenRouter não usará sua própria chave da Anthropic, mas poderá atender à requisição por meio do Google Vertex usando créditos do OpenRouter. Impedir o fallback entre provedores exige restrições de roteamento no nível da requisição, não nas configurações de BYOK. A consequência prática: uma equipe que adotou BYOK para manter a inferência em uma conta de provedor contratada e revisada quanto à conformidade pode ter seu tráfego atendido por um provedor totalmente diferente em caso de falha de chave, a menos que cada ponto de chamada defina restrições. Não documentado: onde as chaves são armazenadas, o esquema de criptografia, se KMS ou chaves gerenciadas pelo cliente são suportadas e o tratamento de rotação.
O TrueFoundry armazena chaves de provedores de uma de três maneiras: criptografadas em repouso no banco de dados do plano de controle; referenciadas do seu próprio gerenciador de segredos (AWS SSM e Secrets Manager, GCP Secret Manager, Azure Key Vault, HashiCorp Vault) com sincronização automática de hora em hora para que a rotação realizada externamente seja propagada; ou montadas como segredos do Kubernetes. O caminho do gerenciador de segredos funciona para integrações de modelos, MCP e guardrails da mesma forma, e no modo totalmente auto-hospedado as chaves nunca saem da sua infraestrutura (gerenciadores de segredos no AI Gateway). Não há fallback para uma chave do fornecedor porque não existe uma chave do fornecedor; as únicas chaves são as suas. Criptografia envelope KMS nativa ou BYOK para o banco de dados do plano de controle não são documentados, o que destacamos como ressalva em vez de reivindicar.
Na rede, ambos os produtos utilizam TLS: o TrueFoundry documenta TLS 1.2+ em trânsito e AES-256 em repouso na infraestrutura gerenciada; o OpenRouter documenta TLS em sua API pública. Nenhum dos dois documenta mTLS. O OpenRouter não documenta rede privada, lista de permissões de IP, VPC peering ou PrivateLink, o que decorre do seu modelo puramente hospedado; as opções de postura de rede do TrueFoundry são os próprios modos de implantação e, em um cluster auto-hospedado, você pode adicionar uma malha de serviços (service mesh), que é uma postura da sua infraestrutura e não do produto em si.
Ambos os produtos redigem PII na requisição em tempo real, antes que o provedor a veja, que é a questão principal deste tópico (o mascaramento em logs é uma questão de governança e é abordado em outro artigo).
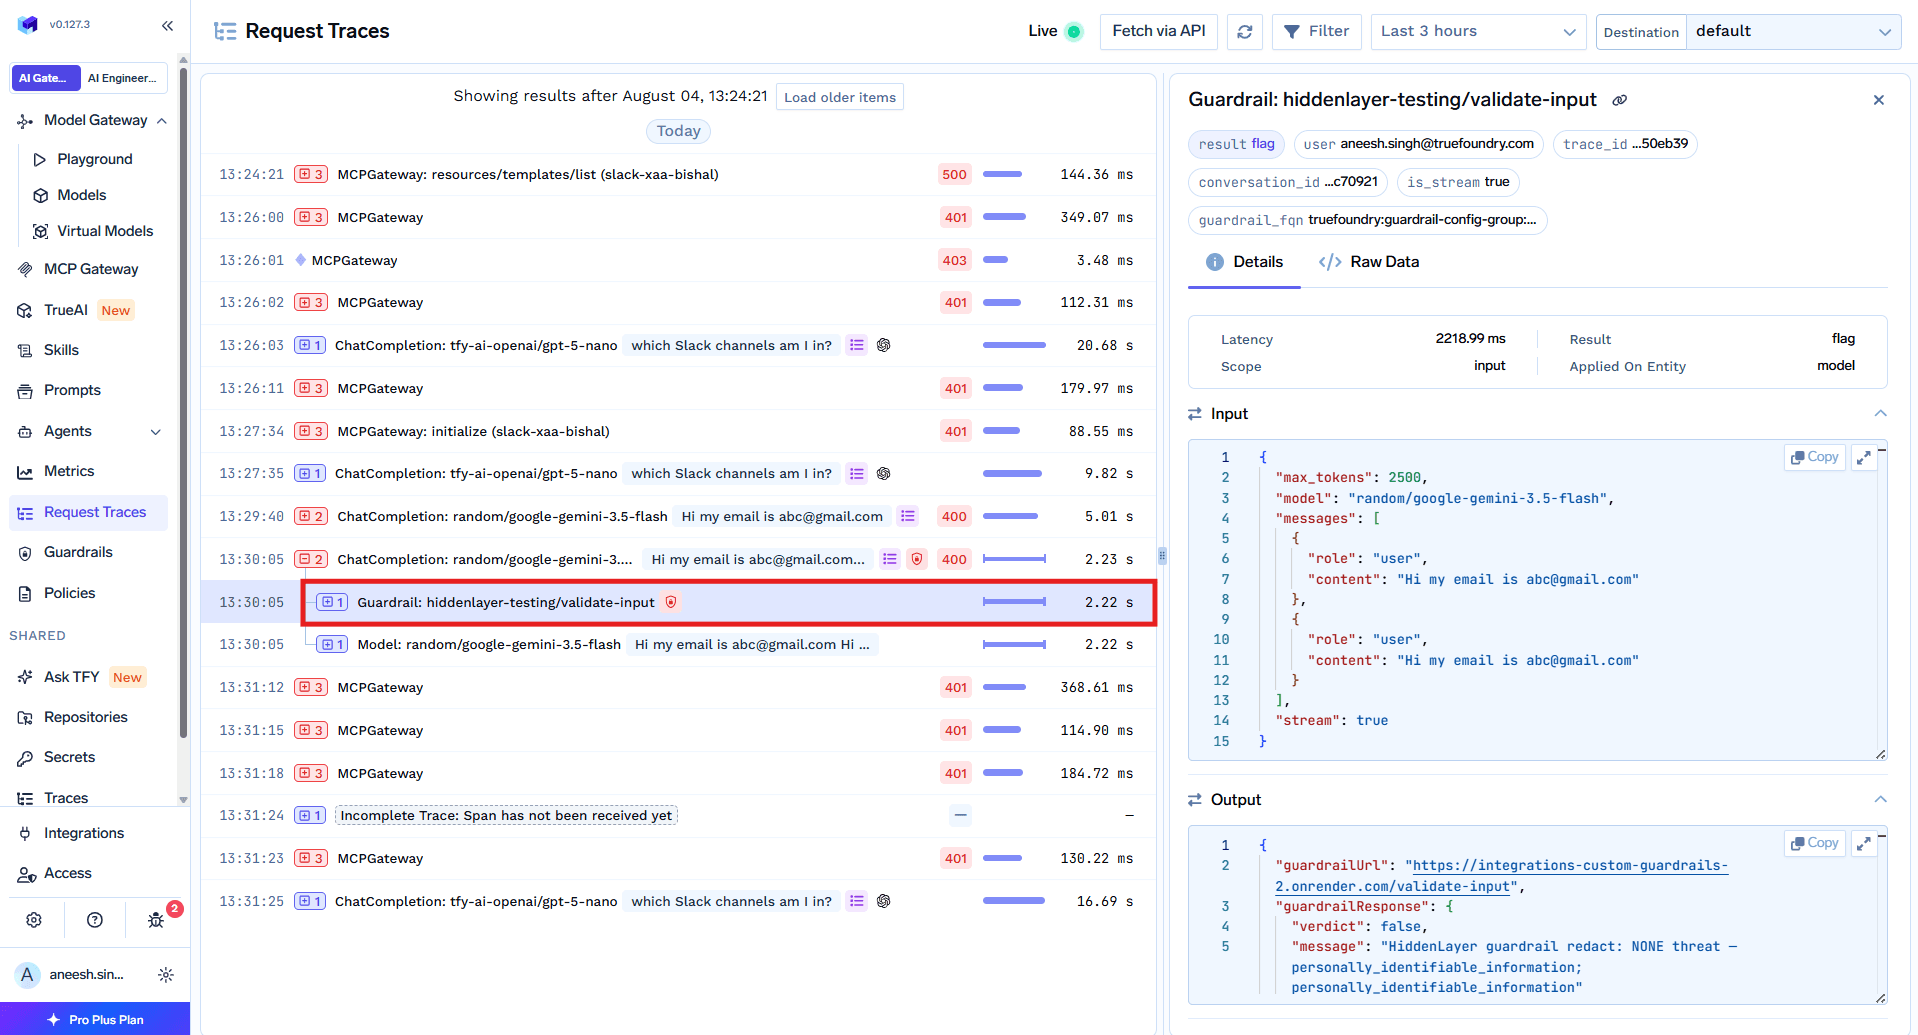
O guardrail de Informações Sensíveis do OpenRouter detecta e redige ou bloqueia PII em requisições de API usando definições nativas pré-configuradas (e-mail, telefone, SSN, cartão de crédito, endereço IP, nome de pessoa, endereço), cada uma configurada para bloquear ou redigir, além de detecção baseada em NLP; filtros de conteúdo personalizados permitem adicionar seus próprios padrões de regex. Onde vários guardrails se aplicam, os filtros de Informações Sensíveis se unificam entre as camadas e, se um bloquear enquanto outro redigir, o bloqueio prevalece. O conjunto nativo cobre aplicação de orçamento, ZDR, restrições de modelo e provedor, defesa contra injeção de prompt, detecção de informações sensíveis e regex personalizado; é bem especificado e roda no fluxo com baixo overhead. A extensibilidade é o ponto fraco: trazer seus próprios recursos significa apenas padrões de regex personalizados, sem suporte para execução de código do cliente, sem linguagem de política como Cedar ou OPA e sem mecanismo para chamar um serviço externo no fluxo da requisição, o que decorre do fato de um roteador hospedado não ter ambiente de execução para código do cliente. Guardrails de terceiros não são documentados no guia de guardrails; Google Model Armor e Lakera Guard foram citados como integrações beta disponíveis mediante solicitação, mas isso não está confirmado na documentação oficial.
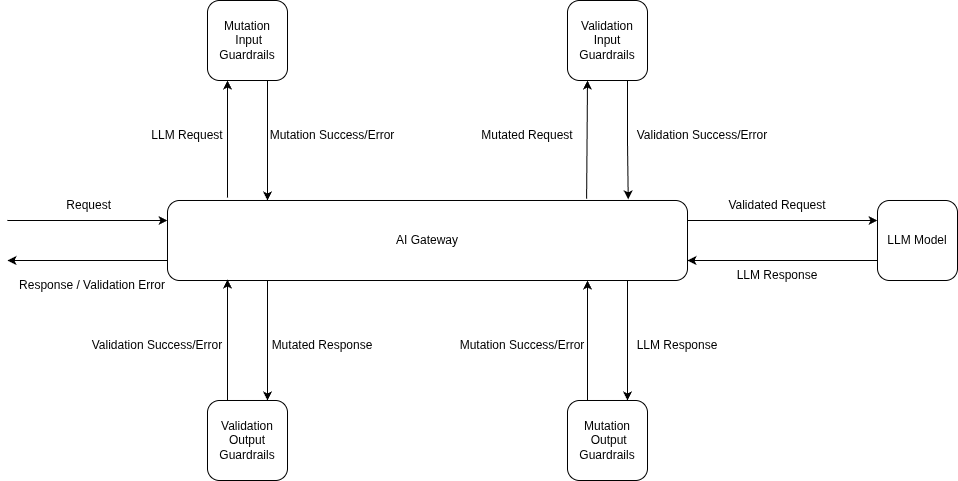
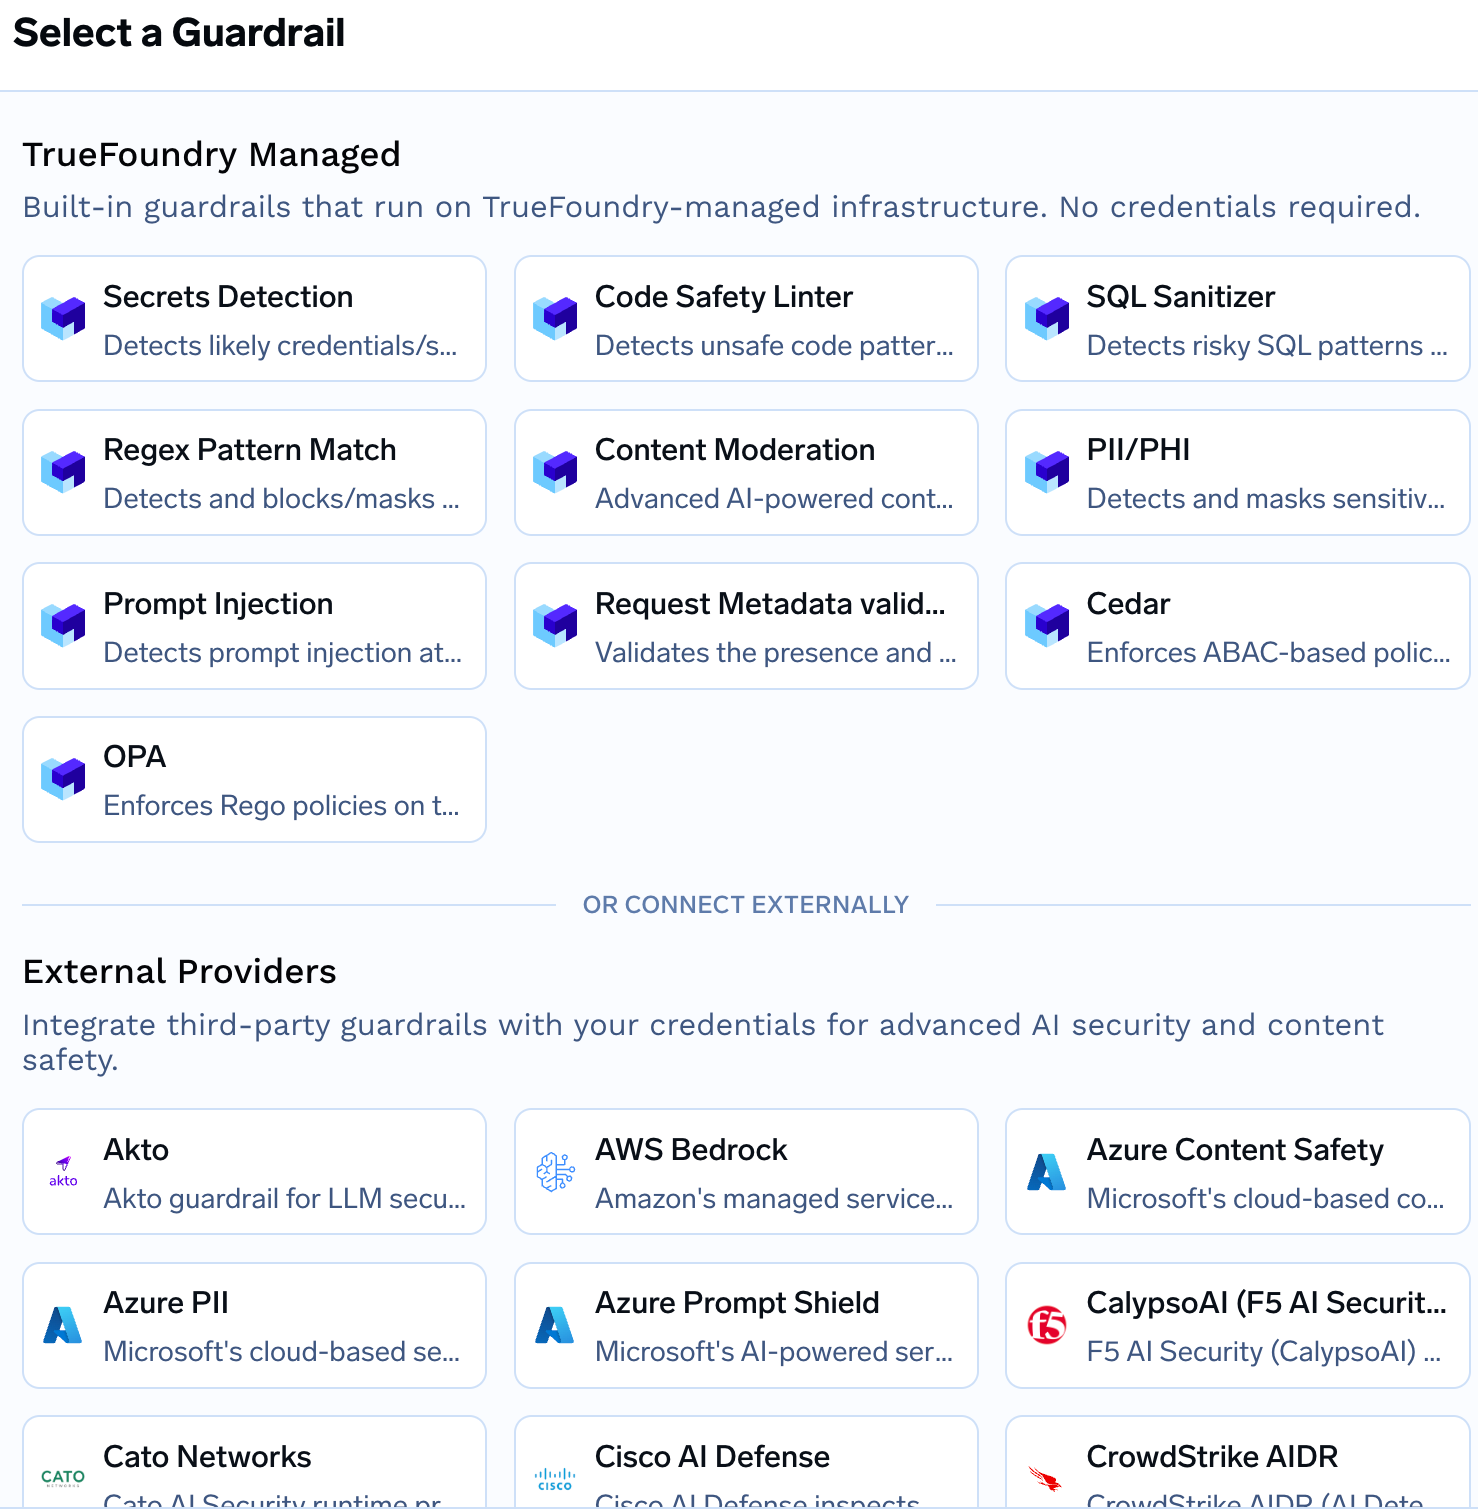
O guardrail de PII/PHI do TrueFoundry é executado no gancho (hook) de entrada do LLM em modo de mutação (entidades detectadas são redigidas e a requisição continua), é consciente do contexto com categorias de entidades configuráveis e também é executado na saída do LLM e em ganchos pré e pós-ferramenta do MCP; guardrails de detecção de segredos e padrões de regex também podem ser usados no momento da requisição em modo de mutação (guardrail de PII). Os guardrails de LLM no TrueFoundry cobrem todas as três categorias. Nativos, gerenciados sem necessidade de configuração: PII/PHI, moderação de conteúdo, injeção de prompt, detecção de segredos, regex, sanitizador de SQL, linter de segurança de código, validação de metadados. Próprios: guardrails personalizados que você hospeda, além de ganchos para linguagens de política Cedar e OPA. Terceiros, cerca de quinze documentados: AWS Bedrock, Azure PII, Content Safety e Prompt Shield, Google Model Armor, NeMo, Guardrails AI, Enkrypt, Lasso, Pillar, F5/CalypsoAI, Noma, CoreWeave Weave e outros (visão geral de guardrails, guardrails do TrueFoundry). Os guardrails são vinculados por meio de políticas em quatro ganchos, incluindo pré e pós-ferramenta MCP, e guardrails em chamadas de ferramentas são um diferencial que poucos gateways em qualquer categoria possuem; nosso artigo sobre segurança de IA empresarial com um gateway MCP aprofunda essa camada. Tudo isso é executado em um plano de gateway sem retenção de estado (stateless) com cerca de 3 a 4 ms de latência adicional e mais de 350 requisições por segundo por vCPU em mais de 2.500 LLMs, com a nota honesta de que um guardrail gerenciado vinculado a uma rota adiciona seu próprio salto de rede.
A detecção de injeção e jailbreak do OpenRouter é baseada em regex: mais de 30 padrões derivados do OWASP LLM Prompt Injection Prevention Cheat Sheet e de outras fontes, com contramedidas explícitas para tipoglicemia, evasão baseada em codificação e espaçamento de caracteres. A detecção é determinística, o overhead é descrito como insignificante, ela é executada antes que a requisição seja enviada ao provedor (para que o tráfego bloqueado nunca saia do OpenRouter) e é o único guardrail com um modo apenas de observação (observe-only). A desvantagem é a mesma de qualquer filtro regex: ele captura padrões conhecidos, mas não novos padrões inéditos.
O TrueFoundry oferece um guardrail nativo dedicado contra injeção de prompt (detecta e bloqueia na entrada), além de opções de terceiros voltadas para a mesma ameaça: Azure Prompt Shield, Google Model Armor, Lasso e Pillar (guardrail de injeção de prompt). Quanto à eficácia, dizemos o mesmo sobre ambos os produtos: é declarada pelo fornecedor até que você a teste. Um pequeno conjunto de payloads de injeção conhecidos testados contra cada filtro durante uma avaliação vale mais do que a afirmação de qualquer fornecedor, e preferimos ser medidos a apenas acreditados.
O TrueFoundry documenta a divulgação responsável por meio do e-mail [email protected], mais de 30 ferramentas de segurança automatizadas executadas por alteração de código, testes de intrusão internos e externos e revisão de código de segurança. A política de patches é o ponto crucial para compradores regulamentados: um canal de lançamento Stable com uma versão designada por trimestre, mantida por seis meses, com bugs P0/P1 e CVEs Críticos/Altos corrigidos sob demanda para a sua versão Stable, juntamente com um canal Rolling para a versão mais recente (atualização do plano de controle). Por ser código fechado, não há um histórico público de CVEs para auditar, o que tem dois lados e fazemos questão de mencionar.
O OpenRouter não publica processo de divulgação, contato de segurança, cadência de patches ou histórico de CVEs em sua documentação. Para um serviço hospedado de código fechado, da mesma forma, não há histórico público de CVEs; um processo de divulgação e contato pode existir dentro do seu Trust Portal, mas um comprador não pode confirmar isso pelos registros públicos.
O TrueFoundry documenta SOC 2 Type II (relatório sob NDA via trust.truefoundry.com), GDPR e HIPAA. ISO 27001 e FedRAMP não são reivindicados. Uma nota de escopo que nossa própria documentação faz, e que todo comprador do modo auto-hospedado deve ler com atenção: as certificações se aplicam à infraestrutura gerenciada do TrueFoundry, e a conformidade de uma implantação auto-hospedada é de responsabilidade do cliente, como ocorre com qualquer software que você executa por conta própria (segurança e conformidade, informações de LLM). Para uma equipe que procura um gateway de LLM em conformidade com HIPAA, a interpretação correta é que o serviço gerenciado possui a documentação necessária e uma implantação auto-hospedada herda o seu próprio programa de HIPAA.
O OpenRouter oferece um DPA juridicamente vinculativo e assinado mutuamente exclusivamente para clientes Enterprise por meio do Trust Portal em trust.openrouter.ai; clientes do plano self-service podem solicitar acesso ao portal para analisá-lo apenas para fins informativos; a aprovação leva de um a dois dias úteis, é tratada por uma equipe separada do suporte e não pode ser acelerada, e o DPA cobre a configuração de ZDR. Sobre o SOC 2 do OpenRouter: não é informado na documentação pública do OpenRouter; fontes de terceiros o afirmam, e a existência de um Trust Portal sugere que os documentos de atestação estão armazenados lá, mas o comprador deve obter o relatório em vez de apenas deduzi-lo. HIPAA, ISO 27001 e FedRAMP no OpenRouter não são reivindicados em nenhuma fonte oficial do fornecedor. Portanto, a cobertura do GDPR no OpenRouter ocorre por meio do DPA Enterprise e de nenhuma outra forma. Para entender como as certificações se transformam em evidências aceitas por um auditor, consulte nosso explicativo sobre conformidade em IA.
O padrão de bloqueio de recursos do OpenRouter merece reconhecimento porque é o inverso do modelo habitual. Gratuito em todos os planos: guardrails completos, incluindo aplicação de orçamento, ZDR, listas de permissão de modelos e provedores, defesa contra injeção de prompt, detecção e redação de PII. Restritos ao plano Enterprise: SSO e SCIM, roteamento na mesma região, DPA assinado e franquia de BYOK mais alta. O que custa dinheiro não é a capacidade de proteger o tráfego, mas a capacidade de comprová-la contratualmente e conectá-la a um provedor de identidade. Para um desenvolvedor solo, isso é excelente.
O TrueFoundry é um produto comercial em sua totalidade, portanto não há uma versão de código aberto cujo suporte seja descontinuado, e a lista de recursos restritos inclui: destinos de roteamento condicional de dados e plano de controle auto-hospedado multi-tenant no Enterprise, além dos modos auto-hospedado e isolado (air-gapped), que são inerentemente pagos. SSO e SOC 2 começam antes do nível Enterprise em nossa página de preços, e alertamos nossos próprios editores de que a inclusão detalhada de SSO, SCIM, acesso a relatórios SOC 2 e guardrails deve ser confirmada na página pública antes que qualquer afirmação de "recurso restrito ao plano X" seja citada (preços do TrueFoundry).
Os recursos do TrueFoundry são baseados em nossa documentação; os recursos do OpenRouter refletem suas funcionalidades publicamente documentadas até o momento.
Nosso guia sobre plataformas de segurança e gateways de IA cobre o cenário completo caso nenhuma destas duas opções seja a solução final.
A segurança do OpenRouter é um bom negócio para um desenvolvedor: todos os guardrails são gratuitos, nada é armazenado por padrão, e o preço disso é aceitar que os dados sempre saem, que o BYOK pode rotear por fora do seu provedor e que evidências e integração de identidade custam mais caro. A da TrueFoundry tem o formato que uma equipe de segurança espera da infraestrutura: contenção com duas exceções divulgadas, chaves no seu próprio gerenciador de segredos, guardrails que você pode estender com código e anexar a chamadas de ferramentas, um canal de patches trimestral com correções de CVE sob demanda e atestações proprietárias delimitadas ao que hospedamos. Na linha de fronteira, na linha de extensibilidade de guardrails e na linha de certificações, a comparação aponta para a mesma direção, e a ressalva do guardrail de PII é a única alegação da TrueFoundry que sempre deve carregar sua nota de rodapé.
Para ver guardrails, chaves protegidas por gerenciadores de segredos e a fronteira híbrida configurados juntos, explore o TrueFoundry AI Gateway ou agende uma demonstração se uma revisão de segurança já estiver no seu calendário.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada


