July 4, 2026
|
5 min read



Blazingly fast way to build, track and deploy your models!
多くの企業は、確立されたアクセスコントロールを通じてデータベース、アプリケーション、ファイルシステムを保護しています。しかし、AIシステム全体に同等の保護措置を講じている企業ははるかに少なく、モデル、ツール、エージェント、および接続されたデータ周辺にセキュリティの隙間が生じています。こうした隙間は機密データを露呈させ、セキュリティリスクを増大させる可能性があります。また、重大なセキュリティインシデント発生後の調査を複雑にする原因にもなります。
AIアクセスコントロールとは、どのユーザー、サービス、またはエージェントがエンタープライズAIリソースと対話できるかを定義するものです。また、認証および認可が成功した後に許可されるアクションも管理します。効果的なアクセス管理には、ワークフローに関与するすべての人間、サービスID、およびAIエージェントを網羅する必要があります。
現代の環境では、生成AIアプリケーションがモデルとツール、そして企業情報を接続するため、さらなる課題が生じています。 LLMゲートウェイ は、モデルの認証と権限を一元管理し、単一のガバナンスインターフェースの背後に集約できます。このアーキテクチャは、ユーザーエクスペリエンスを保護しつつ、大規模言語モデル全体で断片化しがちな認可プロセスを統合します。
本ガイドでは、AIアクセスコントロールの定義、4つの運用モデル、および中核となるセキュリティ原則を解説します。また、人工知能が既存のコントロールをどのように強化するかを検証し、最後にインフラレベルでの強制適用がどのようにモデル、エージェント、ツール、および企業データを保護するかを説明します。
AIアクセスコントロールの意味は単純ですが、複雑な環境での実装は困難を伴います。これは、どのIDがモデル、エージェント、ツール、データセットにアクセスできるかを定義するものです。また、IDが認証および認可されたアクセス権を取得した後に、どのような操作が許可されるかを決定します。
AIアクセスコントロールの実践的な範囲は、以下の3つの領域で定義されます。
これらの保護措置は、機密情報、保護されたシステム、および企業の知的財産への不正アクセスを防ぎます。また、正当なユーザーがエージェントワークフローを開始した後の不正なアクションを制限します。効果的なガバナンスには、ID、委任された権限、リソースのアクセス許可、およびその結果として生じるすべてのアクセス決定が含まれます。
従来のアプリケーションとは異なり、エージェントは単一のリクエストを受けた後も、複数のツールをまたいで動作し続ける可能性があります。そのため、認可は最初のログインだけで完結させることはできません。ポリシーは、モデルの呼び出し、検索リクエスト、ツール呼び出しのすべてにおいて、ユーザーのIDを追跡する必要があります。
エンタープライズ向けのアクセス制御システムでは、権限の付与、適用、およびレビューを行うための確立されたフレームワークが使用されています。こうしたアクセス制御モデルはAIワークロードにおいても依然として重要ですが、AIエージェントの導入により、動的な実行や権限の委譲といった新たな要素が加わりました。そのため、従来のアクセス制御を基盤としつつ、現代のAIの挙動に対応したコンテキストベースのルールを組み合わせることが求められます。
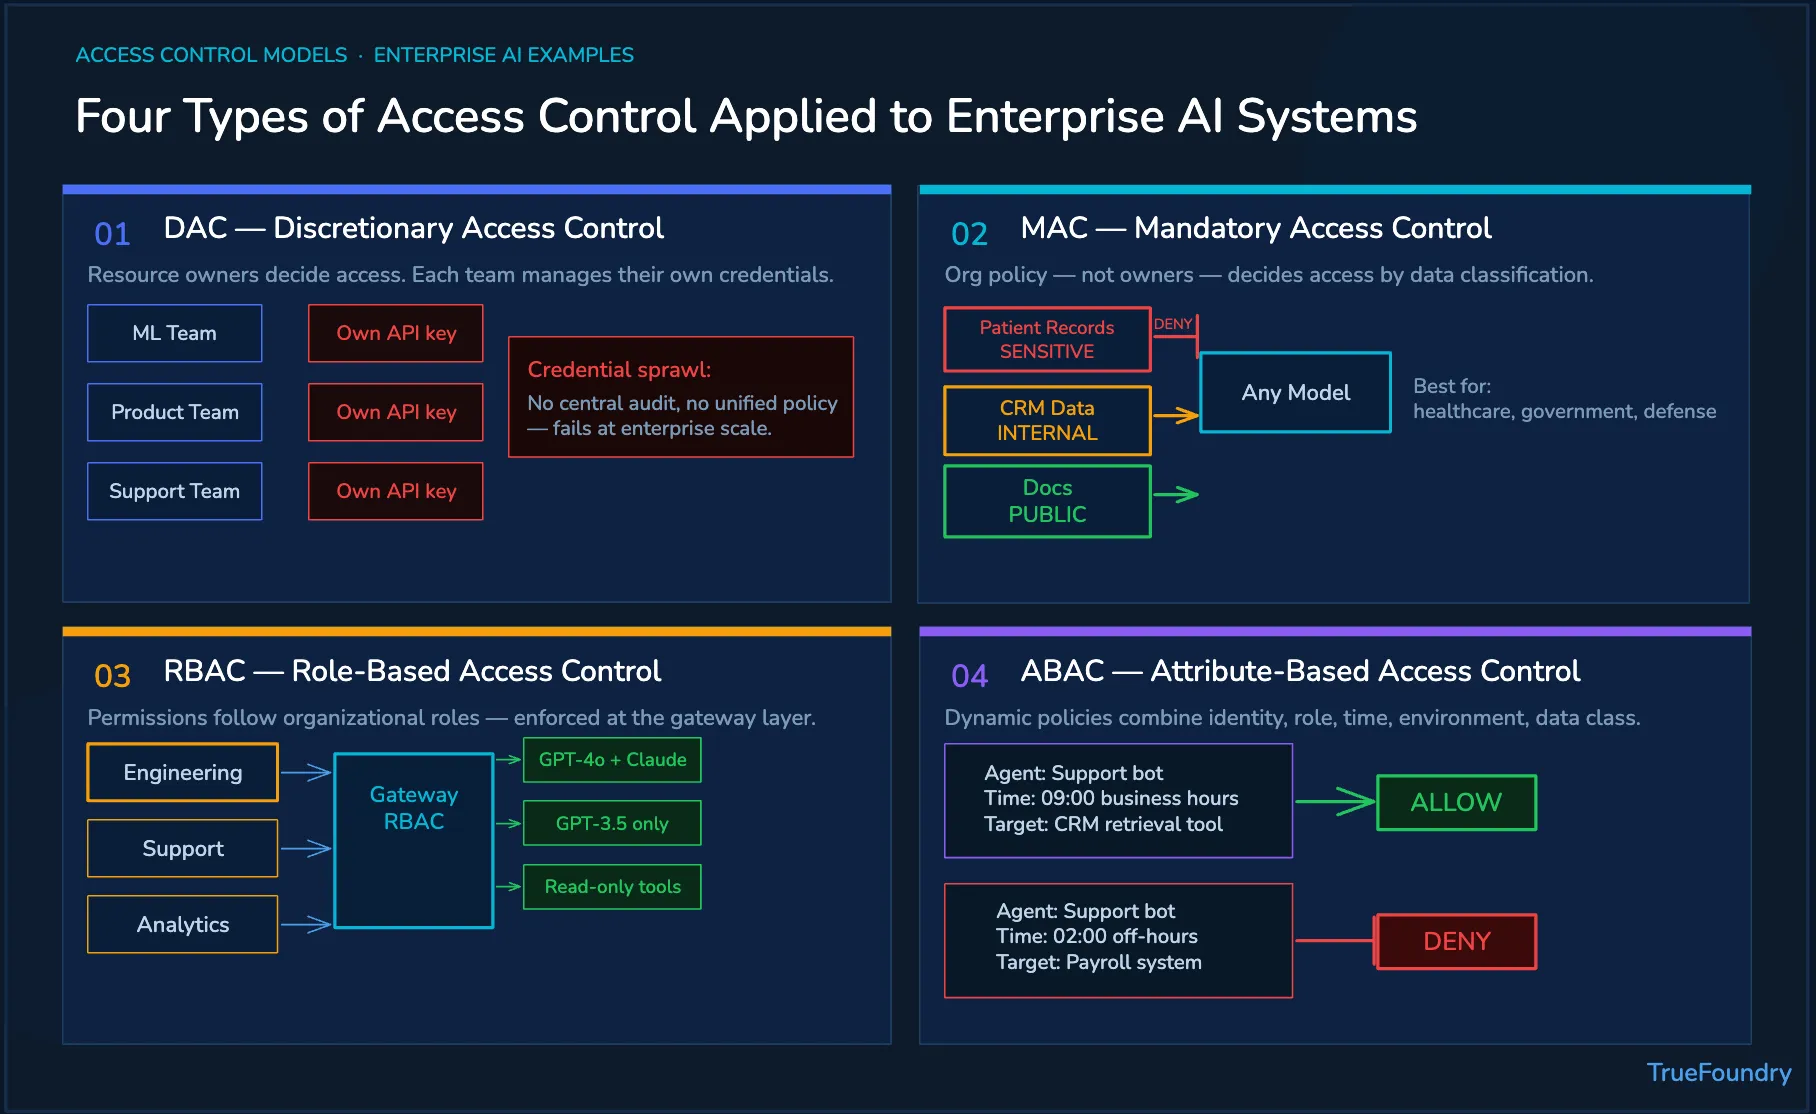
任意アクセス制御(DAC)は、リソースの所有者が誰にアクセス権を与えるかを決定する仕組みです。AI環境においては、各チームがモデルの認証情報、ツール権限、エージェント設定を管理するケースがあります。ワークフローが小規模で所有者が明確な場合、この柔軟性は実験を促進するのに役立ちます。
しかし、チームが分散し、本番環境のリソースを共有するようになると、このアプローチは困難になります。判断の不一致により、認証情報の乱立、権限の肥大化、説明責任の曖昧化を招く恐れがあります。そのため、開発環境の枠を超えてアクセスを拡大する前に、DACには中央集権的なレビューが不可欠です。
強制アクセス制御(MAC)は、リソース所有者の裁量ではなく、組織が定義した分類に基づいて適用されます。モデルには、情報のラベルやリソースの制限に応じた権限が付与されます。このモデルは、厳格な取り扱いが求められる政府機関、医療、金融、防衛などの環境に適しています。
MACは、特定のモデルが制限付きの記録や本番データセットを処理することを防ぐことができます。その強固さは、正確な分類と一貫したセキュリティポリシーの運用にかかっています。ラベル付けが不十分だと、コンプライアンス違反を招いたり、承認されていない範囲まで情報が露出したりするリスクがあります。
チームは、MACのルールを適用可能なAIセキュリティフレームワークと連携させるべきです。この整合性を保つことで、規制上のコンプライアンス要件を、定義された分類、制御、証跡、および所有権へと適切に変換できるようになります。
ロールベースアクセス制御(RBAC)は、組織内での役割に応じて権限を割り当てる仕組みです。エンジニアリング、サポート、アナリティクス、セキュリティといった役割ごとに、事前定義されたモデルやツールへのアクセス権が付与されます。チームやアプリケーション間で役割が安定している場合、このモデルはプロビジョニングを簡素化します。
RBACは、エンタープライズワークロード全体におけるアイデンティティガバナンス、アイデンティティ管理、および反復可能なポリシー適用をサポートします。ゲートウェイでの適用により、リクエストがモデルやツールに到達する前に役割が検証されます。また、中央集権的なAIガバナンスを通じて、権限と説明責任、監査可能性、ライフサイクル管理を紐付けることも可能です。
属性ベースアクセス制御(ABAC)は、アイデンティティ、部署、環境、時間、リソースの分類、リクエストの発生元などを評価します。これらのコンテキスト信号は、複雑なエージェントワークフローに対する動的なアクセス制御を可能にします。例えば、カスタマーサポートツールへのアクセスを営業時間内に限定し、それ以外の時間帯や本番リソースへのアクセスを拒否するといった運用が可能です。
ABACは、ユーザーの行動、現在のリスク、直近のアクセスパターンをリアルタイムで検証することもできます。タスクの状況が急速に変化する場合でも、きめ細かな判断が可能です。ただし、属性同士が競合して矛盾した結果が生じないよう、ポリシーの優先順位を明確にしておく必要があります。
強固なAIアクセス制御は、あらゆるアクセスモデルに共通する4つの原則に基づいています。これらのベストプラクティスを実践することで、権限設定の不備によるリスクを軽減できます。また、組織のセキュリティ体制を強化し、権限設計とエンタープライズリスク管理を統合することが可能になります。
これらの原則は、新たな AIセキュリティの脅威に対するリスクの低減にもつながります。すべての権限には、所有者、承認された目的、レビューのスケジュール、および失効条件を定める必要があります。
AIは、より高速な分析と適応型の意思決定を通じて、既存のアクセス運用を強化します。機械学習を活用することで、ユーザー、サービス、デバイス、アプリケーションにわたる膨大なデータを精査できます。これらの機能は従来の手法を補完し、悪意のあるアクセスが継続される前に、変化するリスクをチームが認識できるよう支援します。
AIは、施設や制限区域における物理的なセキュリティ強化にも役立ちます。顔認証、ビデオ分析、IoTデバイスを活用することで、物理的なセキュリティ上の脅威を特定できます。これらの機能は、プライバシー、比例原則、誤検知への対応を考慮した、管理されたセキュリティシステム内で運用されるべきです。
モデル、エージェント、ツールが増加するにつれ、アプリケーションコード内にAIアクセス制御を組み込むことは困難になります。TrueFoundryは、以下の方法でアクセスルールを適用します。 AIゲートウェイは、推論パス内で動作します。認証、認可、監視、制御を単一のプラットフォームで一元管理します。
このインフラストラクチャレベルのアプローチは、すべてのリクエストが同一の強制レイヤーを通過するため、データセキュリティを強化します。また、チームが深刻なセキュリティ脆弱性になる前に設定ミスを特定するのにも役立ちます。ポリシーは、プロバイダー、アプリケーション、エージェント、ツール、デプロイ環境全体で一貫性が保たれます。
デモを予約する ことで、TrueFoundryが本番環境におけるあらゆるエンタープライズAIワークロードのID、ポリシー制御、監査可能性をどのように一元化しているかをご確認いただけます。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.