


November 17, 2026
|
5 min read


Blazingly fast way to build, track and deploy your models!
2026年1月に Claude Cowork がローンチされてから48時間以内に、PromptArmor のセキュリティ研究者は完全な攻撃チェーンを実証しました。人間のレビューアには見えない1ポイントの白色テキストを含む Microsoft Word ドキュメントに、非表示のプロンプトインジェクション指示が含まれており、これにより Cowork は、一部の社会保障番号を含むファイルなどの財務ドキュメントを、攻撃者が管理する Anthropic アカウントにアップロードさせられました。エクスプロイトもマルウェアも不要で、ファイルを開く以上のユーザーインタラクションも必要ありませんでした。
これは極端なケースではありません。ワークステーション AI エージェントの根本的なセキュリティモデルの実証でした。Cowork は通常の運用の一部として信頼できないコンテンツを処理し、そのコンテンツが Cowork にアクションを実行するよう指示する可能性があります。
Claude Cowork は、委任されたマルチステップタスクのための Anthropic のエージェント型ワークスペースです。ローカルファイルや接続されたツールと連携し、ウェブを閲覧し、ユーザーに代わってアクションを実行できます。Cowork は現在、デスクトップ、ウェブ、モバイルで動作し、機能とコントロールはデプロイモードとプランによって異なります。
このガイドでは、Claude Cowork の重要なセキュリティリスクのすべて(攻撃面とは何か、ガバナンスのギャップはどこにあるか、プラットフォームチームやセキュリティチームが組織全体で Cowork を有効にする前に導入する必要があるものは何か)を網羅しています。また、TrueFoundry の AI Gateway と MCP Gateway が、Anthropic のネイティブツールが残したコントロールプレーンのギャップをどのように埋めるかについても説明します。
ほとんどのセキュリティチームは、Cowork を強化されたチャットボットであるかのように評価します。正しいメンタルモデルは、各従業員の物理マシン上で実行され、以下の機能を備えたローカルエージェントプロセスです。
脅威モデルはチャットボットとは根本的に異なります。Claude.ai に対するプロンプトインジェクションの成功は会話コンテキストを漏洩させます。 Cowork に対するインジェクションの成功は、ローカルファイルの漏洩、シェルコマンドの実行、ユーザーとしてのメッセージ送信、永続的なスケジュールタスクの作成、ユーザーが認証されているすべてのサービスとのやり取りを可能にし、適切な設定が行われていない場合は単一の明示的な権限ダイアログすらトリガーしません。
プロンプトインジェクションは、Cowork に対する最も深刻度が高く、最も可能性の高い攻撃ベクトルです。攻撃パターンは一貫しています。ユーザーが Cowork に正当なタスクの実行を依頼します。そのタスク中に、Cowork は信頼できないコンテンツ(ウェブページ、ドキュメント、メール、API レスポンス)を読み込みます。そのコンテンツには、エージェントを標的とした埋め込み指示が含まれています。Cowork はその後、ユーザーに確認ダイアログを表示することなく、それらの指示を実行する可能性があります。
インジェクションの攻撃ベクトル:
PromptArmor の実証(2026年1月)では、完全なチェーンが示されました。不可視のインジェクションテキストを含む Word ドキュメント → Cowork が財務ドキュメントを検索するよう指示される → Cowork は見つかったドキュメントを、インジェクションに埋め込まれた攻撃者の API キーを使用して、攻撃者の Anthropic アカウントにアップロードする。ドキュメントを開くこと以外のユーザーインタラクションはありません。
これは、エンタープライズチームにとって運用上最も重要な Claude Cowork のセキュリティリスクです。2026年半ばの時点で、Cowork のアクティビティは Anthropic の3つのコンプライアンスメカニズムすべてから明示的に除外されています。
つまり、ユーザーの Cowork セッションがどのファイルにアクセスしたかを示すコンプライアンスレポートを取得することはできません。Anthropic のネイティブツールを使用して Cowork の会話を流れるデータに DLP アラートを設定することはできません。Anthropic のインフラストラクチャだけを使用して、特定の時間に Claude が特定のマシンで何を行ったかを監査人に正確に証明することはできません。
OpenTelemetry は、Cowork に運用モニタリング層を提供します。設定によっては、エクスポートされるイベントにプロンプトやツール入力などの機密コンテンツが含まれる場合があるため、組織は Cowork のテレメトリを SIEM に送信する前に、収集、フィルタリング、マスキング、アクセス、および保持のポリシーを定義する必要があります。
会話履歴はユーザーのマシンにローカルに保存されます。エンドポイントのセキュリティ体制(フルディスク暗号化、EDR、パッチ管理)が、Cowork セッションの保管データ保護層になります。フリートで FileVault(macOS)または BitLocker(Windows)が強制されていない場合、Cowork の会話データは暗号化されずにディスク上に配置されます。
ブラウザアクセスは、Cowork が認証されたブラウザコンテキストを通じて動作する場合、アイデンティティとセッション継承のリスクを引き起こす可能性があります。これは、Claude が Google Workspace、Salesforce、内部ツール、バンキングポータルなど、ユーザーがデフォルトのブラウザプロファイルで認証されているすべてのサイトでログイン済みアイデンティティを継承することを意味します。
ウェブコンテンツを介したプロンプトインジェクションが文書化され、再現可能な攻撃であるという事実により、リスクはさらに増大します。Cowork が調査や要約のタスク中に取得するすべてのウェブページは、インジェクションの対象となります。悪意のあるページは Claude に次のような指示を出す可能性があります。
ウェブ検索を無効にし、ブラウザの移動を承認されたドメイン許可リストに制限することが、主な軽減策です。ウェブアクセスが必要なチームの場合、管理コンソールで明示的な送信許可リストを設定し、CASB/DLP の可視性を確保するために既存のプロキシ経由で Cowork のブラウザトラフィックをルーティングします。
スケジュールされたタスク(Dispatch)は、ほとんどのセキュリティチームが過小評価している永続化ベクトルを表します。エージェントのアクションが、各実行をユーザーがアクティブに監視することなく継続する可能性があるため、スケジュールされたタスクは永続化リスクを生み出す可能性があります。正確な実行動作は、タスクがローカルで実行されるか、Cowork のクラウド環境で実行されるかによって異なります。
攻撃チェーンは次のようになります。ユーザーが Cowork に一連のドキュメントの処理を依頼する → 1つのドキュメントにインジェクション指示が含まれている → インジェクションによって毎晩実行される Dispatch タスクが作成される → タスクが機密ファイルを読み取り、外部の宛先に送信する → タスクが手動で発見され削除されるまでこれが続く。
スケジュールされたタスクの作成を優先度の高いセキュリティイベントとして監視することが不可欠です。新しい Dispatch タスクの作成は、アラートとレビューをトリガーする必要があります。組織は、Cowork セキュリティ評価中に既存のスケジュールされたタスクも監査する必要があります。これらは以前のインジェクション試行によって作成された可能性があります。
Cowork がアクセスできるすべての MCP サーバー、プラグイン、およびネイティブコネクタは、プロンプトインジェクションの成功による被害半径を比例して拡大します。読み取り専用のドキュメント MCP サーバーにアクセスできるエージェントの漏洩面は限定的です。Slack コネクタ、GitHub MCP サーバー、データベースコネクタ、および Google Workspace にアクセスできるエージェントは、組織の鍵を握っています。
ネイティブコネクタ(Slack、Google Workspace、M365)は、接続されたサービスにおけるユーザーの完全な権限を継承します。ユーザーとしてメッセージを送信できるコネクタは、Claude がインジェクションによって侵害された場合の抽出パスになります。管理者レベルの Slack コネクタは、Claude が任意のチャンネルに投稿したり、誰にでも DM を送信したり、ユーザーがアクセスできる会話を読み取ったりできることを意味します。
Pro および Max ティアでは、Cowork の Computer Use 機能により、Claude はサンドボックスの外でアプリケーションを直接操作(クリック、入力、ナビゲート、対話)できます。Computer Use は、他の Cowork ツール呼び出しを制御する同じ権限チェックフレームワークを経由しません。
つまり、Computer Use に到達したプロンプトインジェクションは、MCP やコネクタ経由で接続されていないものも含め、デスクトップアプリケーション(ローカルパスワードマネージャー、VPN クライアント、SSH ターミナル、ローカルデータベースツール、またはユーザーが開いているアプリケーション)とやり取りできます。アプリケーションごとの許可リスト機能が利用可能になるまで、エンタープライズ環境では Computer Use を完全に無効にする必要があります。
これを普遍的なポリシーとしてではなく、出発点として使用してください。管理対象の設定は、各チームが実際に必要とするファイル、ツール、コネクタ、およびワークフローを反映する必要があります。
ユーザーに対して Cowork を有効にする前に、アイデンティティ制御を設定します。これらは、他のすべてが構築される基礎です。
MDM 経由でデプロイされる managed-settings.json は、管理対象デバイス上の Cowork の主要な適用メカニズムです。システムレベルのパスにある設定は、ユーザーによってオーバーライドできません。パイロットグループに対して Cowork を有効にする前に、これをデプロイしてください。
ウェブ検索とブラウジングは、Cowork における主要なプロンプトインジェクションのベクトルです。エージェントが取得するすべてのページはインジェクション面となります。管理コンソールでこれらのコントロールを設定します。
すべてのコネクタに最小限の実行可能なスコープを適用します。デフォルトのコネクタ設定は、特定の使用事例が必要とするよりも広い権限を要求することがよくあります。
すべての MCP サーバーアクセスを TrueFoundry MCP Gateway 経由でルーティングします。これにより、Cowork のネイティブコントロールがキャプチャするものとは独立して、ツールレベルでのロールベースのアクセス制御、実行前のガードレール、およびすべてのツール呼び出しの完全な監査ログがチームに提供されます。
Enterprise は、妥当なセキュリティの出発点を提供する唯一のティアです。Team は基本的な管理コントロールを提供しますが、許容度の高いデフォルト(Chrome オン、コネクタがオープン)で出荷されるため、即座の修復が必要です。Pro および Max ティアには、組織的なセキュリティコントロールが実質的にありません。従業員が業務タスクのために個人的な Claude Pro サブスクリプションを使用している場合、ガバナンス面はゼロになります。
単一のテレメトリソースですべての エージェントセキュリティ シグナルを提供することはできないため、組織は Compliance API レコード、OpenTelemetry イベント、エンドポイントテレメトリ、ネットワークコントロール、およびツールレベルのログを組み合わせる必要があります。
詳細な OpenTelemetry ログを有効にし、初日から SIEM にルーティングします。
TrueFoundry AI Gateway は、このモニタリングのモデル呼び出し層を提供します。すべての Cowork セッションからのすべての LLM リクエストを完全な属性付け付きで追跡し、任意の OTEL 互換 SIEM にエクスポート可能です。TrueFoundry MCP Gateway はツール呼び出し層を提供します。すべての MCP 呼び出しは、ユーザーのアイデンティティ、ペイロード、およびレスポンスとともにログに記録されます。これらにより、Cowork のネイティブな監査除外によって Anthropic のツール単体では構築不可能な可視性の基礎が提供されます。
SIEM 統合のセットアップについては、TrueFoundry OpenTelemetry エクスポートドキュメントを参照してください。
Claude Cowork のセキュリティ保護に関する課題は、Anthropic に限定されたものではありません。組織が AI コーディングアシスタント、AI エージェント、MCP 接続ツール、および複数のモデルプロバイダーを採用するにつれて、ガバナンスは分断されます。各プラットフォームは、独自の権限モデル、ロギングフレームワーク、コネクタエコシステム、およびセキュリティコントロールを公開しています。
セキュリティチームはすぐに、Claude Cowork、Claude Code、Cursor、内部 AI エージェント、OpenAI 駆動アプリケーション、および MCP servers。個別製品が強力なネイティブコントロールを提供している場合でも、組織にはAIスタック全体にわたって一貫したガバナンスを強制するための集中管理レイヤーが依然として不足しています。
これが、多くの企業がユーザー、モデル、ツールの間にAIコントロールプレーンを導入する理由です。
集中化されたAIコントロールプレーンは以下を提供します:
Claude Coworkのようなワークステーションエージェントにとって、ガバナンスはアプリケーション自体を超えて、アクセスするモデル、呼び出すツール、到達可能なデータへと拡張される必要があるため、このレイヤーは特に重要になります。各AI製品内の個別コントロールに頼るのではなく、組織はAIエコシステム全体に単一のセキュリティ、コンプライアンス、運用ポリシーのセットを適用できます。
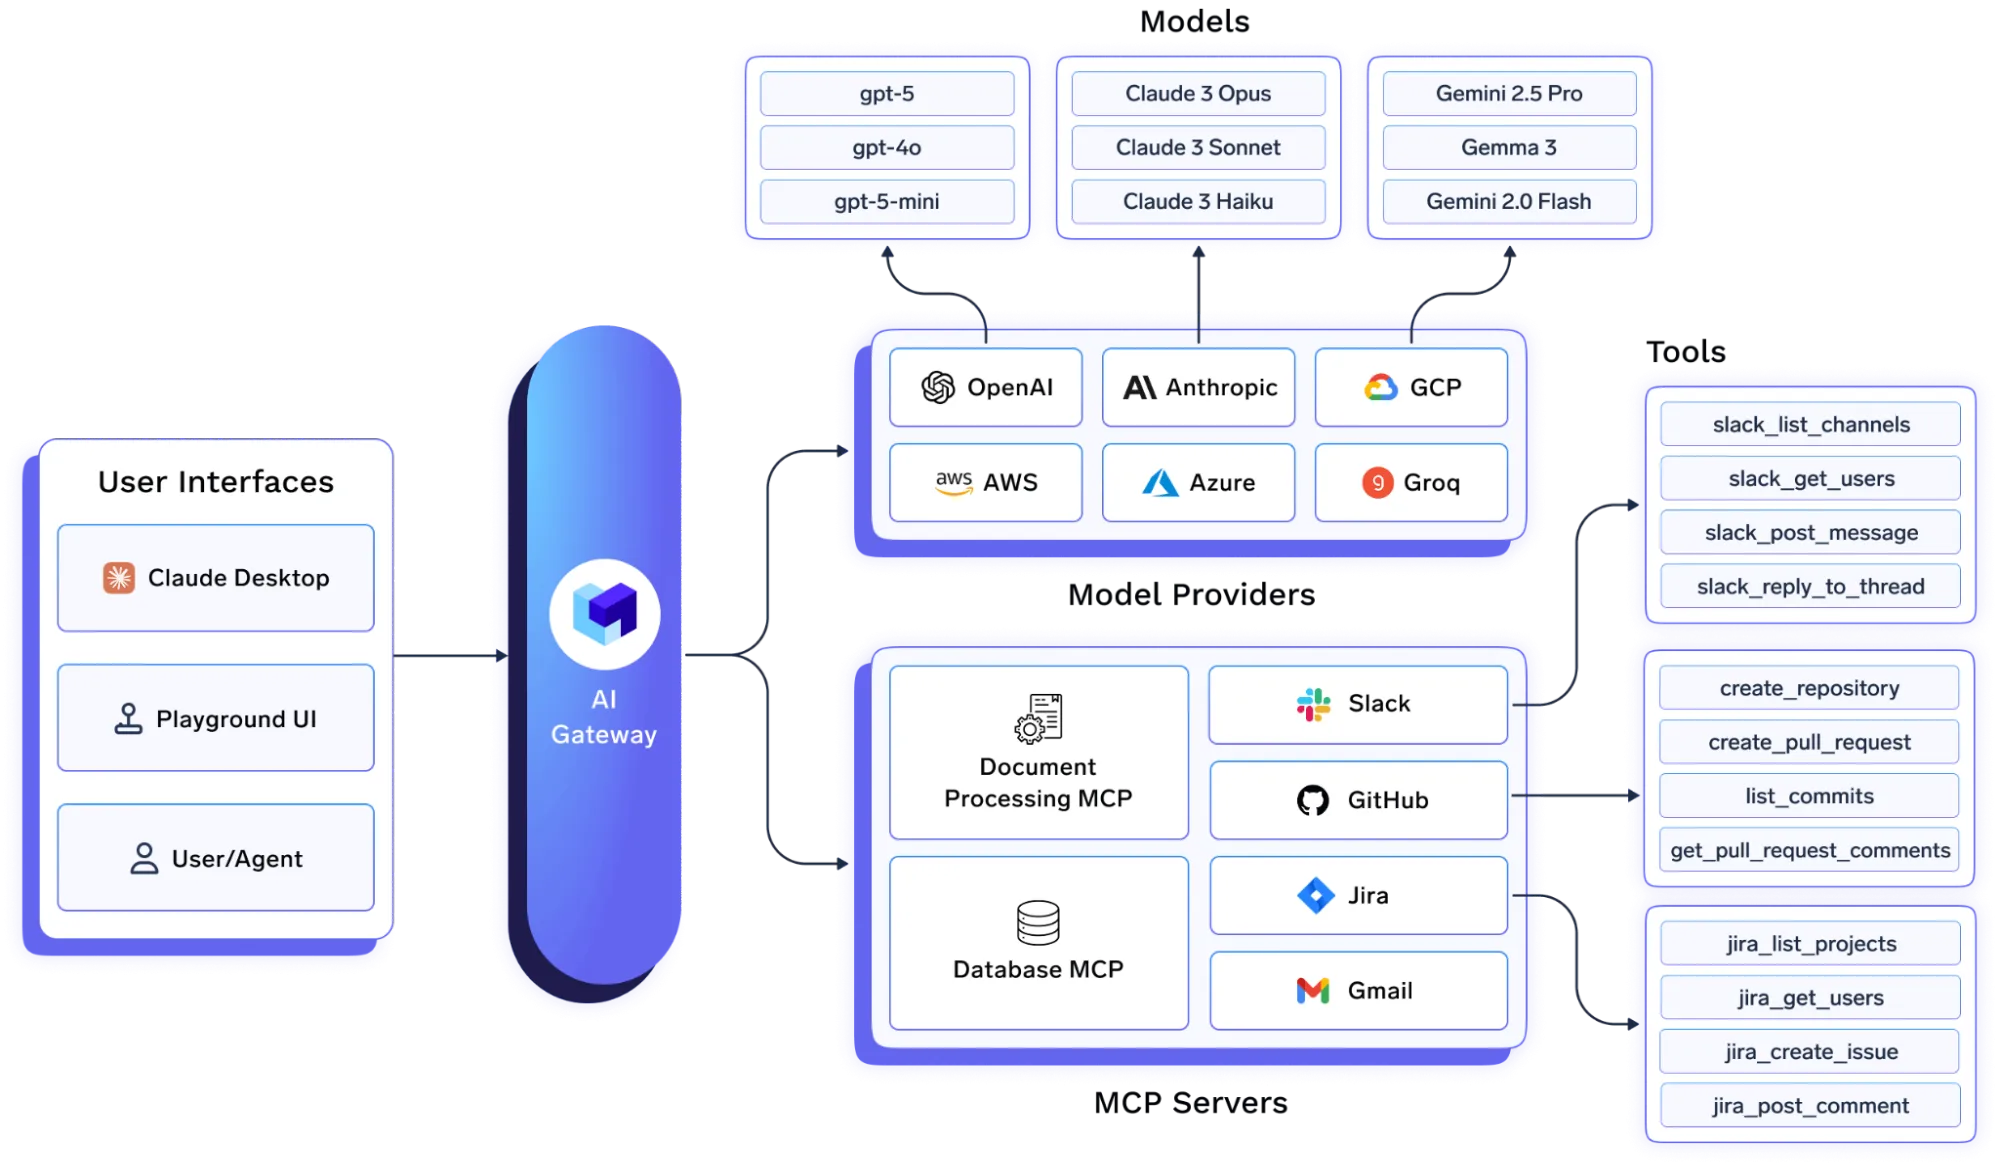
AnthropicのネイティブCoworkコントロールは、管理者コンソールでユーザーが設定できる内容を管理します。これらはモデル呼び出しレイヤーやMCPツール呼び出しレイヤーを管理するものではなく、Coworkの監査ギャップによって生じる集中化されたオブザーバビリティを提供するものでもありません。
TrueFoundryのAI GatewayはCoworkとモデルプロバイダーの間に位置し、プラットフォームチームにリクエストレベルでの制御を提供します:
TrueFoundryのMCP Gatewayは、Coworkが行うすべてのツール呼び出しを管理します:
これらが連携することで、Anthropicのネイティブツールが対処していない3つの重要なギャップ(リクエストレベルのAI observability、MCPガバナンス、およびすべてのCoworkセッションにわたる集中化されたポリシー適用)を補完します。
アーキテクチャの詳細については、Claude向けTrueFoundryエンタープライズセキュリティおよびMCP Gatewayドキュメントを参照してください。
エンタープライズ環境でClaude Coworkをデプロイする最も効果的な方法は、単体のデスクトップアプリケーションとしてではなく、より広範なAIインフラストラクチャスタックの一部として扱うことです。セキュリティ、ガバナンス、およびオブザーバビリティのコントロールはCowork自体から独立して存在する必要があり、これによりAIアシスタント、エージェント、および将来のAIワークロード全体でポリシーの一貫性が保たれます。
従業員
↓
Claude Cowork
↓
TrueFoundry AI Gateway
↓
ポリシー適用レイヤー
↓
承認済みモデルプロバイダー (Claude, OpenAI, Geminiなど) Claude Cowork
↓
TrueFoundry MCP Gateway
↓
承認済みMCP Servers
↓
エンタープライズシステム (Slack, GitHub, データベース, Google Workspace)
↘ OpenTelemetry
↓
SIEM
TrueFoundry AI GatewayはCoworkとモデルプロバイダーの間に位置し、すべてのモデルインタラクションのための集中管理ポイントを作成します。
これにより、組織は以下が可能になります:
ベンダー固有のコントロールだけに依存するのではなく、プラットフォームチームはあらゆるAIアプリケーションやアシスタント全体で一貫したガバナンスレイヤーを取得できます。
TrueFoundry MCP Gatewayは、Coworkがアクセスできるツールやシステムに対する集中管理を提供します。
これにより、セキュリティチームは以下が可能になります:
MCP serverは機密性の高いエンタープライズシステムへのアクセスを提供することが多いため、ツールアクセスの管理はモデルアクセスの管理と同じくらい重要です。
ネイティブのCoworkコントロールでは、エージェントのアクティビティに対する可視性が制限されます。トラフィックをTrueFoundry経由でルーティングすることにより、組織はモデル呼び出し、MCPインタラクション、およびポリシー決定にわたる集中化されたオブザーバビリティを獲得します。
このテレメトリはOpenTelemetryを介して既存のSIEMプラットフォームにエクスポートでき、以下を可能にします:
ほとんどの組織は最終的に、複数のAIアシスタントをデプロイします。Claude Coworkは多くの場合、Claude Code、Cursor、Windsurf、内部AIエージェント、およびカスタムAIアプリケーションと並行して存在します。
集中化されたAIコントロールプレーンにより、ガバナンスポリシーがこれらすべてにおいて一貫して維持されるようになります。AI製品ごとに個別のコントロールを実装する代わりに、組織はTrueFoundryのAI GatewayとMCP Gatewayを通じて、セキュリティ、コンプライアンス、および運用の単一のポリシーセットを適用できます。
このアプローチにより、Claude Coworkは単体のデスクトップエージェントから、組織のより広範なAIプラットフォームの管理されたコンポーネントへと変革されます。
Claude Coworkは、セキュリティチームがこれまで評価してきたどのSaaSツールとも異なるカテゴリのエンタープライズソフトウェアリスクです。これは、ローカルファイルアクセス、ブラウザセッションの継承、シェル実行、およびエンタープライズシステムへの接続を備えた従業員の環境で実行されるAIエージェントであり、そのアクティビティは、他のすべてのシステムで頼りにしているコンプライアンスツールから明示的に除外されています。
リスクはリアルであり、文書化されています。ローンチ後48時間以内に実証された実用的なファイル流出チェーン、2つの公開されたCVE、そして毎日何千ものセッション全体で統計的な確実性に拡大する1%のインジェクション成功率です。これらは、Coworkをエンタープライズ環境に安全にデプロイできないことを意味するものではありません。デプロイには、デフォルト設定では提供されない明示的なコントロールが必要であることを意味します。
このガイドで説明した6つの攻撃対象領域には、それぞれ具体的な緩和策が存在します。Coworkを安全にデプロイしている組織は、最初からそれをエージェントインフラストラクチャとして扱い、ネットワーク上の他の特権システムに適用するのと同じ厳格さをアイデンティティ、エンドポイントコントロール、ネットワークガバナンス、およびオブザーバビリティに適用している組織です。
TrueFoundryのAI GatewayとMCP Gatewayは、Anthropicのネイティブツールが残した管理ギャップを埋める集中化された適用およびオブザーバビリティレイヤーを提供します。本ガイドで概説したMDM、SSO、ネットワークコントロールと組み合わせることで、エンタープライズセキュリティチームに、今日の脅威環境だけでなく将来のリリースで予定されている拡張されたエージェント機能に対しても、防御可能なCoworkの態勢を提供します。
これらのコントロールを実践してみませんか? TrueFoundryがどのようにAIエージェントのガバナンス、MCPアクセスの制御、組織全体でのオブザーバビリティの集中化を支援できるかをご確認ください。
TrueFoundryのデモを予約する。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



























