


October 19, 2026
|
5 min read


Published: October 7, 2026
Blazingly fast way to build, track and deploy your models!
エンタープライズチームがTrueFoundryとBraintrustを比較検討するのは、通常、AIの本番運用において2つの関連する課題が生じたときです。チームは、モデル、ツール、エージェントへのリクエスト経路を制御しつつ、出力品質を測定する必要があります。プロンプトの変更によって応答品質が低下する可能性がある一方で、インフラの制御が不十分だと、予算の超過、認証情報の漏洩、あるいはエンタープライズシステムの脆弱性を招く恐れがあるからです。
Braintrustは、評価、トレーシング、実験、データセット、および本番環境の品質ワークフローに重点を置いています。現在では、複数のモデルプロバイダー間で統一されたAPIを提供する「Braintrust Gateway」も提供しています。一方、TrueFoundryは、モデル、MCPツール、エージェントワークフロー全体にわたる、ガバナンスの効いたAIインフラストラクチャに注力しています。
したがって、両者の違いは「評価かゲートウェイか」という単純な区分よりも複雑です。TrueFoundryとBraintrustはどちらも本番環境のLLMトラフィックに関与しますが、その重心が異なります。Braintrustはルーティングと評価を密接に結びつけていますが、TrueFoundryはアクセス制御、予算管理、デプロイメント、および実行時のポリシー適用をアーキテクチャの中心に据えています。
TrueFoundryとBraintrustの主な違いは、各プラットフォームが優先する課題にあります。Braintrustは、AIの挙動を改善するための評価およびオブザーバビリティ(可観測性)プラットフォームです。チームはリクエストの追跡、応答のスコアリング、データセットの管理、プロンプトの比較、そして開発から本番環境に至るまで再現可能な評価ワークフローを実行できます。
Braintrustはゲートウェイを通じて評価の枠を超えて拡大しています。このゲートウェイは、OpenAI、Anthropic、Google、AWS、MistralなどのLLMプロバイダー間で共通のエンドポイントを提供します。チームは組織やBraintrustプロジェクトごとにプロバイダーキーを設定できるほか、プライベートエンドポイントやセルフホストモデルを含むカスタムプロバイダーを接続することも可能です。
TrueFoundryはインフラストラクチャを最優先するアプローチをとっています。その AI Gateway は、トラフィックがサポート対象のモデルに到達する前にリクエスト経路を制御します。このプラットフォームは、ルーティング、予算管理、ガードレール、アクセス制御、オブザーバビリティ、およびキー管理を単一のコントロールプレーンに統合しています。
Braintrust Gatewayは現在ベータ版であり、期間中は無料で利用可能です。Braintrustによると、価格は一般提供開始前に発表される予定です。プラットフォーム全体のプランとしては、引き続きStarter、Pro、およびカスタムのEnterpriseプランが提供されています。
Braintrustは、品質評価が購入の決定要因となる場合に強みを発揮します。その評価システムは、データセット、スコアラー、トレース、実験、および人間によるレビューを接続します。チームは一貫したテストケースに対してモデルやプロンプトを比較できます。また、本番環境での障害を単なるデバッグイベントとして終わらせず、将来の回帰テストとして活用することも可能です。
これは、製品の挙動が頻繁に変更される場合に重要となります。検索設定、モデルバージョン、あるいはプロンプトの変更は、インフラ上のエラーを引き起こさずとも、顧客向けの応答に影響を与える可能性があります。Braintrustは、そうした変更が品質を向上させたのか、あるいは損なったのかを、広範なリリース前に測定する手助けをします。
また、Braintrustはゲートウェイと評価を直接連携させています。ゲートウェイを経由するリクエストは、入力、出力、レイテンシ、トークン使用量、コスト、キャッシュステータス、メタデータを含むトレースを生成できます。これらのトレースは、別のログパイプラインを構築することなく、データセット化したり、スコアリングを行ったり、実験に活用したりすることが可能です。
さらに、プロンプト管理や本番環境でのデバッグもサポートしています。Braintrust APIキーでゲートウェイのトラフィックを認証し、標準のAPIキーでプラットフォーム操作を認証するといった使い分けが可能です。Braintrust APIの認証情報はユーザー権限を継承し、暗号化されたハッシュとして保存されます。
そのため、Braintrustは「AIの挙動が期待される基準を満たしているか」を主要な問いとするチームに適しています。Arize Phoenixなどの評価製品を比較検討しているチームであれば、この品質重視のワークフローは馴染み深いものでしょう。また、ゲートウェイのルーティングが評価の起点となるCloudflare AI Gatewayのような製品とも一線を画しています。
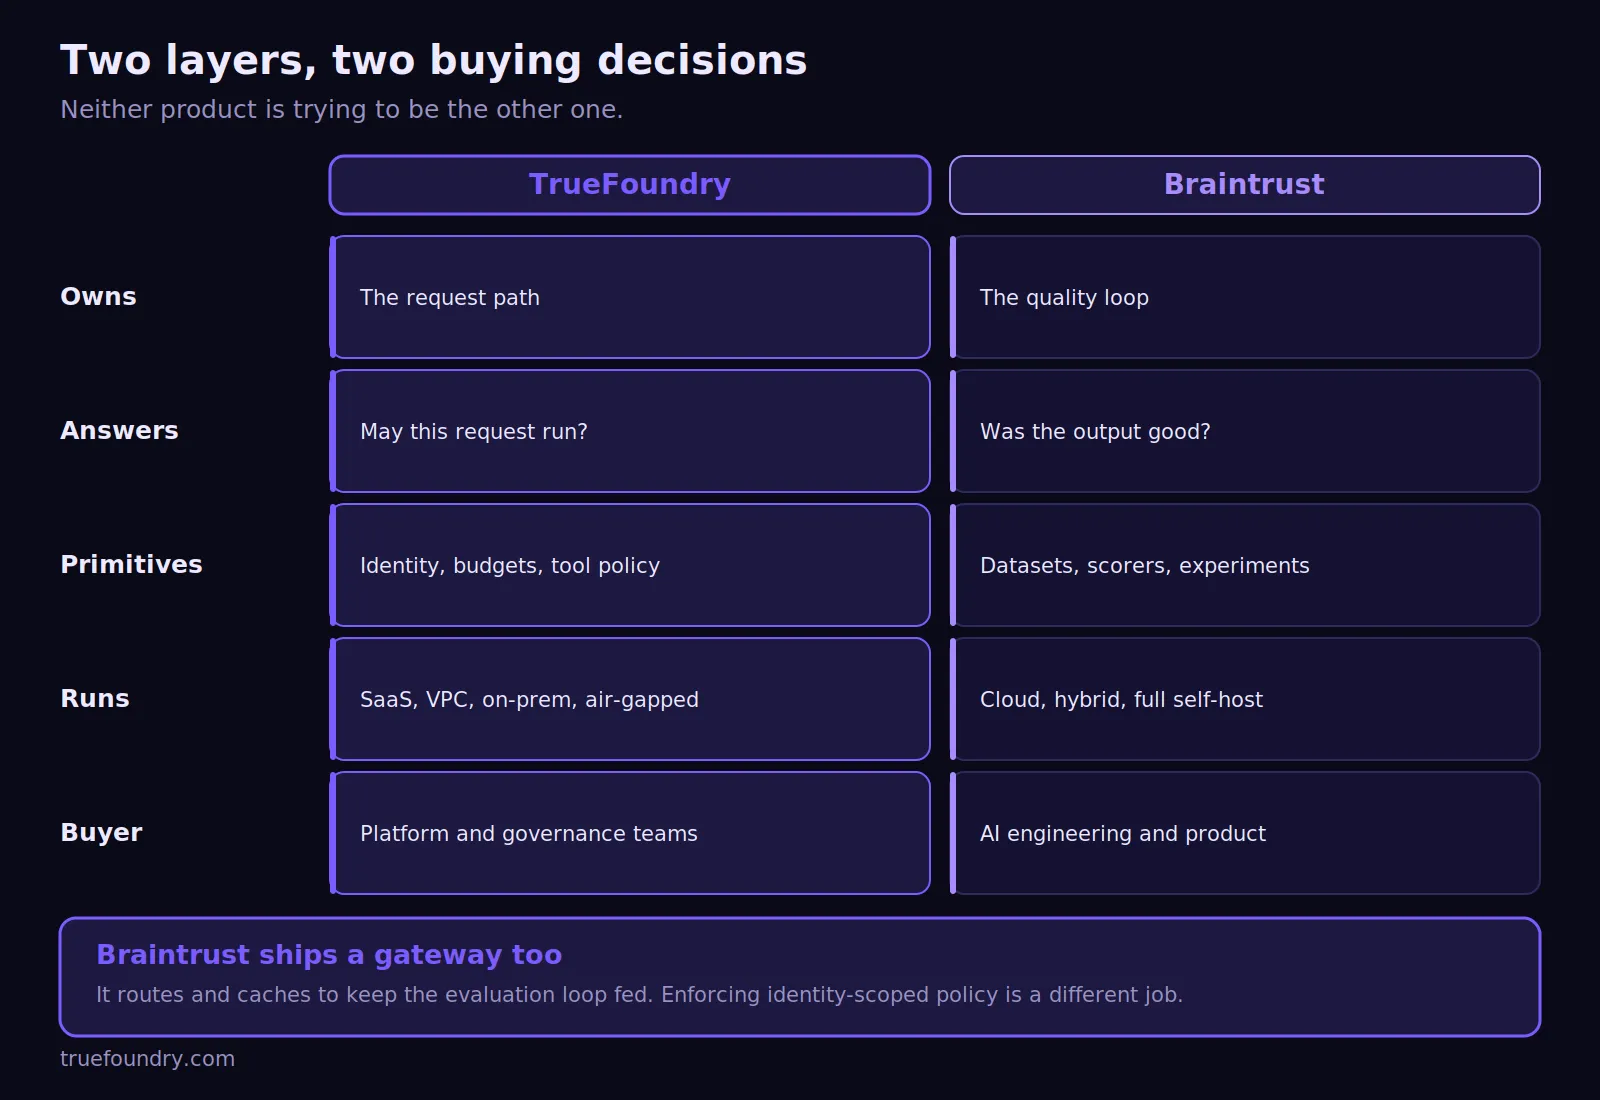
TrueFoundryは、本番環境でのアクションが実行される前にガバナンスを適用する必要がある場合に強みを発揮します。TrueFoundryのAI Gatewayは、モデルアクセス、コスト管理、ルーティング、ガードレール、およびID管理のための共通制御レイヤーを提供します。これは、複数のエンタープライズチームがアプリケーションや環境をまたいでモデルを共有する際に重要となります。
その LLMゲートウェイ は、商用モデルやオープンソースモデルのLLMトラフィックを、統合されたインターフェースを通じてルーティングできます。チームは、アプリケーションコード内で制御を重複させることなく、フォールバック、負荷分散、予算管理、レート制限、プロバイダーの抽象化を適用可能です。
企業がどのモデルを誰が呼び出せるかを完全に制御する必要がある場合、この違いが重要になります。1つのリクエストに、ユーザー、チーム、環境、ワークロードのメタデータを含めることができます。これにより、組織全体に広範な制限を適用するのではなく、個々のモデルリクエストに対してポリシーを適用できるようになります。
TrueFoundryは、Braintrustの主な評価範囲外の領域にも対応しています。企業はMCPサーバーを管理し、ツールへのアクセスを制御し、機密性の高いツール呼び出しが実行される前にポリシーを適用できます。同じインフラストラクチャで、商用、プライベート、およびカスタムのエンタープライズエンドポイントをサポート可能です。
本番環境での動作を調査するチームにとって、 LLMの可観測性(オブザーバビリティ) は、レイテンシ、スループット、エラー、コストの可視性を高めます。パフォーマンス監視は、一見して高いレイテンシの原因がゲートウェイ、プロバイダー、検索システム、エージェントワークフローのどこにあるのかを特定するのにも役立ちます。
パフォーマンス・テストは、実際のワークロードの特性を反映させるべきです。中程度のRPS(秒間リクエスト数)で実行されるプロトタイプ・ワークロードでは、後になって現れる問題が隠れてしまう可能性があります。チームは、孤立したベンチマーク数値を比較するのではなく、現実的な本番トラフィック下でのエンドツーエンドのミリ秒単位のレイテンシとプロバイダーの動作を測定する必要があります。
強制ルールは宣言的であり、バージョン管理下に置かれます。ルールは順次評価され、最初に一致したものが適用されます。
name: ratelimiting-config
type: gateway-rate-limiting-config
rules:
  # Cap one contractor account on a specific model
  - id: "contractor-gpt4-daily"
    when:
      subjects: ["user:contractor@example.com"]
      models: ["openai-main/gpt4"]
    limit_to: 1000
    unit: requests_per_day

  # Give every user an independent daily token budget
  - id: "user-daily-limit"
    when: {}
    limit_to: 1000000
    unit: tokens_per_day
    rate_limit_applies_per: ['user']
`rate_limit_applies_per` フィールドはエンティティごとに個別のカウンターを作成するため、IDごとにルールを作成しなくても、1つのルールですべてのユーザーをカバーできます。制限を超えたリクエストにはHTTP 429が返され、適用されたルール名が示されるため、サポートチケットへの対応を1行の回答で済ませることができます。
ライフサイクルの観点から見ると、TrueFoundryとBraintrustの違いが理解しやすくなります。Braintrustは、プロンプト、モデル、本番環境のトレース全体にわたって品質の証拠が必要な場合に価値を発揮します。一方、TrueFoundryは、それらのシステムがインフラストラクチャ全体で管理されたアクセスと実行を必要とする場合に価値を発揮します。
選択肢を「BraintrustかTrueFoundryか」と捉えると、その順序が見えなくなります。ほとんどの本番スタックでは、単一のリクエストサイクル内で両方のレイヤーが関与します。
BraintrustとTrueFoundryのどちらを選ぶべきかは、チームがどのレイヤーを欠いているかを特定することで明確になります。Braintrustは、特にゲートウェイのトラフィックを自動的に評価にフィードすべき場合に、ルーティングレイヤーとして機能します。TrueFoundryは、モデル、MCP、エージェントのワークロード全体にわたる、より広範なガバナンスレイヤーとして機能します。
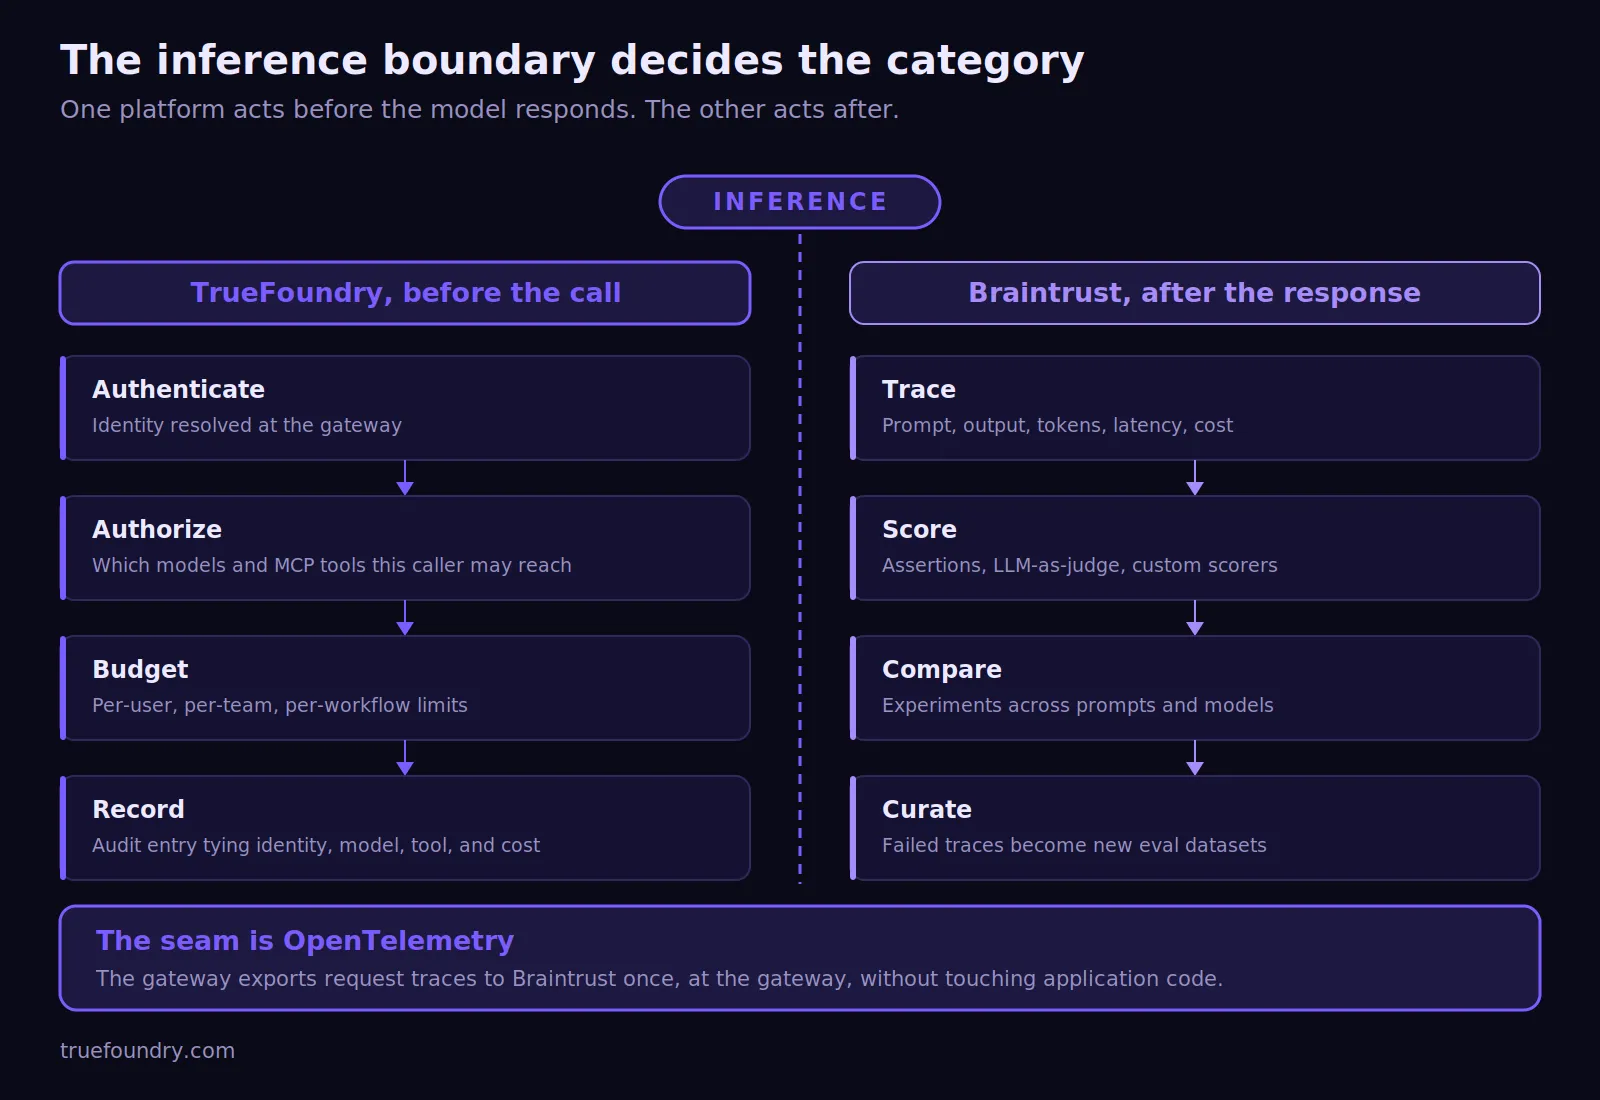
はい。BraintrustとTrueFoundryには、OpenTelemetryに基づいた文書化された統合機能があります。TrueFoundryが本番環境のルーティングとガバナンスを処理し、そのOTELトレースをBraintrustにエクスポートできます。Braintrustはそのトレースデータを受け取り、デバッグ、評価、コスト分析、品質改善に活用します。
これにより、すべてのサービスを個別に計測する必要がなくなります。チームはゲートウェイでOpenTelemetryのエクスポートを一度設定するだけです。各アプリケーションは通常のLLMリクエストを継続でき、トレースは一貫した標準形式でBraintrustに送信されます。
Braintrustのエンドポイントは、認証と親情報を使用してトレースを整理します。チームはBraintrustのAPI認証情報を提供し、関連するプロジェクトや実験を指定します。これにより、すべてのクライアント統合を変更することなく、モデルの選択、タイミング、リクエストのメタデータ、その他のコンテキストをキャプチャできます。
# Point the gateway's OTEL exporter at Braintrust
OTEL_EXPORTER_OTLP_ENDPOINT="https://api.braintrust.dev/otel"
OTEL_EXPORTER_OTLP_PROTOCOL="http/protobuf"
OTEL_EXPORTER_OTLP_HEADERS="Authorization=Bearer ${BRAINTRUST_API_KEY},x-bt-parent=project_id:${BRAINTRUST_PROJECT_ID}"
この分離により、責任の所在も明確になります。TrueFoundryが推論前のポリシーレイヤーを管理し、BraintrustがLLM呼び出しの結果が出た後の詳細な評価を処理します。そのため、チームは中央ガバナンスを弱めることなく、品質を調査することができます。
このアプローチにより、アプリケーションサービスからの重複した外部呼び出しも制限されます。共有テレメトリパイプラインを使用することで、属性付けとトレーシングを一元的に処理できます。Braintrust Python SDKを利用するチームは、より詳細な計測が必要な場合に、アプリケーション固有の評価ロジックを追加することも可能です。
実装の詳細については、TrueFoundryが提供する包括的な Braintrust統合ガイドをご覧ください。このガイドでは、すべてのアプリケーションに変更を加えることなく、トレースのエクスポート、認証ヘッダー、プロジェクトのスコープ設定を行う方法を解説しています。
価格体系は、両製品の優先事項の違いを反映しています。BraintrustのStarterプランはプラットフォーム料金が無料で、クレジットカードも不要です。これには1GBのデータ処理、10,000件のスコア、14日間のデータ保持が含まれます。Proプランは月額249ドルで、5GBのデータ、50,000件のスコア、30日間のデータ保持が含まれます。Enterpriseプランは個別見積もりとなります。
BraintrustのProプランには、カスタムチャート、環境設定、基本的なRBAC(ロールベースのアクセス制御)などの機能が追加されます。Enterpriseプランでは、カスタム権限、SAMLまたはOIDCによるSSO、カスタムデータ保持期間、より強固なコンプライアンスオプション、セルフホスティングが提供されます。そのため、厳格なセキュリティ要件を持つチームは、評価ボリュームだけでなく、プランの境界線も比較検討する必要があります。
TrueFoundryの価格体系は異なります。Developerプランは月額0ドル、Proプランは499ドル、Pro Plusプランは2,999ドルです。Enterpriseプランは個別契約となります。各プランは、リクエスト許容量とガバナンスの深さによって異なります。Enterpriseプランでは、VPCやエアギャップ環境でのコントロールプレーンおよびゲートウェイプレーンをサポートしています。
したがって、実質的なコスト要因は異なります。Braintrustのコストは、処理データ量、スコア数、データ保持期間、および高度なエンタープライズ要件に応じて増加します。一方、TrueFoundryのコストは、リクエスト数、ユーザー数、デプロイ要件、ガバナンス機能とより密接に関連しています。
Braintrustのコストに関する詳細な分析については、TrueFoundryの Braintrust料金ガイド で、処理データ、スコア、データ保持、およびEnterprise機能について解説しています。チームは、これらのコストと、現在運用しているガバナンス層を比較検討すべきです。
グローバル企業では、コスト配分の表現が異なる場合があります。ポルトガルの財務チームは、部門間でAI支出を割り当てる際に「rateio de custos(コスト配分)」という言葉を使うかもしれません。また、経理関連の文書では、AIプラットフォームの経常的な費用を分析する際に「contabilidade de custos(原価計算)」という用語が使われることもあります。
調達チームには、関連するベンダー要件がある場合があります。契約でプロバイダーに依存しないインフラストラクチャが求められる場合、「independente de fornecedor(ベンダー非依存)」という用語が登場することがあります。実務上、これはガバナンスが複数のモデルやプロバイダー間でポータブル(移植可能)であるかどうかを比較すべきであることを意味します。
評価の深さが最優先事項である場合、Braintrustの導入が合理的です。すでにデプロイ、ルーティング、アクセス制御を他で構築しているチームにとって、最大の課題は、モデルやプロンプトの変更が顧客に届く前に、その変更が挙動を改善していることを証明することだからです。
以下のような場合にBraintrustを選択してください:
セルフホスティングのオプションについては、同じ名称でも2つの異なるモデルがあるため、注意深く確認してください。ハイブリッドデプロイメントでは、コントロールプレーンはBraintrustのクラウド上に維持され、機密データは貴社のVPC内に留まります。完全なセルフホスティングでは、Brainstoreを含むスタック全体を貴社のインフラストラクチャ内で実行します。
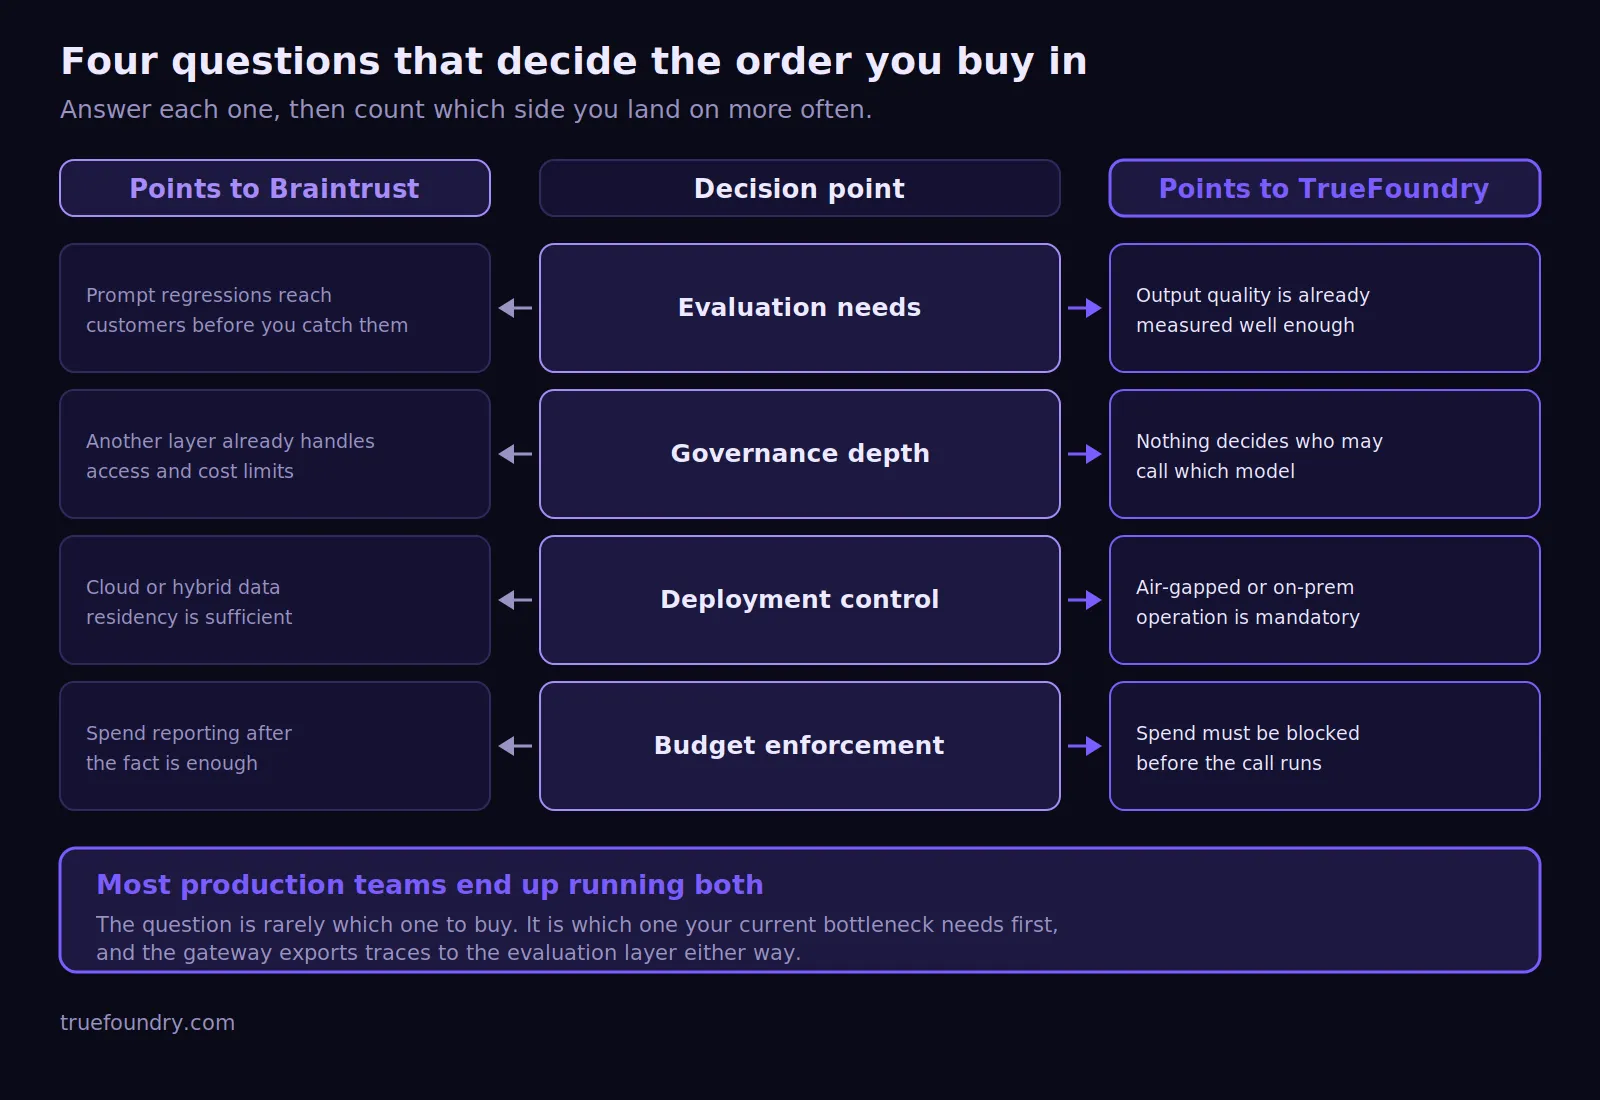
TrueFoundryは、本番インフラストラクチャ自体にガバナンスが必要な場合に強みを発揮します。複数のチームがモデル、エージェント、エンタープライズツールにアクセスする場合、TrueFoundryとBraintrustの比較が特に重要となります。共通の単一制御レイヤーを導入することで、各アプリケーション間で重複するセキュリティやルーティングのロジックを削減できます。
次のような場合はTrueFoundryを選択してください。
The MCP Gateway は、すべてのMCPインタラクションをガバナンス対象のアクションとして扱います。実行前に、ID、環境、モデル、サーバー、個々のツールに基づいてポリシーを評価できます。これは、MCPツールが機密システムや企業データにアクセスしたり、それらを変更したりする場合に重要となります。
自律的なワークフローにおいて、 Agent Gateway は、もう一つの強制的な制御レイヤーを提供します。チームはエージェントの活動を追跡し、マルチステップの実行全体にわたって制御を適用できます。これにより、各アプリケーションにロジックを分散させることなく、個別のエージェントフレームワークの外側でガバナンスを維持することが可能です。
TrueFoundryは、チーム、モデル、ワークロードごとのコスト配分もサポートしています。すべてのリクエストにメタデータを付与できるため、利用状況の分析や予算管理に役立ちます。 AIゲートウェイのコスト に関するガイドでは、リアルタイムのコスト配分がどのように財務ガバナンスを支えるかを解説しています。
TrueFoundryとBraintrustを比較検討する際、重要なのは現在の課題がどこにあるかという点です。品質測定が最優先事項である場合はBraintrustが適しており、ガバナンスの効いたデプロイや実行環境が不足している場合はTrueFoundryがより強力な選択肢となります。
デモを予約 して、貴社の現在のAIスタックとエンタープライズ向けAIゲートウェイのリファレンスアーキテクチャを比較してみましょう。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.
























