October 12, 2026
|
5 min read


Published: October 10, 2026
Blazingly fast way to build, track and deploy your models!
現在、AIシステムは顧客ワークフロー、意思決定、コンプライアンスプロセス、インフラ運用の中枢で稼働しています。この拡大により、従来の管理手法では対応しきれないリスクが生じています。ハルシネーション(幻覚)は規制対象となる出力に影響を及ぼす可能性があり、プロンプトインジェクションは自律型ワークフローを悪用する恐れがあります。また、モデルへのアクセス管理が不十分だと、外部APIを通じて機密データが流出するリスクもあります。
こうしたリスクの増大に伴い、AIリスク管理ツール市場も拡大しています。ガバナンスプラットフォーム、ランタイムセキュリティ製品、コンプライアンスシステム、インフラゲートウェイなどが同じカテゴリーとして扱われることが増えましたが、これらはAIライフサイクルの異なる部分を制御するものです。重複する製品を導入しても、重要な管理の隙間が残ってしまう可能性があります。
生成AIやエージェントモデルが本番環境に導入されるにつれ、この違いはより重要になっています。企業は、各製品が何を管理し、どこで制御が機能するのかを把握する必要があります。本ガイドでは、7つの主要なAIリスク管理ツールを、カバレッジ、制御ポイント、デプロイモデル、企業への適合性の観点から比較します。
現代のAIリスク管理ソフトウェアは、エンタープライズAI運用の複数の段階に対応する必要があります。ドキュメント作成や規制対応の証跡に重点を置く製品もあれば、AIモデルの評価や稼働中のワークロードの保護を行う製品もあります。インフラ制御は、モデルやエージェント、接続されたツールが実行される前にリクエストを管理します。
有用な評価を行うには、ベンダーのカテゴリーではなく、4つの運用領域から始めるのが適切です。これらはガバナンス、評価、ランタイム保護、インフラ制御の4つです。これにより、すべての製品が同じ問題を解決するわけではないという前提のもと、リスク管理ソリューションを比較検討できるようになります。
成熟した AIガバナンスフレームワーク は、所有権と測定可能な制御を通じてこれらの領域を接続します。ガバナンスが要件を定義し、インフラがそれらの要件を本番環境でどのように適用するかを決定します。
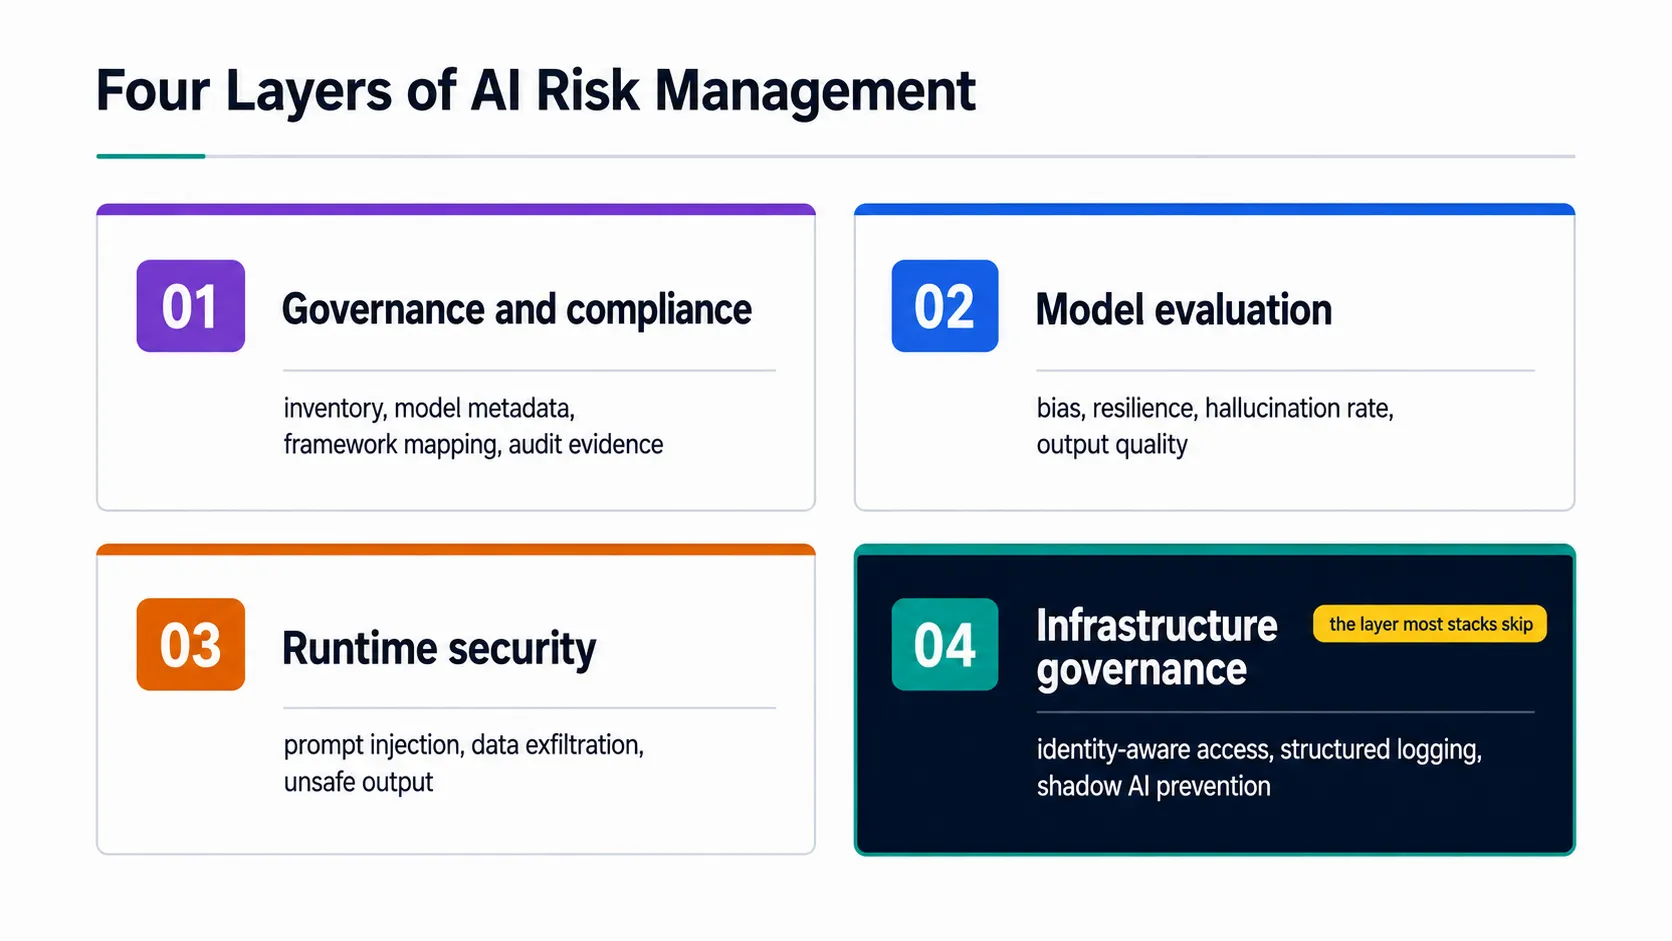
図1:企業の管理上の隙間の多くは、特定のレイヤーに重複投資し、4つ目のレイヤーをカバーできていないことに起因します。
以下の比較では、各プラットフォームの主要な制御レイヤー、強制ポイント、デプロイオプション、および価格の透明性に焦点を当てています。また、継続的なモニタリング、コンプライアンスの証跡、セキュリティ制御、エージェント型ワークロードへの対応状況も考慮しました。このアプローチにより、運用上の適合性に基づいたAIリスク管理プラットフォームの比較が容易になります。
TrueFoundryは、モデル呼び出し、MCP接続、エージェントアクションのリクエストパス上で直接動作します。同社の AI Gateway は、1,600以上のモデルをサポートし、アクセス、ガードレール、可観測性、予算管理、ルーティングを一元化します。そのため、リクエストが外部プロバイダーやセルフホスト環境に到達する前に制御を適用することが可能です。
主な機能
メリットと課題
最適な用途: ID認識型の制御、利用コストの強制管理、マルチプロバイダーアクセス、およびモデルやエージェント全体にわたる本番環境のガバナンスを必要とするプラットフォームエンジニアリングチームおよびセキュリティチーム。
TrueFoundryは、月間5万リクエストまで利用可能な無料のDeveloperプランを提供しています。エンタープライズプランでは、VPCおよびエアギャップ環境へのインストールをサポートしています。また、同社は2026年6月24日にSeldon AIを買収し、エンタープライズAIインフラストラクチャの基盤を拡大しました。
Credo AIは、エンタープライズAIガバナンス、規制対応の証跡、およびポリシー運用に重点を置いています。同社のプラットフォームは、AIインベントリ、規制ポリシーパック、自動化された証跡管理、リスク制御、およびランタイムトレース評価をサポートしています。また、多様なインフラ要件を持つ組織向けに、SaaSおよびセルフホスト型のデプロイオプションも提供しています。
主な機能
メリットと課題
最適な用途: 詳細な規制マッピングと正式なエビデンスワークフローを備えた、一元化された記録システムを必要とするガバナンス、法務、コンプライアンスチーム。
Credo AIは、「The Forrester Wave: AI Governance Solutions, Q3 2025」においてリーダーに選出されました。現在の製品にはポリシーパックが含まれており、今後は強制執行インフラとの統合も予定されています。
IBM watsonxは、ハイブリッド環境全体でガバナンス、評価、監視、およびエンタープライズリスク管理機能を提供します。現在のプラットフォームは、予測モデルや基盤モデルだけでなく、サードパーティ製システムもカバーしています。2026年7月には、管理外のエージェント、MCPサーバー、ツール、基盤モデルを対象としたAI資産検出機能(AI Asset Discovery)も追加されました。
主な機能
メリットと課題
最適な用途: モデル評価、エンタープライズガバナンス、ハイブリッドデプロイメントのサポート、および既存のIBMリスクシステムとの統合を必要とする、規制対象の大企業。
IBMはモデル評価の価格を公開しており、無料枠を超えた場合、1評価あたり0.64米ドルとなります。また、2026年4月にはAWS GovCloud上のwatsonx.governanceがFedRAMP認証を取得したことを発表しました。
OneTrustは、確立されたプライバシーおよびエンタープライズリスク管理機能をAI監視へと拡張しています。現在のガバナンスプラットフォームでは、モデル、データセット、エージェント、ベンダー、所有権を単一のインベントリで追跡可能です。ランタイム機能には、ガバナンスワークフローに加え、ポリシーガードレール、本番環境の監視、アクション制御が含まれるようになりました。
主な機能
メリットと課題
最適な用途: AIインベントリ、モニタリング、制御、コンプライアンス報告といった既存のガバナンスプログラムを拡張したいプライバシー、GRC、エンタープライズリスク管理チーム。
OneTrustは、同社のAIガバナンス製品が、2026年の初版「Gartner Magic Quadrant for AI Governance Platforms」において「Visionary(ビジョナリー)」に選出されたと発表しています。公開されている価格ページにはパッケージ情報は記載されていますが、具体的な価格は掲載されていません。
Holistic AIは、AIの検出、保証、テスト、規制マッピング、自動化された強制措置を統合したプラットフォームです。導入環境、エクスポージャー、技術的リスクを評価した上で、リアルタイムのリスク情報を割り当てます。Guardianエージェントはシステムを監視し、定義されたしきい値を超えた場合に即座に対応します。
主な機能
メリットと課題
最適な用途: 従来のモデルから自律型エージェント環境まで、自動化された修復機能を備えた動的な評価を求めるリスク、監査、コンプライアンス担当者。
Holistic AIは、Gartnerの2026年版「Critical Capabilities」調査において、AIリスクおよびコンプライアンスのユースケースで1位を獲得したと報告しています。同社は、関連するMagic Quadrantでは「Challenger(チャレンジャー)」に位置付けられています。
AccuKnoxは、クラウドおよびワークロードセキュリティの観点からAIリスクに取り組んでいます。ModelArmorはKubeArmorを活用してモデルの実行を制限し、信頼できないワークロードによるリスクを低減します。現在のAIセキュリティ機能には、プロンプト保護、エージェント型ワークロード、レッドチーミング、コンプライアンス適合などが含まれます。
主な機能
メリットと課題
推奨される用途: KubernetesベースのAIインフラストラクチャを保護するクラウドセキュリティチームおよびプラットフォームチーム。特に、ワークロードの分離とエアギャップ環境での実行が主要な要件となる場合に適しています。
Check Point AI Guardrailsは、2025年9月のCheck Pointによる買収発表を受け、Lakeraの技術を基盤として構築されています。現在の機能は、LLMの入出力に対するインジェクション、データ漏洩、および有害なコンテンツから保護します。また、Check Pointはゲートウェイおよびクラウド統合を通じてエージェント保護を拡張しています。
主な機能
メリットと課題
推奨される用途: 本番環境全体で、プロンプト攻撃、有害なコンテンツ、データ漏洩からLLMアプリケーションやエージェントを保護するアプリケーションセキュリティチーム。
Check Pointは現在、特定のエージェントおよびネットワーク統合を通じてインラインでの強制をサポートしています。そのため、すべての統合に対して単一の強制モデルを想定するのではなく、導入経路ごとに個別に評価する必要があります。
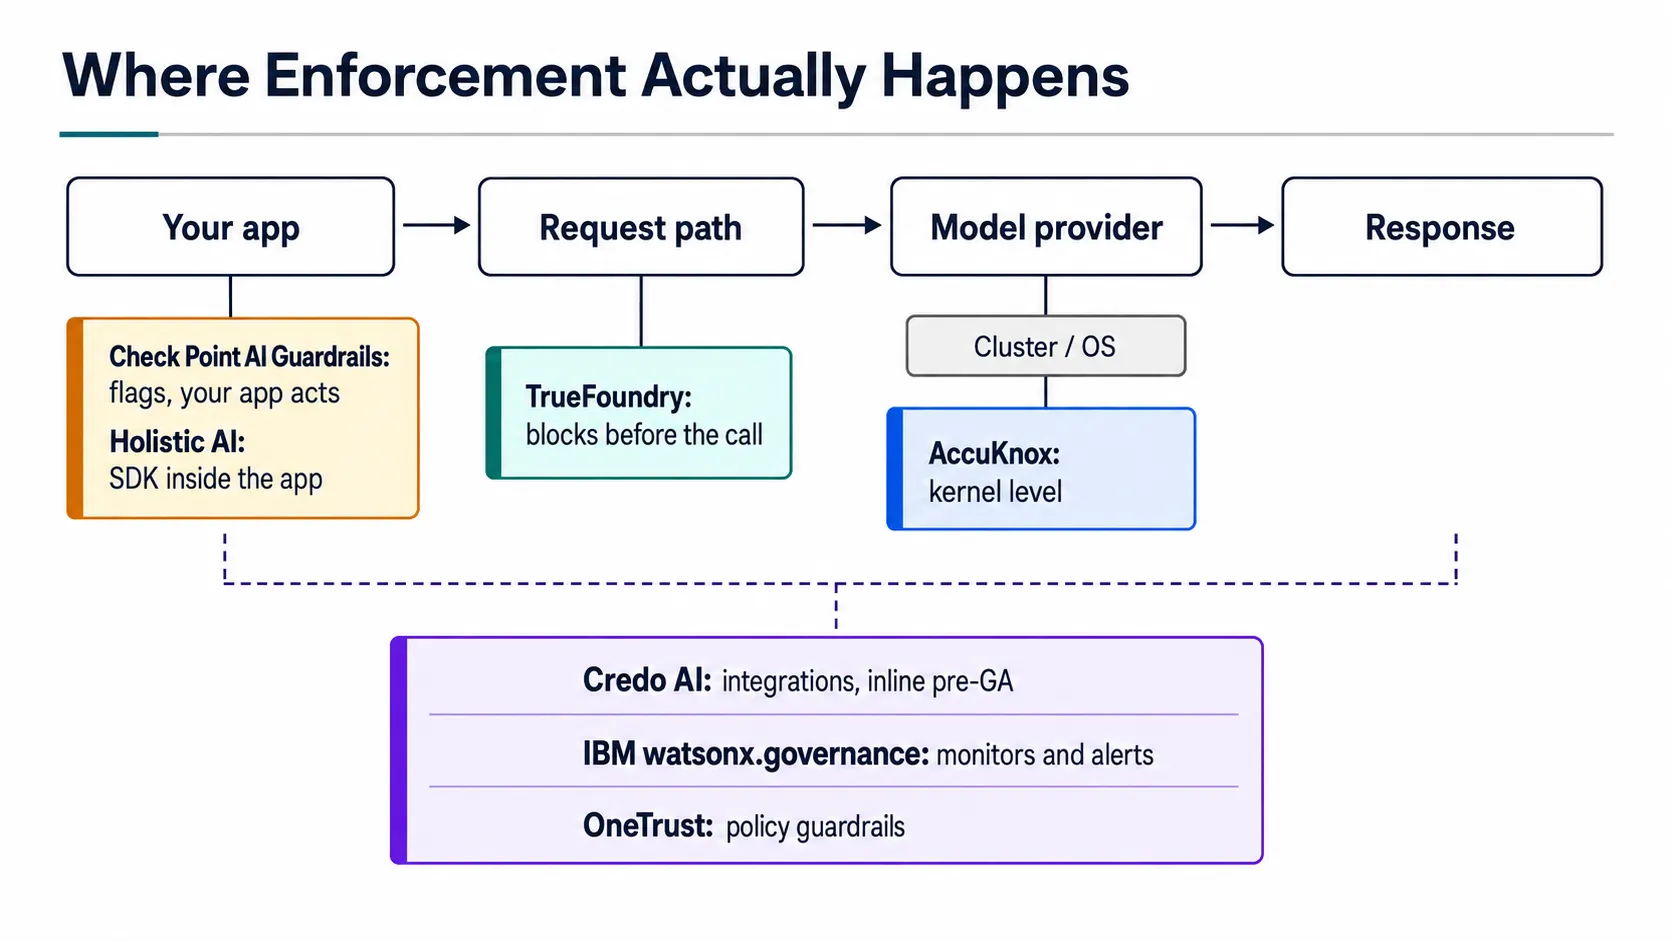
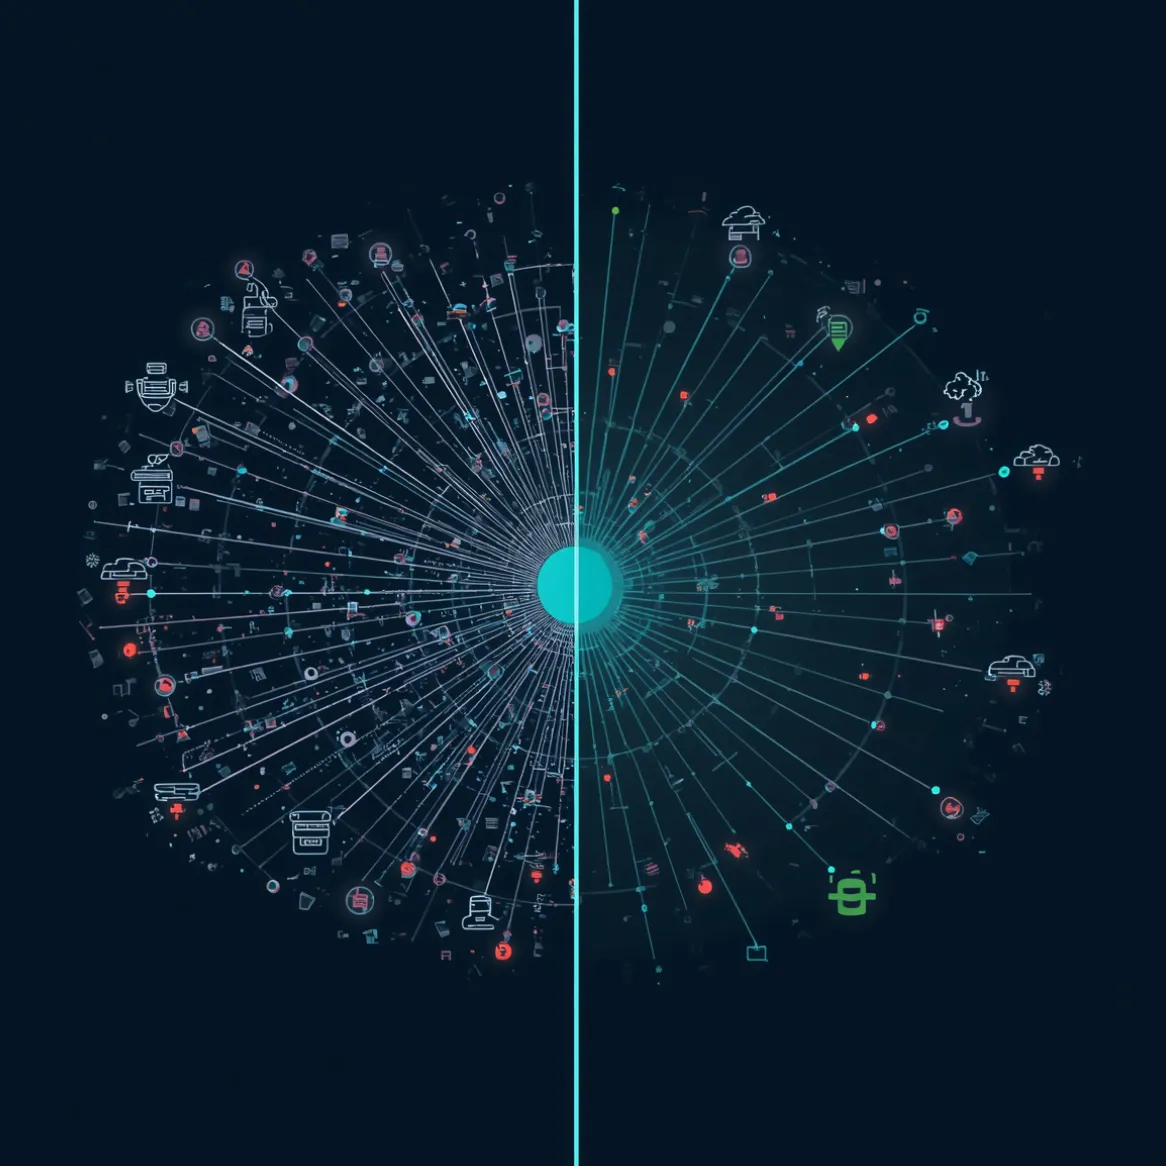
図2:同じカテゴリにおける4つの異なる強制ポイント
2026年中に規制上の期日が大幅に変更されたため、調達計画は現在のスケジュールに基づいて策定する必要があります。EU AI法は2024年8月1日に施行されました。大半の規定は2026年8月2日に適用開始となりましたが、2026年のAIオムニバス法改正により、高リスクAIシステムに関する要件の期限は延長されています。
附属書IIIに該当する単独の高リスクシステムは2027年12月2日まで、附属書Iの規制対象製品に組み込まれた高リスクシステムは2028年8月2日まで期限が延長されました。透明性に関する義務は概ね2026年8月中に適用開始となりましたが、特定の移行要件については2026年12月2日まで継続されます。
こうした変更により、進行中のAIプロジェクトにおいてコンプライアンスの対応状況を把握することがこれまで以上に重要になっています。チームは、システムの種類、導入日、管轄区域ごとに適用される義務を特定する必要があります。より広範な AIコンプライアンス プロセスは、法的な解釈と技術的なエビデンス、そして運用管理を結びつけるものであるべきです。
NISTのAIリスク管理フレームワーク(AI RMF)は、企業プログラムにとって重要な参照基準であり続けています。2023年1月に公開されたAI RMF 1.0は現在も任意適用の枠組みです。NISTは現在フレームワークの改訂を進めていますが、「ガバナンス(Govern)」「マッピング(Map)」「測定(Measure)」「管理(Manage)」という4つの主要機能に変更はありません。
AIリスク管理フレームワークは、これらの機能を組織内の責任体制や測定可能なセーフガードと結びつける必要があります。組織はNIST認証を主張することなく、自社のポリシーに基づいて管理策をマッピングすることが可能です。このフレームワークは、システムライフサイクル全体を通じて、変化する状況に応じた継続的な管理をサポートします。
ISO/IEC 42001は異なるアプローチをとっています。これは個別のモデルを認証するのではなく、組織のAIマネジメントシステムに対する要件を規定するものです。独立した認証機関が、この規格に基づいて組織のマネジメントシステムを認証することができます。
これらのガバナンスフレームワークは、インベントリ管理、評価、モニタリング、エビデンス収集、および強制適用といったツール選定に影響を与えます。チームは、社内ポリシー管理、既存のデータガバナンス、そしてMicrosoft Purviewのような関連システムも考慮に入れるべきです。目的は、エビデンスが分断されたリポジトリを作ることなく、一貫した監視体制を構築することです。
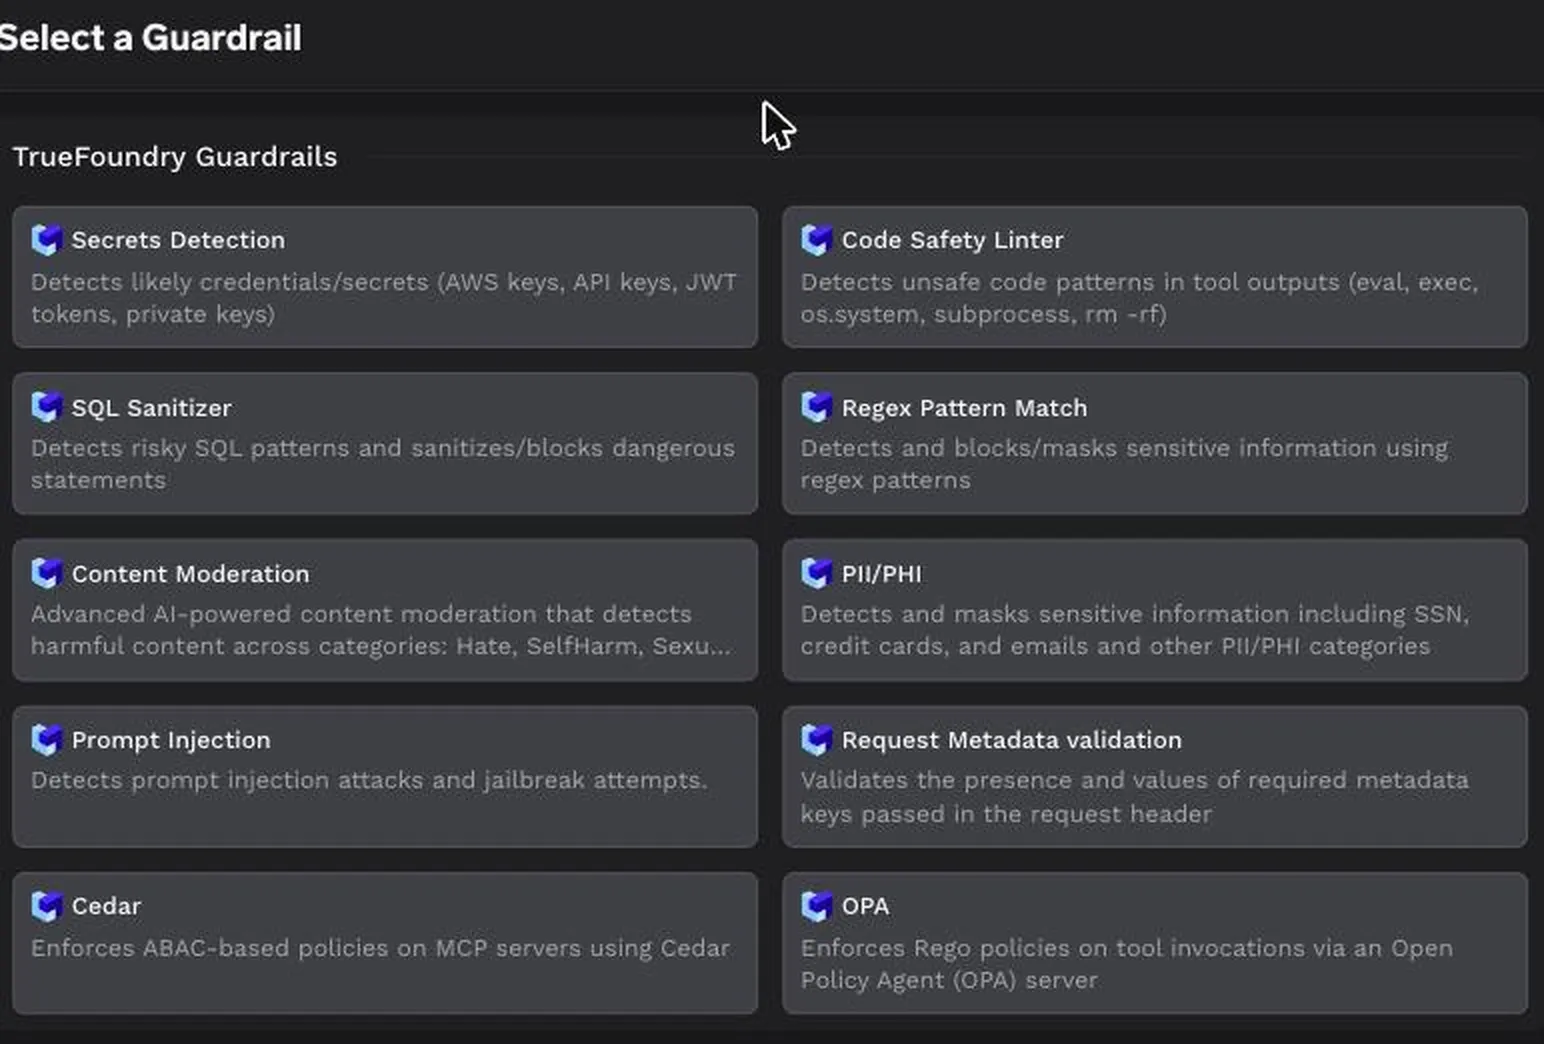
At TrueFoundryでは、リクエストが実際に実行されるインフラ層にAIゲートウェイを構築しました。これにより、1,600以上のモデルにわたるアクセス、ルーティング、ガードレール、予算管理、オブザーバビリティを一元化します。これは、インベントリやコンプライアンスのエビデンスに重点を置くリスク管理プラットフォームを補完し、本番環境のトラフィック全体に対して直接ポリシーを適用するものです。
組み込みのガードレールが、プロンプトと出力に含まれる機密情報、秘密情報、不適切なコンテンツ、プロンプトインジェクションを検査します。これにより、セキュリティ対策を強化しつつ、高リスクなユースケースにおける実践的なリスク管理をサポートします。
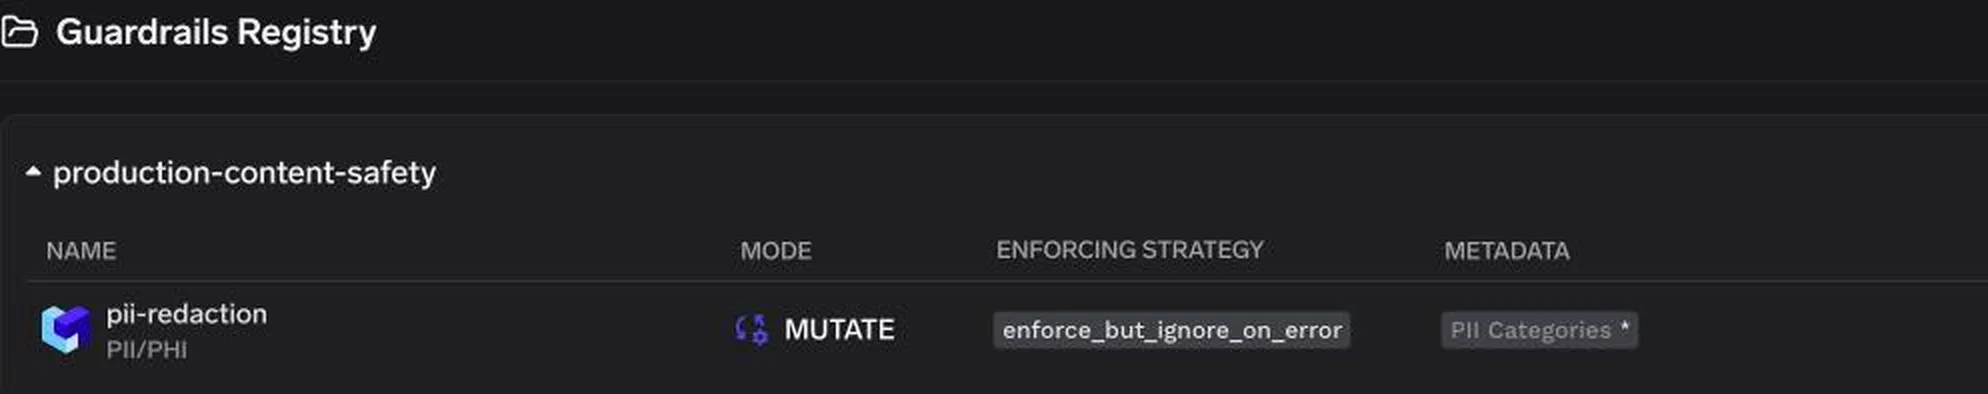
導入はベースURLを変更するだけです。アプリケーションがプロバイダーを直接参照する代わりにゲートウェイを経由するように設定することで、すべての呼び出しがモデルに到達する前にポリシーチェックを通過します。
from openai import OpenAI

client = OpenAI(
    api_key="your_truefoundry_api_key",
    base_url="https://gateway.truefoundry.ai",  # SaaS; self-hosted URL is in the Playground code snippet
)
組み込みのガードレールが、プロンプトと出力に含まれる機密情報、秘密情報、不適切なコンテンツ、プロンプトインジェクションを検査します。これにより、セキュリティ対策を強化しつつ、高リスクなユースケースにおける実践的なリスク管理をサポートします。
MCP Gateway は、これらの制御をエンタープライズツールにまで拡張します。IDと権限は、接続されたシステム内のエージェントに引き継ぐことが可能です。これにより、サービス認証情報の範囲を縮小しつつ、ツールへのアクセスを承認されたポリシーの境界内に維持できます。
マルチステップのワークフローにおいて、 Agent Gateway は、エージェントの動作と引き継ぎ全体にガバナンスを適用します。LLM Gatewayは、プロバイダーを横断してモデルへのアクセスを一元化します。この緊密な統合により、アプリケーションコードの外側で制御を維持し、モデル開発全体を通じて一貫したベストプラクティスをサポートします。
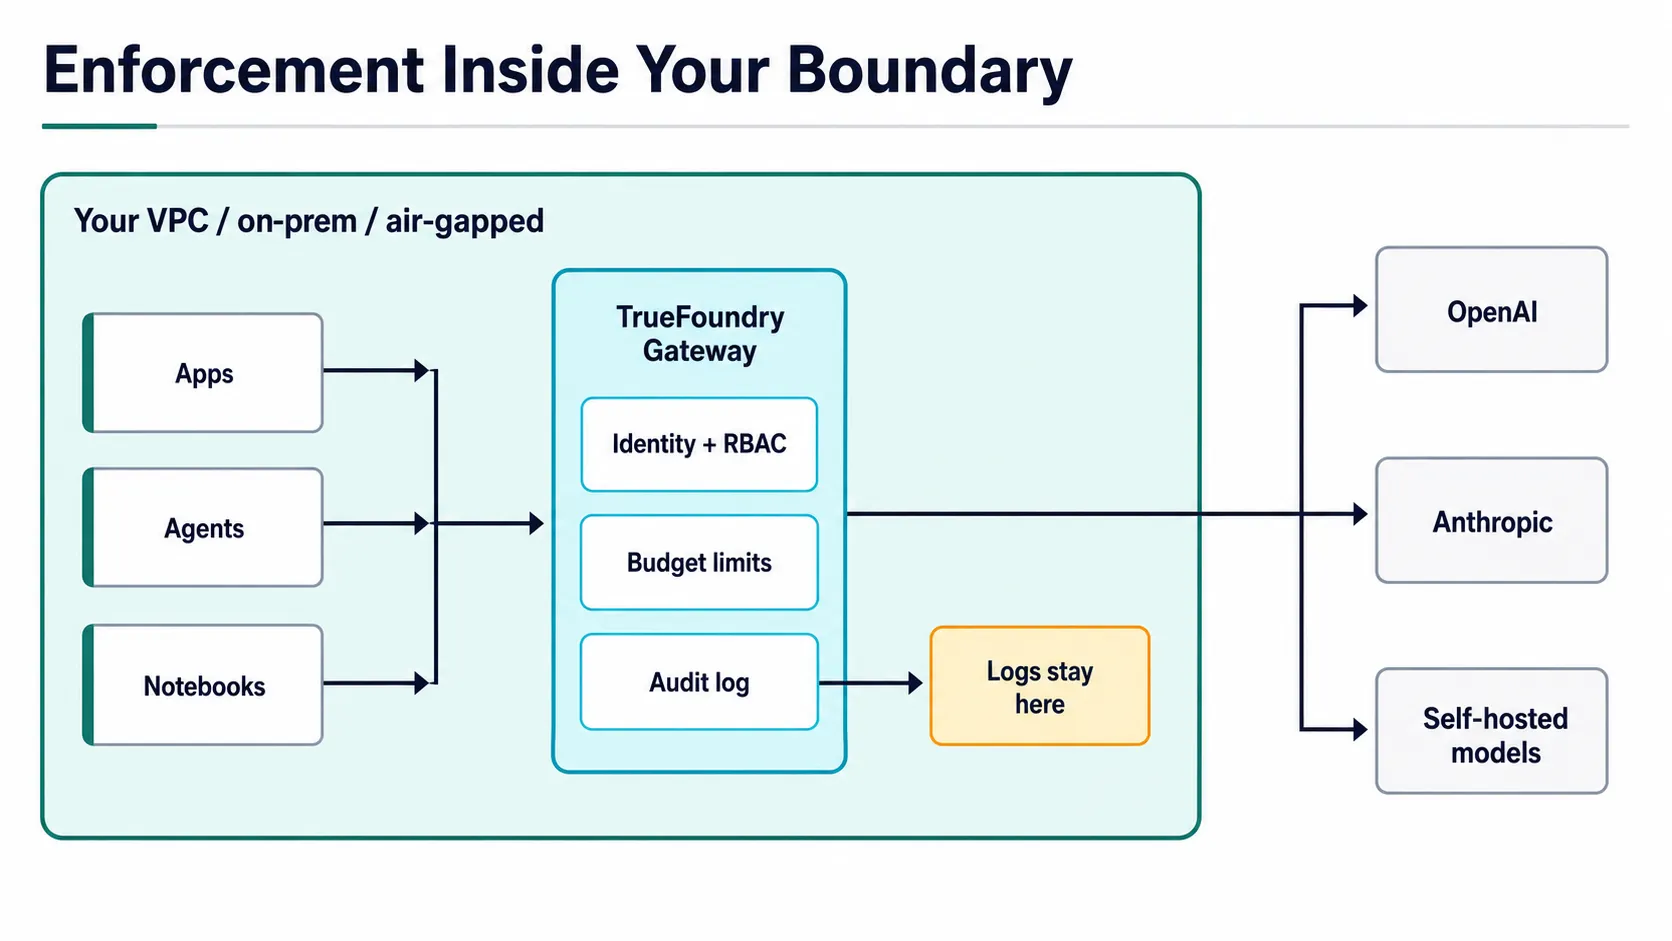
図3:ゲートウェイは境界内に配置されるため、ログやプロンプトが外部に流出することはありません。
TrueFoundryは、SaaS、VPC、オンプレミス、およびエアギャップ環境でのデプロイをサポートしています。チームはリアルタイムのコスト配分と、 LLMの可観測性 をモデルやワークフロー全体で実現できます。また、アクセスを一元化することで、管理されていないプロバイダーへの接続を制限し、シャドーAIを削減することも可能です。
TrueFoundryは、すべてのガバナンスソリューションやリスク管理ソフトウェアプラットフォームを置き換えるものではありません。それらを補完するインフラストラクチャの強制レイヤーを提供します。最適なAIリスク管理プラットフォームを比較検討しているチームにとって、この違いを理解することは、ツール間の重複を減らし、運用上のAIリスク管理を強化することにつながります。
デモを予約する TrueFoundryがどのようにモデル、エージェント、ツール、ID、予算、およびエンタープライズAIトラフィックを管理しているかをご確認ください。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.