



November 10, 2026
|
5 min read


Blazingly fast way to build, track and deploy your models!
ほとんどの「比較」記事は、相手の製品を実際よりも劣っているように見せることから始まります。しかし、本記事ではそのようなアプローチは取りません。Arcadeは、SYN Venturesが主導し、Morgan StanleyおよびWiproからの戦略的投資を受けた2026年6月12日の6,000万ドルのシリーズA資金調達により、累計資金調達額を7,200万ドルに伸ばしました(Arcade シリーズA発表)。Morgan Stanleyは出資者であると同時に公表されている顧客でもあります。
より有用な問いは、各製品が何をカバーしており、導入後に別途購入が必要になるものは何かということです。これについては、両ベンダーのドキュメントに明確な事実が記載されています。
Arcadeは自らを単なるツール呼び出しプラットフォームとは呼ばなくなりました。現在の位置づけはアクション実行環境(actions runtime)です。「Arcadeは、エージェントとそれがアクセスするあらゆるシステムとの間をつなぐアクション実行環境です。すべての操作を、毎回、確実に適用、実行、ガバナンスするための単一の管理拠点となります。」
また、gateway ベンダーに対して直接的な対抗姿勢を示しています。意見の違いを誠実に示しているため、引用する価値があります。「まずはAPI gatewayベンダーから見てみましょう。彼らはネットワークの問題を解決しようとしており、トラフィックをルーティングします。しかし、トラフィックのルーティングはアクションの認可とは異なります」(Arcade シリーズAブログ)。Arcadeは、管理拠点はネットワークのホップではなく、アクションそのものに置かれるべきだと主張しています。
[スクリーンショット: Arcade.dev — ユーザーへの委任認可ステップが表示されているツール実行ダッシュボード]
認可(Authorization)こそが真の差別化要因であり、きわめて高度です。 すべてのアクションは、ユーザーの権限とエージェントの権限が交差するポイントで実行されます。サービスアカウントや共有トークンは使用されません。ArcadeはOAuthを仲介し、トークンの更新とローテーションを処理し、実行時にクレデンシャルを注入するため、これらがエージェントやMCPクライアントに直接渡ることはありません。汎用OAuth 2.0に加え、33の主要プロバイダー、および5つのIdPユーザーソース(Auth0、Clerk、Entra ID、Okta、Stytch)をサポートしています(Arcade 認証プロバイダードキュメント)。
ArcadeはMCPツール認可仕様を策定しました。同社によれば、この仕様は「現在Anthropicをはじめ、主要なMCPクライアントおよびサーバーに採用されている」とし、外部情報(SiliconANGLE 2025年11月25日付記事)でも裏付けられている通り、MCPセキュリティおよびガバナンスの運営委員会に名を連ねています。標準規格の策定者であることは永続的な強みであり、これを過小評価することはありません。
ツールカタログは広大です。ただし、参照するページによって記載されている規模が異なります。製品ページでは「7,000以上のツール / 80以上のツールキット」、ドキュメントでは「7,500以上のツール / 81のMCPサーバー」、トップページおよびシリーズAのブログでは「8,000以上」と表記されています。ここでは無理に1つの数字を選ばず、この不一致をそのまま記載します。位置づけとしてはtoolbench.arcade.devにある公開ベンチマークに裏打ちされた「単なるAPIラッパーではなく、エージェントに最適化されたツール」となっています。
[スクリーンショット: Arcade.dev — 利用可能なツールキットとツールごとの詳細を表示するツールキットカタログページ]
Smitheryの獲得により、Arcadeはレジストリを手に入れました。 2026年8月5日、Arcadeは「MCPのための主要なパブリックレジストリ兼ホスティングプラットフォーム」であるSmitheryを買収しました(SmitheryのArcade参画について)。Smitheryは現在も独立したブランドとして運営されており、23,611以上のMCPサーバーを掲載しています。Arcade自身のRegistryは依然としてアーリーアクセス段階ですが、Arcadeは最大のパブリックMCPインデックスと開発者の獲得チャネルを所有することになりました。
その他の機能範囲。 Arcadeがホストするサーバー、カスタムサーバー、サードパーティサーバーを単一のエンドポイントに統合するMCP Gatewayを備え、9つのリモートMCPベンダー統合(Salesforce、ServiceNow、Snowflake、Atlassian、GitHub、Splunkなど)がドキュメント化されています。また、リファレンスクラスのPython SDKドキュメント、10個のフレームワーク、6個のMCPクライアントに対応しています。ツール呼び出しの前後に適用するポリシーフックやグループベースのツールアクセス制御を行うContextual Access機能も提供しています。さらに、6ページにわたるevals(評価)セクションがあり、モデルの品質ではなくツール呼び出しの精度に特化しているものの、明確に実用化・ドキュメント化されており、多くの競合製品以上の内容となっています。
デプロイ: ArcadeはSaaS限定ではありません。 ドキュメントには、Arcade Cloud、AzureおよびAWSマーケットプレイス、GCP(明示的に「近日対応」と記載)、Helmによるセルフホスティング、およびハイブリッドMCPサーバーが掲載されています(Arcade デプロイドキュメント)。マーケティング資料ではさらに踏み込破み、「クラウド、オンプレミス、エアギャップ、ハイブリッド」と記載されています。Arcadeが自社インフラで実行できないと主張する人がいれば、それはドキュメントを読んでいない証拠です。
コンプライアンス: 2025年8月18日にSOC 2 Type 2を取得済み(Arcade SOC 2 ポスト)。HIPAA、ISO 27001、GDPRについては[要確認]となっており、確認できたページには記載がありません。Trust CenterもJavaScriptでレンダリングされるポータルのためクローリング可能なコンテンツが存在しません。
公開されている従量課金制の料金体系:
認証イベントとツール呼び出しの2つの従量課金軸が存在する点は珍しいため、導入前にシミュレーションを行うことをお勧めします。また、料金ページではSSO、RBAC、監査ログがEnterpriseプラン限定とされていますが、トップページには「SSO、RBAC、完全な監査ログを標準提供」と記載されている点に注意が必要です。
TrueFoundryはAI制御プラットフォーム(コントロールプレーン)です。MCP gatewayはその中の1コンポーネントに過ぎず、製品全体ではありません。ここが本比較の最も重要なポイントです。
MCP gateway とレジストリ。 サーバーの追加方法として、TrueFoundry管理、公式リモート、任意の remote、Virtual MCP Server、OpenAPIインポート、ホスト型stdioの6つの方法がドキュメント化されています。さらに43のベンダー別ドキュメントページと、パブリックリスト/バージョンAPIを備えたレジストリを提供しています。
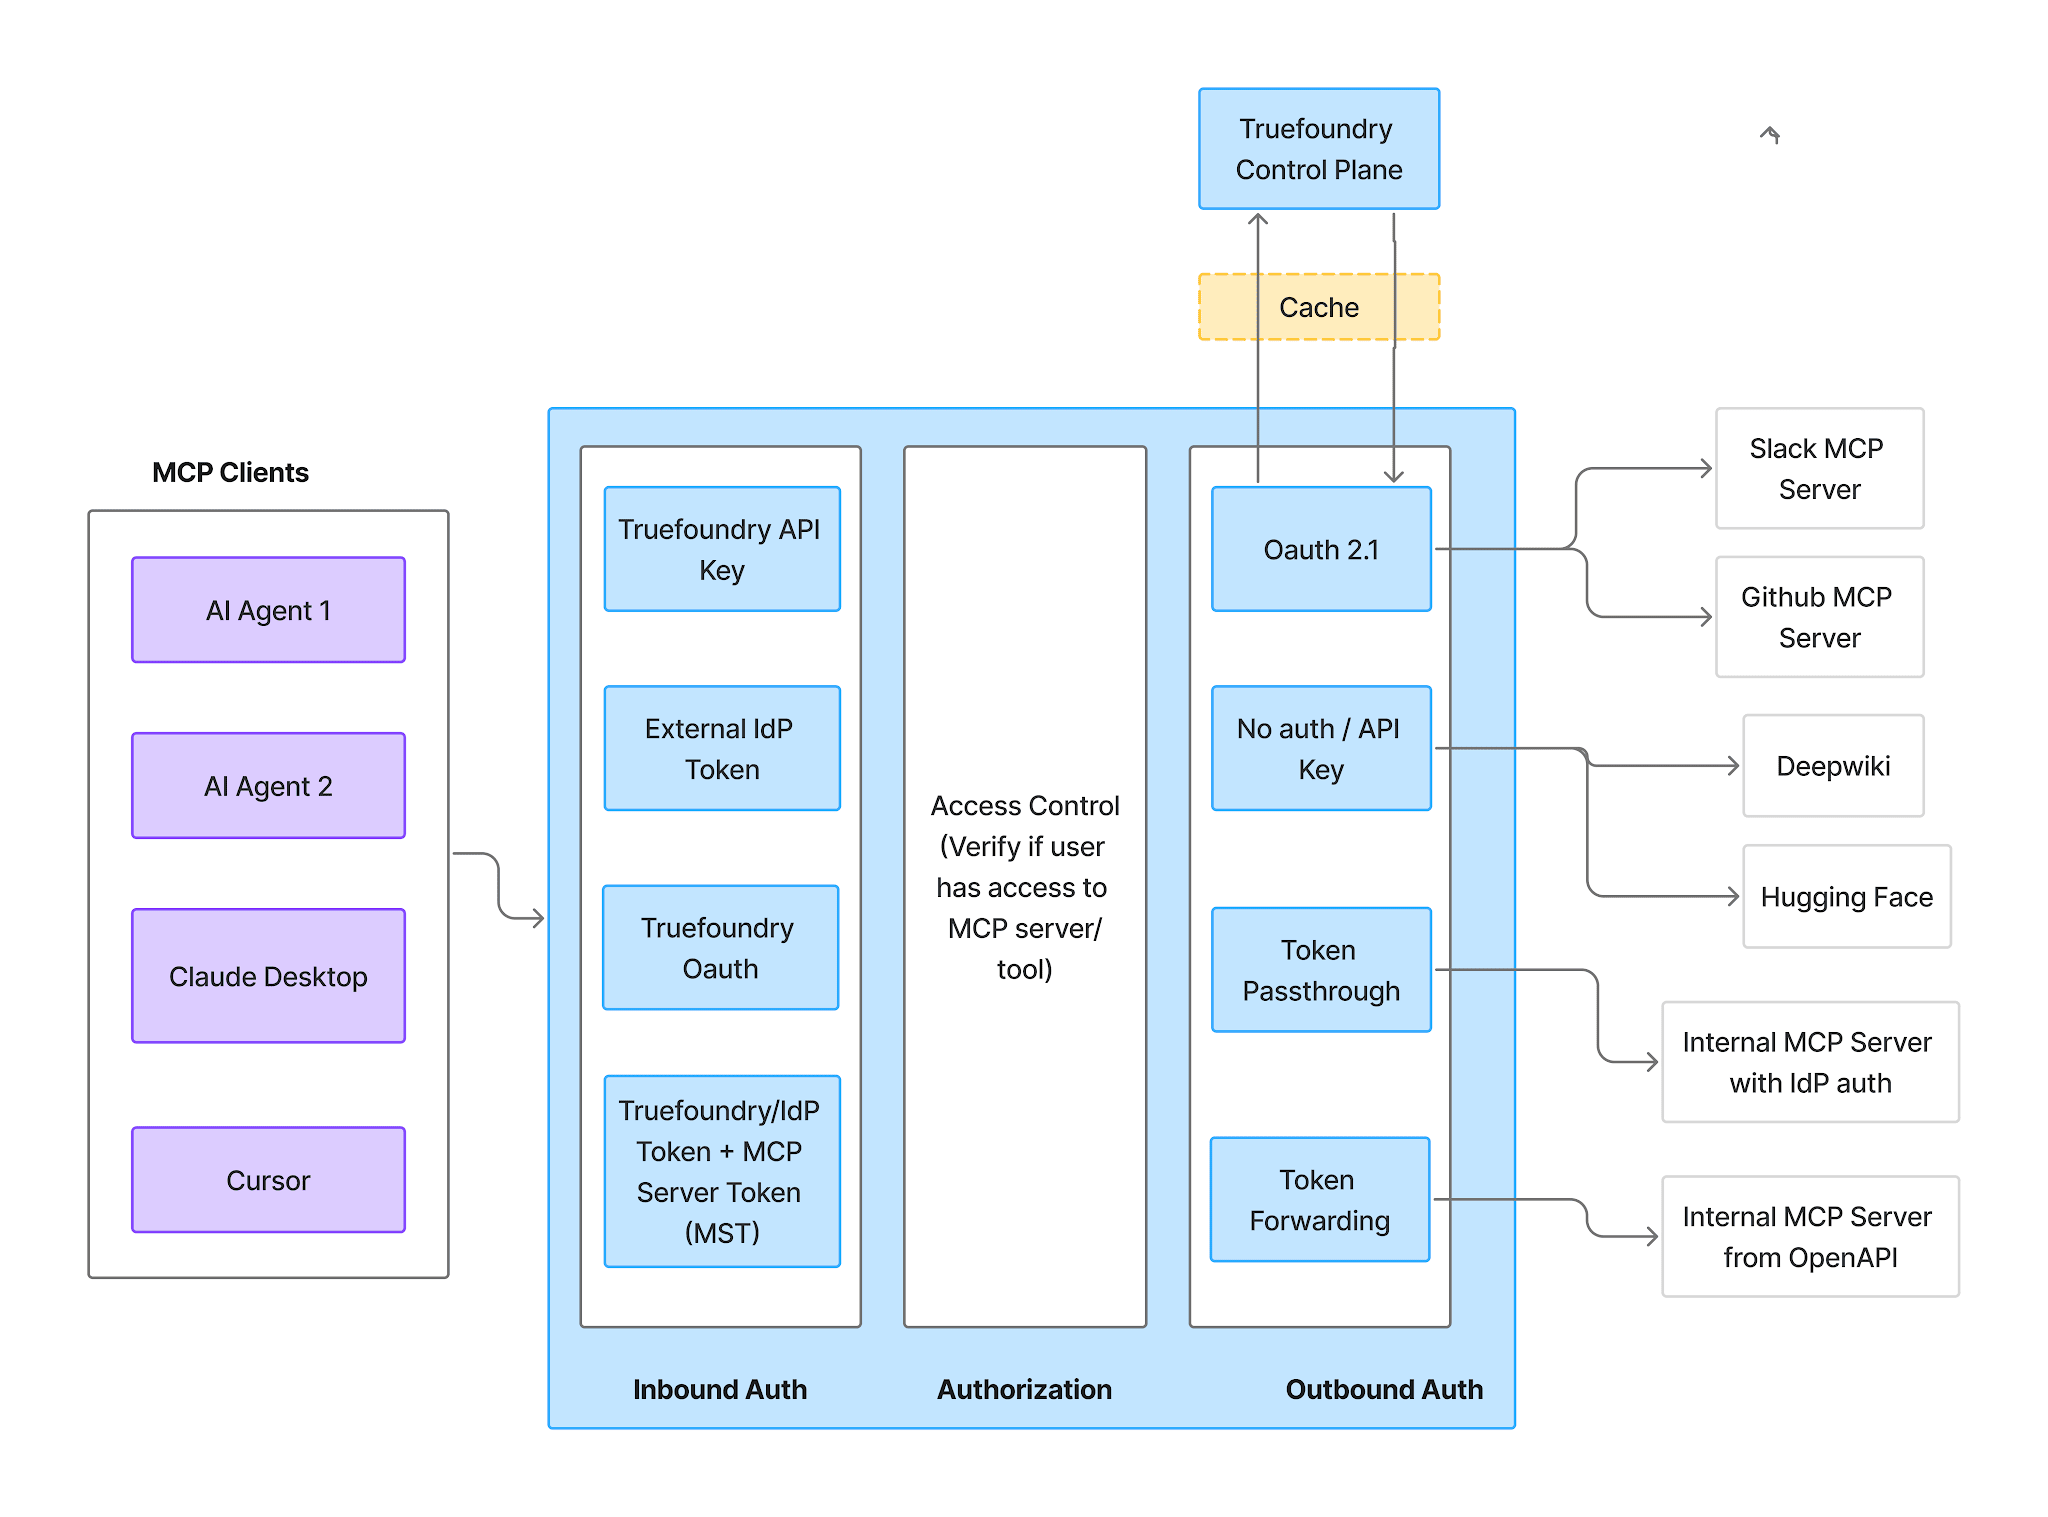
Arcadeの最も強力な領域である認証(auth)の直接比較において、TrueFoundryは9つのアウトバウンドモード(OAuth2認可コード、クライアント資格情報、トークン交換 / 代理実行(OktaおよびEntraのjwt-bearer)、共有および個別APIキー、認証なし、トークンパススルー、トークン転送、AWS SigV4)と4つのインバウンドモードをドキュメント化しています。さらに、2026年7月28日までの4つの仕様リビジョンにわたるMCPプロトコルサポートマトリックスを公開しており、リビジョンごとのOAuth 2.1、RFC 9728、RFC 7591、RFC 8707、OIDCディスカバリーをカバーしています。Arcadeにはこれと同等のマトリックスは存在しません。
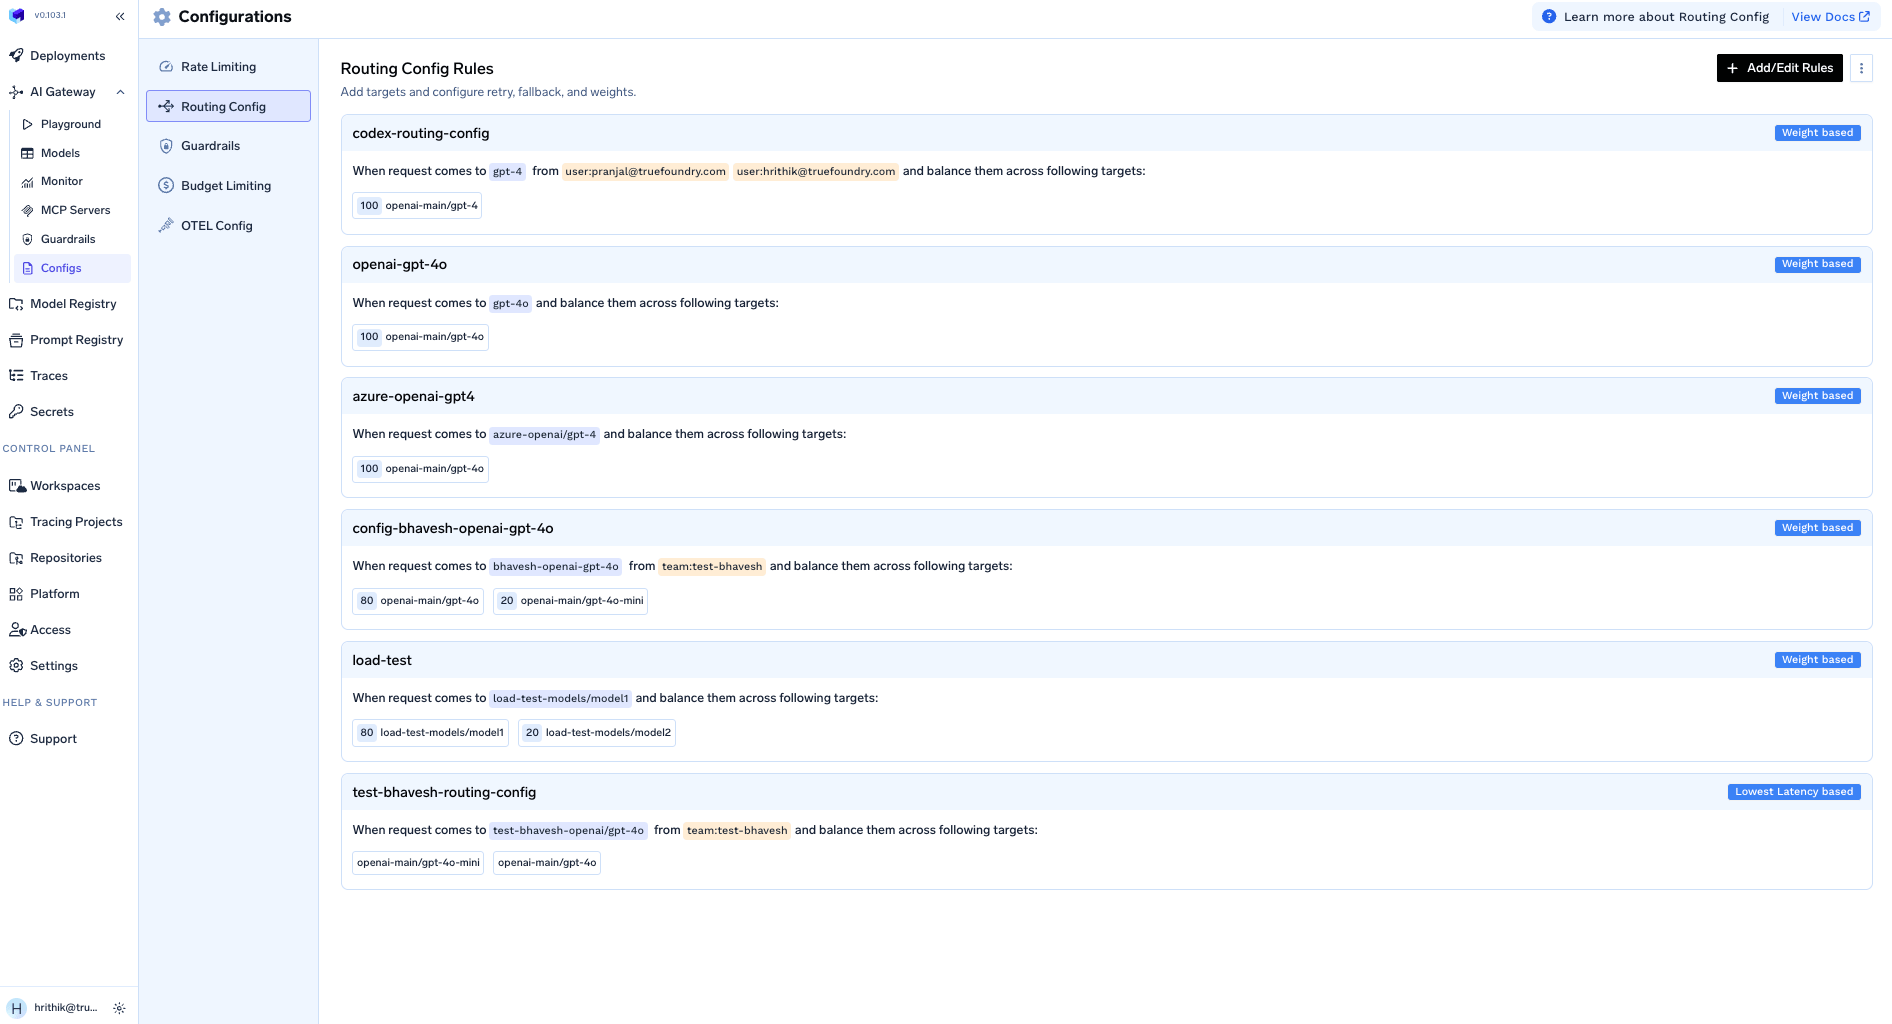
Human-in-the-Loop(人間の承認介入)はArcadeには記載のない機能です。指定範囲、破壊的操作、またはすべての操作といったスコープ設定、付与権限の有効期限設定、およびEmail、Slack、PagerDuty、Teamsによる通知に対応しています。MCPツールの注釈(なし / 読み取り専用 / 破壊的)を設定することで、エージェントが書き込みを伴う操作を実行する前に人間の承認を必須にすることができます(詳細はこちら)。
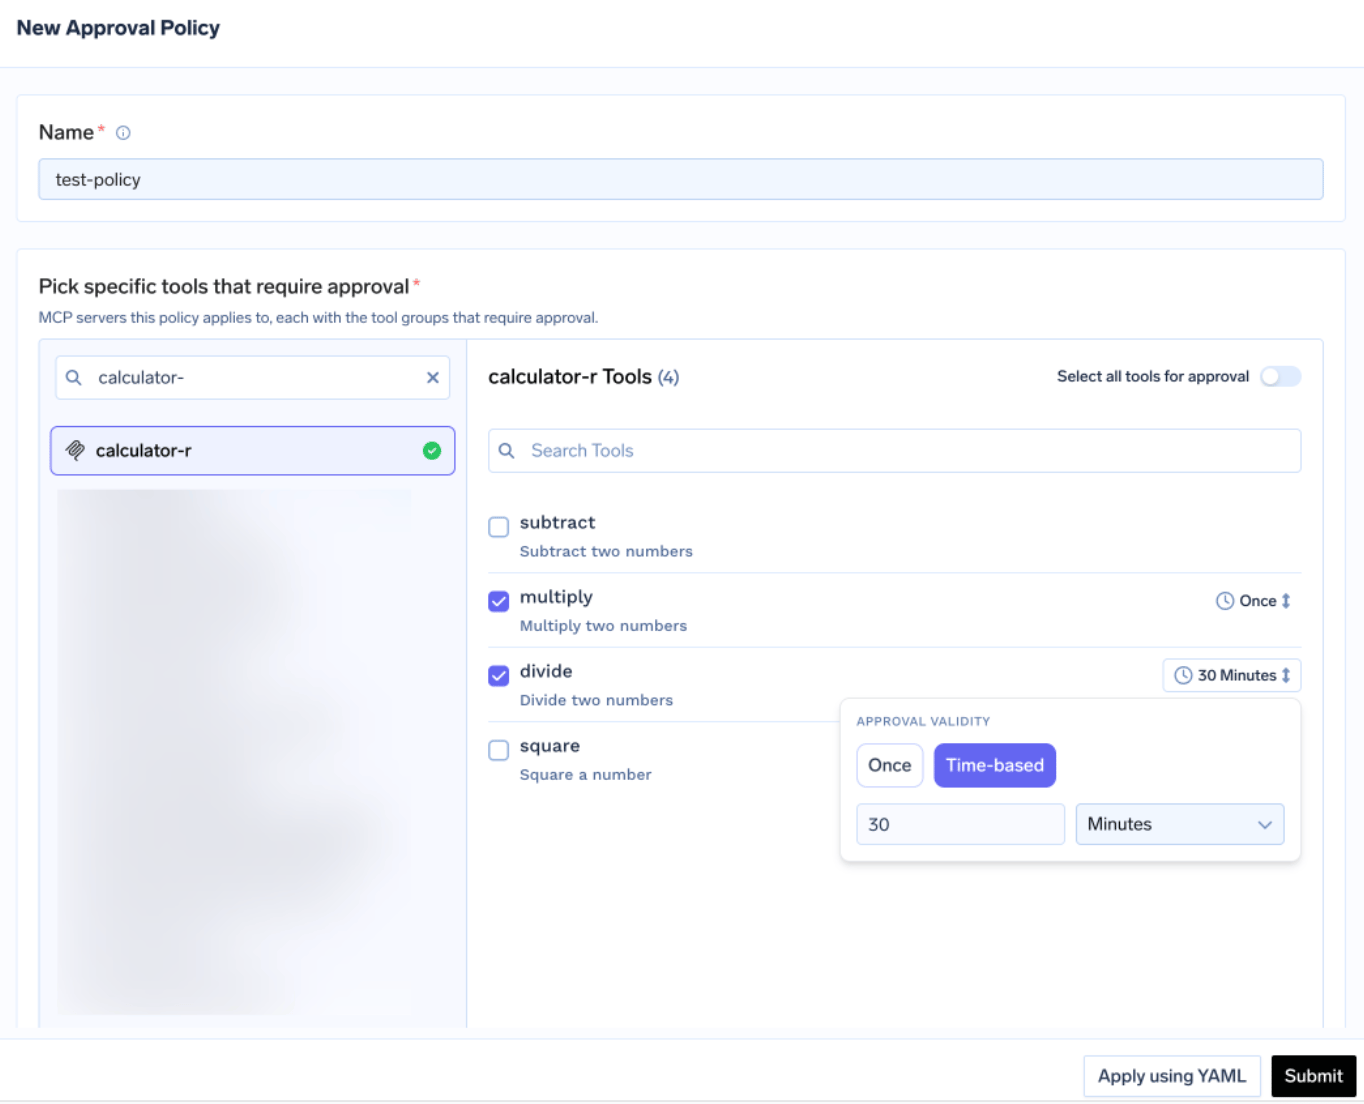
AI Gateway。 OpenAI互換APIの背後で、28の主要プロバイダーにわたる1,000以上のモデルに対応します。重み付けルーティング(カナリアデプロイ、スティッキーセッション)、TTFT(最初のトークン出力時間)やTPOT(トークンあたりの出力時間)のSLAしきい値を条件とした優先度ベースのフォールバック、レイテンシーベースの戦略、完全一致およびセマンティックキャッシュ、さらに分/時間/日ごとのトークン制限やリクエストレート制限を備えています。
モデルデプロイ。 vLLM、SGLang、Triton、TorchServe、TF Serving、MLflow、LitServeをサポートし、モデルレジストリ、CPU/RPS/Cronに基づくオートスケーリング、TimeSlicingおよびMIGによるGPUの分割利用(fractional GPU)に対応します。Arcadeにはこの領域の機能はなく、提供も謳っていません。
ガードレール(Guardrails)。 LLM入力、LLM出力、MCPツール実行前、MCPツール実行後の4つのフックポイントを提供します。9つの組み込みガードレール(機密情報検知、コード安全性、SQLサニタイザー、正規表現、プロンプトインジェクション検知、PII保護、コンテンツモデレーション、Cedar、OPA)に加え、Bedrock Guardrails、Azure Content Safety、CrowdStrike、Google Model Armorを含む17の外部プロバイダーと連携できます。注記: コンテンツモデレーション、PII保護、プロンプトインジェクションのガードレールは、TrueFoundryがホストする gateway でのみ動作し、セルフホスト時には利用できません。

コスト管理と予算設定。 テナントレベルおよびチーム単位の予算管理を行う「Budget Limiting V2」を提供しています。「テナント管理者権限を与えずに、チームリーダーが自チームの支出を管理すべき場合にチーム予算を使用します」といった運用が可能です。対象、モデル、プロバイダーアカウント、メタデータごとにスコープを設定でき、警告のみのモードも備えています。コストトラッキングは github.com/truefoundry/models のオープンソース価格カタログに基づいて実行され、詳細な属性情報は X-TFY-METADATA ヘッダー経由で引き継がれます。
RBAC と SSO。 対象(Subject)として、ユーザー、チーム、バーチャルアカウント、エージェントを指定可能です。リソース範囲は、プロバイダーアカウント、MCPサーバー、エージェント、クラスタ、ワークスペース、リポジトリ、シークレットグループに及び、それぞれに独自のロールファミリーが設定されます。OIDCまたはSAML 2.0によるSSOと、SCIM 2.0による自動プロビジョニングに対応しています。SAMLガイドは9つのIdP向け、SCIMガイドは4つのIdP向けに用意されています。Arcadeは5つのIdPをドキュメント化していますが、SCIMには非対応です。
デプロイとコンプライアンス。 7つのドキュメント化されたシナリオに対応します: 12以上のリージョンと3つの主要クラウドにまたがるSaaS、HelmおよびOpenTofu/Terraformを用いたセルフホストおよびVPC(AWS、GCP、Azure、OpenShift、汎用Kubernetes向けガイドあり)、オンプレミス、および3か所で具体的に記載されているエアギャップ環境。SOC 2 Type II、HIPAA、GDPRへの対応が明確に示されています。ISO 27001: [要確認](過去のドキュメントには記載がありますが、セキュリティページには記載がありません)。SIEMエクスポート機能は近日対応予定であり、現時点ではArcadeに対する機能差分となっています。
料金体系: Developerプラン $0(3ユーザー、10kリクエスト/ユーザー、5 MCPサーバー)、Proプラン $25/ユーザー/月(無制限ユーザー、20kリクエスト/ユーザー、追加100kリクエストごとに+$20)、Enterpriseプランはカスタム。MCPツール呼び出しはLLMリクエストと同じ枠を消費するため、MCP専用の別メーターはありません。
「ドキュメントなし」と記載された項目はすべて、2026年9月25日時点でArcadeのドキュメントナビゲーション、製品、価格、ツールページを個別に確認した結果です。
これは優劣をつけるためのスコアカードではなく、2つの製品境界(スコープ)の違いを示したものです。Arcadeは境界を「アクション」に設定し、その分野を深く追及しました。対してTrueFoundryは、モデルとエージェントのパス全体を境界として設定しています。
1. 2つの製品を併用することによる問題。 Arcadeはツール呼び出しを管理しますが、モデルのトラフィック自体は処理しません。エージェントがLLMを呼び出す瞬間(つまりすべてのエージェントの動作時)、ルーティング、フォールバック、キャッシュ、レート制限のために2つ目の製品が必要になります。これは批判ではなくArcadeのドキュメントに書かれている事実です。したがって、実際の選定は「Arcade + gateway」対「単一コントロールプレーン」の比較となり、コストや運用面もそれを前提に評価する必要があります。
2. 2つのコントロールプレーン間でのアイデンティティの断片化。 ユーザー、チーム、エージェントを定義する場所が2つになり、プロビジョニング・解除、退職者の権限剥奪の作業も2箇所で発生します。Arcadeは5つのIdPユーザーソースに対応していますがSCIMには非対応であり、利用する gateway は独自のモデルを持つことになります。これらを同期し続ける作業は、想定外のコストと手間になります。詳細はMCPアクセス制御をご覧ください。
3. コストが2箇所に分散し、突き合わせが困難になる。 Arcadeは認証イベントとツール呼び出しをカウントし、 gateway はトークン数をカウントします。お互いの情報を認識できないため、「先月サポートエージェントにかかった費用」を算出するにはスプレッドシートでの集計が必要になります。Arcadeには予算管理や課金付け替え機能が記載されておらず、レート制限はアクセスを絞り込むだけで支出に上限を設けるものではありません。
4. 監査データが分断される。 Arcadeはツール実行ログをSIEMにストリーミングできます。これは非常に優れています。しかし、その呼び出しを引き起こしたプロンプト、応答を生成したモデル、適用された(あるいは適用されなかった)ガードレールの情報は別のシステムに存在します。インシデントの調査時には、タイムスタンプを頼りに2つの異なるログフォーマットを突き合わせる必要があります。
TrueFoundryの主張は、Arcadeよりも認可機能をうまく処理できるという点ではありません。認可はプラットフォームが満たすべき6〜7つの要件の1つに過ぎず、1つだけを解決しても残りの6つが手元に残るという点です。
TrueFoundryのAI Gatewayは、追加レイテンシーをわずか3〜4 msに抑え、1 vCPUで350以上のRPSを処理し、単一のOpenAI互換APIの背後で1,000以上のLLMを統括します。この高いパフォーマンスにより、 gateway をすべてのトラフィックの前に設置できるか、一部の重要トラフィックに限定せざるを得ないかが決まります。トラフィックの一部しかカバーできない管理拠点は、真の管理拠点とは言えません。
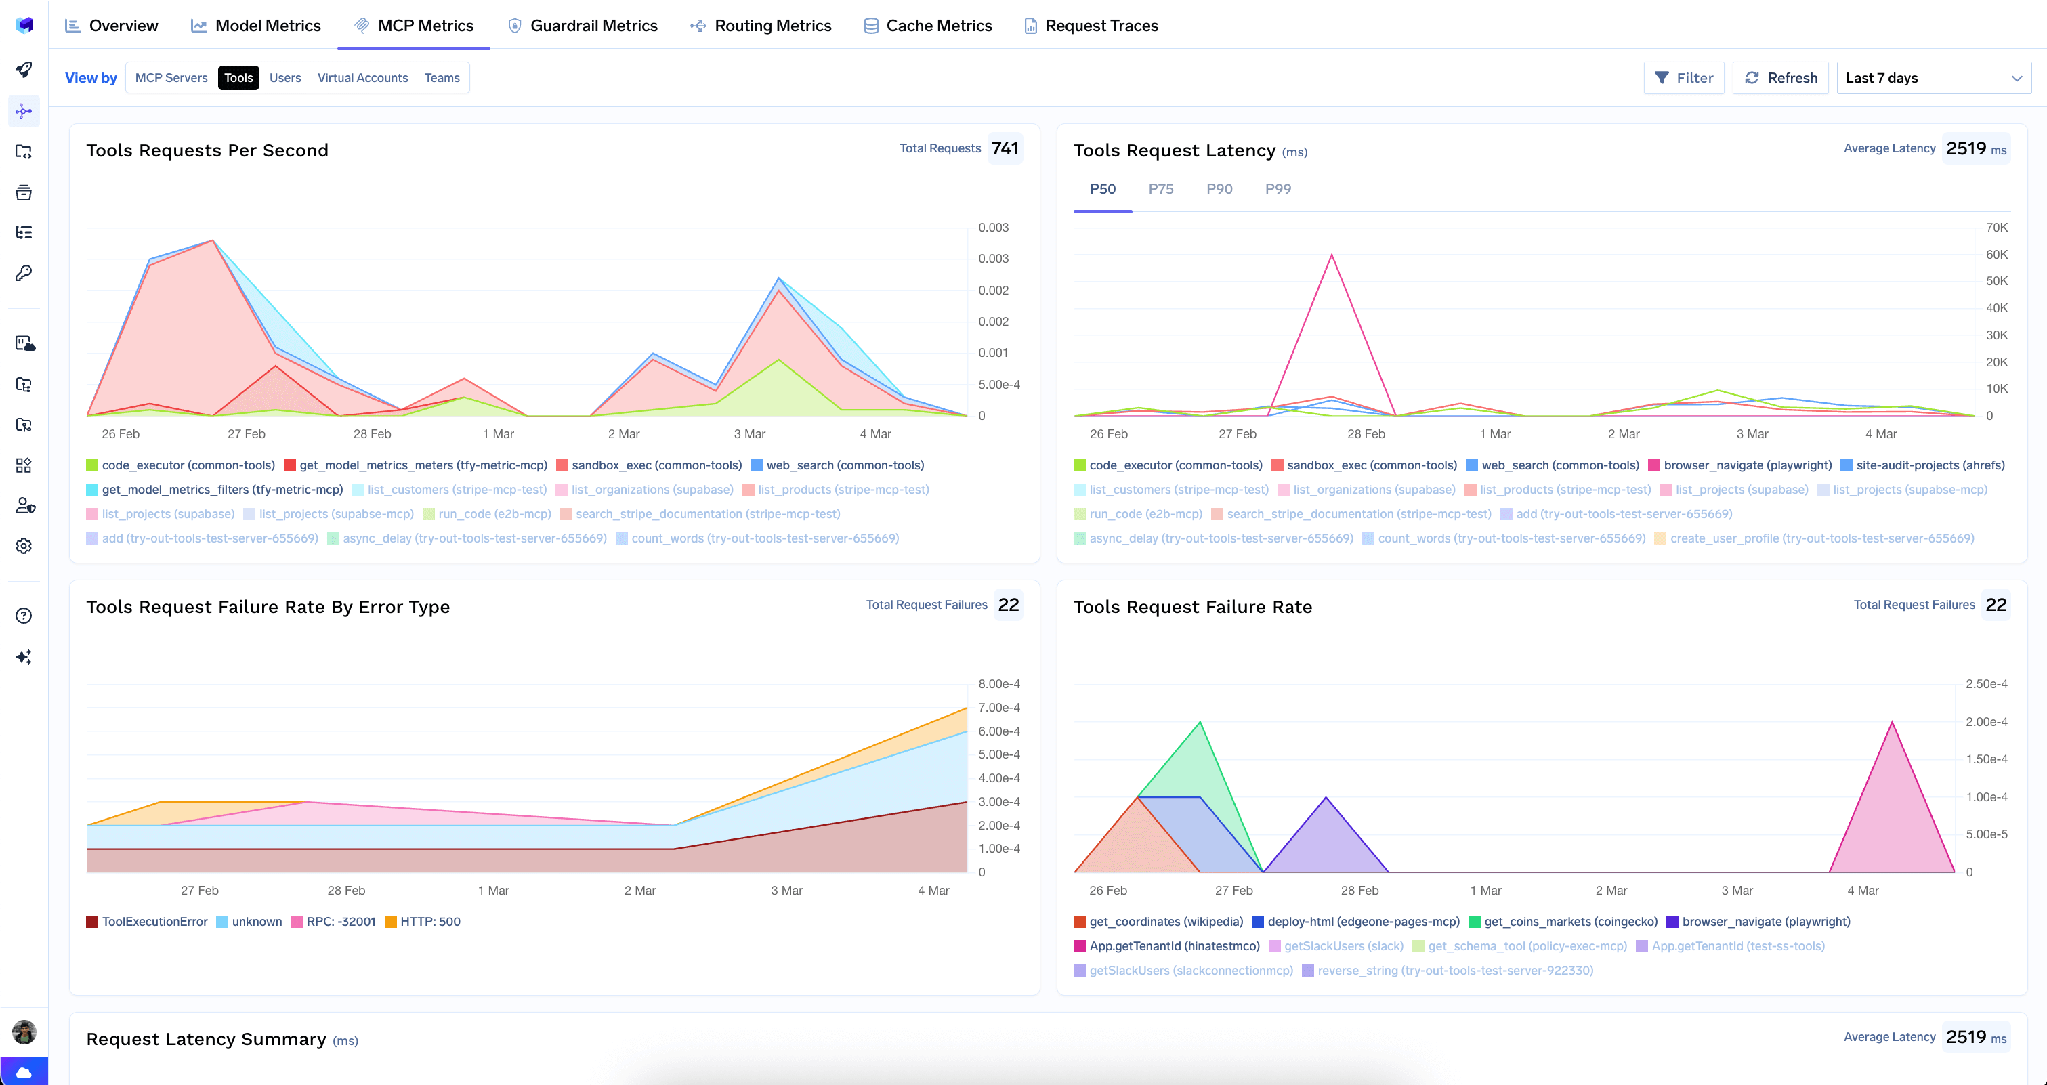
MCPツール呼び出しとLLMリクエストは同じパスを通過するため、同じメトリクス、トレース、予算管理の枠組みに記録されます。MCPメトリクスでは、総呼び出し数、トップサーバー、トップツール、サーバーごとのRPS、P50〜P99のレイテンシー(ツールレベルのドリルダウン付き)が確認でき、これらは別製品ではなくモデル支出のすぐ隣に表示されます。
自動ルーティング(Auto Routing)は、ツール特化型製品には存在しないコスト削減の仕組みです。550個のプロンプトを用いた検証において、リクエストの複雑さに応じてモデルの階層間をルーティングすることで、ベースラインの品質を98%維持しながらコストを69%削減し、平均レイテンシーを7.6秒から4.0秒へ短縮しました。本番環境のトラフィックパターンでは削減率は80%に達しました。これらをチーム単位の予算管理と組み合わせることで、チームリーダーが実際に管理可能なコスト帰属と予算運用が実現します。
最適な製品を選択していただくことが最も重要です。
詳細は機能一覧表に記載の通りですが、意思決定のための概要は以下の通りです。
Arcade.devは、確かなビジョン、実際のエンタープライズ顧客、標準規格の策定実績、そして7,200万ドルの資金力を背景に持った強力な製品です。もし誰かが「単なる軽量ツールだ」あるいは「自社インフラで動かせない」と言っているのであれば、その人は最新情報を確認していません。
TrueFoundryを選択する理由は「スコープの違い」にあります。Arcadeは、エージェントが何を実行してよいか(do)をガバナンスします。しかし、エージェントがどのモデルと会話しているか、そのコストがいくらか、プロンプトに機密情報が含まれていないか、あるいは破壊的な呼び出しを誰が承認したかまでは管理しません。この点はArcade自身のドキュメントでも明記されています。したがって、実際の選択肢は「Arcade + gateway + ガードレール層 + 予算管理の仕組み」という複数製品の組み合わせか、「これら4つをすべて包含する単一のコントロールプレーン」かの比較となります。
もし最大の課題が30以上のSaaSツールにまたがるOAuth処理であれば、それを直接解決する製品を選択してください。一方で、エージェントにかかっている費用、アクセスしたデータ、承認の履歴を誰も把握できていないことが課題であれば、選択すべきは総合的なコントロールプレーンです。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.




いいえ。Arcade自身もそうは主張していません。Arcadeの唯一の「ゲートウェイ」製品は、ツールサーバーを束ねるMCP Gatewayです。2026年9月25日時点で、ドキュメントのナビゲーションにモデルルーティング、フォールバック、プロバイダーのフェイルオーバー、トークンベースのレート制限は見当たりません。Arcadeを導入しても、モデルへのトラフィックには引き続き前段にゲートウェイが必要です。
はい。Arcadeは、Arcade Cloud、AWSおよびAzureのマーケットプレイス経由のデプロイ、ハイブリッドMCPサーバーと並んで、Helmベースのセルフホストを文書化しており、GCPは近日対応予定で、オンプレミスとエアギャップ環境への対応も打ち出しています。注意点はドキュメントの充実度です。2026年9月25日時点で、ドキュメントのデプロイのセクションにエアギャップ環境へのインストールガイドはありません。一方、TrueFoundryはエアギャップ環境へのインストールを3つのドキュメントページで説明しています。
ツールの認可に限れば代替は少なく、そこがArcadeの強みです。より広範なコントロールプレーンに含まれるMCPゲートウェイとしては、TrueFoundry、Kong、IBM ContextForgeがよく比較されます。おすすめのMCPゲートウェイをご覧ください。
いいえ。MCPのツール呼び出しは、LLMリクエストと同じリクエスト枠、同じシートから消費されます。ArcadeはTeamプランで2つの項目を計測しており、認証イベントは1件あたり0.10ドル、ツール呼び出しは1件あたり0.01ドルです。エージェントの呼び出し回数が多い場合は、試算しておく価値があります。
一長一短です。Arcadeは2025年8月からSOC 2 Type 2を取得しており、現在すでにOpenTelemetry経由でSIEMにログをストリーミングできます。TrueFoundryはSOC 2 Type II、HIPAA、GDPRに対応していますが、SIEMへのエクスポートは今後提供予定です。ISO 27001は両社とも[VERIFY]です。SIEMへのストリーミングが導入の条件であれば、その項目ではArcadeが優位です。






















