



novembre 20, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: novembre 20, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Les meilleurs outils d'identité pour agents IA attribuent à chaque agent autonome sa propre identité vérifiable, l'authentifient à chaque requête et autorisent ses actions selon une politique de moindre privilège — avec délégation, contrôle du cycle de vie et audit. Ils se divisent en deux groupes complémentaires : les plateformes d'identité et d'application qui émettent et appliquent l'identité des agents sur le chemin de la requête, et les outils de sécurité des identités non humaines (NHI) qui découvrent et gèrent la posture de sécurité de ces identités.
En résumé : ce sont les plateformes qui remplacent les clés API partagées par une identité gouvernée par agent pour l'IAM agentique.
Comment lire cette liste : si vous devez appliquer l'identité sur le chemin de la requête (authentifier l'agent et autoriser chaque action avant qu'elle n'atteigne un outil ou un modèle), vous avez besoin d'une plateforme d'identité et d'application. Si vous devez découvrir et sécuriser la prolifération d'identités non humaines existantes, vous avez besoin d'un outil de sécurité NHI. De nombreuses entreprises utilisent les deux.
TrueFoundry est une passerelle IA d'entreprise et un plan de contrôle qui traite chaque agent comme une identité de premier ordre et l'applique sur le chemin de la requête. Chaque agent est enregistré avec sa propre identité, authentifié à chaque appel et autorisé selon une politique de moindre privilège — avec délégation « au nom de » (on-behalf-of), registre MCP, SSO/SCIM et audit complet — déployable en SaaS, dans votre VPC, on-prem ou totalement air-gapped.
Ce qui la distingue dans cette liste est son périmètre : elle gouverne l'identité des agents en même temps que les modèles appelés par les agents et les serveurs et outils MCP qu'ils atteignent, depuis un seul plan de contrôle. Pour les équipes qui souhaitent centraliser l'identité, l'autorisation et la gouvernance des modèles/MCP dans un point de contrôle unique et contraignant, c'est l'option la plus complète.
Sur le plan mécanique, chaque requête transporte le jeton de l'utilisateur plus le jeton signé par TrueFoundry de l'agent (Authorization + x-tfy-agent-authorization) ; la passerelle résout la paire (utilisateur, agent), applique le RBAC ainsi qu'une politique Cedar optionnelle, et exécute la délégation RFC 8693 au nom de l'utilisateur qui ne peut que restreindre les accès le long de la chaîne. Les agents sont provisionnés, certifiés, surveillés contre la dérive et révoqués depuis le registre — et les identifiants sortants vers chaque outil restent dans la passerelle, jamais dans l'agent.
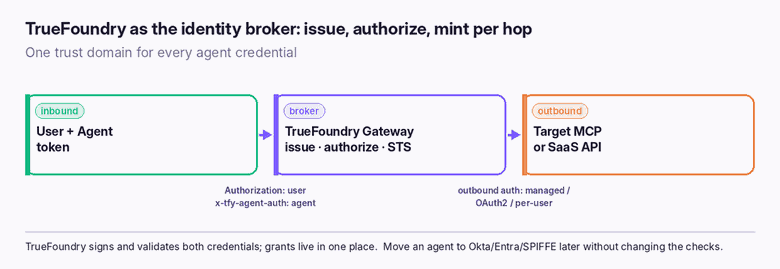
Fonctionnalités clés :
Idéal pour : les entreprises qui souhaitent un plan de contrôle unique gouvernant l'identité des agents, l'autorisation, les modèles et le MCP. Consultez les concepts clés de la gouvernance d'agents et le modèle de courtier d'identité.
Okta, leader de l'identité des collaborateurs et des clients, a étendu son Identity Security Fabric vers les identités non humaines et les agents — en attribuant des identités aux agents, en gouvernant leurs accès et en intégrant l'authentification des agents dans le même IdP que les entreprises utilisent déjà pour leurs collaborateurs. Pour les organisations standardisées sur Okta, étendre cette gouvernance aux agents est une évolution naturelle.
Idéal pour : les entreprises centrées sur Okta qui souhaitent étendre leur fournisseur d'identité existant pour couvrir les agents. (TrueFoundry s'intègre à Okta pour l'identité des agents — voir TrueFoundry avec Okta.)
Microsoft Entra Agent ID intègre les agents IA dans le répertoire Entra en tant qu'identités de premier ordre, de sorte que les agents puissent être gouvernés avec le même répertoire, les mêmes règles d'accès conditionnel et le même outillage de cycle de vie que ceux utilisés par les environnements Microsoft pour les utilisateurs et les charges de travail. C'est le choix évidents pour les infrastructures basées sur Microsoft — en particulier pour les agents issus de Copilot Studio et Microsoft Foundry.
Idéal pour : les organisations centrées sur Microsoft/Entra. (TrueFoundry gouverne les agents émis par Entra qui accèdent aux serveurs MCP — particulièrement utile lorsque les agents dépassent le cadre de l'écosystème Microsoft.)
Astrix Security est une plateforme de sécurité des identités non humaines. Plutôt que de se placer sur le chemin de la requête, elle découvre les NHI et les agents IA déjà présents dans votre environnement, signale les sur-privilèges et les anomalies, et aide à gérer leur cycle de vie — couvrant l'aspect posture et gestion des risques de l'identité des agents.
Idéal pour : les équipes de sécurité qui ont besoin de visibilité et de contrôle sur les risques liés aux NHI/agents au sein des systèmes existants. S'associe très bien avec une plateforme d'application.
Oasis Security est une plateforme de gestion des identités non humaines conçue pour répondre à l'échelle des comptes de service, des charges de travail et désormais des accès agentiques. Elle centralise la découverte, la gouvernance et le cycle de vie des identités non humaines, avec un accent croissant sur la gestion des accès agentiques.
Idéal pour : les entreprises qui recherchent un plan dédié pour gouverner l'ensemble de la population des identités non humaines, agents inclus.
La réponse la plus pragmatique pour la plupart des entreprises : associer un plan de contrôle d'application (pour que les agents soient authentifiés et autorisés à chaque action) à un outil de sécurité NHI (pour visualiser et assainir l'existant). Ils répondent aux deux aspects complémentaires de l'IAM agentique.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception





