


October 13, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.


¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
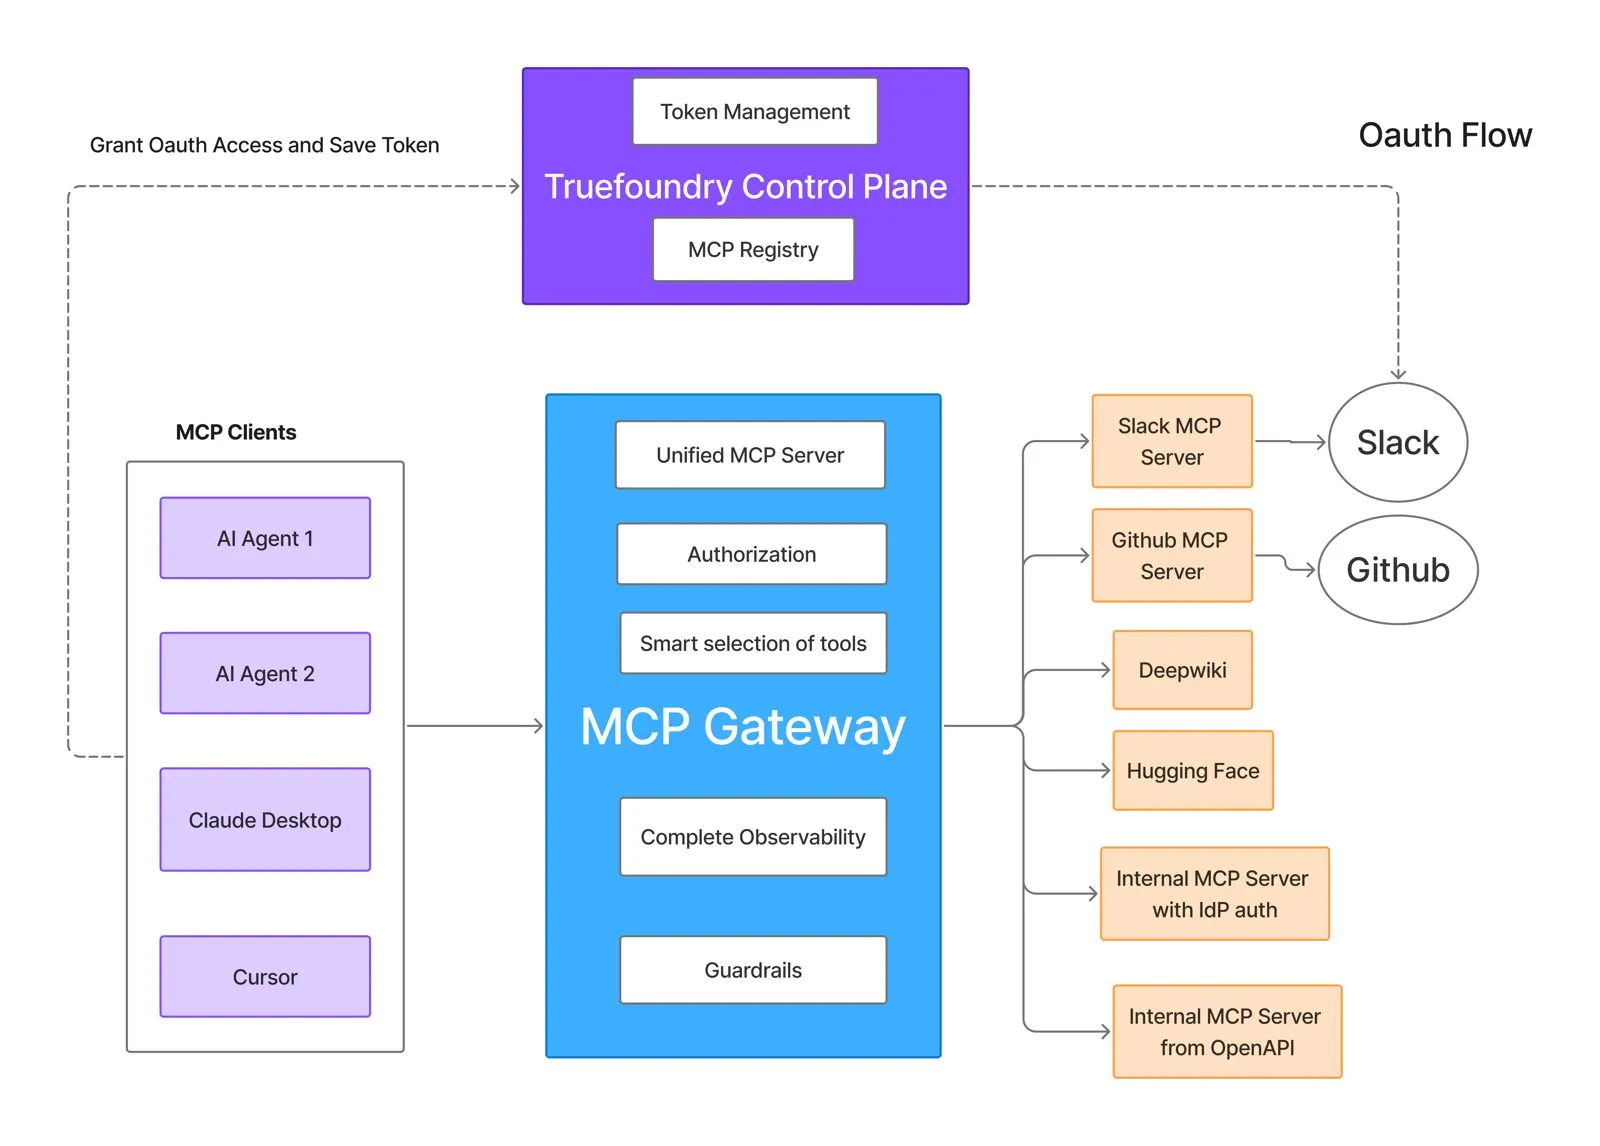
El 20 de julio, CIO.com publicó el artículo de Bernard Aceituno Los 6 tipos de arquitecturas de agentes de IA, que destila tres años de experiencia en cientos de implementaciones empresariales en seis arquetipos que todo CIO debería reconocer al instante. La fortaleza de esta taxonomía es que no establece jerarquías: ninguno de los seis es superior a los demás; la clave está en adaptar el arquetipo a la naturaleza del problema. La columna concluye con una frase que plantea un reto al mundo de las plataformas: "la adopción, la gobernanza y la confianza solo son más sencillas si la arquitectura es la adecuada" (la única cita de la fuente en este post). Cada uno de los seis encaja de forma distinta , y los seis no comparten los mismos puntos de control. Este artículo mapea el tráfico de modelos y herramientas detrás de cada arquetipo —no el tiempo de ejecución completo de la aplicación— con las capacidades documentadas en TrueFoundry AI Gateway, MCP Gateway y Agent Harness. Cada tipo cuenta con su propia sección: qué es, dónde se aplican los controles documentados y los requisitos previos de configuración. Tras los seis tipos, se incluye una tabla resumen y un cuarto diagnóstico cierra el argumento.
El socio basado en chat al que recurre una persona cuando quiere pensar en voz alta; es el arquetipo que primero conocen la mayoría de las empresas y el que, según la columna, cautiva a los usuarios cuando está bien diseñado: información actualizada constantemente, memoria persistente a nivel de usuario, herramientas que actúan en nombre del usuario y una cita para cada afirmación factual. En la encuesta de Deloitte State of AI in the Enterprise , el 38% de las organizaciones afirma que la mejora de las relaciones con clientes es un beneficio ya logrado gracias a sus iniciativas de IA. Los ejemplos de la columna muestran la variedad: un bufete de abogados global cuyos asociados comienzan sus investigaciones a partir de una respuesta respaldada por citas sobre los precedentes acumulados de la firma, en lugar de pasar una hora en la gestión documental, y un gestor de patrimonios cuyos clientes obtienen respuestas fundamentadas sobre sus carteras un domingo. Si la empresa fuera un edificio, este sería la recepción: nunca duerme, cita sus fuentes y todos en el vestíbulo hablan con él, que es precisamente el objetivo operativo.
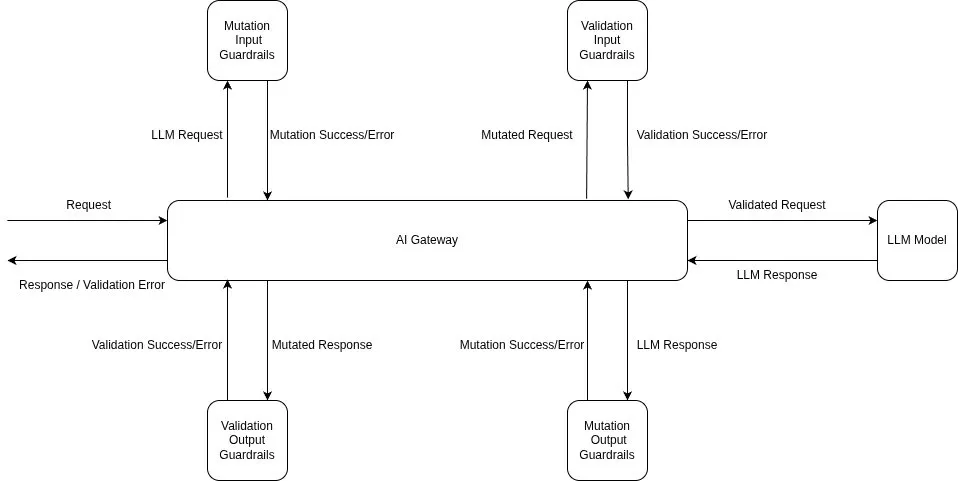
El riesgo predominante es la propia superficie de conversación: la gente pega lo que pega, los modelos responden lo que responden y el volumen aumenta con el número de usuarios. Los instrumentos de vinculación se encuentran en los dos extremos de la ruta de solicitud. llm_input guardrails ejecutan la detección de PII y secretos con el modo de mutación: las credenciales pegadas se redactan y la solicitud continúa, de modo que la protección nunca enseña a los usuarios a evitar la ruta autorizada (el argumento de nuestro análisis de PII en puerta de enlace frente a aplicación; tenga en cuenta que la función integrada de PII/PHI gestionada por TrueFoundry está documentada para la puerta de enlace alojada por TrueFoundry; las implementaciones autohospedadas e híbridas configuran una alternativa de clave propia o de proveedor externo) — y comprobaciones de salida de LLM puede inspeccionar la respuesta completa, en rutas sin streaming. El límite documentado es importante para este arquetipo en particular: los guardrails de salida necesitan la respuesta completa, por lo que se omiten cuando stream: true está configurado, mientras que los guardrails de entrada se ejecutan independientemente del modo de streaming (documentación de guardrails). Los asistentes conversacionales se encuentran entre las cargas de trabajo con mayor probabilidad de usar streaming, por lo que un asistente con streaming necesita una estrategia de seguridad de salida elegida deliberadamente: una ruta sin streaming para solicitudes confidenciales; un cliente que almacene en búfer la respuesta completa transmitida, la valide y solo entonces la muestre (aceptando que esto renuncia a la presentación token a token); o guardrails solo de entrada aceptados como compromiso, entendiendo la validación posterior al streaming como una detección tras la entrega. Por lo demás, el modelo de ejecución está diseñado para el presupuesto de latencia de este arquetipo: la validación de entrada se ejecuta en paralelo con la llamada al modelo, y si la validación falla mientras el modelo aún se está ejecutando, la puerta de enlace cancela la solicitud en curso para que no pague por una respuesta que iba a descartar (mismos documentos). Sobre los ganchos: presupuestos a nivel de equipo para el control de licencias, y caché semántica — el tráfico de los asistentes a menudo contiene preguntas repetidas o semánticamente similares, por lo que cuando los requisitos de frescura y varianza de respuesta lo permiten, el almacenamiento en caché es una herramienta de ahorro de costes antes que de latencia.
El patrón que se ejecuta en silencio: llega un correo electrónico, se crea un ticket, un archivo aterriza en una carpeta y el agente ejecuta un proceso que combina razonamiento con determinismo. No se requiere adopción por parte del usuario, porque ningún usuario lo ve: la aseguradora de la columna se despierta con una bandeja de entrada de suscripción que llega preclasificada con campos de riesgo extraídos, y su firma de capital privado encuentra cada CIM entrante filtrado, con un memorando redactado y publicado en el seguimiento de operaciones antes de que nadie abra el archivo. Es la sala de correo de la empresa, actualizada: nadie la visita, todos dependen de ella, y su virtud es que encaja perfectamente en los procesos de auditoría y control de cambios que el departamento de TI ha gestionado durante décadas.
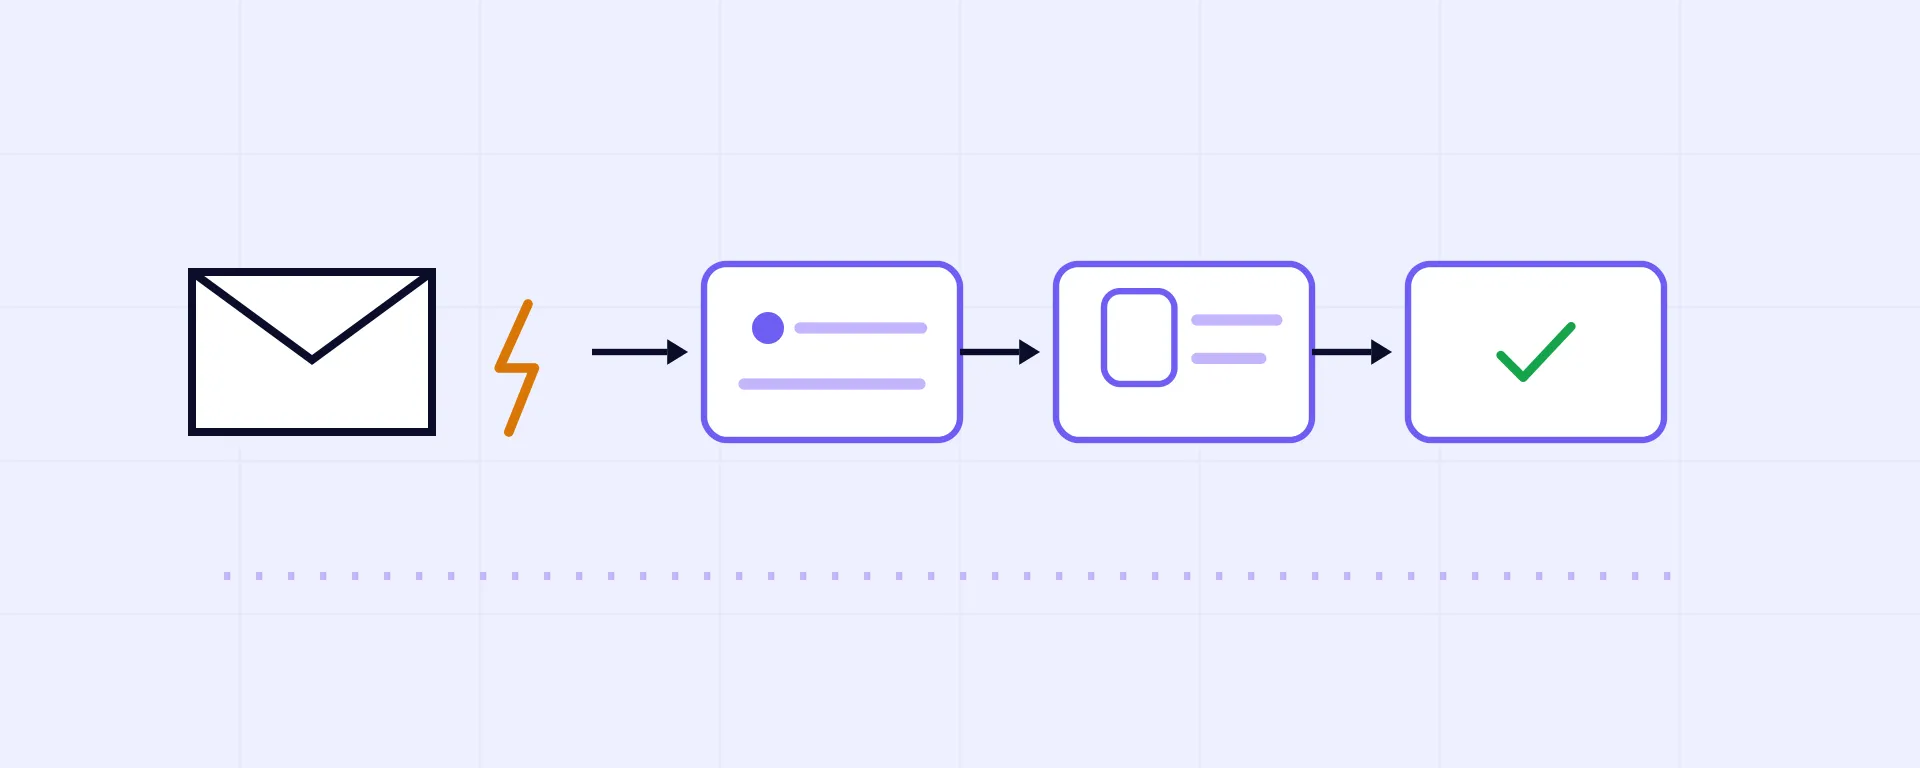
Su apariencia tranquila oculta un modelo de amenaza exigente: este arquetipo se ejecuta sin supervisión sobre entradas no fiables. Cada correo electrónico entrante, archivo adjunto y archivo depositado es una posible carga útil de inyección de prompts: instrucciones ocultas en el mismo contenido que el flujo de trabajo fue diseñado para leer, la clase de ataque que detalla nuestra guía de defensa contra inyecciones en la pasarela . Instrumentos de vinculación: barreras de seguridad en el lado de la entrada que filtran la carga útil del activador antes de que el modelo la lea (la inyección de prompts gestionada integrada en la pasarela alojada en TrueFoundry, o una alternativa de proveedor externo documentada en implementaciones híbridas y autohospedadas), restricciones de herramientas para mantener mínima la superficie de escritura del flujo de trabajo (documentación de la pasarela MCP), y límites de tasa para que una bomba de correo no se convierta en mil ejecuciones autónomas. La observación sobre la facilidad de auditoría de la columna se mantiene en el plano, con los mecanismos establecidos con precisión: cada solicitud enrutada a través de la pasarela registra metadatos de seguimiento (coste, uso de tokens, latencia y metadatos de la solicitud), independientemente de la configuración de registro. La configuración de registro controla por separado si los cuerpos de las solicitudes y respuestas se almacenan y, cuando lo hacen, qué valores confidenciales se redactan en la copia almacenada. Los equipos deben definir tanto la evidencia de auditoría que requieren como el contenido que tienen permitido retener.
Ante una tarea, planifica sus propios pasos y llama a sus propios subagentes. La columna es precisa sobre dónde encaja: investigación de múltiples fuentes, búsquedas complejas entre sistemas, análisis exhaustivos: procesos donde el camino no está especificado de antemano, pero las herramientas sí. Su ejemplo de consultora delimita los compromisos en etapas iniciales eligiendo por sí misma qué subagentes consultar en bases de datos propietarias, archivos de proyectos, datos de mercado con licencia y registros públicos, para luego producir un informe estructurado con sus pruebas de respaldo y razonamiento adjuntos; su ejemplo de empresa tecnológica investiga incidentes de producción formulando una hipótesis y siguiéndola a través de monitorización, registros y sistemas de despliegue hasta llegar a un resumen de causa raíz defendible para un ingeniero. La analogía correcta es un detective, no un mensajero: tú especificas el caso y los límites de la placa, nunca la ruta.
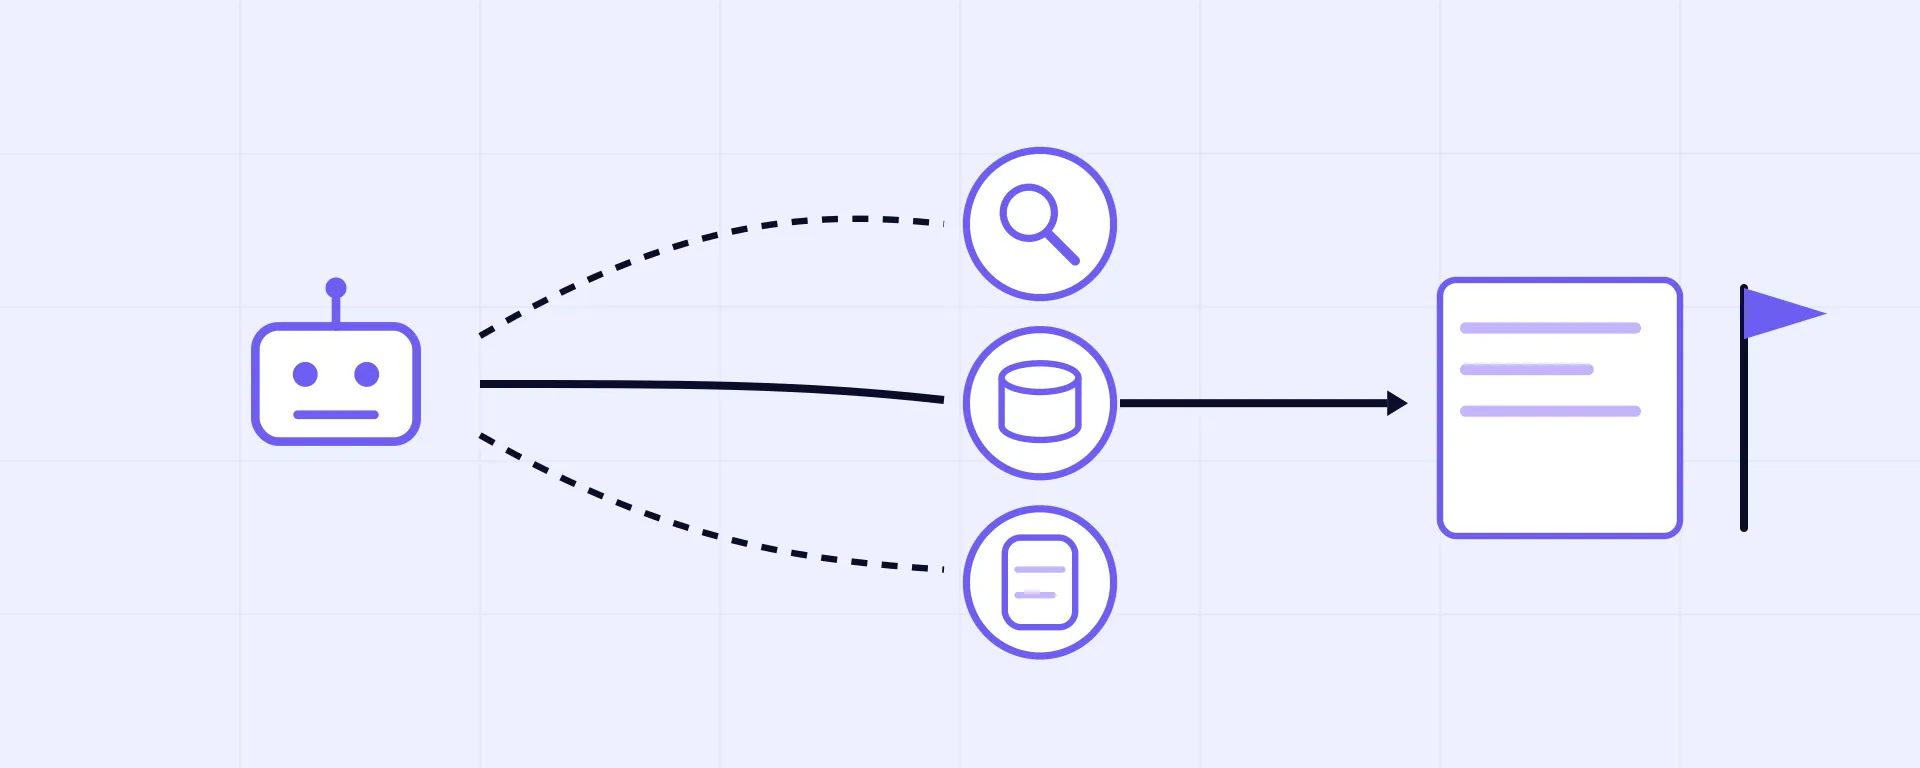
"El camino se descubre" es una declaración sobre costes y radio de impacto: el camino no está limitado estáticamente por una definición de flujo de trabajo, por lo que el recuento de tokens y las secuencias de herramientas son menos predecibles, hasta que los controles los hacen predecibles. Instrumentos de vinculación: presupuestos y límites de tasa como los bordes estrictos del mandato; por subagente delimitación de herramientas a través del registro MCP, con políticas de seguridad de Cedar y OPA disponibles para un control detallado y de denegación predeterminada sobre qué herramientas puede tocar cada subagente (documentación de guardrails); y trazas a nivel de paso en el Agent Harness — que es cómo un camino descubierto se convierte en uno revisable. Una precisión que merece la pena mantener: estas son trazas de ejecución — llamadas al modelo, turnos de subagentes, invocaciones de herramientas, tiempos, costes y resultados — un registro de auditoría operativa de acciones observables, no acceso a la cadena de pensamiento oculta de un modelo. Un detalle documentado importa enormemente aquí: las barreras de seguridad evalúan cada llamada a herramienta por separado — un agente que llama a cinco herramientas recibe cinco comprobaciones independientes, por lo que la autonomía nunca supera a la inspección.
Varios agentes especializados, cada uno con su propio rol y conjunto de herramientas, que se coordinan mediante un protocolo compartido; es aquí donde el artículo sostiene que reside la próxima ola de mejoras en la calidad empresarial. El informe </SEGMENT 5] State of AI Agents de Databricks mide un crecimiento del 327 % en el uso de sistemas multiagente en menos de cuatro meses, basándose en la telemetría de la plataforma de más de 20 000 organizaciones que utilizan su Data Intelligence Platform, no en una medida de toda la población. La técnica característica es el </SEGMENT 7] bucle proponente-crítico: un modelo genera contenido y un segundo —con un prompt diferente y, a menudo, un proveedor distinto— lo evalúa según criterios explícitos, de la misma forma que una redacción empareja a redactores con editores. El banco que menciona el artículo utiliza agentes para la redacción, el cumplimiento de marca y la divulgación de jurisdicciones, cuyas discrepancias se trasladan a un humano con las cláusulas marcadas; su empresa farmacéutica utiliza agentes de recuperación, lectura, crítica y síntesis sobre literatura médica, y atribuye al paso de crítica el hecho de que el equipo de asuntos médicos confíe lo suficiente en el resultado como para actuar en consecuencia.
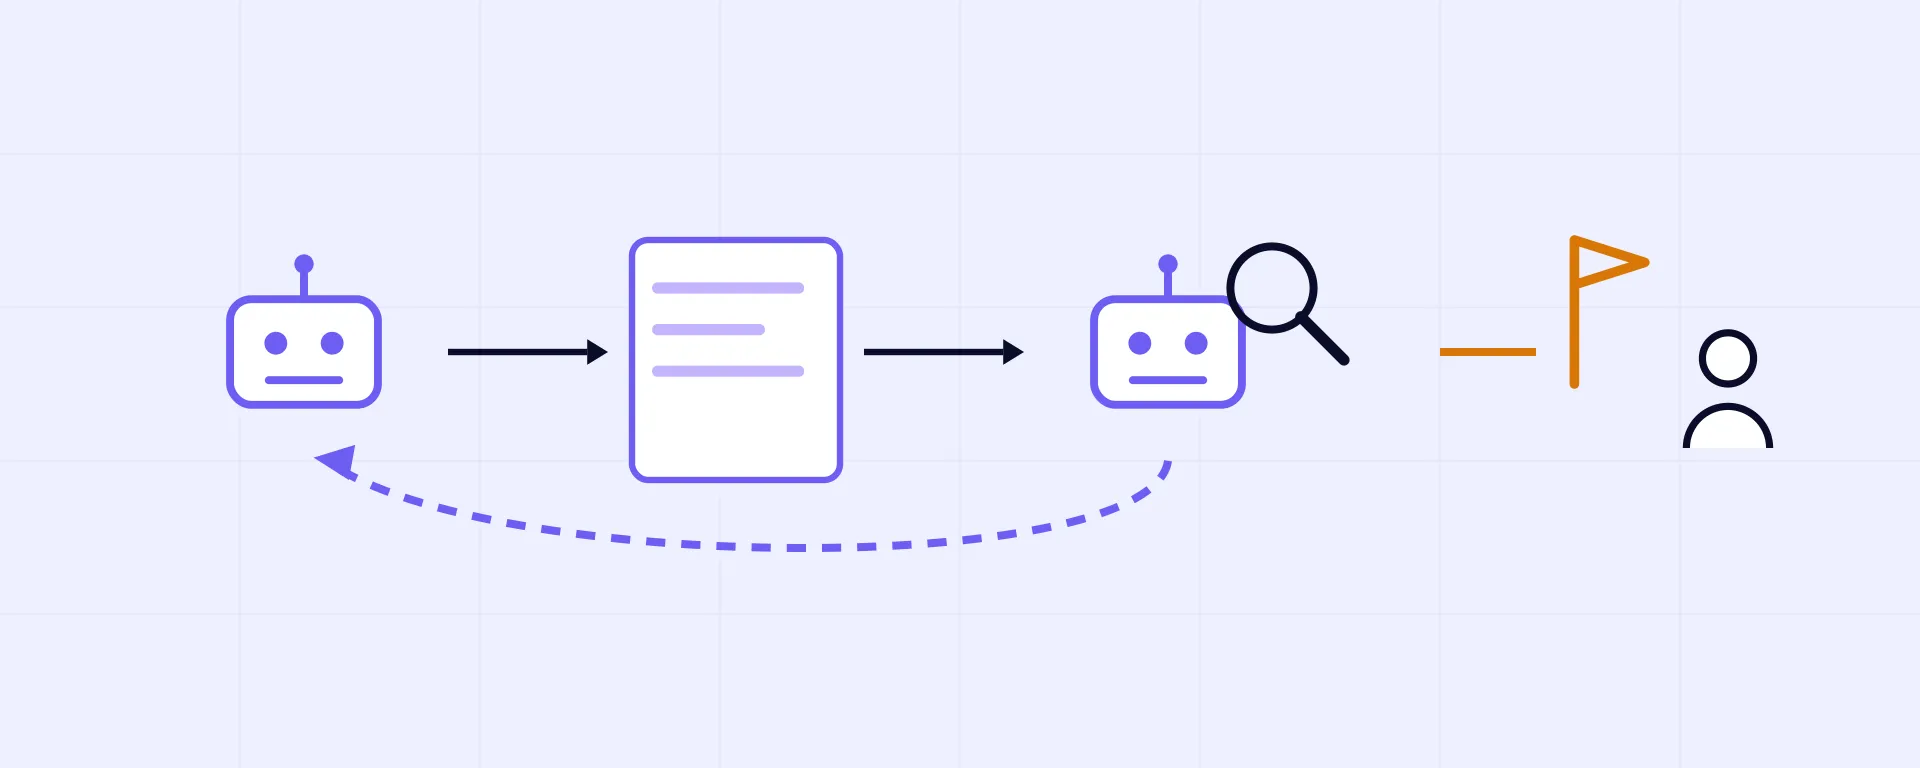
El equipo multiplica todo lo que tenía un solo agente —identidades, alcance de herramientas, flujos de tokens— y añade una complejidad que el artículo destaca sin ponerle precio: que el crítico sea un </SEGMENT 13] modelo de un proveedor diferente implica, en una arquitectura a medida, una segunda integración, unas segundas credenciales y una segunda ruta de registro. La pasarela elimina gran parte de esa infraestructura de conexiones y credenciales específicas de cada proveedor: la API unificada y compatible con OpenAI coloca al modelo de redacción y al modelo de crítica detrás de un mismo esquema (</SEGMENT 15]documentación de la pasarela). Lo que no hace es implementar el bucle. La aplicación o el Agent Harness sigue siendo responsable de la orquestación —secuenciar los turnos, construir los criterios de evaluación del crítico, mantener el estado entre roles, gestionar las discrepancias y decidir cuándo revisar, detener o escalar— y un esquema de solicitud compartido no hace que los proveedores sean semánticamente intercambiables. El riesgo multiplicado es la atribución, y el modelo documentado es específico al respecto: la atribución individual de cada agente requiere una </SEGMENT 16] identidad de agente registrada distinta. para cada rol gestionado de forma independiente: el principal por agente que todo agente debe presentar cuando accede a la MCP Gateway o a la Agent Gateway. Una Cuenta virtual, por el contrario, representa un servicio o aplicación y es apropiada cuando no se requiere una identidad a nivel de agente; asignar varios agentes a una misma Cuenta virtual los agrupa en un único llamador de puerta de enlace. La identidad responde a quién es el agente; el Registro de Agente asociado y las políticas de puerta de enlace con alcance definido determinan entonces quién puede llamar al agente, en nombre de quién puede actuar y a qué herramientas o servicios posteriores puede acceder (la documentación señala que algunas capacidades de esa página se están implementando de forma gradual). Cuando los roles se coordinan entre agentes a gran escala, la gobernanza a nivel de protocolo es el tema de nuestro análisis A2A multiagente. Las llamadas a herramientas que fluyen entre roles atraviesan los ganchos (hooks) de pre y post-invocación como cualquier otra: inspección por salto.
El artículo realiza una corrección clara al discurso sobre la autonomía: el objetivo práctico es la automatización selectiva en lugar de la autonomía máxima. El agente se encarga del 80% mecánico, mientras que el juicio humano interviene en los momentos decisivos. En la encuesta global a 600 profesionales de riesgos y cumplimiento de Moody's, el 42% afirmó que la supervisión humana es obligatoria. Su ejemplo en el sistema sanitario recopila evidencia clínica y redacta cartas de autorización previa que un gestor de casos de enfermería aprueba, edita o rechaza en segundos dentro de la herramienta de flujo de trabajo existente; el agente de su administrador de fincas analiza una emergencia de climatización de un inquilino, busca al proveedor, redacta la orden de trabajo y una persona lo aprueba en Slack antes de que se envíe nada, tras lo cual el agente envía un correo al proveedor, tranquiliza al inquilino y cierra el ciclo. Según la experiencia del artículo, este es el arquetipo que convierte a los equipos escépticos en entusiastas.
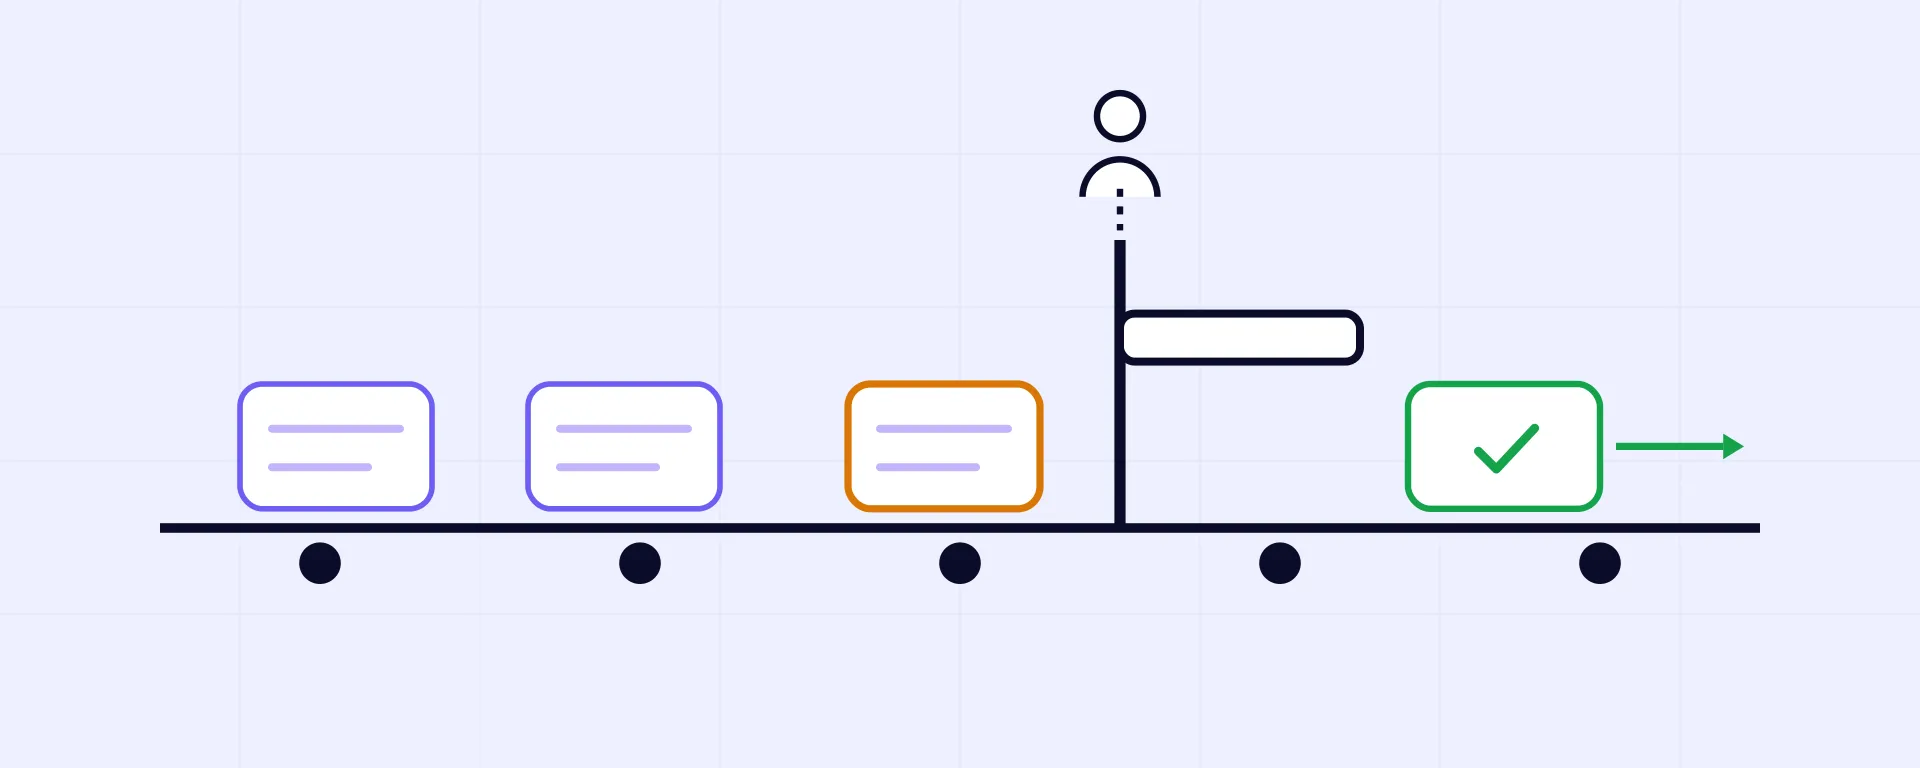
Este es el arquetipo con la primitiva de producto más directa: Agent Harness implementa el mecanismo central de HITL (intervención humana), pausando una llamada a una herramienta sensible, mostrando el nombre de la herramienta y sus argumentos, y reanudándola solo después de una autorización o denegación explícita (documentación sobre intervención humana), configurada solo en las operaciones sensibles. La experiencia de revisión, es decir, quién recibe la solicitud, dónde aparece, cuánto tiempo puede esperar y qué sucede tras el tiempo de espera, sigue siendo parte del diseño del flujo de trabajo, y las aprobaciones complementan la autorización en lugar de reemplazarla. El riesgo de diseño es la ergonomía: una puerta que requiere minutos de espera acaba siendo ignorada; una puerta para todo se convierte en ruido. Por ello, la disciplina consiste en un acceso basado en tareas, concediendo y limitando permisos según lo que la tarea requiera, el modelo que nuestro análisis TBAC desarrolla. El catálogo de barreras de seguridad integrado proporciona los filtros mecánicos de la puerta para que la atención humana se concentre en el juicio: cuando se conecta al gancho previo a la herramienta, el documentado Sanitizador SQL puede bloquear DROP, TRUNCATE y eliminaciones sin cláusula WHERE antes de que la herramienta de destino las ejecute, y el Linter de seguridad de código señala asimismo patrones de shell peligrosos en los hooks para los que está configurado (documentación de guardrails) — la existencia del guardrail por sí sola no intercepta nada; lo hace la vinculación del hook.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada



















