


noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: noviembre 20, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
En junio de 2025, un ejecutivo de Microsoft France declaró bajo juramento ante una comisión de investigación del Senado francés que no podía garantizar que los datos del sector público francés nunca se entregaran a las autoridades de EE. UU. sin la aprobación de Francia. Sus palabras exactas fueron: "No, no puedo garantizarlo". Añadió que nunca había sucedido.
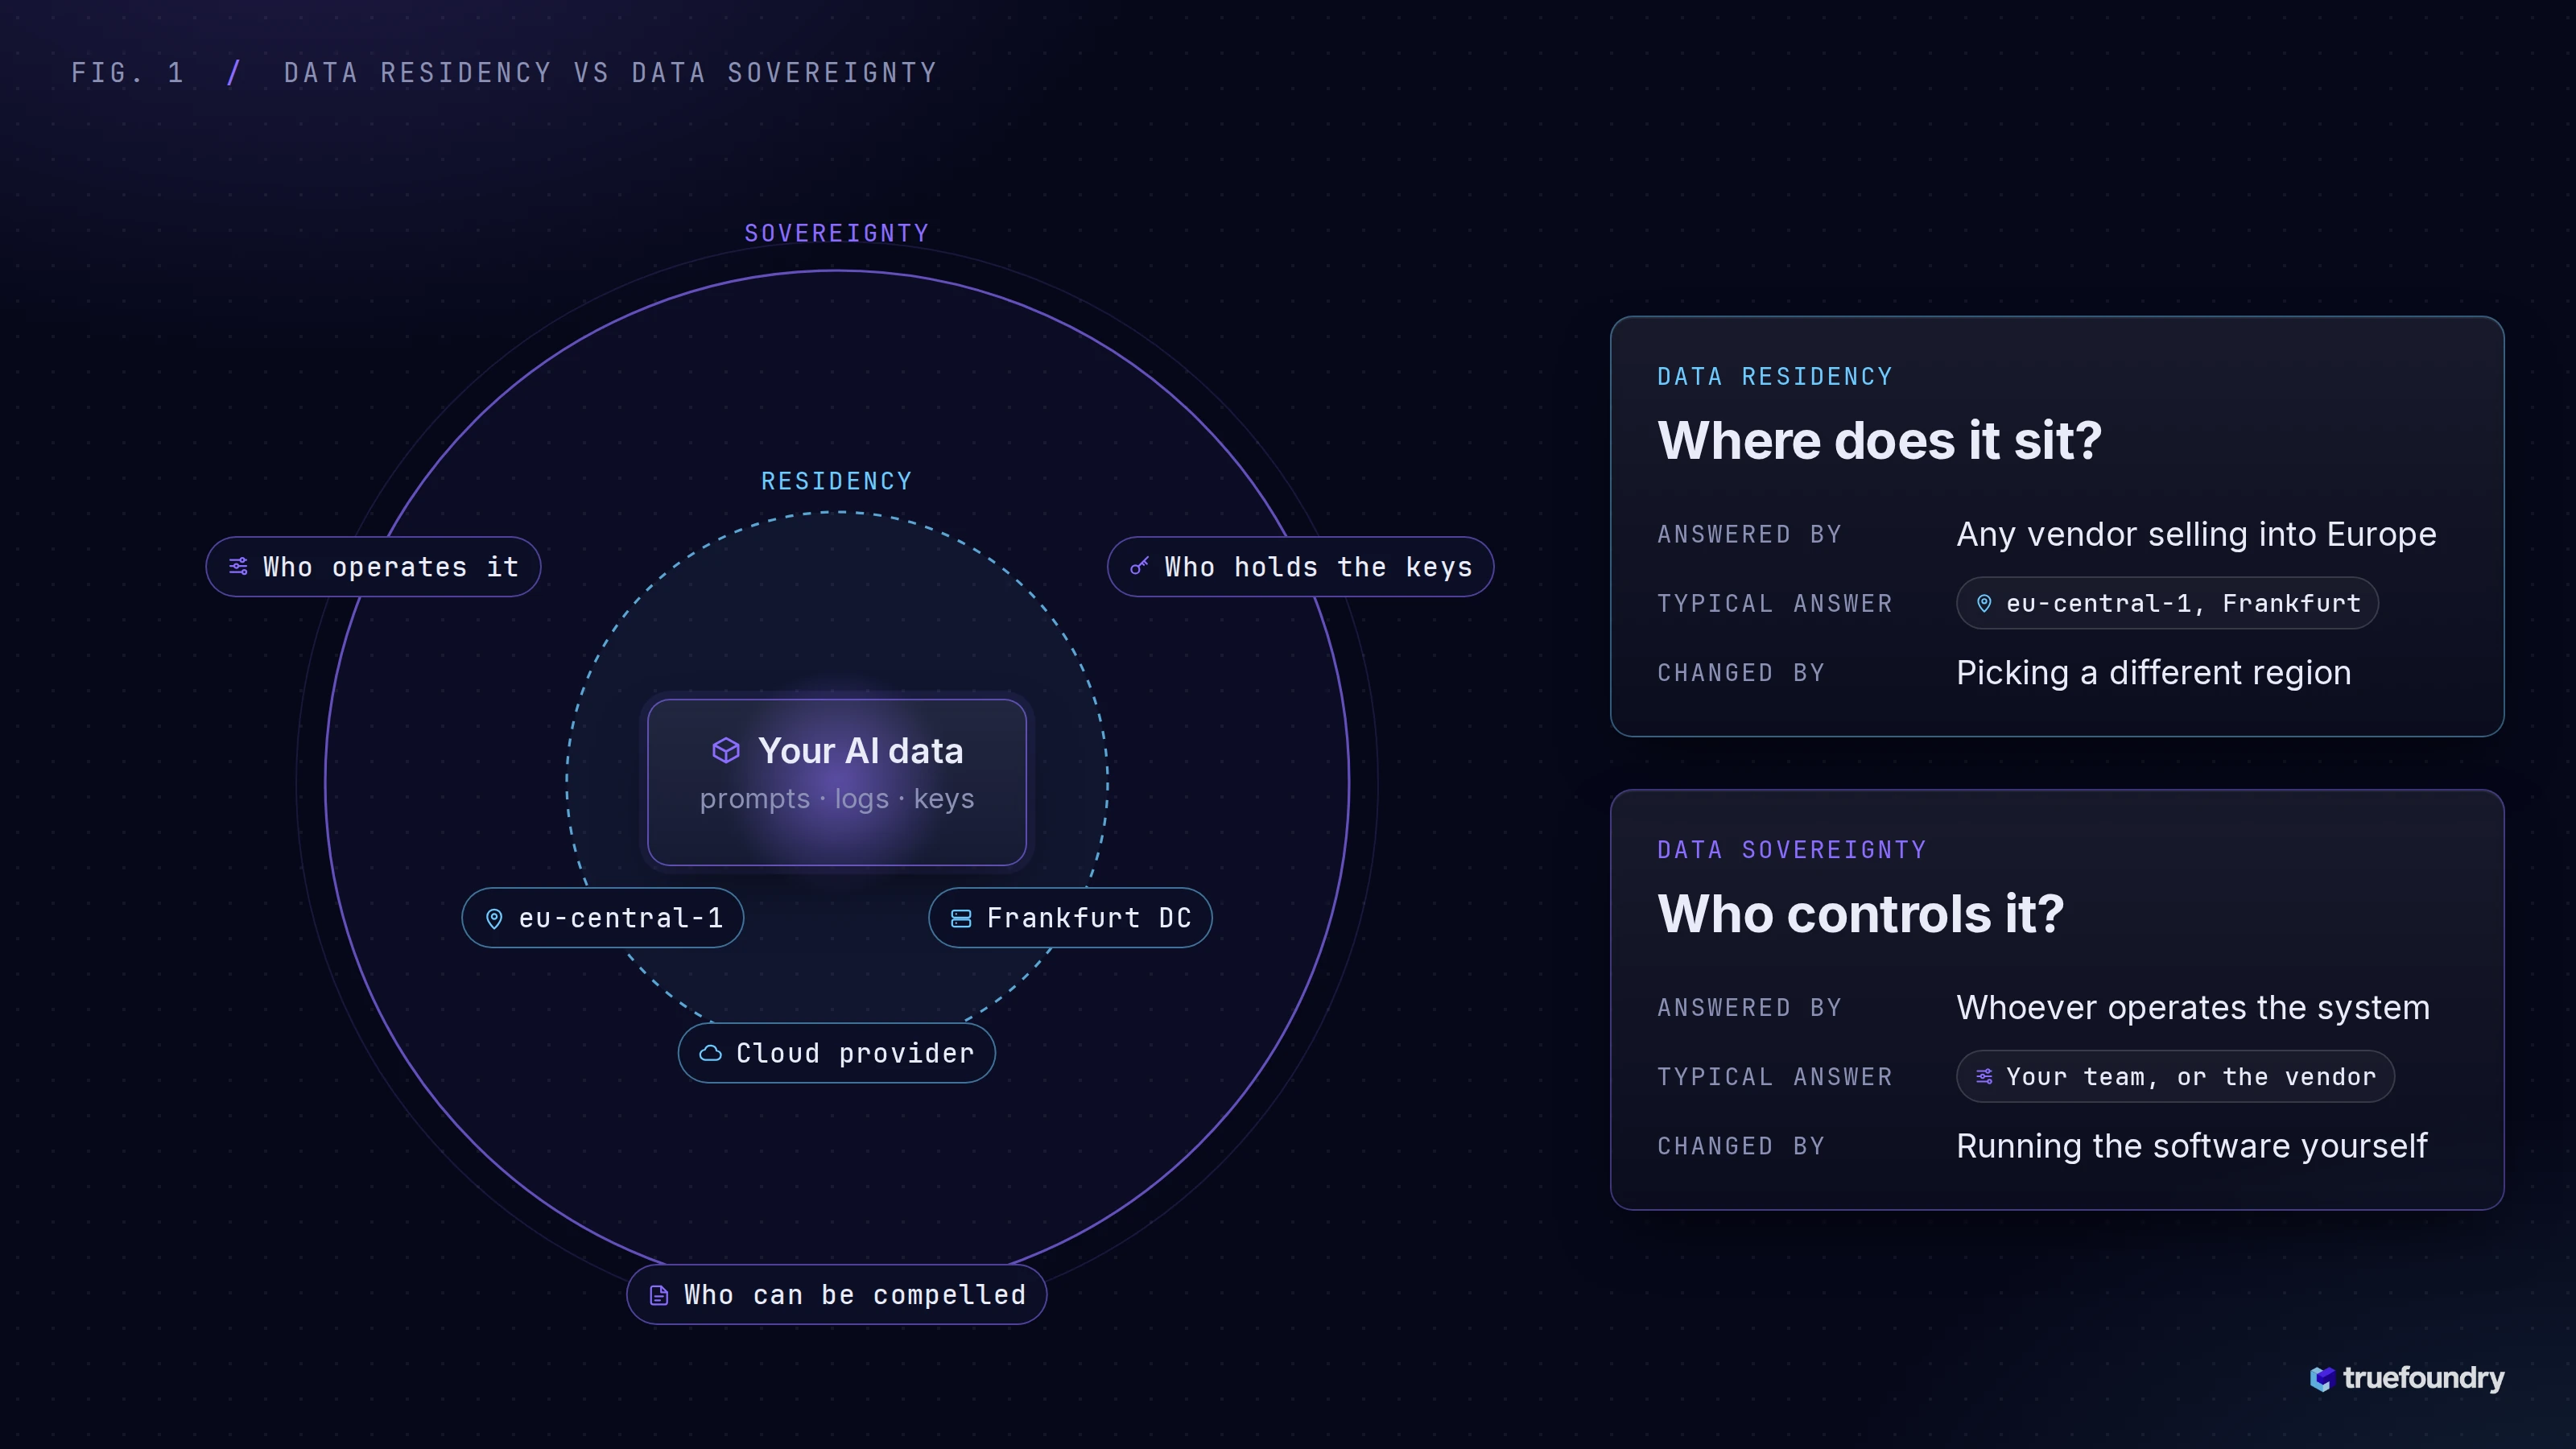
Ese intercambio es la razón por la que "alojado en la UE" ya no zanja una conversación sobre contratación de AI. Cualquier proveedor que venda en Europa puede decirlo. Mucho menos pueden decir quién opera el sistema por el que pasan tus prompts, quién posee las claves y quién podría ser obligado a entregar cualquier información.
El alojamiento en la UE te indica dónde están tus datos. El autoalojamiento te dice quién los controla. Para una pasarela de AI, la capa por la que pasa cada llamada al modelo, esa diferencia determina la mayor parte de un cuestionario de proveedores.
En este blog, aprenderás qué separa el plano de control del plano de datos, dónde se procesan tus datos durante una sola llamada de AI, si el alojamiento en la UE te protege de la CLOUD Act de EE. UU., qué cambia DORA para bancos y aseguradoras, y cómo evaluar una pasarela de AI soberana.
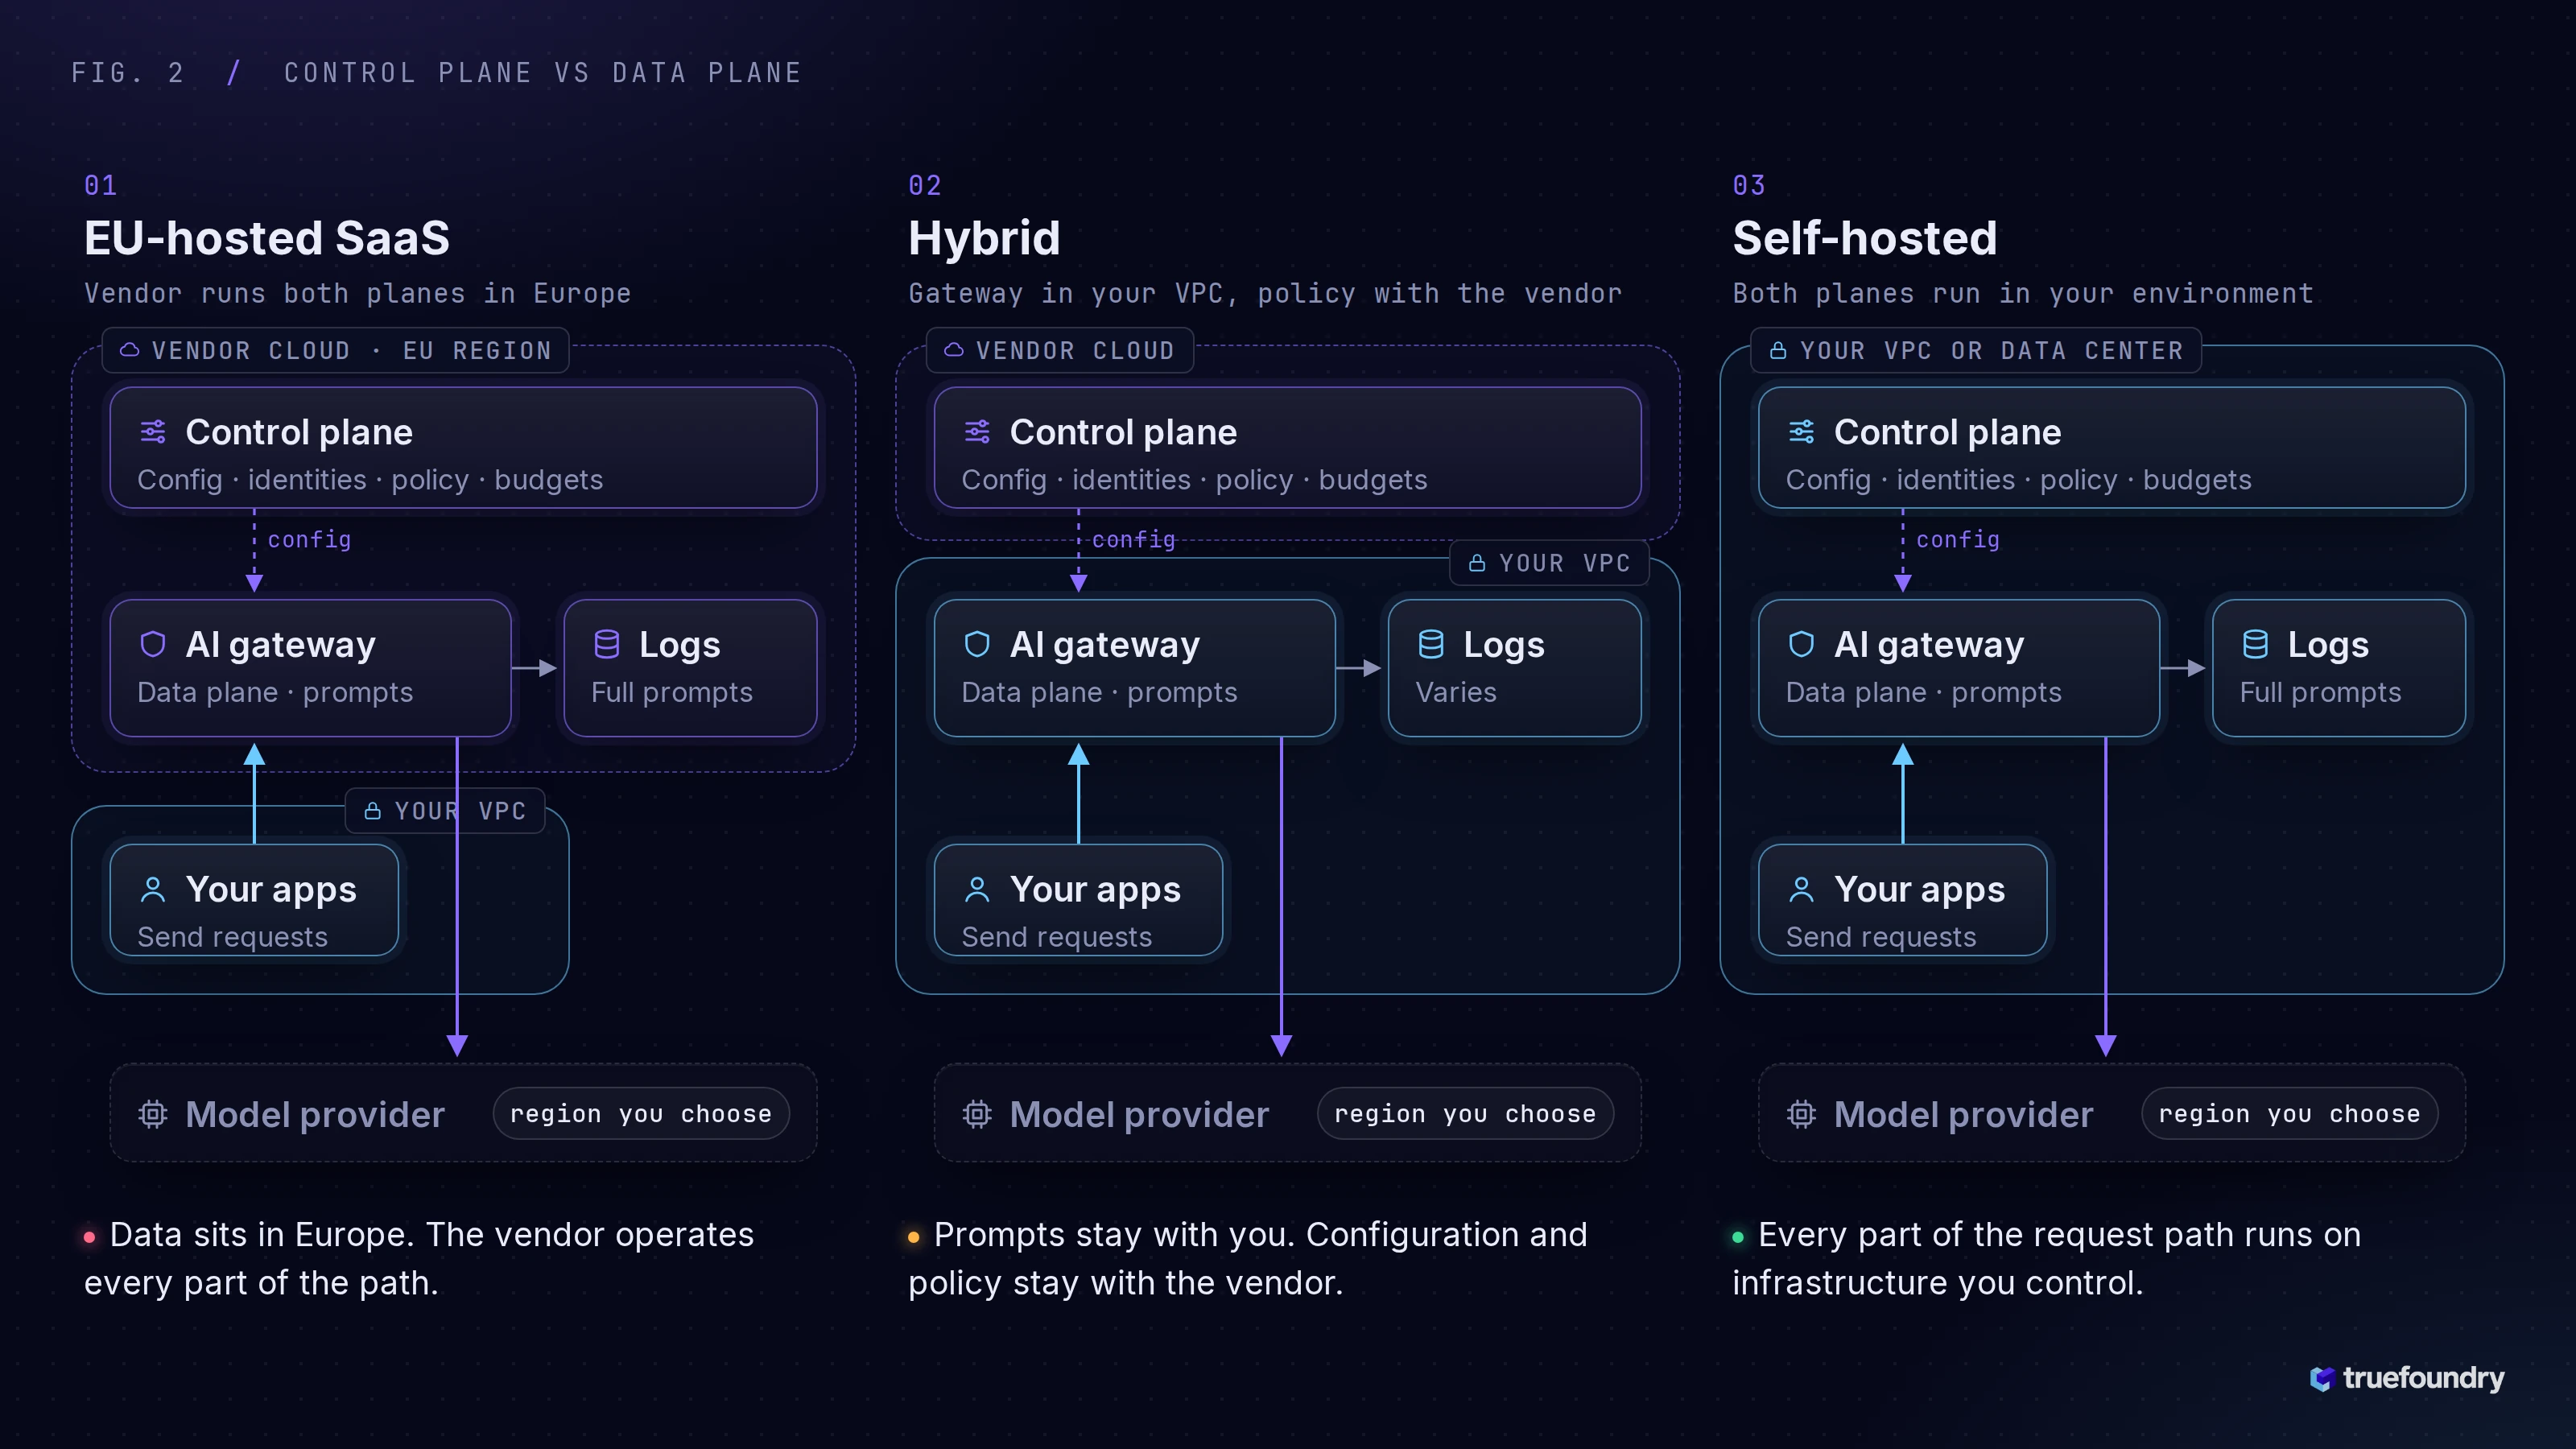
Cada pasarela de AI consta de dos partes.
El plano de datos es por donde fluyen las solicitudes. Llega un prompt, la pasarela autentica a quien realiza la llamada, aplica la directiva, reenvía la llamada a un modelo y devuelve la respuesta. Transporta el contenido, por lo que es la parte más sensible de tu pila de AI.
El plano de control es donde residen las reglas: qué equipos pueden llamar a qué modelos, qué barandillas de seguridad (guardrails) se aplican, cómo se establecen los presupuestos y los límites de tarifa. Contiene la configuración, las identidades y las directivas, y las despliega en el plano de datos.
Esto da lugar a tres esquemas de despliegue habituales:
Tus datos pueden estar en Europa en las tres opciones. Solo en la tercera cada parte del recorrido se ejecuta en una infraestructura que tú controlas.
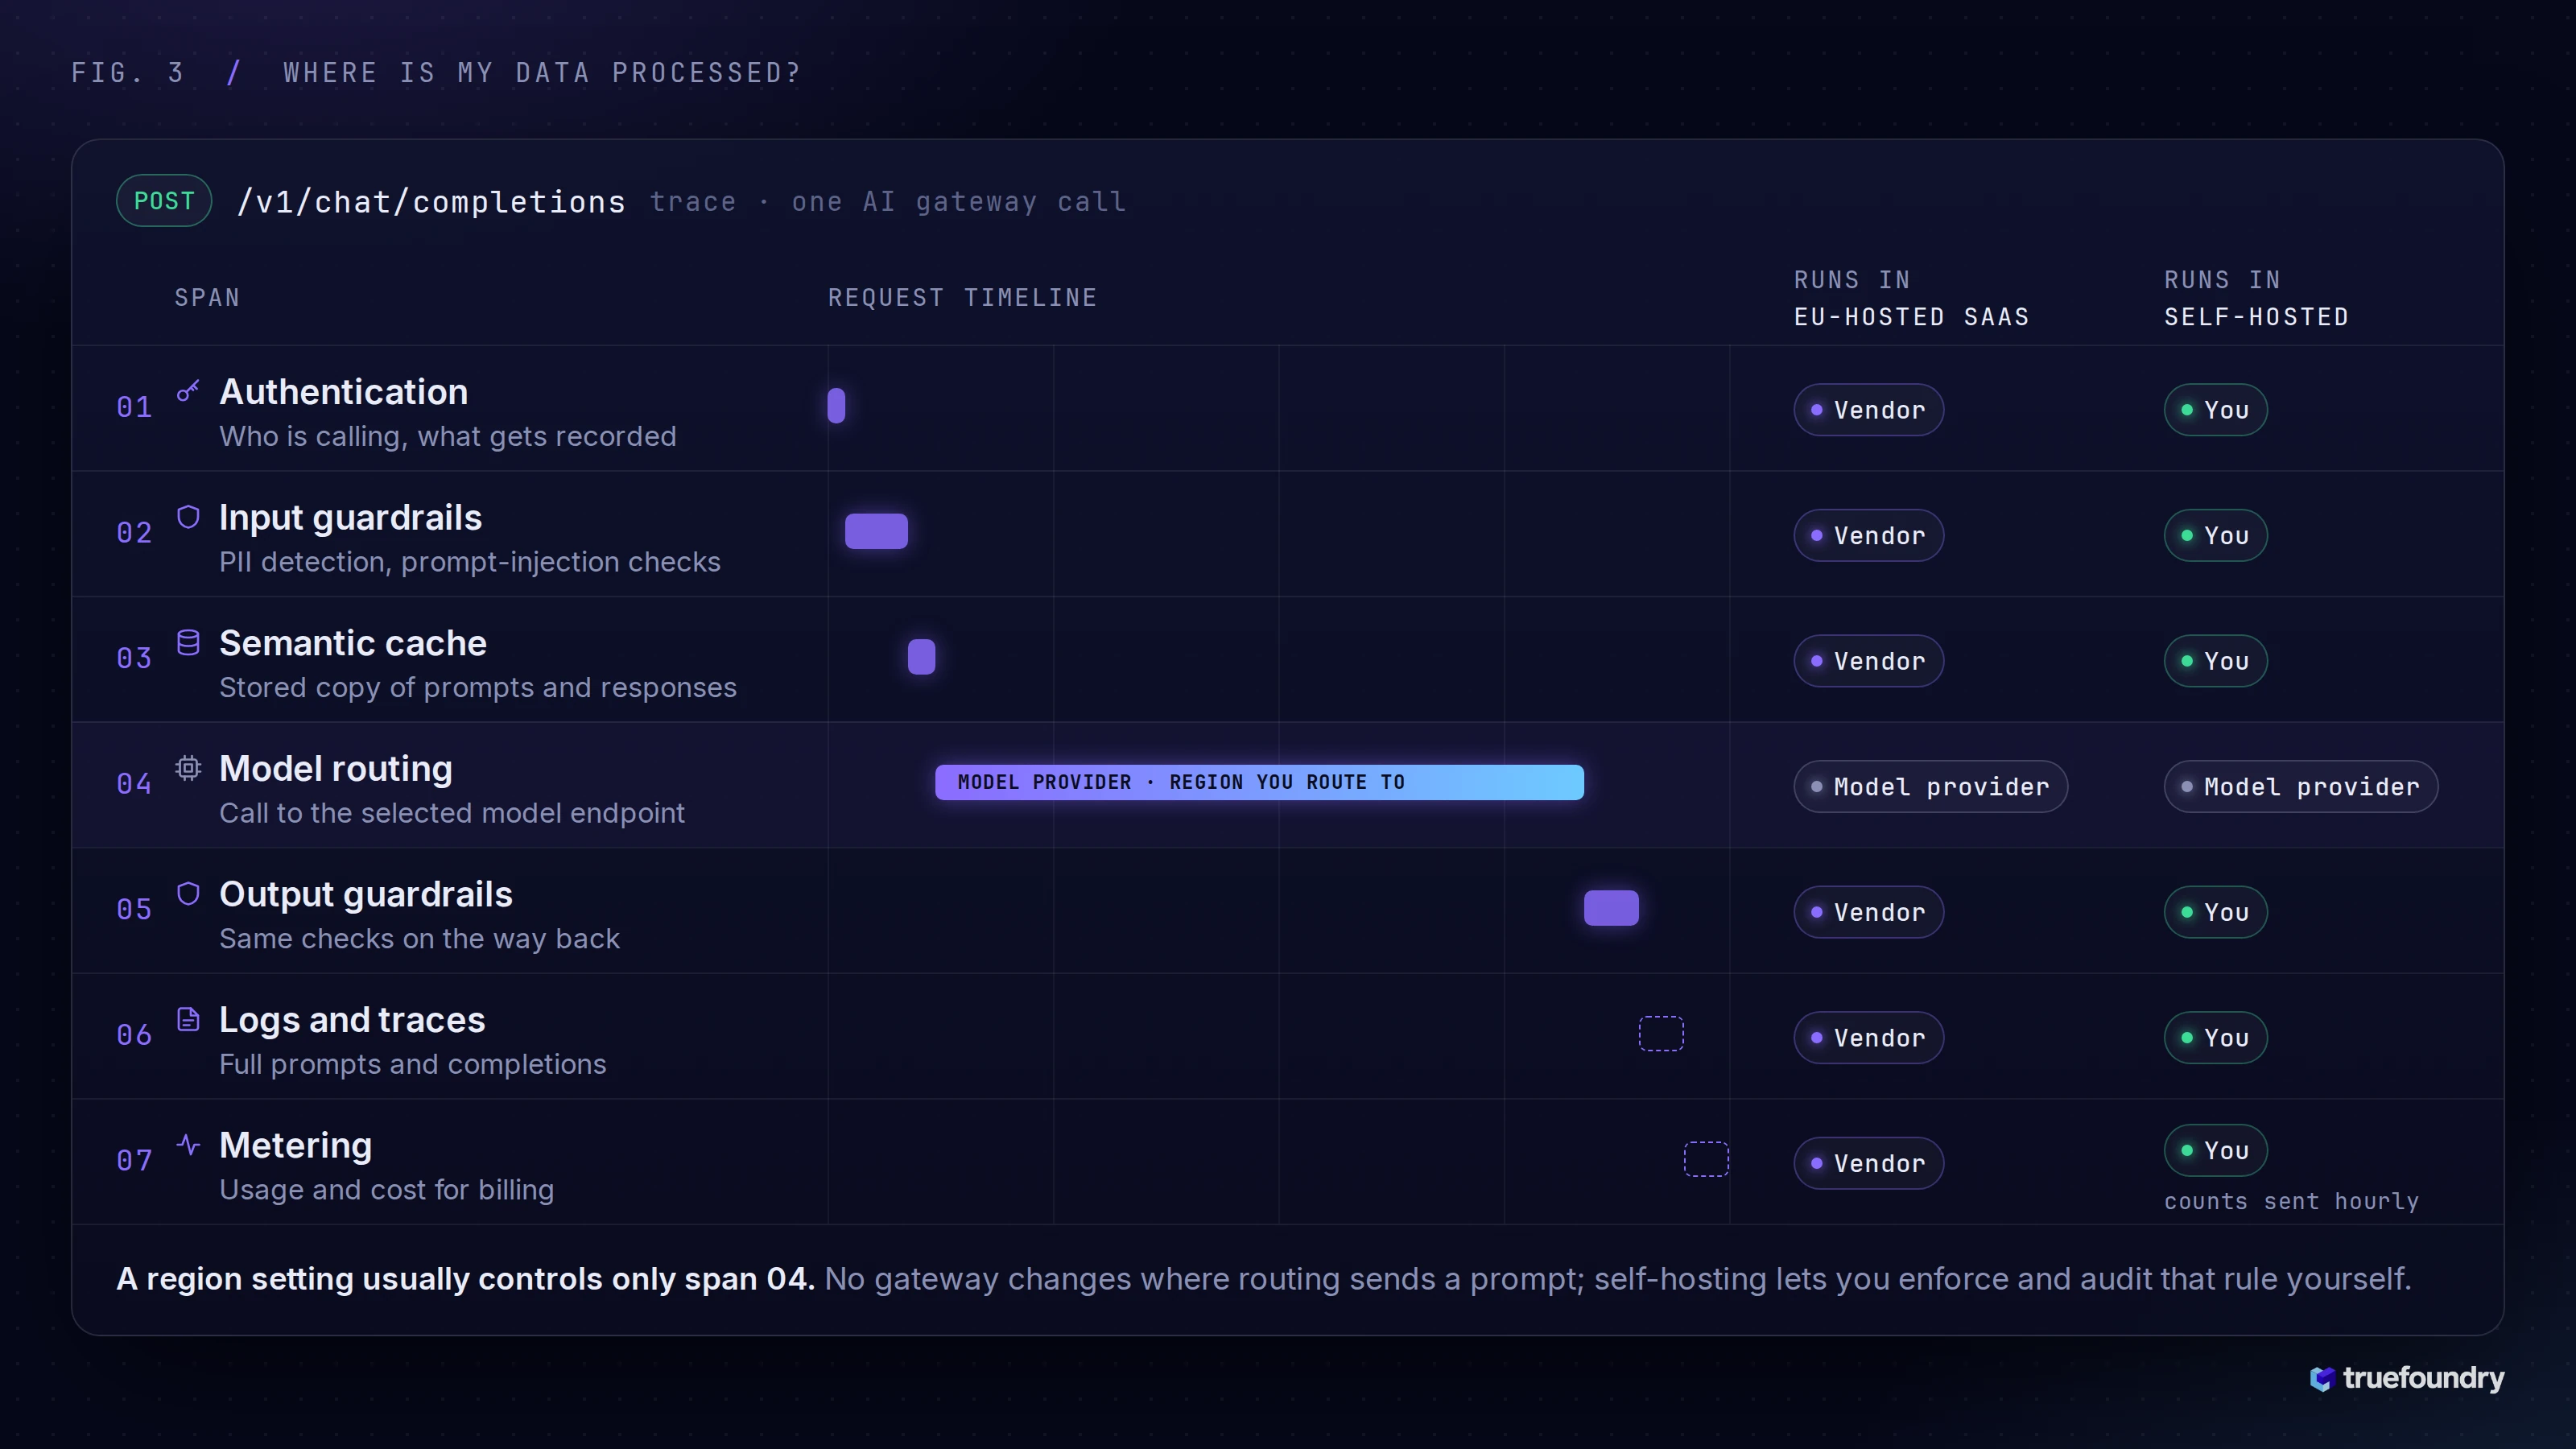
Pregunta a un proveedor dónde se procesan tus datos y normalmente obtendrás una sola respuesta: una región. Sin embargo, una sola llamada a la pasarela toca varios puntos, y cada uno tiene su propia respuesta.
En una pasarela alojada en la UE, la mayoría de estos pasos se ejecutan en la infraestructura del proveedor. En una pasarela autoalojada, se ejecutan en la tuya.
Existe una salvedad que se aplica a todas las opciones: una pasarela no cambia el destino al que el enrutamiento del modelo envía una solicitud. Si enrutas un prompt a un modelo alojado en EE. UU., este irá a EE. UU. Lo que ganas es la capacidad de hacer cumplir la regla tú mismo (por ejemplo, permitir solo modelos de la región de la UE para determinados equipos) y revisar los registros posteriormente. TrueFoundry evalúa las restricciones de residencia antes del enrutamiento y solo selecciona puntos finales de modelo aptos para la región permitida de la carga de trabajo.
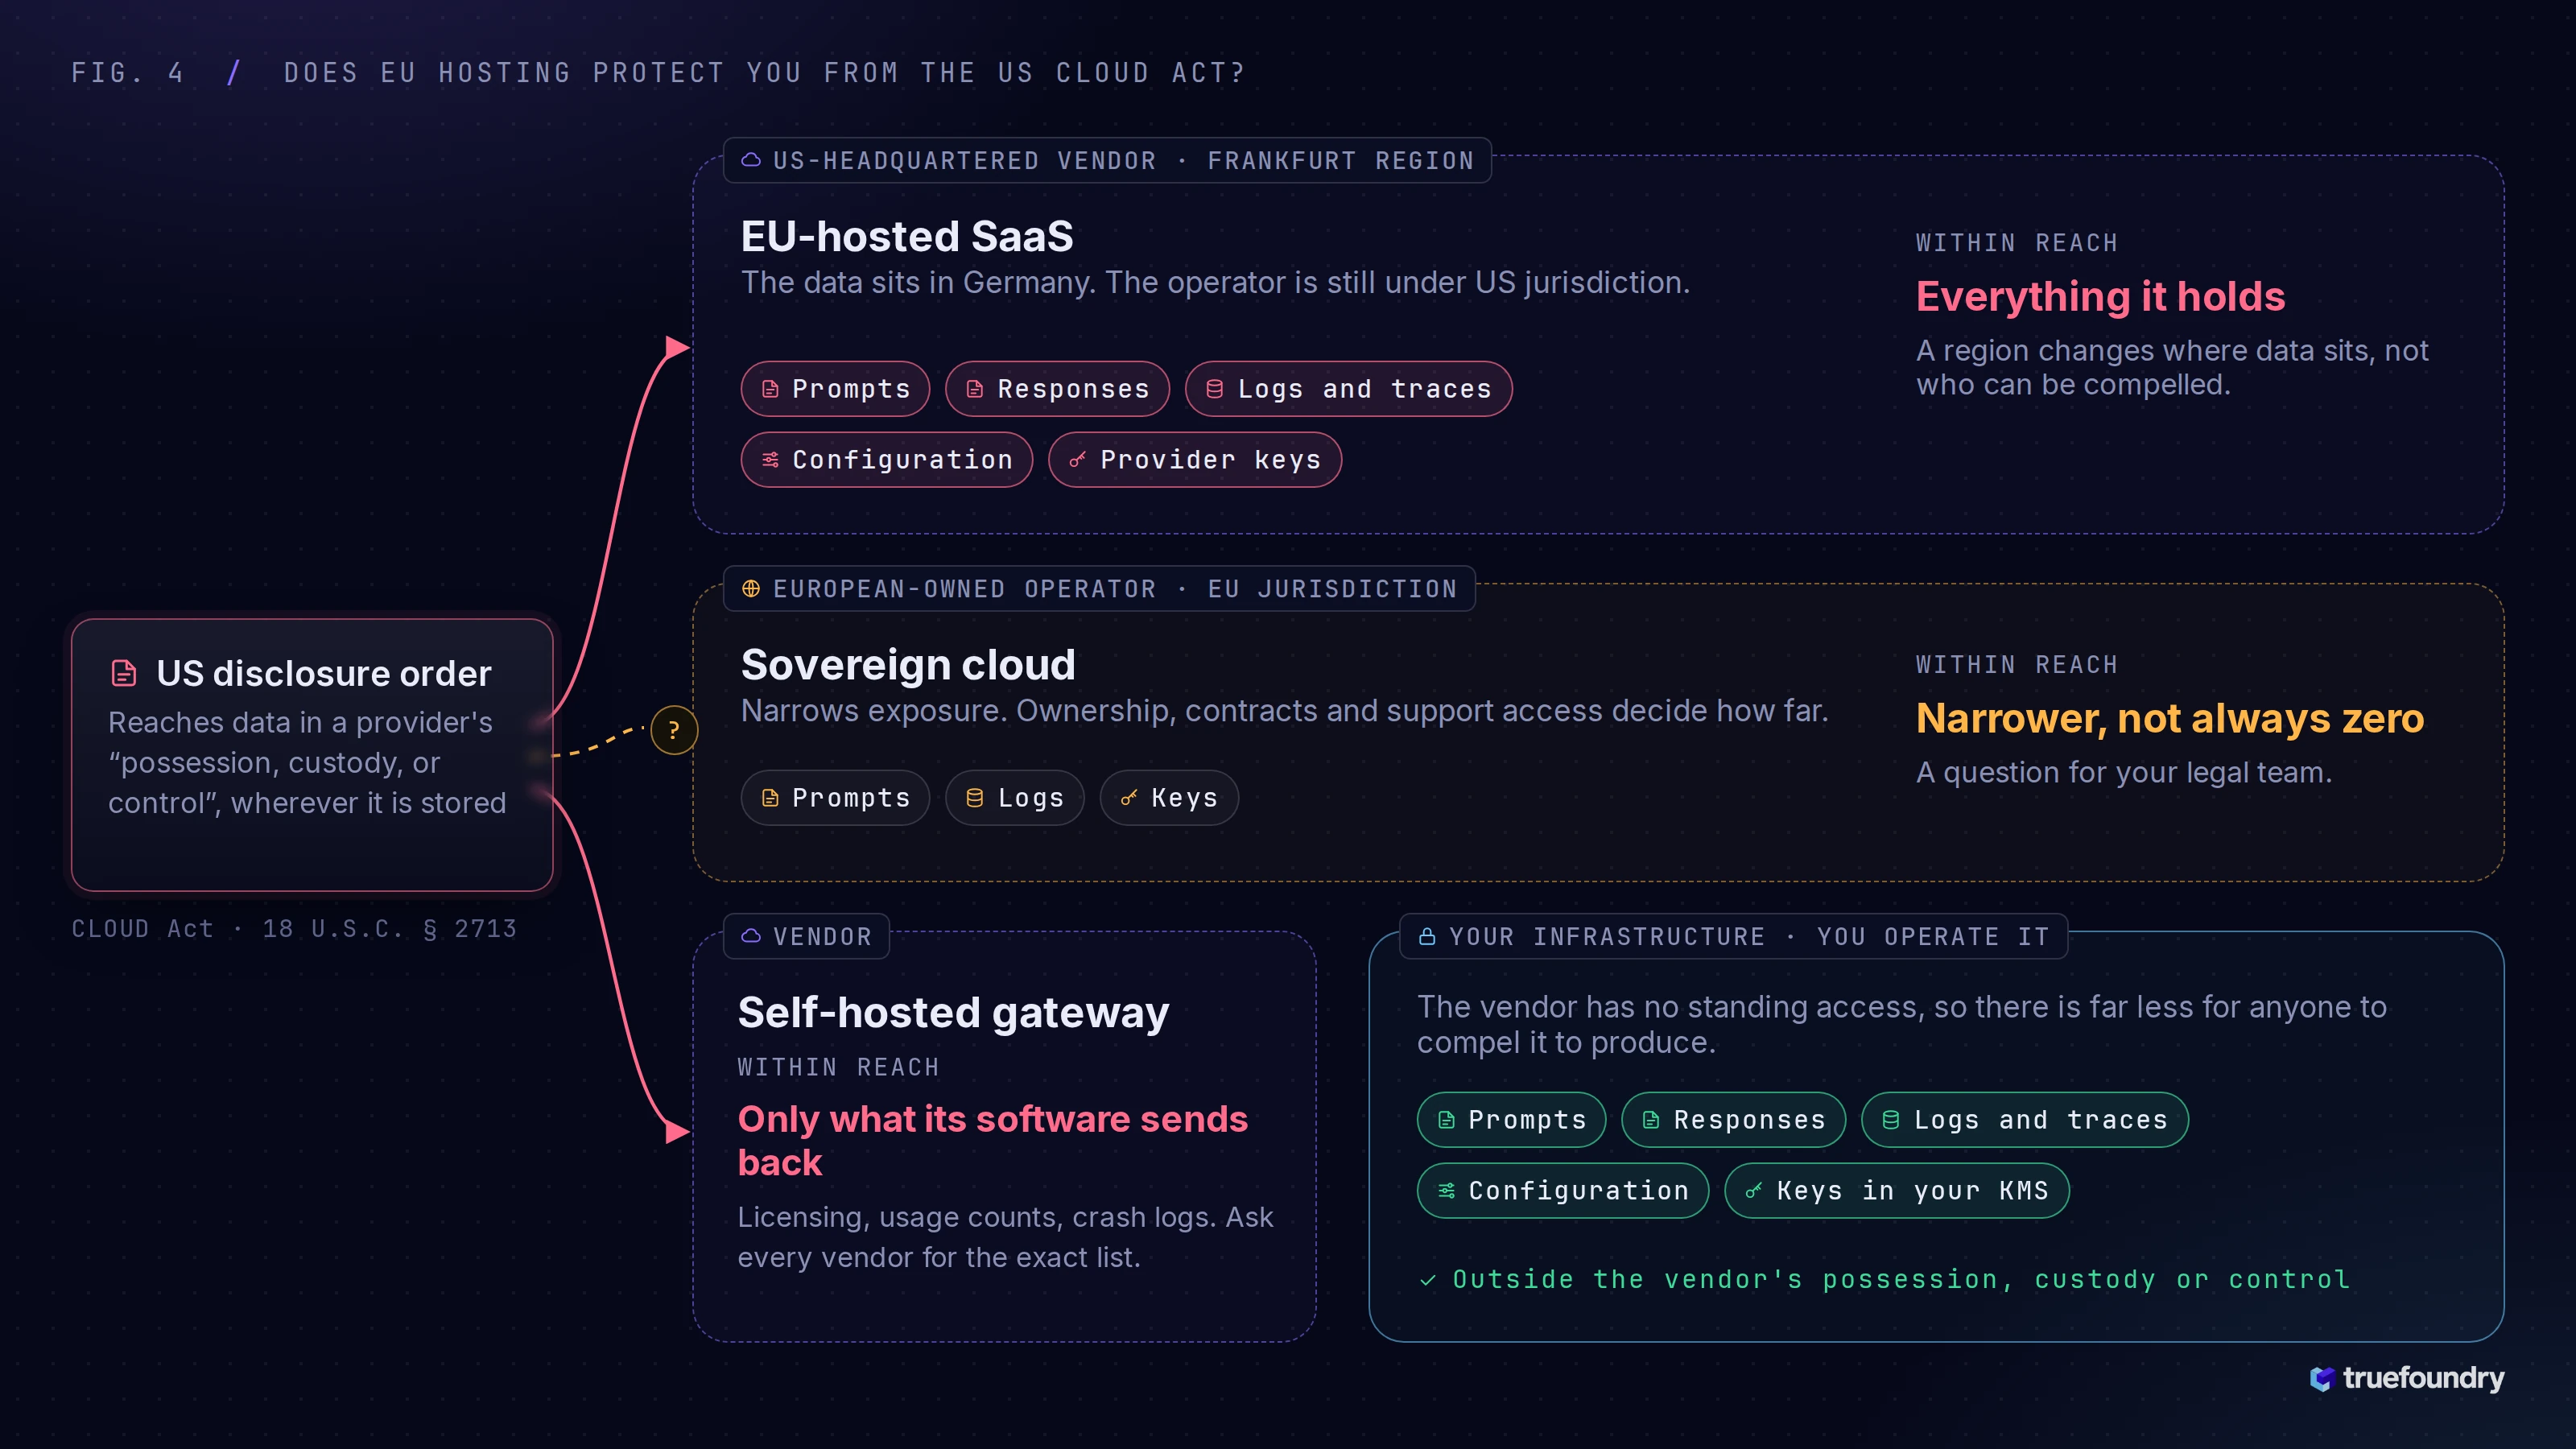
Por sí solo, no.
La CLOUD Act, promulgada en 2018, exige a los proveedores bajo jurisdicción estadounidense revelar los datos en su "posesión, custodia o control", independientemente de si están almacenados dentro o fuera de los Estados Unidos. Si una empresa estadounidense opera tu pasarela, un centro de datos en Fráncfort cambia la ubicación física de los datos, pero no cambia las llamadas judiciales que pueden llegar a la empresa que la gestiona.
Las nubes soberanas gestionadas por operadores europeos reducen esa exposición. Determinar si la eliminan por completo es una cuestión para tu equipo jurídico.
El argumento estructural es más sencillo. A un proveedor solo se le puede obligar a entregar aquello que posee o controla. Si tu pasarela, tus registros y tus claves se ejecutan en tu infraestructura y el proveedor no tiene acceso continuo a ellos, hay mucho menos que se pueda requerir. "Mucho menos" no significa "nada": un proveedor sigue recibiendo lo que sea que su software le envíe de vuelta, razón por la cual la siguiente lista de verificación pregunta exactamente qué sale de tu entorno.
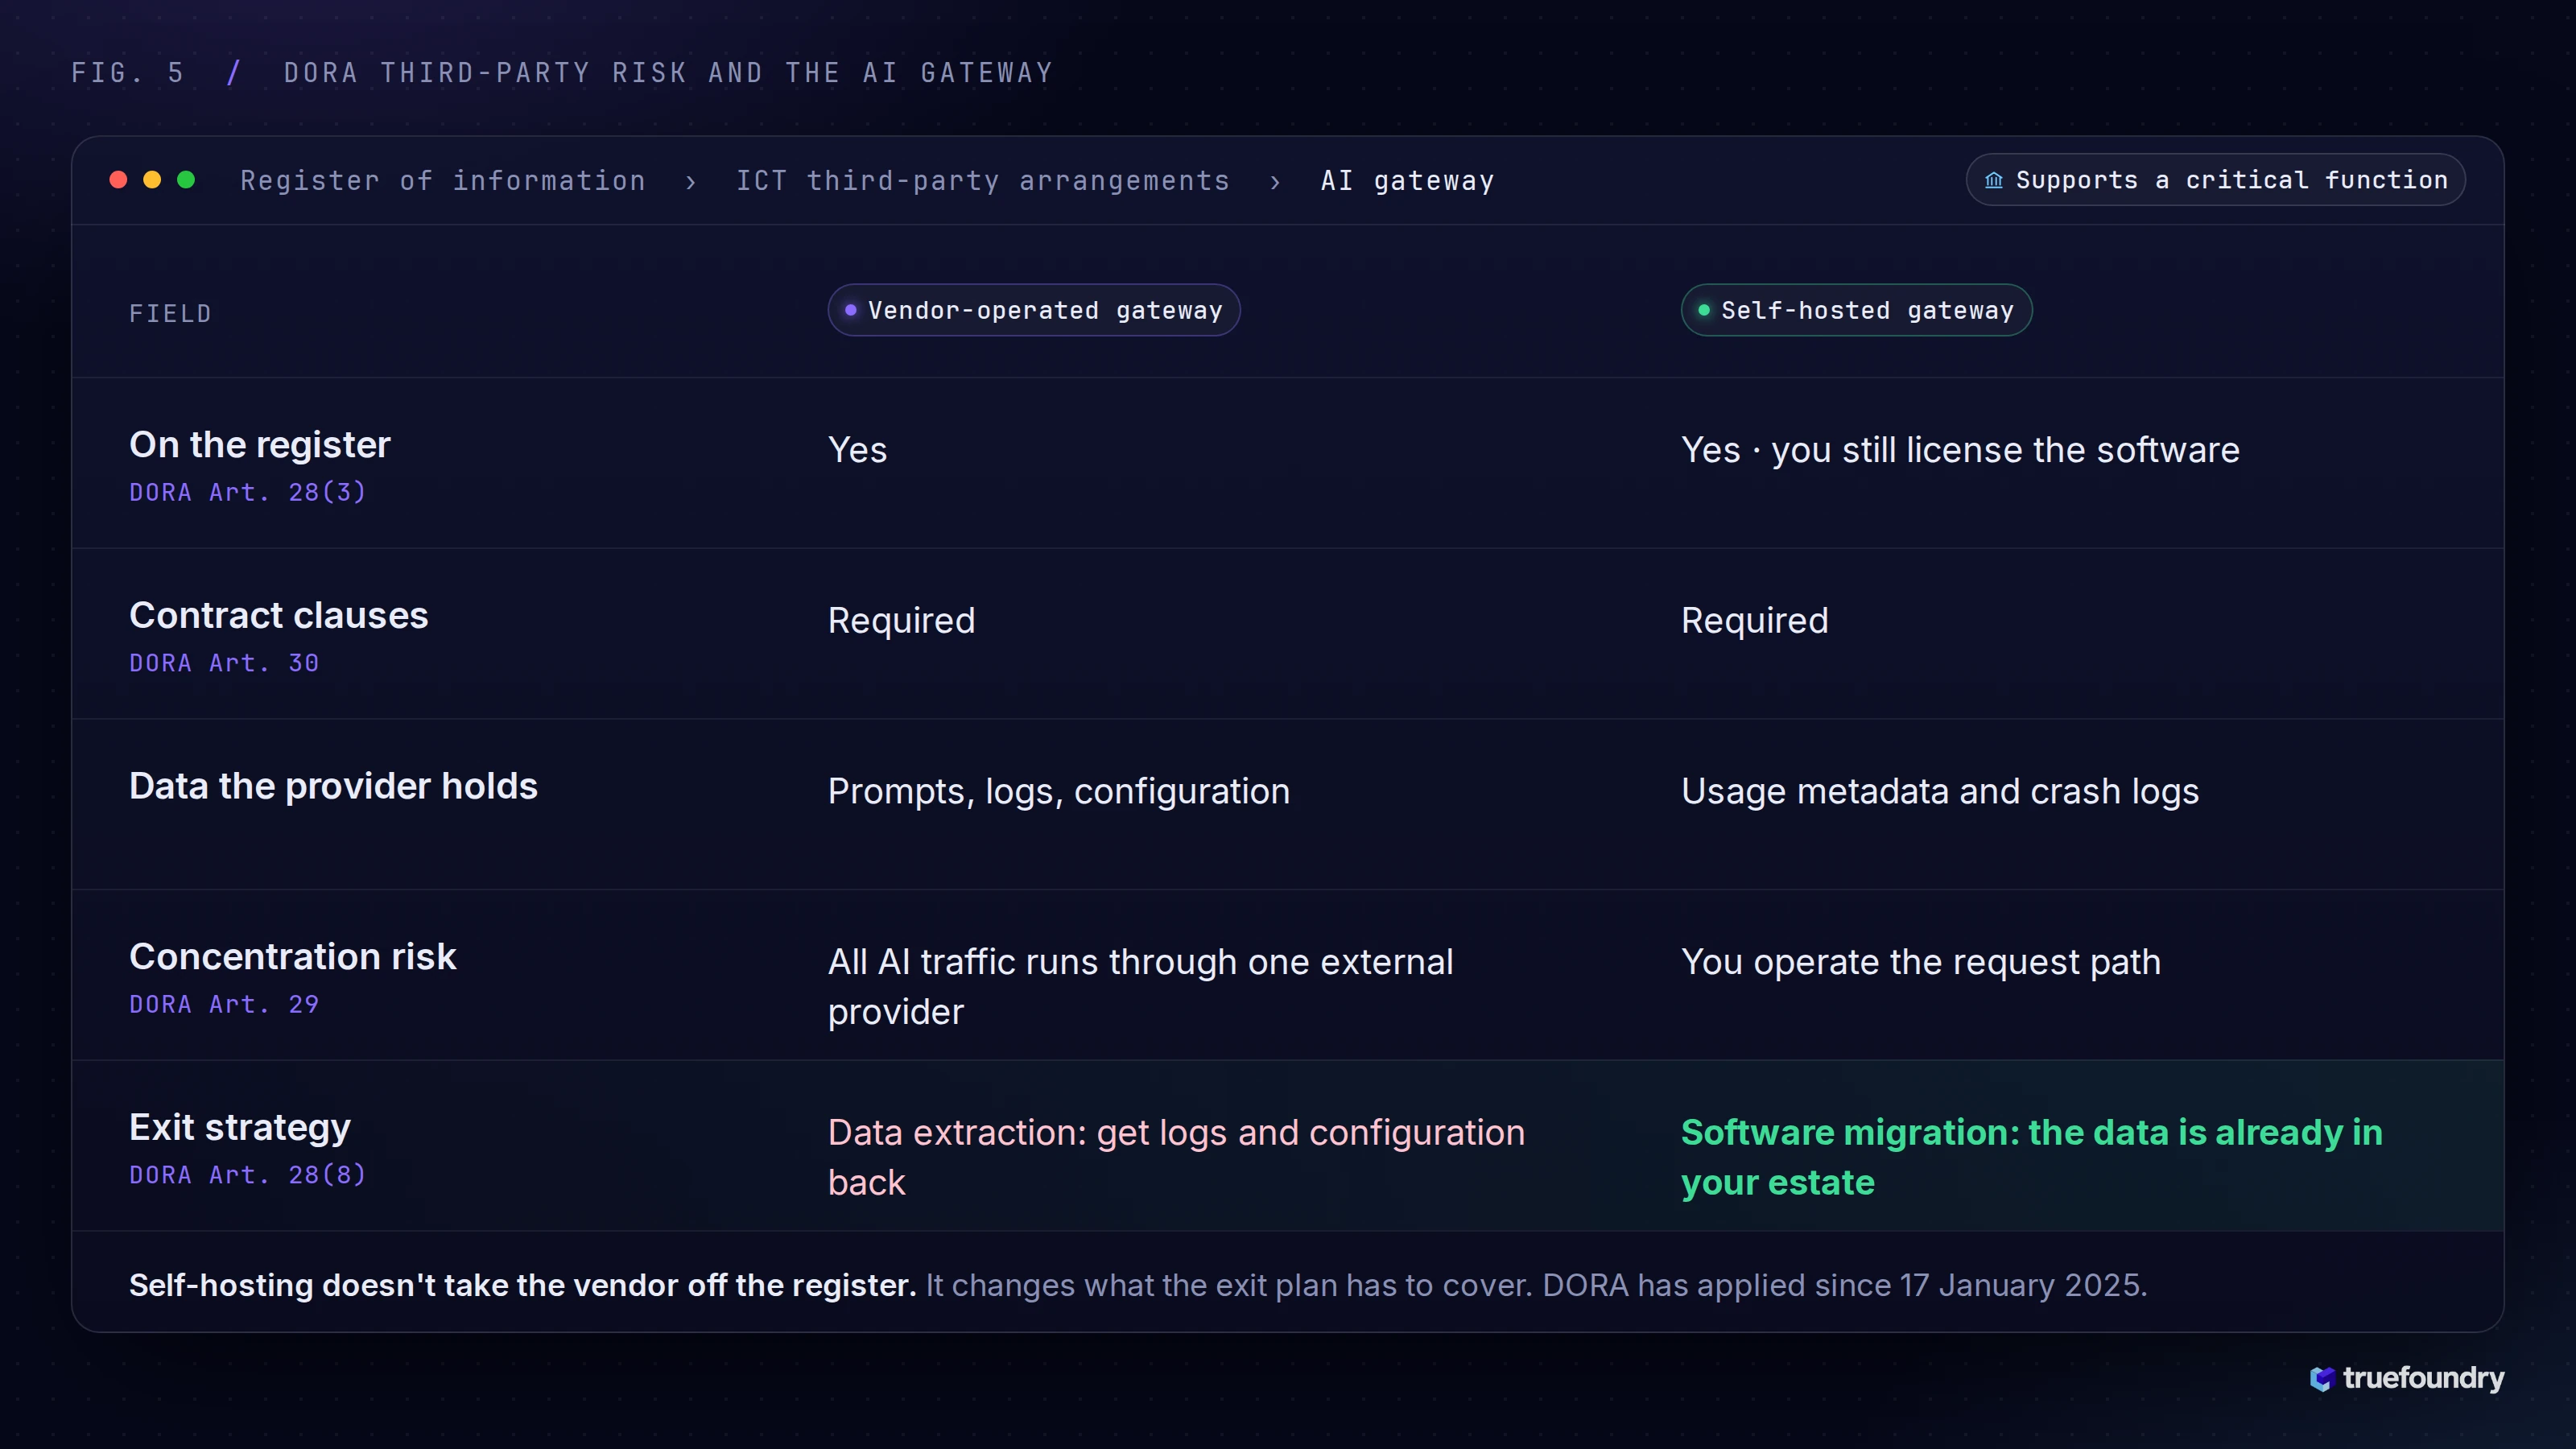
Desde el 17 de enero de 2025, el Reglamento de Resiliencia Operativa Digital (DORA, Reglamento (UE) 2022/2554) se aplica a bancos, aseguradoras, empresas de inversión, entidades de pago y otras entidades financieras de la UE. Sus normas sobre terceros exigen un registro de todos los acuerdos de TIC, cláusulas contractuales específicas, una evaluación del riesgo de concentración y estrategias de salida probadas para los proveedores de funciones críticas. La entidad financiera sigue siendo responsable del riesgo, independientemente de quién preste el servicio.
Una pasarela de AI se sitúa por delante de cada llamada a modelos que realiza la empresa. Si un proveedor la opera, un único proveedor externo se interpone en la ruta de todo el tráfico de AI y custodia los registros que un supervisor podría solicitar. Por tanto, debe figurar en el registro y en la evaluación del riesgo de concentración.
El autoalojamiento no elimina al proveedor del registro, ya que sigues utilizando la licencia de su software. Sin embargo, cambia lo que debe cubrir el plan de salida. Al estar los registros y la configuración guardados en tus propias instalaciones, abandonar al proveedor se convierte en una migración de software en lugar de una extracción de datos.
Una pasarela de AI soberana es aquella en la que tú operas la ruta de las solicitudes y puedes demostrar exactamente qué información sale de tu entorno. Utiliza estos criterios para evaluar a cualquier proveedor, incluyéndonos a nosotros.

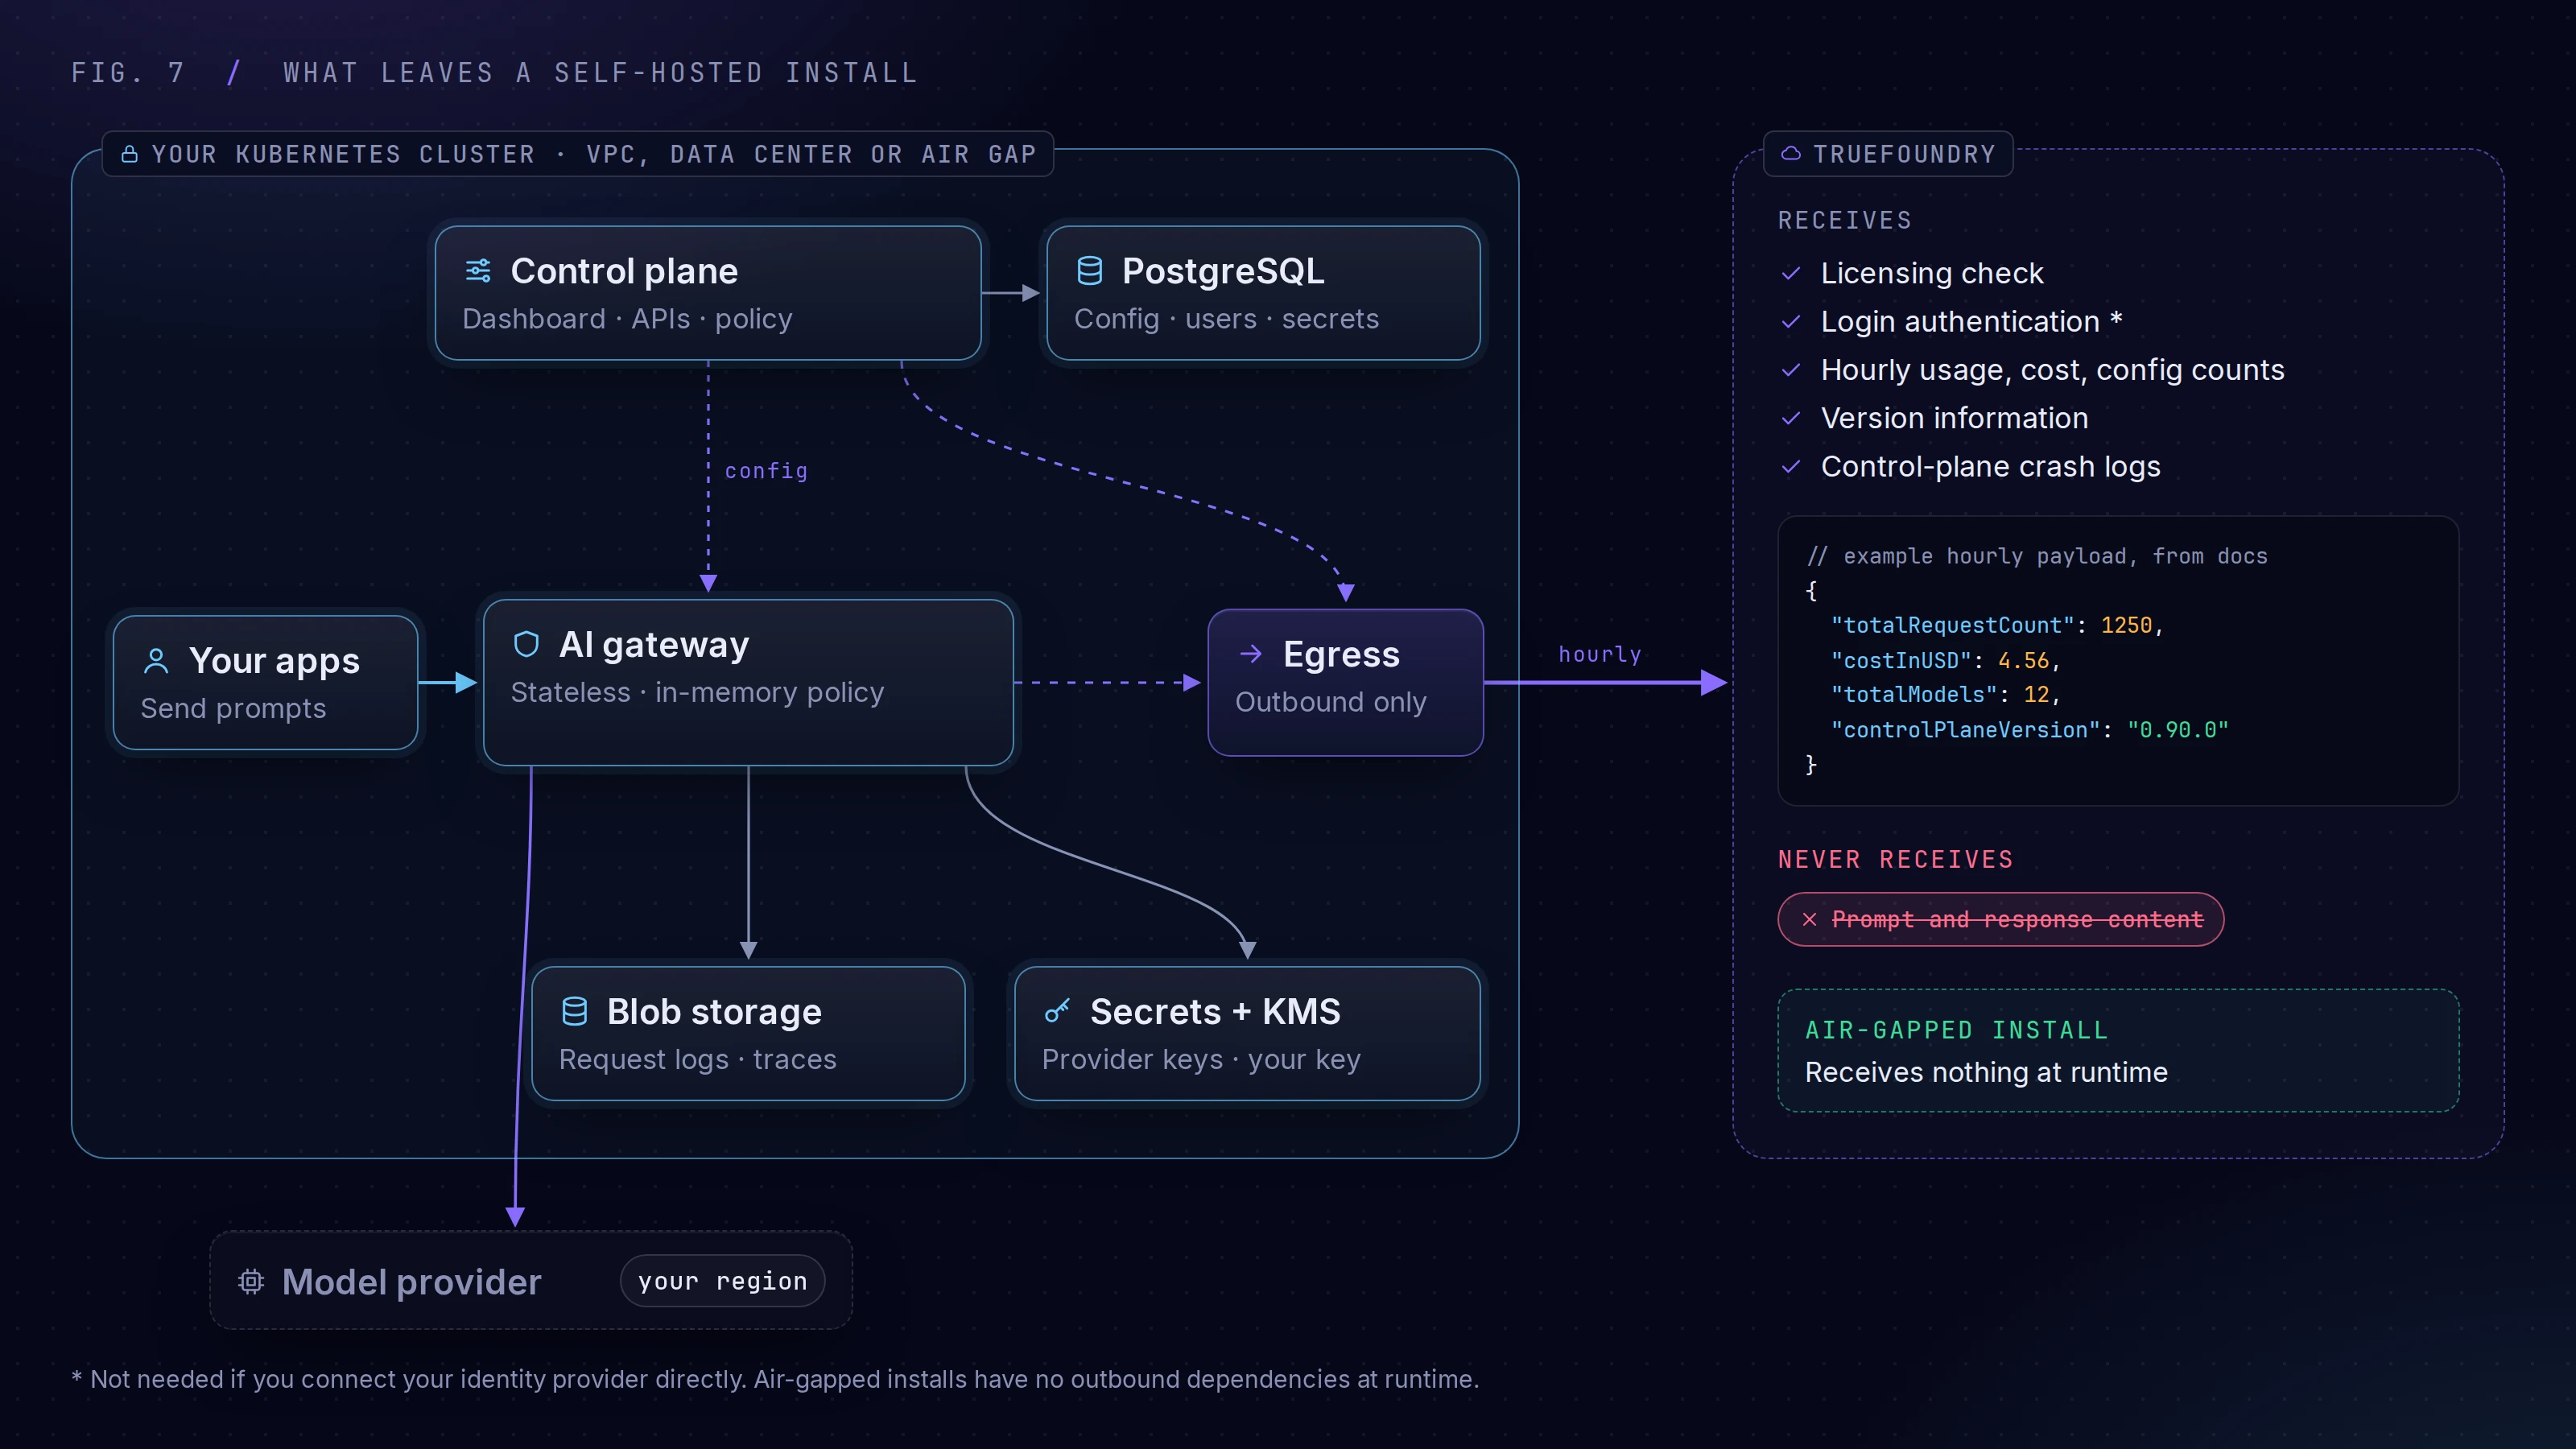
TrueFoundry ofrece los tres esquemas de despliegue. La pasarela SaaS gestionada tiene su plano de control alojado en Irlanda. En una configuración híbrida, tú ejecutas el plano de la pasarela y TrueFoundry aloja el plano de control. En una instalación autoalojada, el plano de control y AI Gateway se ejecutan como un Helm chart en tu propio clúster de Kubernetes, y las instalaciones con aislamiento de red no tienen dependencias de red salientes durante el tiempo de ejecución.
Para responder a las cuestiones de soberanía mencionadas anteriormente, las opciones autoalojada y con aislamiento de red las satisfacen por completo. En una instalación autoalojada, tu configuración, secretos, prompts, respuestas, registros y trazas permanecen en tu infraestructura. El software solo envía hacia el exterior metadatos de licencias y analítica a TrueFoundry, como correos electrónicos de inicio de sesión, recuentos de uso y costes por hora, número de configuraciones e información de versión, junto con los registros de fallos y errores del plano de control. Los inicios de sesión de los usuarios pasan por el servidor de autenticación de TrueFoundry a menos que conectes directamente tu proveedor de identidad. Los cargas útiles exactas están documentadas, y nunca se incluye el contenido de prompts ni respuestas.
Ejecutar la pasarela tú mismo no compromete la velocidad. Las comprobaciones de directivas se ejecutan en memoria sin llamadas externas en la ruta de la solicitud. En la comparativa publicada por TrueFoundry, un pod de pasarela en una sola vCPU añadió unos 3 ms de latencia a 250 solicitudes por segundo y escaló hasta aproximadamente 350 solicitudes por segundo antes de la saturación de la CPU.
Staffbase, una plataforma de experiencia del empleado con sedes en Chemnitz (Alemania) y Nueva York, agrupa 141 despliegues de modelos en nueve regiones tras un único punto final. Ejecuta pasarelas regionales independientes para Europa, EE. UU. y Australia, de modo que las solicitudes se atienden desde la geografía adecuada tanto por residencia como por latencia.
"Alojado en la UE" responde a una pregunta de residencia. La soberanía exige saber quién opera el sistema, quién posee las claves y qué información sale de tu entorno.
Si estas respuestas son importantes para tus compradores o tu organismo regulador, solicítalas por escrito y pon a prueba a todos los proveedores con la lista de verificación anterior, incluido TrueFoundry. Nosotros publicamos qué datos envía una instalación autoalojada y preferimos que lo verifiques a que simplemente te fíes de nuestra palabra.
Programa una demostración para ver por ti mismo una instalación autoalojada de TrueFoundry y su tráfico saliente.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada




