



October 10, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: October 7, 2026
¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
La mayoría de los equipos adoptan el MCP por la razón equivocada. Leen el discurso sobre cómo escribir menos conectores, cuentan las integraciones que se ahorran y ahí se quedan. El cálculo de las integraciones es real, pero no determina si el proyecto superará una revisión de seguridad.
Las ventajas del MCP comienzan con un problema práctico. Los agentes de IA necesitan una forma estándar de acceder a herramientas, fuentes de datos y sistemas empresariales. Cada aplicación de IA que crea su propia capa de herramientas genera una versión ligeramente distinta, lo que aumenta la deuda de integración y el riesgo de gobernanza.
Anthropic lanzó el Model Context Protocol como un estándar abierto para conectar asistentes de IA con los sistemas donde reside la información, incluidos repositorios de contenido, herramientas empresariales y entornos de desarrollo. Para la IA empresarial, la recompensa no es la elegancia del protocolo. El MCP agiliza el trabajo repetitivo de integración y ofrece a los equipos una vía única y repetible hacia herramientas aprobadas.
Las ventajas del protocolo de contexto de modelos también plantean nuevas dudas sobre autenticación, autorización, uso indebido de herramientas y registros de auditoría. Aquí es donde una solución lista para producción como pasarela MCP se gana su lugar, ya que las empresas necesitan un acceso gobernado antes de que los agentes actúen en sistemas en vivo.
El MCP proporciona a los sistemas de IA una interfaz estándar para acceder a sistemas, datos y herramientas externos. Los desarrolladores exponen capacidades a través de un servidor MCP, mientras que los clientes MCP se conectan a dichos servidores en lugar de crear manualmente esquemas, flujos de autenticación y rutas de ejecución para cada herramienta.
La especificación oficial del protocolo de contexto define las funciones del servidor en cuanto a herramientas, recursos y prompts. Las herramientas son funciones controladas por el modelo. Los recursos proporcionan datos controlados por la aplicación. Los prompts agrupan flujos de trabajo reutilizables para su ejecución controlada por el usuario.
Este protocolo estándar es importante porque la IA empresarial ha pasado de las respuestas en chat a la acción. Un agente de IA que cierra un ticket, actualiza un registro, consulta un sistema de archivos o abre una solicitud de extracción (pull request) necesita rutas de ejecución controladas con límites claros.
La mecánica es sencilla. Los mensajes siguen el estándar JSON-RPC 2.0 y la capa de transporte admite stdio local y HTTP Streamable remoto. Los servidores remotos pueden utilizar patrones de autorización OAuth 2.1, actuando el servidor MCP como servidor de recursos.
La detección se produce en tiempo de ejecución mediante métodos como tools/list. Esto permite que un agente conozca las herramientas disponibles desde el servidor en lugar de depender de un manifiesto estático. La guía de TrueFoundry sobre qué es el MCP puede complementar esta explicación.
Las ventajas fundamentales del MCP se multiplican a medida que aumenta el número de agentes y herramientas. Dos agentes y tres herramientas pueden sobrevivir con conectores personalizados. Quince agentes y cuarenta herramientas generan un coste de mantenimiento que los equipos de plataforma, seguridad y finanzas terminarán notando.
Los esquemas de herramientas duplicados rara vez fallan de forma evidente. Se desvían silenciosamente a través de silos de información, y un cambio de esquema puede romper un agente en otro lugar. Ese incidente aparece entonces como inestabilidad en producción en lugar de como deuda de integración.
Las integraciones de API tradicionales trasladan el trabajo a la aplicación. Cada aplicación de IA aprende el esquema de la herramienta, el método de autenticación y el comportamiento de ejecución para cada herramienta, y luego repite el proceso para cada nueva fuente de datos, servicio externo y flujo de trabajo.
MCP traslada la carga a una capa de protocolo. Las definiciones de herramientas y la ejecución residen en el servidor MCP. Añadir una nueva fuente de datos se convierte en un cambio del lado del servidor en lugar de una reescritura del lado de la aplicación en varios servicios.
La diferencia se aprecia mejor en la configuración. Sin una puerta de enlace, cada desarrollador conecta cada servidor a cada cliente, a menudo a través de recursos locales y máquinas de desarrollo:
{
  "mcpServers": {
    "github":     { "command": "npx", "args": ["-y", "<github-mcp-package>"],     "env": { "GITHUB_TOKEN": "ghp_..." } },
    "slack":      { "command": "npx", "args": ["-y", "<slack-mcp-package>"],      "env": { "SLACK_TOKEN": "xoxb-..." } },
    "confluence": { "command": "npx", "args": ["-y", "<confluence-mcp-package>"], "env": { "CONFLUENCE_API_TOKEN": "..." } }
  }
}
Tres secretos de larga duración residen ahora en un archivo en un portátil, y el mismo archivo existe en cuarenta variaciones en toda la organización. Al enrutarse a través de una puerta de enlace, la misma configuración de cliente solo contiene una URL y nada más:
{
  "mcpServers": {
    "github": {
      "url": "https://<gateway>/<tenant>/mcp/github/server"
    }
  }
}
Claude Code toma el mismo destino desde la CLI:
claude mcp add --transport http github https://<gateway>/<tenant>/mcp/github/server
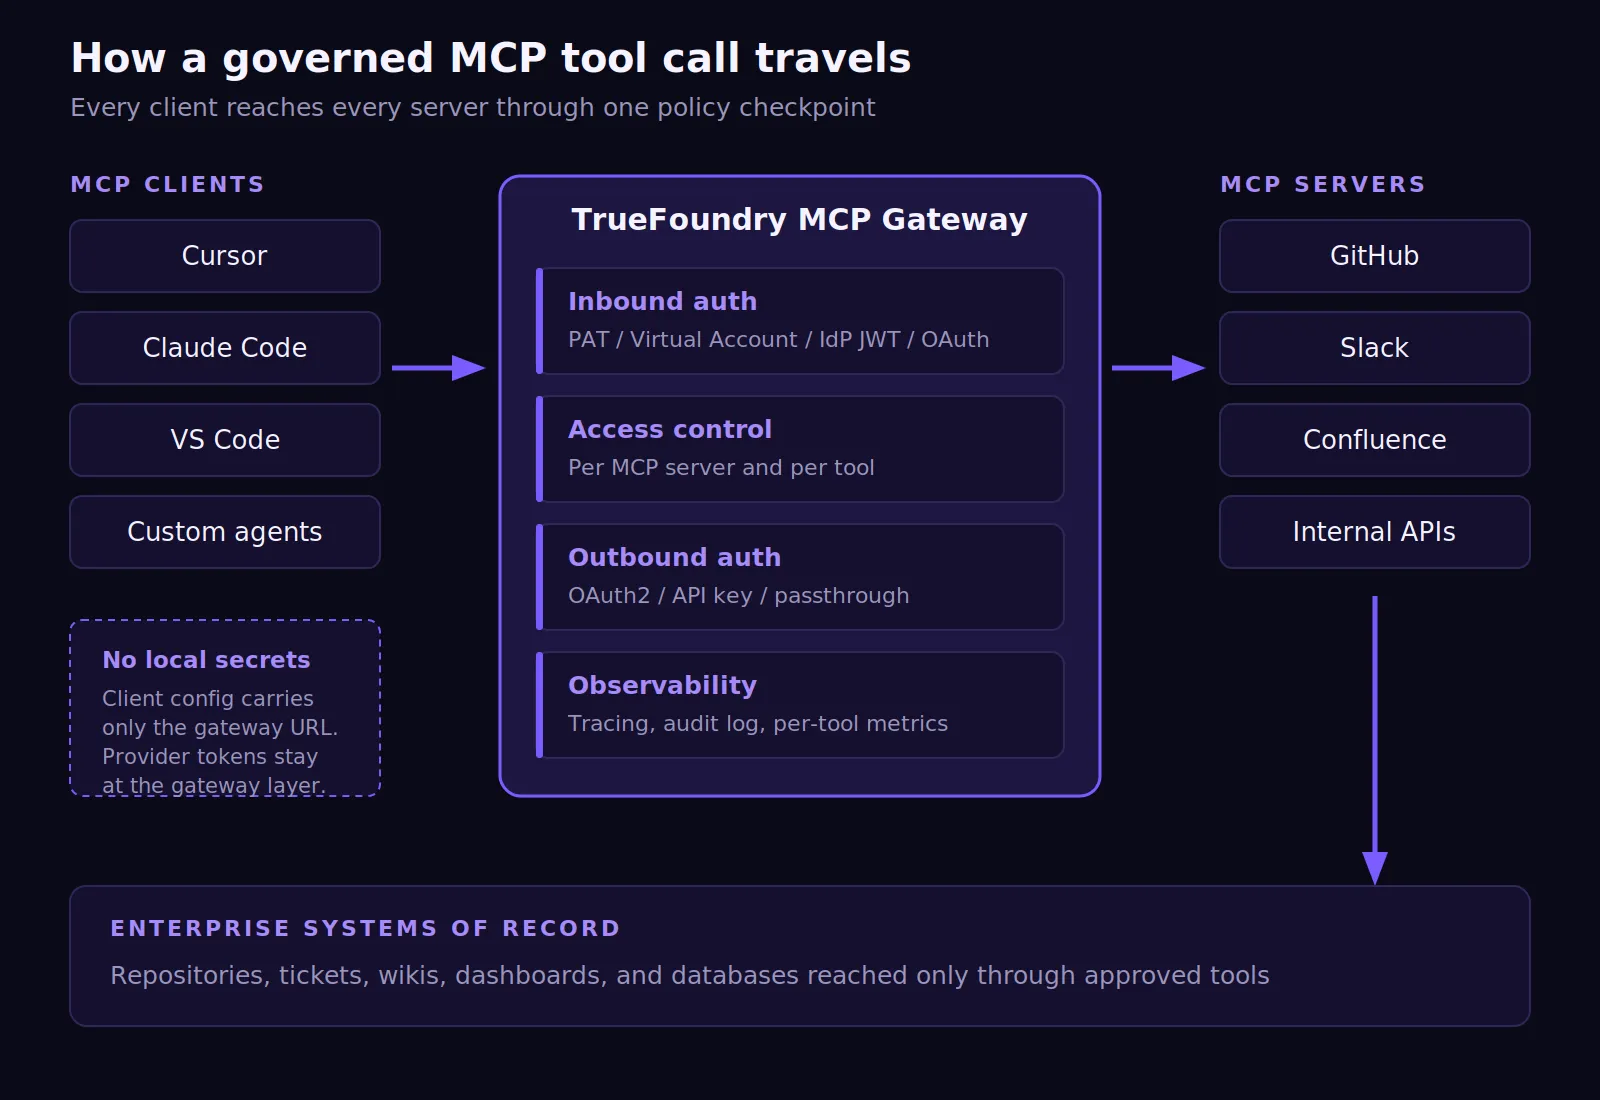
Claude Desktop, Claude Code, VS Code y los agentes personalizados pueden acceder al mismo servidor registrado a través de una única ruta gobernada. Ese es uno de los beneficios más prácticos de MCP para los equipos que gestionan muchos asistentes en entornos empresariales.
MCP demuestra su valor cuando muchos agentes necesitan los mismos sistemas. No elimina la necesidad de control de acceso. Una configuración poco controlada puede dar a un agente un alcance mayor que el del humano que lo inició. Un análisis comparativo más completo se encuentra en el estudio de TrueFoundry sobre MCP frente a las API tradicionales.
MCP amplía lo que pueden hacer los agentes, lo que también aumenta los riesgos. Los siguientes problemas son habituales durante el primer trimestre de implementación, especialmente cuando los equipos tratan MCP como una comodidad para desarrolladores en lugar de como infraestructura de producción.
El problema de las credenciales merece especial atención. Un equipo puede configurar un servidor, asignarle una cuenta de bot con acceso de escritura y dirigir a todos los agentes hacia él. El agente hereda entonces el conjunto de permisos combinados de todos los usuarios posibles.
En ese modelo, el principio de menor privilegio desaparece. El registro de auditoría identifica al bot en lugar de a la persona. Los autores del protocolo esperan claramente una autorización real para MCP basado en HTTP, con servidores protegidos que actúen como servidores de recursos OAuth 2.1.
La lección es sencilla. MCP estandariza la conectividad, mientras que la puerta de enlace debe aplicar la identidad, la autorización, el descubrimiento, el registro y la política de seguridad. La guía de TrueFoundry sobre seguridad MCP y confianza cero para IA agente analiza el modelo de amenazas.
Una puerta de enlace MCP sirve como capa de control entre los agentes de IA y las implementaciones de servidores MCP. TrueFoundry describe su puerta de enlace MCP como una plataforma preparada para empresas que centraliza el acceso a herramientas de desarrollo de IA a través del Protocolo de Contexto de Modelo (MCP).
Una puerta de enlace gobernada admite:
La propagación de identidad es el control fundamental. TrueFoundry separa la autenticación de entrada de la de salida. La autenticación de entrada responde a quién llama a la puerta de enlace. La autenticación de salida responde a qué credenciales llegan al servicio descendente.
Esta separación permite a los administradores elegir una postura de seguridad por herramienta. Las opciones de entrada incluyen tokens de acceso personal, tokens de cuenta virtual, JWT de proveedores de identidad y TrueFoundry OAuth para clientes de IDE como Cursor, Claude Code y VS Code.
Las opciones de salida incluyen código de autorización OAuth2, credenciales de cliente OAuth2, claves API compartidas, claves API por usuario, sin autenticación, paso de token y reenvío de token. El mismo código de agente puede funcionar incluso cuando cada servidor ascendente se autentica de forma diferente.
import asyncio
from fastmcp import Client
from fastmcp.client.transports import StreamableHttpTransport


async def call_mcp_tool(user_token: str):
    transport = StreamableHttpTransport(
        url="https://<gateway-url>/mcp/<server-name>/server",
        headers={"Authorization": f"Bearer {user_token}"},
    )

    async with Client(transport) as client:
        tools = await client.list_tools()
        print(f"Available tools: {[t.name for t in tools]}")

        result = await client.call_tool("list_repositories", {"owner": "truefoundry"})
        return result


asyncio.run(call_mcp_tool("user-tfy-token-or-idp-jwt"))
Cuando un usuario aún no ha autorizado a un proveedor ascendente, la puerta de enlace no falla silenciosamente. Devuelve un error HTTP 401 con un cuerpo JSON cuyo `error.type` es `McpAuthRequiredError` y cuyo campo `authorization_urls` contiene el enlace de consentimiento por servidor, para que su agente pueda solicitar la autorización al usuario y volver a intentarlo.
El control de acceso se ejecuta entonces por servidor y por herramienta. El registro por sí solo no otorga acceso. La puerta de enlace verifica la identidad resuelta frente a los permisos definidos para cada servidor registrado y cada herramienta dentro de él.
El alcance a nivel de herramienta tiene su propia primitiva. Un Servidor MCP virtual combina un subconjunto seleccionado de herramientas de varios servidores registrados en un único punto de conexión, sin necesidad de despliegue adicional. El ejemplo documentado es exactamente el que plantean los equipos de seguridad: exponer GitHub y Slack a un agente mientras se restringen operaciones como `delete_project` y `delete_pr`.
La aplicación de las normas se realiza en la capa de protocolo, no en un prompt del sistema. Una herramienta restringida nunca aparece en la respuesta `tools/list` del agente, por lo que no hay nada que el modelo deba intentar eludir.
Las herramientas conservan sus nombres originales con un sufijo corto y aleatorio añadido, con el formato `create_issue_a1b2c3`, lo que resuelve las colisiones entre servidores sin exceder el límite de 64 caracteres recomendado por la especificación MCP.
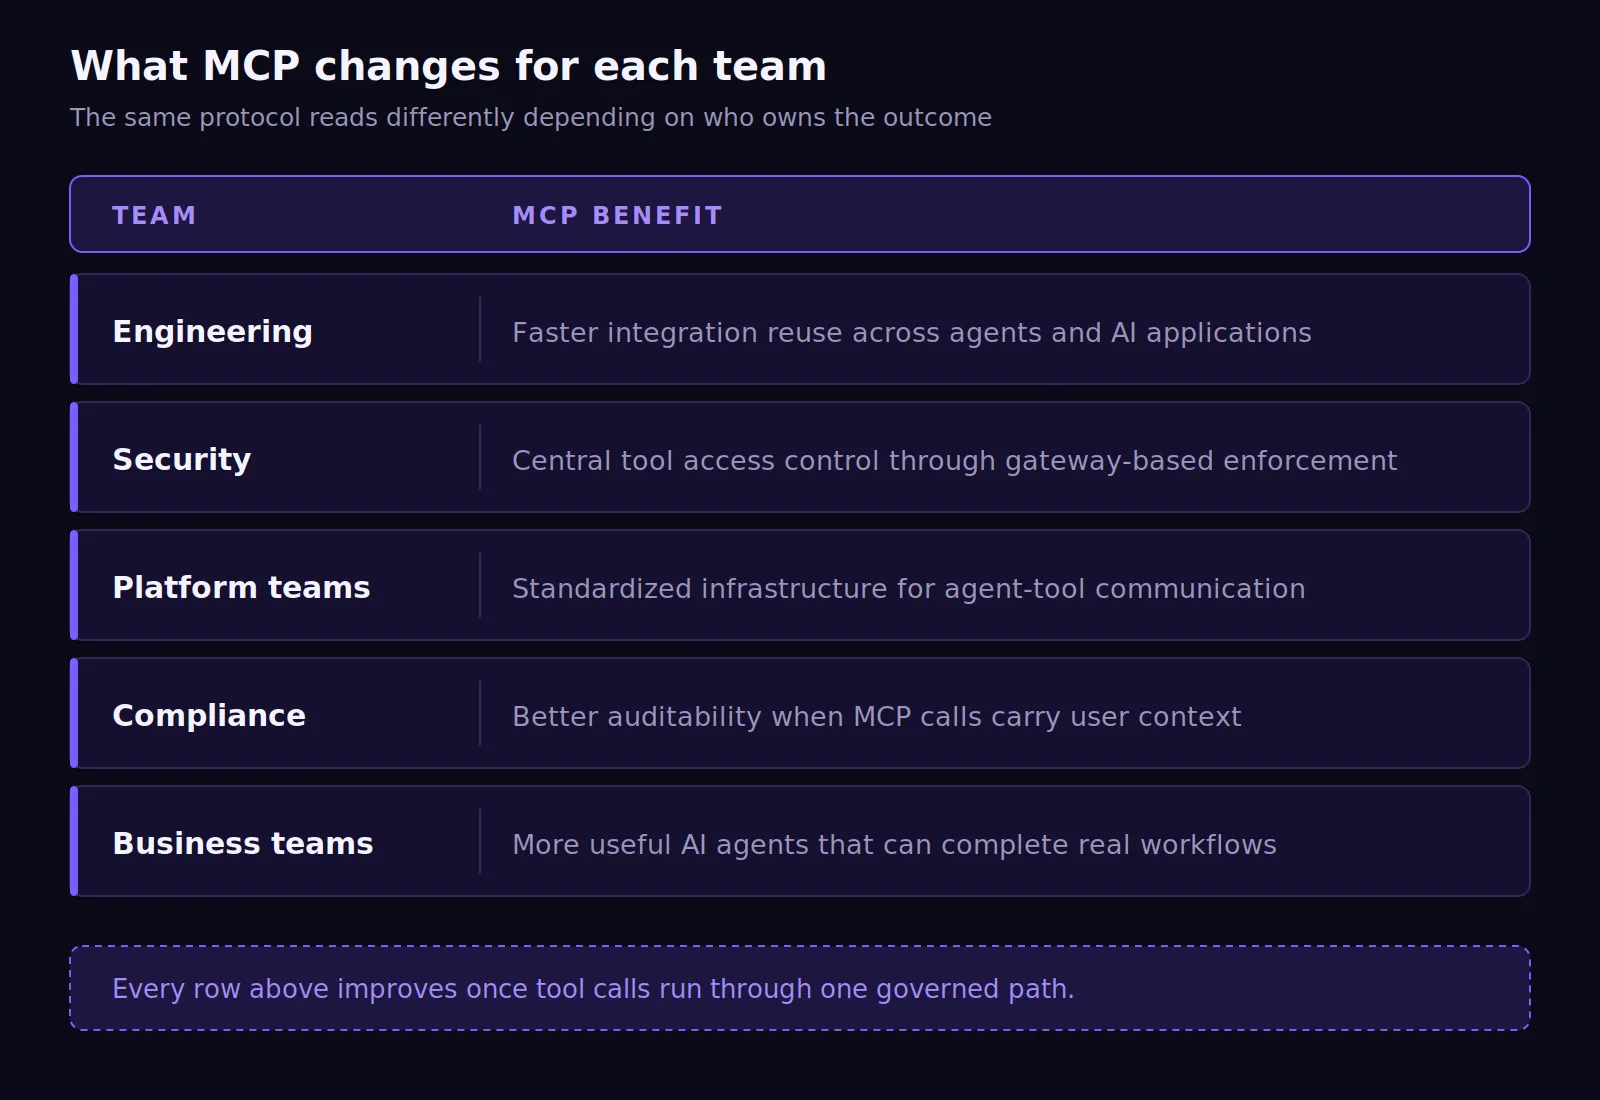
Los beneficios de MCP varían según quién sea el responsable del resultado. Ingeniería ve una reutilización más rápida. Seguridad ve un punto de control. Los equipos de plataforma ven una ruta estándar para la comunicación entre agentes y herramientas. Cumplimiento ve mejores pruebas cuando la identidad del usuario acompaña a cada llamada.
Cumplimiento obtiene la ventaja menos evidente. El panel de métricas de TrueFoundry rastrea el tráfico MCP junto con el tráfico del modelo, incluyendo tasas de solicitud por servidor, latencia P50-P99, tasas de error por tipo y un desglose de qué métodos MCP se ejecutan con más frecuencia.
Una vista de herramientas permite profundizar en cada una de ellas, y las tablas de clasificación clasifican los principales servidores, herramientas y usuarios de MCP por volumen de llamadas.
La atribución convierte los gráficos en pruebas. Las métricas de MCP por usuario responden a la pregunta sin necesidad de un ejercicio forense. Los beneficios de MCP se fortalecen cuando cada llamada conlleva identidad, contexto de política y registros estructurados.
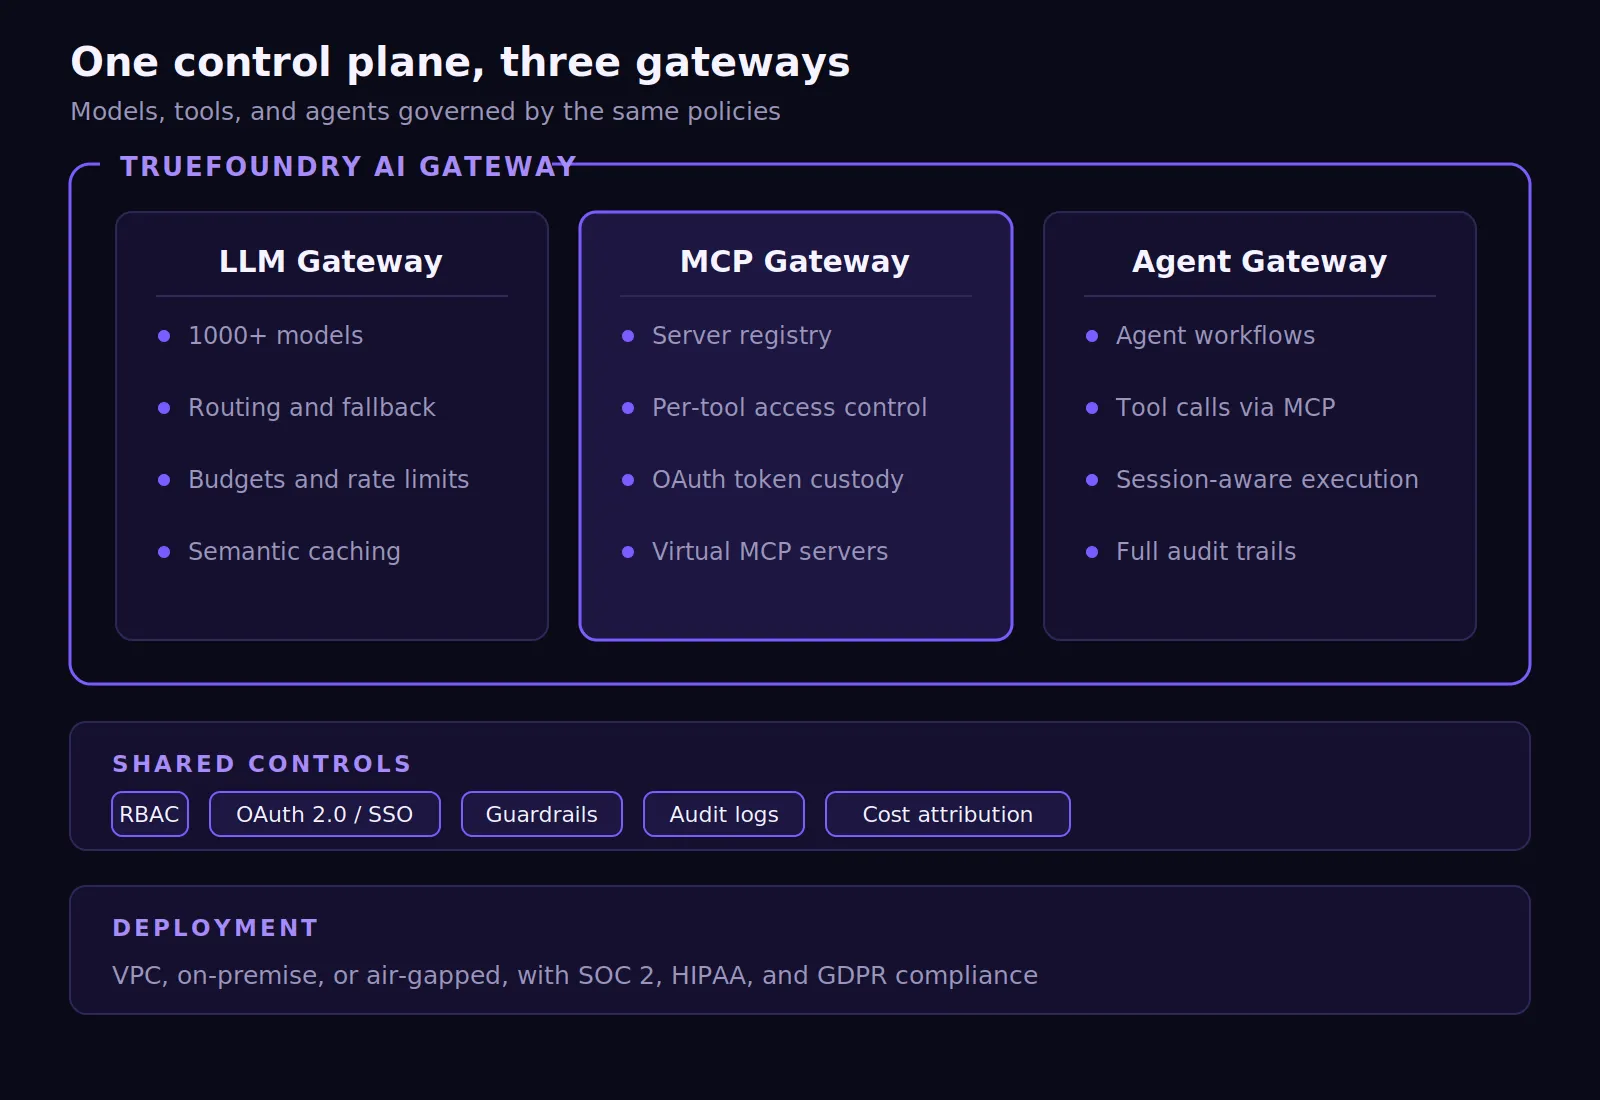
MCP conecta agentes con herramientas. TrueFoundry hace que esas conexiones sean seguras, observables y estén bajo control. La puerta de enlace MCP de TrueFoundry centraliza el acceso al servidor MCP, el descubrimiento de herramientas, la autenticación, el enrutamiento y la observabilidad en casos públicos y autohospedados.
Tres componentes bajo un mismo plano de control. El Agent Gateway gestiona los flujos de trabajo de los agentes y enruta las llamadas a herramientas de los agentes a través de servidores registrados. La puerta de enlace MCP regula el acceso a las herramientas. La plataforma puerta de enlace de IA (AI Gateway) abarca modelos, medidas de seguridad y prompts a través de un único punto de conexión regulado.
Elpuerta de enlace de LLM (LLM Gateway) admite el enrutamiento de modelos, la flexibilidad de proveedores, presupuestos, límites de velocidad y observabilidad. Esto es importante porque las herramientas MCP suelen utilizarse junto con las llamadas a modelos, no de forma aislada.
La estrategia de despliegue es fundamental para los equipos en sectores regulados. TrueFoundry puede ejecutarse en VPC, entornos locales (on-prem), SaaS o entornos aislados (air-gapped). Esto ayuda a los equipos a mantener los prompts, los seguimientos de herramientas, las credenciales y los datos de gobernanza dentro de una infraestructura aprobada.
El inicio de sesión federado puede realizarse a través de Okta, Azure AD u otros proveedores de identidad, mientras que el aprovisionamiento SCIM sincroniza a los usuarios antes de que accedan. La primera conexión MCP de un desarrollador puede completarse mediante flujos de identidad regulados en lugar de solicitudes de cuenta manuales.
Para los equipos que crean agentes en producción, la ventaja es clara. MCP estandariza la conectividad de las herramientas. TrueFoundry hace que esa conectividad esté lista para la empresa con propagación de identidad, permisos por herramienta, observabilidad, presupuestos y pistas de auditoría.
Proteja el acceso a las herramientas MCP con una gobernanza de nivel empresarial. Solicite una demostración para ver cómo TrueFoundry regula los servidores MCP, los flujos de trabajo de los agentes, las llamadas a modelos y las pruebas de auditoría desde una única capa de puerta de enlace de IA.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada




















