


noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: noviembre 20, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
La gestión del ciclo de vida de agentes de AI es la práctica de gobernar la identidad y el acceso de un agente de AI a lo largo de toda su existencia —desde el aprovisionamiento de una identidad única con permisos de menor privilegio, pasando por el funcionamiento autenticado y autorizado, hasta un desaprovisionamiento limpio que revoque las credenciales y retire la identidad— para que ningún agente tenga un exceso de privilegios, quede sin atribuir o siga ejecutándose cuando ya debería haber desaparecido.
En pocas palabras: trate a cada agente como a un empleado gestionado: incorpórelo con una identidad, gobiérnelo mientras trabaja y desincorpórelo de forma limpia. La identidad es el hilo conductor a través de cada etapa.
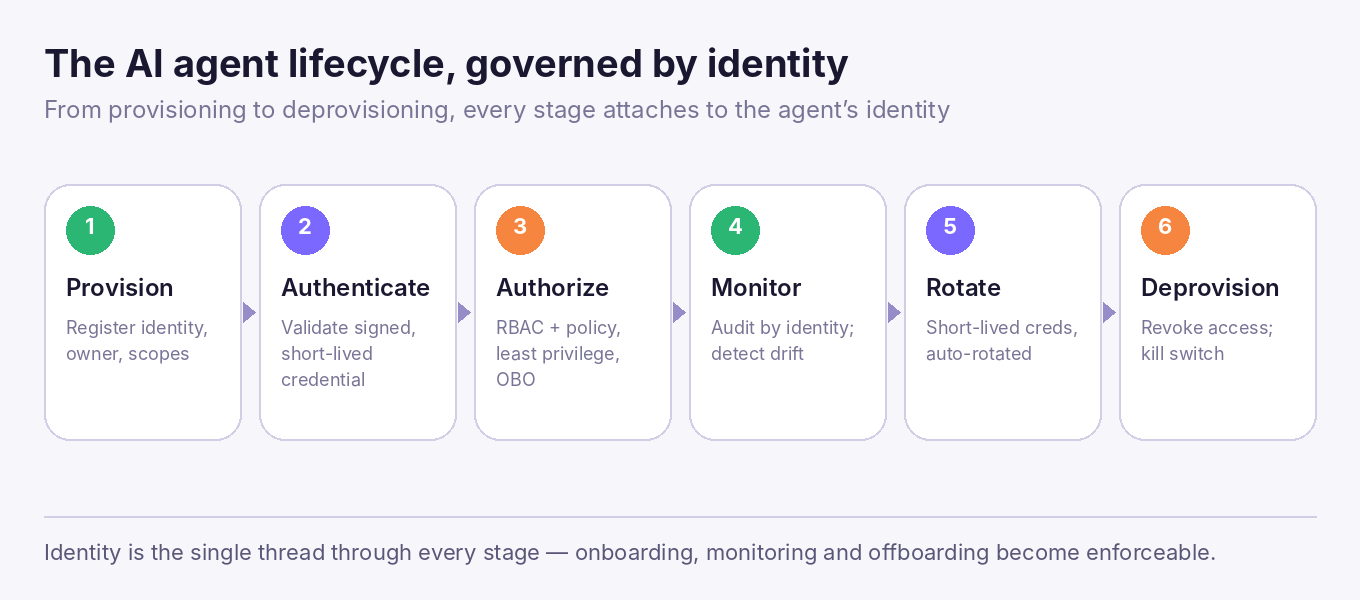
Los agentes se crean y se retiran mucho más rápido que las cuentas humanas y, sin la disciplina del ciclo de vida, el desorden se multiplica:
Hacer de la identidad el principio organizador soluciona esto: si cada agente tiene una identidad registrada, cada etapa del ciclo de vida tiene algo concreto a lo que vincularse. Es la columna vertebral operativa de la gobernanza de agentes de AI.
Puede intentar gestionar los agentes mediante reglas de red, claves o configuración de la aplicación, pero todas ellas son soluciones indirectas. La identidad es el único hilo que atraviesa limpiamente cada etapa: se aprovisiona una identidad, se autentica una identidad, se autoriza una identidad, se audita por identidad y se desaprovisiona una identidad. Ancle el ciclo de vida en la identidad del agente y la incorporación, la monitorización y la desincorporación se convertirán en pasos concretos y aplicables en lugar de simples intenciones de buenas prácticas. Este es el mismo principio de identidad por agente que respalda la identidad no humana para cada agente.
La gestión del ciclo de vida necesita una única fuente de verdad: un registro de cada agente, su propietario, propósito, permisos, credenciales y estado. El registro es lo que permite responder a "¿qué agentes existen, quién es su propietario y qué pueden hacer?", además de impulsar el aprovisionamiento y el desaprovisionamiento desde un solo lugar. Analizamos esto en profundidad en qué es un registro de agentes de AI.
Estos riesgos se alinean directamente con los riesgos de seguridad de la AI de agentes más amplios.
TrueFoundry ancla todo el ciclo de vida en la identidad del agente a través de su registro de agentes: el inventario único de cada agente, su propietario y su autoridad.

En el aprovisionamiento, cada agente se registra con su propietario, propósito de negocio, autoridad definida (las herramientas, dominios de datos y acciones que puede utilizar, y los mandantes en cuyo nombre puede actuar) y una cadencia de revisión. Durante el funcionamiento, se autentica y autoriza en la pasarela (gateway) en cada solicitud. Para la gobernanza continua, TrueFoundry añade cuatro controles de ciclo de vida extraídos directamente de su modelo de gobernanza de agentes:
Las credenciales se mantienen con vidas útiles cortas y se rotan, utilizando tokens con ámbito limitado por salto para que una credencial filtrada solo sea útil brevemente. En el desaprovisionamiento, revocar la identidad elimina limpiamente el acceso del agente en todas partes, sin dejar huérfanos. Todo esto se despliega como SaaS, en su VPC, on-premise o en entornos aislados (air-gapped).
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada




