November 10, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.


¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
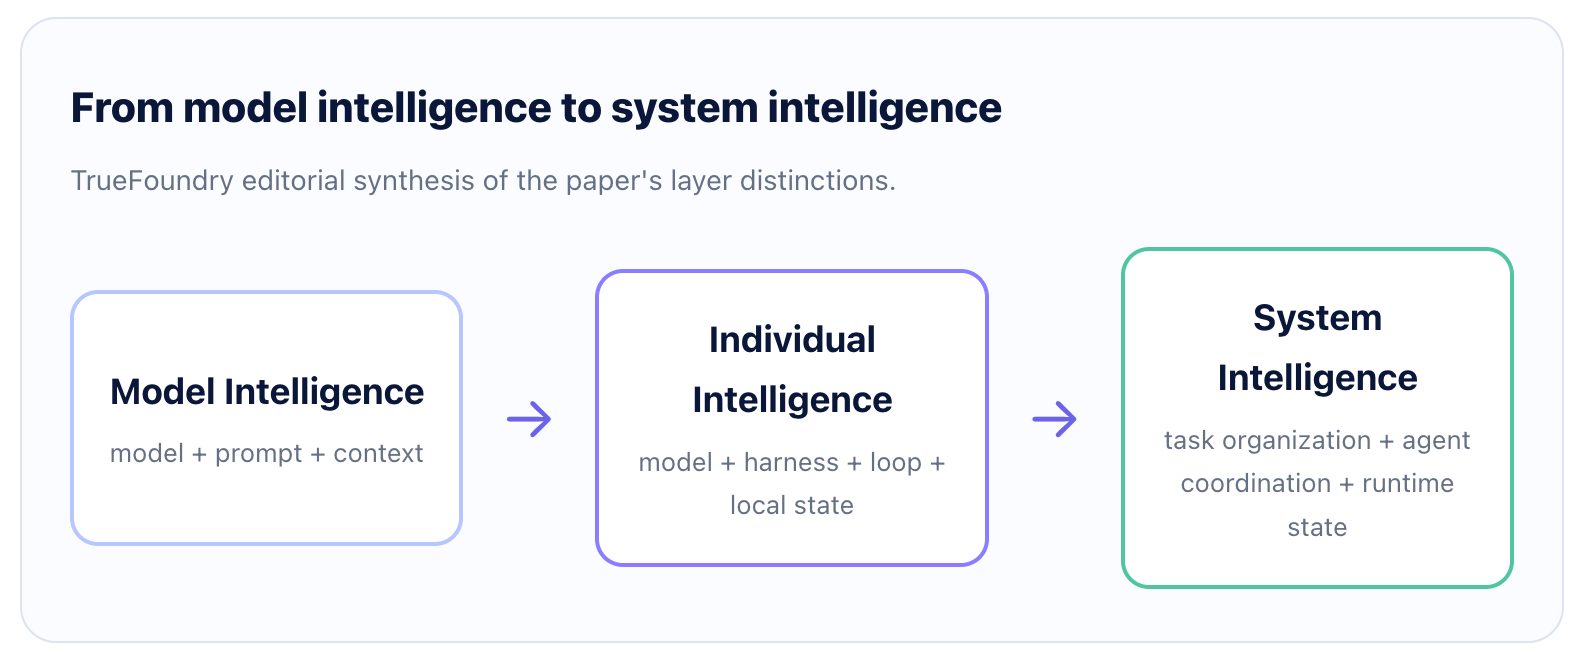
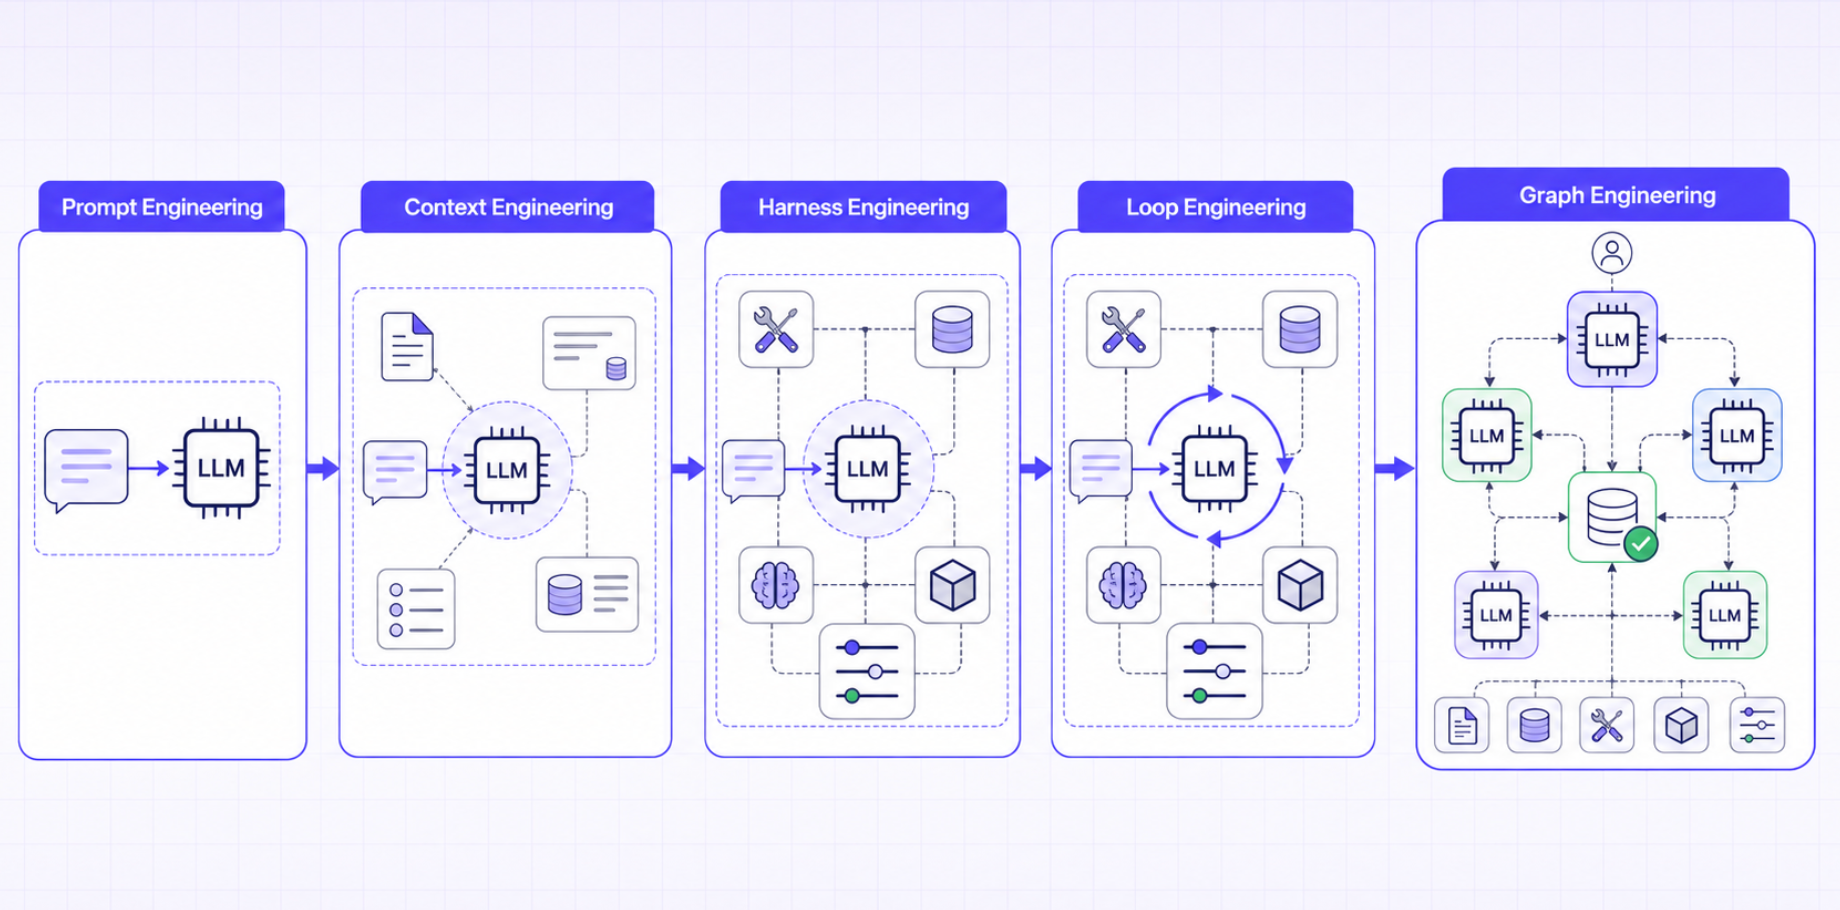
Un nuevo estudio que propone la Graph Engineering como un paradigma emergente ofrece una jerarquía útil para los desarrolladores de agentes: el prompting y el contexto dan forma a una llamada al modelo; una estructura (harness) y un bucle (loop) convierten ese modelo en un agente persistente; la organización a nivel de grafo coordina múltiples agentes, estructuras de trabajo y estados en tiempo de ejecución en un sistema.
El estudio sitúa la Prompt Engineering, la Context Engineering, la Harness Engineering, la Loop Engineering y la Graph Engineering en capas diferentes en lugar de tratarlas como etiquetas competidoras. El prompt y el contexto operan más cerca de la inferencia. La Harness Engineering extiende el modelo con capacidades persistentes y ejecutables entre llamadas. La Loop Engineering organiza la interacción repetida con esas capacidades. La Graph Engineering aborda la organización a nivel de sistema.
Esa separación es útil porque el término "agent framework" a menudo colapsa preocupaciones muy diferentes en una sola categoría. Un esquema de herramienta, un almacén de sesiones, un sandbox, un punto de control de aprobación y un bucle de reintento no son el mismo tipo de cosa, incluso si un SDK los expone a través de una sola API.
La sección de Harness Engineering del artículo agrupa cuatro áreas:
El punto importante es el alcance. La Harness Engineering no se limita simplemente a "dar herramientas al LLM". Se refiere al entorno de ejecución persistente en el que esas herramientas, memorias, habilidades, límites de ejecución y controles siguen siendo utilizables entre llamadas.
Aquí es donde TrueForge tiene una correspondencia inusualmente directa con el vocabulario del artículo. La documentación actual de TrueForge lo describe como un agent harness de código abierto: la capa de tiempo de ejecución alrededor de un LLM que ejecuta el loop de ejecución y conecta herramientas MCP, habilidades, sandbox, aprobaciones, subagentes, gestión de contexto y estado de sesión persistente.
La asignación no es meramente retórica. La documentación del servidor de TrueForge indica que el servidor planifica un turno, llama al modelo, ejecuta herramientas, transmite pasos en streaming, se detiene para obtener la aprobación humana en acciones sensibles, mantiene el contexto ligero para tareas largas y persiste las sesiones entre reconexiones y reinicios. Su SDK hace que Agent, Session, Turn, Event y Delta sean objetos explícitos en tiempo de ejecución.
TrueForge también mantiene limpio el límite del producto. No requiere que el AI Gateway de TrueFoundry se ejecute. Su página pública de producto dice que el harness funciona de forma independiente; conectar el gateway añade acceso gobernado a modelos, MCP y habilidades. Eso es importante para la portabilidad porque el entorno de ejecución abierto puede mantenerse separado del plano de políticas empresariales que lo rodea.
El artículo establece una distinción útil: la Harness Engineering determina qué capacidades y recursos están persistentemente disponibles y cómo se orquestan; la Loop Engineering determina cómo se invocan y adaptan repetidamente esas capacidades a medida que cambia el estado de la tarea.
Esto puede sonar sutil hasta que algo falla en producción.
Esta es también la razón por la que un iteration_limit no debe confundirse con un verificador. Un entorno de ejecución puede detener una ejecución fuera de control; no puede inferir la definición correcta específica del dominio de lo que significa "completado" para cada aplicación.
El estudio no valida los productos de TrueFoundry ni sus afirmaciones editoriales anteriores. Lo que proporciona es una taxonomía de investigación que hace que varios límites por los que esta publicación ha estado abogando sean más fáciles de enunciar con precisión. Cinco líneas breves de esa serie anterior muestran la continuidad:
Leída en conjunto, la secuencia es deliberada: el loop hace operativo a un agente; el harness hace duraderas sus capacidades; el grafo organiza el trabajo por encima del loop individual; y los gateways pueden gobernar los límites compartidos seleccionados sin pretender ser los propietarios del grafo en sí.
El argumento del artículo a favor de la Graph Engineering comienza con una limitación estructural más que con la afirmación de que "el enfoque multiagente siempre es mejor". Algunas tareas requieren conocimientos heterogéneos, subtareas interdependientes, trabajo en paralelo, verificación independiente y un estado persistente que ningún loop de agente único puede organizar de forma limpia.
Poner más herramientas en un harness o más tokens en un contexto no resuelve necesariamente ese problema organizativo. Solo puede hacer que un único centro de ejecución sea más grande.
Esa distinción es valiosa para las revisiones de arquitectura. Antes de añadir más agentes, pregúntese si el problema es realmente un problema de organización del sistema:
El estudio organiza la Graph Engineering en tres vistas interconectadas. Esta taxonomía es más útil que la "orquestación multiagente" genérica porque cada vista tiene diferentes modos de fallo y diferentes requisitos de infraestructura.
La tercera categoría, la gestión del estado en tiempo de ejecución (Runtime State Management), es especialmente importante en producción. Un flujo de trabajo diseñado le dice lo que debería suceder. El estado distribuido en tiempo de ejecución debe decirle lo que sucedió realmente, lo que sigue siendo válido, lo que falló y dónde se puede reanudar la ejecución de forma segura.
El artículo separa explícitamente el registro del estado, la localización de fallos y la recuperación ante errores. Ese es un enfoque más solido que tratar la observabilidad como una colección de trazas a posteriori. El registro en tiempo de ejecución forma parte de la capacidad del sistema para continuar de forma segura.
Este límite debe ser explícito. TrueForge es un harness de agente. Puede ser el entorno de ejecución dentro de un nodo de grafo de agentes; no debería describirse como el propietario automático de un grafo arbitrario de tareas, servicios, humanos, bases de datos y otros agentes.
Un grafo de producción puede definirse en el código de la aplicación, en un framework de orquestación, en un motor de flujo de trabajo o en otro sistema. Algunos nodos pueden ser agentes de TrueForge. Otros pueden ser servicios deterministas, colas, pasos de revisión humana, evaluadores, trabajos por lotes, bases de datos o agentes externos.
Esto nos proporciona una arquitectura limpia:
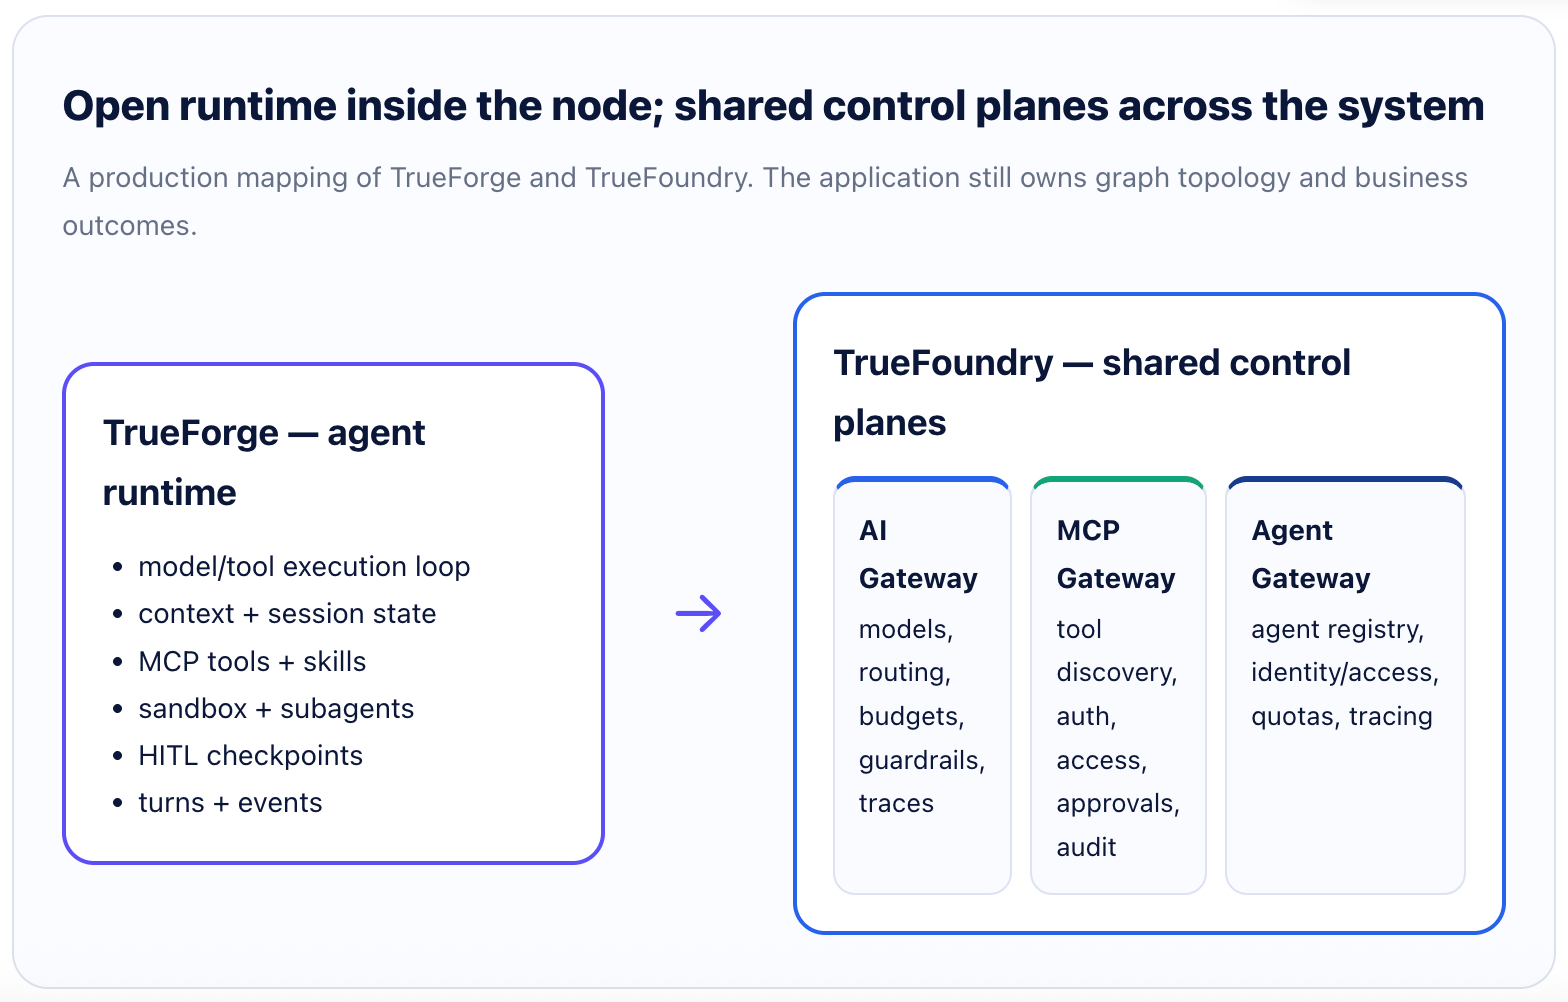
El paso de un agente a un grafo multiplica las superficies operativas. Los diferentes nodos pueden elegir diferentes modelos, llamar a diferentes herramientas, consumir presupuestos de forma independiente, exponer diferentes privilegios y producir trazas separadas. Si cada nodo integra credenciales de proveedor, lógica de autorización, políticas de herramientas y controles de costes de forma local, la organización a nivel de sistema vuelve a generar rápidamente una fragmentación de la infraestructura.
Aquí es donde los Gateways de TrueFoundry complementan al harness.
Actualmente, TrueFoundry posiciona AI Gateway como el plano de modelos común para el acceso unificado a proveedores, enrutamiento y alternativas (fallbacks), controles de acceso a nivel de modelo, presupuestos, límites de tarifa (rate limits), barreras de protección (guardrails) y observabilidad. En un grafo, eso significa que la política de modelos puede mantenerse centralizada incluso cuando la ejecución está distribuida entre nodos.
MCP Gateway centraliza el descubrimiento y el acceso gobernado a herramientas y servidores MCP, incluyendo autenticación, control de acceso, credenciales descendentes (downstream), aprobaciones y auditabilidad para el tráfico enrutado a través de él. Eso se alinea de forma natural con el interés del artículo en los sustratos de capacidad: el sistema necesita cada vez más un registro explícito de qué capacidades existen, quién puede usarlas y bajo qué restricciones.
El material actual sobre Agent Gateway de TrueFoundry describe el registro centralizado de agentes, identidad/acceso, cuotas/presupuestos y trazado/control a nivel de agente. Esto puede ayudar a que un catálogo creciente de agentes sea comprensible. Pero no debe confundirse con la orquestación de grafos de tareas; registrar y gobernar agentes no es lo mismo que decidir la topología del grafo que los coordina.
Una de las secciones de producción más sólidas del artículo es la de gestión del estado en tiempo de ejecución. Argumenta que los sistemas distribuidos necesitan algo más que definiciones de tareas y rutas de comunicación. Necesitan un registro fiable de las transiciones de estado confirmadas, la procedencia, los compromisos actuales, los fallos y los límites de recuperación.
El modelo Agent → Session → Turn → Event de TrueForge aporta evidencia local valiosa. Una sesión delimita un problema y persiste su estado conversacional; los turnos se encadenan dentro de esa sesión; los eventos describen mensajes del modelo, inicialización de MCP, respuestas de herramientas, requisitos de aprobación, finalizaciones y hilos de subagentes. Esto permite reconstruir el loop de ejecución local a un nivel útil.
A escala del sistema, sin embargo, los flujos de eventos locales son solo una parte de la respuesta. Una ejecución de grafo relevante puede necesitar correlacionar:
Esa es la diferencia entre "tenemos trazas" y "podemos reconstruir el sistema ejecutado".
El estudio finalmente se pregunta si la pila fragmentada de hoy podría evolucionar hacia un sistema operativo de agentes nativo de grafos. Imagina tareas, agentes, capacidades y estados en tiempo de ejecución como objetos tipados y con versiones de primer orden, con servicios compartidos para programación, descubrimiento de capacidades, estado persistente, registro de procedencia, aplicación de permisos, puntos de control (checkpointing), reproducción (replay), reversión (rollback) y observabilidad a nivel de grafo.
Esa es una guía útil para el futuro, pero no debe colapsarse en el lenguaje de marketing actual.
TrueForge junto con los Gateways de TrueFoundry proporcionan varios primitivos que un sustrato futuro de este tipo necesitaría: un entorno de ejecución abierto, sesiones/eventos persistentes, acceso a capacidades a través de MCP, sandbox, aprobaciones, planos de control de modelo/herramienta/agente, presupuestos, identidad y trazas. Pero la pila actual no proporciona automáticamente el sustrato de grafo tipado unificado, las transacciones estructurales, la evolución estructural entre grafos ni el programador universal de grafos propuestos en el artículo.
Este límite hace que la narrativa del producto sea aún más fuerte. Podemos describir lo que existe hoy sin pretender haber completado una agenda de investigación que el propio artículo clasifica como infraestructura futura.
El artículo es un estudio y una síntesis conceptual, no una prueba de que cada tarea compleja deba convertirse en multiagente. Su terminología de "System Intelligence" es el marco propuesto por los autores, no un modelo de madurez estandarizado de la industria.
Del mismo modo, este artículo no afirma que TrueForge o TrueFoundry implementen la "Graph Engineering" tal y como la define el estudio. La correspondencia más limpia es más acotada:
Declaración de transparencia: TrueFoundry publica este artículo, desarrolla TrueFoundry AI/MCP/Agent Gateways y mantiene TrueForge. Las afirmaciones sobre los productos se limitan al material público actual de TrueFoundry y TrueForge. La adaptación de la taxonomía de investigación del artículo a estos productos es un análisis editorial de TrueFoundry; ni el artículo ni sus autores evalúan o respaldan a TrueFoundry. Los créditos de autoría en la lista de referencias identifican la firma individual en los artículos citados de TrueFoundry; las atribuciones en el cuerpo del texto se refieren a dichos artículos como publicaciones de TrueFoundry.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada