



November 6, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Unternehmen vergleichen Mint MCP und Solo.io, wenn KI-Agenten einen kontrollierten Zugriff auf interne Tools, SaaS-Anwendungen, Datensysteme und MCP-Server benötigen. Das Model Context Protocol bietet Agenten einen standardisierten Weg zu Tools. Unternehmen benötigen jedoch weiterhin Identitätsmanagement, Berechtigungen, Observability und Audit-Funktionen, bevor diese Agenten agieren können.
Mint MCP konzentriert sich auf verwalteten MCP-Zugriff, Agenten-Identität, bereichsspezifische Berechtigungen, Tool-Verzeichnisse und Audit-Protokolle. Solo.io ist stärker infrastrukturorientiert, wobei das agentgateway MCP-, LLM-, HTTP- und A2A-Traffic unterstützt. Mint MCP und Solo.io können sogar koexistieren, wenn Mint eine Verbindung zu einem MCP-Server herstellt, der hinter Solo geschaltet ist.
TrueFoundry ergänzt eine umfassendere Steuerungsebene für Enterprise-KI. Sie verwaltet Modelle, MCP-Tools, Agenten, Budgets, Sicherheitsleitplanken und Audit-Nachweise über eine einheitliche Steuerungsebene.
Der klarste Weg, Mint MCP und Solo.io zu vergleichen, ist die Betrachtung des Risikofokus. Mint MCP adressiert das Risiko, dass Agenten ohne klare Verantwortlichkeit übermäßigen Zugriff auf Tools oder Daten erhalten. Es legt den Schwerpunkt auf Agenten-Identität, tool-spezifische Berechtigungen, Verzeichnisse, Anmeldedatenverwaltung und Überwachung über KI-Anwendungen hinweg.
Solo.io adressiert ein breiteres Infrastrukturrisiko. Sein agentgateway steuert MCP-Traffic, LLM-Traffic, HTTP-Anfragen und A2A-Kommunikation. Der Vergleich zwischen Solo.io und Mint MCP ist daher eher eine Frage des Betriebsmodells als ein einfacher Funktionsvergleich.
Die Anforderungspfade verdeutlichen den Unterschied. Mint authentifiziert den Aufrufer, wendet Zugriffskontrollen an und stellt genehmigte Tools über kontrollierte Endpunkte bereit. Jeder Tool-Aufruf kann dann gehostete, remote oder auf STDIO basierende Konnektoren erreichen, während Mint die zugehörigen Anmeldedaten verwaltet. Mint bietet derzeit über 50 verwaltete Konnektoren und rollenbasierte virtuelle Server an.
Solo validiert die Identität an seinem Gateway, bevor Autorisierungsrichtlinien auf MCP-Routen und einzelne Tools angewendet werden. Dieser Ansatz eignet sich für Plattform-Engineering-Teams, die möchten, dass MCP-Richtlinien direkt in der Gateway-Infrastruktur verankert sind. Teams, die mit herkömmlichen API-Gateways vertraut sind, können den umfassenderen Unterschied in einem detaillierten KI-Gateway-Vergleich.
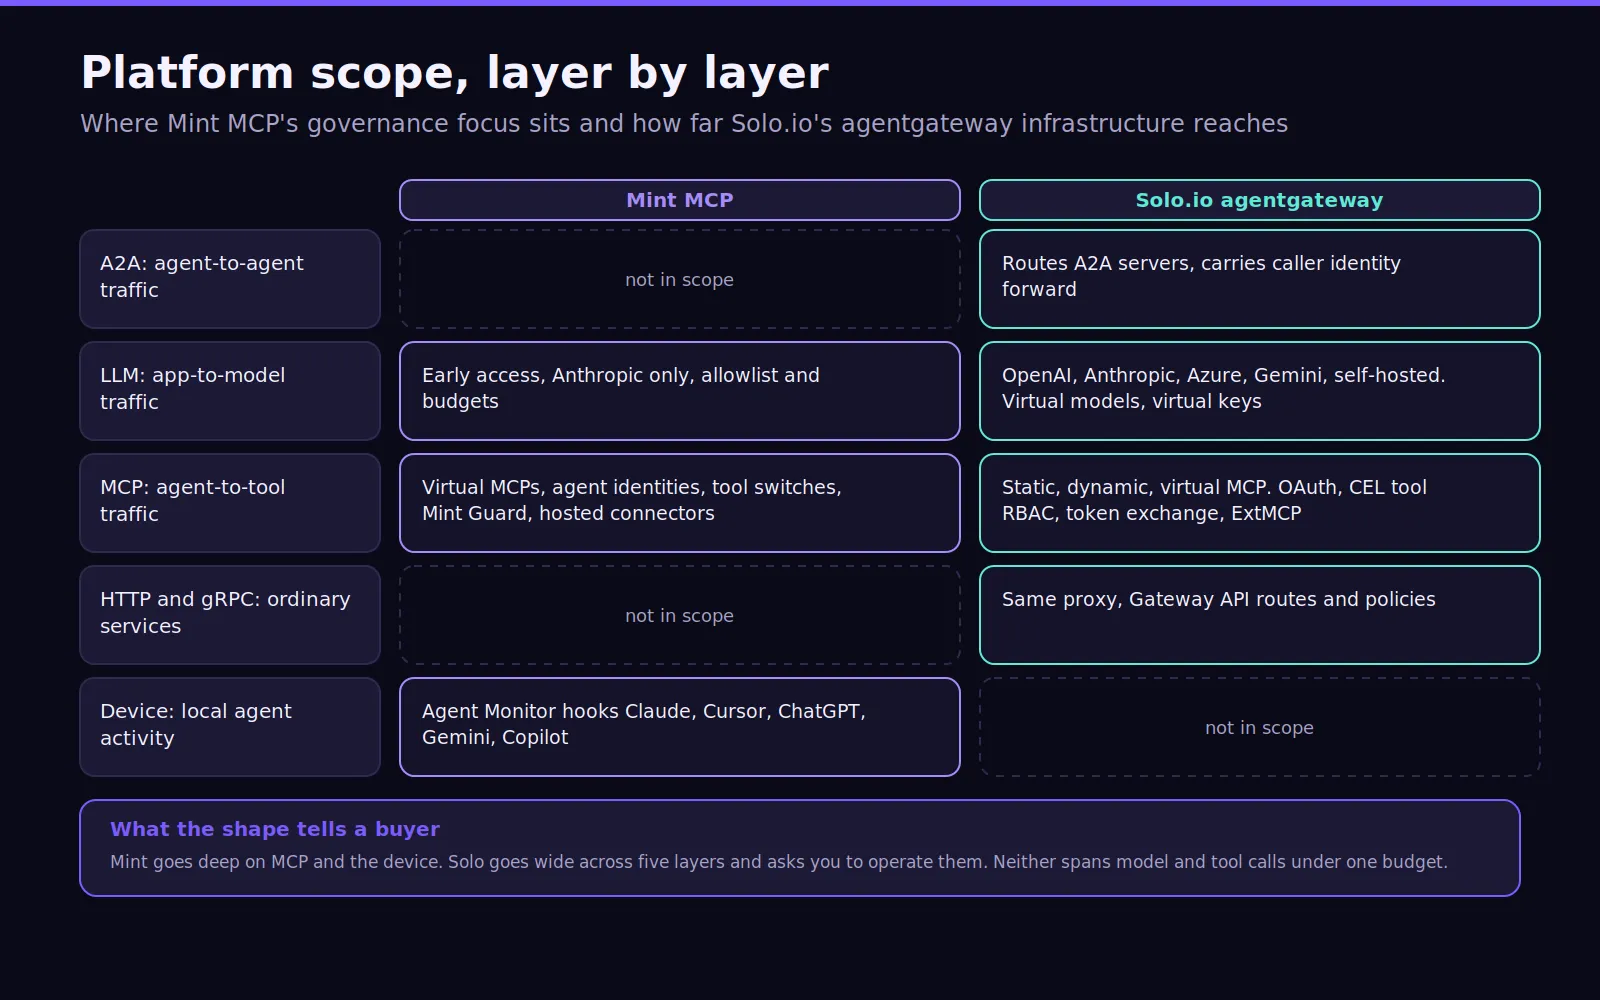
Mint MCP ist am stärksten, wenn der sichere Zugriff auf Tools die unmittelbare Anforderung ist. Jeder Agent kann eine eigene Identität, eigene Anmeldedaten und einen auf das Minimum beschränkten Zugriffsbereich erhalten. Administratoren können MCP-Server genehmigen, Tools nach Rollen organisieren, destruktive Aktionen deaktivieren und die Aktivitäten der Agenten über ein zentrales, verwaltetes Gateway überwachen.
Dieses Identitätsmodell ist nützlich, wenn menschliche Berechtigungen für autonome Aufgaben zu weit gefasst sind. Teams können einen Agenten entziehen, ohne den Zugriff für andere Benutzer oder Agenten zu ändern. Rollenbasierte Endpunkte reduzieren zudem die Anzahl der einzelnen MCP-Verbindungen, die Entwickler pflegen müssen.
Mint MCP unterstützt Claude, Cursor, ChatGPT und andere Entwicklertools neben benutzerdefinierten Agenten. Die gehostete Laufzeitumgebung kann STDIO-Server verwalten und in kontrollierte Dienste umwandeln. Die Plattform bietet zudem OAuth, SAML, SSO, Ratenbegrenzung, Audit-Logs, PII-Erkennung und Secret-Scanning.
Mint Guard ergänzt die Richtliniendurchsetzung für riskante Inhalte und Tool-Aktivitäten. Der Agent Monitor erweitert die Sichtbarkeit auf MCP-Aufrufe, Befehle und Dateizugriffe auf Entwicklersystemen. Vollständige Audit-Historien können via OTLP an ein SIEM gestreamt werden, was Sicherheitsteams dabei hilft, Aktivitäten außerhalb des Gateways und kontrollierte Aktivitäten gemeinsam zu untersuchen.
Mint positioniert sich zudem für regulierte Unternehmensumgebungen. Das Unternehmen gibt an, SOC 2 Typ II auditiert zu sein und bietet HIPAA-Dokumentation inklusive BAA an. Optionen für die Datenresidenz in den USA und der EU sind verfügbar.
Wählen Sie Mint MCP, wenn:
Solo.io eignet sich für Teams, die eine KI-native Gateway-Infrastruktur suchen, die sie direkt betreiben können. Agentgateway ist eine Open-Source-Datenebene auf Rust-Basis, die von der Linux Foundation gehostet wird. Sie unterstützt MCP, LLM, HTTP, gRPC und A2A-Kommunikation über einen einzigen, auf Agenten ausgerichteten Proxy.
Im Kubernetes-Modus übersetzt die Steuerungsebene Kubernetes Gateway API-Ressourcen in Gateway-Konfigurationen. Dies bietet Plattformteams ein vertrautes GitOps-Modell unter Verwendung von Gateway API-Objekten und Solo-spezifischen Ressourcen. Eigenständige Bereitstellungen bieten eine weitere Option, wenn kein Kubernetes-Gateway erforderlich ist.
Die MCP-Funktionen sind umfangreich. Solo unterstützt Authentifizierung, Richtlinien auf Tool-Ebene, Token-Austausch, Ratenbegrenzung und Virtual-Server-Muster. Der Code-Modus kann zudem ein einzelnes run_code-Tool bereitstellen, wodurch Modelle mehrere genehmigte Aufrufe kombinieren können, während der Kontextverbrauch reduziert wird.
Solo erweitert seine Funktionen auch auf LLM-Anbieter und Kostenkontrollen. Virtuelle Schlüssel können Token-Budgets und Nutzungszuordnungen enthalten. Modellkostenkataloge legen die tatsächlichen LLM-Kosten offen, während intelligentes Routing Anfragen basierend auf dem Modell oder dem Inhalt der Anfrage steuern kann. Passive Backend-Gesundheitsprüfungen erkennen Ausreißer, sobald Endpunkte Fehler zurückgeben.
Das breitere Solo-Ökosystem ist wichtig, wenn MCP neben bestehenden Service-Mesh-Vorgängen eingesetzt wird. Teams, die Gloo Mesh, Solo Enterprise für Istio oder ein Ambient Mesh betreiben, können die Agentenkonnektivität näher an bestehenden Mesh-Vorgängen halten. Der Istio-Ambient-Modus nutzt Workload-Identität und Waypoint-Proxys für ausgewählte Richtlinienfunktionen. Der Gloo Operator kann unterstützte Istio-Installationen verwalten.
Diese Abstammung kann Organisationen helfen, die von älteren Gloo Cloud-Umgebungen migrieren oder eine bestehende API-Strategie erweitern. Sie vergrößert jedoch auch die Infrastrukturoberfläche, mit der sich Teams vertraut machen müssen. Die Reife des Platform Engineerings ist hier daher wichtiger als bei einem verwalteten MCP-Produkt.
Der betriebliche Vorteil liegt in der vollständigen Kontrolle über die Infrastruktur und der nativen Konnektivität über verschiedene Verkehrsarten hinweg. Teams können zudem Redundanz- und Zero-Downtime-Muster für ihre Umgebung entwerfen. Solo bietet Enterprise-Support für Produktionsbereitstellungen, einschließlich einer 24/7-Abdeckung für dringende Probleme.
Wählen Sie Solo.io, wenn:
Sicherheit steht im Mittelpunkt der Entscheidung zwischen Mint MCP und Solo.io. Mint MCP legt den Schwerpunkt auf persistente Agentenidentität, granulare Berechtigungen, SSO, Audit-Trails, PII-Kontrollen und zentralisierte Anmeldedaten. Dieser Ansatz eignet sich für Sicherheitsteams, die das Model Context Protocol auf kontrollierte Weise einführen müssen, ohne jede Steuerung intern entwickeln zu wollen.
Mint bietet verschiedene Sicherheitsebenen. Rollenbasierte virtuelle Server legen fest, auf welche Tools Benutzer oder Agenten zugreifen können. Administratoren können sensible Vorgänge deaktivieren und gleichzeitig den Lesezugriff beibehalten. Benutzerdefinierte Richtlinien und DLP-Integrationen können Tool-Aufrufe überprüfen, bevor sie auf sensible Daten zugreifen.
Solo.io integriert MCP-Sicherheit in Gateway-native Richtlinien. OAuth 2.0 kann MCP-Server schützen, während verifizierte JWT-Claims für nachgelagerte Autorisierung und Ratenbegrenzung genutzt werden können. Tool-spezifische Limits schützen zudem kostenintensive Vorgänge vor Missbrauch oder übermäßigem Datenverkehr.
Das RBAC-Primitiv ist ein CEL-Ausdruck, der gegen verifizierte JWT-Claims und Anfrageattribute geprüft wird. So gewährt `jwt.sub == "alice" && mcp.tool.name == "add_issue_comment"` einem Benutzer Zugriff auf ein spezifisches Tool und verbirgt den Rest bei der Erkennung. Dieselbe Richtliniensprache steuert auch LLM-Routen, was der Grund dafür ist, beides auf einer gemeinsamen Datenebene zu vereinen.
Die Budget-Zeile erfordert eine sorgfältige Interpretation. Solo unterstützt sowohl Dollar- als auch Token-Budgets pro Schlüssel sowie Token-basierte Ratenbegrenzungen. Mint bietet Nutzungs- und Kostenanalysen und erweitert gleichzeitig den kontrollierten LLM-Zugriff. Käufer sollten dennoch prüfen, ob sich Budgets auf den gesamten agentischen Workflow beziehen oder nur auf isolierte Aufrufe.
Für ein tiefergehendes Berechtigungskonzept bietet TrueFoundry einen Leitfaden zur MCP-Zugriffskontrolle , der erläutert, warum die Autorisierung zwischen Agent und Tool eine eigene Durchsetzungsgrenze benötigt.
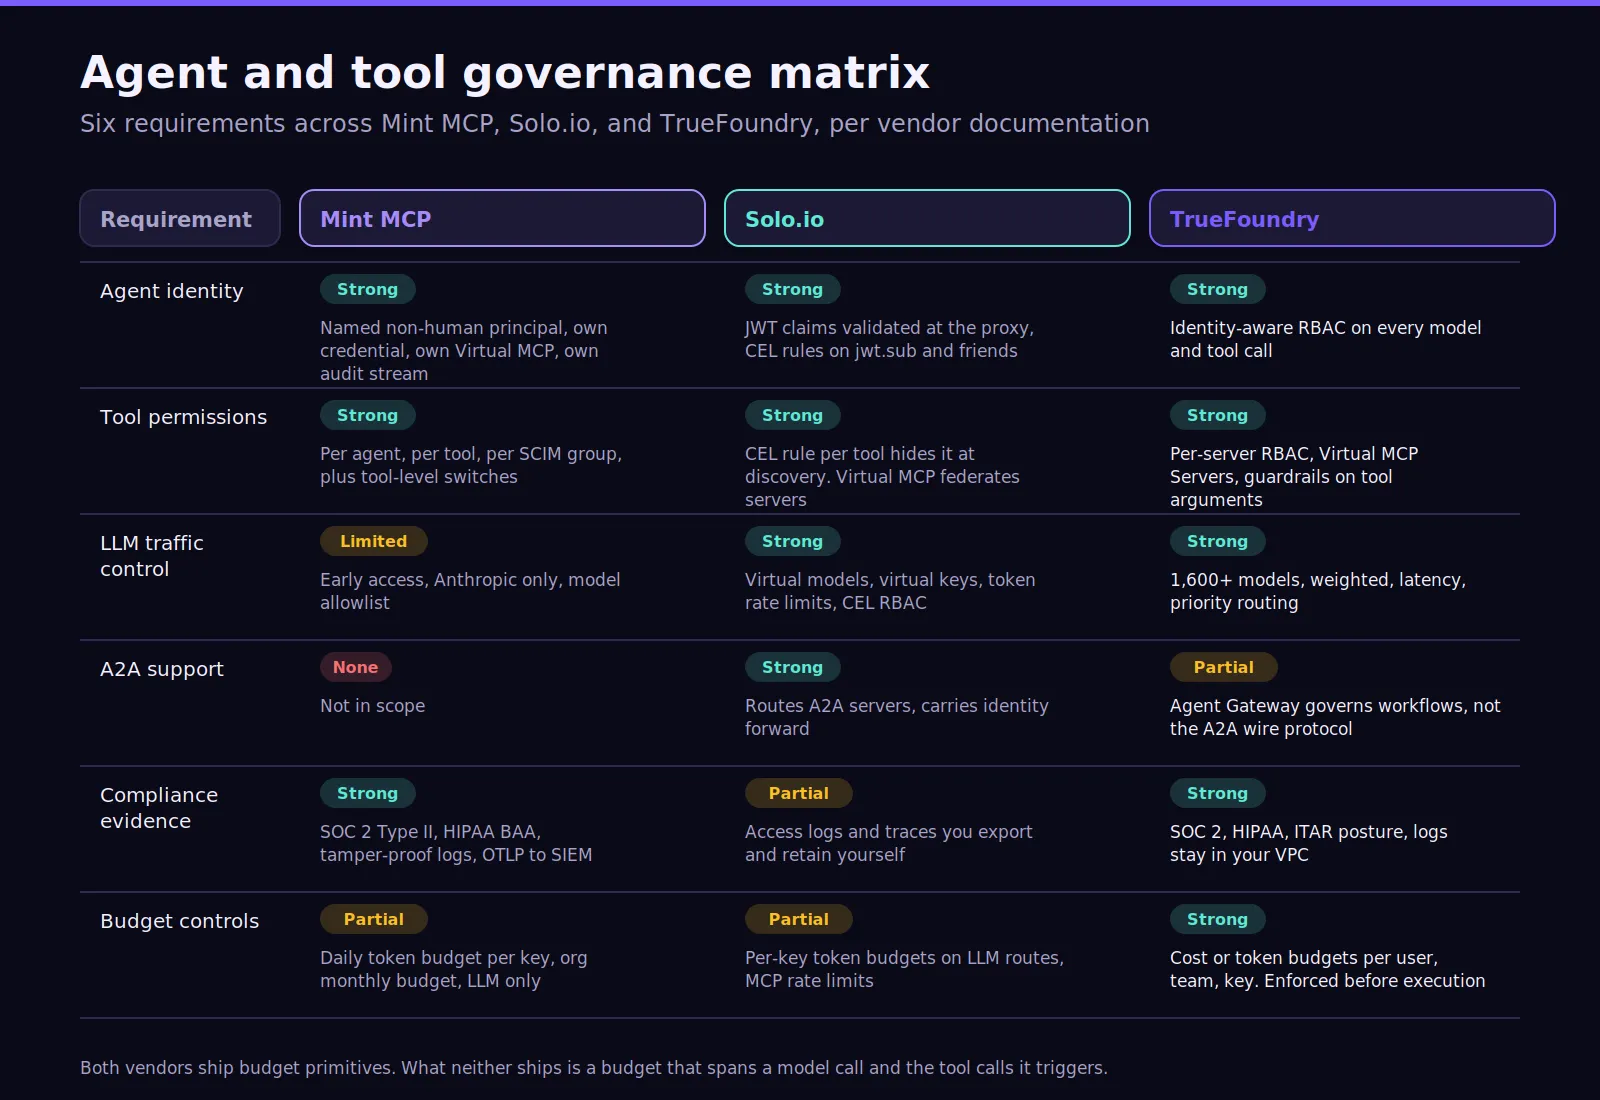
Mint MCP konzentriert die Observability auf Agenten und Tool-Aktivitäten. Jeder kontrollierte Aufruf kann einer Person, einem Agenten, einem Server und einem Modell zugeordnet werden. Kosten und Token-Verbrauch lassen sich zudem nach Teams aufschlüsseln. Audit-Historien können über OTLP in Enterprise-SIEM-Plattformen exportiert werden.
Solo.io bietet Observability in der Nähe seines Proxys und der Datenebene. Protokolle, Traces, Metriken, Routing-Verhalten, Modellkosten und MCP-Datenverkehr können rund um die Gateway-Aktivität erfasst werden. Dies hilft Plattform-Engineering-Teams bei der Untersuchung von Richtlinienfehlern, Routing-Problemen und dem Zustand der Infrastruktur.
Die beiden Ansätze beantworten unterschiedliche Fragen. Mint betont, wer auf ein Tool zugegriffen hat und was der Agent getan hat. Solo betont, wie der Datenverkehr durch die Gateway-Infrastruktur geleitet wurde. Keine der beiden Fragen sollte mit einer vollständigen Workflow-Governance verwechselt werden, wenn agentische KI modell-, tool- und systemübergreifend agiert.
TrueFoundry wird relevant, wenn Observability Modellaufrufe, MCP-Tools, Agenten, Identitäten, Budgets und Richtlinienergebnisse miteinander verknüpfen muss. Sein umfassenderes Observability-Modell für AI-Gateways ordnet diese Ereignisse innerhalb desselben kontrollierten Anforderungspfads ein.
Käufer sollten die Gesamtbetriebskosten vergleichen, da die Plattformen auf unterschiedlichen Modellen basieren. Mint nutzt eine individuelle Preisgestaltung, die auf aktiven KI-Agenten-Benutzern, der Nutzung und der Teamgröße basiert. Die Preisseite führt zudem flexible Bereitstellungsoptionen auf, einschließlich selbst gehosteter Konfigurationen sowie Enterprise-SLAs und dediziertem Support.
Mint kann den Einrichtungsaufwand reduzieren, wenn Unternehmen schnell Konnektoren, Registries, Identitätskontrollen und Audit-Trails benötigen. Dieser Komfort sollte jedoch gegen die Bereitstellungsanforderungen und die langfristigen Plattformgebühren abgewogen werden.
Solo.io erfordert mehr Eigenverantwortung bei der Infrastruktur. Sein Open-Source-Agentgateway bildet den Basis-Proxy, während Solo Enterprise kommerzielle Funktionen und Support hinzufügt. Solo gibt an, dass die kommerzielle Preisgestaltung von der Umgebung und dem Anwendungsfall abhängt und nicht auf einer einheitlichen öffentlichen Liste basiert.
Dieses Modell kann für erfahrene Plattform-Teams gut funktionieren. Die Kosten steigen jedoch, wenn Teams den Aufwand für Upgrades, Richtlinienpflege, Telemetriespeicherung, Sicherheitsüberprüfungen und den laufenden Service-Mesh-Betrieb unterschätzen. Vorhandene Kubernetes-Expertise kann diesen operativen Overhead erheblich reduzieren.
TrueFoundry nutzt eine planbasierte Preisgestaltung für seine umfassende Governance-Plattform. Developer beginnt bei 0 $, Pro bei 499 $/Monat und Pro Plus bei 2.999 $/Monat. Enterprise nutzt eine individuelle Preisgestaltung und unterstützt VPC- sowie Air-Gapped-Bereitstellungen.
Teams können die Kostenplanung für AI-Gateways überprüfen, bevor sie Lizenzgebühren ohne Berücksichtigung von Infrastruktur- und Personalkosten vergleichen.
Der Vergleich zwischen Mint MCP und Solo.io deckt wichtige Aspekte der produktiven MCP-Einführung ab. Mint bietet eine schnelle, verwaltete Governance für den Agentenzugriff. Solo bietet eine tiefere Infrastrukturkontrolle über den Agentenverkehr. Die verbleibenden Lücken zeigen sich, wenn ein Unternehmen eine konsistente Governance über Modelle, Tools, Agenten, Budgets und Bereitstellungsumgebungen hinweg benötigt.
Eine Modellanfrage kann mehrere MCP-Tools auslösen, bevor ein anderer Agent den Workflow fortsetzt. Getrennte Richtlinienebenen können Sicherheitslücken schaffen, wenn Identität, Kosten und Prüfnachweise dieser Kette nicht mehr folgen. Diese Herausforderungen werden umso wichtiger, je autonomer agentische Workloads agieren.
Häufige Lücken, die es zu bewerten gilt:
Zwei dieser Punkte fallen auf beiden Seiten unterschiedlich aus. Bei der privaten Bereitstellung gewinnt Solo eindeutig: Der Proxy und seine Protokolle laufen dort, wo der Cluster läuft. Mint wird als verwalteter Dienst betrieben, mit der Option auf Self-Hosting bei Bedarf, wobei die gehosteten Konnektoren in der Datenebene von Mint liegen.
Bei Workflow-Limits bietet keiner der beiden eine Lösung. Die Regeln von Mint können eine Anfrage markieren, die einen Token-Schwellenwert überschreitet, und die Ratenbegrenzungen von Solo können ein Tool drosseln, aber nichts auf beiden Seiten stoppt einen Agenten, der in einer Schleife fünfzig günstige Aufrufe statt eines teuren tätigt.
TrueFoundry ist die richtige Wahl, wenn die MCP-Governance mit der Modell- und Agenten-Governance verknüpft werden muss. Sein AI Gateway bietet eine gemeinsame Steuerungsebene für Modell-Routing, Guardrails, Budgets, Observability und Anbieterzugriff. Die Plattform unterstützt mehr als 1.600 Modelle und private Bereitstellungsmuster für Unternehmen.
Das LLM Gateway zentralisiert den Modellzugriff, Fallbacks, die Sichtbarkeit der Nutzung sowie die Kostenkontrolle. Das MCP Gateway steuert genehmigte Server, Authentifizierung, Tool-Berechtigungen, Anmeldedaten und Leitplanken auf Tool-Ebene. Virtuelle MCP-Server können ausgewählte Tools über einen einzigen genehmigten Endpunkt bereitstellen.
Das Agent Gateway erweitert dasselbe Governance-Modell auf autonome Workflows. Teams können Kontingente pro Agent, Workflow oder Umgebung festlegen und gleichzeitig Modell- und Tool-Interaktionen gemeinsam nachverfolgen:
name: budget-limiting-configtype: gateway-budget-configrules: - id: 'data-agents-monthly' when: subjects: ['team:data-platform'] metadata: environment: 'production' limit_to: 7500 unit: cost_per_month budget_applies_per: ['user'] alerts: thresholds: [75, 90, 100] notification_target: - type: slack-bot notification_channel: 'budget-alerts-channel' channels: ['#ai-spend']Wenn ein Nutzer der Datenplattform die monatliche Grenze von 7.500 $ überschreitet, gibt das Gateway einen 429-Fehler mit `error_origin_level: rate_limit_budget` im Body und der ID der verletzten Regel im `x-tfy-applied-rules`-Header zurück. Im Audit-Modus wird dieselbe Regel erfasst, ohne den Zugriff zu blockieren.
Das MCP Gateway steuert den Tool-Zugriff über eine zentrale Registrierung, serverbasierte RBAC, OAuth 2.0-Token-Verwaltung mit automatischer Aktualisierung sowie virtuelle MCP-Server, die eine kuratierte Auswahl an Tools aus mehreren registrierten Servern als einen einzigen Endpunkt bereitstellen. Leitplanken werden in derselben Richtliniendatei an Tool-Aufrufe angehängt, die auch Modell-Aufrufe steuert. So kann eine einzige Regel die Argumente prüfen, die ein Daten-Agent an Snowflake sendet, bevor der Aufruf das Gateway verlässt:
name: guardrails-controltype: gateway-guardrails-configrules: - id: snowflake-tools-pii when: target: operator: or conditions: mcpServers: values: - snowflake-mcp condition: in subjects: operator: and conditions: in: - team:data-platform llm_input_guardrails: [] llm_output_guardrails: [] mcp_tool_pre_invoke_guardrails: - pii/pii-detection mcp_tool_post_invoke_guardrails: []Das Agent Gateway ergänzt Workflow-Limits, Circuit Breaker und nachvollziehbare Ausführungen: token- oder kostenbasierte Kontingente pro Agent, Workflow oder Umgebung, Timeouts sowie Schutzmechanismen gegen Endlosschleifen bei hängenden Prozessen. Zudem bietet es eine durchgängige Nachverfolgung, die den Schritt, den Modell-Aufruf, den Tool-Aufruf und die Kosten anzeigt. Alle drei Komponenten laufen innerhalb der eigenen AWS-, GCP- oder Azure-Umgebung des Kunden, On-Premise oder im Enterprise-Plan auch in luftspaltisolierten (air-gapped) Netzwerken.
Entscheiden Sie sich für TrueFoundry, wenn:
Mint MCP ist eine gute Wahl, wenn die kontrollierte Einführung von MCP die unmittelbare Priorität hat. Es eignet sich für Teams, die eine verwaltete Agenten-Identität, begrenzte Tool-Berechtigungen, Registrierungen, Audit-Trails, Konnektoren und eine schnellere Bereitstellung benötigen, ohne die gesamte Gateway-Infrastruktur selbst betreiben zu müssen.
Solo.io passt zu einem anderen Betriebsmodell. Es ist stärker für Teams mit hoher Kubernetes-Reife, die eine tiefere Kontrolle über MCP-, LLM- und A2A-Traffic wünschen. Bestehende Mesh-Operationen, Fachwissen zur Gateway-API oder Investitionen in Solo-Netzwerke können die Integration dieses Modells erleichtern.
TrueFoundry wird relevant, wenn MCP-Governance mit einer umfassenderen Ausführungssteuerung verknüpft werden muss. Die Architektur kombiniert Modell-, MCP- und Agenten-Governance bei gleichzeitiger Flexibilität bei der Bereitstellung in kundeneigenen Umgebungen.
Die Entscheidung zwischen Solo.io und Mint MCP hängt daher stark davon ab, wer das Gateway kontrolliert. Teams sollten sich zudem fragen, ob die zukünftigen Anforderungen bei MCP enden oder sich auf gesteuerte Multi-Agenten-Workflows ausweiten sollen.
Für Teams, die Solo.io oder Mint MCP mit einem konsolidierten Ansatz vergleichen, bietet der TrueFoundry- Vergleich der besten MCP-Gateways zusätzlichen Kontext zur Kategorie.
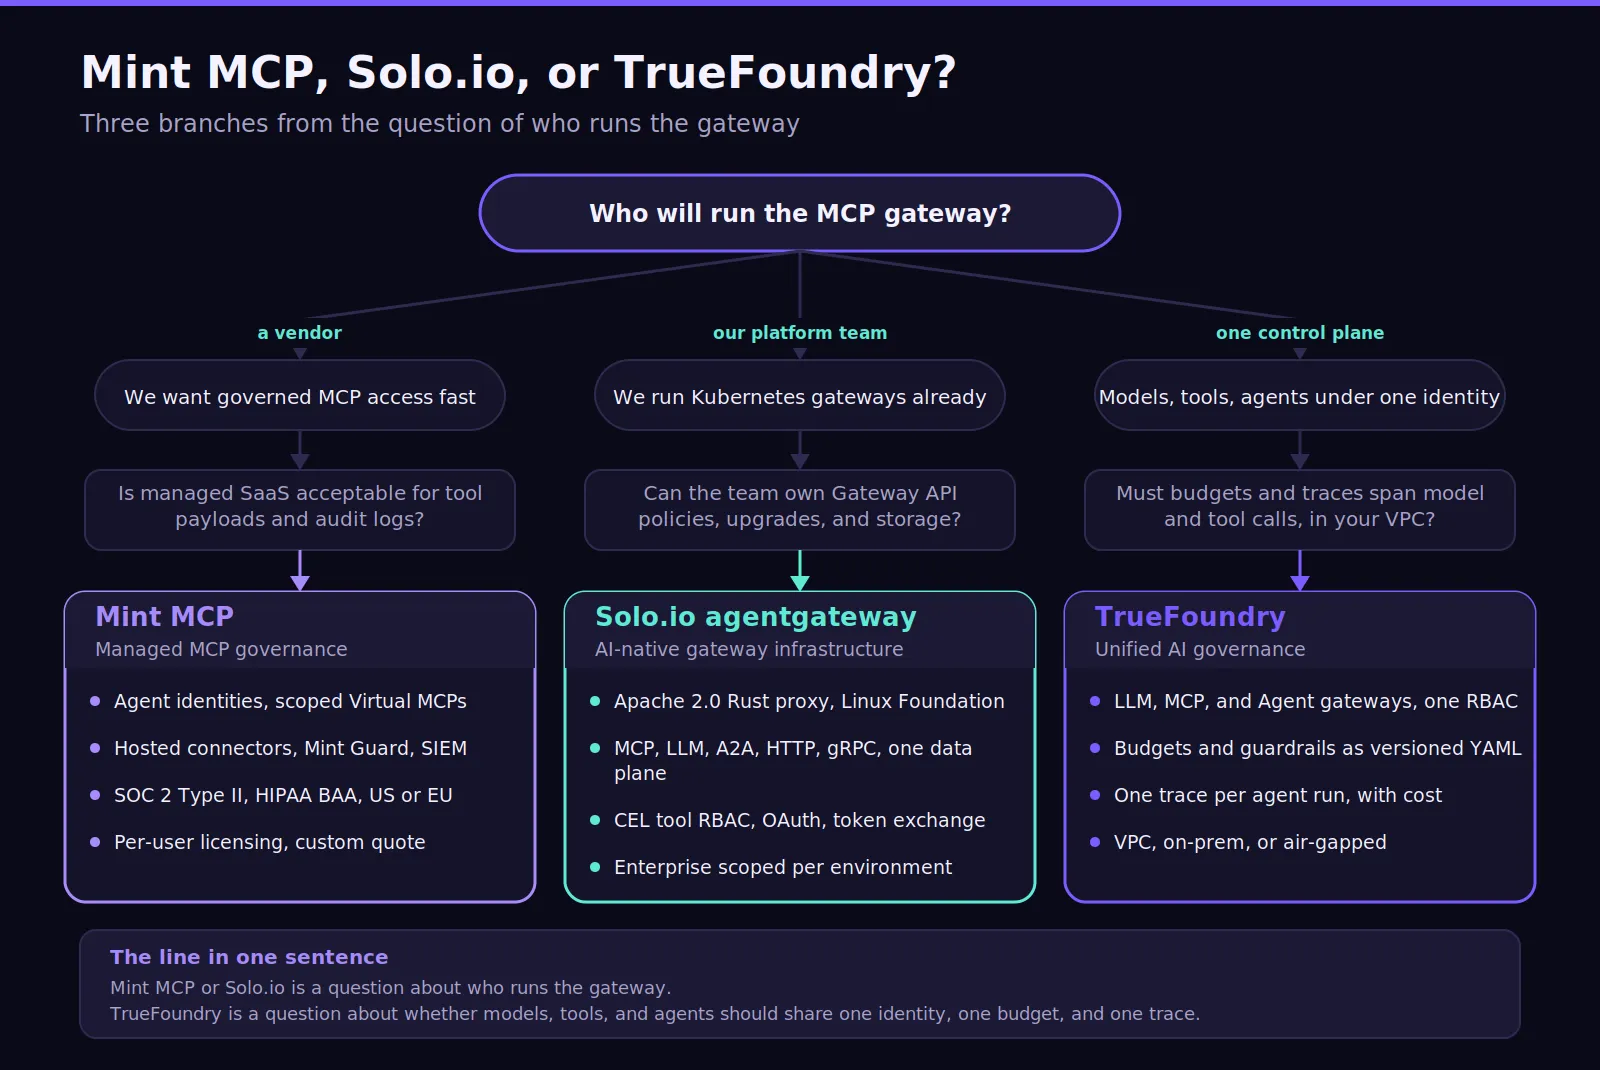
TrueFoundry unterstützt Unternehmen dabei, Modelle, MCP-Tools, Agenten, Budgets und Richtlinien über eine zentrale Produktionssteuerungsebene zu verwalten. Buchen Sie eine kostenlose Demo noch heute, um loszulegen.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet



















