November 5, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Bei der feingranularen Autorisierung geht es um die Größe der Sache, über die Sie entscheiden, nicht um den Mechanismus, mit dem Sie entscheiden. Grobe Autorisierung fragt: „Kann diese Identität das AI Gateway nutzen?“ Feingranulare Autorisierung fragt: „Kann diese Identität genau jetzt das Werkzeug delete_issue auf dem Linear-MCP-Server für diese Person aufrufen?“
Die Verschiebung verläuft entlang von vier unabhängigen Dimensionen, die es wert sind, getrennt zu werden, da sie unterschiedlich viel kosten:
Die meiste Literatur zu feingranularer Zugriffskontrolle fasst diese Dimensionen zu einem einzigen Schieberegler namens „sicherer“ zusammen und dreht ihn hoch. Das ist der Fehler. Subjekt- und Aktionsgranularität sind nahezu kostenlos – ein Benutzer statt einer Gruppe, eine Berechtigung statt eines Bündels kostet bei der Überprüfung nichts. Die Kosten entstehen bei der Ressourcen- und Anlassgranularität.
Granularität ist auch orthogonal zur Wahl zwischen RBAC und ABAC. Einfache Rollen können sehr feine Berechtigungen ausdrücken, wenn Sie Bindungen eng definieren, und Attribut-Richtlinien können hoffnungslos grob sein. Das Modell bestimmt, wie Sie entscheiden; Granularität bestimmt, worüber Sie entscheiden.
Die Arithmetik: Vierzig Ingenieure und eine mandantenweite Berechtigung geben einer Zugriffsüberprüfung 40 Zustände zur Bestätigung. Definieren Sie dies pro Ressource über 12 MCP-Server hinweg, haben Sie 480. Gehen Sie pro Tool bei 25 Tools pro Server vor, haben Sie 12.000 Zellen. Fügt man eine Genehmigung pro Aufruf hinzu, ist das Überprüfungsobjekt kein Raster mehr – es wird zu einem Ereignisprotokoll.
Niemand auditiert 12.000 Zellen. Was stattdessen passiert, ist das reale Risiko einer Über-Granularität:
Die Einschränkung ist also die Beantwortbarkeit. Auf jeder Stufe sollten Sie drei Fragen beantworten können, ohne einen Job auszuführen: Wer kann diese Ressource erreichen, was kann er damit tun und wann hat er es zuletzt getan. Wenn Sie das durchbrechen, haben Sie Präzision mit Sichtbarkeit erkauft.
Das ist auch der Grund, warum Least-Privilege-Berechtigungen und maximale Granularität nicht dasselbe Ziel sind. Least Privilege gewährt nicht mehr Befugnisse, als die Aufgabe erfordert; es besagt nicht, dass Sie sie so dünn schneiden sollen, wie das System es erlaubt. Eine Rolle, die genau die sieben Berechtigungen hält, die ein Job benötigt, entspricht dem Prinzip der geringsten Rechte. Siebenhundert separate Zuweisungen, die sich zur selben Befugnis aufsummieren, sind einfach nur teuer.
Vier Stufen, von grob bis fein, jede mit einer spezifischen Aufgabe. Die Regel lautet: Sitzen Sie auf der untersten Stufe, die das Risiko beinhaltet.
Zwei Eigenschaften machen dies zu einer Leiter, nicht zu einem Menü.
Die Stufen setzen sich nach unten fort, nicht nach oben oder seitlich. Stufe 3 ist nur für Identitäten relevant, die Stufe 2 passiert haben, und ein deaktiviertes Tool ist unerreichbar, egal welche Rolle jemand innehat. Sie können auf einer groben Stufe großzügig und auf einer feinen Stufe streng sein, und die Strenge bleibt bestehen.
Jede Stufe ist ein Datensatz unterschiedlicher Form. Stufe 1 und 2 sind Tabellen, die Sie lesen. Stufe 3 ist eine Liste, die Sie mit dem letzten Quartal vergleichen. Stufe 4 ist ein Protokoll, aus dem Sie Stichproben ziehen. Die Behandlung von Stufe 4 wie eine Tabelle führt dazu, dass Teams am Ende zweihundert Richtlinien haben, die niemand zusammenfassen kann.
Verwendung von Stufe 1 für die Aufgabe von Stufe 2. Der mit Abstand häufigste Fehler. Jemand benötigt einen MCP-Server und erhält daher eine mandantenweite Rolle, die mcp-server:ReadMcpServer enthält – was jeden MCP-Server im Mandanten erreicht. Die Zuweisung sieht eng aus, weil die Berechtigungsliste kurz ist. Das ist sie aber nicht.
Aufstieg auf Stufe 4, um einer Diskussion über Stufe 2 auszuweichen. Genehmigungsrichtlinien sind attraktiv, weil sie die Entscheidung aufschieben. Aber eine Schranke an einem Tool, das die falschen Leute überhaupt erreichen können, ist eine Schranke vor einer offenen Tür. Korrigieren Sie zuerst die Bindung.
Behandlung von Schaltern auf Tool-Ebene als Grenze gegen nicht vertrauenswürdige Aufrufer. Das Deaktivieren eines Tools entfernt es aus der Erkennung und blockiert den Aufruf – genau richtig gegen einen Agenten, der sonst etwas Gefährliches aus einer langen Liste auswählen würde. Es ersetzt jedoch nicht die eigenen Berechtigungen des vorgelagerten Systems für das Anmeldeauthentifizierungselement.
Niemaliges Überprüfen der feinen Stufen. Grobe Zuweisungen werden überprüft, weil sie auffällig sind. Ein Tool, das vor acht Monaten für eine einmalige Migration aktiviert wurde, ist unsichtbar. Auditieren Sie die Listen aktivierter Tools im selben Rhythmus, in dem Sie Rollen auditieren.
TrueFoundry implementiert alle vier Stufen. Ein Subjekt (Benutzer, Team, Virtual Account oder Agent) plus eine Ressource plus eine Rolle ergibt eine Rollenbindung (Role Binding), die unabhängig von der Ressourcenkonfiguration verwaltet wird – Sie ändern also, wer etwas erreichen kann, ohne es neu bereitzustellen.
Drei Mandantenrollen sind integriert: Admin (Vollzugriff, nicht bearbeitbar), Member (die bearbeitbare Standard-Basislinie) und Read-Only Member (schreibgeschützt, ebenfalls fest).
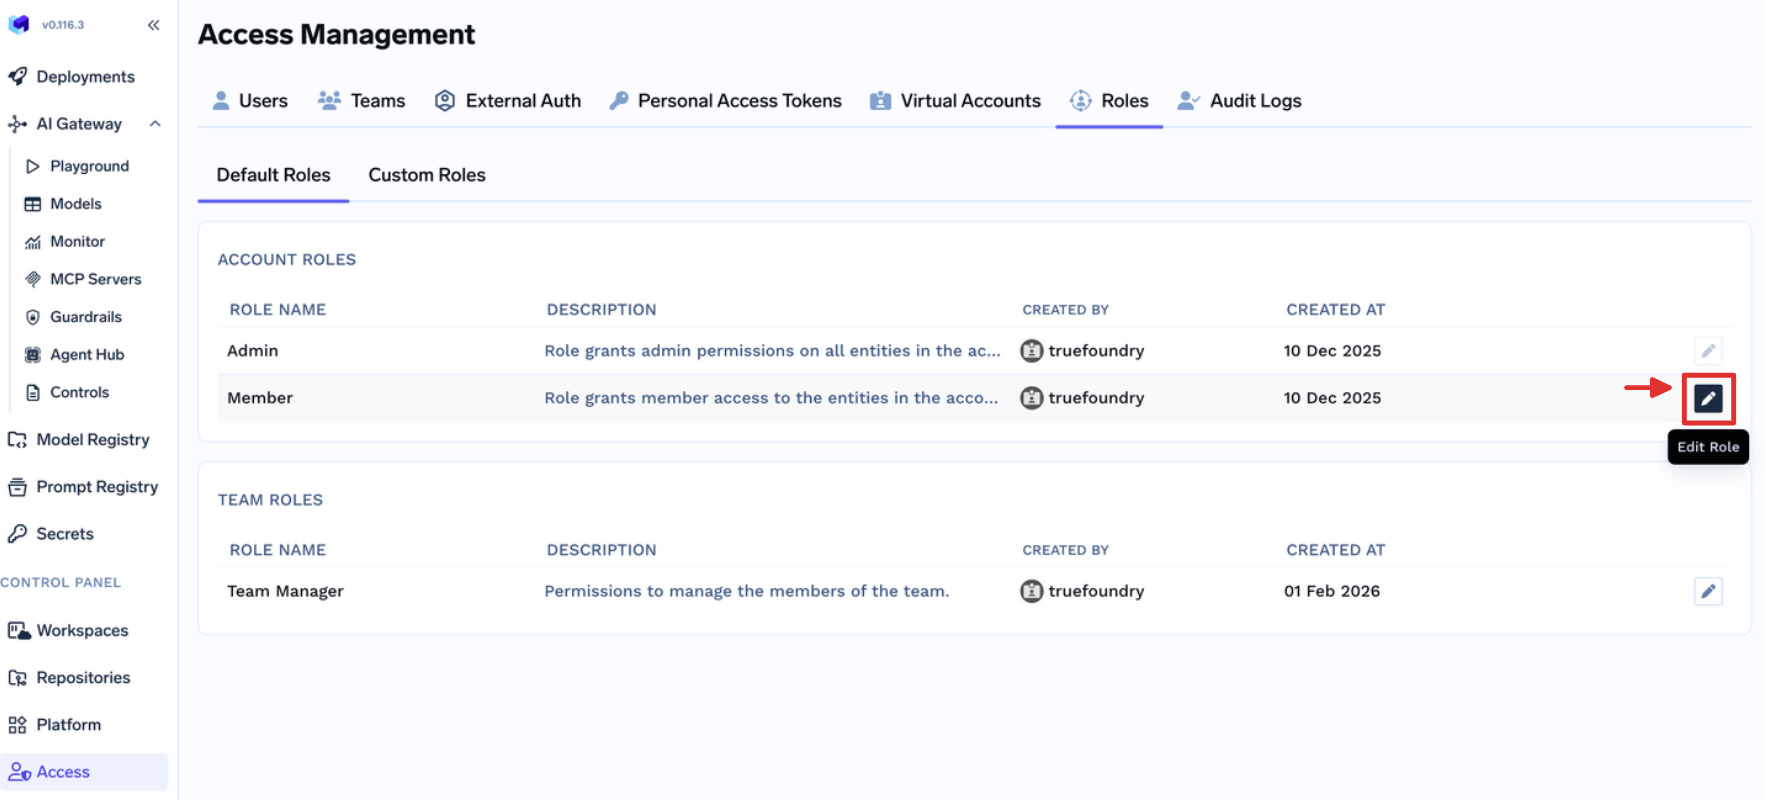
Wenn diese zu breit oder zu eng sind, erstellen Sie eine benutzerdefinierte Rolle unter Access > Custom Roles. Der Katalog ist hier die Substanz feingranularer Berechtigungen: Jeder Eintrag ist ein Schlüssel im Format ressource:Aktion, gruppiert nach Ressourcentyp, und die Benennung verrät Ihnen, welche Granularität existiert, bevor Sie irgendetwas entwerfen.
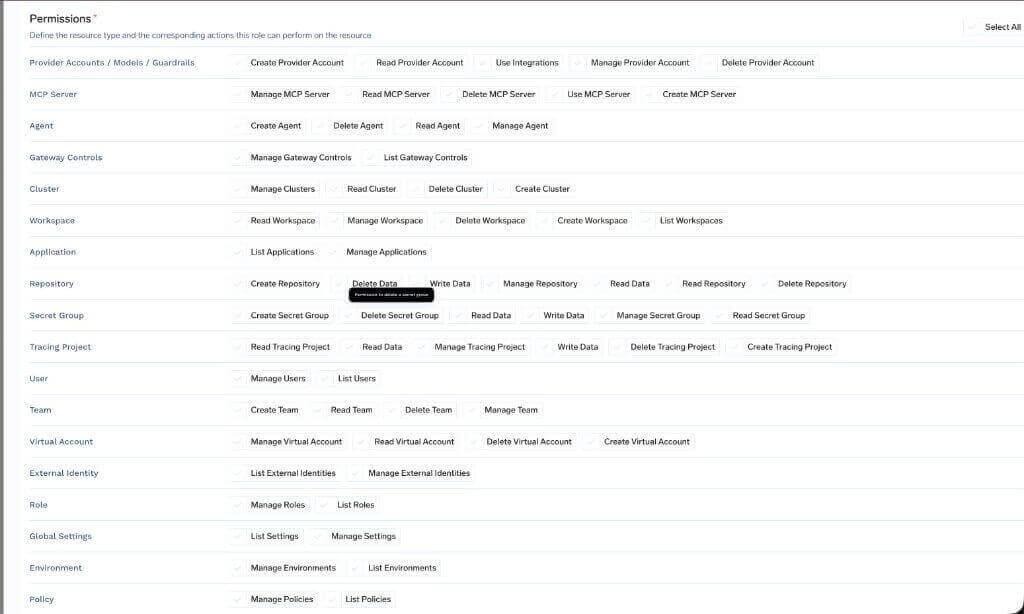
Das Erstellen eines MCP-Servers und das Verwalten eines MCP-Servers sind getrennte Schlüssel. Diese Aufteilungen verleihen dem Design eines Autorisierungsmodells seine nutzbare Auflösung.
Eine Regel gilt für diese Stufe: Berechtigungen aus benutzerdefinierten Rollen gelten für alle Ressourcen des ausgewählten Typs. Für eine einzelne Ressource verwenden Sie die Access Control-Seite dieser Ressource. Dies zu verwechseln entspricht dem oben beschriebenen Fehler, Stufe 1 für die Aufgabe von Stufe 2 zu nutzen.
Öffnen Sie das Drei-Punkte-Menü der Ressource und wählen Sie Access Control.
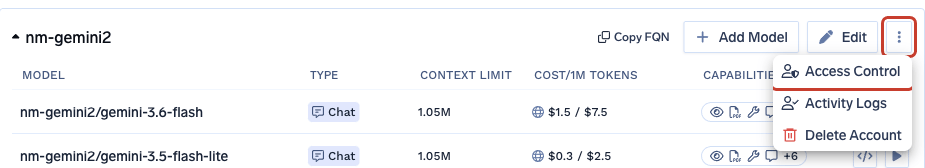
Wählen Sie Subjekte und eine Rolle. Der Drawer listet die Aktionen auf, die jede Rolle enthält, sodass Sie die Zuweisung zuerst sehen.

Die Rollen hängen von der Ressource ab: Manager und User bei einem Provider Account; MCP Server Manager, MCP Server User und MCP Server Approver bei einem MCP-Server; Agent Manager und Agent Access bei einem Agenten; Admin-, Member- und Viewer-Stufen auf Clustern und Workspaces. Die Gewährung an ein Team ist besser als die Gewährung an eine Person – zukünftige Mitglieder erben sie, und die Zuweisungstabelle bleibt kurz genug zum Lesen. Das Modell zur MCP Access Control baut auf dieser Stufe auf.
Dies ist die Stufe, nach der Teams zuletzt greifen und die Agenten am meisten benötigen. Auf einem Remote- oder TrueFoundry-verwalteten MCP-Server steuert der Tab Tools, welche Tools aufrufbar sind.

Deaktivierte Tools werden aus responses von tools/list ausgelassen und können nicht aufgerufen werden. Beide Hälften zählen: Das Modell kann nicht wählen, was es nie sieht, und das Gateway verweigert den Aufruf, wenn etwas trotzdem nachfragt.
Der Schalter Enable new tools by default legt die Basislinie fest, und das ist eine echte Designentscheidung. Ist er aktiviert, ist die Liste eine Denylist und neue Vendor-Tools erscheinen automatisch. Ist er deaktiviert, ist es eine Allowlist und neue vorgelagerte Tools bleiben verborgen, bis sie jemand aktiviert. Eine Allowlist ist richtig für alles, was die Produktion berührt.
Edit Tool bewirkt etwas Subtileres. Neben dem Überschreiben einer Beschreibung legen Sie MCP Tool Annotations auf None, Read-only oder Destructive fest, was readOnlyHint oder destructiveHint setzt.
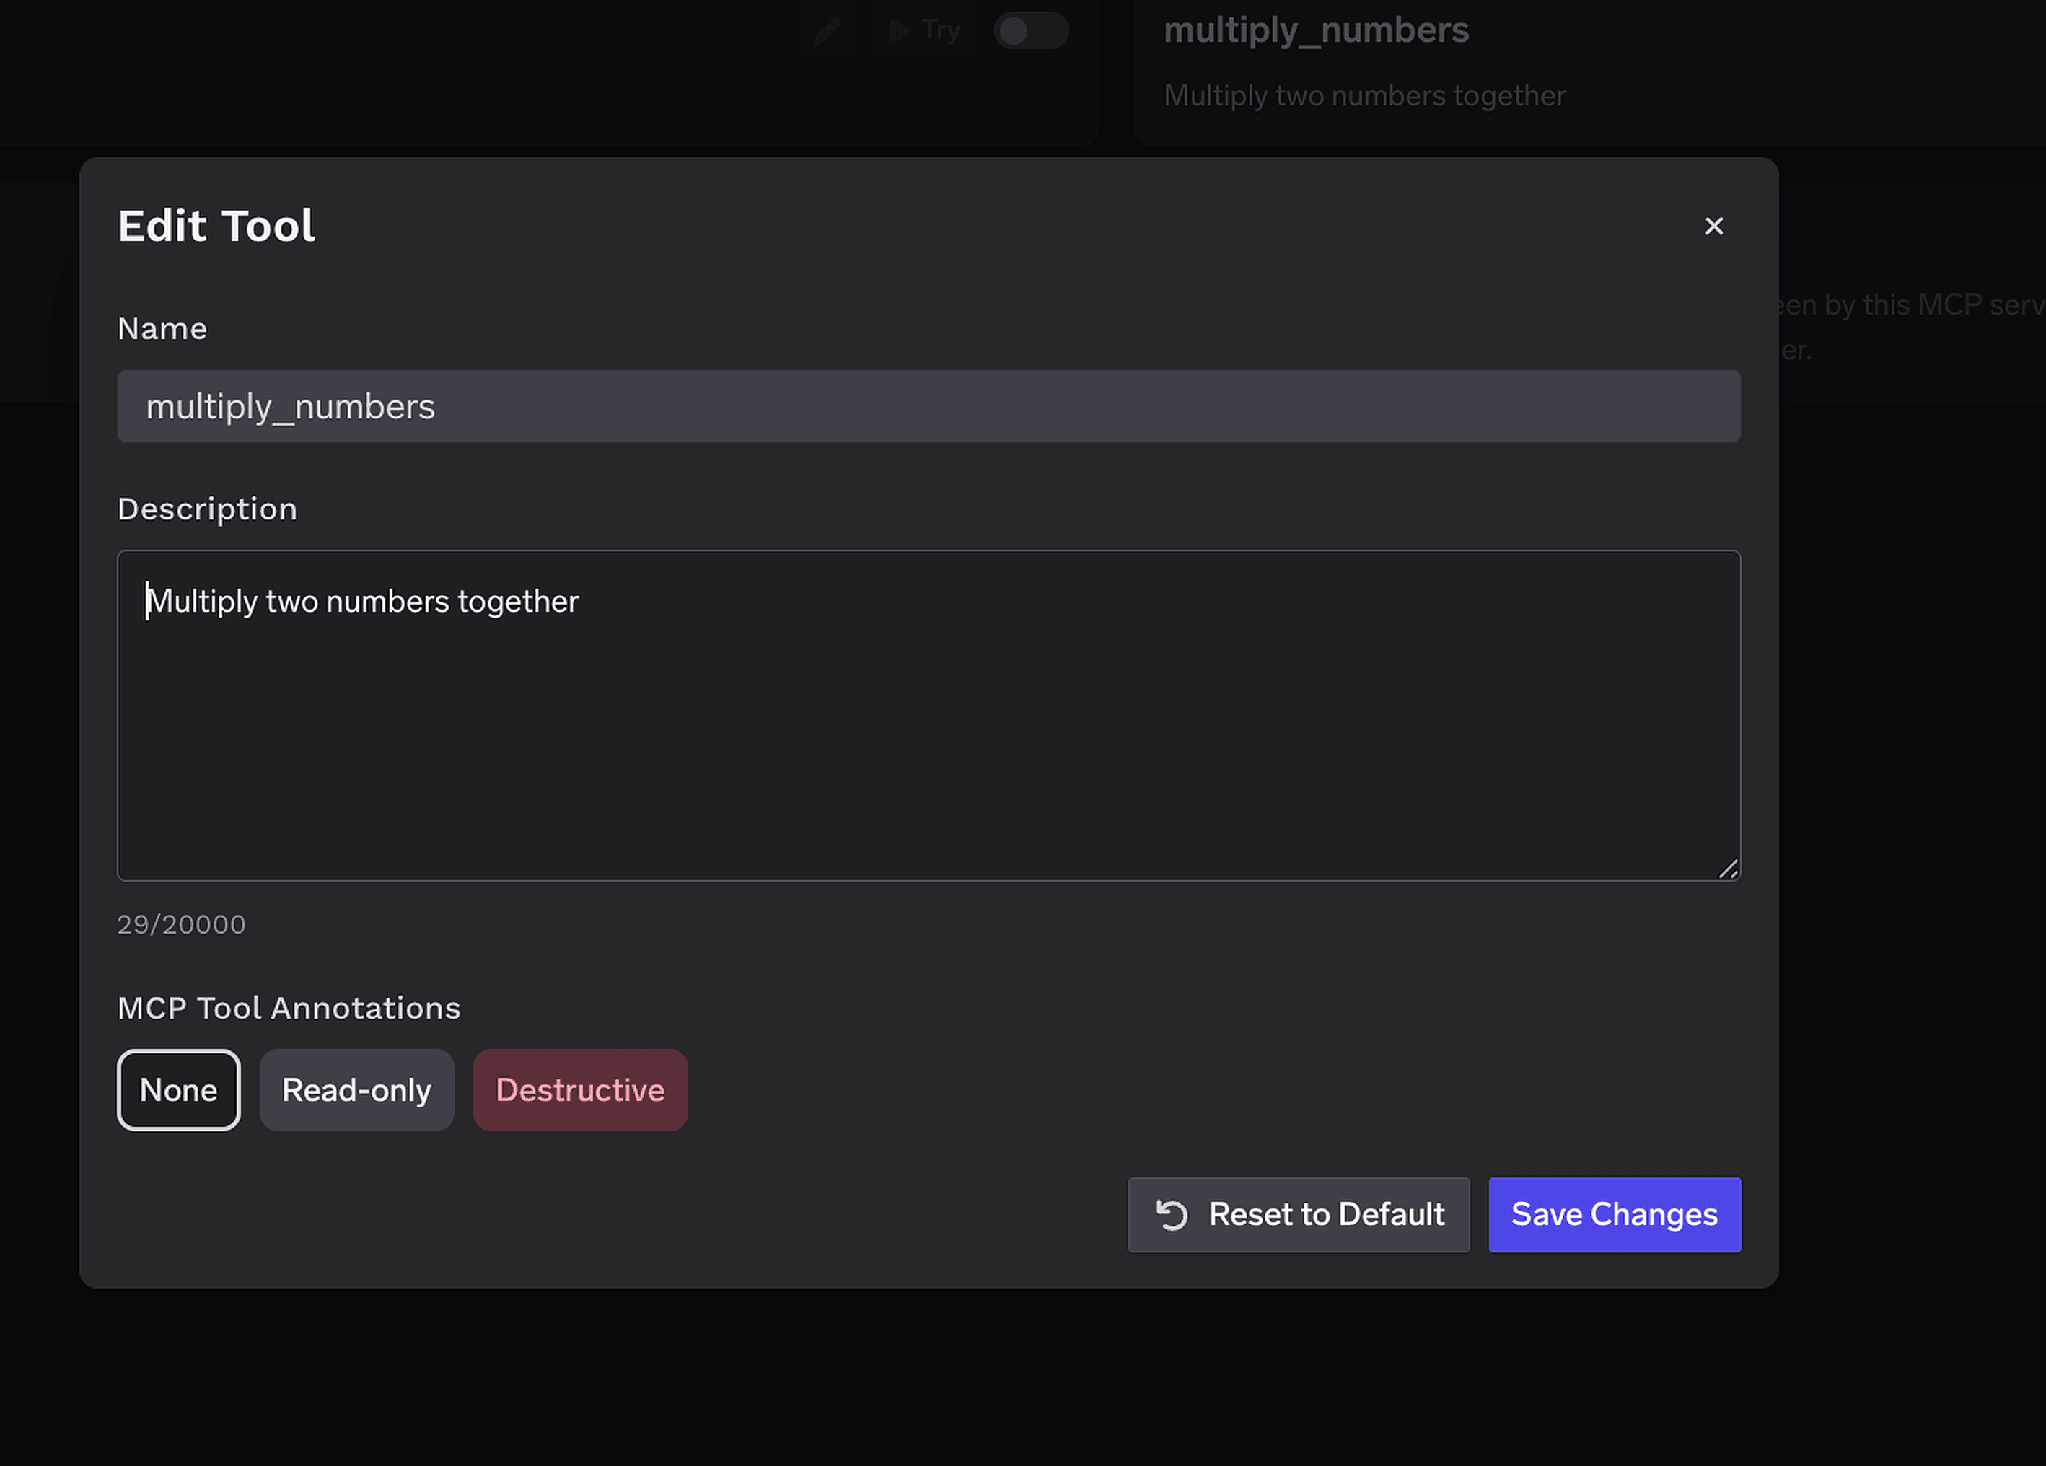
Diese Annotation ist die Kennzeichnung, die Stufe 4 liest, sodass eine einmalige Klassifizierung zur fortlaufenden Richtlinie wird, ohne Tools zweimal benennen zu müssen.
Tool-Genehmigungsrichtlinien halten einen reglementierten Aufruf von tools/call am Gateway an, erstellen eine ausstehende Anfrage und benachrichtigen Genehmiger. Das Tool wird nicht ausgeführt. Einmal genehmigt, sind Aufrufe für ein Gültigkeitsfenster erfolgreich, danach ist eine neue Genehmigung erforderlich.
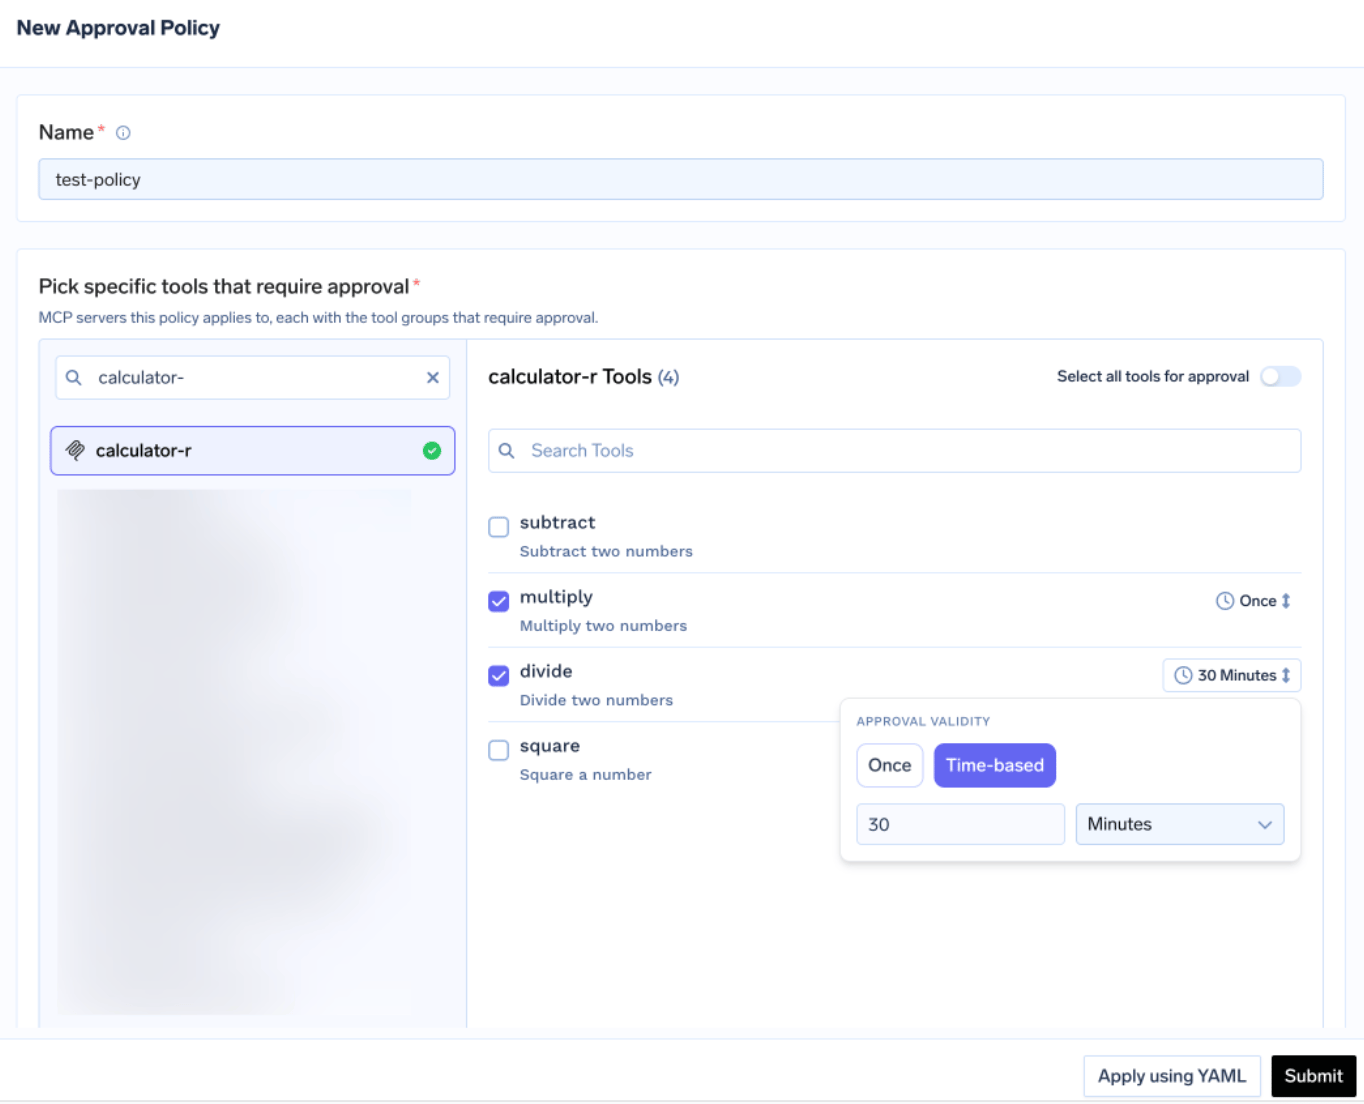
Zwei Regler stellen die Granularität ein, und beide haben dokumentierte Vorrangregeln:
Zuweisungen sind auf den Anforderer sowie den spezifischen Server und das Tool beschränkt und werden nicht zwischen Benutzern geteilt. Genehmiger arbeiten in den Pending Requests, wo Tool, Richtlinie, Anforderer, Gültigkeitsfenster und Tool-Argumente angezeigt werden.
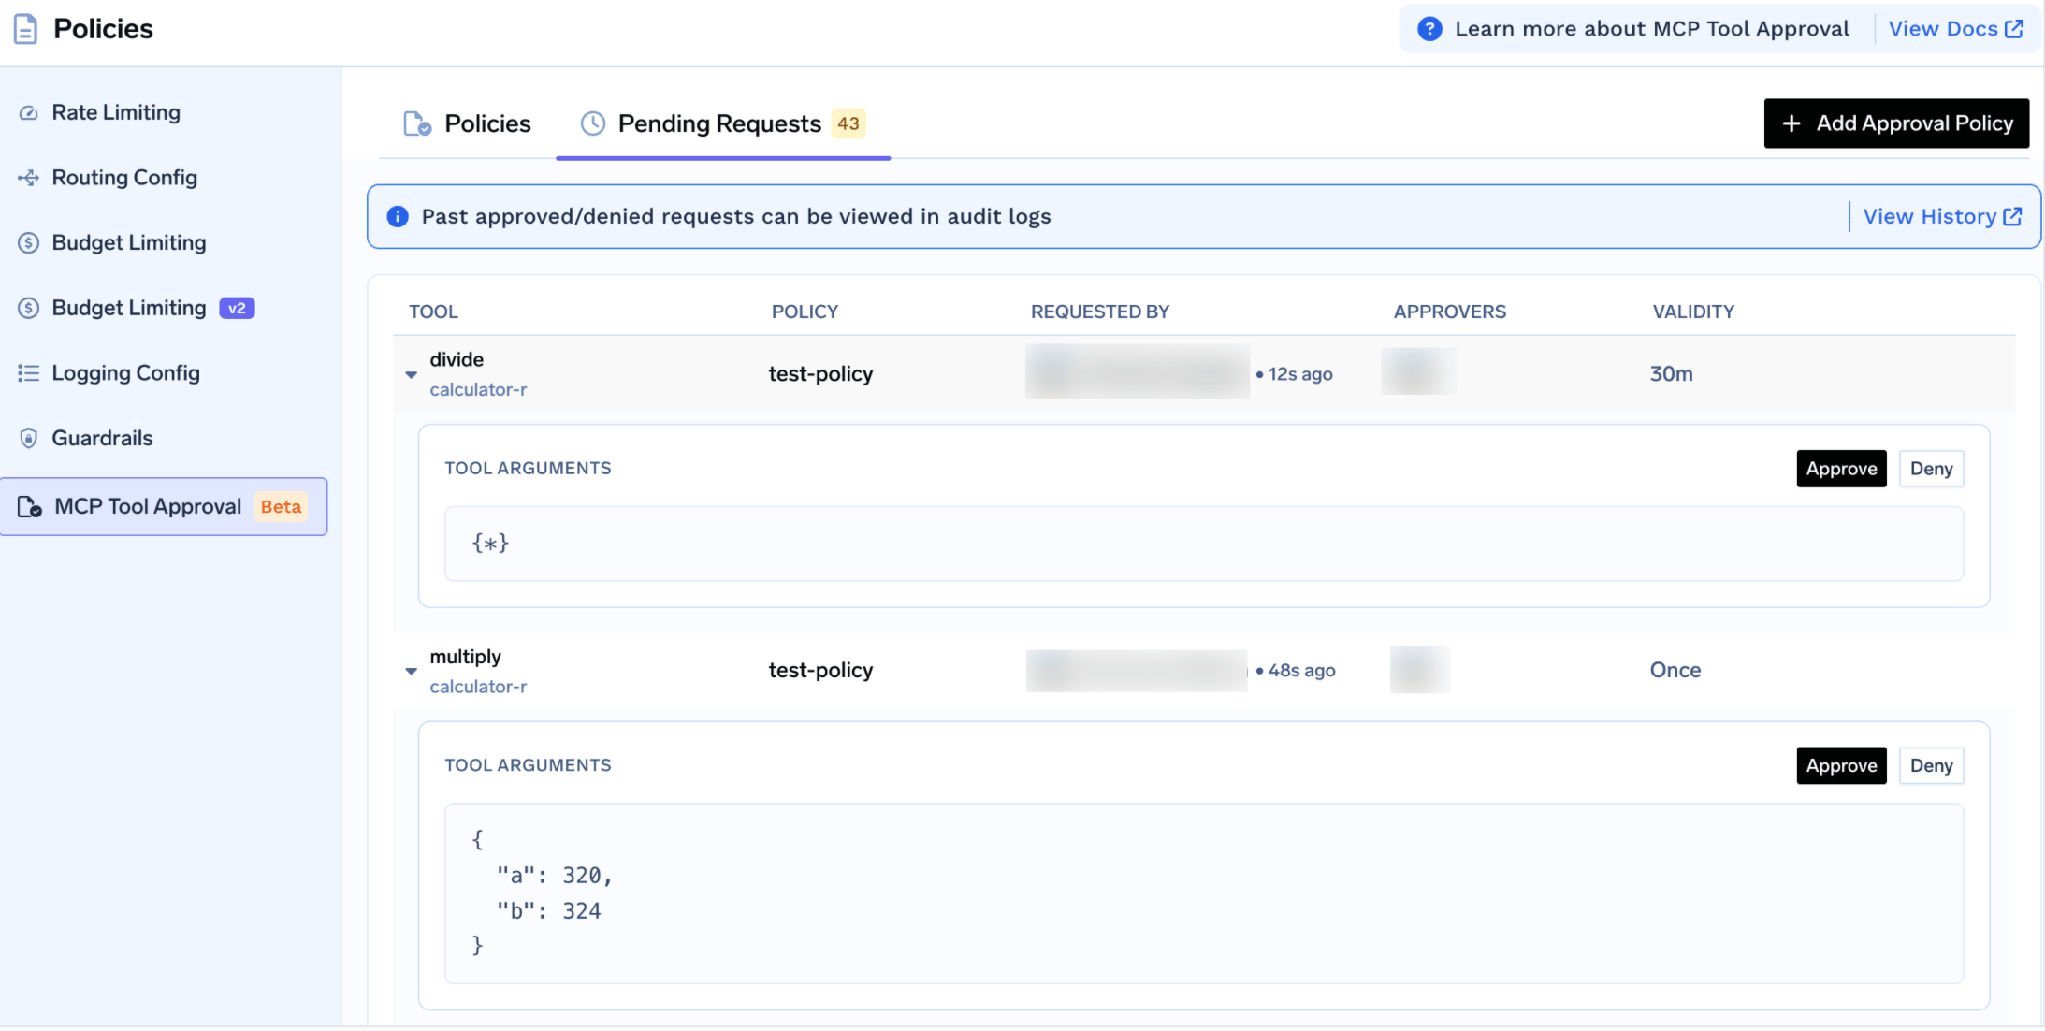
Wer hier was tun kann, ist selbst über Stufen hinweg aufgeteilt. Nur Mandanten-Administratoren können Richtlinien erstellen, aktualisieren oder löschen. Das Genehmigen oder Ablehnen erfordert den Mandanten-Admin oder die Rolle MCP Server Approver auf diesem Server, hinzugefügt aus dessen Collaborators-Liste.
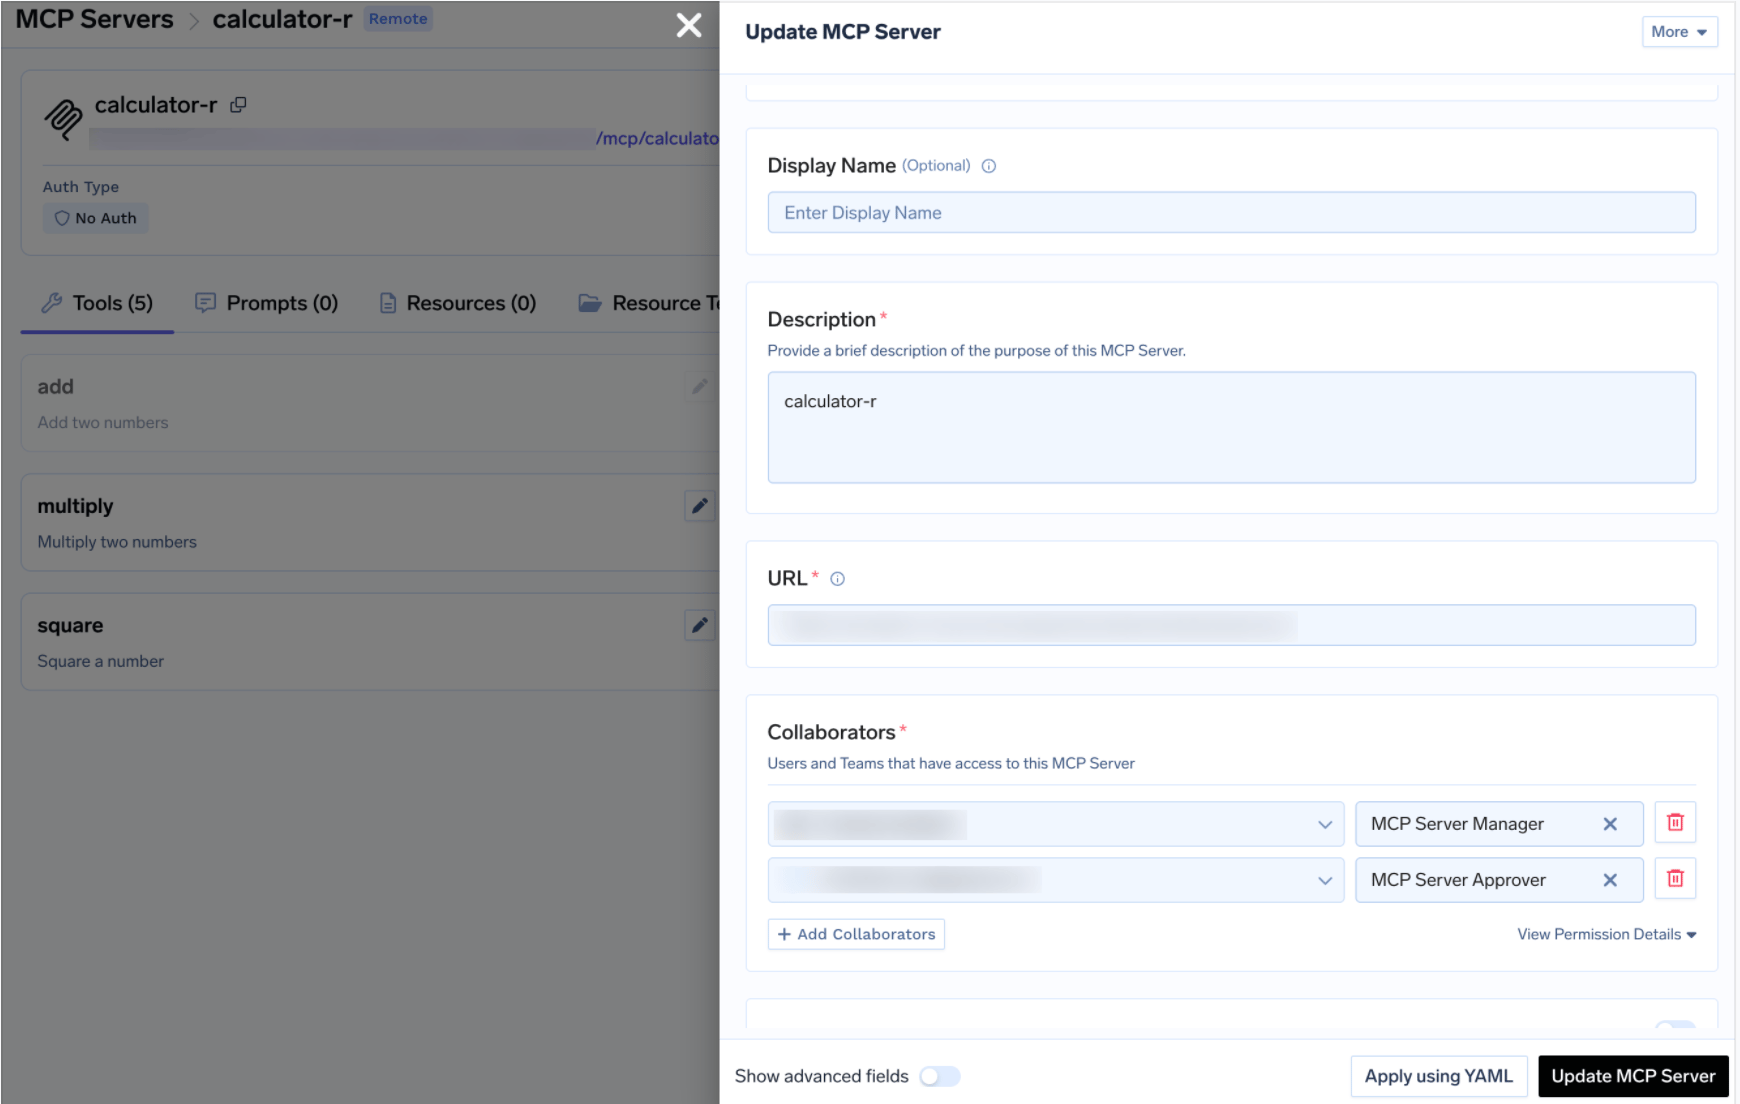
Wenn ein durch eine Richtlinie benannter Server keine Approver-Collaborators hat, können nur Mandanten-Administratoren entscheiden – ein leiser Weg, jede Genehmigung zu drei überlasteten Personen zu leiten.
Eine ehrliche Einschränkung: Eine Ablehnung ist keine Blockade. Sie wird protokolliert, und der nächste Aufruf löst eine neue Anfrage aus. Um den Zugriff dauerhaft zu stoppen, gehen Sie die Leiter wieder hinunter – entfernen Sie den Zugriff des Subjekts auf den Server oder deaktivieren Sie das Tool. Stufe 4 regelt Anlässe, nicht die grundsätzliche Befugnis.
Secret Groups zeigen am deutlichsten, warum Aktionsgranularität ihre Berechtigung hat, denn hier gilt es, das Sehen eines Werts vom Abhängen von einem Wert zu trennen.
Eine Secret Group organisiert zusammengehörige Secrets, sodass Sie den Zugriff einmal verwalten und nicht pro Secret. Wenn Sie ein Secret speichern, geht der Wert an Ihren eigenen Secret Manager – AWS SSM, GCP Secret Manager, HashiCorp Vault, Azure Vault – und TrueFoundry speichert einen vollqualifizierten Namen (FQN), auf den Sie sich aus Bereitstellungen, Volume Mounts, Integrationen und Gateway-Modell-API-Schlüsseln beziehen.
Diese Indirektion ist der Mechanismus: Eine Bereitstellung, die ein Secret per FQN konsumiert, erfordert nicht, dass ein Mensch den Wert gelesen hat. Das macht diese Trennung real und nicht kosmetisch:
Die Zeile „Secret Group Viewer“ ist der Gewinn. Jemand kann sehen, dass stripe-live-key hier existiert – genug, um zu überprüfen, wovon ein Projekt abhängt –, ohne dass der Wert auf seinem Bildschirm erscheint. Der Berechtigungskatalog macht dieselbe Aufteilung explizit: secret-group:ReadSecretGroup zeigt die Gruppe an, secret-group:ReadData liest Werte. Verschiedene Schlüssel, sodass eine benutzerdefinierte Rolle den einen ohne den anderen halten kann.
Zwei Vorbehalte, da die Dokumentation hier enger ist als das Konzept: Ein Mandanten-Admin hat standardmäßig Zugriff auf alle Secret Groups; für Mitglieder und Teams weisen Sie jeder Gruppe individuell eine Rolle zu. Und die Ressourcen-Rollen-Liste nennt eine vierte Rolle, Secret Group Access, neben Admin, Editor und Viewer – die Secret-Management-Seite dokumentiert jedoch nur die drei obigen, daher werden wir Ihnen nicht sagen, was die vierte gewährt. Überprüfen Sie Ihre eigene Konsole, bevor Sie einen Prozess darauf aufbauen.
Das Muster lässt sich verallgemeinern. Wo immer eine Ressource sowohl eine Beschreibung als auch eine Nutzlast (Payload) hat, suchen Sie nach separaten Schlüsseln für beides – Repositories haben dieselbe Aufteilung in ReadRepository und ReadData – und gewähren Sie die Beschreibung ohne die Nutzlast, wo immer dies ausreicht.
Zuweisungen kombinieren sich, und das Entfernen der einen entfernt nicht die andere. Ein Subjekt kann Zugriff direkt halten und ihn über ein Team erben. TrueFoundry kombiniert beides, sodass das Widerrufen der direkten Zuweisung die geerbte intakt lässt. Überprüfen Sie beides in dieser Reihenfolge. Feine Granularität verschlimmert dies: mehr kleine Zuweisungen, mehr Orte zum Nachschauen.
Das Bearbeiten einer Team-Standardrolle ändert sie für jedes Team. Team Member und Team Manager werden unter Access > Default Roles bearbeitet, und die Änderung gilt global. Das Hinzufügen von virtual-account:ManageVirtualAccount, damit ein Team Tokens abrufen kann, gewährt diese Fähigkeit in jedem Team. Die Leute bleiben auf ihre eigenen Teams beschränkt, aber die Fähigkeit breitet sich aus. Eine Änderung der Stufe 1 im Gewand der Stufe 2.
Eine ausstehende Genehmigung ist eine erfolgreiche Antwort, kein Fehler. Während eine Anfrage aussteht, gibt das Gateway ein JSON-RPC-Ergebnis mit isError: false und _meta.approval_status: "pending" zurück, dessen Text den Aufrufer zum Warten auffordert. Ein Agent, der nur auf Fehler prüft, behandelt dies als echtes Tool-Ergebnis und fährt fort. Lesen Sie _meta.approval_status und versuchen Sie es erneut.
Feingranulare Autorisierung wird als Schieberegler verkauft, den man hochdreht. Sie ist jedoch eine Leiter, die man bewusst erklimmt – und man hört auf, wenn das Risiko aufhört zu steigen, und nicht erst, wenn der Plattform die Optionen ausgehen.
Jede Stufe beantwortet eine andere Frage. Die Mandantenfähigkeit fragt, was jemand überhaupt tun kann. Rollen pro Ressource fragen wo. Berechtigungen auf Tool-Ebene fragen, welche Operationen zur Auswahl stehen. Die Genehmigung pro Aufruf fragt, ob dieser Aufruf jetzt stattfinden sollte. In dieser Reihenfolge schränkt jede Stufe die vorherige ein, und alle bleiben lesbar.
Ausserhalb der Reihenfolge – eine Schranke pro Aufruf, die eine zu breite Bindung schützt, oder eine mandantenweite Rolle, die als Ressourcenzuweisung einspringt – erhalten Sie ein Modell, das in einem Diagramm streng aussieht, aber in einem Audit nicht erklärt werden kann. Das feinste Autorisierungsmodell ist nicht das beste. Das feinste Modell, das Sie laut vorlesen können, ist es.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.




Feingranulare Autorisierung ist Zugriffskontrolle, die über kleine Einheiten statt über ganze Systeme entscheidet – eine benannte Ressource statt eines Ressourcentyps, eine Aktion statt Vollzugriff, ein Tool statt eines Servers, ein Aufruf statt einer dauerhaften Berechtigung. Der Mechanismus kann aus Rollen, Attributen oder Policy-Code bestehen; Granularität beschreibt die Größe dessen, worüber entschieden wird, nicht das Wie.
So fein, wie es das Risiko erfordert, aber nicht feiner, als Sie es auditieren können. Fragen Sie sich bei jeder zusätzlichen Ebene, ob Sie die Frage „Wer darf was mit dieser Ressource tun?“ noch aus einer Tabelle statt durch eine Untersuchung beantworten können. Granularität bei Subjekt und Aktion ist günstig. Granularität pro Ressource und pro Aufruf verursacht echten Prüfaufwand; setzen Sie sie daher dort ein, wo eine Operation unumkehrbar oder nach außen sichtbar ist.
Berechtigungen auf Tool-Ebene legen fest, welche einzelnen Tools eines Servers ein Agent aufrufen darf. Agenten brauchen sie, weil ein Agent seine Tools selbst aus allem auswählt, was er entdeckt, und seine Eingaben feindselig sein können – ein manipuliertes Dokument kann ihn zu einem destruktiven Tool lenken. Wird ein Tool in TrueFoundry deaktiviert, fehlt es in tools/list und sein Aufruf wird blockiert; das Modell kann also nicht wählen, was es nicht sieht. Was ist MCP-Autorisierung beschreibt das Modell dahinter.
Ja. TrueFoundry läuft in Ihrer VPC, On-Prem, Air-Gapped oder hybrid, sodass Prompts und Antworten Ihre Domäne nie verlassen, auch wenn Sie über viele Anbieter hinweg routen.
Ja. Es umfasst ein MCP Gateway, ein Agent Gateway und eine MCP & Agents Registry mit Zugriffskontrolle auf Tool-Ebene. Agenten auf Basis von LangGraph, CrewAI, AutoGen oder einem eigenen Framework lassen sich alle zentral steuern.
Ja. Das Gateway ist OpenTelemetry-kompatibel und lässt sich in Grafana, Datadog, Prometheus oder Ihren bevorzugten Stack integrieren. Es verfolgt jede Anfrage vom Prompt bis zur Ausführung von Tools und Modellen, sodass Sie eine einheitliche Protokollierung erhalten, ohne Ihre bestehenden Systeme entfernen zu müssen.



Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet