November 3, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Der HubSpot MCP-Server ist ein von HubSpot betriebener Remote-MCP-Server. Das Model Context Protocol ist der offene Standard, der es einem Agenten ermöglicht, Tools in einem externen System zu finden und aufzurufen; die Implementierung von HubSpot macht CRM-Datensätze zu aufrufbaren Tools.
Die Dokumentation von TrueFoundry ist präzise: Der Server „bietet Lesezugriff auf CRM-Objekte wie Kontakte, Unternehmen, Deals, Tickets, Rechnungen und Angebote.“ Das ist enger gefasst, als die meisten bei dem Begriff „CRM MCP-Server“ annehmen, und genau das ist der wichtigste Punkt hier.
Die Dokumentation beschreibt den Zugriff nach Objektfamilien und nicht durch die Benennung einzelner Tool-Funktionen, daher halten wir es genauso. Die maßgebliche Liste ist diejenige, die auf dem Tools -Tab Ihres Servers erscheint, nachdem Sie die Autorisierung erteilt haben – bauen Sie einen Agenten nicht auf Basis eines Tool-Namens auf, den Sie in einem Blogbeitrag gelesen haben, auch nicht in diesem. Da es sich um einen Remote-Server handelt, gibt es keinen Container, der ausgeführt werden muss, und keinen lokalen Prozess pro Laptop; deshalb reiht er sich in die anderen Remote-MCP-Server ein, auf die Teams zunehmend setzen.
Die nützlichen Workflows verknüpfen Lesezugriffe über Objektfamilien hinweg:
Jeder dieser Punkte ist ein triftiger Grund für eine Serververbindung – und jeder bedeutet, dass ein Agent bei einem Durchlauf die Datensätze von mehreren hundert echten Personen liest und diese in das Kontextfenster eines Modells einspeist.
Zur Trennung von Lese- und Schreibzugriffen. Bei den meisten MCP-Servern trennen wir hier harmlose Lesezugriffe von riskanten Schreibzugriffen. Die dokumentierte Schnittstelle ist schreibgeschützt, was eine ganze Klasse von Risiken eliminiert, noch bevor Sie etwas konfigurieren: Ein Agent kann weder einen Kontakt aktualisieren noch eine Deal-Phase ändern oder eine Marketing-E-Mail auslösen. Sollten jemals Tools für Schreibzugriffe oder den Versand von Nachrichten hinzukommen, ändert sich die Kalkulation drastisch – ein überprivilegierter Agent, der E-Mails versenden kann, erreicht echte Kunden, und ein solcher Vorfall lässt sich nicht rückgängig machen. Überprüfen Sie dies auf der Registerkarte „Tools“, anstatt Vermutungen anzustellen. [ÜBERPRÜFEN: Ob der Remote-MCP-Server von HubSpot derzeit Schreib- oder E-Mail-Versand-Tools bereitstellt, die über den von TrueFoundry beschriebenen Lesezugriff hinausgehen.]
Wenn eine Einzelperson HubSpot in ihre IDE einbindet, ist das eine persönliche Entscheidung. Wenn eine Vertriebsabteilung dies tut, ist es eine Frage der Governance.
Personenbezogene Daten gelangen in den Modellkontext, ohne dass dies protokolliert wurde. Ein Kontaktdatensatz enthält personenbezogene Daten über einen namentlich bekannten Menschen, der den Bedingungen von HubSpot und Ihrer Datenschutzrichtlinie zugestimmt hat – nicht jedoch der Verarbeitung seiner Daten durch ein LLM und möglicherweise einen externen Inferenzanbieter. Wenn ein Agent zweihundert Kontakte in einen Prompt lädt, ist das ein Datenverarbeitungsvorgang. DSGVO und CCPA schreiben vor, dass Sie genau wissen müssen, welche personenbezogenen Daten Sie verarbeiten, warum Sie dies tun und an wen diese weitergegeben wurden. Wir sind keine Anwälte und dies stellt keine Rechtsberatung dar, aber die technische Konsequenz ist eindeutig: Wenn Sie nicht nachvollziehen können, welche Identität wann und über welches Modell welche Datensätze gelesen hat, können Sie diese Frage im Ernstfall nicht beantworten. Direkte MCP-Verbindungen liefern keinerlei Protokolle darüber.
Gemeinsam genutzte Anmeldedaten hebeln das Berechtigungskonzept aus. Die Dokumentation besagt ausdrücklich, dass HubSpot „den verfügbaren Zugriff anhand der HubSpot-Berechtigungen des Benutzers und der vom MCP-Server angeforderten Tools bestimmt“. Gemeinsam genutzte Anmeldedaten machen dies zunichte: Der Agent eines Junior-Mitarbeiters und der eines Vize-Präsidenten sehen identische Daten.
Wildwuchs bei Zugangsdaten. Dieser Ablauf erfordert einen echten Client Secret. Wenn dieser in lokale Konfigurationen im gesamten Team kopiert wird, landet er unweigerlich in Dotfiles, im Shell-Verlauf und schließlich in einem Repository.
Prompt-Injection mit CRM-Payload. CRM-Datensätze sind voll von Texten, die von Angreifern manipuliert werden können: Formulareinsendungen, Ticketinhalte, Notizfelder. Ein Agent, der Tickets sortiert, liest alles, was eingereicht wurde – inklusive der Anweisungen. Bei schreibgeschützten Tools besteht der Schaden eher in der Exfiltration als in der Manipulation – der Agent wird dazu verleitet, Datensätze abzurufen, die nicht angefragt wurden, und diese dort auszugeben, wo der Angreifer sie sehen kann. Das ist ebenfalls ein Sicherheitsverstoß.
Nichts davon spricht gegen die Anbindung von HubSpot. Es spricht jedoch für eine Kontrollinstanz davor, und genau das ist ein MCP-Gateway .
HubSpot ist nicht über den verwalteten MCP-Katalog von TrueFoundry verfügbar. Sie registrieren ihn als Remote-Server mit Anmeldedaten, die Sie selbst erstellen – ein zusätzlicher Schritt auf HubSpot-Seite und eine andere Redirect-URI als bei verwalteten Servern. Sie benötigen Berechtigungen zum Hinzufügen von MCP-Servern in TrueFoundry, ein HubSpot-Konto mit Entwickler- Zugriff sowie Ihre Control-Plane-Basis-URL.
Schritt 1 – Erstellen der HubSpot MCP-Auth-App. Öffnen Sie in HubSpot Entwickler und wählen Sie MCP Auth Apps. Klicken Sie auf Create MCP auth app, geben Sie ihr einen erkennbaren Namen wie TrueFoundry und setzen Sie die Redirect-URL auf:
https://<tfy-control-plane-base-url>/api/svc/v1/llm-gateway/mcp-servers/oauth2/callback
Ersetzen Sie <tfy-control-plane-base-url> durch Ihre eigene Control-Plane-URL. Dies ist die selbst registrierte Redirect-URI – nicht https://auth.truefoundry.com/mcp/oauth2/callback, da dies nur für Server aus dem verwalteten Katalog gilt. Ein Fehler hier ist die häufigste Ursache für einen Redirect-Mismatch-Fehler.
Schritt 2 – Kopieren der Anmeldedaten. Kopieren Sie die Client-ID und Client-Secret von der Seite mit den App-Details.
Schritt 3 – Server registrieren. Gehen Sie in TrueFoundry zu MCP-Gateway, klicken Sie auf MCP-Server hinzufügenund wählen Sie Verbindung zu einem Remote-MCP-Server herstellen.
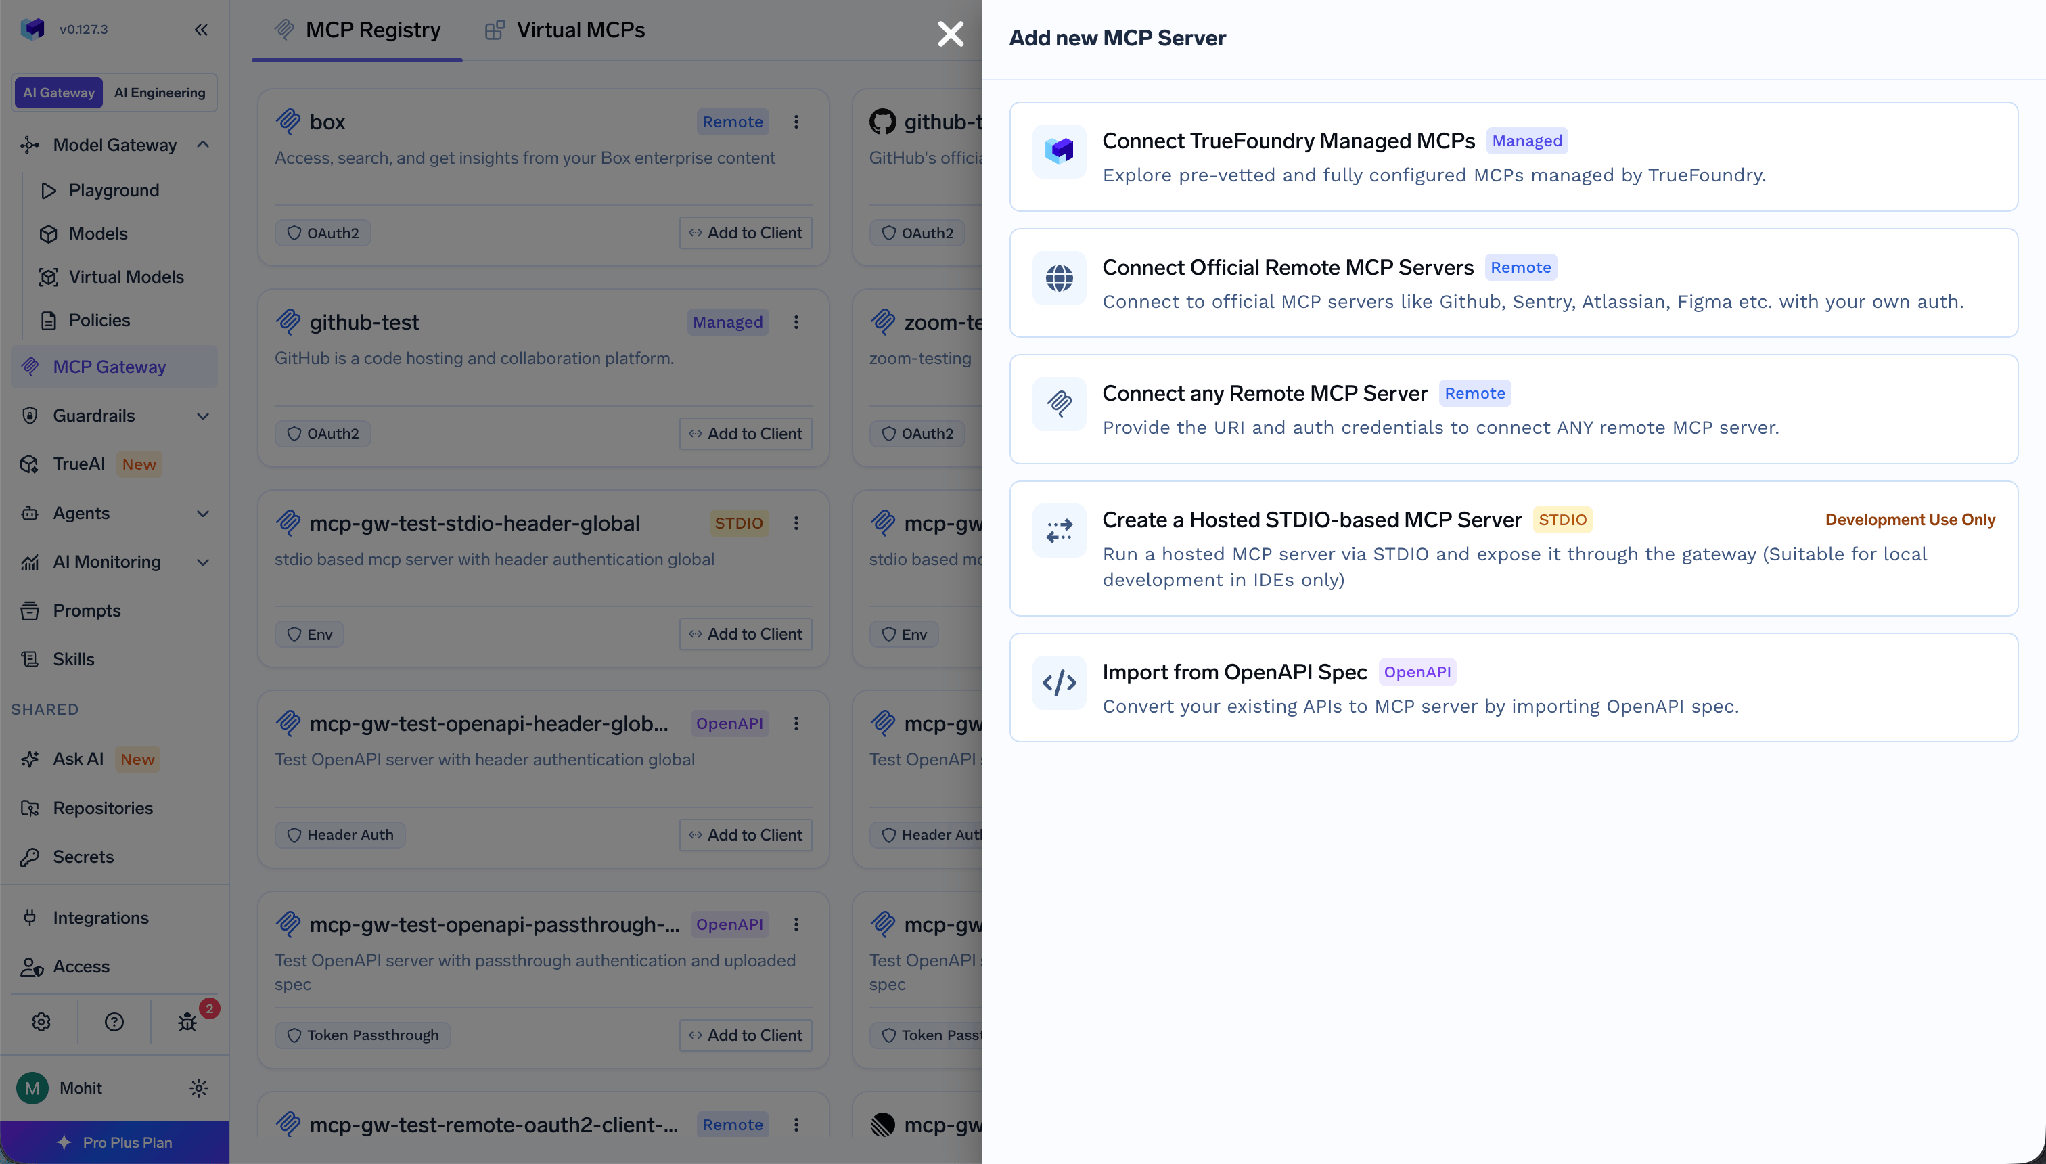
Füllen Sie das Formular wie folgt aus:
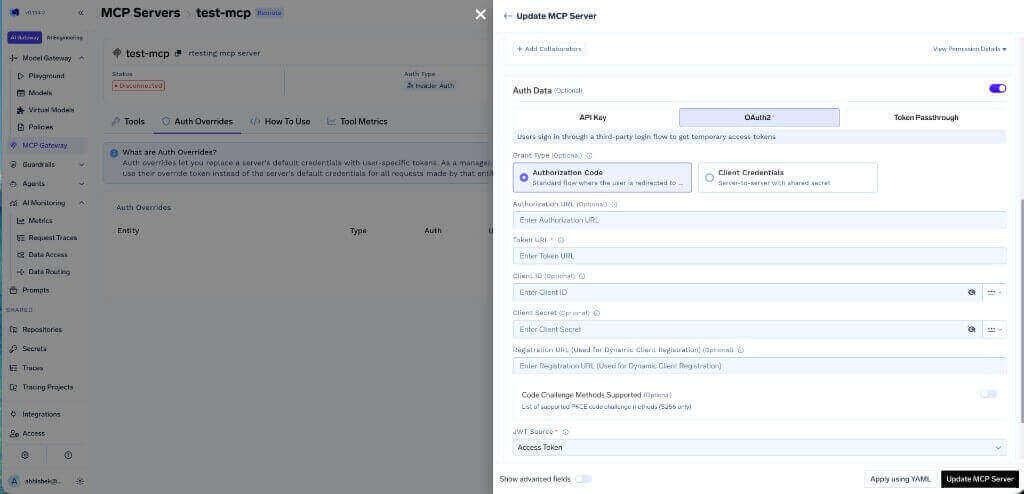
JWT-Quelle: Zugriffstoken ist wichtig – es teilt dem Gateway mit, welches Token als Upstream-Anmeldeinformation verwendet werden soll. Ein ID-Token führt zu Fehlern, die eher wie ein Berechtigungsproblem als wie ein Konfigurationsfehler aussehen. Anstatt das Client-Secret in das Formular einzufügen, speichern Sie es im TrueFoundry-Secret-Speicher und verweisen Sie auf dessen FQN.
Schritt 4 – Mitarbeiter hinzufügen und speichern.
Schritt 5 – Jeder Benutzer verbindet sein eigenes Konto. Benutzer öffnen die Seite des Servers unter Tools Bereich und klicken Sie auf Jetzt verbinden. Nach erfolgreichem OAuth erscheinen die Tools von HubSpot und können über den Agent Playground.
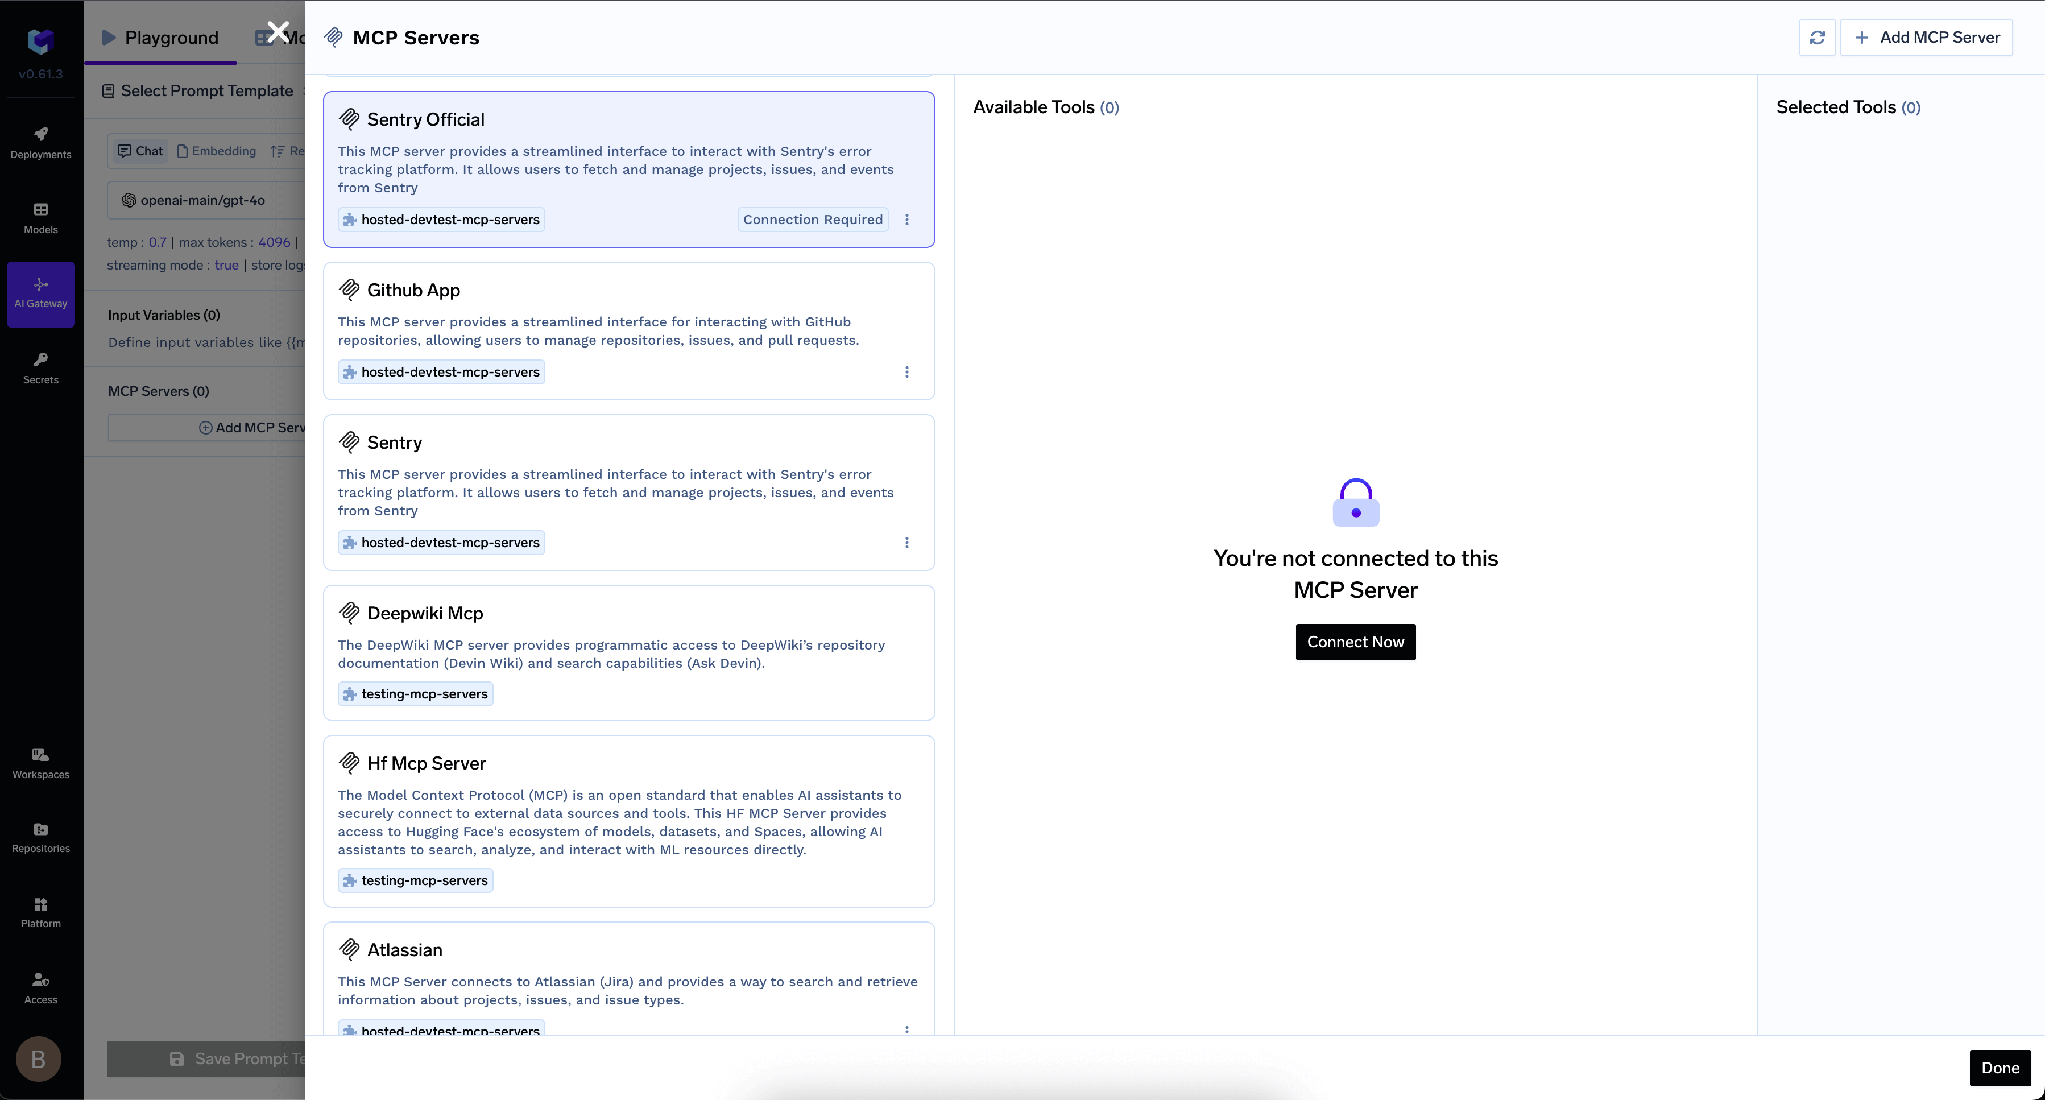
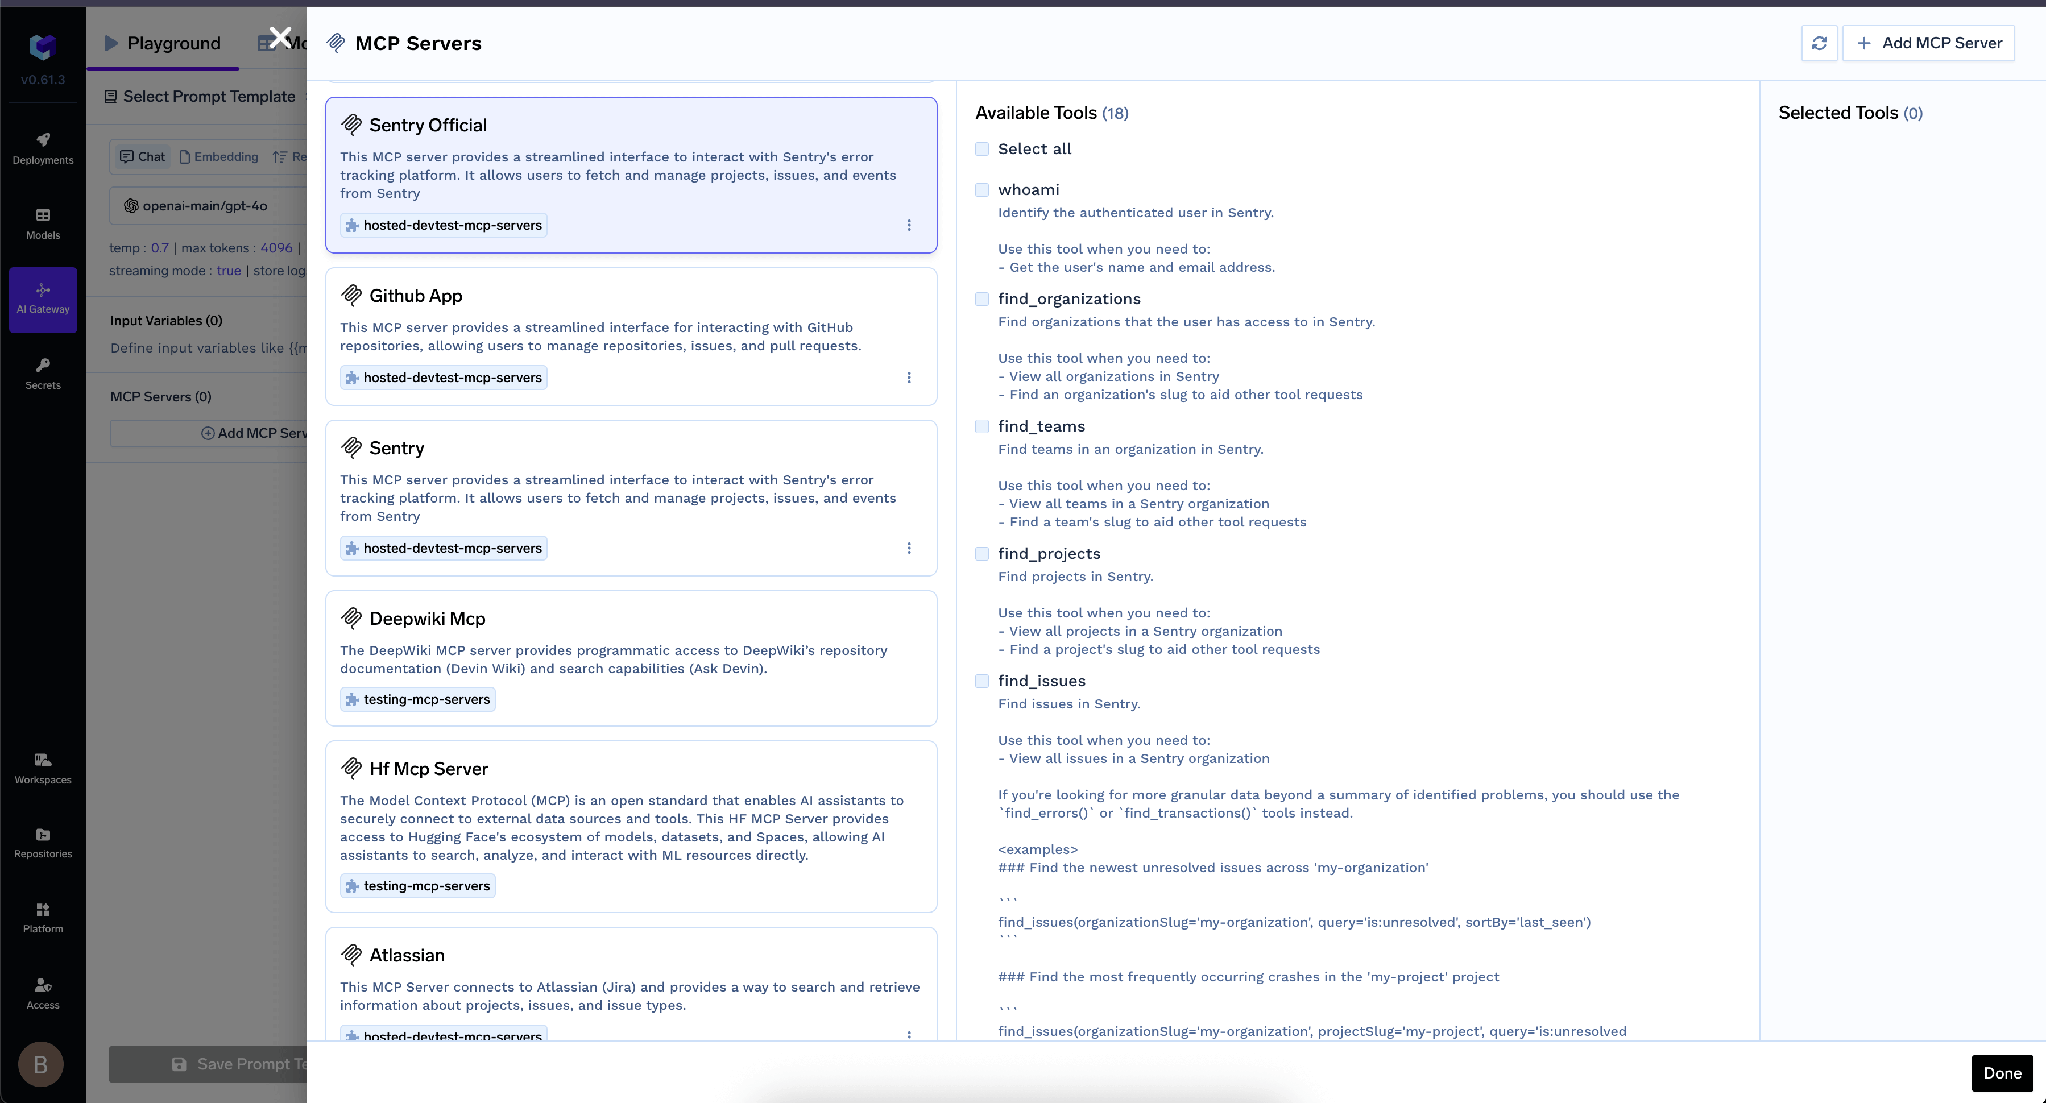
Dieser letzte Schritt übernimmt die Datenschutzvorkehrungen und gilt individuell pro Person.
TrueFoundry trennt die eingehende Authentifizierung – wie sich ein Client gegenüber dem Gateway ausweist – von der ausgehenden, also wie sich das Gateway gegenüber HubSpot ausweist. Die Vermischung dieser beiden Aspekte ist der häufigste Fehler bei Eigenentwicklungen.
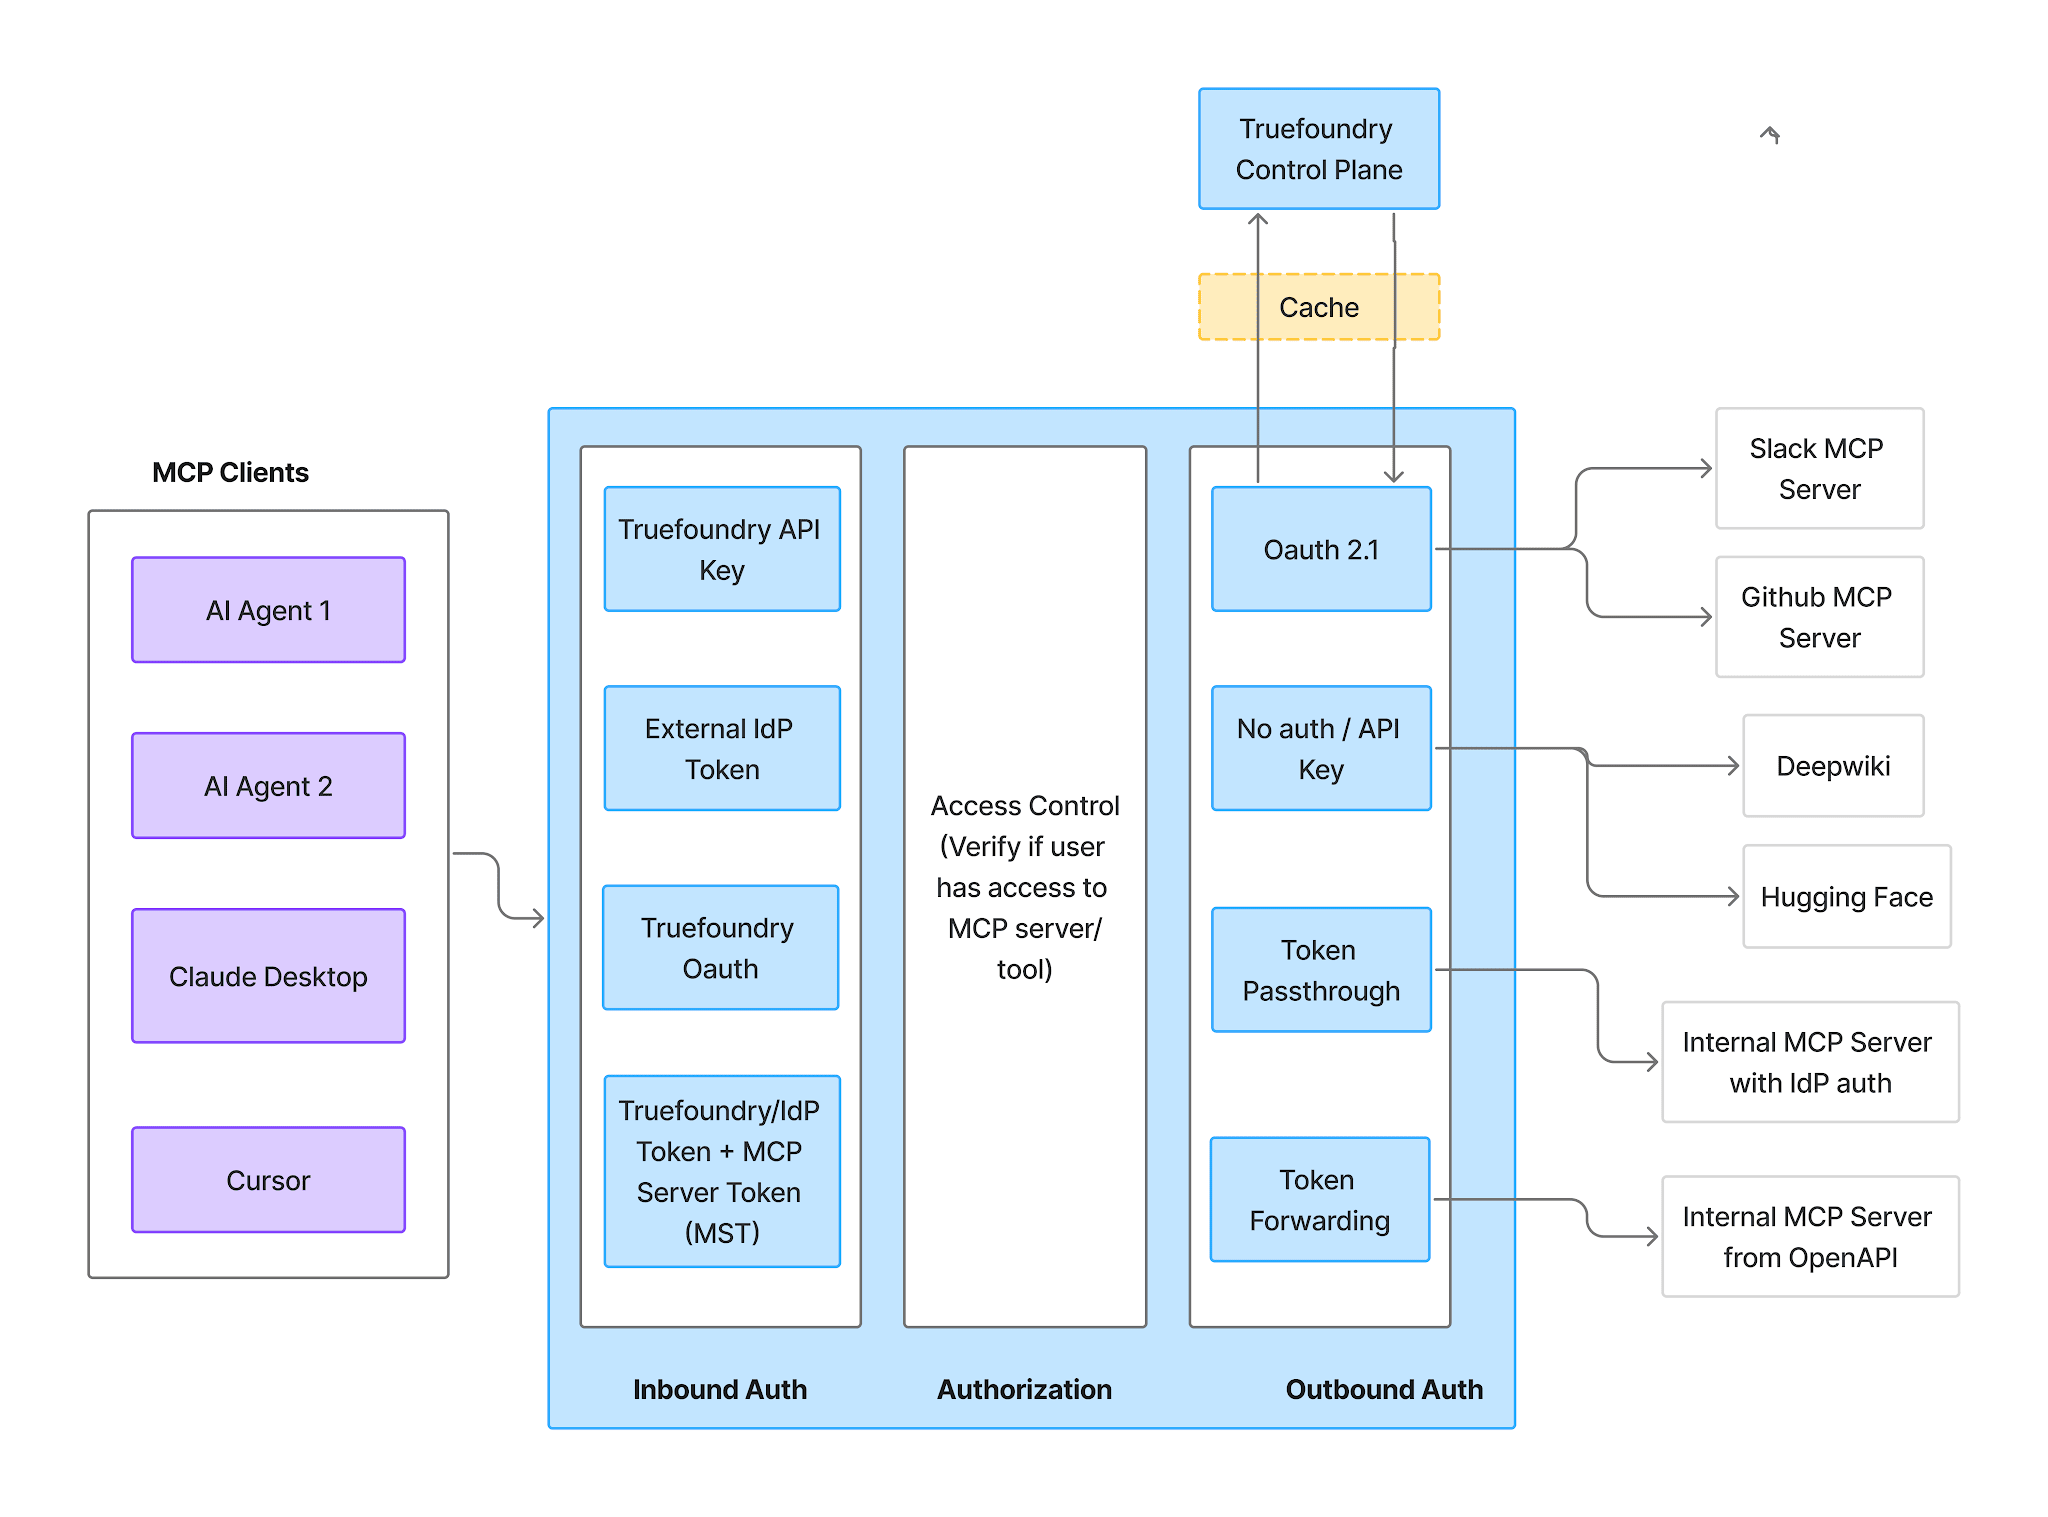
Eingehend – vier unterstützte Methoden:
Virtuelle Account-Token gewähren jeder Anfrage den gleichen Zugriff und können daher keine benutzerspezifischen CRM-Berechtigungen abbilden – leiten Sie HubSpot darüber, haben Sie das Problem der geteilten Anmeldedaten innerhalb des Gateways neu erschaffen.
Ausgehend — OAuth2-Autorisierungscode für die von Ihnen erstellte Auth-App. Jeder Benutzer autorisiert sein eigenes HubSpot-Konto; TrueFoundry verwaltet die Zustimmung, Speicherung und Aktualisierung, fügt bei jedem Aufruf das Token des jeweiligen Benutzers ein und sieht niemals ein HubSpot-Passwort.
Das Ergebnis ist die Eigenschaft, die Sie von einem CRM-MCP-Servererwarten: Ein Agent, der für einen Vertriebsmitarbeiter agiert, sieht nur die Datensätze, die auch dieser Mitarbeiter sehen darf. Gebietsbeschränkungen, Team-Sichtbarkeit und Berechtigungen auf Objektebene bleiben bestehen, da der Zugriff sowohl auf den eigenen Berechtigungen des Benutzers als auch auf den vom Server angeforderten Tools basiert. Benutzer authentifizieren sich zweimal – gegenüber dem Gateway und gegenüber HubSpot; genau das ermöglicht die benutzerbezogene Zuordnung. Siehe MCP-Authentifizierung für das umfassendere Design.
Nach der Autorisierung listet der Tab Tools auf, was der Server bereitstellt – hier legen Sie fest, was Agenten lesen dürfen.

Umschalter pro Tool. Deaktivieren Sie ein Tool, wird es vollständig aus den „tools/list“-Antworten entfernt – Clients sehen es nicht und können es nicht aufrufen. Sinnvoll ist hier die Minimierung der Objektfamilien: Ein Agent für Pipeline-Prognosen benötigt Deals und Unternehmen, hat aber keinen Grund, Kontaktdaten zu lesen. Deaktivieren Sie Kontakte, ist die sensibelste Datenkategorie nicht erreichbar.
Neue Tools standardmäßig aktivieren. Ist diese Option eingeschaltet, erscheint jedes von HubSpot bereitgestellte Tool automatisch, und der Zugriff Ihres Agenten auf Kundendaten erweitert sich, ohne dass dies explizit entschieden wurde. Ist sie ausgeschaltet, sind nur die von Ihnen aktivierten Tools verfügbar – die sicherere Einstellung für einen Server, der auf personenbezogene Daten zugreift.
Massenaktion. Wandelt jede Zeile in Kontrollkästchen um, mit Alle auswählen zum Erstellen einer Positivliste in einem Durchgang.
Sie können auch auf das Stiftsymbol bei jedem Tool klicken, um anzupassen, wie es dem Modell präsentiert wird:
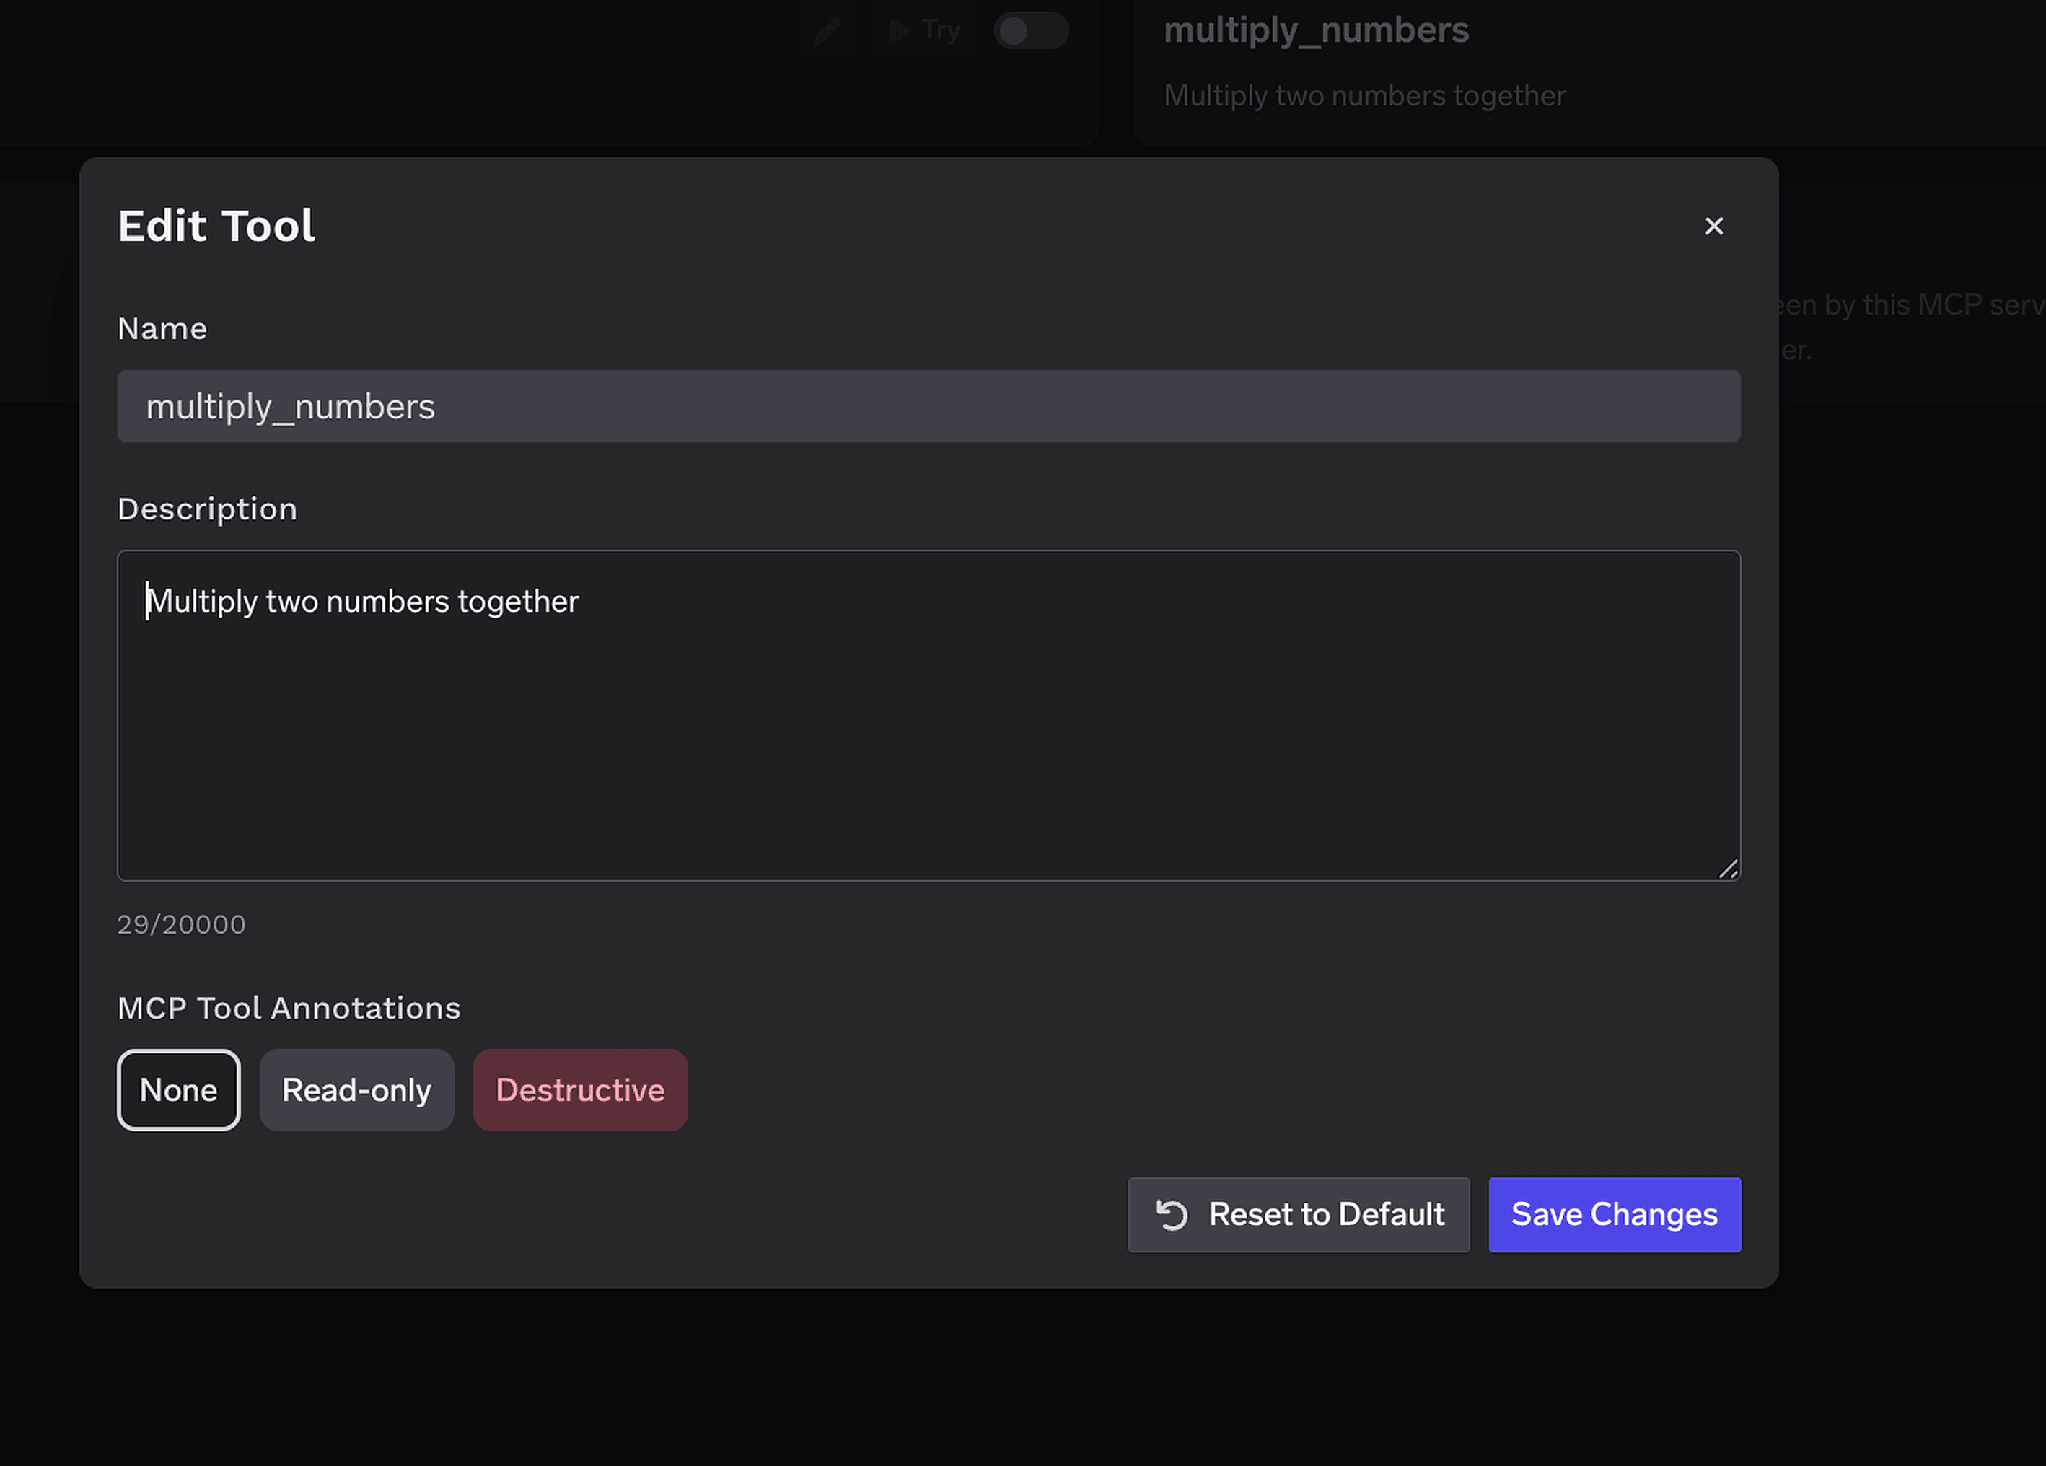
Das Beschreibung -Überschreibungsfeld (bis zu 20.000 Zeichen) steuert die Tool-Auswahl – bei einem CRM ist dies der Ort, an dem Sie Verarbeitungsregeln dort festlegen, wo das Modell sie tatsächlich liest, beispielsweise „Kontaktdetails zusammenfassen statt wiedergeben“. MCP-Tool-Anmerkungen kennzeichnen ein Tool als Schreibgeschützt oder Destruktiv, wodurch readOnlyHint oder destructiveHint gesetzt werden.
Die Zugriffskontrolle wird Benutzern, Teams oder virtuellen Konten in zwei Dimensionen zugewiesen: auf welche Server eine Identität zugreifen kann und welche Tools innerhalb eines Servers sie aufrufen darf.
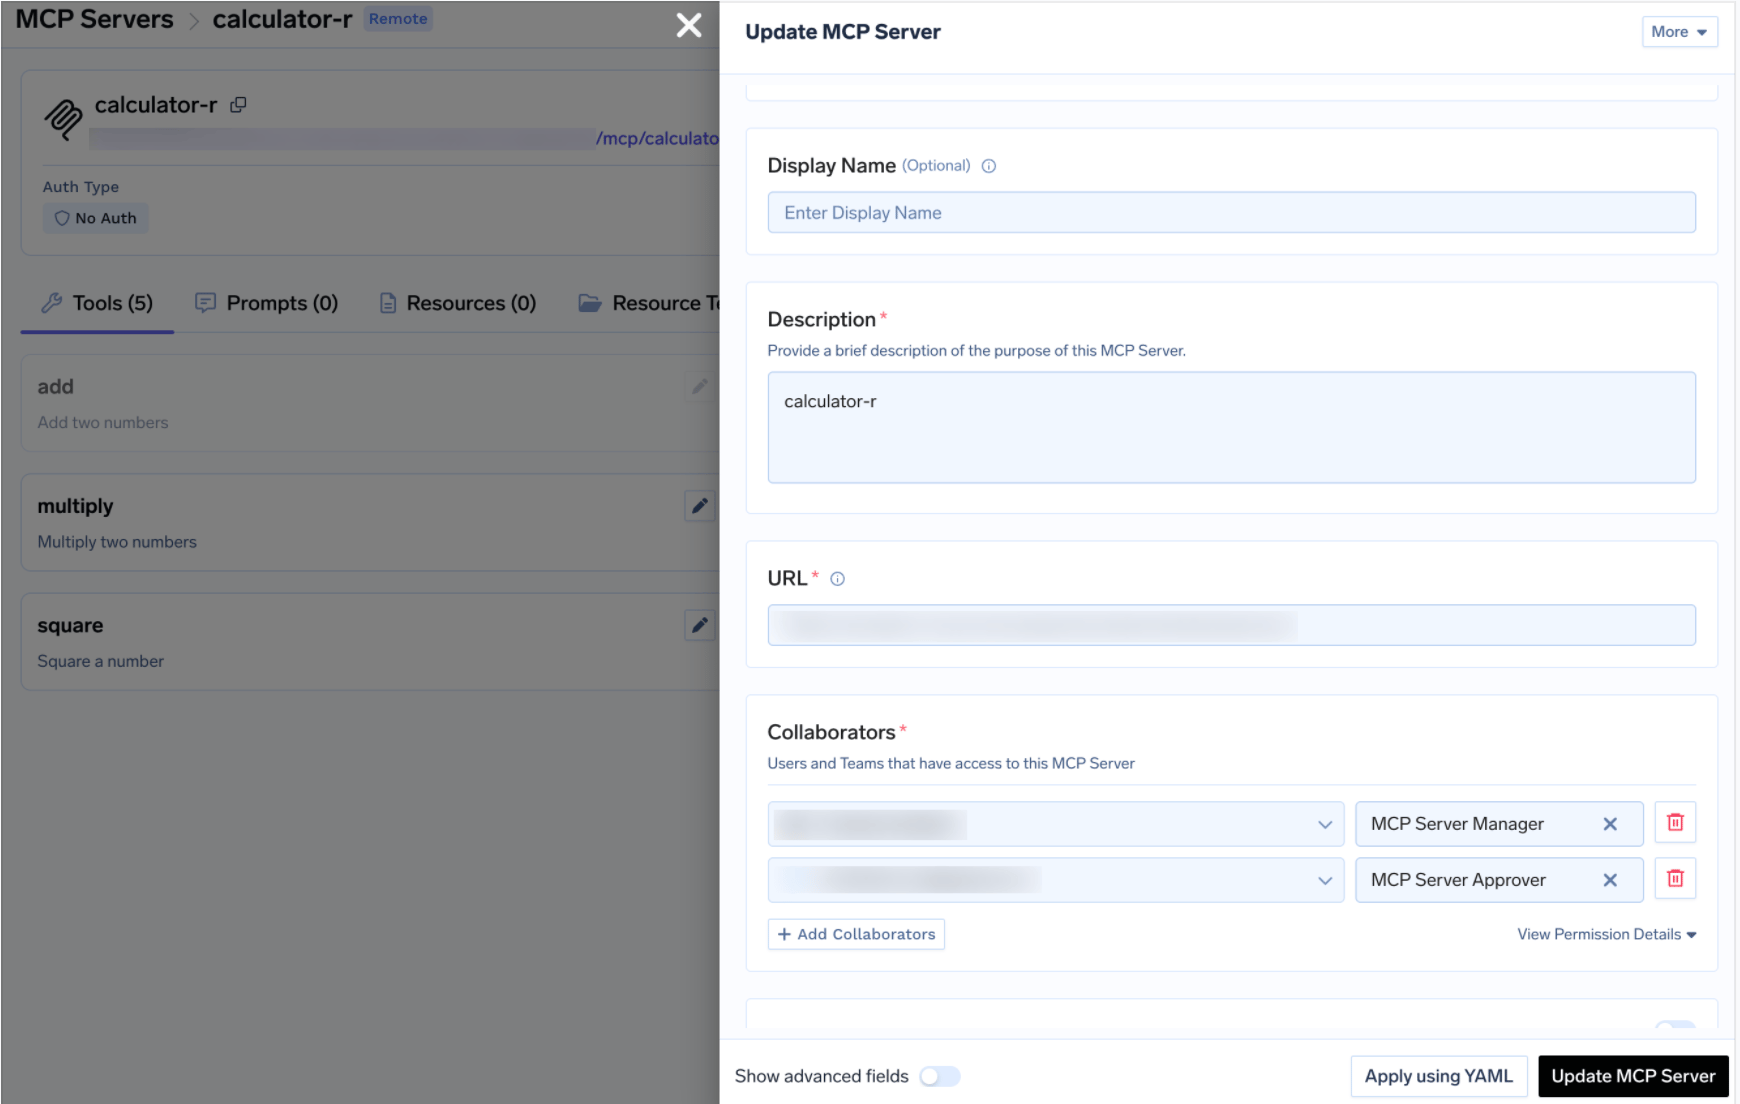
Das Deaktivieren von Tools ist eine grobe Methode. Manchmal soll eine Funktion zwar verfügbar, aber nicht unbeaufsichtigt sein – ein Massenabruf von Kontaktdaten ist hierfür das klassische Beispiel. Die Dokumentation nennt „Versenden externer Kommunikation“ und „Löschen von Datensätzen“ als Fälle, für die Genehmigungsrichtlinien als Schutzschranke dienen.
Ein geschützter Tool-Aufruf wird zurückgehalten, anstatt ausgeführt zu werden; es wird eine ausstehende Anfrage erstellt und die Genehmiger werden benachrichtigt. Nach der Genehmigung wird derselbe Aufruf desselben Anfragenden ausgeführt, bis die Berechtigung abläuft. Erstellen Sie eine Richtlinie unter AI Gateway → Richtlinien → MCP-Tool-Genehmigung (Beta):
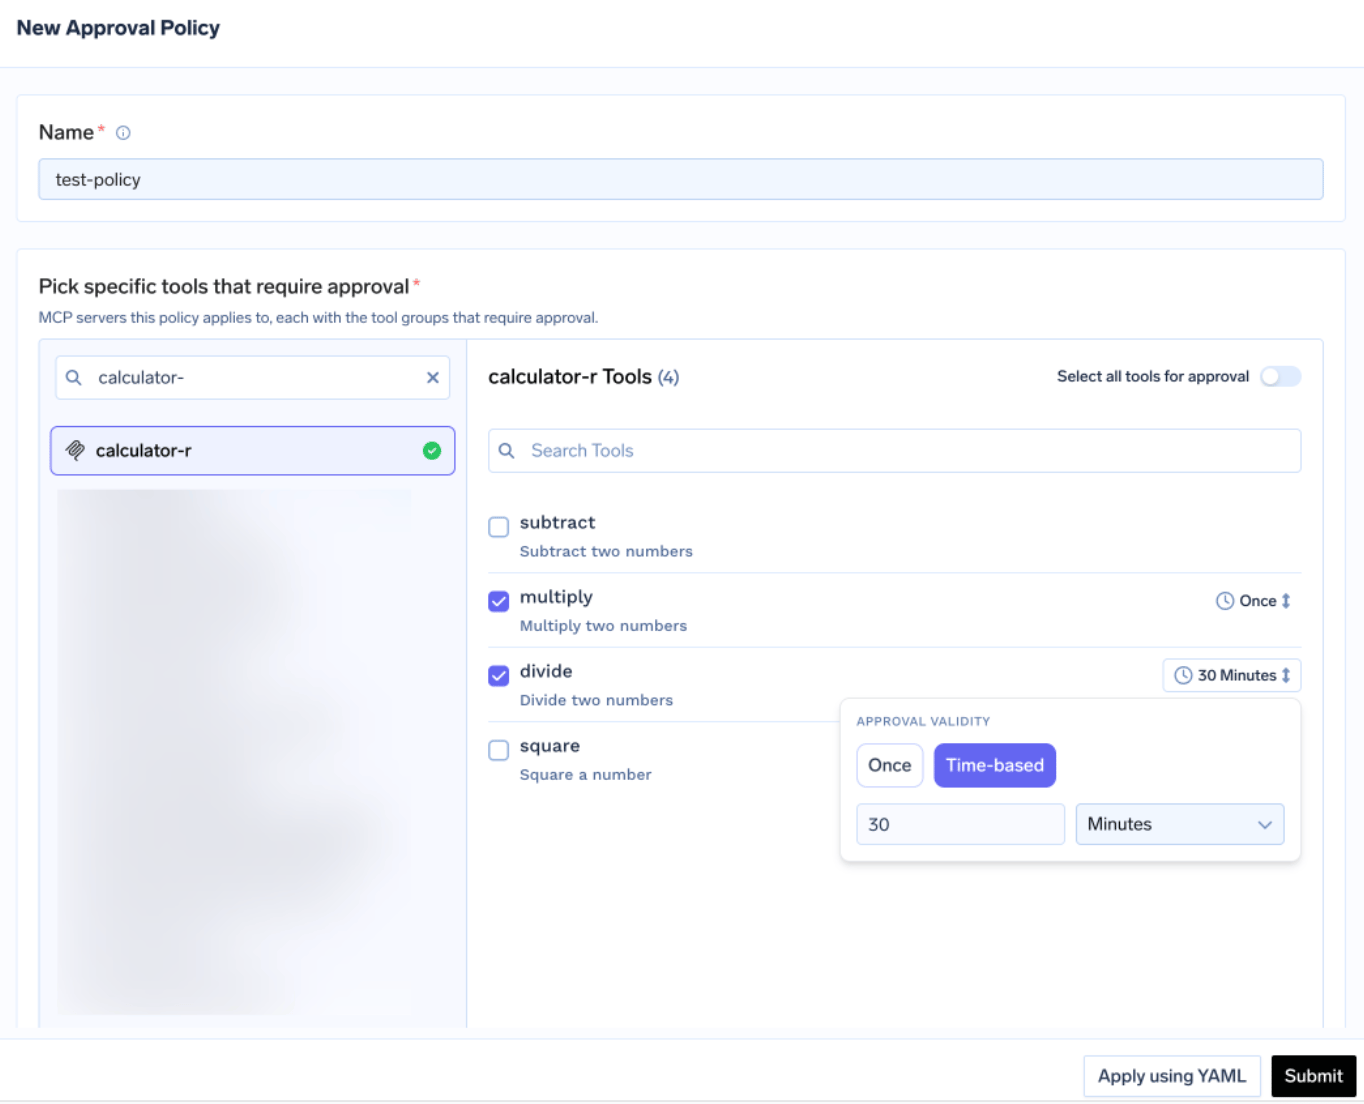
Jede Richtlinie benennt die Server, die sie schützt, sowie eine Genehmigungsumfang:
Bei sich überschneidenden Geltungsbereichen gilt die spezifischste Regel: benannt > destruktiv > alle. Gültigkeit ist Einmalig oder zeitbasiert in Minuten; bei Konflikten zwischen Richtlinien gewinnt die restriktivste Einstellung – Einmalig schlägt 10 Minuten, 10 Minuten schlägt 30.
Genehmiger werden per E-Mail, Slack, PagerDuty oder MS Teams benachrichtigt und prüfen Anfragen in der Konsole:
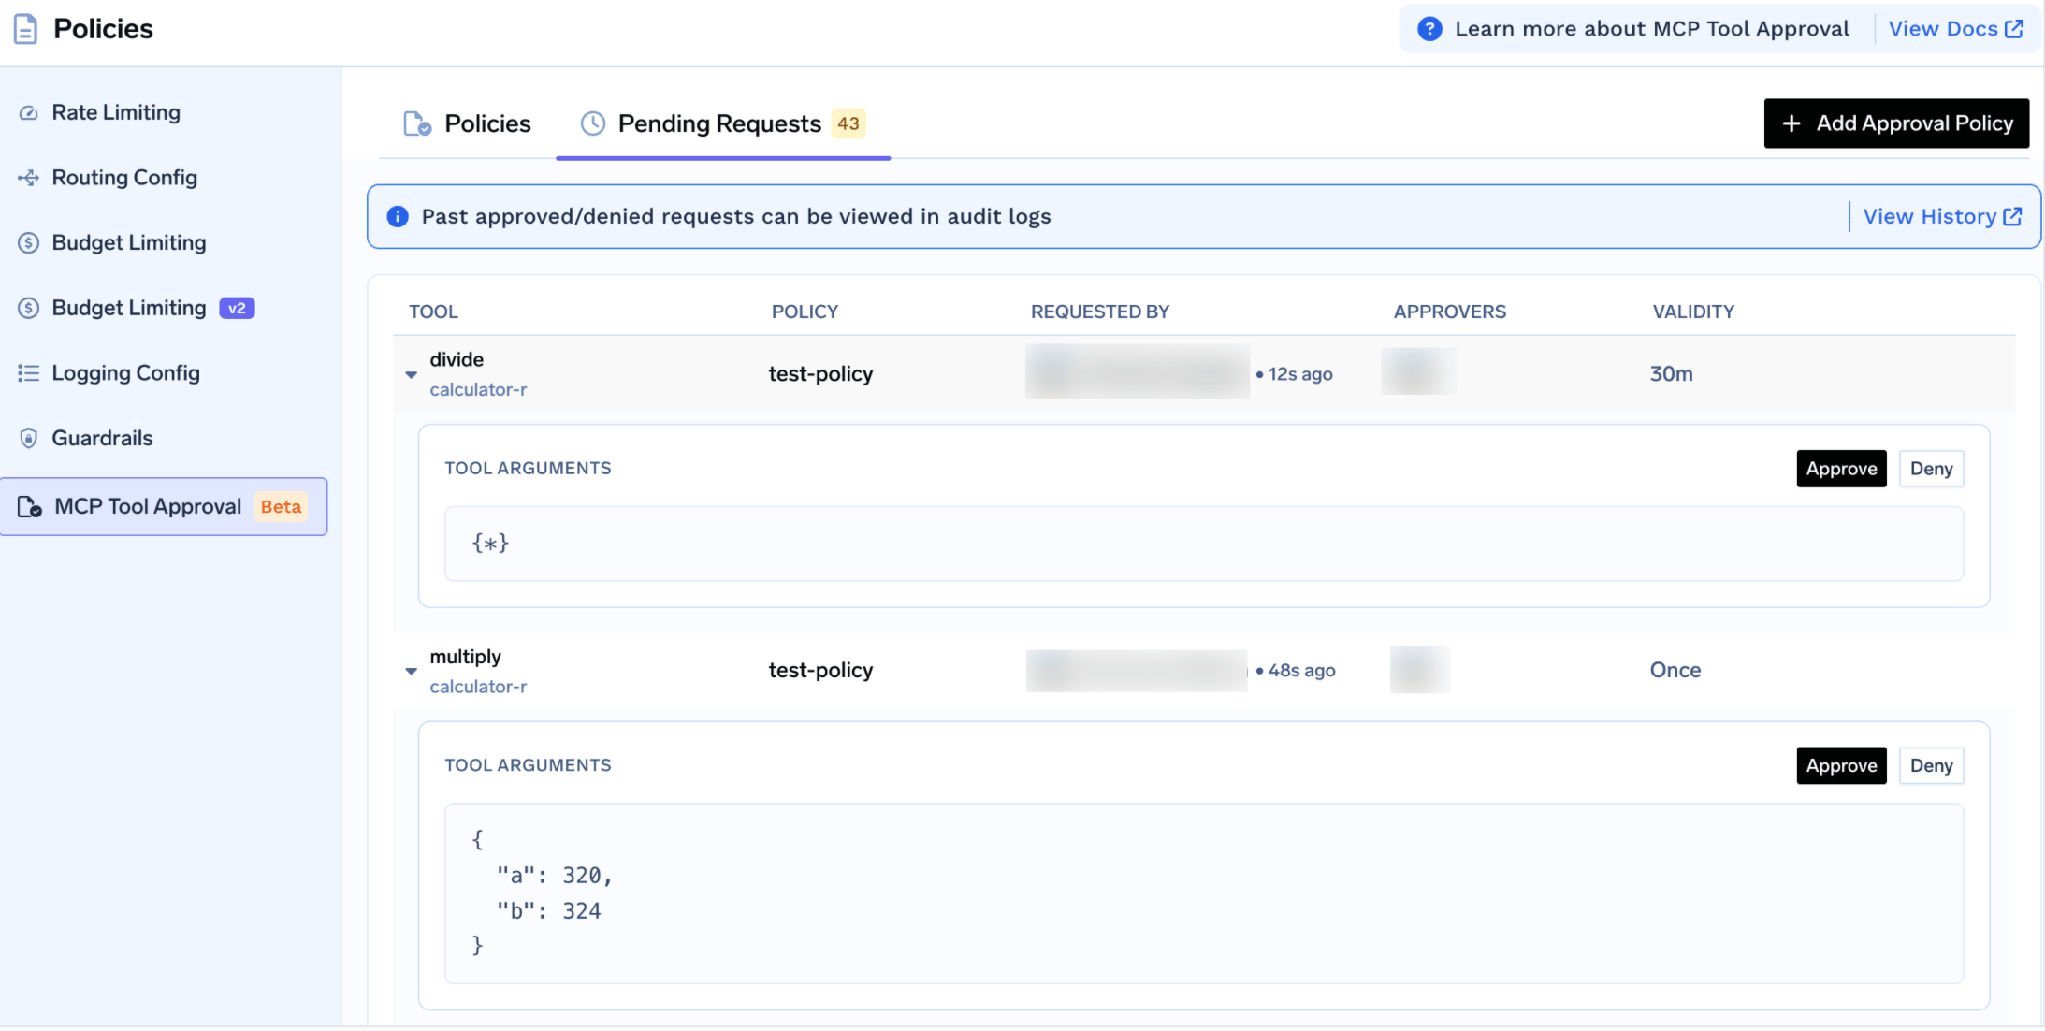
Jede Anfrage zeigt die Tool-Argumente an, sodass ein Genehmiger die tatsächliche Abfrage sieht, bevor er sie freigibt. Während die Anfrage aussteht, erhält der Aufrufer ein JSON-RPC-Ergebnis mit _meta.approval_status: "pending" anstelle eines Fehlers, sodass ein korrekt funktionierender Agent wartet und es erneut versucht. Berechtigungen sind pro Anfragesteller definiert und eine Ablehnung ist nicht dauerhaft.
Richtlinien werden ausschließlich von Mandantenadministratoren erstellt und gelöscht. Wenn der Server einer Richtlinie keine Mitarbeiter mit der Rolle „Genehmiger“ hat, können nur Mandantenadministratoren auf deren Anfragen reagieren – weisen Sie daher für einen CRM-Server gezielt Genehmiger zu.
Eine Steuerung ist spezifisch für diese Serverklasse: TrueFoundrys integriertes PII/PHI-Erkennung -Guardrail, betrieben durch Azure AI Language PII Detection auf der von TrueFoundry verwalteten Infrastruktur, ohne Drittanbieter-Schlüssel.
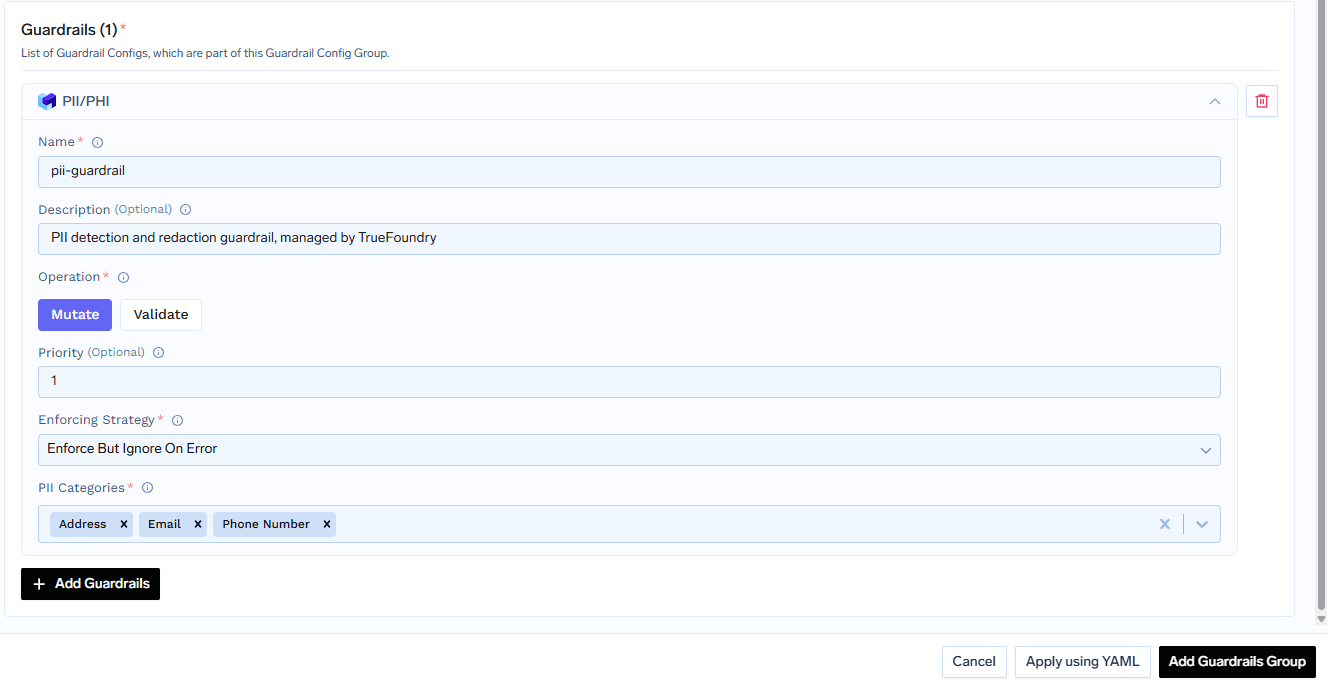
Es findet Anwendung auf vier Hooks – LLM-Eingabe, LLM-Ausgabe, MCP Pre Toolund MCP Post ToolDer letzte Punkt ist hier am wichtigsten: Das MCP Post Tool schwärzt erkannte Entitäten in Tool-Ausgaben, also der CRM-Antwort, die an das Modell zurückgeht. Entitäten werden durch Sternchen ersetzt, während der umgebende Text erhalten bleibt; aus support@contoso.com wird also *******************. Der Guardrail läuft ausschließlich im Mutate-Modus und Sie wählen die Entitätskategorien aus.
Ein Agent, der die Struktur einer Pipeline analysiert, benötigt keine E-Mail-Adressen oder Telefonnummern aus Kontaktdatensätzen. Durch das Schwärzen nach der Tool-Ausführung erhält das Modell die Struktur ohne Identifikatoren – ein kleinerer Daten-Footprint, der über die Konfiguration statt über Prompt-Anweisungen erreicht wird. Dies ist eine technische Kontrolle, kein Compliance-Versprechen; ob Ihre Nutzung des Servers regulatorische Standards erfüllt, müssen Sie mit Ihrem eigenen Rechtsbeistand klären.
Probieren Sie die Tools zunächst manuell aus. Klicken Sie auf Ausprobieren neben einem beliebigen Tool, füllen Sie die Parameter aus und lesen Sie die JSON-Antwort; Ausprobieren ist für Tools deaktiviert, die Sie ausgeschaltet haben.
Führen Sie dies mit einem Konto durch, dessen Berechtigungen Sie kennen: Autorisieren Sie sich als eingeschränkter Benutzer, führen Sie einen Lesevorgang aus und bestätigen Sie, dass Sie nur die Daten erhalten, die dieser Benutzer sehen darf. Wenn ein eingeschränktes Konto die gesamte Kontaktdatenbank zurückgibt, ist die Authentifizierungskette fehlerhaft.
Öffnen Sie den Anwendung -Tab für Ihre mandantenspezifische Gateway-URL und Client-Snippets.
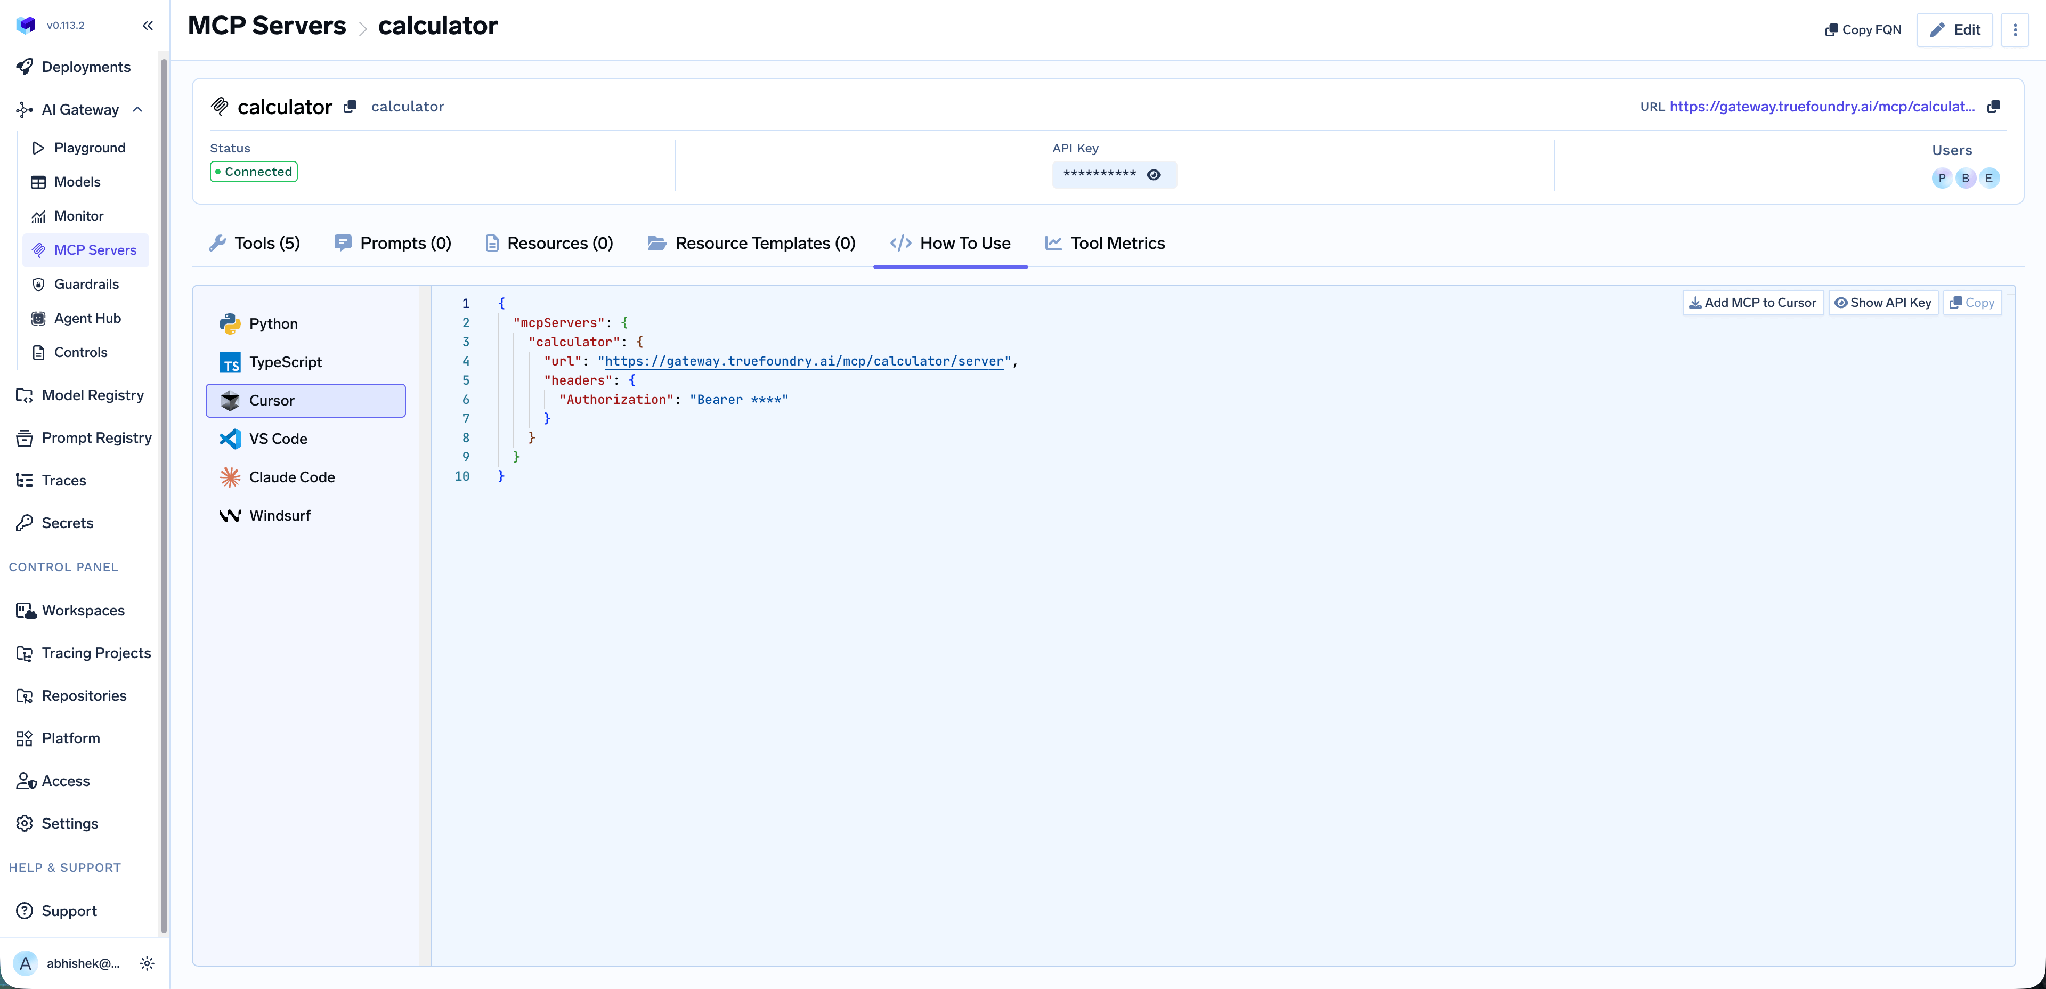
Er deckt Claude Code, VS Code, Claude Desktop, Cursor, Windsurf, Codex sowie die Python- und TypeScript-MCP-SDKs ab, und MCP zu Cursor hinzufügen schreibt die Konfiguration automatisch für Sie. Verwenden Sie die URL aus diesem Tab, anstatt sie manuell zusammenzusetzen – sie ist mandantenspezifisch, und ein manuell erstellter Endpunkt ist die häufigste Ursache dafür, dass ein Client zwar eine Verbindung herstellt, aber keine Tools auflistet.
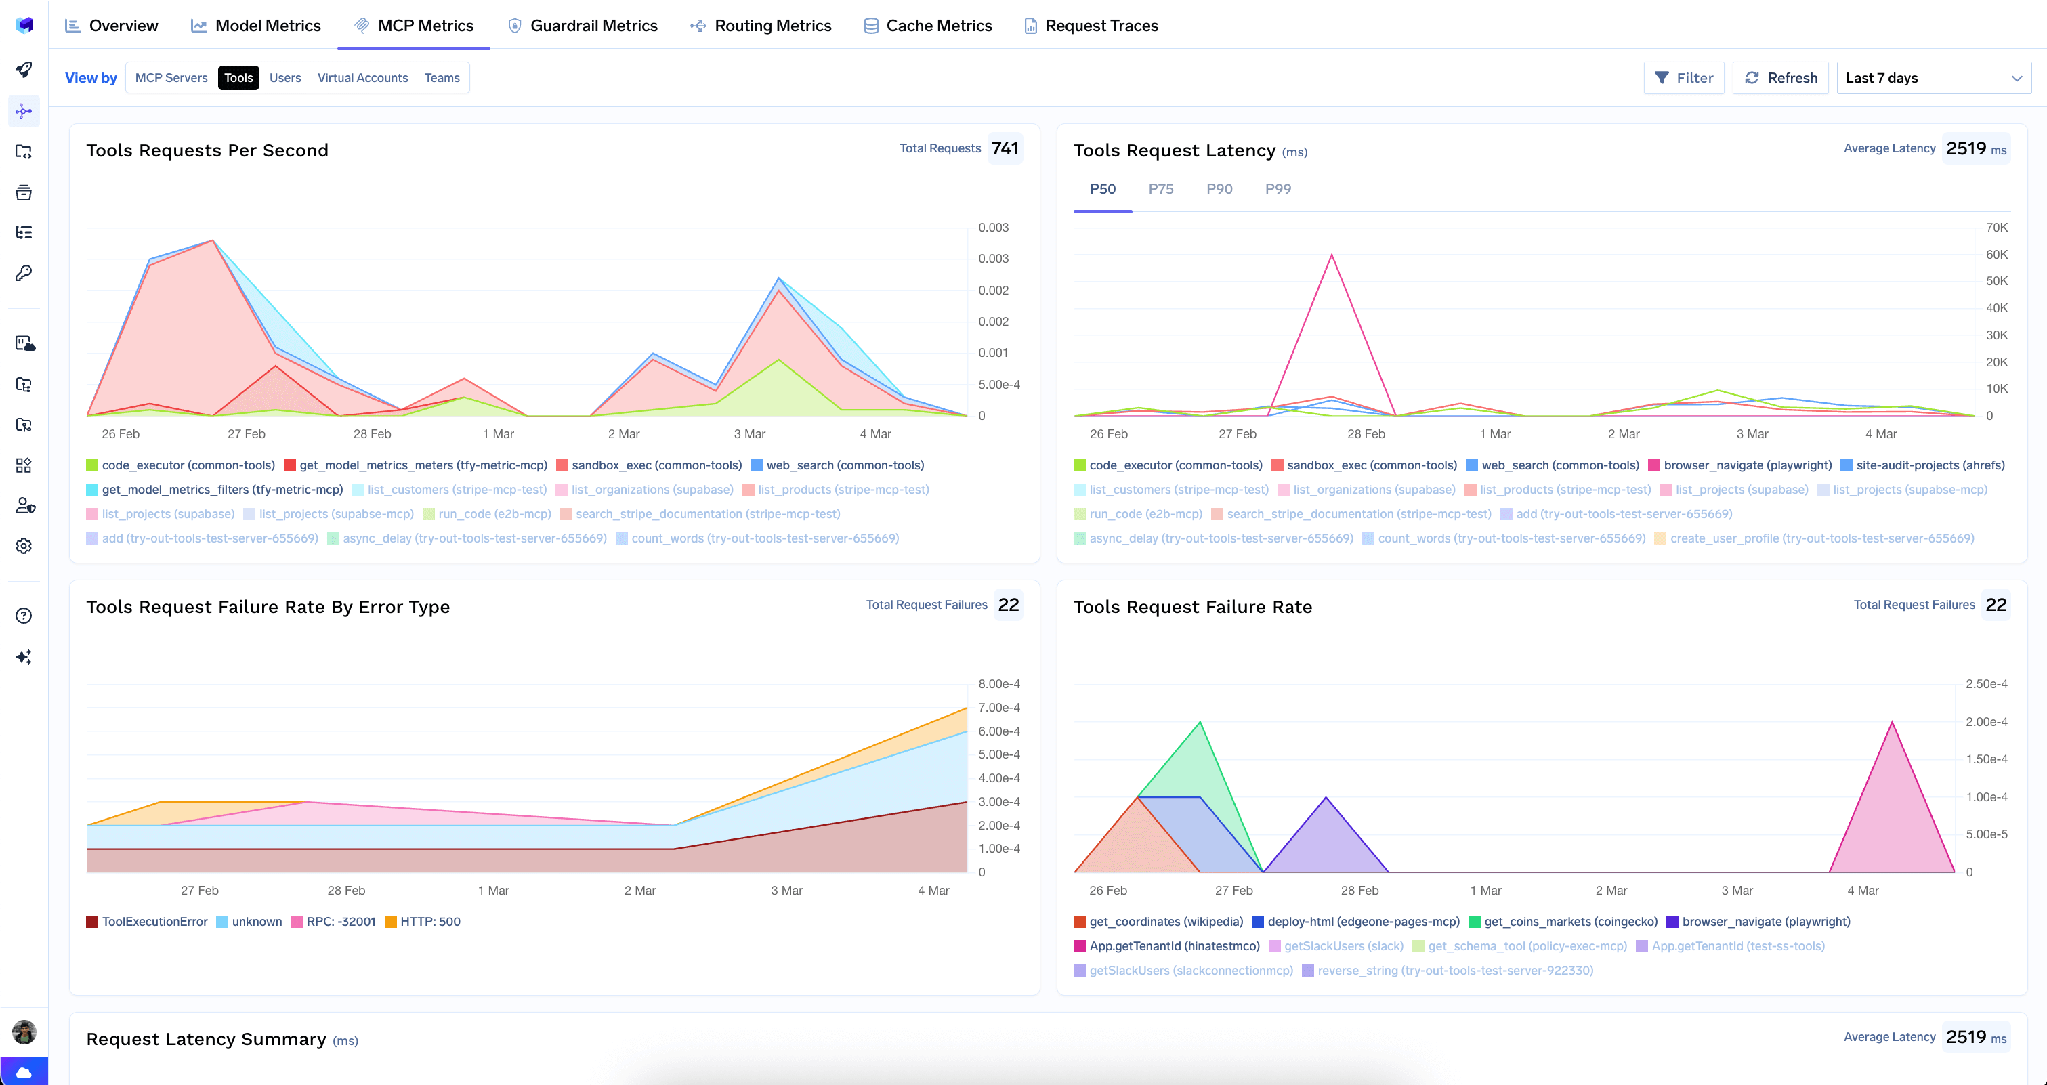
Metriken auf Tool-Ebene. Das MCP-Metriken-Dashboard schlüsselt Anfragen pro Sekunde, Latenzzeiten bei P50/P75/P90/P99, Fehlerraten nach Fehlertyp sowie die Anzahl der Anfragen pro Tool auf.
Vollständige Beobachtbarkeit von Anfragen. Jeder Tool-Aufruf wird mit Anruferidentität, Tool-Name, Eingaben und Latenz nachverfolgt und über OpenTelemetry in Grafana, Datadog oder Prometheus exportiert. So wird aus „ein Agent hat Kundendaten gelesen“ die Information „diese Identität hat diese Datensätze zu diesem Zeitpunkt über dieses Modell gelesen“ – und eine Zugriffsüberprüfung wird überhaupt erst möglich.
Geringer Overhead. Das Gateway fügt etwa 3–4 ms an Latenz hinzu und bewältigt über 350 Anfragen pro Sekunde auf einer einzelnen vCPU.
Ein zentrales Verzeichnis. Sobald mehrere Server registriert sind, bündelt ein virtueller MCP-Server eine kuratierte Auswahl ihrer Tools hinter einem einzigen Endpunkt – so erhält ein Agent für die Pipeline-Überprüfung nur spezifische HubSpot- und Slack-Tools und sonst nichts.
Mandantenadministratoren können über das Drei-Punkte-Menü neben Bearbeiten:
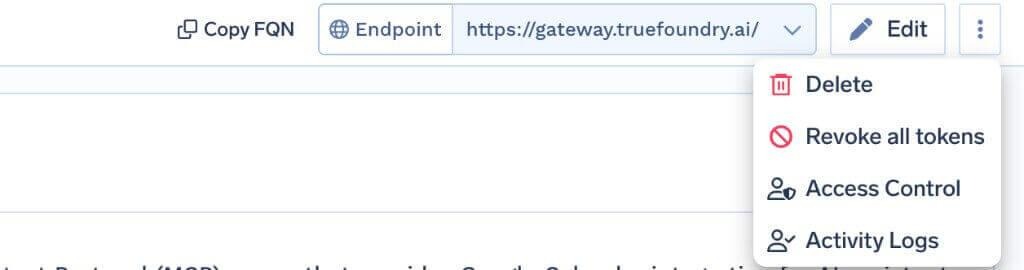
Alle Token widerrufen löscht alle Authentifizierungs-Overrides und gespeicherten OAuth-Token für alle Benutzer und virtuellen Konten auf diesem Server. Dies wird bei der nächsten Anfrage wirksam und in den Aktivitätsprotokollen festgehalten. Der Vorgang ist unumkehrbar und nur für Mandantenadministratoren sichtbar.
Die Einschränkung ist wichtig: Sie löscht Token nur am Gateway und widerruft die Berechtigung nicht auf der Seite von HubSpot. Widerrufen Sie im Falle eines Sicherheitsvorfalls auch die Autorisierung der Auth-App in HubSpot und rotieren Sie das Client Secret.
Es handelt sich nicht um ein verwaltetes MCP, verwenden Sie also nicht die verwaltete Redirect-URI. Der dokumentierte Ablauf ist Verbinden eines beliebigen Remote-MCP-Servers mit Ihrer eigenen Auth-App, daher lautet die Redirect-URL https://<tfy-control-plane-base-url>/api/svc/v1/llm-gateway/mcp-servers/oauth2/callback. Das Einfügen von https://auth.truefoundry.com/mcp/oauth2/callback in die HubSpot-App schlägt fehl. [ÜBERPRÜFEN: Ob HubSpot in Ihrer Plattformversion auch über den TrueFoundry Managed MCP-Katalog bereitgestellt werden kann — die Dokumentationsseite beschreibt nur den Remote-Server-Ablauf.]
MCP-Auth-Apps sind eine eigene Kategorie. Der Bereich Entwicklung → MCP-Auth-Apps in HubSpot unterscheidet sich von der allgemeinen App-Entwickler-Oberfläche; auf dem Bildschirm für private oder öffentliche Apps stimmen die Felder nicht überein.
„Schreibgeschützt“ ist eine Eigenschaft des aktuellen Servers, keine Garantie. Definieren Sie die Scopes so, als könnten Schreib-Tools jederzeit auftauchen: Lassen Sie Neue Tools standardmäßig aktivieren deaktiviert, damit ein Vendor-Release Ihrem Agenten nicht stillschweigend die Berechtigung erteilt, CRM-Datensätze zu ändern.
Der HubSpot-MCP-Server ist eine der nützlichsten Integrationen, die ein Revenue-Team einem Agenten zur Verfügung stellen kann. Es ist zudem eine der wenigen, bei denen sich nicht die Frage stellt, ob etwas kaputtgehen könnte, sondern ob ein Modell überhaupt darauf zugreifen sollte. Die Datensätze gehören echten Personen, deren erteilte Einwilligung kein LLM vorsah, und eine reine Leseoberfläche trägt nichts dazu bei, die Frage der Offenlegung zu klären.
Was das Ganze vertretbar macht, ist spezifisch: benutzerbezogenes OAuth, damit das Berechtigungsmodell von HubSpot in Kraft bleibt; toolbasierte Scoping-Regeln, damit Kontaktdaten für Agenten, die sie nicht benötigen, unerreichbar sind; PII-Schwärzung, damit Identifikatoren niemals in den Modellkontext gelangen; und ein nachverfolgbares Anrufprotokoll, damit Sie jederzeit nachvollziehen können, wer was gelesen hat. Registrieren Sie es einmal als Remote-Server und Sie erhalten alle vier Funktionen.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.




Es ist der Remote-Server für das Model Context Protocol von HubSpot unter https://mcp.hubspot.com, der CRM-Daten als Tools bereitstellt, die ein KI-Agent aufrufen kann. Laut der Dokumentation von TrueFoundry bietet er über OAuth2 Lesezugriff auf CRM-Objekte, darunter Kontakte, Unternehmen, Deals, Tickets, Rechnungen und Angebote.
In zwei Teilen. Gehen Sie in HubSpot zu Development → MCP Auth Apps, erstellen Sie eine App, setzen Sie deren Redirect-URL auf https://<tfy-control-plane-base-url>/api/svc/v1/llm-gateway/mcp-servers/oauth2/callback und kopieren Sie Client ID und Secret. Verwenden Sie in TrueFoundry Add MCP Server → Connect any Remote MCP Server mit https://mcp.hubspot.com, OAuth2, Authorization Code, Ihren Anmeldeinformationen und JWT Source Access Token.
Die Dokumentation beschreibt den Umfang nach CRM-Objektfamilien – Kontakte, Unternehmen, Deals, Tickets, Rechnungen, Angebote – mit Lesezugriff. Die genaue Liste ist das, was HubSpot an Ihren Server zurückgibt; sie ist im Tab Tools sichtbar, wo sich jedes Tool aktivieren, deaktivieren, neu beschreiben oder annotieren lässt.
Ja. TrueFoundry läuft in Ihrer VPC, On-Prem, Air-Gapped oder hybrid, sodass Prompts und Antworten Ihre Domäne nie verlassen, auch wenn Sie über viele Anbieter hinweg routen.
Ja. Es umfasst ein MCP Gateway, ein Agent Gateway und eine MCP & Agents Registry mit Zugriffskontrolle auf Tool-Ebene. Agenten auf Basis von LangGraph, CrewAI, AutoGen oder einem eigenen Framework lassen sich alle zentral steuern.
Ja. Das Gateway ist OpenTelemetry-kompatibel und lässt sich in Grafana, Datadog, Prometheus oder Ihren bevorzugten Stack integrieren. Es verfolgt jede Anfrage vom Prompt bis zur Ausführung von Tools und Modellen, sodass Sie eine einheitliche Protokollierung erhalten, ohne Ihre bestehenden Systeme entfernen zu müssen.



Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet