October 5, 2023
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Large Language Models können mittlerweile mit atemberaubender Flüssigkeit Schlussfolgerungen ziehen, programmieren und Inhalte generieren. Dennoch bleiben sie von den Daten, Arbeitsabläufen und APIs getrennt, die Ihr Unternehmen einzigartig machen. Das Ergebnis: Leistungsstarke Modelle, für die nach wie vor Menschen Daten manuell zwischen Tools kopieren und einfügen müssen.
Wir sind in das Zeitalter der agentischen AI eingetreten, in dem LLM-gestützte Agenten autonom Tools aufrufen, Vorfälle auslösen oder CRMs aktualisieren können. Um jedoch sicher und zuverlässig zu agieren, benötigen Agenten eine universelle Möglichkeit, Unternehmens-APIs zu ermitteln und aufzurufen.
Dieser universelle Port ist das Model Context Protocol (MCP). In diesem Beitrag beleuchten wir MCP, warum es für Unternehmen wichtig ist und wie der neue AI Gateway mit MCP-Unterstützung von TrueFoundry diese Vision in die Produktionsrealität umsetzt.
Wir haben vor Kurzem ein ausführliches Webinar zur Nutzung des Model Context Protocol (MCP) in Unternehmensumgebungen veranstaltet.
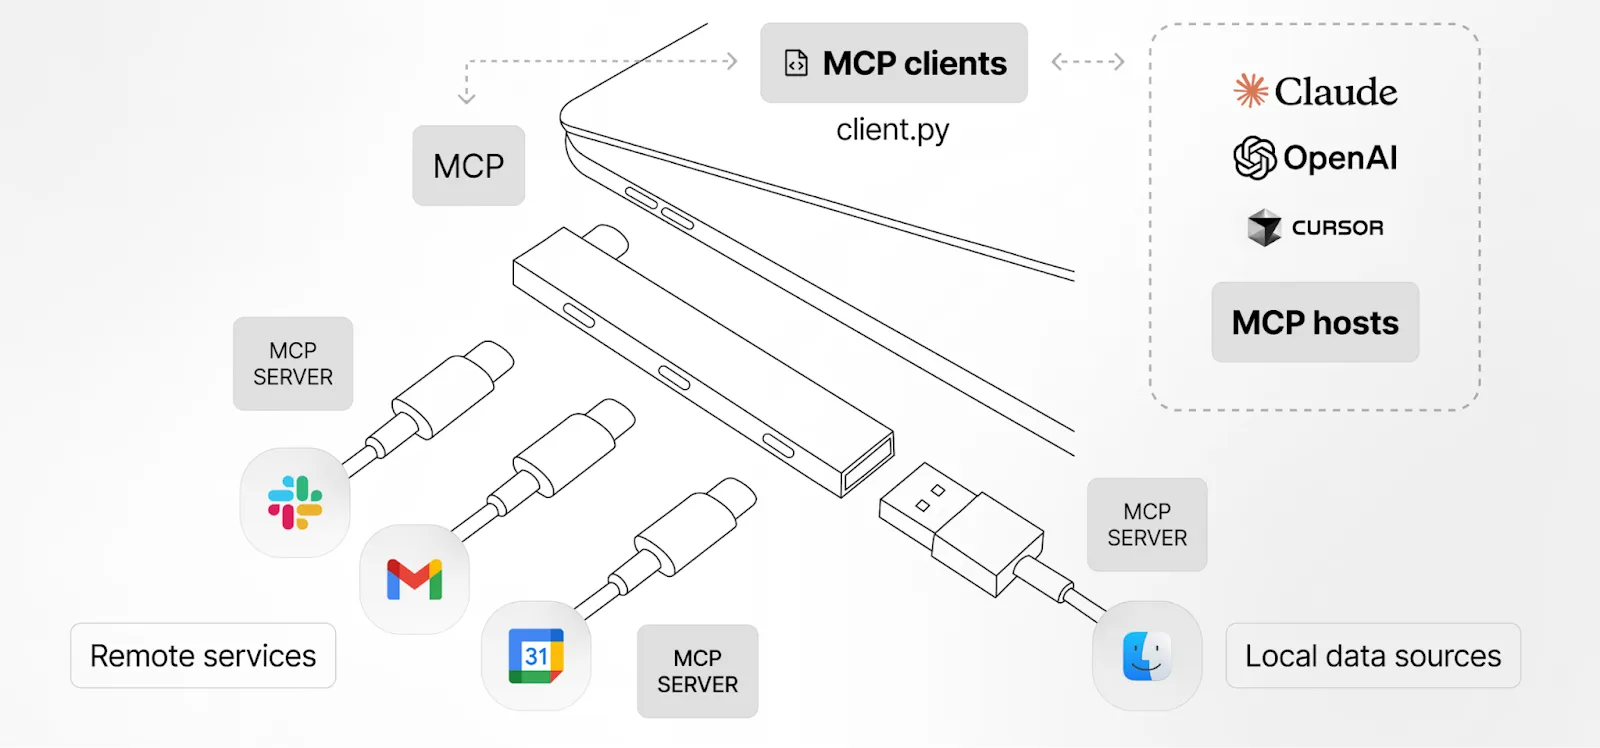
MCP ist ein offener Standard, mit dem Software ihre API-Oberfläche in einem LLM-freundlichen Schema bereitstellen kann – stellen Sie es sich wie USB-C für AI-Anwendungen vor. Ein MCP-Server veröffentlicht Tool-Definitionen, Authentifizierungsanforderungen und Nutzungsbeschreibungen, die ein LLM zur Laufzeit auslesen kann.
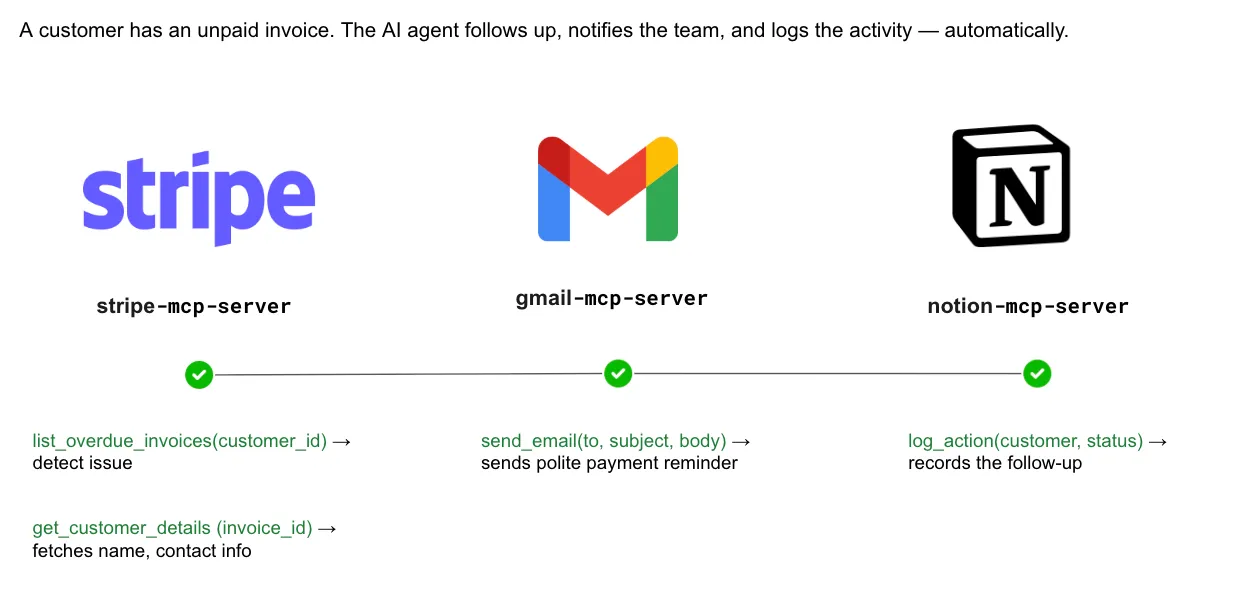
Mit MCP können Sie beispielsweise einen Rechnungsausstellungs-Agenten erstellen. Wenn die Rechnung eines Kunden ihr Fälligkeitsdatum überschreitet, nutzt der Agent folgenden Workflow:
Der gesamte Workflow wird autonom ausgeführt – Erkennen, Benachrichtigen und Aufzeichnen –, was den manuellen Kontextwechsel und die Dateneingabe überflüssig macht. Da jeder Schritt in einem wiederverwendbaren MCP-Aufruf gekapselt ist, lässt sich dieselbe Architektur nahtlos auf weitere Finanzprozesse erweitern, von Verlängerungen von Abonnements bis hin zu Auszahlungen an Lieferanten, und bietet so eine konsistente Automatisierungsebene.
Da Unternehmen AI zunehmend in den täglichen Betrieb integrieren, ist die Sicherung von Daten und die Kontrolle von AI-Interaktionen essenziell geworden. Ein sicherer AI Gateway fungiert als Schutzschicht, die eine sichere, konforme und effiziente AI-Nutzung gewährleistet.
Die Bereitstellung eines einzelnen Demo-Servers ist einfach, die unternehmensweite Einführung von MCP hingegen nicht. Zu den häufigsten Hürden gehören:
Da Unternehmen das Model Context Protocol (MCP) einführen, um AI-Modelle mit Tools, APIs und Unternehmensdaten zu verbinden, ist eine starke Governance essenziell, um sichere, konforme und gut verwaltete Interaktionen zu gewährleisten. MCP-spezifische Kontrollen helfen, unbefugten Zugriff zu verhindern, sensible Informationen zu schützen und die betriebliche Integrität aufrechtzuerhalten, während gleichzeitig AI-Innovationen ermöglicht werden.
Zentralisierte Richtliniendurchsetzung ermöglicht es Unternehmen, klare Regeln dafür zu definieren, wie AI-Systeme auf Tools und Daten zugreifen. In Kombination mit granularer Zugriffskontrolle können Administratoren Berechtigungen basierend auf Rollen, Benutzern oder spezifischen Modellen einschränken, was Missbrauchsrisiken reduziert. Kontextbezogene Berechtigungen stärken die Sicherheit weiter, indem sie sicherstellen, dass nur die erforderlichen Daten geteilt werden, was die Datenminimierung und den Schutz der Privatsphäre unterstützt.
Audit-Trails und Echtzeitüberwachung bieten Transparenz, indem sie die Tool-Nutzung, den Datenzugriff und ungewöhnliche Aktivitäten nachverfolgen. Diese Einblicke helfen Teams, Bedrohungen frühzeitig zu erkennen und die Rechenschaftspflicht zu wahren. Versionskontrolle und Konfigurationsmanagement spielen ebenfalls eine Schlüsselrolle, indem sie Fehlkonfigurationen verhindern und sicherstellen, dass MCP-Integrationen sicher und konsistent bleiben.
Schließlich unterstützt die MCP-Governance die Einhaltung regulatorischer Anforderungen und ermöglicht eine schnelle Reaktion auf Vorfälle. Wenn verdächtige Aktivitäten auftreten, können betroffene MCP-Endpunkte schnell isoliert werden. Mit dem richtigen Governance-Framework können Unternehmen die MCP-Einführung zuversichtlich skalieren und gleichzeitig Daten, Systeme und Benutzer schützen.
Der AI Gateway von TrueFoundry bot bereits einen einheitlichen Proxy mit niedriger Latenz für mehrere LLM-Anbieter. Heute erweitern wir ihn zur zentralen MCP Control Plane innerhalb Ihrer VPC – in jeder Cloud oder On-Premise.
| Kriterium | Was sollten Sie bewerten? | Priorität | TrueFoundry |
|---|---|---|---|
| Latenz | Fügt <10ms p95-Overhead für Time-to-First-Token hinzu? | Must Have | ✅ Unterstützt |
| Datenresidenz | Speichert Protokolle innerhalb Ihrer Region (EU/US)? | Abhängig vom Anwendungsfall | ✅ Unterstützt |
| Latenzbasiertes Routing | Leitet automatisch basierend auf Echtzeit-Latenz/Ausfällen um? | Must Have | ✅ Unterstützt |
| Schlüssel-Rotation & -Widerruf | Schlüssel ohne Ausfallzeit rotieren oder widerrufen? | Must Have | ✅ Unterstützt |
| Schlüssel-Rotation & -Widerruf | Schlüssel ohne Ausfallzeit rotieren oder widerrufen? | Must Have | ✅ Unterstützt |
| Schlüssel-Rotation & -Widerruf | Schlüssel ohne Ausfallzeit rotieren oder widerrufen? | Must Have | ✅ Unterstützt |
| Schlüssel-Rotation & -Widerruf | Schlüssel ohne Ausfallzeit rotieren oder widerrufen? | Must Have | ✅ Unterstützt |
| Schlüssel-Rotation & -Widerruf | Schlüssel ohne Ausfallzeit rotieren oder widerrufen? | Must Have | ✅ Unterstützt |
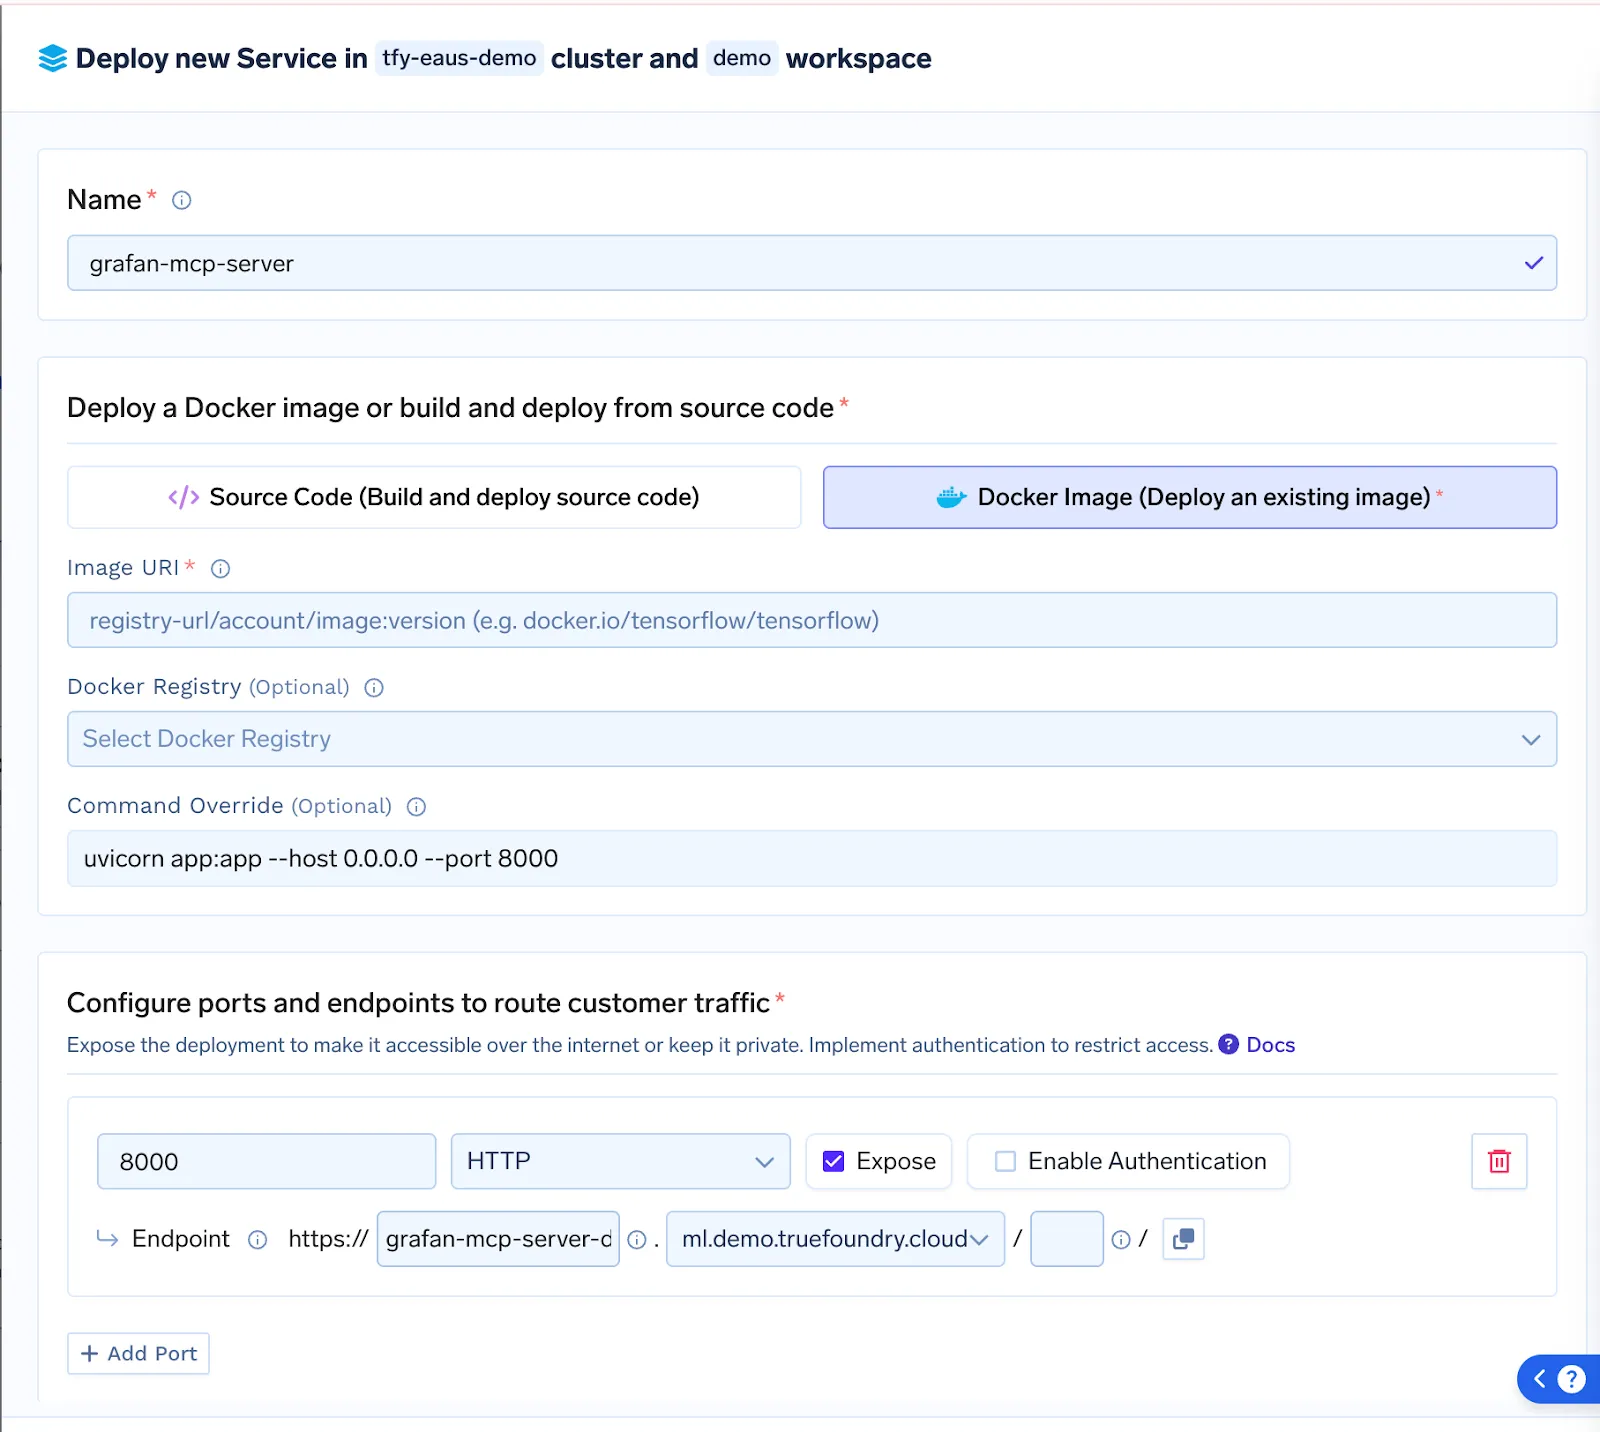
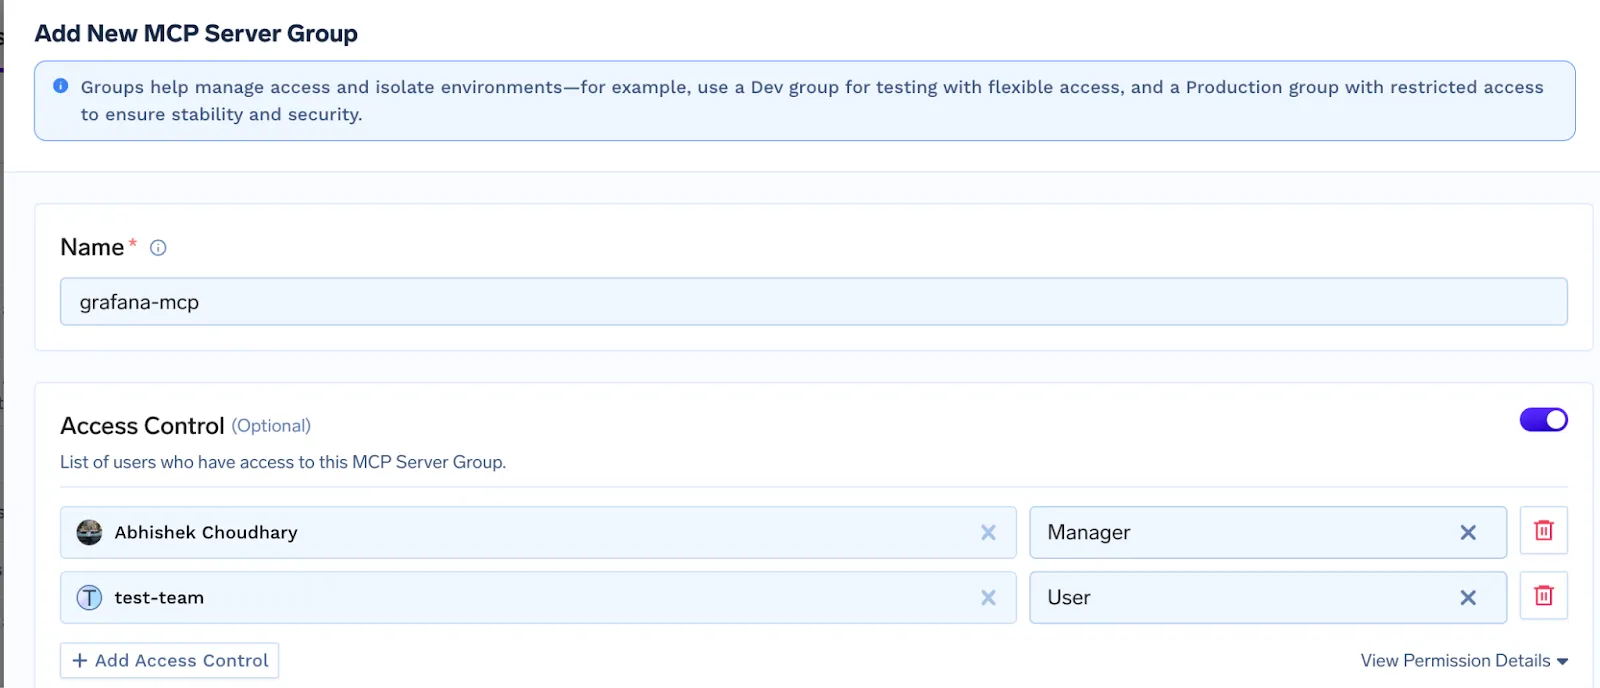
Mühelose MCP-Server-Bereitstellung: Stellen Sie Server als Quellcode oder Docker bereit; der Gateway übernimmt Container-Build, Rollout und Auto-Scaling ohne Ausfallzeiten.
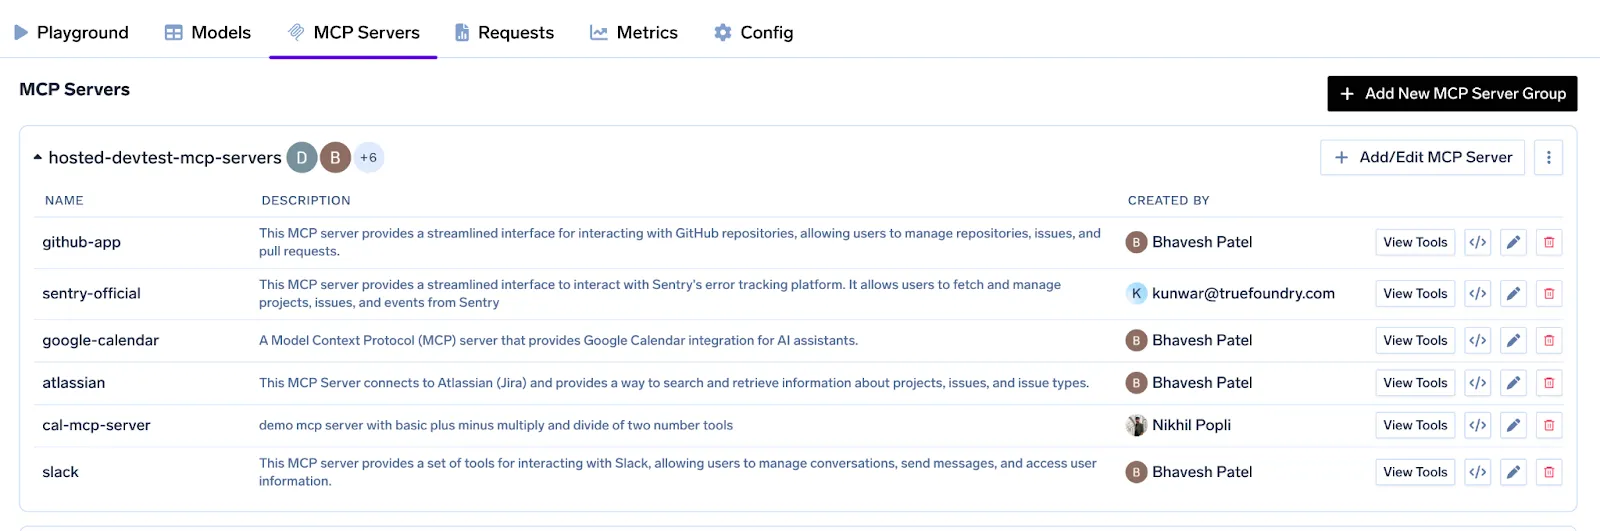
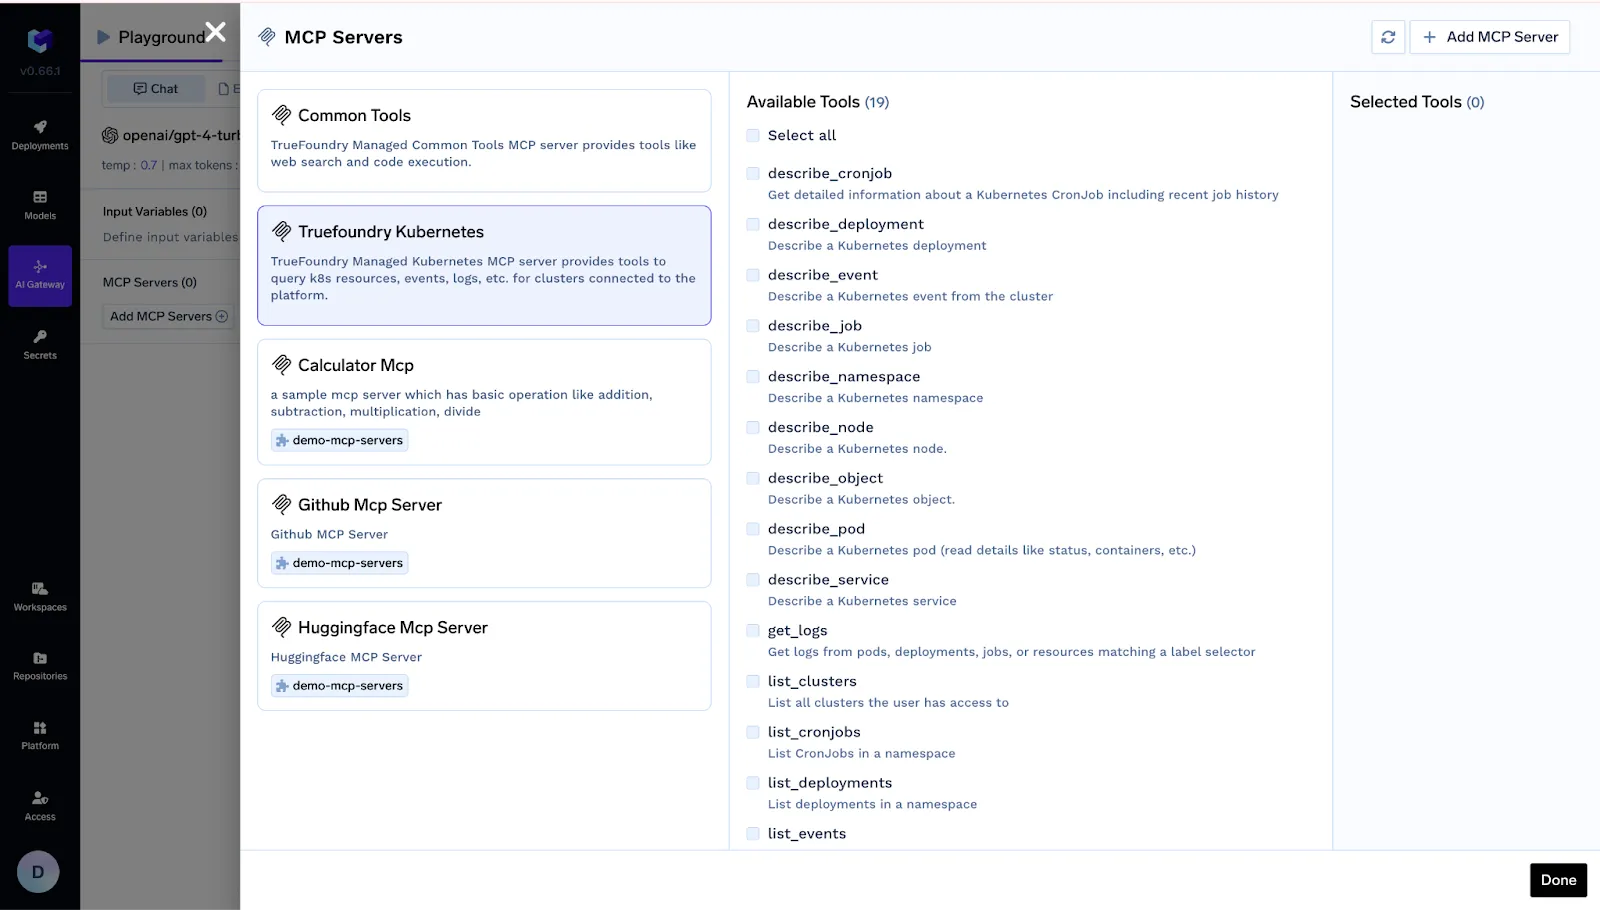
Zentrale Registry & OAuth-gestützte Authentifizierung: Eine einzige Oberfläche listet Slack, GitHub, Salesforce – oder Ihren benutzerdefinierten Postgres-MCP – komplett mit Token-Refresh-Logik und benutzerbezogenen Scopes auf.
Feingranulare Zugriffskontrolle: Weisen Sie Server (oder einzelne Tools) spezifischen Teams, Service-Accounts oder Umgebungen zu, damit ein Staging-Agent nicht auf Produktionsdaten zugreifen kann.
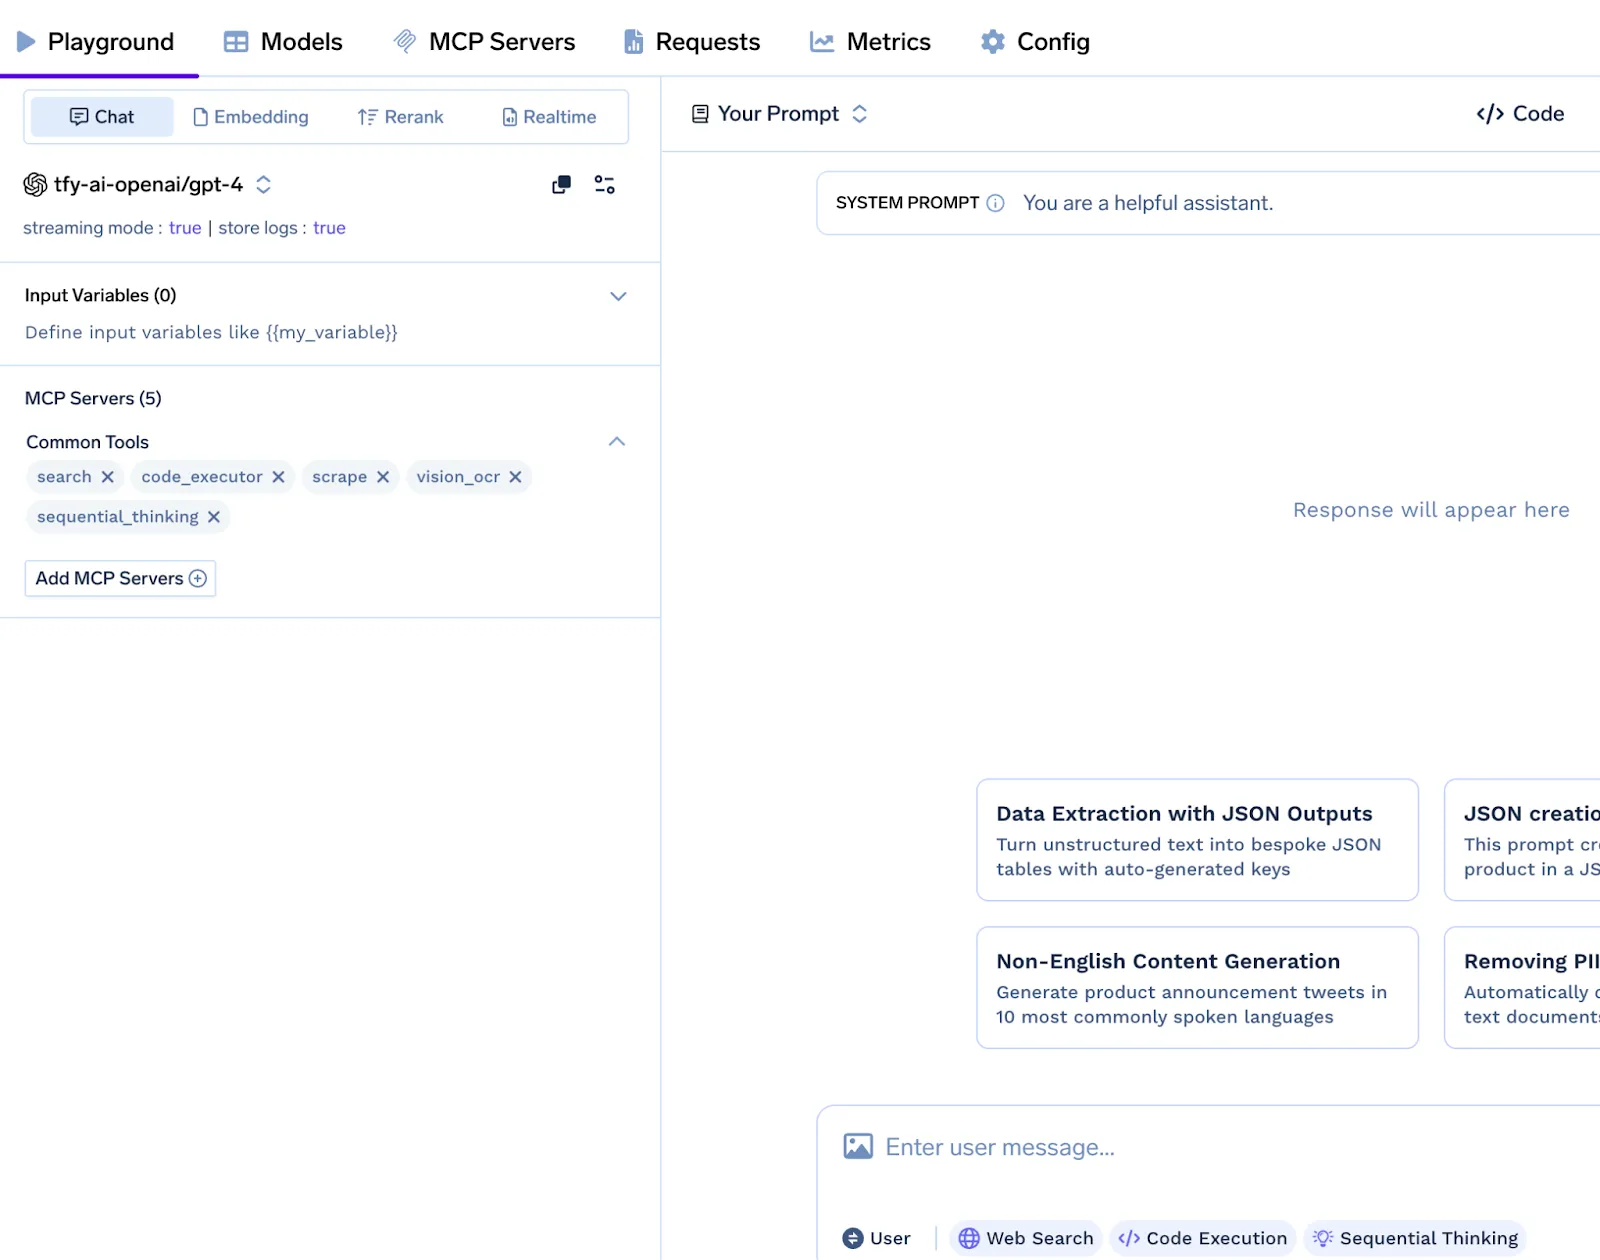
Agent Playground & Code-Snippets: Richten Sie Agenten in Minuten ein: Wählen Sie Tools aus, schreiben Sie einen Prompt, beobachten Sie Traces in Echtzeit und kopieren Sie anschließend fertige Python-Snippets in Ihre Pipeline.
Guardrails, Observability & Rate-Limiting: PII-Schwärzung, Hooks für manuelle Genehmigungen, Quotas pro Tool und vollständige verteilte Traces.
Nachfolgend finden Sie zwei praktische Beispiele, die wir im Webinar gezeigt haben. Jedes Beispiel folgt einem klaren Schritt-für-Schritt-Ablauf, damit Sie sich vorstellen können, was der Agent im Hintergrund tut.
Zweck — Automatisierte Triagierung und Behebung von Produktionsfehlern.
Workflow:
Zweck — Bereitstellung prägnanter Kandidaten-Briefings vor dem Zusammentreffen von Interview-Panels.
Workflow:
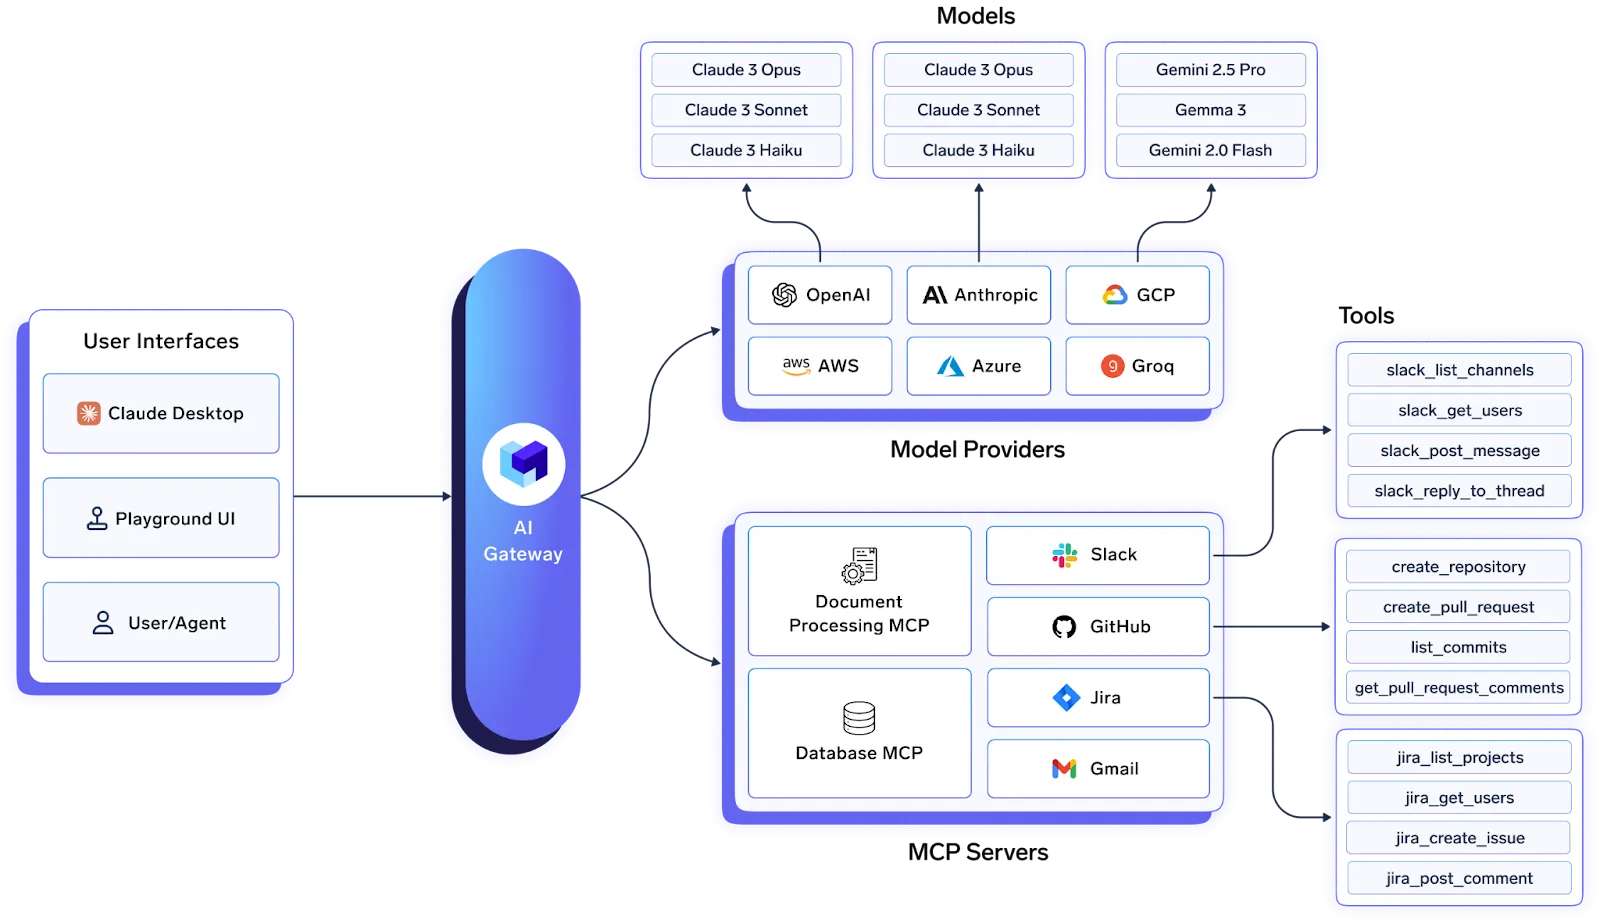
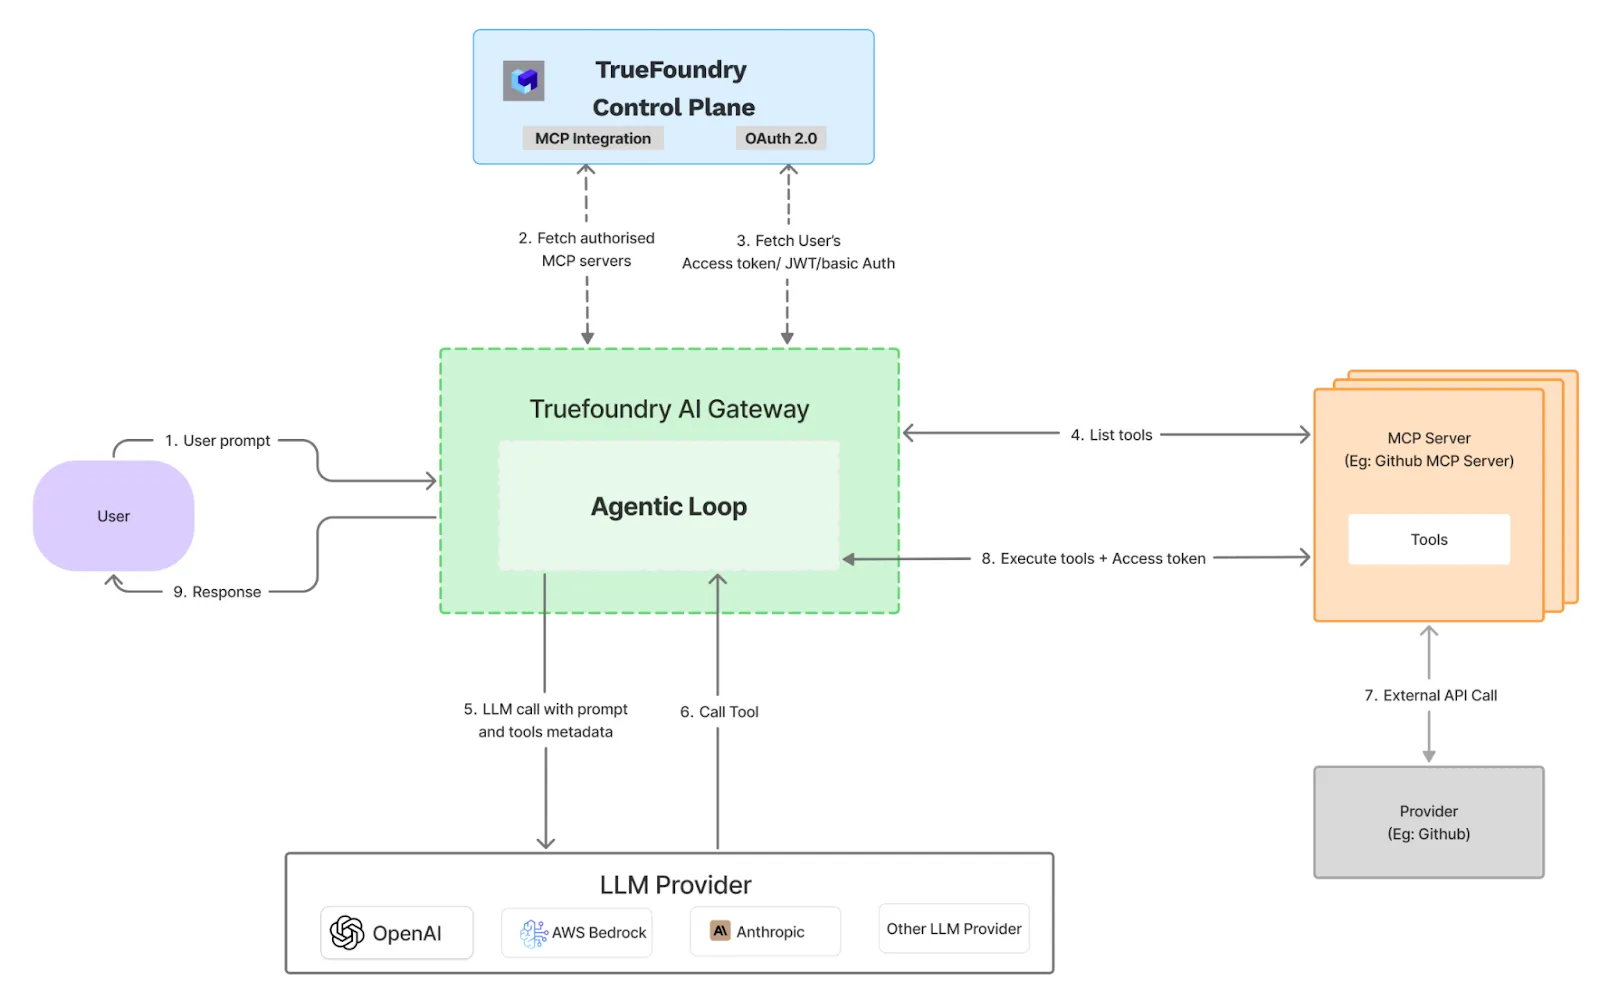
Der TrueFoundry AI Gateway ist als hochperformanter Proxy konzipiert, der zwischen der agentischen Schleife des Endbenutzers und nachgelagerten Diensten sitzt, einschließlich Large Language Model (LLM)-Anbietern und MCP-Servern. Das System ist auf minimale Latenz ausgelegt, indem kritische Funktionen wie Authentifizierung, Rate-Limiting und Guardrails in-memory ausgeführt werden. Um die Leistung aufrechtzuerhalten, werden Protokollierungs- und Analysedaten asynchron verarbeitet.
Anfrage-Lebenszyklus und Datenfluss
Der betriebliche Ablauf vom Prompt des Benutzers bis zur finalen Antwort wird in einer präzisen, mehrstufigen Sequenz ausgeführt:
1. Erste Anfrage-Erfassung
Der Gateway empfängt einen initialen Prompt vom Benutzer. Nach der Erfassung wird die Anfrage mit einer eindeutigen Kennung für das Tracing versehen und sofort zur Verarbeitung weitergeleitet.
2. Authentifizierung und Autorisierung
Der Gateway kommuniziert mit der TrueFoundry Control Plane, um zwei kritische Sicherheitsfunktionen auszuführen:
3. Dynamische Tool-Ermittlung
Unter Verwendung der neu erworbenen Token fragt der Gateway jeden autorisierten MCP-Server ab, um die verfügbaren Tools oder Funktionen zu ermitteln. Dieser Prozess erfolgt in Echtzeit für jede Benutzeranfrage, und die Ergebnisse werden für die Dauer dieser Anfrage im Cache gespeichert, um die Leistung zu optimieren.
4. Einheitlicher LLM-Aufruf
Der Gateway erstellt einen einzelnen, umfassenden Prompt für den vorgesehenen LLM-Anbieter (z. B. OpenAI, AWS Bedrock). Dieser Prompt enthält die ursprüngliche Benutzeranfrage zusammen mit den Metadaten und Schemata aller ermittelten Tools, sodass das LLM einen vollständigen, mehrstufigen Ausführungsplan generieren kann.
5. Iterative Tool-Ausführung
Der Gateway führt anschließend den vom LLM generierten Plan in einer sequenziellen, iterativen Schleife aus:
6. Gekapselte externe API-Interaktion
Alle externen API-Aufrufe (z. B. an GitHub, Stripe) werden ausschließlich von den MCP-Servern verarbeitet, nicht vom Gateway.
7. Antwortbereitstellung und asynchrone Protokollierung
Sobald die Ausführungsschleife abgeschlossen ist, wird die finale Antwort an den Benutzer zurückübermittelt. Gleichzeitig werden alle relevanten Betriebsdaten – einschließlich Traces, Leistungszeiten und Kostenmetriken – an eine asynchrone Warteschlange gesendet, wo sie von Observability- und Analyseplattformen erfasst werden. Dies stellt sicher, dass die Protokollierung keine Latenz in die für den Benutzer sichtbare Antwortzeit einbringt.
Ein sicherer AI Gateway fungiert als Schutzschicht zwischen AI-Systemen und Unternehmensdaten, Anwendungen sowie Benutzern. Die Implementierung der richtigen Verfahren gewährleistet einen sicheren Datenfluss, kontrollierten Zugriff und zuverlässige AI-Operationen bei gleichzeitiger Minimierung von Sicherheits- und Compliance-Risiken.
Der Beta-Launch des MCP Gateway ist auf der TrueFoundry Control Plane live. Registrieren Sie sich für eine dreimonatige Testversion oder buchen Sie eine persönliche Beratungssitzung, um Kosten, Latenz und Architektur mit unserem Team zu vergleichen.
Bereit, isolierte APIs in hochleistungsfähige Agenten zu verwandeln? Erstellen Sie Ihr kostenloses Konto und binden Sie Ihren ersten MCP-Server in wenigen Minuten an.
Da Unternehmen agentische AI skalieren, wird ein sicherer AI Gateway mit MCP essenziell, um Modelle sicher und zuverlässig mit realen Geschäftstools zu verbinden. MCP ermöglicht standardisierten Tool-Zugriff, während der Gateway Governance, Sicherheit und Observability über jede Interaktion hinweg durchsetzt.
Mit zentraler Kontrolle, feingranularen Berechtigungen und Echtzeitüberwachung können Unternehmen leistungsstarke AI-Agenten bereitstellen, ohne Datenschutz oder Compliance zu gefährden. Die Nutzung eines sicheren AI Gateway mit MCP gewährleistet skalierbare, vertrauenswürdige und produktionsbereite AI-Automatisierung für das Unternehmen.
Buchen Sie eine Demo, um zu sehen, wie der AI Gateway mit MCP von TrueFoundry in Ihrer Unternehmensumgebung funktioniert.
Ein Enterprise AI Gateway mit MCP ist eine zentrale Schicht, die AI-Modelle über das Model Context Protocol mit Geschäftstools und Unternehmensdaten verbindet. Er verwaltet Authentifizierung, Zugriffskontrolle, Protokollierung und Richtliniendurchsetzung und gewährleistet so sichere, konforme und beobachtbare AI-Interaktionen, während Agenten sicher genehmigte Unternehmens-APIs ermitteln und aufrufen können.
MCP verbessert einen Enterprise AI Gateway, indem es standardisiert, wie AI-Modelle Tools ermitteln und nutzen. Es bietet strukturierte Schemata, Authentifizierungsdetails und Nutzungsregeln, wodurch Gateways Richtlinien durchsetzen, Berechtigungen verwalten und die Tool-Nutzung überwachen können. Dies stellt eine konsistente, sichere und skalierbare Integration zwischen AI-Agenten und Unternehmenssystemen über verschiedene Umgebungen hinweg sicher.
Ein Enterprise AI Gateway mit MCP sollte starke Authentifizierung, rollenbasierte Zugriffskontrolle, Verschlüsselung, Audit-Protokollierung, Echtzeitüberwachung, Datenschwärzung und Rate Limiting umfassen. Er sollte auch Richtliniendurchsetzung, sicheres Token-Management und Compliance-Kontrollen unterstützen, um unbefugten Zugriff zu verhindern, sensitive Daten zu schützen und sichere AI-Interaktionen mit Geschäftstools zu gewährleisten.
Unternehmen sichern den MCP-Tool-Zugriff durch die Durchsetzung identitätsbasierter Authentifizierung, die Zuweisung rollenbasierter Berechtigungen und die Ausstellung kurzlebiger Token für Tool-Aufrufe. AI Gateways validieren den Kontext des Benutzers, beschränken den Zugriff auf genehmigte MCP-Server, protokollieren alle Interaktionen und wenden Guardrails wie Genehmigungs-Workflows und Datenfilterung an, um Missbrauch oder unbefugte Datenoffenlegung zu verhindern.
Zu den Best Practices gehören die Zentralisierung von MCP-Server-Registries, die Implementierung granularer Zugriffskontrollen, die Aktivierung von Observability und Kostenverfolgung sowie die Automatisierung der Richtliniendurchsetzung. Unternehmen sollten Umgebungen isolieren, Rate Limits nutzen, Audit-Trails führen und Konfigurationen regelmäßig überprüfen. Diese Maßnahmen gewährleisten eine sichere, effiziente und konforme Skalierung, wenn die AI-Nutzung über Teams und Workflows hinweg zunimmt.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet