



November 10, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.


Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
MCP bietet Clients und Servern eine standardisierte Möglichkeit, Tools zu ermitteln und aufzurufen. Es standardisiert bewusst keine einheitliche Benutzeroberfläche für Genehmigungen oder einen spezifischen Human-in-the-Loop-Workflow. Die 2026-07-28 Tools-Spezifikation besagt, dass Implementierungen ihr Interaktionsmodell frei wählen können, empfiehlt jedoch, dass Anwendungen es einem Menschen ermöglichen, Tool-Aufrufe abzulehnen. Die MCP Tool Approvals von TrueFoundry siedeln sich genau in diesem Implementierungsbereich an: Das Gateway kann einen passenden tools/call anhalten, eine Genehmigungsanfrage erstellen, einen Genehmiger benachrichtigen und ein erfolgreiches Ergebnis mit TrueFoundry-spezifischen Genehmigungsmetadaten zurückgeben. So kann ein kompatibler Aufrufer unterscheiden, ob er auf Genehmigung wartet oder ob die Tool-Ausführung fehlgeschlagen ist. Der technische Mehrwert liegt nicht darin, dass MCP Genehmigungen standardisiert hat – das hat es nicht –, sondern darin, dass Genehmigungen an einer gemeinsamen Tool-Grenze erzwungen, auf Identität und Tool beschränkt und mit dem Ausführungspfad korreliert werden können, ohne eine vorübergehende menschliche Entscheidung in eine dauerhafte Autorisierungsrichtlinie zu verwandeln.
Die wichtigste Unterscheidung besteht zwischen dem, was MCP standardisiert, und dem, was das Gateway implementiert. MCP standardisiert die Tool-Ermittlung, den Aufruf, Schemata, Ergebnisse und – in der Überarbeitung vom 28.07.2026 – erweiterte Möglichkeiten für einen Tool-Workflow, zusätzliche Eingaben anzufordern. Die Orientierungshilfe der Spezifikation zur Benutzerinteraktion ist bewusst flexibler gestaltet: Anwendungen sollten die Bereitstellung und den Aufruf von Tools sichtbar machen und einem Menschen die Möglichkeit geben, Operationen abzulehnen. Das Protokoll schreibt jedoch keine bestimmte Bestätigungsschnittstelle oder einen spezifischen Genehmigungslebenszyklus vor. Dies lässt Raum für ein Gateway, unternehmensweite Richtlinien durchzusetzen, ohne vorzugeben, dass sein Richtlinienobjekt Teil von MCP selbst ist.
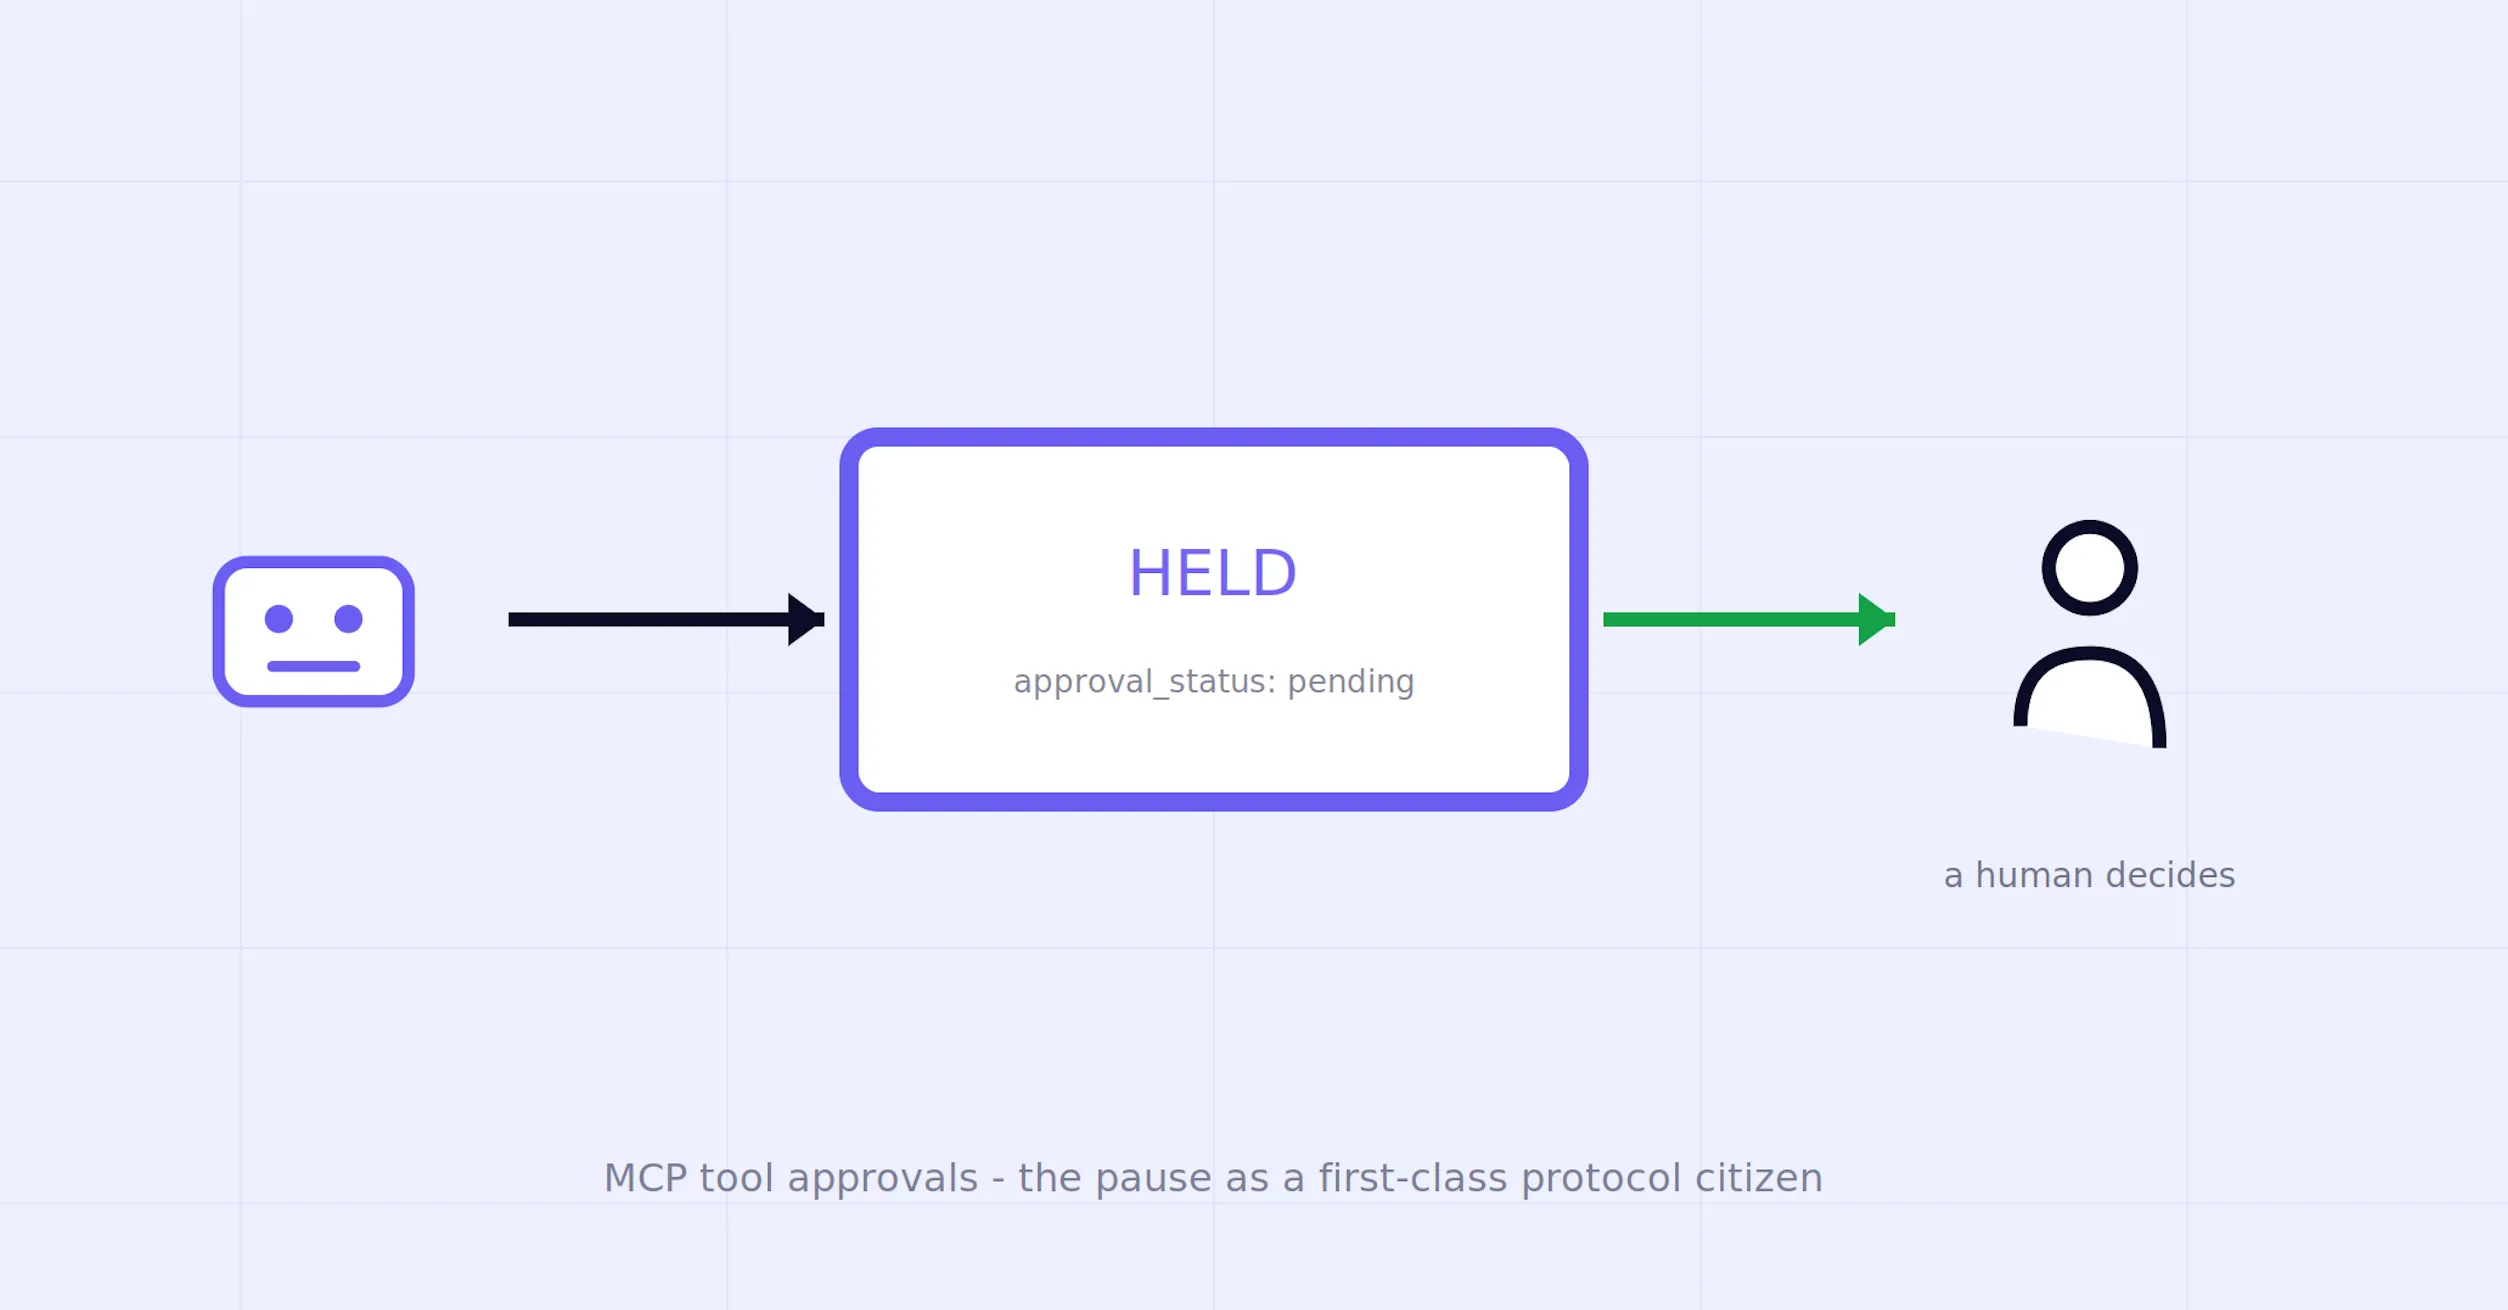
Der dokumentierte Ablauf von TrueFoundry lässt sich in sechs Schritten zusammenfassen. Ein tools/call erreicht das MCP Gateway und entspricht einer Genehmigungsrichtlinie; das Gateway hält den Aufruf an, anstatt das nachgelagerte Tool aufzurufen; es erstellt oder wiederverwendet die ausstehende Genehmigungsanfrage und benachrichtigt den konfigurierten Genehmigungspfad; der Aufrufer erhält ein erfolgreiches Ergebnis, dessen _meta.approval_status mitteilt, dass die Ausführung aussteht; ein Mensch genehmigt oder lehnt ab; und bei Genehmigung gibt das Gateway die Ausführung gemäß der konfigurierten Gültigkeit frei. Wiederholte Aufrufe für denselben ausstehenden Anforderer-/Tool-Kontext können die ausstehende Anfrage wiederverwenden, anstatt jedes Mal eine neue Genehmigungsbenachrichtigung zu generieren.
Die Pause ist ein Status auf Implementierungsebene, kein Protokollfehler. Das ist ein guter Vertrag für Clients, da ein Orchestrator, der die Metadaten versteht, bei „Warten auf Genehmigung“ verzweigen kann, anstatt das Tool als nicht verfügbar zu behandeln. Die Verantwortung liegt jedoch eindeutig beim Client: Bei Clients, die die TrueFoundry-Metadaten nicht verstehen, ist nicht garantiert, dass sie korrekt warten. Die MCP-Spezifikation vom 28.07.2026 definiert auch input_required-Ergebnisse für Aufrufe mit mehreren Interaktionsschritten und lagert langlaufende Tasks in eine Erweiterung aus; dabei handelt es sich um standardisierte MCP-Mechanismen mit anderer Übertragungssemantik. Das Genehmigungs-Gate sollte daher als kompatibel mit einer zunehmend unterbrechbaren MCP-Welt beschrieben werden und nicht als ein vom Gateway eingefügter MCP Task.
Die Audit-Verknüpfung basiert auf Korrelation, nicht auf Magie. Die dokumentierten Ergebnis-Metadaten liefern dem Ausführungspfad einen Genehmigungsstatus und eine Anfrage-ID, mit denen der Aufruf mit dem Genehmigungs-Workflow korreliert werden kann. Es sollte nicht davon ausgegangen werden, dass jede Tool-Ergebnis-Nutzlast selbst die Identität des Genehmigers, den Entscheidungszeitstempel, den Grund oder das Gültigkeitsfenster enthält, es sei denn, diese Felder sind separat im Genehmigungsdatensatz oder Trace vorhanden. „Mit einer Genehmigungsentscheidung korrelierbar“ ist die vertretbare Eigenschaft; „selbsthaltender Compliance-Datensatz“ ist es nicht.

Die Genehmigungsfunktion lässt sich am einfachsten nachvollziehen, wenn sie als zielgerichteter Kontrollpunkt für die Autorisierung und nicht als universelle Sicherheitsschicht betrachtet wird. Vier Eigenschaften sind hierbei entscheidend.
Erstens verändert die Gültigkeit die Bedeutung von „genehmigt“. Bei einer Gültigkeit für eine einzelne Ausführung ist die Genehmigung an die ausstehende Ausführung und eine Human-in-the-Loop-Entscheidung gebunden. Bei einer zeitbasierten Freigabe schafft die menschliche Entscheidung eine vorübergehende Berechtigung für spätere Aufrufe desselben Tupels aus Anforderer + MCP-Server + Tool, bis das Zeitfenster abläuft. Dies ist nützlich, wenn wiederholte Bestätigungen keinen Mehrwert bieten würden. Es bedeutet jedoch auch, dass spätere Argumentationssets ohne erneute menschliche Überprüfung ausgeführt werden können. Je argumentempfindlicher oder irreversibler die Aktion ist, desto stärker spricht dies für eine Genehmigung pro Ausführung oder für eine zusätzliche Richtlinie auf Argumentebene.
Zweitens verhindert die Eingrenzung auf den Anforderer eine Übertragung der Genehmigung. Eine einer Identität erteilte Genehmigung sollte nicht stillschweigend eine andere Identität autorisieren, nur weil beide Agenten denselben Server und dasselbe Tool erreichen. Dadurch wird die ermittelte Identität des Anforderers zu einem Teil der Sicherheitsgrenze und nicht nur zu einem Audit-Label.
Drittens ist eine Ablehnung bewusst kurzlebig. Eine Ablehnung bedeutet „jetzt nicht“ für die ausstehende Anfrage. Wenn eine Identität das Tool niemals aufrufen darf, gehört die dauerhafte Antwort in den Serverzugriff, die Tool-Bereitstellung oder eine andere ständige Richtlinienschicht. Die Trennung dieser Konzepte verhindert, dass eine Warteschlange von einmaligen Genehmigungsentscheidungen zu einer unbeabsichtigten Autorisierungsdatenbank wird.
Viertens erfordert der Vorrang von Richtlinien eine präzise Sprache. Der Übereinstimmungsbereich (Matching Scope) und die Lebensdauer der Freigabe sind unterschiedliche Fragestellungen. Eine spezifischere Genehmigungskonfiguration bestimmt, welche Tool-Richtlinie angewendet wird, während sich die Gültigkeit gegebenenfalls an der restriktiveren Lebensdauer orientieren sollte. Beide Ideen sollten nicht in dem Slogan „die restriktivste Richtlinie gewinnt“ zusammengefasst werden, ohne anzugeben, welche Dimension gerade aufgelöst wird.
Eine menschliche Genehmigung bietet nur dann zusätzliche Sicherheit, wenn die menschliche Entscheidung Informationen enthält, die in der statischen Richtlinie nicht vorhanden sind. Wenn die Antwort im Grunde vorbestimmt ist, wird das Gate zu einer reinen Latenzquelle und einem Audit-Ereignis – nicht zu einer echten Bewertung. Das Designziel lautet daher nicht „mehr genehmigen“, sondern die verbleibenden, kontextabhängigen Entscheidungen an Menschen zu leiten und alles andere als Richtlinie zu kodieren.
Beginnen Sie mit der Kontrolle einer kleinen Klasse folgenschwerer Aktionen: destruktive Änderungen, Produktionsanpassungen, externe Kommunikation, kostenintensive Operationen oder andere Aufrufe, bei denen der Kontext die Antwort verändern kann. Leiten Sie Anfragen an namentlich benannte Verantwortliche weiter, nicht an breite Zielgruppen. Halten Sie das Gültigkeitsfenster proportional zu dem Ausmaß an Befugnis, das eine einzelne Entscheidung schaffen sollte. Und behandeln Sie das Ausweichverhalten auf Administratoren (Fallback-to-Admin) als einen operationalen Ausnahmefall, der überwacht werden muss, da ein Server ohne verantwortlichen Genehmiger eine Sicherheitskontrolle in einen Engpass verwandeln kann.
Messen Sie das Gate, aber unterscheiden Sie zwischen Metriken, die Sie operativ betreiben sollten, und Metriken, die das Produkt derzeit als integriert dokumentiert. Nützliche Genehmigungsmetriken sind die Latenz von der Erstellung bis zur Entscheidung, die Genehmigungs-/Ablehnungsrate, die Häufigkeit erneuter Anfragen nach Ablauf, der Anteil der gesteuerten Aufrufe mit einmaliger gegenüber zeitbasierter Freigabe und der Anteil, der über ein Admin-Fallback geleitet wird. Das dokumentierte Metrics Dashboard von TrueFoundry zeigt den Durchsatz, die Latenz und Fehler von MCP-Anfragen/Tools an; es dokumentiert derzeit kein dediziertes Dashboard für Genehmigungslatenzen, Genehmigungsraten oder Erneuerungsmuster. Wenn Sie diese spezifischen Kennzahlen benötigen, leiten Sie sie aus Genehmigungsdatensätzen oder exportierten Ereignissen Ihrer Bereitstellung ab, anstatt sie der allgemeinen MCP-Metrikansicht zuzuschreiben.

Das Audit des Gates. Beantworten Sie für jedes kontrollierte Tool sieben Fragen: Warum ist ein Mensch anstelle einer statischen Richtlinie erforderlich? Ist die Gültigkeit auf eine Ausführung beschränkt oder zeitbasiert? Wenn sie zeitbasiert ist, welche späteren Argumentänderungen können ohne erneute Genehmigung erfolgen? Welche aufgelöste Identität besitzt die Freigabe? Wer ist der benannte Genehmiger und was ist der Ausweichpfad (Fallback)? Kann der aufrufende Client die Konvention für ausstehende Ergebnisse explizit erkennen und erneut versuchen? Und wenn das Gate von MCP-Annotationen wie destructiveHint abhängt, ist der Server vertrauenswürdig – oder hat die Organisation das Tool unabhängig klassifiziert? Überprüfen Sie anschließend, ob die ID der Genehmigungsanfrage mit der entsprechenden Tool-Ausführung und dem Entscheidungsdatensatz korreliert werden kann. Das Ziel ist der Nachweis einer echten Entscheidung, nicht ein hohes Volumen an „genehmigten“ Ereignissen.
Ein produktiver Tool-Pfad benötigt mehrere Kontrollen mit unterschiedlichen Aufgaben. Die Registry oder der Zulassungsprozess bestimmt, welche Server und Tools in der Umgebung zugelassen sind. Die Authentifizierung löst den Aufrufer auf. Die Zugriffskontrolle bestimmt, welche Tools dieser Aufrufer erreichen darf. Pre-Tool-Guardrails prüfen oder transformieren den Aufruf. Die Tool Approval kann einen zulässigen Aufruf für eine menschliche Entscheidung anhalten. Das Gateway setzt dieses Anhalten durch. Der nachgelagerte MCP-Server führt den Seiteneffekt aus. Post-Tool-Guardrails überprüfen das Ergebnis. Traces und Genehmigungsdatensätze liefern die Nachweiskette.
Dies verdeutlicht auch die Beziehung zum Agent Harness Human-in-the-Loop. Der Harness kann einen verwalteten Agenten vor einem sensiblen Tool-Aufruf anhalten, tool.approval_required ausgeben, den aktuellen Durchlauf beenden und dieselbe Sitzung fortsetzen, wenn ein UserToolApprovalEvent eintrifft. Gateway Tool Approvals erzwingen Richtlinien an der gemeinsamen MCP-Grenze. Beide können die Tool-Ausführung steuern; sie unterscheiden sich im Lebenszyklus und in der Platzierung, nicht weil das eine ein generischer „Reasoning Checkpoint“ ist und das andere das einzige Tool-Gate.
Es gibt Grenzen, die klar benannt werden sollten. Eine Genehmigung ersetzt keine Autorisierung. Ein Mensch kann immer noch durch eine manipulierte Tool-Beschreibung oder verfälschte Argumente getäuscht werden, sodass Zulassungsprüfungen und Kontrollen auf Argumentebene weiterhin erforderlich sind. Tool-Annotationen sind nicht allein deshalb vertrauenswürdig, weil sie über MCP übertragen werden. Zeitbasierte Freigaben tauschen wiederholte Prüfungen bewusst gegen begrenzte Bequemlichkeit ein. Die Verfügbarkeit von Menschen führt zu Latenzen und kann zu einer Zuverlässigkeitsabhängigkeit werden. Und eine Gateway-Richtlinie kann keinen MCP-Datenverkehr steuern, der das Gateway umgeht.
Die dauerhafte architektonische Aussage ist daher präziser als „die Pause wurde zu einem vollwertigen Bestandteil des Protokolls“ – und genau wegen dieser Präzision überzeugender: MCP standardisiert das Fundament für Tool-Aufrufe und unterstützt nun umfangreichere, unterbrechbare Workflows; die Genehmigungssemantik für Unternehmen bleibt jedoch eine Implementierungs- und Richtlinienentscheidung. Ein gemeinsames Gateway kann diese Entscheidung zentral durchsetzbar, auf Identitäten beschränkt, zeitlich begrenzt und überprüfbar machen.
input_required-Ergebnisse, Tool-Annotationen); MCP 2026-07-28 Spezifikations-Release (Tasks-Erweiterung und Übersicht der Überarbeitung).Die Produktmechaniken in diesem Artikel werden auf Basis der aktuellen TrueFoundry-Dokumentation beschrieben; Protokollbehauptungen stützen sich auf die MCP-Spezifikation vom 28.07.2026 und offizielle Release-Materialien. Die Semantik von ausstehenden Ergebnissen und Genehmigungsfreigaben in TrueFoundry sind Konventionen auf Produktebene und keine von MCP standardisierten Genehmigungszustände. Die oben vorgeschlagenen genehmigungsspezifischen Betriebsmetriken sind empfohlene Messgrößen und keine Zusicherung, dass das aktuelle Metrics Dashboard dedizierte Genehmigungsdiagramme bereitstellt. Produktverhalten und Dokumentation können sich ändern; überprüfen Sie die aktuelle Dokumentation, bevor Sie Feldnamen oder Richtliniensemantiken als Kompatibilitätsvertrag behandeln.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet



















