



novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: novembro 20, 2026

Blazingly fast way to build, track and deploy your models!
O Portkey é um gateway de AI capaz e, para uma equipe que se encaixa em seus níveis de preço, ele funciona bem. A dificuldade que muitas equipes enfrentam não é a capacidade em abstrato, mas onde cada capacidade se posiciona na estrutura de preços. O recurso que você precisa a seguir — SSO, uma janela de logs mais longa, uma implantação em VPC, anonimização de PII — tende a estar um nível acima de onde você está, e o nível mais alto possui preço personalizado e opaco.
Essa divisão em níveis é o que transforma uma avaliação do Portkey em uma conversa de migração. Uma equipe no plano Pro descobre que o SSO não está disponível no seu nível, que a retenção de logs de 30 dias não é suficiente para uma investigação de incidentes ou auditoria de conformidade, e que executar o data plane dentro de sua própria VPC exige o plano Enterprise. Nesse ponto, a questão passa a ser se deve negociar um contrato enterprise opaco para recursos que deveriam ser padrão, ou mudar para um gateway onde a governança e a flexibilidade de implantação não estejam bloqueadas pelo nível mais alto.
Este é um guia de migração para equipes nessa situação. Ele descreve a realidade dos níveis do Portkey de forma justa, aponta os motivos específicos pelos quais as equipes mudam e apresenta uma migração passo a passo para o TrueFoundry que é de baixo risco porque ambos os gateways usam a API compatível com a OpenAI. Na maioria dos casos, a alteração no cliente é apenas a base URL.
Quer SSO, VPC e governança profunda de custos sem barreiras de preços? Agende uma demonstração.
Para planejar uma migração, você precisa de um mapa honesto do que o Portkey oferece em cada nível, pois toda a decisão gira em torno disso.

O núcleo open-source faz apenas roteamento. O gateway OSS do Portkey lida com roteamento, fallback e balanceamento de carga. Ele não inclui observabilidade, caching, chaves virtuais ou RBAC. Se você adotou o Portkey OSS esperando o produto completo, obteve apenas a camada de roteamento de requisições e nada mais.
O produto hospedado adiciona a camada operacional. Logs e traces, chaves virtuais, caching e gerenciamento de prompts vêm com o produto hospedado (gerenciado), não com o núcleo OSS. É aqui que a maioria das equipes realmente executa o Portkey.
O Enterprise bloqueia os recursos de governança e implantação. SSO, recursos de conformidade, VPC/tenancy privada, anonimização de PII e BAA são exclusivos do Enterprise, com preços personalizados. As capacidades mais relevantes para uma empresa regulada ficam atrás do nível sem preço público.
Os limites específicos do plano Pro. Os níveis publicados tornam o teto concreto:
O salto do Pro para o Enterprise não é incremental. Não há um nível intermediário onde você possa comprar apenas SSO ou apenas retenção de 90 dias. No momento em que você precisa de qualquer recurso exclusivo do Enterprise, entra em uma negociação de preço personalizado, que é exatamente o atrito que leva as equipes a avaliar alternativas.
Os motivos são específicos e se alinham com a divisão de níveis acima.
O TrueFoundry é posicionado exatamente para isso: um gateway unificado compatível com a OpenAI com roteamento (latência, peso, prioridade), fallback com tentativas de reenvio na própria requisição (in-request retries), caching exato e semântico, orçamentos e limites de taxa por usuário/equipe/modelo, observabilidade por requisição com atribuição de custos, guardrails embutidos no fluxo, além de RBAC, SSO, SCIM e auditoria, e um gateway MCP — tudo em um plano de controle que pode ser implantado como SaaS, in-VPC, on-premise ou air-gapped, mantendo o data plane na sua rede. A governança não é um nível de preço; é o próprio produto. Para uma visão geral de seleção, veja como escolher um gateway de AI.
Veja como o TrueFoundry consolida gateway, governança e observabilidade em um único plano. Agende uma demonstração.
A migração é incremental e reversível. Você não altera tudo de uma vez e, como ambos os gateways usam a API compatível com a OpenAI, a alteração no lado do cliente é mínima.
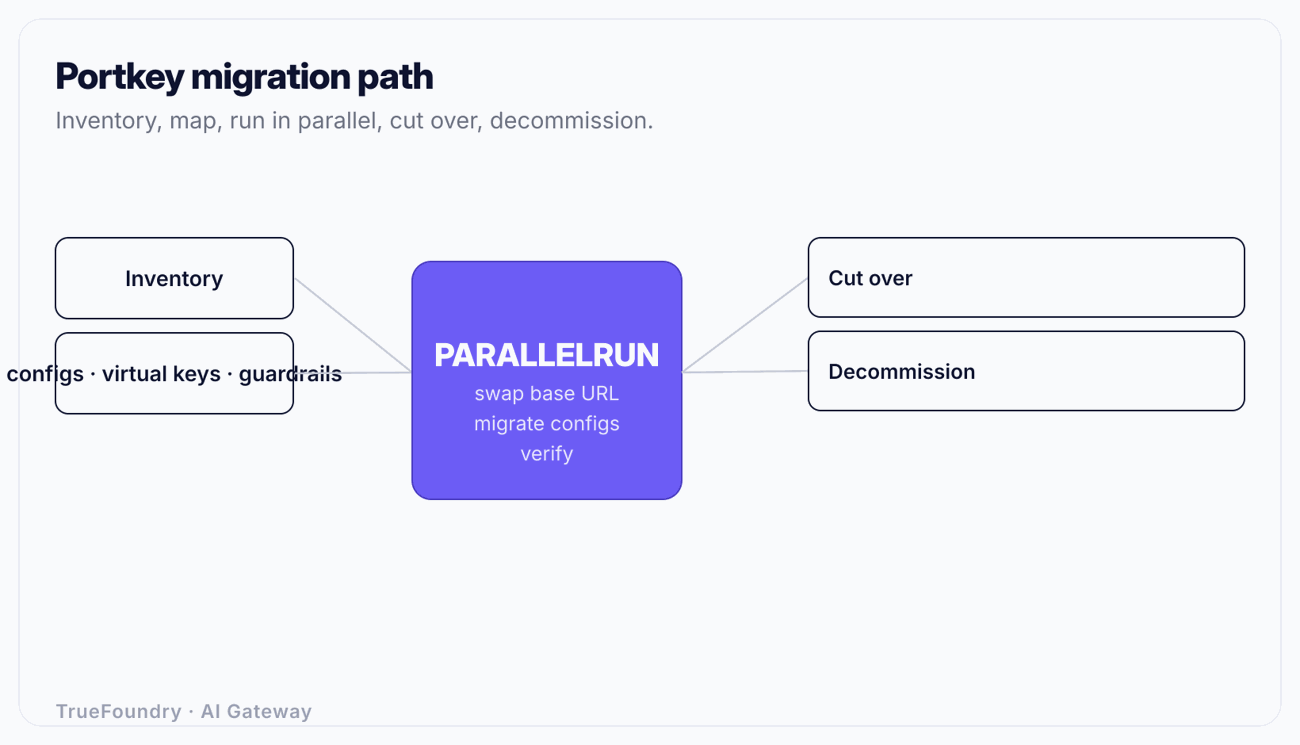
Mapeie tudo o que o Portkey está fazendo por você:
Registre a expectativa de retenção e conformidade explicitamente. Um dos motivos da sua migração é provavelmente o fato de 30 dias não serem suficientes, portanto defina a meta (por exemplo, 180 ou 365 dias) agora, como um requisito da migração.
Traduza os conceitos do Portkey para os seus equivalentes no TrueFoundry. As capacidades se sobrepõem, portanto trata-se de uma readequação, não de uma reconstrução do zero.
É isso que torna a migração segura. Tanto o Portkey quanto o TrueFoundry expõem uma API compatível com a OpenAI, portanto a única alteração necessária no cliente é a base URL. Nenhuma alteração de SDK, nenhuma reescrita de estrutura de requisição, nenhuma alteração de parse de resposta.
Configure o TrueFoundry ao lado do Portkey. Aponte um serviço de baixo risco para a nova base URL e verifique: as respostas coincidem, a observabilidade mostra o tráfego com a atribuição correta de custos, os orçamentos e guardrails se comportam como configurados, e o caching funciona como esperado. Como ambos os endpoints estão ativos, você pode compará-los diretamente e reverter um serviço para a base URL do Portkey em segundos se algo estiver errado.
Um exemplo concreto: se o seu serviço lê o endpoint a partir de OPENAI_API_BASE, migrar esse serviço resume-se a alterar uma variável de ambiente e reiniciar a aplicação. Reverter a migração é apenas desfazer essa alteração. Esse é todo o impacto no lado do cliente quando ambos os gateways usam a mesma API.
Este passo é específico para a migração do Portkey porque a retenção geralmente é o motivo da mudança. Antes de migrar o tráfego de produção, confirme se a observabilidade do TrueFoundry captura tudo o que os logs do Portkey capturavam — tokens por requisição, latência, modelo e custo — e se a retenção está configurada para a sua janela de destino, em vez dos 30 dias impostos pelo plano. Valide se a atribuição de custos etiqueta o tráfego por equipe conforme as necessidades de FinOps, pois mudar de logs hospedados agregados para uma observabilidade por requisição etiquetada por equipe é um dos ganhos concretos dessa migração. Nossa visão geral sobre ferramentas de observabilidade de LLM cobre o que uma boa observabilidade por requisição deve incluir.
Migre o tráfego em ondas, por equipe ou aplicação:
A transição por equipe fornece um limite seguro para reversão e permite definir orçamentos e acessos corretamente por equipe à medida que avança, em vez de portar um emaranhado de chaves virtuais compartilhadas em um único salto arriscado.
Quando todos os chamadores estiverem apontando para o TrueFoundry e operando há tempo suficiente para garantir confiança, desative o Portkey: interrompa o roteamento para ele, remova os segredos de provedores de suas configurações e rotacione essas credenciais nos provedores para que as cópias antigas fiquem inativas. Confirme se nenhum job, notebook ou etapa de CI ainda aponta para o endpoint antigo antes de desligá-lo. A migração está concluída quando houver um único caminho governado para cada modelo e nenhuma configuração órfã no Portkey contendo chaves ativas.
A diferença estrutural — e o motivo pelo qual a migração vale a pena para as equipes certas — está em onde a governança se posiciona.
O ponto principal não é que o Portkey carece desses recursos — o seu nível Enterprise possui muitos deles. O ponto é que, para uma equipe que precisa de SSO, VPC e retenção real de logs, esses recursos são padrão em um plano de controle unificado, em vez de serem motivos para entrar em uma negociação de preços personalizada. Para equipes que também gerenciam o acesso a ferramentas MCP, a consolidação disso no mesmo plano é abordada em governança de MCP enterprise.
Migrar antes de definir a meta de retenção. O principal motivo pelo qual muitas equipes deixam o Portkey é o limite de 30 dias de logs, mas acabam migrando sem documentar a retenção que realmente precisam. Defina a janela desejada como um requisito explícito da migração para validá-la durante a execução em paralelo, e não após a transição final.
Portar chaves virtuais compartilhadas como estão. Implantações do Portkey costumam acumular chaves virtuais compartilhadas. Recriá-las exatamente como estão reconstrói um acesso sem governança no novo sistema. Aproveite a transição para definir o RBAC por equipe integrado ao seu provedor de identidade, que é um dos principais motivos da sua mudança.
Tratar a alteração da base URL como sendo toda a migração. A API compatível com a OpenAI torna a alteração no cliente trivial, mas o valor real está na governança: SSO, RBAC, orçamentos, auditoria e retenção sob seu controle. Alterar as URLs sem configurar a governança deixa você com um gateway diferente, mas com as mesmas lacunas.
Esquecer de rotacionar os segredos na desativação. Se você desligar o Portkey, mas deixar as chaves de provedor que ele continha sem rotação, essas credenciais continuarão ativas em um sistema desativado e não monitorado. Rotacione cada credencial mantida pelo gateway antigo como parte da desativação.
Fazer a transição no modelo "Big-Bang". Migrar toda a organização de uma só vez remove sua margem de segurança para reversão. A execução em paralelo e a transição equipe por equipe mantêm qualquer problema contido em uma única equipe e reversível com uma simples alteração de base URL.
Migrar do Portkey raramente é uma questão de capacidade em abstrato; trata-se de onde a capacidade se posiciona na estrutura de preços. Quando SSO, VPC, tratamento de PII e retenção real de logs vivem em um nível Enterprise com preço personalizado, a equipe que precisa desses recursos enfrenta a escolha entre uma negociação opaca e a mudança para uma plataforma onde governança e flexibilidade de implantação são padrão.
A mudança em si é de baixo risco. Ambos os gateways usam a API compatível com a OpenAI, portanto a alteração no cliente geralmente é apenas a base URL. Faça um inventário de suas configurações e chaves virtuais, mapeie-as para RBAC, políticas e observabilidade, valide a retenção durante a execução em paralelo, faça a transição equipe por equipe e desative o sistema antigo com uma rotação completa de segredos. Feito dessa forma, você consolida gateway, governança, observabilidade e MCP em um único plano de controle, implantado em sua própria rede, sem a necessidade de reescrever código.
Migre do Portkey para um plano de controle unificado. Agende uma demonstração.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada


