


October 19, 2026
|
5 min read


Published: October 8, 2026
Blazingly fast way to build, track and deploy your models!
エンタープライズAIチームは、実験段階から本番環境でのワークロード運用へと移行しつつあります。モデルへのアクセスやルーティングは初期の課題を解決しますが、本番環境ではガバナンス、予算管理、可観測性、MCP制御、そしてエージェントレベルの監査証跡が求められます。これらの要件により、TrueFoundryとSolo AIの選択は、単なる機能比較ではなく、運用モデルの決定となります。
TrueFoundryの調査によると、18業界の200名を超えるエンタープライズAIリーダーのうち、76%がモデルやエージェント全体で統一されたログ管理ができていないと回答しました。また、56%が中央集権的な制御レイヤーが存在しないと報告しています。こうしたギャップが、本番環境を運用するチームにとって、単なるLLMトラフィックのルーティングを超えたガバナンスが不可欠となっている理由です。
両プラットフォームは、このニーズに対して異なるアプローチをとっています。「Solo Enterprise for agentgateway」は、LLM、MCP、HTTP、およびエージェントトラフィックのためのAIネイティブなデータプレーンを提供します。一方、「TrueFoundry AI Gateway」は、モデル、ツール、エージェントのガバナンスを単一のコントロールプレーンに統合しています。したがって、TrueFoundryとSolo AIの主な違いは、企業がそのインフラストラクチャをどのように構成、運用、管理するかという点にあります。
TrueFoundryは共同創業者であるNikunj Bajaj氏が率いており、サンフランシスコに拠点を置いています。同社のプラットフォームは、さまざまなプロバイダーやデプロイ環境にまたがるエンタープライズAIインフラストラクチャに重点を置いています。
TrueFoundryとSolo AIの主な違いは、パッケージングと所有権のあり方にあります。Soloは、オープンソースの「agentgateway」プロキシと「Solo Enterprise」を組み合わせることで、本番環境向けの機能を提供します。Kubernetesへのデプロイにはコントローラーとデータプレーンが含まれ、コントローラーがGateway APIリソースを構成に変換し、xDSを通じて更新を送信します。
SoloはKubernetes外でのスタンドアロンデプロイも提供しています。プロキシは、別のコントロールプレーンを介さず、ローカルのYAMLまたはJSON構成を使用可能です。ほとんどの変更は運用中に自動的にリロードされます。これにより、インフラチームは構成面や高度なトラフィックポリシーを詳細に制御できます。
TrueFoundryは、同じ課題に対して異なるパッケージングを採用しています。 AI Gateway は、モデルアクセス、ルーティング、可観測性、コスト管理、MCPガバナンス、エージェントガバナンスを単一のコントロールプレーンに統合しており、導入にあたってKubernetesゲートウェイを運用する必要はありません。
Solo AIは、エンジニアリングチームにゲートウェイインフラストラクチャの直接的な所有権を与えます。ゲートウェイ、HTTPRoutes、AgentgatewayBackends、およびポリシーはKubernetesリソースとなります。リアクティブな収集レイヤーが変更を処理し、xDSサーバーが各プロキシに更新を送信します。このアーキテクチャは、宣言的なインフラストラクチャやGitベースの構成に慣れたチームに適しています。
そのデータプレーンは、HTTP、gRPC、MCP、A2A、およびLLMプロバイダーを処理します。また、負荷分散、タイムアウト、リトライ、認証、レート制限もサポートしています。そのため、Soloは従来のAPIゲートウェイの枠を超えつつ、ネットワークに対する詳細な制御を維持することが可能です。
Soloはまた、エージェントメッシュアーキテクチャを通じてIstioとの深い統合を提供します。「agentgateway」は、Solo Enterprise for Istio内でイングレス、ウェイポイント、またはエグレスゲートウェイとして動作可能です。これにより、サービスメッシュのコントロールプレーンをすでに使用している環境にも、AIを意識したポリシーを拡張できます。なお、一部のエージェントメッシュ機能は現在アルファ版です。
TrueFoundryはプラットフォームファーストのアプローチをとっています。 LLM Gateway は、プロバイダーアクセス、ルーティング、フォールバック、レート制限、可観測性、コストの可視化を処理し、同じプラットフォームがMCPやエージェントのガバナンスにも拡張されます。チームはクラスター単位ではなく、プラットフォームに対してポリシーを設定します。
TrueFoundryは、文書化されたパフォーマンス条件下において、AI Gatewayのレイテンシが約3〜4ミリ秒であると報告しています。アーキテクチャの決定にあたっては、高レイテンシか低レイテンシかという主張のみに頼るのではなく、ワークロードの挙動を考慮する必要があります。
実務上の違いは、継続的な運用において顕著になります。Soloは、プロキシ、Kubernetesリソース、テレメトリ、ポリシー設定に対して、チームがより詳細な制御を行えるようにします。一方、TrueFoundryは、複数のAIチームにまたがるモデルプロバイダー、予算、ID、ガバナンスの管理に必要なインフラ作業を軽減します。
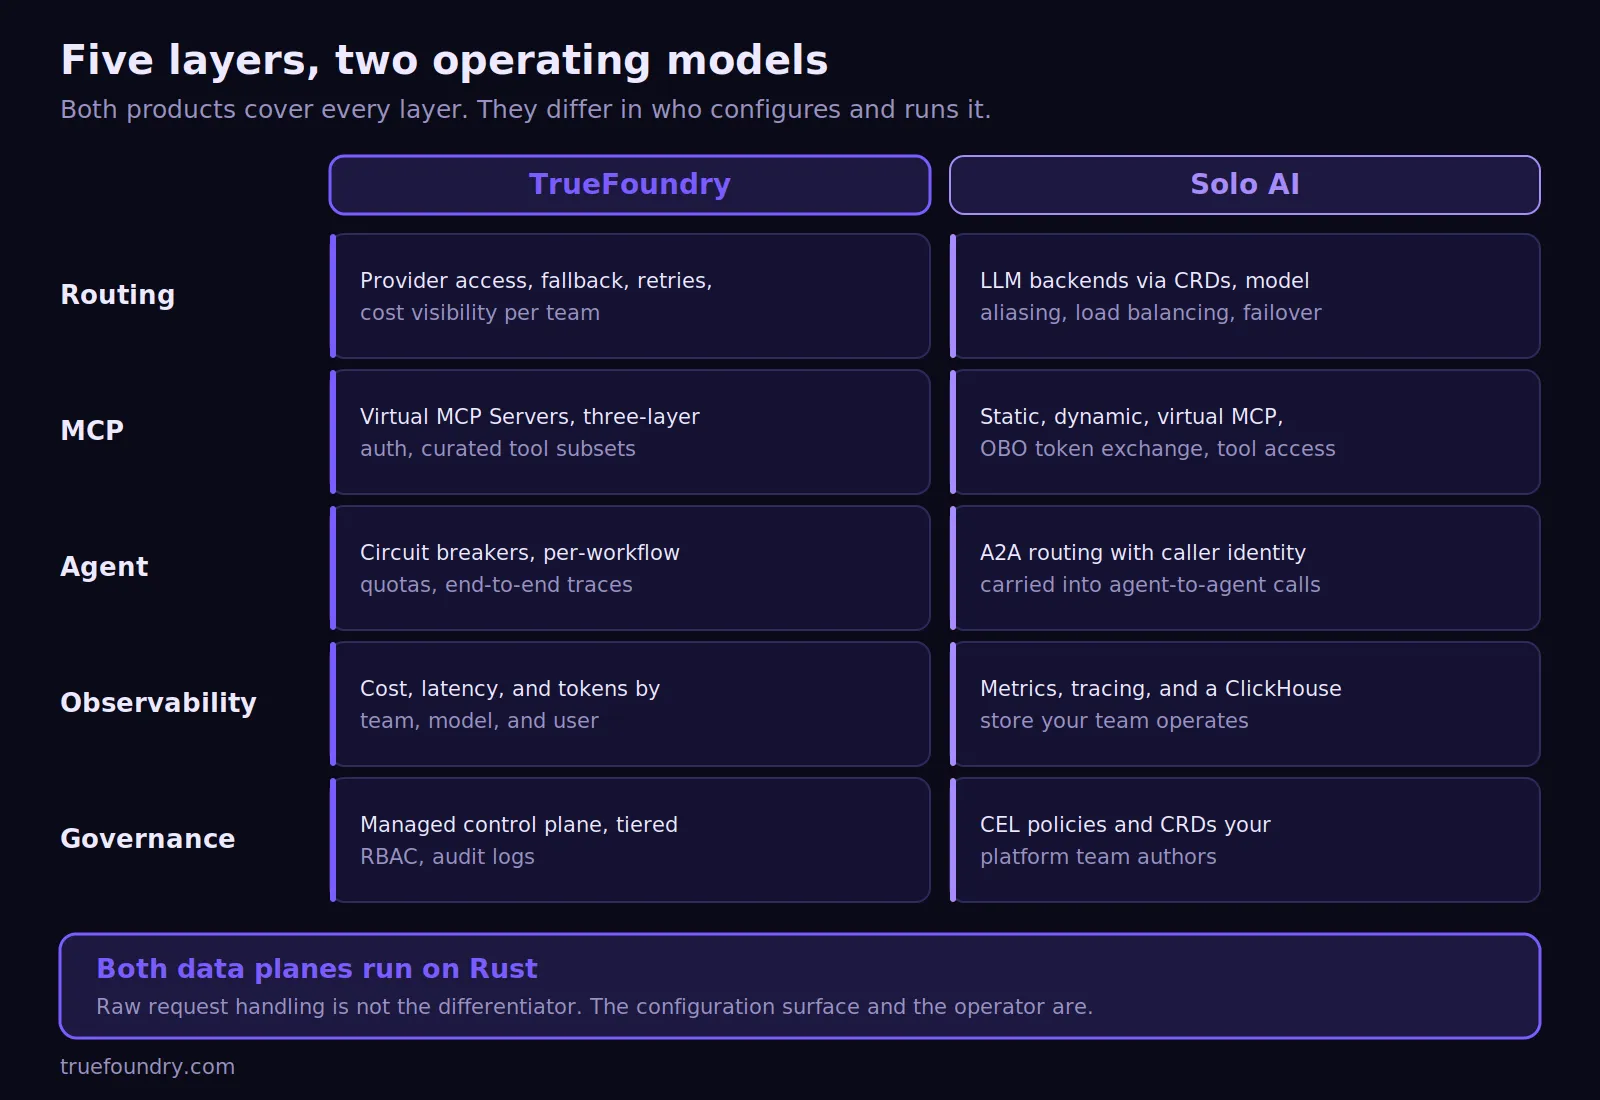
エージェントがツールに接続し、企業情報を取得し、実際の操作を実行するケースが増えています。この変化により、TrueFoundryとSolo AIのどちらを選択するかという評価において、MCPサーバーとエージェントガバナンスが中心的な役割を果たすようになりました。両製品ともこの分野で重要な機能を備えていますが、ポリシーの適用範囲には違いがあります。
Soloは、認証および認可ポリシーに加え、静的、動的、および仮想的なMCPターゲットをサポートしています。現在のドキュメントでは、トークン交換やツールごとのレート制限についても解説されています。CEL式を使用することで、ツール名を検査し、各ツール呼び出しの前に異なる制限を適用することが可能です。
TrueFoundryの MCPゲートウェイ は、ツールへのアクセスを一元化し、インバウンド認証、アクセス制御、アウトバウンド認証を3つの独立したレイヤーに分割します。開発者はパーソナルアクセストークンで一度認証を行うだけで済み、ゲートウェイがすべてのダウンストリーム認証情報を保持します。
仮想MCPサーバーは、厳選されたツールセットを公開します。これにより、チームはリポジトリの読み取り権限を得つつ、削除権限は付与しないといった制御が可能になります。
より詳細な実装ガイダンスについては、TrueFoundryの MCPアクセス制御ガイド をご覧ください。なぜツール権限に共通の強制ポイントが必要なのかが説明されています。これは、MCPツールがデータベースの更新、ワークフローのトリガー、機密システムへのアクセスを行う場合に特に重要となります。
この エージェントゲートウェイ は、サーキットブレーカー、エージェント・ワークフロー・環境ごとのトークンやコストのクォータ、リトライ、タイムアウト、フォールバックパス、そしてエージェントのステップやモデル呼び出し、ツール操作にまたがるエンドツーエンドのトレースを用いて、マルチステップのワークフローを管理します。特定のフレームワークを必要とせず、LangChain、CrewAI、およびカスタム実装全体で機能します。
ワークフローの予算設定は、両者のパッケージングの違いをよく表しています。TrueFoundryでは、ゲートウェイのデフォルト設定として予算を定義し、個々のワークフローでそれを上書きする形式をとります。
# Gateway default applies to every workflow unless overridden
defaults:
  token_budget_per_request: 50000
  loop_detection: on

workflows:
  research-crew:
    token_budget_per_request: 120000   # overrides the 50k default
  support-router:
    # no override, inherits the gateway default
Solo AIチームであっても、同様の結果を得ることは十分に可能です。ただし、そのための作業は、プラットフォームチームが作成、レビュー、保守を行うCEL式やポリシーカスタムリソースの管理に集約されます。
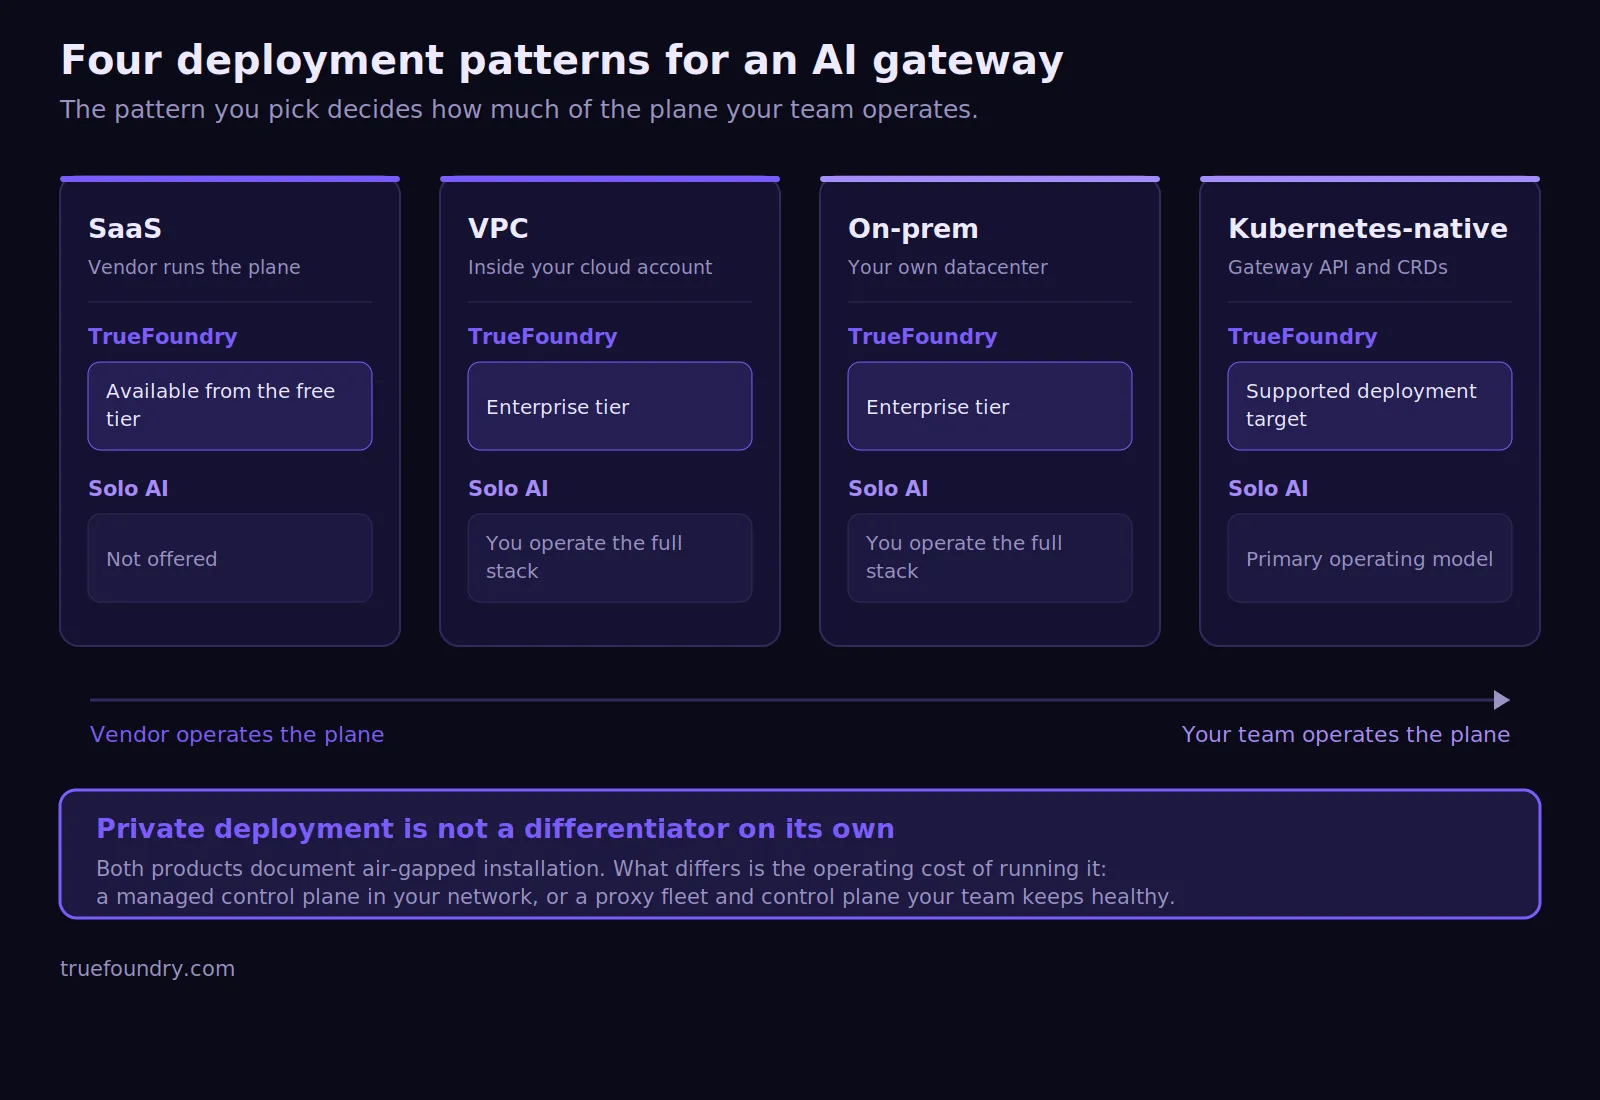
Solo AIとTrueFoundryのどちらを選ぶかにおいて、デプロイメントは重要な要素です。どちらのベンダーもプライベートデプロイメントに対応しています。SoloはKubernetes、スタンドアロン、およびエアギャップ環境でのインストール手順をドキュメント化しています。エンタープライズ環境へのインストールには、適切なSoloライセンスと、顧客チームによる運用管理が必要です。
TrueFoundryは、マネージドSaaSと、顧客ホスト型のゲートウェイおよびコントロールプレーンパターンをサポートしています。エンタープライズ顧客は、自社のインフラ内にゲートウェイを実行できます。これにより、LLMのトラフィックを承認済みの境界内に留めつつ、ポリシーの一元管理を維持することが可能です。
運用上の違いは、プライベートデプロイメントそのものよりも重要です。Soloでは、プロキシインフラ、設定、アップグレード、およびサポートサービスの責任を顧客が直接負う必要があります。一方、TrueFoundryはコントロールプレーンを製品として提供しつつ、プライベートな実行境界をサポートしています。
データプライバシーの要件が、選択の決め手となる場合があります。規制対象となるプロンプトを処理する組織では、プライベートなモデルトラフィックや、顧客自身が管理するストレージが好まれる傾向にあります。一方で、インフラを直接所有することよりも、運用管理が委託されていることを重視する組織もあります。
調達経路も異なります。TrueFoundry AI GatewayはAWS Marketplaceを通じて利用可能です。Solo.ioも同様に、agentgatewayおよび関連するKubernetes製品をAWS Marketplaceで公開しています。そのため、既存のクラウド調達プロセスを持つ組織は、確立されたチャネルを通じて両者を評価できます。
Solo AIの正確なエンタープライズコストは、契約内容やインフラ要件によって異なります。Soloは商用機能に対してエンタープライズライセンスを使用しますが、オープンソースのagentgatewayは個別にデプロイ可能です。そのため、ライセンス料のみを費用と見なすのではなく、総所有コスト(TCO)を比較する必要があります。
TrueFoundryは、標準プランのAIゲートウェイ料金を公開しています。現在の料金ページには、Developer、Pro、およびそれ以上のエンタープライズ向けオプションが記載されています。無料枠は試験的な利用をサポートしていますが、プライベートゲートウェイやコントロールプレーンのデプロイにはEnterpriseプランが必要です。
Soloには、LLMワークロード向けのコスト管理機能が組み込まれています。同社のゲートウェイは、モデルコストの算出、トークン使用量の追跡、管理ダッシュボードでの支出表示が可能です。また、APIキーごとに予算を設定し、金額やトークン消費量を制限することもできます。
TrueFoundryも同様に、モデル、チーム、ワークフローごとにコストを割り当てます。同社の AIゲートウェイのコストガイド では、リクエストレベルの価格設定とメタデータが、どのように一元的なコスト管理をサポートするかを説明しています。カスタムダッシュボードを使用すれば、チームやワークロード全体の使用状況を可視化できます。
多国籍の財務チームにとって、同じ要件が「コスト配分(rateio de custos)」や「原価計算(contabilidade de custos)」として現れることがあります。また、調達システムではベンダーニュートラルを「ベンダー非依存(independente de fornecedor)」と表現することもあります。いずれの場合も、根本的なニーズは、モデル、チーム、ビジネスワークロード全体にわたる信頼性の高いコスト配分です。
多くの場合、より大きな費用となるのは運用上の所有コストです。Soloでは、選択したインフラをチーム自身で運用・保守する必要があります。TrueFoundryのゲートウェイは、マネージドデプロイによってその作業負荷を軽減できるため、ゲートウェイの運用に専任スタッフが必要な場合、コスト削減につながる可能性があります。
Kubernetesの運用経験が豊富なチームを持つ企業では、計算の前提が変わります。既存の運用担当者がSoloのインフラを確立されたベストプラクティスに組み込める場合があるからです。一方、ゼロからAI制御機能を構築する組織にとっては、マネージドモデルの方が価値が高いと言えるでしょう。
したがって、TrueFoundryとSolo AIを比較する際は、ソフトウェア、インフラ、人員、インシデント対応、コンプライアンスの負荷を総合的に検討する必要があります。運用要件を過小評価すると、ライセンス料が安くても、結果的に高コストになる可能性があります。
Solo AIは、組織がすでに強力なKubernetesネットワーキングの専門知識を持っている場合に適しています。また、ゲートウェイの所有権を細かく管理したいチームや、インフラを深くカスタマイズしたいチームにも最適です。すでにIstioでSolo Enterpriseを利用している場合、ネットワーキングとAIワークロード全体でより緊密な統合のメリットを享受できます。
以下のような場合はSolo AIを選択してください:
Soloは、LLMやエージェントのトラフィックだけでなく、通常のHTTPワークロードにも対応可能です。これは、従来のサービスとエージェント型AIの両方を網羅する単一のゲートウェイ基盤をチームが求めている場合に重要となります。オープンソースを基盤としているため、インフラエンジニアはデータプレーンを高度に制御できます。
ゲートウェイの詳細な運用がすでに定着している環境に最も適しています。Solo AIとTrueFoundryはどちらもAIワークロードを管理できますが、Soloの方がインフラチームによる制御の幅が広くなっています。
TrueFoundryは、複数のAIチーム全体で一貫したガバナンスが必要な場合に真価を発揮します。その場合、TrueFoundryとSolo AIの比較は、ネットワーキングの深さよりも運用の簡素化が焦点となります。チームは、個別のガバナンス層を構築することなく、モデル、エージェント、ツール、予算、ポリシーを一元管理できます。
次のような場合はTrueFoundryを選択してください:
呼び出し前の強制適用は宣言的であり、バージョン管理下で運用されます。ルールは順次評価され、最初に一致したものが適用されます:
name: ratelimiting-config
type: gateway-rate-limiting-config
rules:
  # Cap one contractor account on a specific model
  - id: "contractor-gpt4-daily"
    when:
      subjects: ["user:contractor@example.com"]
      models: ["openai-main/gpt4"]
    limit_to: 1000
    unit: requests_per_day

  # Give every user an independent daily token budget
  - id: "user-daily-limit"
    when: {}
    limit_to: 1000000
    unit: tokens_per_day
    rate_limit_applies_per: ['user']
`rate_limit_applies_per`フィールドはエンティティごとに個別のカウンターを作成するため、IDごとにルールを作成することなく、単一のルールですべてのユーザーをカバーできます。制限を超えたリクエストにはHTTP 429が返され、発動したルール名と`x-tfy-applied-rules`ヘッダーが併記されます。
{
  "status": "failure",
  "message": "Rate limit exceeded for model: openai-main/gpt4 with rule: contractor-gpt4-daily",
  "error": {
    "type": "RateLimitError",
    "code": "429"
  },
  "error_origin_level": "rate_limit_budget"
}
だからといってSolo AIが劣っているわけではありません。Solo AIはインフラストラクチャ中心であり、TrueFoundryはエンタープライズガバナンス中心です。両者を比較検討するチームは、ゲートウェイを深く自社管理したいのか、それともAIワークロードのガバナンスを早期に確立したいのかを判断する必要があります。
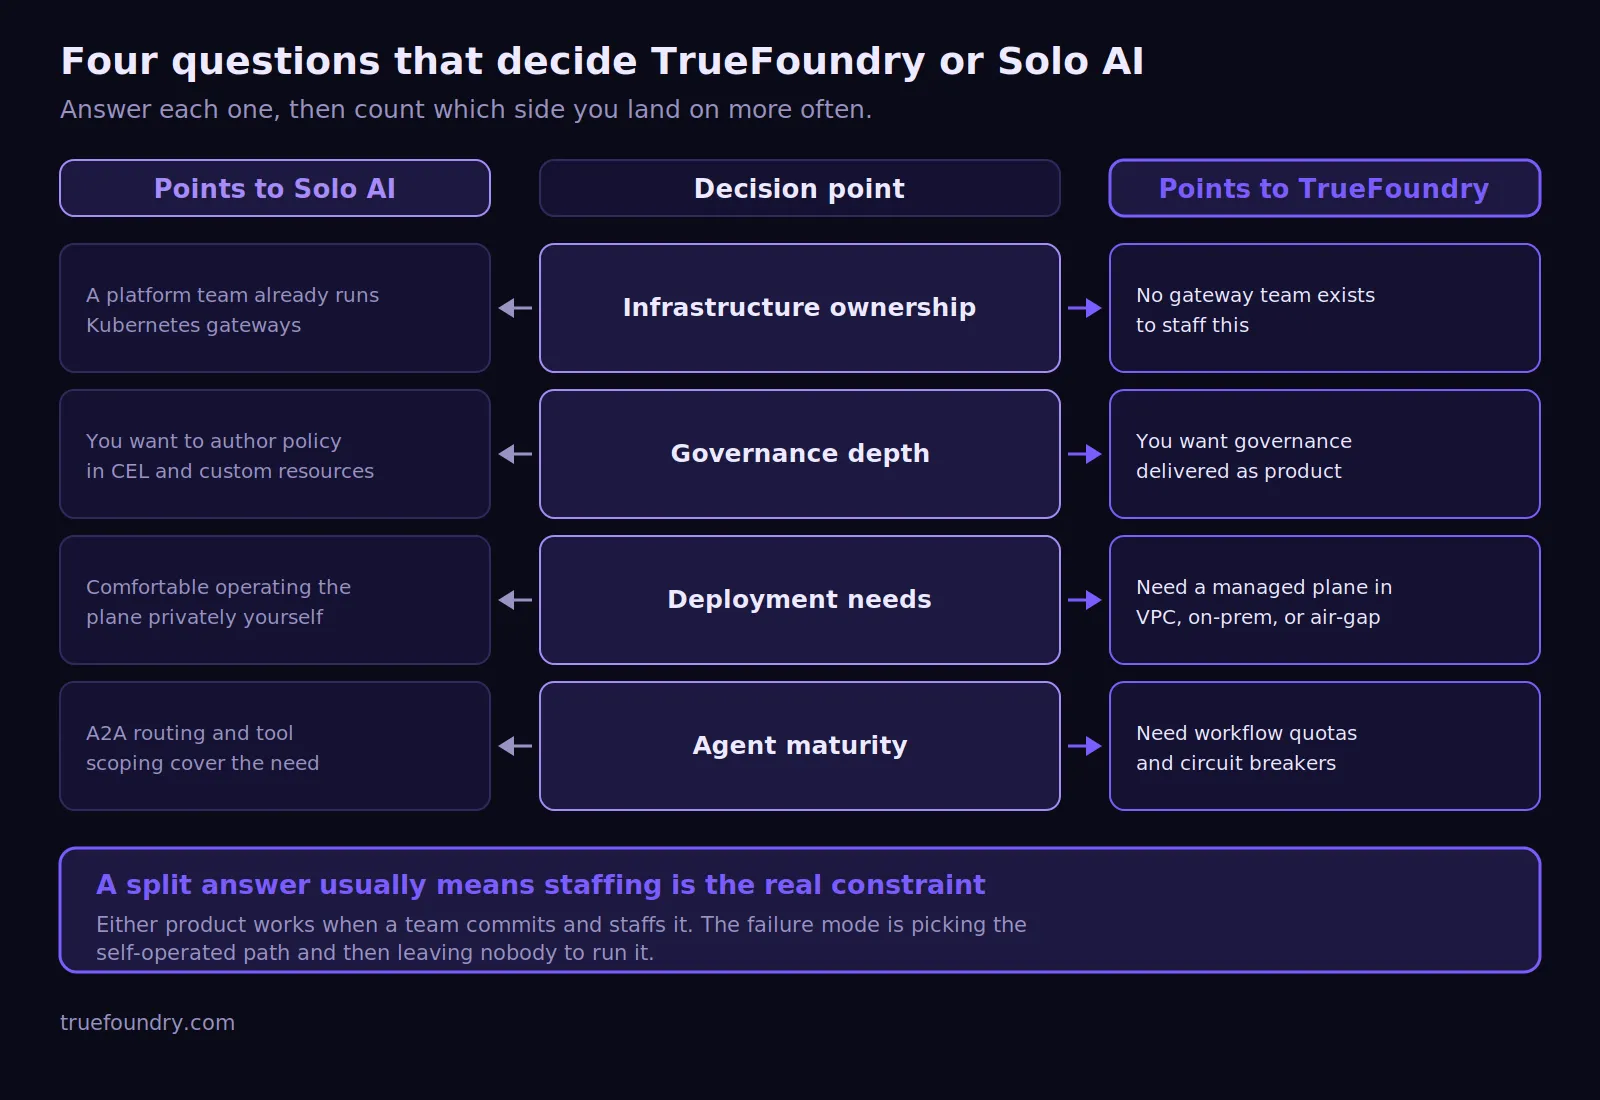
TrueFoundryとSolo AIのどちらを選ぶかは、誰がゲートウェイを管理すべきかによって決まります。Solo AIは、インフラストラクチャを詳細に制御したい組織や、すでにKubernetesネットワーキングを大規模に運用している組織に適しています。そのプラットフォームは、設定駆動型の運用モデルを通じて、強力なゲートウェイ、LLM、MCP、およびエージェント機能を提供します。
TrueFoundry は、それらの制御機能を統合されたガバナンスプラットフォームとしてパッケージ化したい企業に適しています。一元化されたポリシー、デプロイの柔軟性、可観測性、コスト配分、エージェントガバナンスを重視しており、チームはゲートウェイ運用のための専門組織を新たに構築することなく、プラットフォームを導入できます。
組織が維持可能な運用モデルに基づいて、TrueFoundryかSolo AIを選択してください。Soloはインフラストラクチャの深い所有権を重視する組織に報いる一方、TrueFoundryは社内チームに求められるゲートウェイの構築や継続的なポリシー管理の負担を軽減します。
Solo AIとTrueFoundryの選択は、ワークロードの将来的な複雑性も考慮すべきです。モデル、MCP統合、自律型エージェント、コンプライアンス要件は、往々にして同時に拡大していきます。プラットフォームは、その対象範囲が拡大しても管理可能な状態を維持できる必要があります。
両者を比較するチームにとって、実用的な判断基準はシンプルです。インフラストラクチャの自社管理自体が戦略的価値を生むかどうかを判断してください。もしそうであれば、Solo AIを真剣に検討する価値があります。一方、一元化されたガバナンスと運用負荷の低減を優先するのであれば、TrueFoundryの方が適しています。
デモを予約する TrueFoundryのデモを予約して、現在のAIスタックをエンタープライズAIゲートウェイのリファレンスアーキテクチャと比較してみましょう。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.
























