October 16, 2026
|
5 min read


Blazingly fast way to build, track and deploy your models!
Solo.ioは、エンタープライズ向けネットワーキングチームにとって、依然として強力なクラウドネイティブインフラストラクチャベンダーです。現在のポートフォリオは、kgateway、Istio、agentgateway、kagent、agentregistryで構成されています。Solo.ioは2025年8月にagentgatewayをLinux Foundationに寄贈しました。また、それ以前の2025年1月には、旧Gloo GatewayプロジェクトをkgatewayとしてCNCFに寄贈済みです。
こうした変更により、現在の製品比較は以前よりも複雑になっています。古いコンテンツでは、Gloo Gateway、Gloo Mesh、Gloo AI Gatewayといった名称が現在も使われていることがよくあります。現在、Soloは商用製品を「Solo Enterprise for kgateway」および「Solo Enterprise for Istio」と呼称しています。エージェント関連のポートフォリオは、agentgateway、kagent、agentregistryを中心に展開されています。
したがって、Solo.ioの代替製品を探している企業は、古いポートフォリオの名称ではなく、現在の製品を比較する必要があります。また、選定は管理対象となるワークロードにも依存します。従来のAPIゲートウェイと、モデル、MCPツール、自律型エージェント向けに構築されたインフラストラクチャでは、求められる要件が異なるためです。TrueFoundryの AIゲートウェイとAPIゲートウェイの比較ガイド では、その違いについて詳しく解説しています。
本ガイドでは、2026年8月時点におけるSolo.ioの競合製品5選を比較します。ゲートウェイのスコープ、デプロイの選択肢、AIガバナンス、価格の透明性、運用への適合性に焦点を当てます。
チームがSoloの代替製品を検討するのは、Solo.ioに技術的な能力が欠けているからではありません。同社のagentgatewayは、トラフィックポリシー、セキュリティ、可観測性を備えたLLM、MCP、HTTP、およびエージェント接続を提供しています。また、Solo Enterprise for Istioは、最新のKubernetes環境全体におけるサービスメッシュの要件に対応しています。
選定の決め手となるのは、通常、運用モデルとアーキテクチャの焦点です。Solo.ioは、エンタープライズゲートウェイのポートフォリオ全体において、一貫してKubernetesファーストの姿勢を貫いています。また、価格設定についても公開プランではなく、個別の見積もりが必要です。そのため、マネージド型のAIインフラストラクチャや、予測可能な導入コストを求めるチームは、他のアプローチを検討する場合があります。
エンタープライズの要件は、一般的に以下の4つの領域に分類されます。
従来のサービスメッシュアーキテクチャは、ワークロード間の接続性に重点を置いています。一方、AIインフラストラクチャには、モデルコスト、プロンプトの安全性、ツール権限、自律的な実行といった要素が加わります。既存のメッシュやゲートウェイプラットフォームを置き換える前に、チームはこの違いを理解しておく必要があります。
これは、AWS App Mesh、Google Cloudのネットワーキング製品、Red Hat OpenShiftのサービス接続といった旧来の技術にも当てはまります。既存のレガシーアプリケーションは、依然として従来のルーティングパターンに依存している可能性があります。一方で、新しいエージェント型ワークロードは、異なるポリシーやID要件を必要とします。
まずは、本番環境でプラットフォームが何を管理する必要があるのかを特定することから始めましょう。イングレスコントローラー、汎用ゲートウェイ、AIコントロールプレーンは、機能一覧で見ると似ているように見えるかもしれませんが、ランタイムにおける役割はそれぞれ異なります。
Solo.ioの競合製品を比較する際は、以下の基準を使用してください。
ルーティングの要件にはさらなる注意が必要です。一部のプラットフォームは、トラフィック管理にEnvoyプロキシやその他のデータプレーンを使用します。また、モデルを認識したトラフィック制御やトークン単位のルーティングを提供するものもあります。TrueFoundryの LLM負荷分散ガイド では、モデルの健全性とレイテンシがAIルーティングの決定にどのような影響を与えるかを解説しています。
チームは標準への対応状況も確認すべきです。Kubernetes Gateway APIを採用することで、Kubernetes環境間でのゲートウェイリソースの移植性が向上します。要件には、Gateway APIのサポート、TCPルーティング、HTTPポリシー、ワークロード間のmTLSなどが含まれる場合があります。
調達チームは、ベンダーに関する補足調査や、変化する製品市場に関する最新情報の収集にSumbleを活用できます。公式ドキュメントは、現在の機能を確認するための主要な情報源として維持されるべきです。最終的な選択を行う前に、プラットフォーム、セキュリティ、または調達の担当者が要件を確認してください。

Solo.ioの強力な競合製品は、それぞれ異なるインフラストラクチャの課題を解決します。既存のAPI資産をAIに拡張するものもあれば、Kubernetesネイティブな接続性に重点を置くものもあります。AIファーストのプラットフォームは、モデルとエージェントのガバナンスを中核に据えています。
以下の比較では、現在の製品範囲、デプロイメントの柔軟性、ガバナンスの深さ、および運用モデルを考慮しています。また、オープンソースで利用可能な機能と、有料製品が必要なエンタープライズ向け制御機能とを区別しています。
TrueFoundryは、ゲートウェイの選定が東西トラフィックのネットワークよりも本番環境のAIに重点を置いている場合、Soloの強力な代替手段となります。同社の AIゲートウェイ は、モデル、プロバイダー、ガードレール、使用状況の制御にわたる、企業向けの統合されたガバナンスパスを提供します。
このプラットフォームは、MCPツールやエージェントワークフローにもガバナンスを拡張します。企業はまずSaaSから利用を開始し、セキュリティ要件が高まった段階でVPC、オンプレミス、またはエアギャップ環境へ移行することが可能です。
主な機能:
TrueFoundryが選ばれる理由
TrueFoundryは、モデルおよびエージェントのトラフィック専用に構築されたインフラストラクチャに注力しています。その制御機能は、リクエストがプロバイダーや接続された企業ツールに到達する前の実行段階をカバーします。この適用範囲により、チームはコスト、ID、信頼性、およびエージェントの挙動を管理する方法を根本から変えることができます。
留意点: TrueFoundryはAIインフラストラクチャに特化しており、一般的なAPIプログラムや、AI以外のワークロードを対象とした従来のサービスメッシュ管理は対象外です。
最適な用途: モデル、MCP、エージェントのガバナンスを一元化し、本番環境全体で柔軟なデプロイと強力な制御を必要とするエンタープライズAIチーム向け。

Kongは、すでにKong GatewayでAPIの標準化を進めているチームにとって、Soloの有力な競合製品です。同社のAI機能は、専用プラグインを使用して既存のKongデータプレーン上で動作します。これにより、組織は全く別のトラフィックプラットフォームを導入することなく、使い慣れたゲートウェイ運用をモデルルーティング、セキュリティ、MCPトラフィック、コスト管理へと拡張できます。
主な強み:
注意すべき制限事項: Kongの強力なAIガバナンス機能は、有料プラグインとエンタープライズライセンスに依存しています。現在の公開価格設定では、標準のAIプロキシ利用は5つのユニークなモデルまでに制限されており、それを超えると追加料金が発生します。モデルを追加するごとに、該当プランで月額100ドルがかかります。完全なセルフホスト型エンタープライズ価格は個別見積もりとなります。
最適な用途: AIトラフィックを、既存のエンタープライズAPIやゲートウェイインフラと同じ運用モデルで管理したいKongの既存顧客。
Tyk AI Studioは2026年3月にオープンソース化され、コミュニティ版とエンタープライズ版が提供されています。そのアーキテクチャは、管理コントロールプレーンと本番環境のEdge Gatewayを分離しています。このモデルは、セルフマネージド環境やハイブリッド環境を好む組織向けに、モデル設定、ツール統合、コスト追跡、ロール制御、MCP接続をサポートしています。
主な強み:
注意すべき制限事項: Community Editionは有用な可視性を提供しますが、一部の強制機能はEnterprise版限定となっています。予算制限、アラート、高度なSSO、高度なRBAC、監査ログにはEnterpriseライセンスが必要です。AI Studioは現在、ベンダー運用のAI Gateway SaaS体験ではなく、セルフマネージドおよびハイブリッドな運用モデルをサポートしています。
最適な用途: セルフマネージド型のデプロイメントでAIインフラを詳細に監視したいチームや、独自のプロダクションコントロールプレーンを運用する十分なエンジニアリングリソースを持つチーム。
Envoy Gatewayは、EnvoyとGateway APIを基盤としたKubernetesネイティブなゲートウェイです。Envoy AI Gatewayは、モデルトラフィック専用のAIレイヤーを追加します。2026年6月23日にリリースされたバージョン1.0では、16のLLMプロバイダー、MCPサポート、マルチモーダルエンドポイント、マルチテナントルーティングが一般提供されています。
主な強み:
注意すべき制限事項: チームはEnvoy GatewayとEnvoy AI Gatewayを連携したプロジェクトとして運用する必要があります。そのため、社内のプラットフォームエンジニアによるインストール、アップグレード、設定の負担が増大します。これらのプロジェクトは、商用AIゲートウェイプラットフォームが提供するようなベンダー運用のSaaSコントロールプレーンを提供しません。強力な運用体制を維持することが不可欠です。
最適な用途: 標準ベースのゲートウェイインフラ、スケーラビリティ、ライセンスコストの削減、およびデータプレーンに対する直接的な運用制御を優先するKubernetesプラットフォームチーム。
Portkeyは、ルーティング、ガードレール、コスト管理、MCPガバナンスを備えた高性能なAIゲートウェイです。2026年3月、Portkeyは主要なプロダクションゲートウェイ機能をオープンソースのコードベースに移行しました。その後、2026年5月29日にPalo Alto NetworksによるPortkeyの買収が完了し、Prisma AIRSへの統合が開始されました。
主な強み:
注意すべき制限事項: Portkeyは現在、独立したベンダーではなくPalo Alto Networksの傘下で運営されています。Prisma AIRSとの統合は、今後の製品の方向性や企業の調達プロセスに影響を与える可能性があります。スタンドアロンのゲートウェイを求めているチームは、技術的な適合性、サポート体制、長期的なプラットフォーム戦略に加え、このエコシステムとの整合性も評価する必要があります。
最適な用途: AIおよびMCPゲートウェイを必要とし、オープンソースのデプロイメントオプションやPalo Alto Networksのセキュリティエコシステムとの連携を重視するチーム。
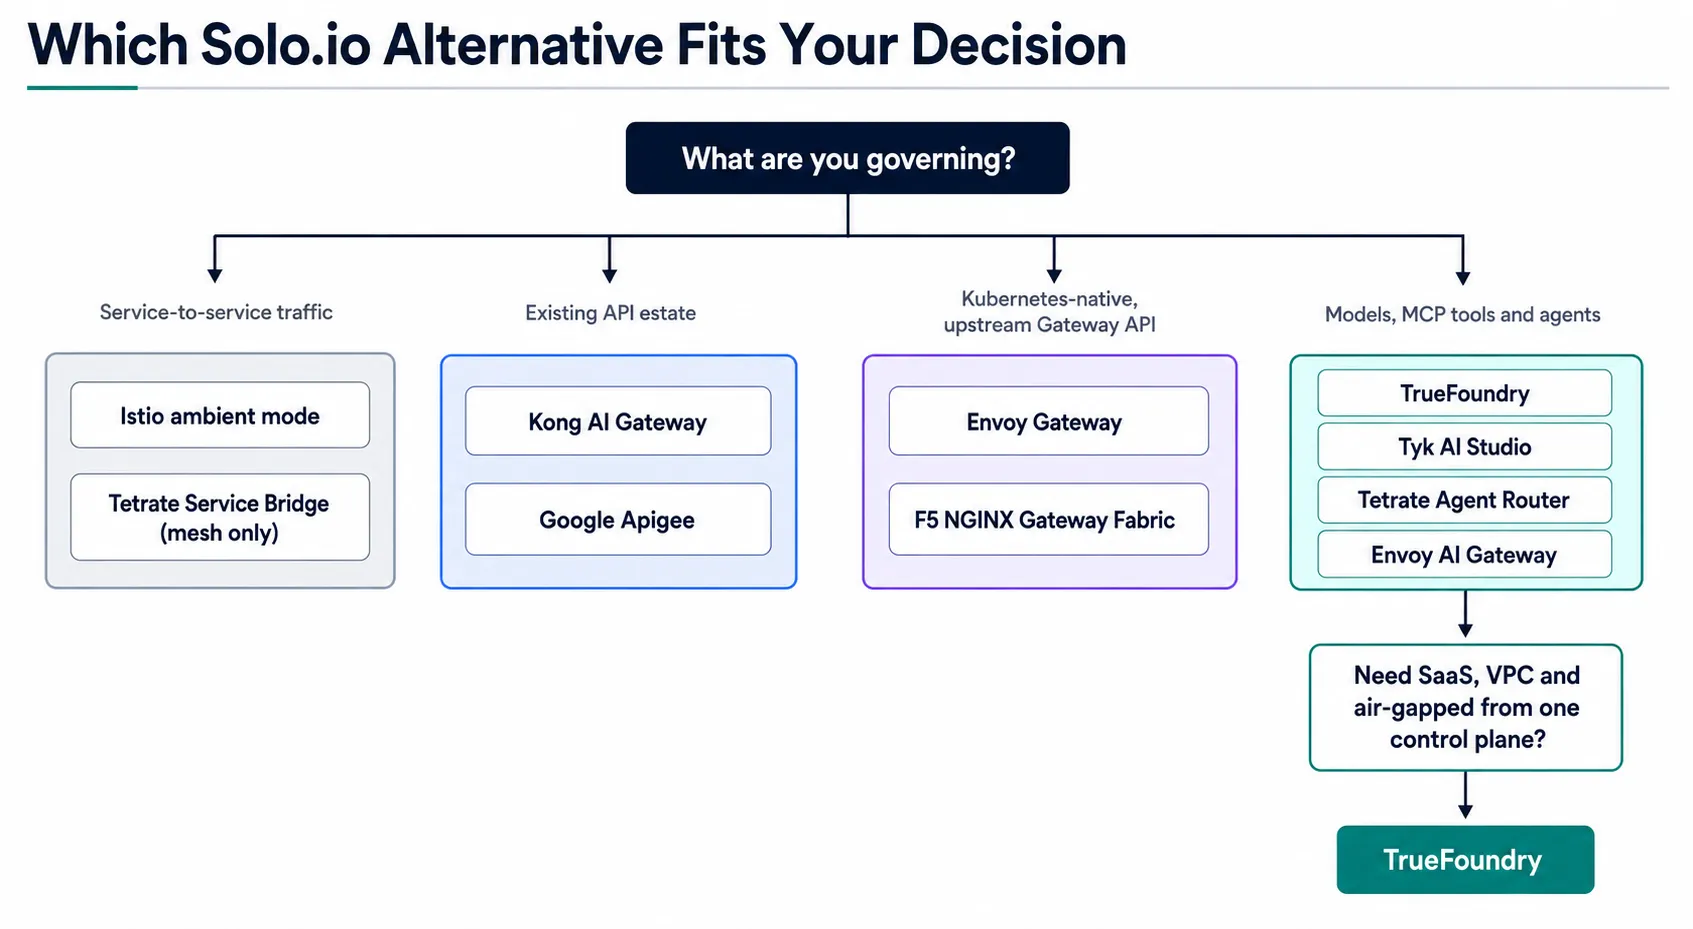
Solo.ioの強力な競合製品は、機能数よりもアーキテクチャの面で大きく異なります。Solo.ioは、Istio、サービスディスカバリ、Kubernetesネットワーキングがすでにプラットフォーム選定の主軸となっている場合に特に強みを発揮します。一方、AIファーストの製品は、モデルやエージェントの権限管理が主な懸念事項である場合に適しています。
また、従来のネットワーキングが要件の中心となる場合も、Solo.ioが適しています。これには、VM、クラスタールーティング、Glooへの移行作業、あるいはより広範なkgatewayの導入などが含まれます。CNCFのkgatewayプロジェクトは、AIワークロード専用ではなく、ゲートウェイ通信全般の標準化を実装するものです。
古いサービスメッシュからの移行を検討しているチームは、Istio、ネットワークポリシー、East-Westトラフィックの制御を優先するかもしれません。ApigeeやAmazon APIサービスなどのプラットフォームは、従来のAPIライフサイクル管理が意思決定の鍵となる場合に依然として有効な選択肢です。
AIワークロードがインフラ選定の主導権を握る場合、TrueFoundryの方がより適しています。Solo.ioはクラウドネイティブなネットワーキングやエージェントプロトコル全般に深い機能を持っていますが、TrueFoundryはモデルアクセス、MCPツール、ガードレール、コスト管理、自律型エージェントにコントロールプレーンの焦点を絞っています。
その違いはリクエストレイヤーでより明確になります。TrueFoundryの LLMゲートウェイ は、各プロバイダーやセルフホストモデルへのアクセスを一元化します。チームは、すべてのアプリケーション内で個別に制御を構築することなく、ルーティング、キャッシング、予算管理、ガードレールを適用できます。これにより、プロバイダーの速度低下や障害発生時にも回復力を維持できます。
ツールアクセスは、エージェントシステムにおけるもう一つの重要な境界線です。MCPゲートウェイは、ツールの検出、認証、権限管理、監査ログを一元化します。これらの制御により、エージェントが承認されたタスク以上の広範なアクセス権を持つことを防ぐことができます。
自律的なワークフローには、個別のモデルリクエストを超えたガバナンスが必要です。 エージェントゲートウェイ は、エージェントの動作、ツール呼び出し、マルチステップのワークフロー全体にポリシーを適用します。チームは、ワークフロー全体を通じてIDと権限の一貫性を保ちながら、実行プロセスを追跡できます。
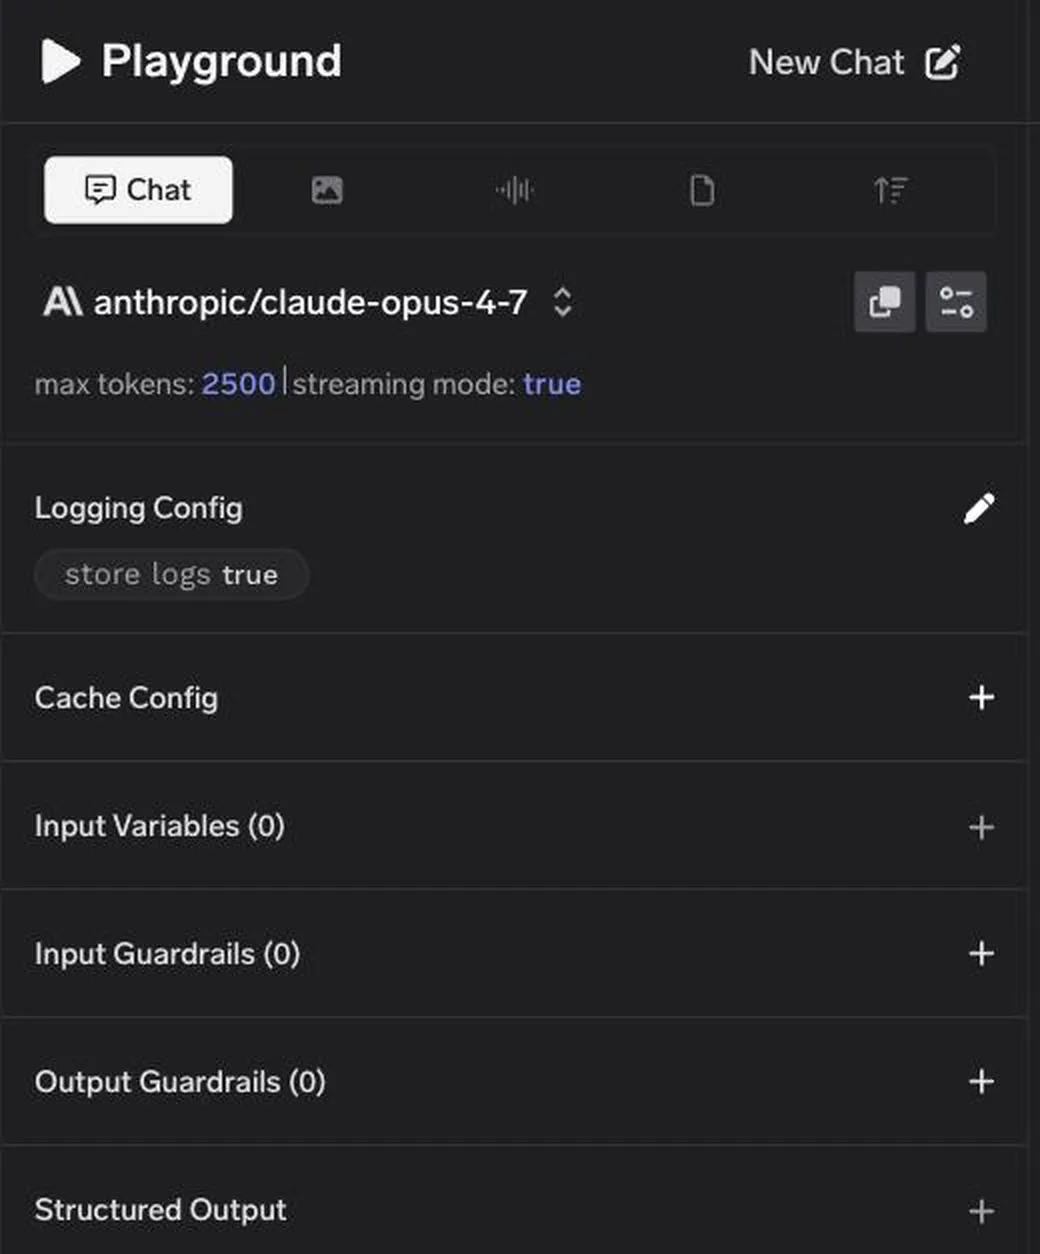
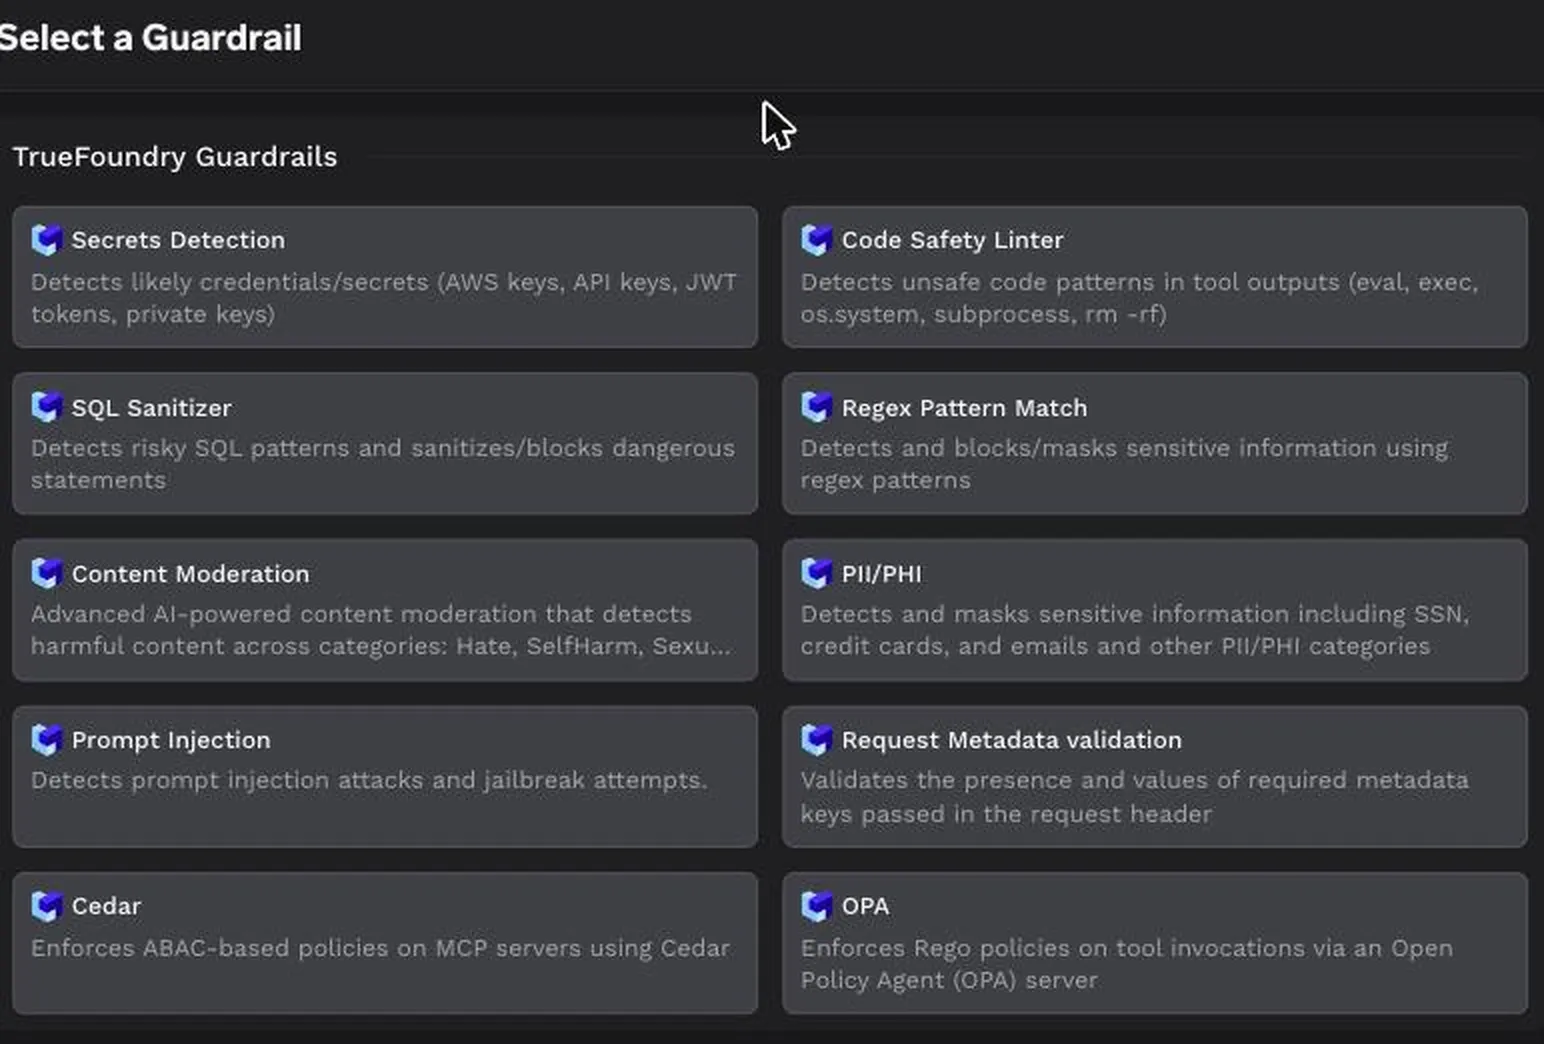
TrueFoundryは、コンテンツガードレールとエンタープライズポリシーエンジンを組み合わせることも可能です。チームは、PII(個人情報)、プロンプトインジェクション、シークレット、安全でないコード、リスクの高いSQLパターンを検出できます。CedarやOPAとの統合により、既存の認可ポリシーをモデルやMCPのトラフィックにまで拡張できます。
このゲートウェイはOpenAI互換インターフェースをサポートしているため、既存のアプリケーションを再構築することなく導入が可能です。チームはエンドポイントを変更するだけで、共通のルーティング、予算管理、ガードレール、監査ポリシーを単一のガバナンスパスを通じて適用できます。
このゲートウェイはOpenAI APIに対応しているため、既存のアプリケーションの接続先を変更するだけで済み、移行作業は不要です。
import osfrom openai import OpenAI client = OpenAI( api_key=os.environ["TFY_API_KEY"], base_url="https://gateway.truefoundry.ai",) response = client.chat.completions.create( model="openai-main/gpt-4o-mini", messages=[{"role": "user", "content": "Summarise this ticket."}],)print(response.choices[0].message.content)モデルIDは「provider_account/model_name」という形式になるため、openai-mainの部分を自身のモデルアカウント名に置き換えてください。セルフホスト環境では独自のコントロールプレーンベースURLを使用します。これはプレイグラウンドの「Code Snippet」タブからコピー可能です。以降、アプリケーション、エージェント、MCPツール呼び出しのいずれであっても、予算、ガードレール、監査ログが適用されます。
TrueFoundryは、企業が以下を必要とする場合に特に有効です。
これらの要件は、従来のゲートウェイルーティングや一般的なAPI管理の枠を超えています。モデルへのアクセス、ツールの権限、コスト、エージェントの活動を単一のガバナンスモデルの下に統合します。

Solo.ioの競合製品を比較する際は、まず管理が必要なワークロードから検討を始めるべきです。Solo.ioはクラウドネイティブなネットワーキングやトラフィック管理に強みを持っています。一方、モデル、MCP、エージェントのガバナンスがインフラ選定の主眼となる場合は、TrueFoundryが適しています。
デモを予約する TrueFoundryのデモを予約し、AIガバナンス、デプロイメント、ID管理、本番環境の制御に関する要件をご評価ください。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.