



October 19, 2026
|
5 min read

Published: October 6, 2026
Blazingly fast way to build, track and deploy your models!
開発者のノートPC上でデモ用に動くMCPサーバーと、実際の顧客トラフィックを処理する本番環境のエージェントの要求パスに組み込まれたMCPサーバーでは、直面するエンジニアリング上の課題が全く異なります。後者には、コントロールプレーンの障害に耐え、リクエスト量の増加に合わせて水平方向にスケールし、オーバーヘッドを最小限に抑えて公開し、深夜のトラブル発生時にも監査証跡を提供できる能力が求められます。しかし、多くのMCPゲートウェイの比較記事はガバナンス機能に終始しており、こうした本質的な部分を見落としています。
本記事では、以下の5つのゲートウェイを、まさにその点に基づいてランク付けします。負荷がかかった際のアーキテクチャの挙動、依存関係に障害が発生した時の対応、そしてベンダーが信頼性を裏付ける具体的なベンチマーク数値を公開しているかどうかを評価基準としています。
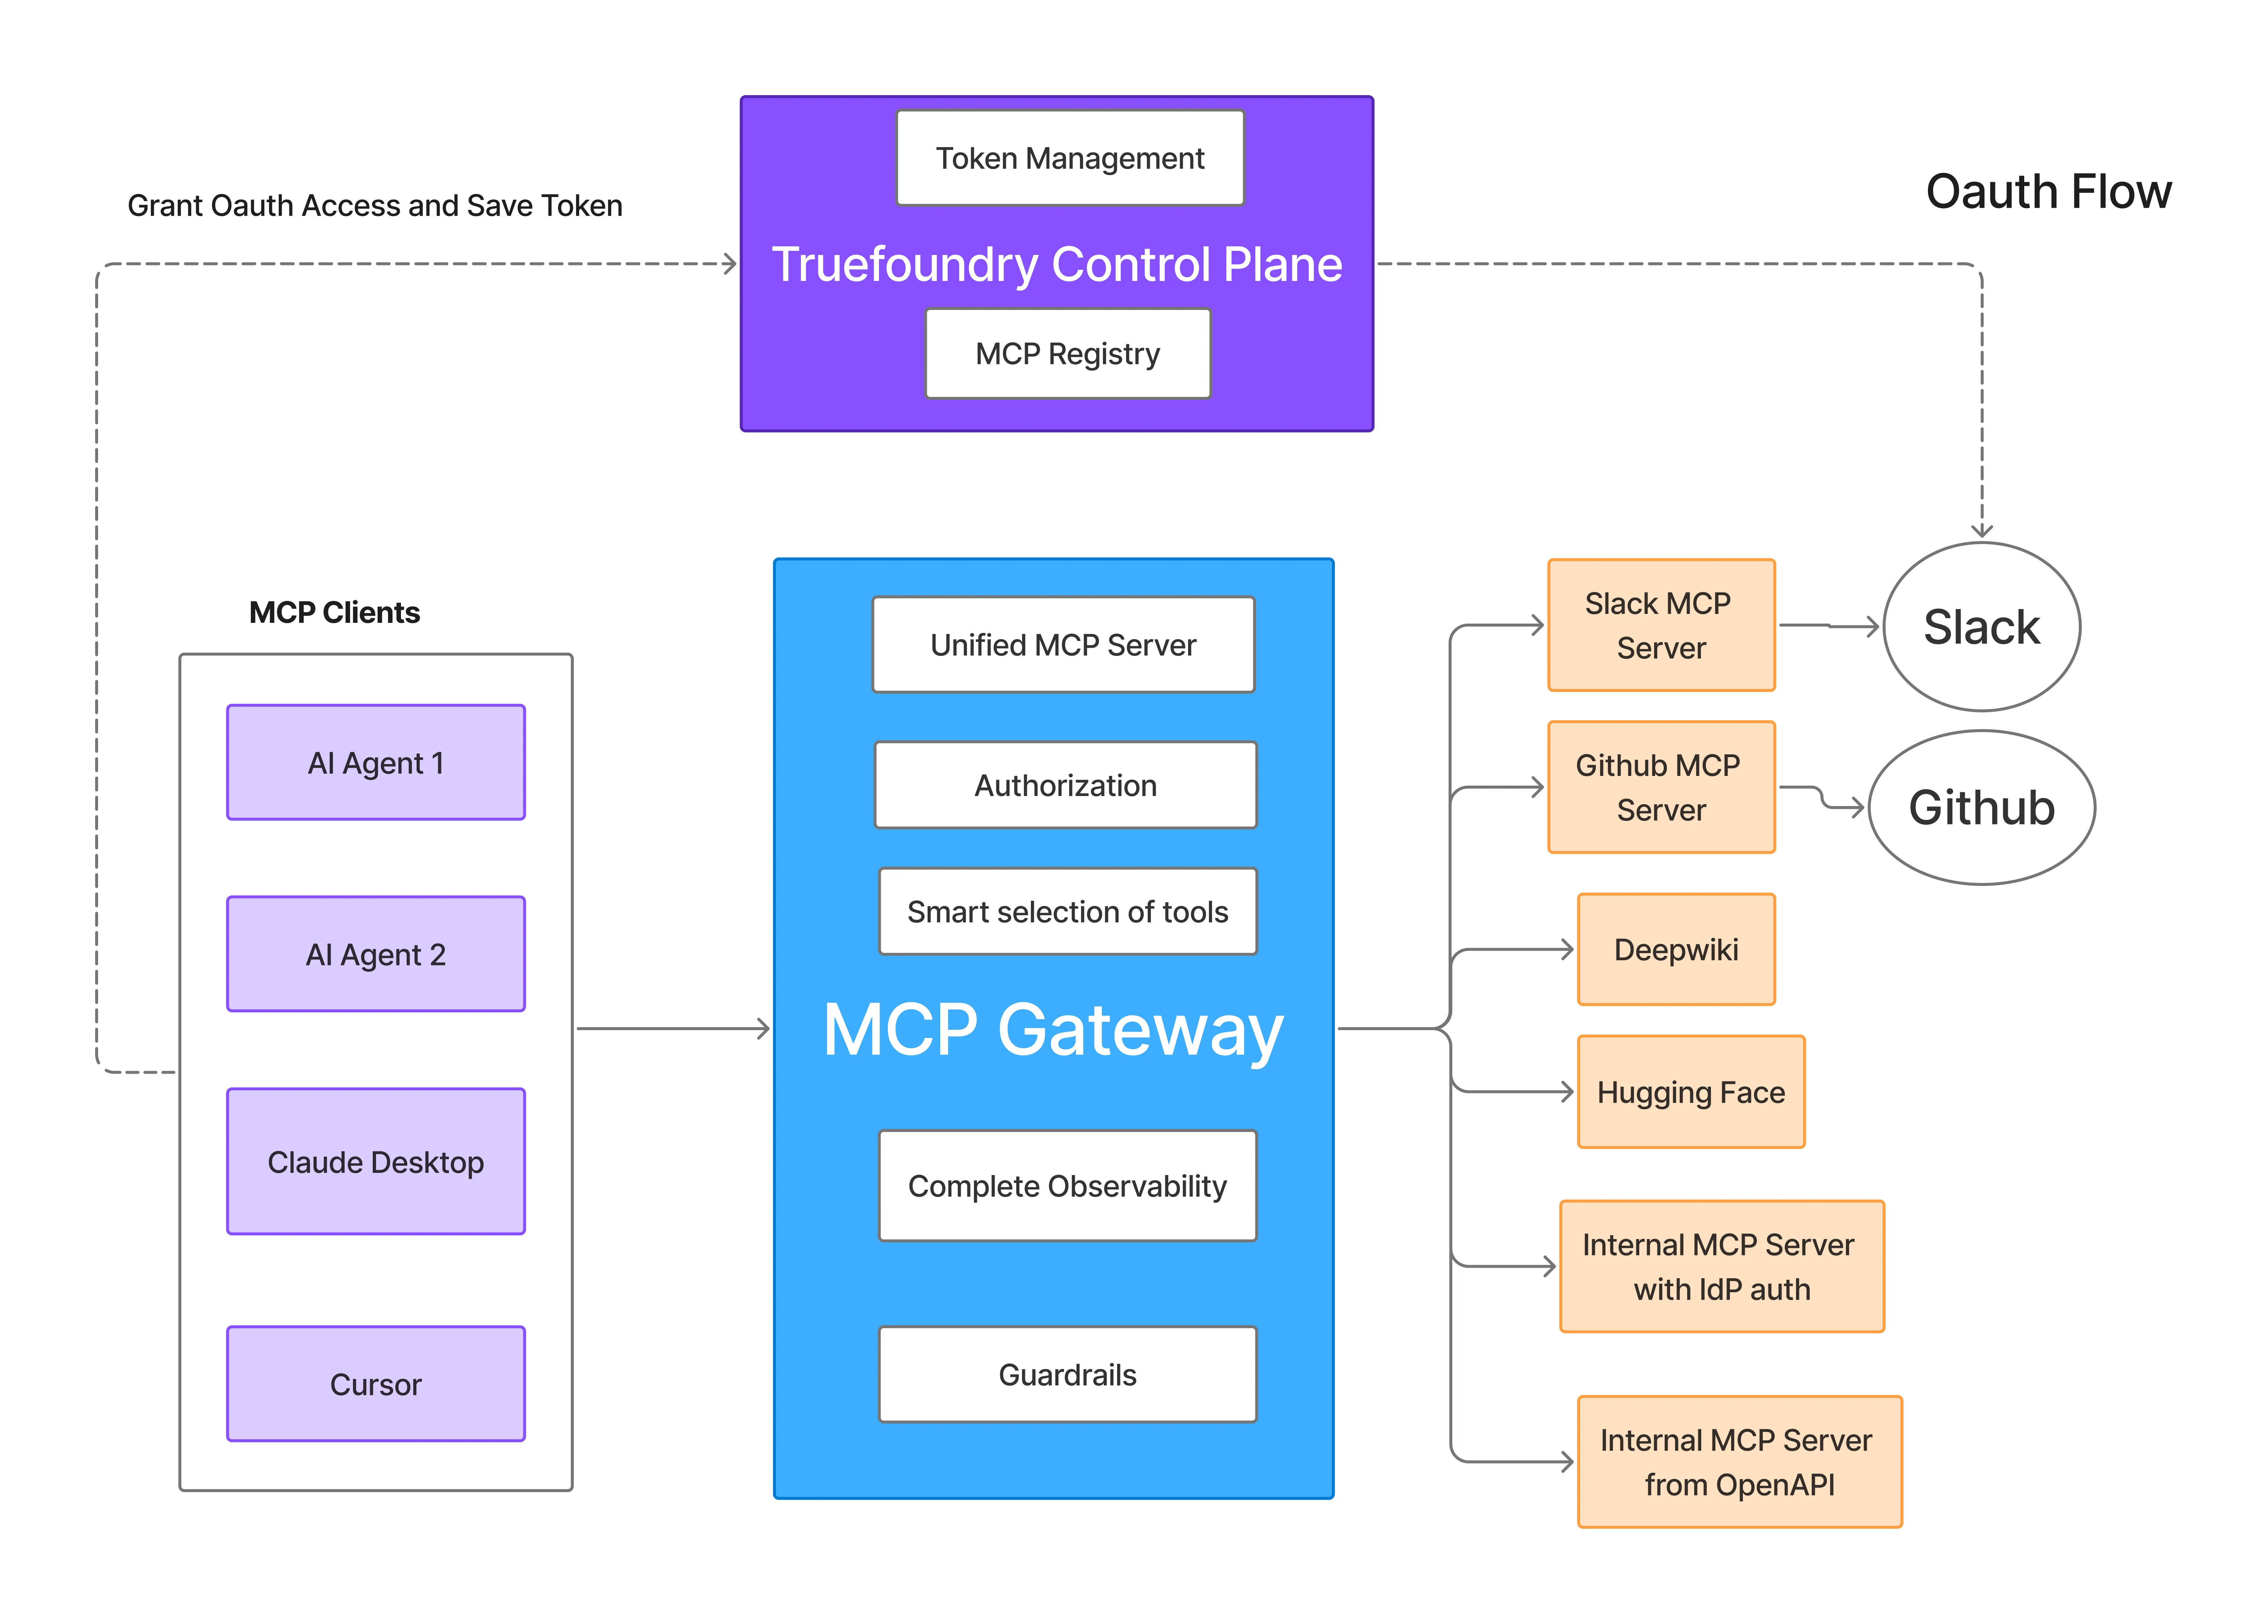
TrueFoundryの MCPゲートウェイ は、VS Code、Cursor、Claude Codeなどで開発者ごとに個別に接続設定を行う手間を省き、MCPサーバーへのアクセスを単一のインターフェースに集約します。OAuthベースの認証、資格情報の保管、完全な監査証跡が後付けではなく標準で組み込まれています。
本番環境でのワークロードにおいて、他と一線を画す理由は、その基盤となる ゲートウェイアーキテクチャにあります。キャッシュを利用する場合を除き、リクエストパス上で外部呼び出しが発生することはありません。レート制限、負荷分散、認証チェックはすべてメモリ内で実行され、ログやメトリクスは非同期でキューに書き込まれるため、ログパイプラインが停止してもゲートウェイがリクエストを失敗させることはありません。ゲートウェイプレーンはステートレスで水平方向にスケーリング可能であり、コントロールプレーンが完全にダウンした場合でも、ゲートウェイは最後に同期された設定を使用してリクエストの処理を継続するため、サービスが停止することはありません。
ベンチマークでは、1 vCPUおよび1 GB RAMの単一ポッドで200~220 RPSを記録しています。ゲートウェイのオーバーヘッドは、トレーシング無効時で7 ms、完全なトレーシング有効時で8 msです。350~370 RPSの場合、CPU使用率が100%に達してレイテンシが悪化し始める前段階で、それぞれ7 msおよび12 msとなります。これを超えた場合でも、CPUやレプリカを追加することで、毎秒数万リクエストまでゲートウェイをスケーリング可能です。
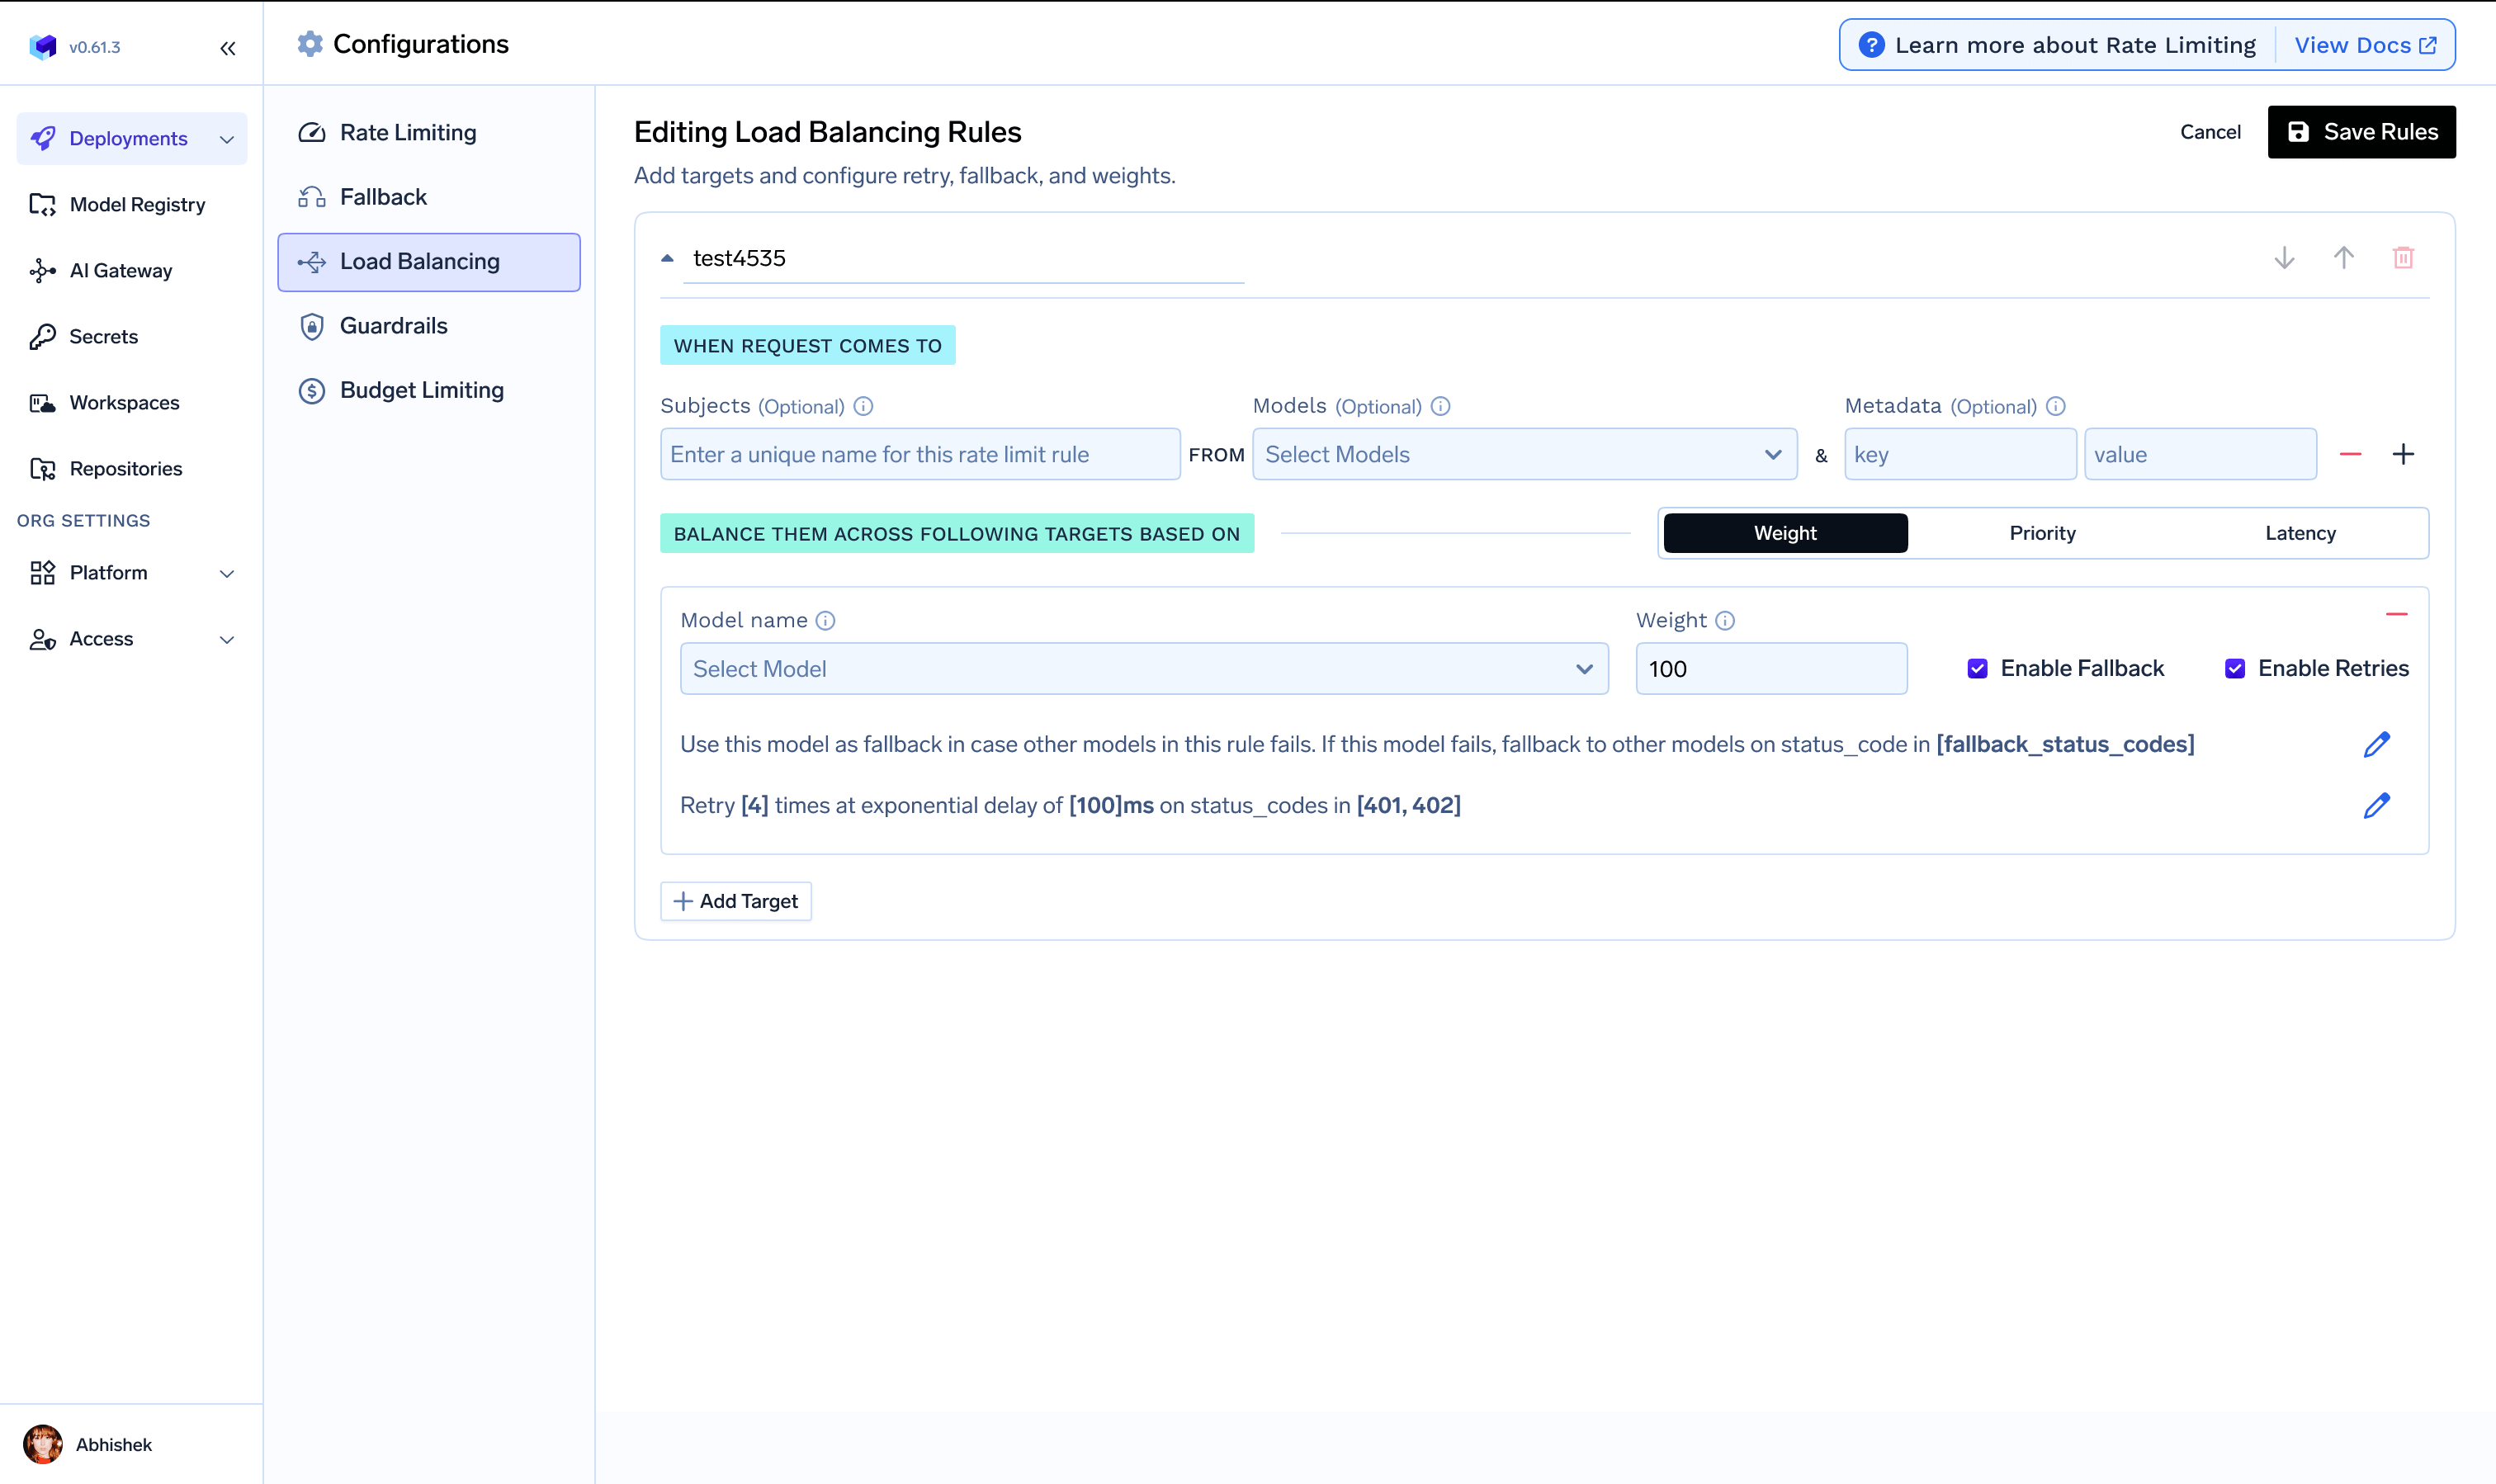
負荷分散 には、認証情報の不備、DNSエラー、TLSエラーといったHTTP以外の障害発生時に、次のターゲットへ自動的にフェイルオーバーする機能が含まれています。システム全体はVPC、オンプレミス、エアギャップ環境、ハイブリッド環境のいずれにもデプロイ可能で、マネージドインフラストラクチャではSOC2、ISO 27001、GDPR、HIPAAへのコンプライアンスを確保しています。
利点:
欠点: 軽量なオープンソースのMCPプロキシのみを求めているチームにとっては、エンタープライズ向けプラットフォームとして機能が広範すぎます。
最適な用途: 本番環境でMCP接続エージェントを運用しており、公開されたベンチマーク数値、依存関係障害時の正常な縮退運用、そしてモデルルーティングと同一コントロールプレーンでのMCPガバナンスを必要とするチーム。
Traefik Hubは、定評のあるクラウドネイティブなリバースプロキシをMCPへと拡張し、「トリプルゲートセキュリティ」と呼ばれる仕組みでAIエージェント、MCPチャネル、基盤となるAPIを統合的に保護します。MCP保護のためのリソースサーバーとしてOAuth 2.0/2.1を実装し、タスク、ツール、トランザクション全体にわたるタスクベースのアクセス制御をサポート。さらに、長時間実行されるエージェントワークフローを安定させるセッションスマートルーティングも追加されています。2026年の最新アップデートでは、マルチプロバイダーのフェイルオーバールーティングや、MCPメソッドおよびツール名でタグ付けされたOpenTelemetryベースの詳細な可観測性が追加されました。
すでにTraefikをリバースプロキシやイングレスコントローラーとして運用しているチームにとって、これは新しいインフラを導入するのではなく、既存のインフラを自然に拡張するものです。トレードオフとして、MCP機能は既存のTraefikインフラ上にミドルウェアとしてレイヤー化されるため、ガバナンスの深さは、環境内でTraefikがどのようにデプロイ・運用されているかに依存します。
メリット: タスク、ツール、トランザクション全体にわたる詳細なタスクベースのアクセス制御、長時間実行されるエージェントワークフロー向けのセッションスマートルーティング、マルチプロバイダー対応のフェイルオーバールーティング。
デメリット: MCP機能は独立した製品ではなく、既存のTraefikインフラ上のミドルウェアであるため、ガバナンスの深さは既存のTraefikのデプロイ状況に依存します。
最適な用途: すでにイングレスやリバースプロキシの役割でTraefikを運用しており、そのインフラをMCPガバナンスにまで拡張したいチーム。
Apache APISIXは、すでに本番環境で実績のあるクラウドネイティブなAPIゲートウェイにMCPサポートをもたらします。設定変更はetcdを通じてミリ秒単位で反映され、ゲートウェイの再起動も不要です。これは、モデルのエンドポイントやルーティングルールが頻繁に変更されるAIワークロードにおいて重要です。MCPに関しては、APISIXはStreamable HTTPを使用してMCPクライアントとバックエンドのMCPサーバー間のトラフィックをプロキシし、従来のAPIトラフィックと同様の認証、レート制限、可観測性ポリシーを適用します。また、シングルノードおよびクラスターレベルの両方でのレート制限をサポートしています。
Apache Software Foundationのプロジェクトであるため、単一ベンダーのロードマップに縛られず、オープンなガバナンスと活発なコントリビューターベースの恩恵を受けており、完全にオープンソースです。トレードオフは、オープンソースインフラにつきものの「チーム自身で運用する必要がある」という点です。マネージドプラットフォームのように、プロジェクト側が企業レベルのコンプライアンス認証を代行してくれるわけではありません。
メリット: etcdベースの動的な設定(ミリ秒単位の反映)、クラスターレベルのレート制限、Apache Software Foundationによる完全なオープンソース、従来のAPIトラフィックとAI/MCPトラフィックを単一のゲートウェイで統合可能。
デメリット: セルフホストおよびセルフ運用が必要、ベンダー提供のコンプライアンス認証がない、MCPサポートは製品の本来の焦点ではなく、より広範なAPIゲートウェイへの追加機能である点。
最適な用途: 高速な設定反映が可能な、本番環境で実績のあるオープンソースのゲートウェイを求めており、自社での運用に抵抗がないプラットフォームチーム。
Kongは、長年運用されている本番グレードのAPIゲートウェイをAIプラグインで拡張し、従来のAPIトラフィックと同じポリシーエンジンを通じてLLM、MCP、およびエージェント間トラフィックを管理します。すべてのMCP呼び出しには、Kongが「完全な委任チェーン」と呼ぶ情報が含まれており、アクティビティを特定のエージェント、ユーザー、ツール、スコープに紐付けます。また、AIプラグインはKubernetesを含むKongのすべてのデプロイモードで動作します。
セマンティックキャッシング、詳細な分析、コンプライアンスレポートなどの高度な機能を利用するにはKong Enterpriseが必要であり、小規模なデプロイでも年間3万ドルから5万ドルの契約が一般的です。すでに全社的なAPI管理のためにKongを本番環境で運用している組織にとっては妥当な拡張ですが、既存のKong環境がなく、MCPトラフィックのためだけにゲートウェイを評価しているチームにとっては、導入のハードルが高くなります。
メリット: 汎用APIゲートウェイとしての確かな運用実績、API・LLM・MCPトラフィック全体を網羅する統合ポリシーエンジン、リクエストご との委任チェーン監査証跡を備えています。
短所: 高度な機能はKong Enterprise限定であること、すでにKongを導入していない場合は導入のハードルが高いこと、エンタープライズ契約は年間数万ドルからとなる点が挙げられます。
推奨されるケース: すでにAPI管理のためにKongを本番環境で運用しており、同じポリシーエンジンをMCPトラフィックにも適用したい組織。
Envoy AI Gatewayは、CNCFプロジェクトであり、多くのKubernetesやIstio環境で大規模に運用されているEnvoy Gatewayの拡張レイヤーとして、安定版1.0をリリースしました。Kubernetes Gateway APIを実装しているため、Gatewayリソースを作成するだけで、Envoyプロキシ群の実行とスケーリングに必要なDeployment、Service、HorizontalPodAutoscalerが自動的にプロビジョニングされます。バージョン1.0には、モデルルーティングに加え、AIトラフィック専用に設計されたTokenRateLimitPolicyが搭載されており、オーバーヘッドはわずか1〜3ms程度と報告されています。
CNCFプロジェクトであるためライセンス費用はかからず、ベンダー中立なガバナンス構造を持っていますが、その反面、ベンダーによるエンタープライズサポートやコンプライアンス証明は提供されません。導入チームは自ら運用を行う必要があり、これはプラットフォームチームが直接運用する他のオープンソースインフラと同様のトレードオフとなります。
長所: CNCFの支援による広範なコミュニティサポート、Gateway APIを通じたKubernetesリソースの自動プロビジョニング、1.0リリースに含まれるMCPゲートウェイとAI特化型のレート制限機能、低いオーバーヘッド。
短所: ベンダーによるコンプライアンス認証やエンタープライズサポートがないこと、自社運用が必要であること、基盤となるEnvoy Gatewayに比べ、本番環境でのMCPワークロードへの適用実績がまだ新しいこと。
推奨されるケース: すでにKubernetes上でIstioやEnvoy Gatewayを運用しており、無料でプロトコルネイティブなMCPゲートウェイ拡張を求めているプラットフォームチーム。
AIエージェントの能力向上に伴い、MCPゲートウェイは本番AIインフラの核心的な要素となりつつあります。単なるリクエストのプロキシにとどまらず、AIアプリケーションをエンタープライズツールやデータソースと安全かつ大規模に接続するために不可欠な、認証、ガバナンス、可観測性、信頼性を提供します。
最適なゲートウェイは、デプロイメントモデルと運用ニーズによって異なります。Apache APISIXやEnvoy AI Gatewayのようなオープンソースの選択肢は、すでにそのエコシステムに投資しているチームにとって強力な選択肢となります。一方、Traefik HubやKongのようなプラットフォームは、既存のAPI管理機能をMCPトラフィックへと拡張します。
モデルルーティング、きめ細かなガバナンス、公開されたパフォーマンスベンチマーク、そしてクラウド、VPC、オンプレミス、エアギャップ環境など、あらゆる環境に対応した柔軟なデプロイメントオプションを備えた、エンタープライズ対応のMCPゲートウェイをお探しなら、TrueFoundryが本番環境でのMCPワークロード実行に向けた包括的なプラットフォームを提供します。AIゲートウェイとMCPゲートウェイの機能を単一のコントロールプレーンに統合することで、複数のツールを組み合わせることなく、安全で信頼性が高く、スケーラブルなAIシステムの構築を支援します。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.























