



octobre 5, 2023
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.


Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Le Model Context Protocol (MCP) a révolutionné la façon dont les applications AI se connectent aux sources de données et aux outils externes. À mesure que les entreprises développent leurs implémentations d'AI, elles découvrent que les connexions directes aux serveurs ne constituent pas toujours l'approche optimale. C'est là qu'intervient MCP Proxy, une couche intermédiaire puissante qui améliore la sécurité, la scalabilité et la gestion des déploiements MCP. Découvrons comment MCP Proxy transforme les architectures AI d'entreprise et pourquoi il devient essentiel pour les déploiements en production.
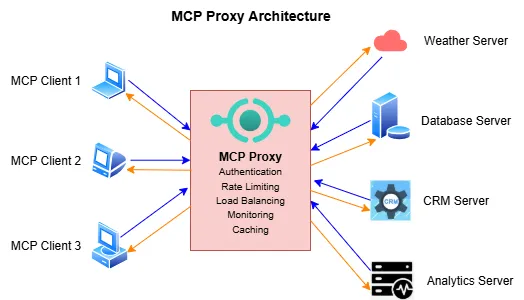
Un MCP Proxy sert de couche intermédiaire intelligente située entre les clients MCP (applications AI) et les serveurs MCP (sources de données et outils). Plutôt que d'établir des connexions directes, le proxy agit comme une gateway centralisée qui gère, achemine et améliore la communication entre ces composants.
Considérez MCP Proxy comme l'« API Gateway pour l'AI »—de la même manière que les API gateways traditionnelles gèrent les endpoints REST, MCP Proxy gère les connexions aux serveurs MCP avec des fonctionnalités de niveau entreprise telles que l'authentification, le rate limiting, l'observabilité et les contrôles de sécurité. (Pour l'équivalent dédié au trafic de modèles, voir l'AI Gateway de TrueFoundry.) L'architecture du proxy respecte le protocole MCP standard, apparaissant comme un serveur MCP classique aux yeux des clients tout en agissant comme un client MCP auprès des serveurs backend. Cette transparence garantit une intégration fluide avec les applications compatibles MCP existantes.
En son cœur, un MCP Proxy fournit un contrôle d'accès et des mécanismes d'authentification unifiés, permet la traduction de protocole entre différents types de transport (stdio, SSE, HTTP), applique des politiques de sécurité et de gouvernance d'entreprise, et offre un suivi ainsi qu'une observabilité centralisés. Plus important encore, il agrège plusieurs serveurs MCP derrière un endpoint unique, simplifiant considérablement les déploiements en entreprise.
MCP Proxy fonctionne sur une architecture simple mais puissante qui s'appuie sur la base JSON-RPC du Model Context Protocol. Le proxy fonctionne à la fois comme un serveur MCP (face aux clients) et comme un client MCP (face aux serveurs backend), créant un pont transparent qui apporte de la valeur sans perturber les workflows existants.
Les proxys modernes prennent en charge plusieurs protocoles de transport simultanément. Cela inclut le transport stdio pour les connexions aux serveurs locaux et les environnements de développement, les Server-Sent Events (SSE) pour les capacités de streaming en temps réel, l'HTTP streamable pour les déploiements stateless et scalables, et WebSocket pour les connexions persistantes à faible latence. Cette flexibilité de transport permet aux entreprises de déployer des serveurs MCP en utilisant leurs protocoles préférés tout en offrant aux clients une interface cohérente.
Lorsqu'un client envoie une requête au proxy, le système suit un workflow bien défini. Tout d'abord, le proxy reçoit la requête JSON-RPC du client, puis les politiques de sécurité sont évaluées lors de l'authentification et de l'autorisation. Ensuite, la résolution de route détermine quel(s) serveur(s) backend interroger, suivie d'un formatage spécifique au protocole lors de la traduction de la requête. Le proxy transmet ensuite les requêtes aux serveurs appropriés, agrège les réponses de plusieurs serveurs si nécessaire, et renvoie une réponse unifiée au client.
Les implémentations entreprise de MCP Proxy maintiennent l'état de session pour optimiser les performances et activer des fonctionnalités avancées telles que le connection pooling (où les connexions persistantes aux serveurs backend réduisent la latence), la préservation du contexte (pour maintenir le contexte utilisateur et l'état de la conversation), le load balancing (pour répartir les requêtes sur plusieurs instances de serveurs) et le circuit breaking (pour contourner automatiquement les serveurs défaillants).
La base de tout déploiement MCP en entreprise est un registre complet qui catalogue et gère les serveurs disponibles. Un MCP registry robuste fournit un catalogue centralisé dans lequel les administrateurs peuvent enregistrer des serveurs MCP hébergés publiquement ou privativement, en maintenant des métadonnées détaillées sur les capacités de chaque serveur, ses exigences d'authentification et ses contrôles d'accès.
L'MCP Gateway de TrueFoundry illustre cette approche avec son registre MCP centralisé qui maintient un inventaire complet des serveurs disponibles et de leurs mécanismes d'authentification. Le registre gère les flux OAuth2 spécifiques aux utilisateurs, en stockant et en rafraîchissant les access tokens en toute sécurité tout en garantissant que les utilisateurs ne peuvent accéder qu'aux ressources pour lesquelles ils sont autorisés. Cela élimine le chaos de la gestion distribuée des identifiants et offre aux équipes IT d'entreprise la visibilité et le contrôle dont elles ont besoin.
Le registre permet également la découverte dynamique des outils, autorisant les agents autonomes à découvrir et invoquer des outils au runtime plutôt que de nécessiter des configurations codées en dur. Cette flexibilité est essentielle pour créer des systèmes d'AI adaptatifs capables de répondre à l'évolution des besoins métier sans intervention manuelle. Pour le trafic d'agent à agent, le même modèle s'étend à l'Agent Gateway.
La sécurité est primordiale dans les déploiements MCP en entreprise, et l'authentification représente la première ligne de défense. Les connexions directes traditionnelles aux serveurs nécessitent de gérer des identifiants séparés pour chaque MCP server, créant un réseau complexe de flux d'authentification qui devient ingérable à grande échelle.
MCP Proxy centralise l'authentification grâce à plusieurs mécanismes. L'intégration d'OAuth 2.0 prend en charge les flux OAuth 2-legged et 3-legged pour les applications d'entreprise, tandis que les Personal Access Tokens (PATs) permettent aux utilisateurs de générer un token unique pour accéder à tous les serveurs MCP autorisés. Pour les applications, les Virtual Account Tokens (VATs) fournissent un accès restreint à des ensembles de serveurs spécifiques, et le contrôle d'accès basé sur les rôles (RBAC) garantit une gestion fine des autorisations.
La couche d'authentification met également en œuvre une gestion avancée des tokens, incluant le rafraîchissement automatique des tokens, le stockage sécurisé des identifiants et la gestion des sessions sur plusieurs connexions réseau. Cette approche réduit considérablement la charge de sécurité pour les développeurs tout en offrant aux équipes IT des logs d'audit complets et des contrôles d'accès rigoureux. Pour en savoir plus sur le contrôle et l'audit de l'accès MCP à grande échelle, consultez la page Gouvernance MCP en entreprise.
La valeur fondamentale de MCP Proxy réside dans sa capacité à orchestrer des invocations d'outils complexes sur plusieurs serveurs. Contrairement aux connexions directes où chaque serveur fonctionne de manière isolée, le proxy permet des workflows élaborés qui couvrent plusieurs sources de données et capacités.
La gestion du namespace des outils évite les conflits de nommage en préfixant automatiquement les outils avec des identifiants de serveur. Par exemple, un outil get_weather provenant d'un serveur « weather-api » devient weather-api_get_weather, garantissant qu'aucune collision ne se produise même si plusieurs serveurs exposent des fonctionnalités similaires. Cela permet une découverte unifiée des outils où les clients peuvent découvrir tous les outils disponibles via un seul appel list_tools au lieu de gérer des connexions à plusieurs serveurs.
Le proxy permet également des workflows inter-serveurs dans lesquels des comportements d'agents AI complexes peuvent exploiter de manière transparente des outils provenant de plusieurs serveurs. C'est cette capacité d'orchestration qui transforme un simple appel d'outil en une automation d'entreprise sophistiquée, permettant aux organisations de construire des systèmes AI s'intégrant naturellement à leur stack technologique existant.
Les déploiements en entreprise exigent une observabilité complète des opérations MCP. Les connexions directes traditionnelles dispersent le suivi sur plusieurs endpoints, ce qui rend difficile l'obtention de vues d'ensemble sur les performances du système et les schémas d'utilisation.
MCP Proxy consolide l'observabilité grâce à un suivi centralisé qui offre une visibilité de bout en bout sur les flux de requêtes, une collecte complète de métriques (notamment la latence, le débit et les taux d'erreur), des logs d'audit détaillés pour la conformité et l'analyse de sécurité, ainsi qu'un suivi en temps réel de la disponibilité des serveurs backend.
Les fonctionnalités d'observabilité avancées incluent le request tracing qui suit les requêtes individuelles à travers tout le système, l'analyse des performances qui identifie les goulots d'étranglement et les opportunités d'optimisation, l'analyse de l'utilisation qui suit les schémas d'utilisation des outils, et le suivi de la sécurité qui détecte les schémas d'accès anormaux ou les menaces potentielles. Le tracing de TrueFoundry offre cette visibilité de bout en bout sur les appels de modèles et d'outils.
La couche d'observabilité s'intègre également aux solutions de suivi d'entreprise telles que Grafana, Datadog et les dashboards personnalisés, garantissant que les métriques MCP s'intègrent sans friction dans les workflows opérationnels existants. Cette intégration est essentielle pour maintenir des contrats de niveau de service (SLA) de qualité entreprise et une excellence opérationnelle.
Les avantages de MCP Proxy en matière de sécurité vont bien au-delà du simple contrôle d'accès. En consolidant plusieurs connexions de serveurs via une gateway unique et renforcée, les entreprises peuvent appliquer des politiques de sécurité cohérentes sur l'ensemble de leur écosystème MCP. Cette approche réduit considérablement la surface d'attaque par rapport à l'exposition directe de multiples endpoints de serveurs aux applications clientes.
L'authentification centralisée signifie que les clients s'authentifient une seule fois auprès du proxy plutôt que de gérer des identifiants séparés pour chaque serveur. Le proxy gère l'authentification backend à l'aide de comptes de service ou de mécanismes complexes d'échange de tokens, garantissant que les identifiants sensibles ne quittent jamais l'environnement sécurisé de la gateway. L'application des politiques devient uniforme sur toutes les interactions MCP, avec des capacités telles que le filtrage des données sensibles, l'assainissement des requêtes et la masquage des réponses implémentées au niveau du proxy plutôt que de nécessiter des modifications sur chaque serveur.
La réduction de la surface d'attaque est obtenue en déployant les serveurs backend dans des réseaux privés, accessibles uniquement via le proxy. Cette isolation réseau réduit considérablement l'exposition aux menaces externes tout en conservant la flexibilité nécessaire aux intégrations d'entreprise complexes. Pour une référence d'architecture complète, voir AI Gateway sécurisée avec MCP centralisé pour les entreprises.
MCP Proxy transforme la complexité opérationnelle d'un défi distribué en une opportunité de gestion centralisée. Au lieu de configurer les politiques de suivi, de mise à l'échelle et de réseau pour chaque serveur individuel, les équipes opérationnelles peuvent se concentrer sur un composant unique et bien maîtrisé.
Le modèle de déploiement unifié permet de déployer des proxys en utilisant des schémas cloud-native standards incluant les conteneurs, les load balancers et l'auto-scaling, tandis que les serveurs backend se concentrent uniquement sur la logique métier. Cette séparation des responsabilités permet à différentes équipes d'optimiser leurs composants de manière indépendante tout en conservant la cohérence globale du système.
Une intégration client simplifiée signifie que les applications n'ont besoin de s'intégrer qu'à un seul endpoint de proxy au lieu de gérer des connexions vers plusieurs serveurs. Cela réduit considérablement la complexité des applications clientes et facilite l'ajout de nouveaux serveurs MCP sans nécessiter de modifications du côté client.
L'architecture proxy permet des schémas de scalabilité complexes qui seraient difficiles à mettre en œuvre avec des connexions directes. La mise à l'échelle horizontale via plusieurs instances de proxy déployées derrière des load balancers offre une scalabilité linéaire au fur et à mesure que la demande augmente. Le pooling de serveurs backend permet de regrouper plusieurs instances d'un même serveur derrière le proxy pour la répartition de la charge, améliorant à la fois les performances et la fiabilité.
La distribution géographique devient possible avec des proxys déployés dans plusieurs régions et un routage intelligent vers les serveurs backend les plus proches. Cette approche minimise la latence pour les déploiements mondiaux tout en maintenant des fonctionnalités cohérentes dans toutes les régions — un élément clé de la résidence des données à l'ère de l'AI agentique.
Les fonctionnalités d'optimisation des performances incluent la mise en cache intelligente où les données fréquemment demandées sont stockées avec des durées de vie (TTL) configurables, la déduplication des requêtes qui regroupe les requêtes concourantes identiques, le connection pooling qui maintient des connexions efficaces vers les serveurs backend, et la compression des réponses qui réduit la charge réseau.
Les déploiements de MCP Proxy se traduisent souvent par des économies de coûts significatives grâce à plusieurs mécanismes. La consolidation des ressources réduit les frais opérationnels par serveur en partageant des composants d'infrastructure tels que le suivi, le logging et les systèmes de sécurité. L'utilisation efficace des ressources via le connection pooling et le batching de requêtes améliore l'efficacité globale du système.
La réduction des charges de développement permet aux équipes de se concentrer sur la création de serveurs MCP qui implémentent la logique métier plutôt que de résoudre de manière répétée des défis d'infrastructure tels que l'authentification, le suivi et la mise à l'échelle. Cette accélération de la vélocité de développement représente souvent la plus grande économie de coûts pour les organisations adoptant les architectures MCP Proxy.
L'implémentation de MCP Proxy introduit plusieurs défis techniques qui nécessitent une réflexion architecturale approfondie. La gestion de l'état représente une préoccupation majeure car, contrairement aux proxys HTTP stateless, un MCP Proxy doit souvent maintenir l'état de la session pour offrir une expérience utilisateur optimale. Cela inclut le contexte de la conversation, les préférences de l'utilisateur et l'état de la connexion au serveur. La conception de proxys stateful exige une attention particulière quant à la persistance, la réplication et les mécanismes de récupération de l'état.
La compatibilité des protocoles présente un autre défi, car différents serveurs MCP peuvent implémenter des versions de protocole ou des extensions légèrement différentes. Le proxy doit gérer ces variations avec souplesse tout en présentant une interface cohérente aux clients. La négociation de version et la détection des fonctionnalités deviennent des composants critiques pour assurer un fonctionnement sans heurt entre des implémentations de serveurs diverses.
La gestion des erreurs et le circuit breaking nécessitent une logique élaborée lors de l'agrégation de plusieurs serveurs. Si un serveur échoue lors d'une requête multi-serveurs, le proxy doit prendre une décision intelligente pour déterminer s'il faut renvoyer des résultats partiels, réessayer avec d'autres serveurs ou faire échouer l'ensemble de la requête. Cette complexité se multiplie lorsqu'il existe des dépendances entre les réponses des différents serveurs.
La gestion du pool de connexions nécessite de trouver un équilibre entre l'utilisation des ressources et les caractéristiques de performance. Un nombre trop faible de connexions crée des goulots d'étranglement qui limitent le débit, tandis qu'un nombre trop élevé de connexions consomme des ressources système excessives. La configuration optimale dépend des schémas d'utilisation, des caractéristiques des serveurs et des contraintes d'infrastructure.
L'implémentation d'une stratégie de mise en cache exige une compréhension approfondie de la sémantique des outils MCP. Certains outils renvoient des données dynamiques qui ne doivent pas être mises en cache, tandis que d'autres renvoient des informations relativement statiques adaptées à des périodes de mise en cache prolongées. L'application de politiques de mise en cache efficaces nécessite une analyse minutieuse du comportement et des caractéristiques de données de chaque outil.
Le batching de requêtes offre des opportunités d'amélioration de l'efficacité, mais doit être mis en œuvre avec précaution pour éviter d'introduire une latence inacceptable pour les requêtes individuelles. Le défi consiste à identifier des fenêtres de batching optimales qui équilibrent les gains d'efficacité et les exigences de temps de réponse.
La gestion des tokens devient complexe lorsqu'il s'agit de gérer en toute sécurité les tokens d'authentification pour les serveurs backend tout en fournissant une authentification fluide pour les clients. Cela nécessite des mécanismes sophistiqués d'échange de tokens, un stockage sécurisé des identifiants et une gestion appropriée du cycle de vie des tokens.
Des préoccupations concernant la confidentialité des données apparaissent car le proxy a potentiellement accès à toutes les données circulant entre les clients et les serveurs. La mise en œuvre d'une gestion appropriée des données, du chiffrement au repos et en transit, ainsi que de contrôles de confidentialité devient essentielle pour maintenir les standards de sécurité de l'entreprise.
L'application du rate limiting doit trouver un équilibre entre la protection des serveurs backend contre la surcharge et le maintien d'une bonne expérience utilisateur. Cela nécessite des ajustements précis basés sur les capacités des serveurs, les comportements des utilisateurs et les exigences métier.
La complexité du suivi et de l'alerting augmente à mesure que le proxy devient un composant critique nécessitant une observabilité complète. Les équipes doivent mettre en place des health checks, un suivi des performances et des alertes pour le proxy lui-même ainsi que pour ses connexions aux serveurs backend. Ce suivi doit s'intégrer de manière fluide à l'infrastructure de suivi d'entreprise existante.
La coordination des déploiements devient nécessaire car les mises à jour du proxy doivent être coordonnées avec les déploiements des serveurs backend afin de garantir la compatibilité et d'éviter les interruptions de service. Cette coordination nécessite des pipelines de déploiement et des procédures de test élaborés.
La planification de la sauvegarde et de la restauration doit prendre en compte la configuration et l'état du proxy. Les composants critiques du système nécessitent des stratégies de sauvegarde complètes et des procédures de restauration testées afin de garantir la continuité de l'activité en cas de panne ou d'incident majeur.
Une implémentation réussie de MCP Proxy commence par une planification d'architecture globale qui répond à la fois aux besoins immédiats et aux exigences de croissance future. La stratégie de découverte des serveurs détermine comment le proxy va identifier et se connecter aux serveurs MCP backend. Les options incluent des fichiers de configuration statiques adaptés aux environnements stables, des mécanismes de découverte de services qui détectent automatiquement les nouveaux serveurs, et des API d'enregistrement dynamique qui permettent aux serveurs de s'enregistrer eux-mêmes auprès du proxy.
Les décisions de topologie de déploiement impliquent de choisir entre des instances de proxy uniques pour des déploiements simples ou des instances multiples pour une haute disponibilité et une répartition de la charge. Les exigences de distribution géographique doivent prendre en compte la latence réseau, les exigences de résidence des données et les besoins de reprise d'activité.
La planification de l'intégration identifie comment le proxy va se connecter à l'infrastructure d'entreprise existante, notamment les load balancers pour la répartition du trafic, les API gateways pour le contrôle d'accès externe, les fournisseurs d'identité pour l'intégration de l'authentification et les systèmes de suivi pour une observabilité complète. Ces points d'intégration sont essentiels pour s'assurer que le proxy s'insère parfaitement dans les workflows opérationnels existants.
Une implémentation fondamentale de MCP Proxy nécessite plusieurs composants clés fonctionnant en harmonie. Le serveur proxy lui-même gère les connexions clientes et implémente le protocole MCP, tandis que les gestionnaires de connexions backend maintiennent les connexions vers les serveurs MCP et gèrent la traduction de protocole. Les modules d'authentification et d'autorisation s'intègrent aux systèmes d'identité de l'entreprise et appliquent les politiques d'accès.
Voici un exemple simplifié démontrant la structure de base d'une implémentation de MCP Proxy utilisant Node.js :
La mise en œuvre d'un MCP Proxy introduit plusieurs défis techniques qui nécessitent une réflexion architecturale approfondie. La gestion de l'état constitue une préoccupation majeure car, contrairement aux proxys HTTP sans état, un MCP Proxy doit souvent maintenir l'état de la session pour offrir une expérience utilisateur optimale. Cela inclut le contexte de la conversation, les préférences de l'utilisateur et l'état de la connexion au serveur. La conception de proxys avec état nécessite d'étudier attentivement la persistance de l'état, la réplication et les mécanismes de restauration.
La compatibilité des protocoles représente un autre défi, car différents serveurs MCP peuvent implémenter des versions ou des extensions de protocole légèrement différentes. Le proxy doit gérer ces variations de manière fluide tout en présentant une interface cohérente aux clients. La négociation de version et la détection des fonctionnalités deviennent des composants critiques pour garantir un fonctionnement sans couture à travers diverses implémentations de serveurs.
La gestion des erreurs et le découplage par circuit breaker nécessitent une logique sophistiquée lors de l'agrégation de plusieurs serveurs. Si un serveur échoue lors d'une requête multi-serveurs, le proxy doit prendre des décisions intelligentes pour déterminer s'il faut renvoyer des résultats partiels, réessayer avec d'autres serveurs ou faire échouer l'ensemble de la requête. Cette complexité se multiplie lorsqu'il existe des dépendances entre les réponses des différents serveurs.
La gestion du pool de connexions nécessite d'équilibrer l'utilisation des ressources avec les caractéristiques de performance. Un nombre trop restreint de connexions crée des goulots d'étranglement qui limitent le débit, tandis que trop de connexions consomment des ressources système excessives. La configuration optimale dépend des schémas d'utilisation, des caractéristiques du serveur et des contraintes d'infrastructure.
La mise en œuvre de la stratégie de mise en cache exige une compréhension approfondie de la sémantique des outils MCP. Certains outils renvoient des données dynamiques qui ne doivent pas être mises en cache, tandis que d'autres renvoient des informations relativement statiques adaptées à des périodes de mise en cache prolongées. L'application de politiques de mise en cache efficaces nécessite une analyse minutieuse du comportement et des caractéristiques des données de chaque outil.
Le regroupement de requêtes (batching) offre des opportunités d'amélioration de l'efficacité, mais doit être mis en œuvre avec précaution pour éviter d'introduire une latence inacceptable pour les requêtes individuelles. Le défi consiste à identifier des fenêtres de regroupement optimales qui équilibrent les gains d'efficacité avec les exigences de temps de réponse.
La gestion des tokens devient complexe lorsqu'il s'agit de gérer en toute sécurité les tokens d'authentification pour les serveurs backend tout en fournissant une authentification fluide pour les clients. Cela nécessite des mécanismes sophistiqués d'échange de tokens, un stockage sécurisé des identifiants et une gestion appropriée du cycle de vie des tokens.
Des préoccupations concernant la confidentialité des données surviennent car le proxy a potentiellement accès à toutes les données circulant entre les clients et les serveurs. La mise en œuvre d'une gestion appropriée des données, du chiffrement au repos et en transit, ainsi que de contrôles de confidentialité devient cruciale pour maintenir les normes de sécurité de l'entreprise.
La mise en œuvre de la limitation de débit (rate limiting) doit trouver un équilibre entre la protection des serveurs backend contre la surcharge et l'offre d'une bonne expérience utilisateur. Cela nécessite un ajustement précis basé sur les capacités du serveur, les comportements des utilisateurs et les exigences métier.
La complexité de la surveillance et de l'alerte augmente mesure que le proxy devient un composant critique nécessitant une observabilité complète. Les équipes doivent mettre en place des contrôles de santé, une surveillance des performances et des alertes à la fois pour le proxy lui-même et pour ses connexions aux serveurs backend. Cette surveillance doit s'intégrer de manière fluide aux infrastructures de surveillance existantes de l'entreprise.
La coordination des déploiements devient nécessaire car les mises à jour du proxy doivent être coordonnées avec les déploiements des serveurs backend pour assurer la compatibilité et éviter les interruptions de service. Cette coordination nécessite des pipelines de déploiement et des procédures de test sophistiqués.
La planification de la sauvegarde et de la restauration doit prendre en compte la configuration et l'état du proxy. Les composants critiques du système nécessitent des stratégies de sauvegarde complètes et des procédures de restauration testées pour assurer la continuité d'activité lors de pannes ou de sinistres.
Une mise en œuvre réussie de MCP Proxy commence par une planification architecturale complète qui répond à la fois aux besoins immédiats et aux exigences de croissance future. La stratégie de découverte de serveurs détermine comment le proxy identifiera et se connectera aux serveurs MCP backend. Les options incluent des fichiers de configuration statiques adaptés aux environnements stables, des mécanismes de découverte de services qui détectent automatiquement les nouveaux serveurs, et des API d'enregistrement dynamique permettant aux serveurs de s'inscrire eux-mêmes auprès du proxy.
Les décisions de topologie de déploiement impliquent de choisir entre des instances de proxy uniques pour des déploiements simples ou des instances multiples pour une haute disponibilité et une répartition de la charge. Les exigences de distribution géographique doivent prendre en compte la latence réseau, les contraintes de résidence des données et les besoins de reprise après sinistre.
La planification de l'intégration identifie comment le proxy se connectera à l'infrastructure d'entreprise existante, y compris les équilibreurs de charge pour la répartition du trafic, les passerelles API pour le contrôle d'accès externe, les fournisseurs d'identité pour l'intégration de l'authentification, et les systèmes de surveillance pour une observabilité complète. Ces points d'intégration sont essentiels pour garantir que le proxy s'intègre parfaitement dans les flux de travail opérationnels existants.
Une mise en œuvre fondamentale de MCP Proxy nécessite plusieurs composants clés fonctionnant en harmonie. Le serveur proxy lui-même gère les connexions clients et implémente le protocole MCP, tandis que les gestionnaires de connexions backend maintiennent les connexions aux serveurs MCP et gèrent la traduction de protocole. Les modules d'authentification et d'autorisation s'intègrent aux systèmes d'identité de l'entreprise et appliquent les politiques d'accès.
L'AI Gateway de TrueFoundry fournit une mise en œuvre de MCP Proxy prête pour la production qui répond aux exigences complexes des déploiements d'entreprise. La plateforme propose un MCP Registry et Gateway complet qui simplifie la gestion des serveurs tout en offrant des fonctionnalités de niveau entreprise pour la sécurité, la surveillance et la scalabilité.
L'approche de TrueFoundry s'articule autour d'un registre MCP centralisé qui maintient un inventaire complet des serveurs disponibles et de leurs mécanismes d'authentification. Ce registre gère les flux OAuth2 spécifiques aux utilisateurs, en stockant et rafraîchissant en toute sécurité les tokens d'accès tout en s'assurant que les utilisateurs ne peuvent accéder qu'aux ressources pour lesquelles ils sont autorisés. Le système élimine le chaos de la gestion décentralisée des identifiants et offre aux équipes IT d'entreprise une visibilité et un contrôle complets.
Les composants architecturaux clés comprennent le plan de contrôle centralisé qui maintient le registre de tous les serveurs MCP et gère les mécanismes d'authentification, un contrôle d'accès unifié via des Personal Access Tokens (PAT) et des Virtual Account Tokens (VAT), un playground d'agents intégré pour le test et le développement, ainsi qu'une observabilité complète avec surveillance en temps réel et journaux d'audit.
Pour démarrer avec la mise en œuvre MCP de TrueFoundry, suivez le guide de démarrage qui vous guide à travers la création de MCP Server Groups et la configuration de vos premiers serveurs. La plateforme prend en charge à la fois les serveurs MCP publics de la communauté et les serveurs hébergés en privé, avec des contrôles d'accès sophistiqués déterminant quels utilisateurs et équipes peuvent accéder à des serveurs spécifiques.
TrueFoundry prend également en charge les serveurs MCP basés sur stdio grâce à ses capacités de conversion proxy, permettant aux organisations de déployer des serveurs legacy en tant que points de terminaison HTTP modernes. Pour les intégrations d'entreprise, des serveurs préintégrés comme le Atlassian MCP Server offrent une intégration fluide avec Jira et Confluence.
Les déploiements de MCP Proxy en production nécessitent une attention particulière à la haute disponibilité, à la sécurité, à la surveillance et aux procédures opérationnelles. La haute disponibilité implique généralement le déploiement de plusieurs instances de proxy derrière des équilibreurs de charge avec des contrôles de santé complets et des capacités de basculement automatique.
Les stratégies de mise à l'échelle doivent mettre en œuvre l'autoscaling horizontal des pods (HPA) basé sur l'utilisation du CPU, la consommation de mémoire et les métriques de volume de requêtes. Les politiques de mise à l'échelle doivent prendre en compte à la fois les pics de trafic soudains et les schémas de croissance progressive tout en maintenant les contrats de niveau de service (SLA) de performance.
La mise en œuvre de la sécurité nécessite des politiques réseau qui restreignent l'accès entre les composants du système, une gestion complète des secrets pour tous les identifiants et tokens, le chiffrement des données en transit et au repos, ainsi que des audits de sécurité réguliers pour identifier les vulnérabilités potentielles.
L'intégration de la surveillance doit se connecter aux solutions de surveillance de l'entreprise pour offrir une observabilité complète, incluant les métriques de performance, le suivi des erreurs, la surveillance de la sécurité et les données de planification de capacité. Cette intégration garantit que les opérations du MCP Proxy s'alignent sur les procédures et normes opérationnelles existantes de l'entreprise.
Le MCP Proxy représente une évolution fondamentale dans l'architecture IA d'entreprise, transformant la manière dont les organisations déploient, gèrent et mettent à l'échelle leurs implémentations du Model Context Protocol. À mesure que les applications d'IA deviennent de plus en plus sophistiquées et s'intègrent à des systèmes d'entreprise complexes, le modèle proxy fournit les capacités essentielles de gouvernance, de sécurité et d'exploitation exigées par les déploiements en production.
Les avantages vont bien au-delà de la simple gestion de connexions. Grâce à une authentification centralisée, un routage intelligent, une surveillance complète et des contrôles de sécurité de niveau entreprise, MCP Proxy permet aux organisations de construire des systèmes d'IA robustes et évolutifs qui répondent à des normes rigoureuses de fiabilité et de conformité. Ce modèle d'architecture répond aux défis critiques de sécurité, d'observabilité et de complexité opérationnelle qui émergent lorsque les organisations passent des preuves de concept aux déploiements à l'échelle de la production.
Pour les organisations qui débutent leur parcours avec MCP, les connexions directes offrent des fonctionnalités adéquates pour le développement et l'expérimentation initiale. Cependant, à mesure que les systèmes mûrissent et que les exigences métier augmentent, l'adoption d'un MCP Proxy devient essentielle pour le succès à long terme. La transition des connexions directes vers une architecture médiée par un proxy représente une évolution naturelle qui reflète des modèles similaires dans les services web, les microservices et le cloud computing.
Le MCP Gateway de TrueFoundry illustre la mise en œuvre prête pour la production des modèles MCP Proxy, offrant aux entreprises une plateforme complète pour faire évoluer les implémentations d'IA tout en maintenant les normes de sécurité et de gouvernance. L'approche intégrée de la plateforme pour la gestion des serveurs MCP, l'authentification et l'observabilité en fait un choix optimal pour les organisations engagées dans le déploiement de l'IA à l'échelle de l'entreprise.
Alors que l'écosystème du Model Context Protocol continue d'évoluer, le modèle proxy jouera un rôle de plus en plus critique pour permettre des applications alimentées par l'IA toujours plus sophistiquées. L'avenir de l'IA d'entreprise ne dépend pas seulement de la création de modèles intelligents, mais aussi de la création d'architectures intelligentes capables d'adapter, de faire évoluer et de sécuriser ces capacités pour un déploiement dans le monde réel. Le MCP Proxy sert de composant fondateur de cette architecture intelligente, permettant aux organisations de libérer tout le potentiel du Model Context Protocol tout en répondant aux exigences élevées des environnements de production en entreprise.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception





















