October 26, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Chaque décision d'accès en entreprise repose sur la gestion des identités et des accès (IAM). Qu'un utilisateur ouvre un document, qu'une API reçoive une requête ou qu'un agent IA invoque un outil, les organisations doivent identifier qui demande l'accès et si cette demande doit être approuvée.
Pendant des années, les systèmes IAM ont principalement régi les employés, les partenaires, les prestataires, les applications et les comptes de service. Ce périmètre s'est élargi. Les entreprises doivent désormais gérer les identités des utilisateurs, des machines, des microservices, des API, des agents IA et des flux de travail autonomes opérant dans des environnements cloud distribués.
Ce guide explique ce qu'est l'IAM, comment fonctionne la gestion des identités et des accès, quels sont ses quatre piliers et pourquoi l'IAM traditionnel est inadapté aux charges de travail liées à l'IA. Il détaille également comment TrueFoundry étend les concepts IAM pour régir les agents IA, les appels de modèles, les outils MCP et les pistes d'audit.
La gestion des identités et des accès (IAM) désigne l'ensemble des politiques, processus et technologies qui garantissent que seules les identités autorisées accèdent aux ressources approuvées. La définition de l'IAM va au-delà de la simple connexion. Elle englobe l'authentification, l'autorisation, la gouvernance des identités, l'application des politiques, l'audit des accès, le reporting et la gestion du cycle de vie.
Fondamentalement, un système IAM répond à trois questions à chaque demande d'accès : Qui ou quoi fait la demande ? Cette identité est-elle autorisée à effectuer l'action ? Existe-t-il une trace de cette demande pour une révision, une enquête ou une conformité réglementaire ultérieure ?
L'IAM aide les bonnes personnes à obtenir un accès sécurisé aux bonnes ressources au bon moment. Il réduit également le risque d'accès non autorisé en appliquant des politiques d'accès aux employés, prestataires, applications, services, appareils mobiles, API et charges de travail IA.
La gestion moderne des identités et des accès améliore également l'efficacité opérationnelle. Elle réduit les tâches d'approbation manuelles, rationalise le provisionnement des utilisateurs et aide les administrateurs système à gérer les comptes, les rôles, les privilèges et les niveaux d'accès à travers les systèmes de l'entreprise.
L'IAM est un pilier de la cybersécurité, car la plupart des mesures de sécurité reposent sur l'identité. Le chiffrement protège les données sensibles. Les contrôles réseau gèrent les connexions. L'IAM décide, en amont, si une identité vérifiée est autorisée à accéder à des informations sensibles.
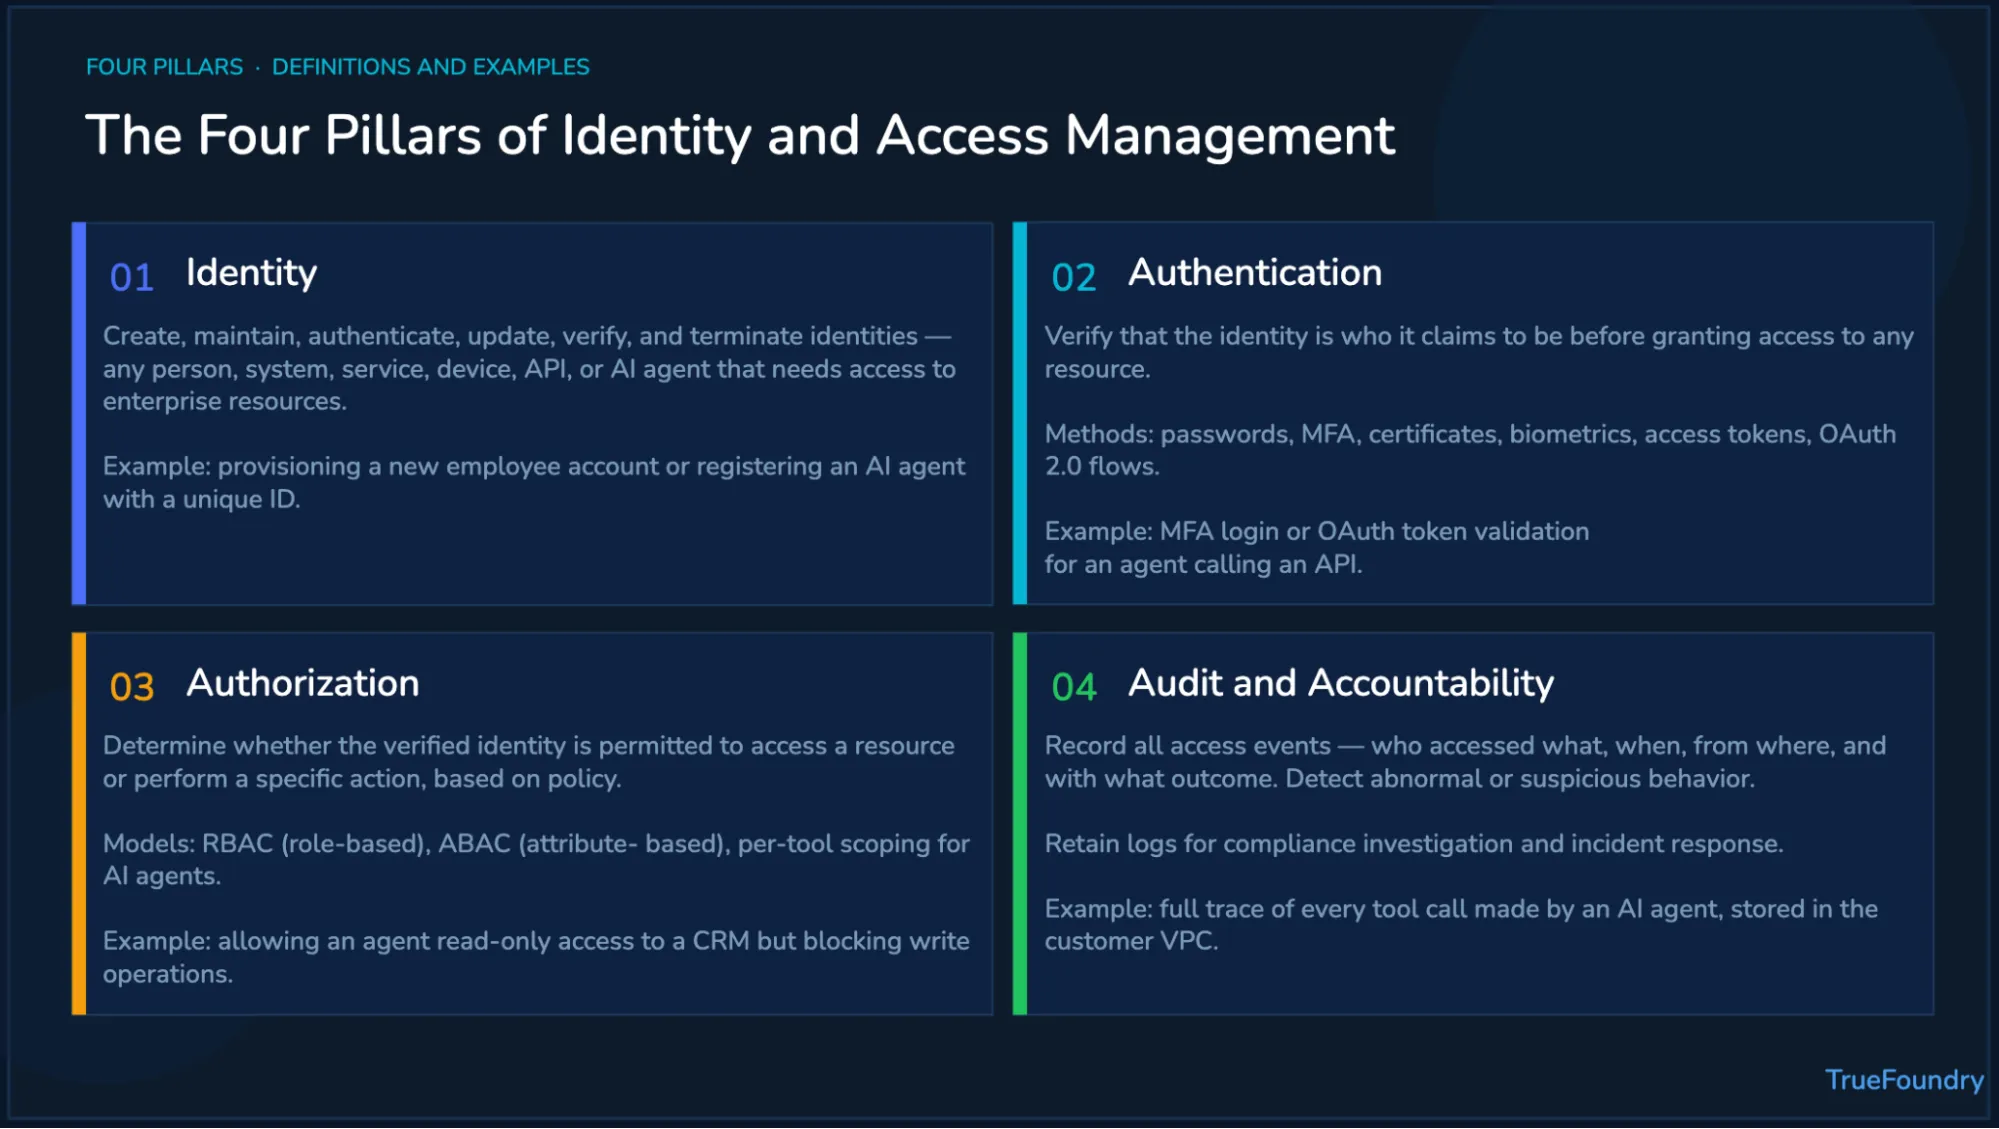
Les quatre piliers de la gestion des identités et des accès sont l'identité, l'authentification, l'autorisation et la traçabilité (audit). Chaque pilier couvre une étape différente du cycle de vie de l'accès. Ensemble, ils aident les entreprises à contrôler les accès, à améliorer l'expérience utilisateur et à réduire les risques de sécurité.
L'identité est l'enregistrement qui représente une personne, un service, une application, un appareil ou un agent IA. Un système de gestion des identités crée, maintient, vérifie, met à jour et supprime ces enregistrements lorsque les utilisateurs ou les systèmes changent.
Ce pilier couvre les informations d'identité telles que les noms, les rôles, les départements, la propriété des appareils, les comptes de service et les autorisations attribuées. Il inclut également les identifiants qui permettent de prouver la légitimité d'une entité lors des contrôles d'accès ultérieurs.
L'authentification vérifie qu'une identité est authentique avant que l'accès ne soit accordé. Les mots de passe, clés de sécurité, certificats, données biométriques, jetons d'accès et l'authentification multifacteur (MFA) peuvent tous servir de facteurs d'authentification pour les systèmes d'entreprise.
Des protocoles tels que le SAML (Security Assertion Markup Language) aident les systèmes d'identité de confiance à partager des assertions de sécurité avec les fournisseurs de services. Ces modèles prennent en charge le SSO et l'accès à distance tout en réduisant la friction liée aux connexions répétées pour les équipes distribuées.
L'autorisation détermine ce qu'une identité vérifiée peut faire une fois l'authentification réussie. Elle associe les utilisateurs, les rôles, les groupes, les appareils, les applications ou les agents aux ressources et aux actions approuvées.
Les entreprises utilisent le contrôle d'accès basé sur les rôles, les contrôles basés sur les attributs et des politiques de contrôle d'accès pour répondre à différents besoins. Un commercial peut accéder aux opportunités clients, tandis que les outils financiers restent restreints par des politiques de gestion des accès distinctes.
L'audit et la responsabilité garantissent que les décisions d'accès sont enregistrées, examinées et étudiées si nécessaire. Les équipes suivent les tentatives d'accès, les résultats des politiques, les comportements inhabituels des utilisateurs et les modifications des autorisations au sein des systèmes de l'entreprise.
Ce pilier soutient la gouvernance interne et les exigences réglementaires externes. Il aide également les équipes de sécurité à détecter les abus, à enquêter sur les incidents et à renforcer les programmes de protection des données après l'apparition de modèles d'accès suspects.
Un flux de travail classique de gestion des identités et des accès (IAM) suit quatre étapes : vérification de l'identité, authentification, autorisation et journalisation d'audit. Le processus semble simple, bien que les environnements d'entreprise réels le complexifient à travers les applications, les utilisateurs, les appareils, les API et les services cloud.
Tout d'abord, un système IAM reçoit une demande d'accès à une ressource de l'entreprise. Le demandeur peut être un utilisateur humain, une application, un compte de service, un agent IA ou une identité machine. Le système IAM vérifie ensuite l'identité via le processus d'authentification requis.
Si l'authentification réussit, le système IAM évalue les politiques d'accès. Il vérifie si l'identité dispose des droits d'accès, des rôles utilisateur, de la posture de l'appareil, du contexte de localisation et des attributs de sécurité requis. Si la demande échoue à ces contrôles, l'accès est refusé.
Si la demande est autorisée, l'accès est accordé et consigné. L'enregistrement d'audit doit capturer l'identité, la ressource, l'action, l'horodatage, le résultat de la politique et le contexte. Ces preuves aident les équipes de sécurité à respecter les exigences de conformité et à enquêter sur les violations potentielles de données.
Les grandes entreprises intègrent souvent l'IAM avec des fournisseurs tels que Microsoft Entra ID, anciennement Azure Active Directory, ou Okta. Ces solutions IAM centralisent les exigences d'authentification, les politiques d'accès et la gouvernance des identités sur l'ensemble de l'infrastructure informatique.
L'authentification adaptative peut également utiliser le contexte, les signaux de risque et l'apprentissage automatique pour ajuster les décisions d'accès. Par exemple, le travail à distance depuis un appareil non géré peut nécessiter une vérification plus stricte qu'une connexion depuis un réseau d'entreprise approuvé.
La gestion traditionnelle des identités et des accès a été conçue pour les utilisateurs humains et les identités d'applications connues. Les systèmes d'intelligence artificielle modernes introduisent un défi différent. Les agents IA peuvent appeler des modèles, ouvrir des outils, récupérer des données et exécuter des flux de travail sans intervention humaine directe.
C'est important car l'IAM classique suppose des événements de cycle de vie prévisibles. Un utilisateur rejoint l'entreprise, reçoit des accès, change de rôle et finit par partir. Les agents IA fonctionnent différemment. Ils peuvent s'exécuter en continu, hériter dynamiquement des autorisations et prendre des décisions à travers les systèmes en temps réel.
Les principes du « Zero Trust » aident à structurer le problème. Les entreprises ne doivent pas faire confiance à une demande simplement parce qu'elle provient d'un réseau interne, d'un compte de service approuvé ou d'une application validée. Chaque appel de modèle, invocation d'outil et action de flux de travail nécessite toujours une autorisation consciente de l'identité.
Les agents IA peuvent invoquer des outils, appeler des API, interroger des bases de données, mettre à jour des tickets et exécuter des flux de travail de manière autonome. Cela crée un nouveau défi en matière d'identité. Les organisations doivent savoir quel agent a agi, sous quelle autorité il a opéré et si l'action était autorisée.
De nombreuses équipes utilisent des comptes de service partagés pour résoudre ce problème rapidement. Ce modèle crée une faible responsabilité car plusieurs agents peuvent opérer sous la même identité. Cela rend également les pistes d'audit plus difficiles à suivre lorsque les équipes doivent déterminer qui a initié une action.
Le modèle le plus efficace est distinct identité de l'agent liée à l'identité de l'utilisateur et au contexte de la tâche. Cela réduit les privilèges excessifs et fournit des preuves plus claires aux équipes de sécurité. Cela diminue également le risque d'accès non autorisé lors des flux de travail autonomes.
Les environnements d'entreprise modernes intègrent des milliers d'identités machines. Celles-ci représentent des applications, des microservices, des API, des agents IA, des conteneurs, des scripts d'automatisation, des flux de travail et des intégrations de service à service dans les environnements cloud.
Le volume d'identités machines peut dépasser celui des utilisateurs humains. Cela rend la gestion des identifiants, l'émission de jetons, la rotation des secrets, la création de politiques d'accès et la gouvernance du cycle de vie difficiles à gérer manuellement. Les examens manuels deviennent également peu fiables à mesure que les systèmes évoluent.
Un système IAM doit donc prendre en charge l'authentification machine à machine à l'échelle de l'entreprise. Il doit authentifier les services, régir les appels API, appliquer des politiques de sécurité et conserver des preuves d'audit sans ajouter de friction excessive pour les équipes de développement.
Les agents IA ont souvent besoin de permissions différentes selon les tâches. Un agent peut lire des notes CRM lors du tri des demandes de support, appeler des outils de facturation lors de remboursements et interroger des documents internes lors du dépannage. Chaque flux de travail nécessite une portée de permission distincte.
L'IAM traditionnel repose souvent sur des rôles utilisateurs statiques. Les rôles statiques peuvent accorder trop de permissions aux agents ou contraindre les administrateurs à créer de nombreuses variantes d'identités. Ces deux résultats augmentent la complexité et affaiblissent le principe du moindre privilège.
La définition dynamique des permissions n'accorde aux agents que l'accès requis pour la tâche en cours. Elle permet également aux équipes de restreindre l'accès par flux de travail, modèle, outil, environnement et contexte utilisateur. C'est là que l'application des politiques au niveau de la passerelle devient importante.
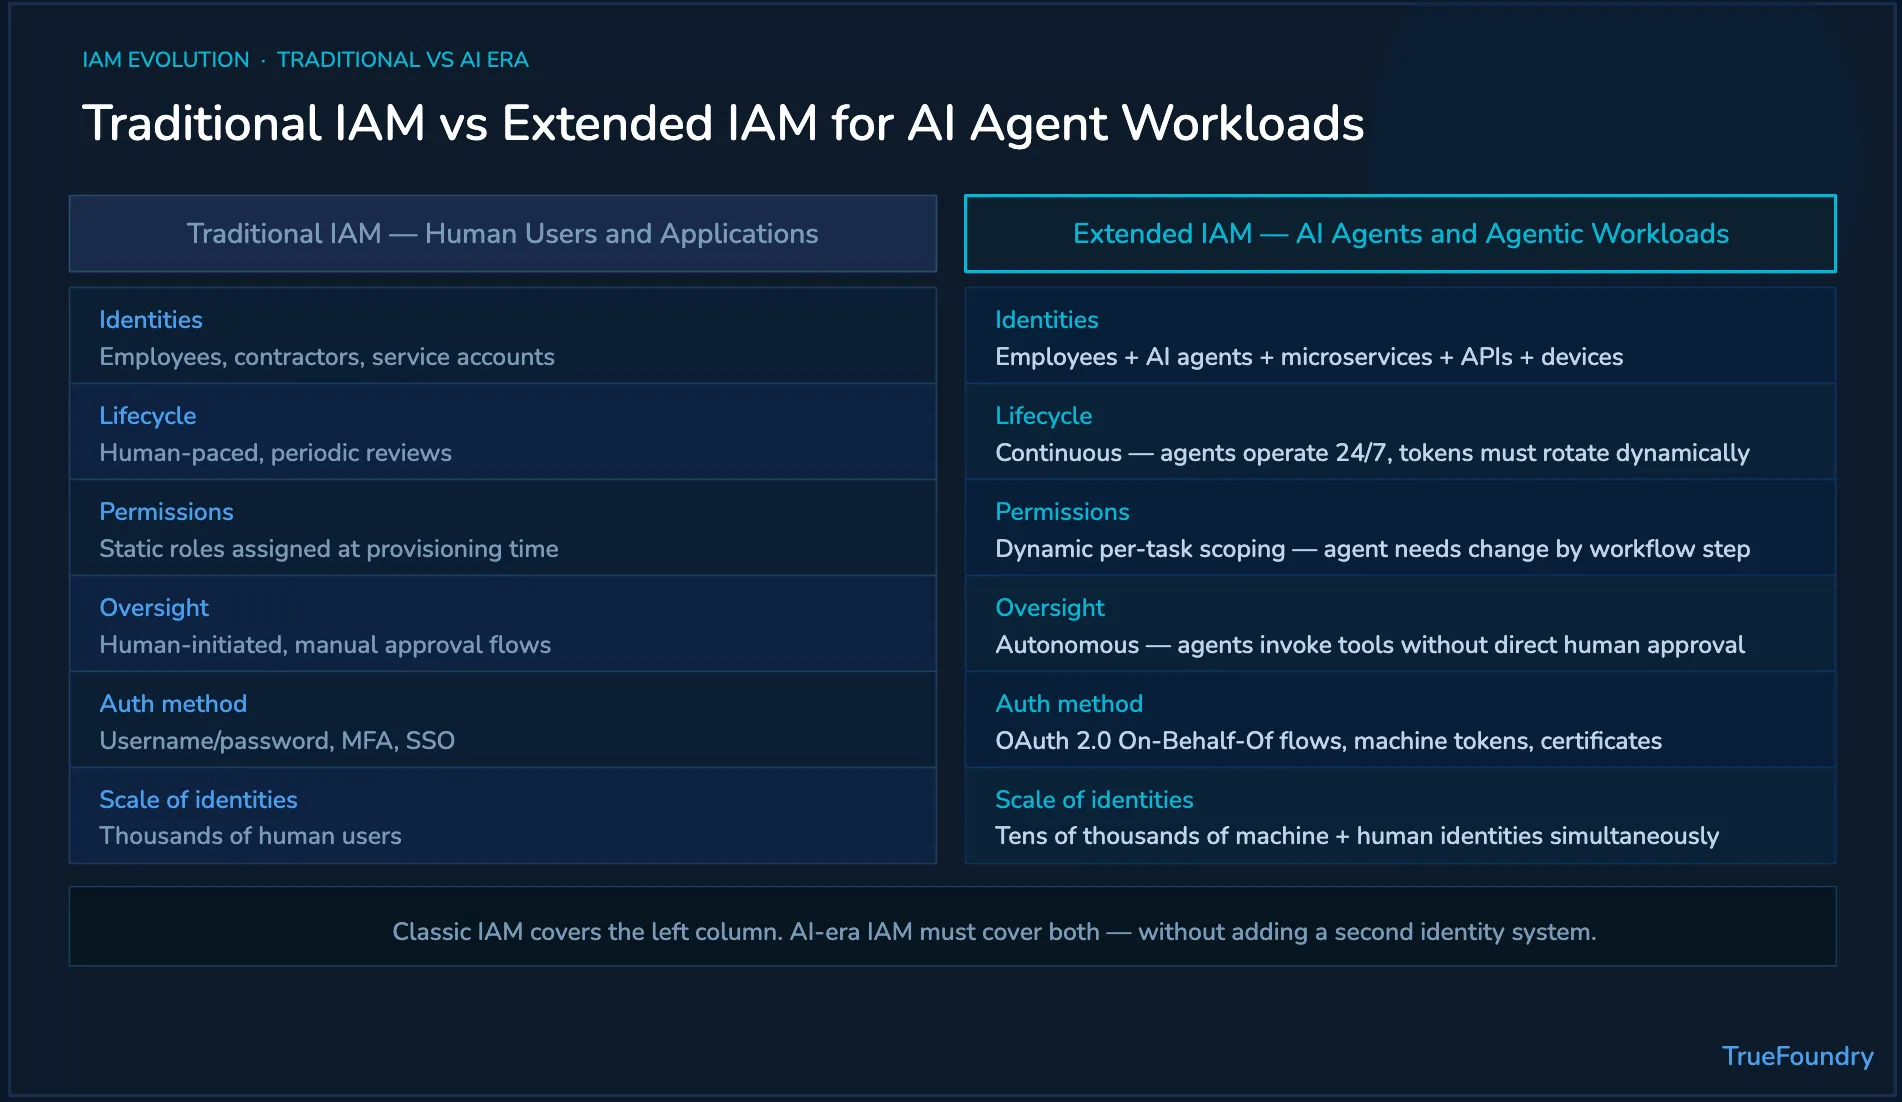
Les bonnes pratiques IAM conventionnelles restent valables, bien que les agents IA nécessitent des contrôles d'exécution plus stricts. Les entreprises doivent gérer conjointement les utilisateurs humains, les identités machines et les flux de travail des agents. L'objectif est de fournir un accès sécurisé sans ralentir le travail légitime lié à l'IA.
Ces pratiques deviennent cruciales lors de la transformation numérique. À mesure que l'IA s'intègre au support, à l'ingénierie, à la finance, aux RH et aux opérations, les organisations ont besoin de solutions de gestion des accès applicables aussi bien aux activités humaines qu'autonomes.
TrueFoundry étend les concepts d'IAM aux charges de travail IA en production. Il aide les entreprises à gouverner les appels de modèles, les commandes d'outils MCP et les actions des agents via une passerelle unifiée AI Gateway déployée dans le cloud, le VPC, sur site ou dans un environnement isolé du client.
La différence clé réside dans le lieu d'application. L'IAM traditionnel régit l'accès aux applications et aux ressources. TrueFoundry applique des contrôles basés sur l'identité au niveau de la passerelle, avant que les agents IA n'accèdent aux modèles, outils, données ou systèmes d'entreprise.
Cela aide les entreprises à intégrer les contrôles IAM dans les flux de travail d'IA sans créer un second système d'identité déconnecté. Cela permet également aux équipes de sécurité de définir qui peut utiliser quel modèle, quel outil et quel flux de travail, conformément aux politiques approuvées.
Pour les équipes d'IA qui développent des systèmes connectés à des outils, les modèles de passerelle MCP sécurisée sont essentiels car les outils peuvent accéder à des systèmes d'entreprise réels. TrueFoundry offre aux équipes un point de contrôle avant que les agents n'exécutent ces appels d'outils.
Réservez une démo pour découvrir comment TrueFoundry étend l'IAM aux modèles, agents, outils, budgets et journaux d'audit.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception