



novembre 20, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: novembre 20, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
En juin 2025, un dirigeant de Microsoft France a déclaré devant une commission d'enquête du Sénat français, sous serment, qu'il ne pouvait pas garantir que les données du secteur public français ne seraient jamais transmises aux autorités américaines sans l'accord de la France. Ses mots exacts étaient : « Non, je ne peux pas le garantir. » Il a ajouté que cela ne s'était jamais produit.
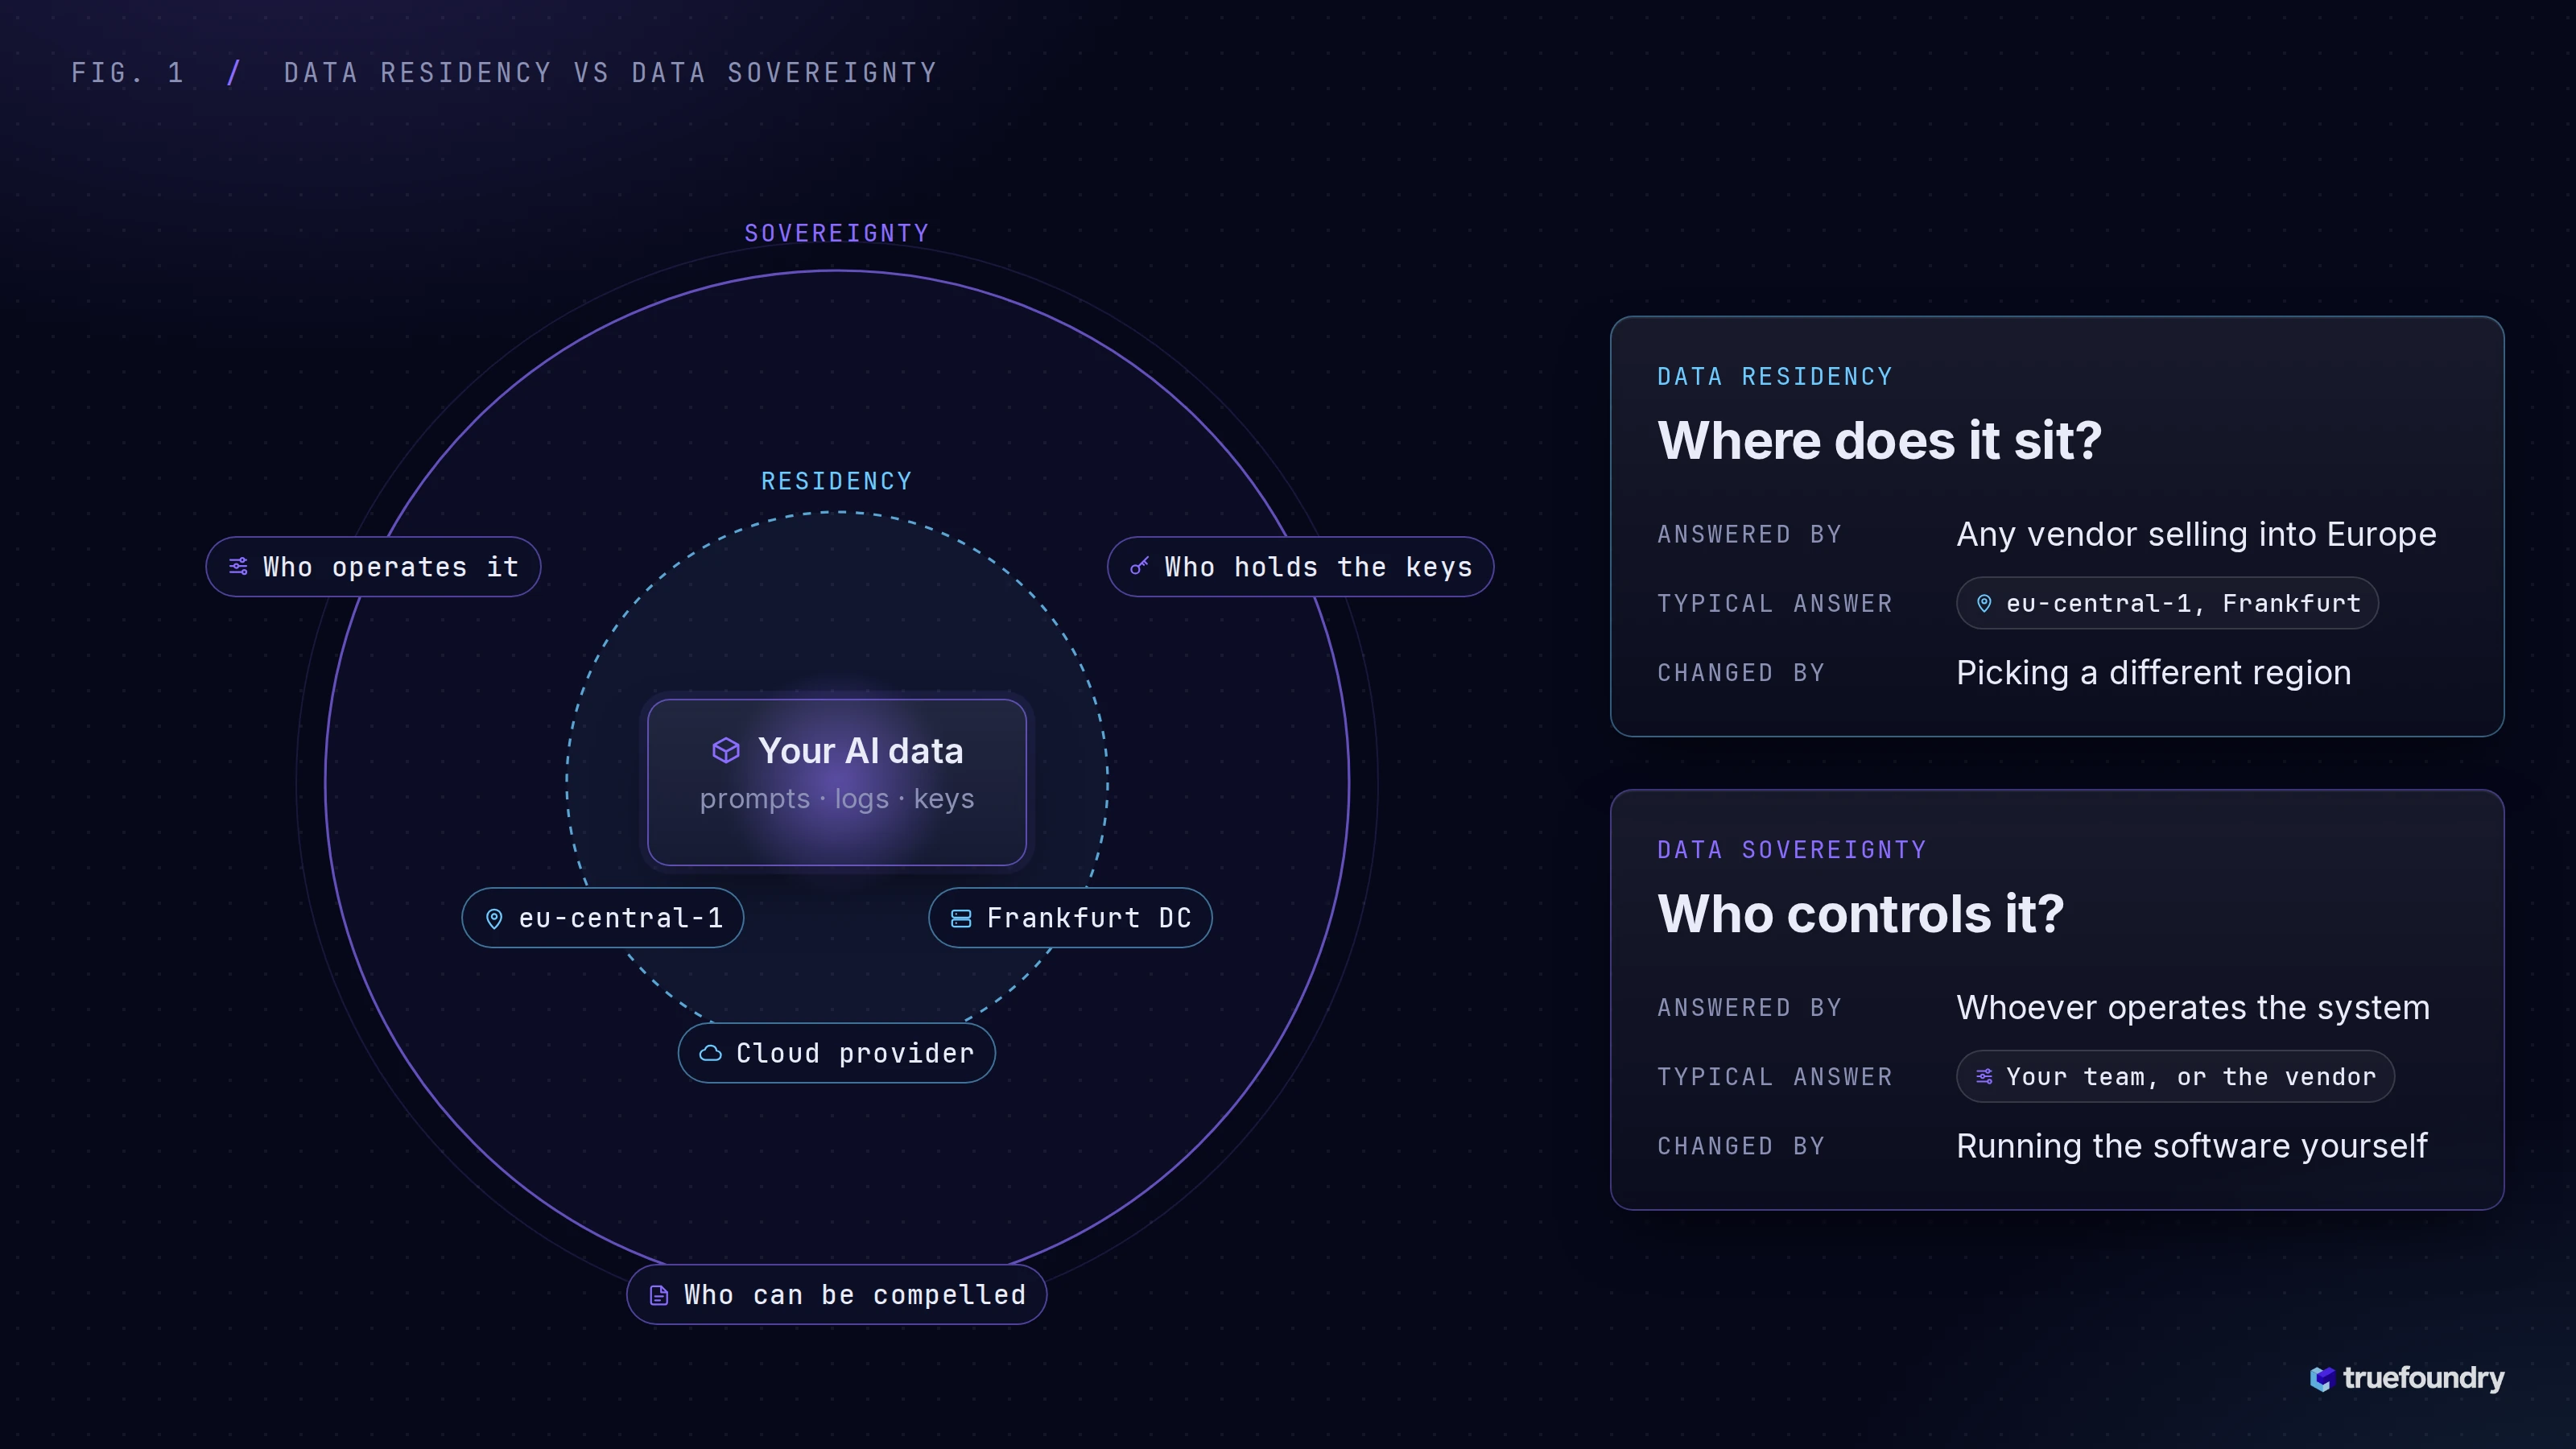
Cet échange explique pourquoi l'argument « hébergé dans l'UE » ne suffit plus à clore une discussion sur l'approvisionnement en IA. Tous les fournisseurs vendant en Europe peuvent l'affirmer. Bien plus rares sont ceux qui peuvent dire qui exploite le système par lequel passent vos prompts, qui détient les clés et qui pourrait être contraint de transmettre des données.
L'hébergement dans l'UE vous indique où résident vos données. L'auto-hébergement vous indique qui les contrôle. Pour une AI gateway, la couche par laquelle passe chaque appel de modèle, cette différence détermine la majeure partie d'un questionnaire fournisseur.
Dans ce blog, vous apprendrez ce qui sépare le plan de contrôle du plan de données, où vos données sont traitées lors d'un simple appel IA, si l'hébergement dans l'UE vous protège du CLOUD Act américain, ce que DORA change pour les banques et les assureurs, et comment évaluer une AI gateway souveraine.
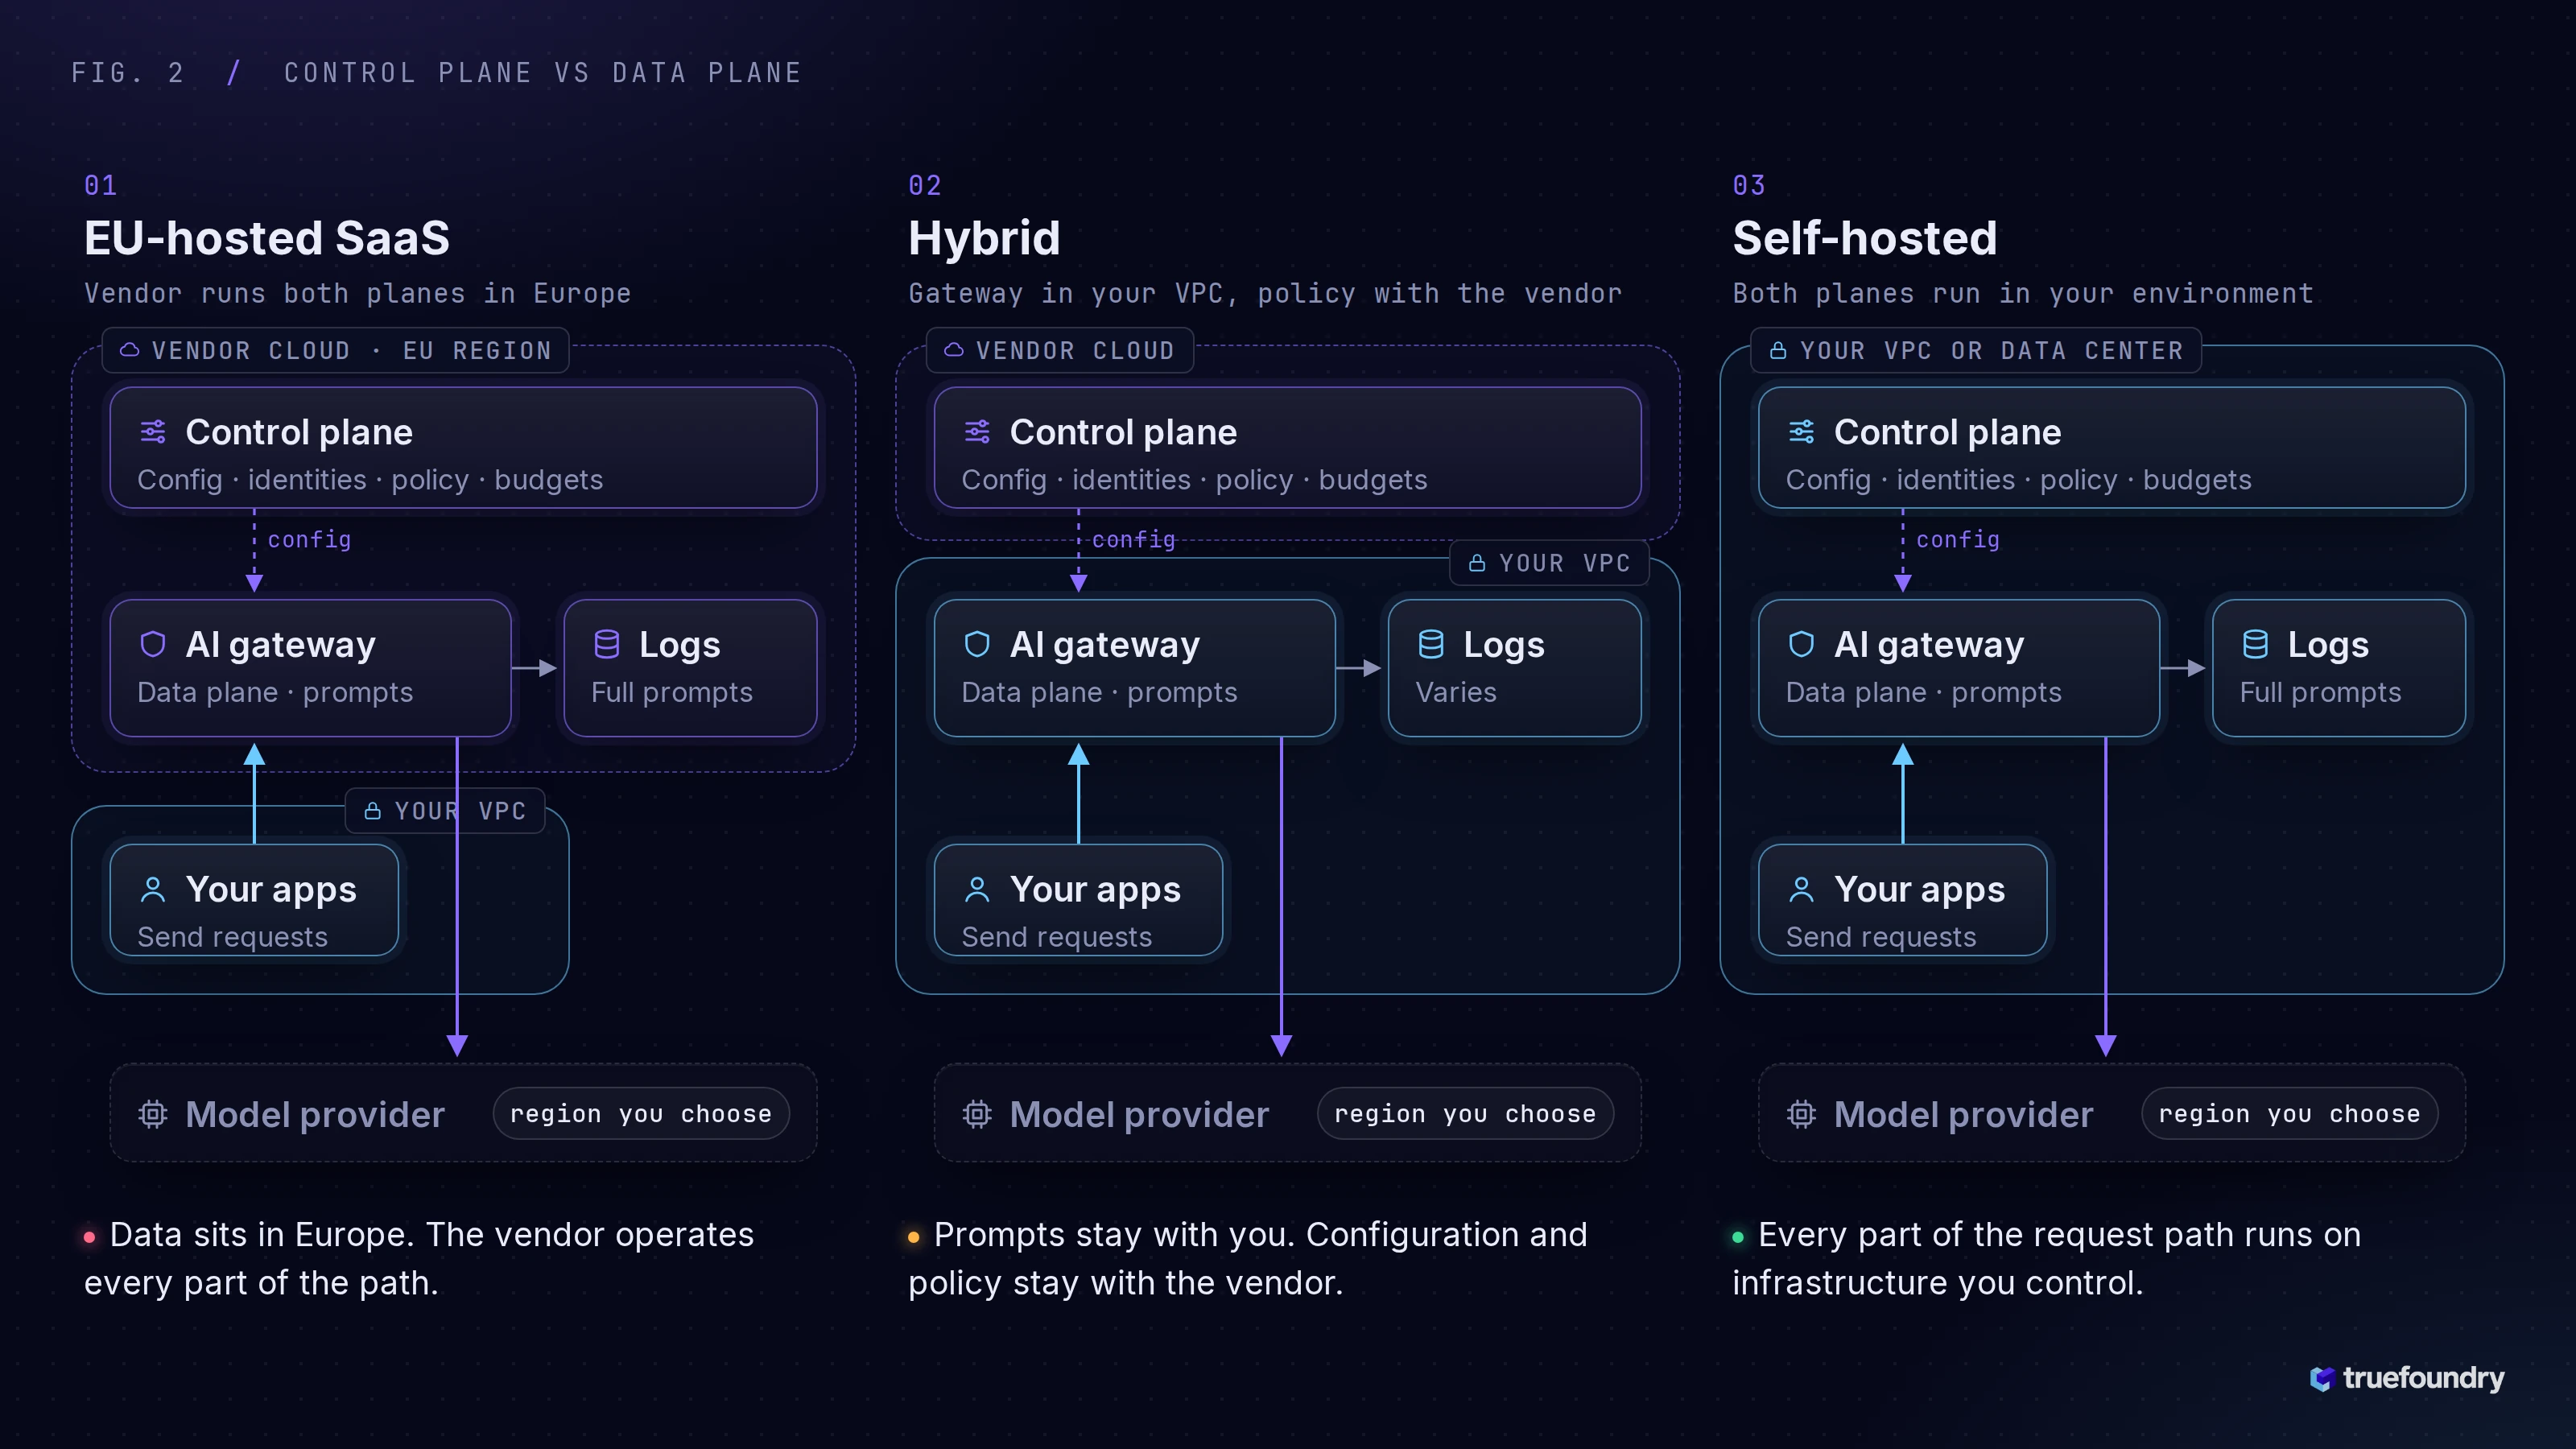
Chaque AI gateway comporte deux parties.
Le plan de données est l'endroit où circulent les requêtes. Un prompt arrive, la passerelle authentifie l'appelant, applique la politique, transmet l'appel à un modèle et renvoie la réponse. Il achemine le contenu, c'est donc la partie la plus sensible de votre pile IA.
Le plan de contrôle est l'endroit où résident les règles : quelles équipes peuvent appeler quels modèles, quels garde-fous s'appliquent, comment les budgets et les limites de débit sont définis. Il détient la configuration, les identités et les politiques, et les transmet au plan de données.
Cela produit trois architectures de déploiement courantes :
Vos données peuvent se trouver en Europe dans les trois cas. Mais ce n'est que dans le troisième que chaque élément du parcours s'exécute sur une infrastructure que vous contrôlez.
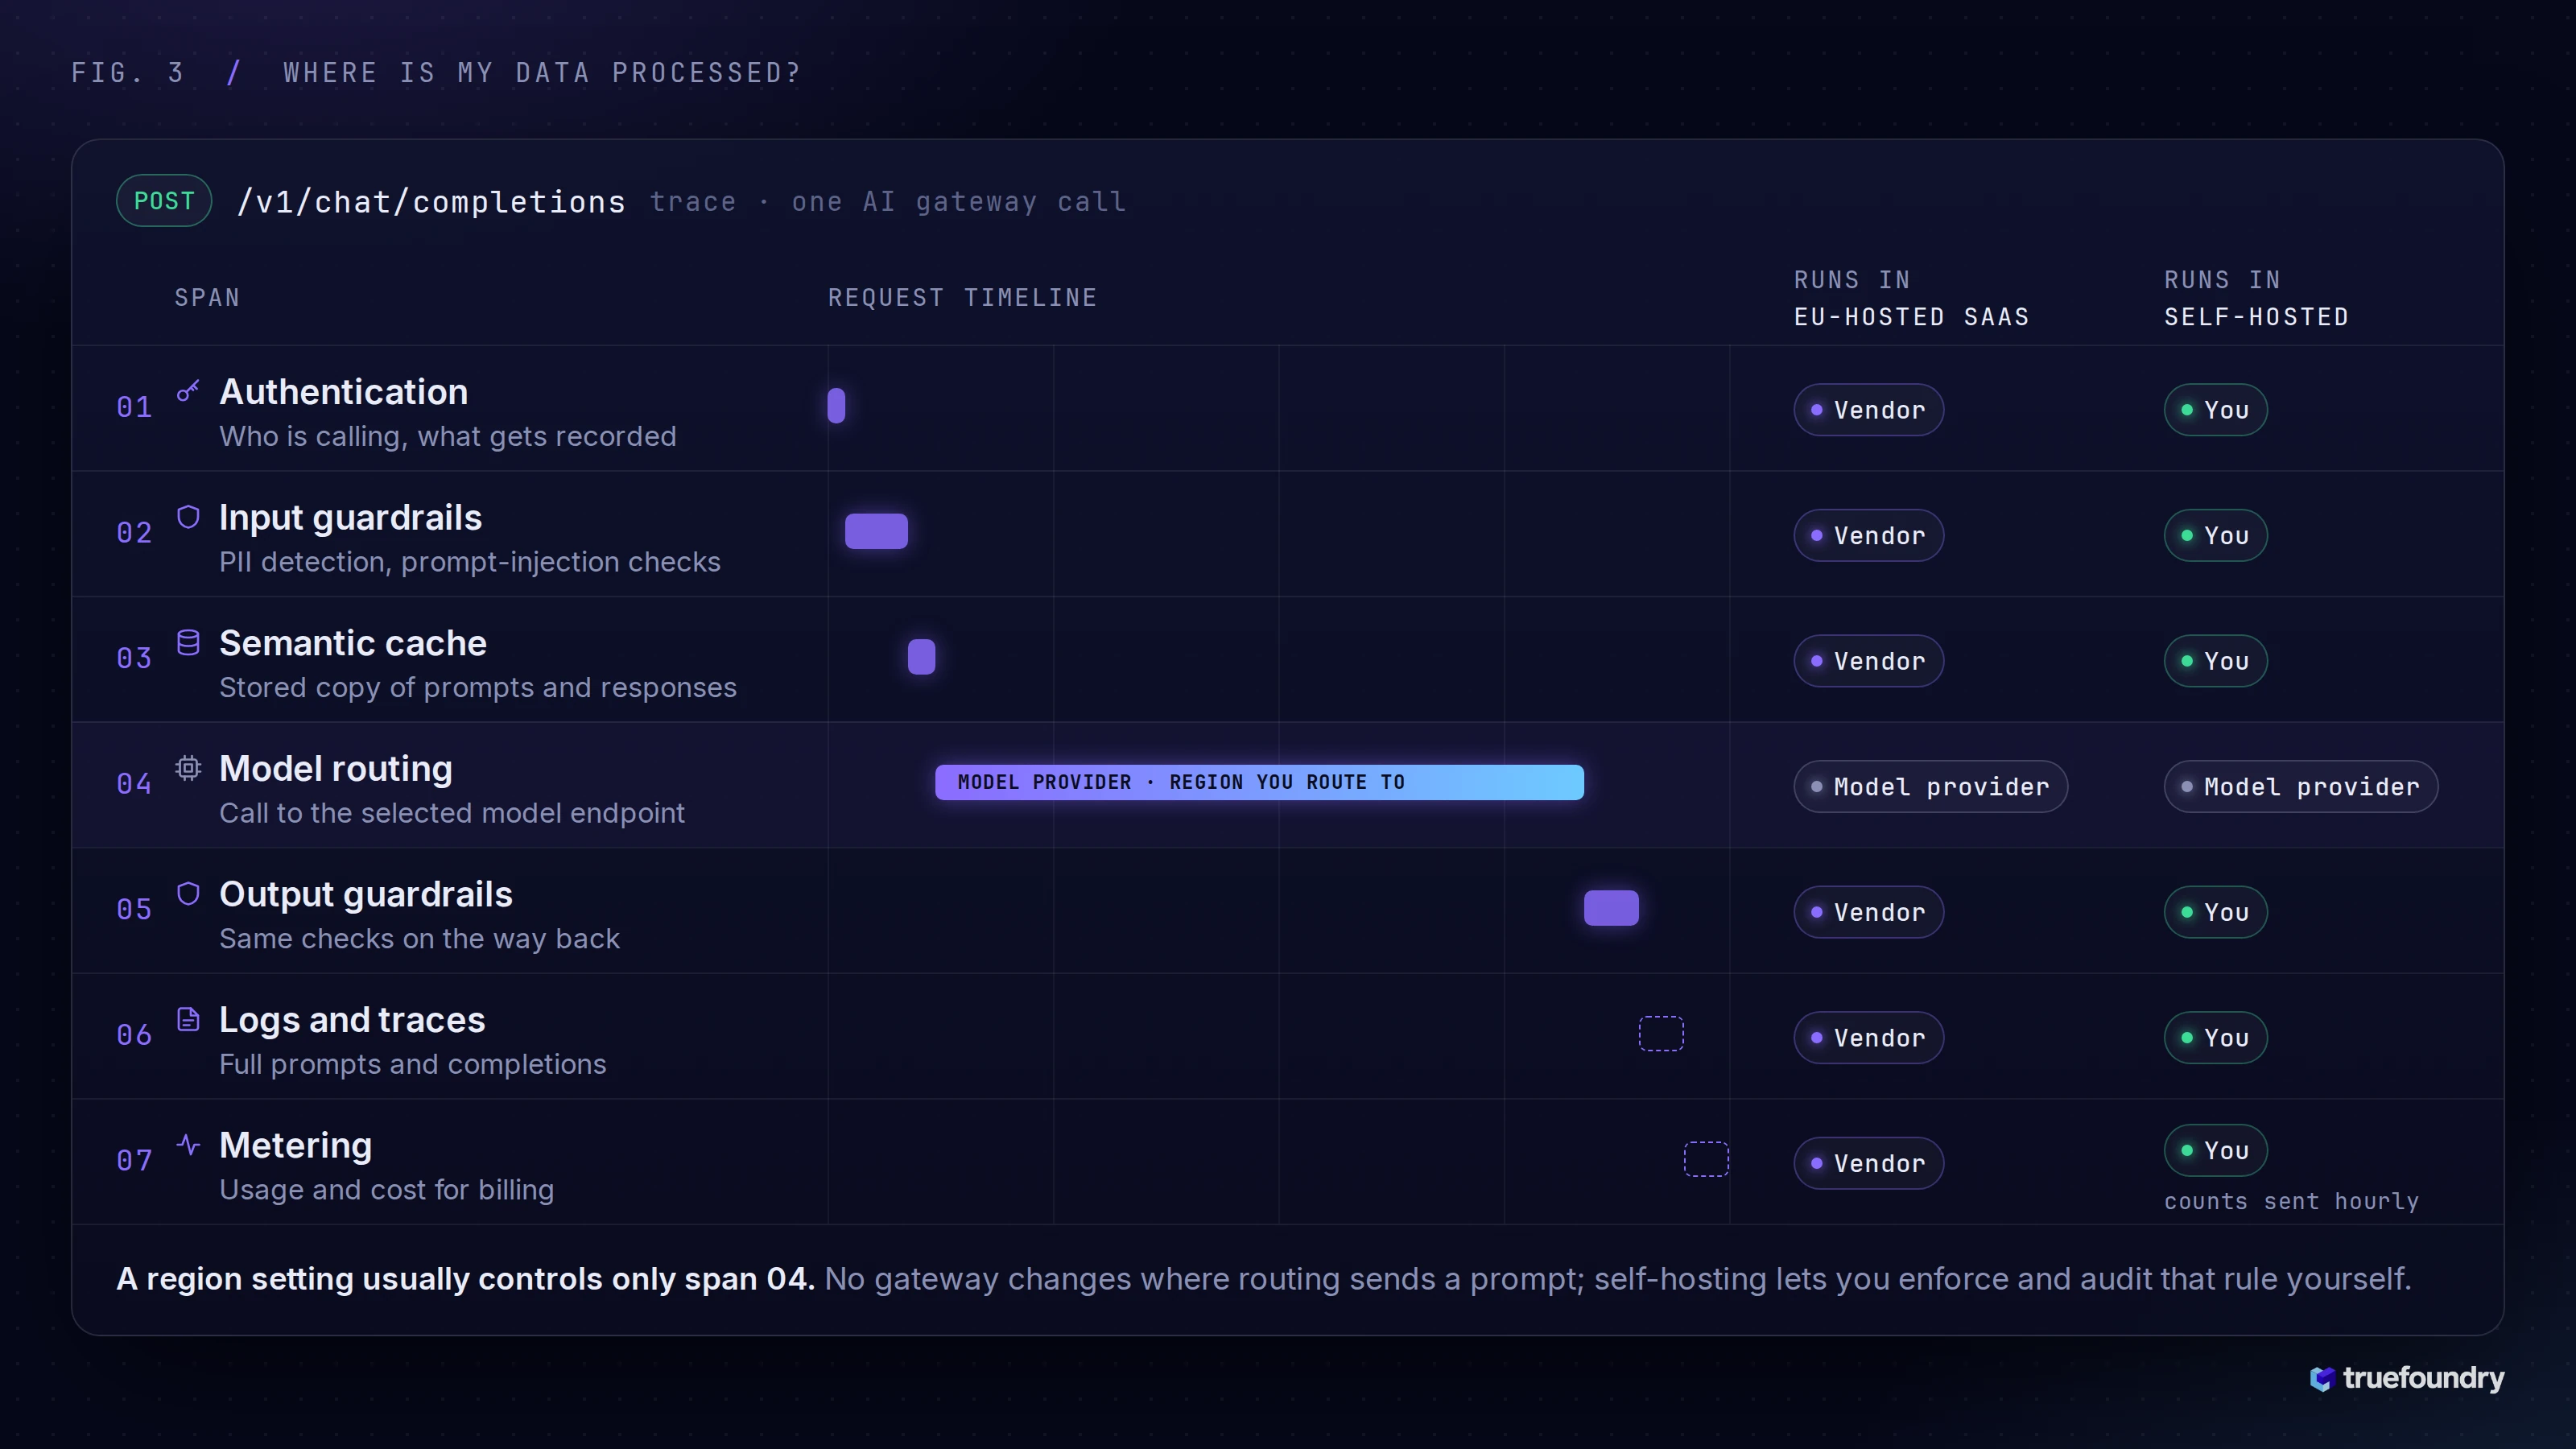
Demandez à un fournisseur où vos données sont traitées et vous obtiendrez généralement une seule réponse : une région. Pourtant, un seul appel à la passerelle touche plusieurs éléments, et chacun a sa propre réponse.
Sur une passerelle hébergée dans l'UE, la plupart de ces étapes s'exécutent sur l'infrastructure du fournisseur. Sur une passerelle auto-hébergée, elles s'exécutent sur la vôtre.
Une mise en garde s'applique à toutes les options : une passerelle ne modifie pas la destination vers laquelle le routage de modèle envoie une requête. Si vous acheminez un prompt vers un modèle hébergé aux États-Unis, il ira aux États-Unis. Ce que vous gagnez, c'est la capacité de faire appliquer la règle vous-même — par exemple, des modèles situés exclusivement dans la région UE pour certaines équipes — et de vérifier les journaux après coup. TrueFoundry évalue les contraintes de résidence avant le routage et ne sélectionne que les points de terminaison de modèles éligibles pour la région autorisée de la charge de travail.
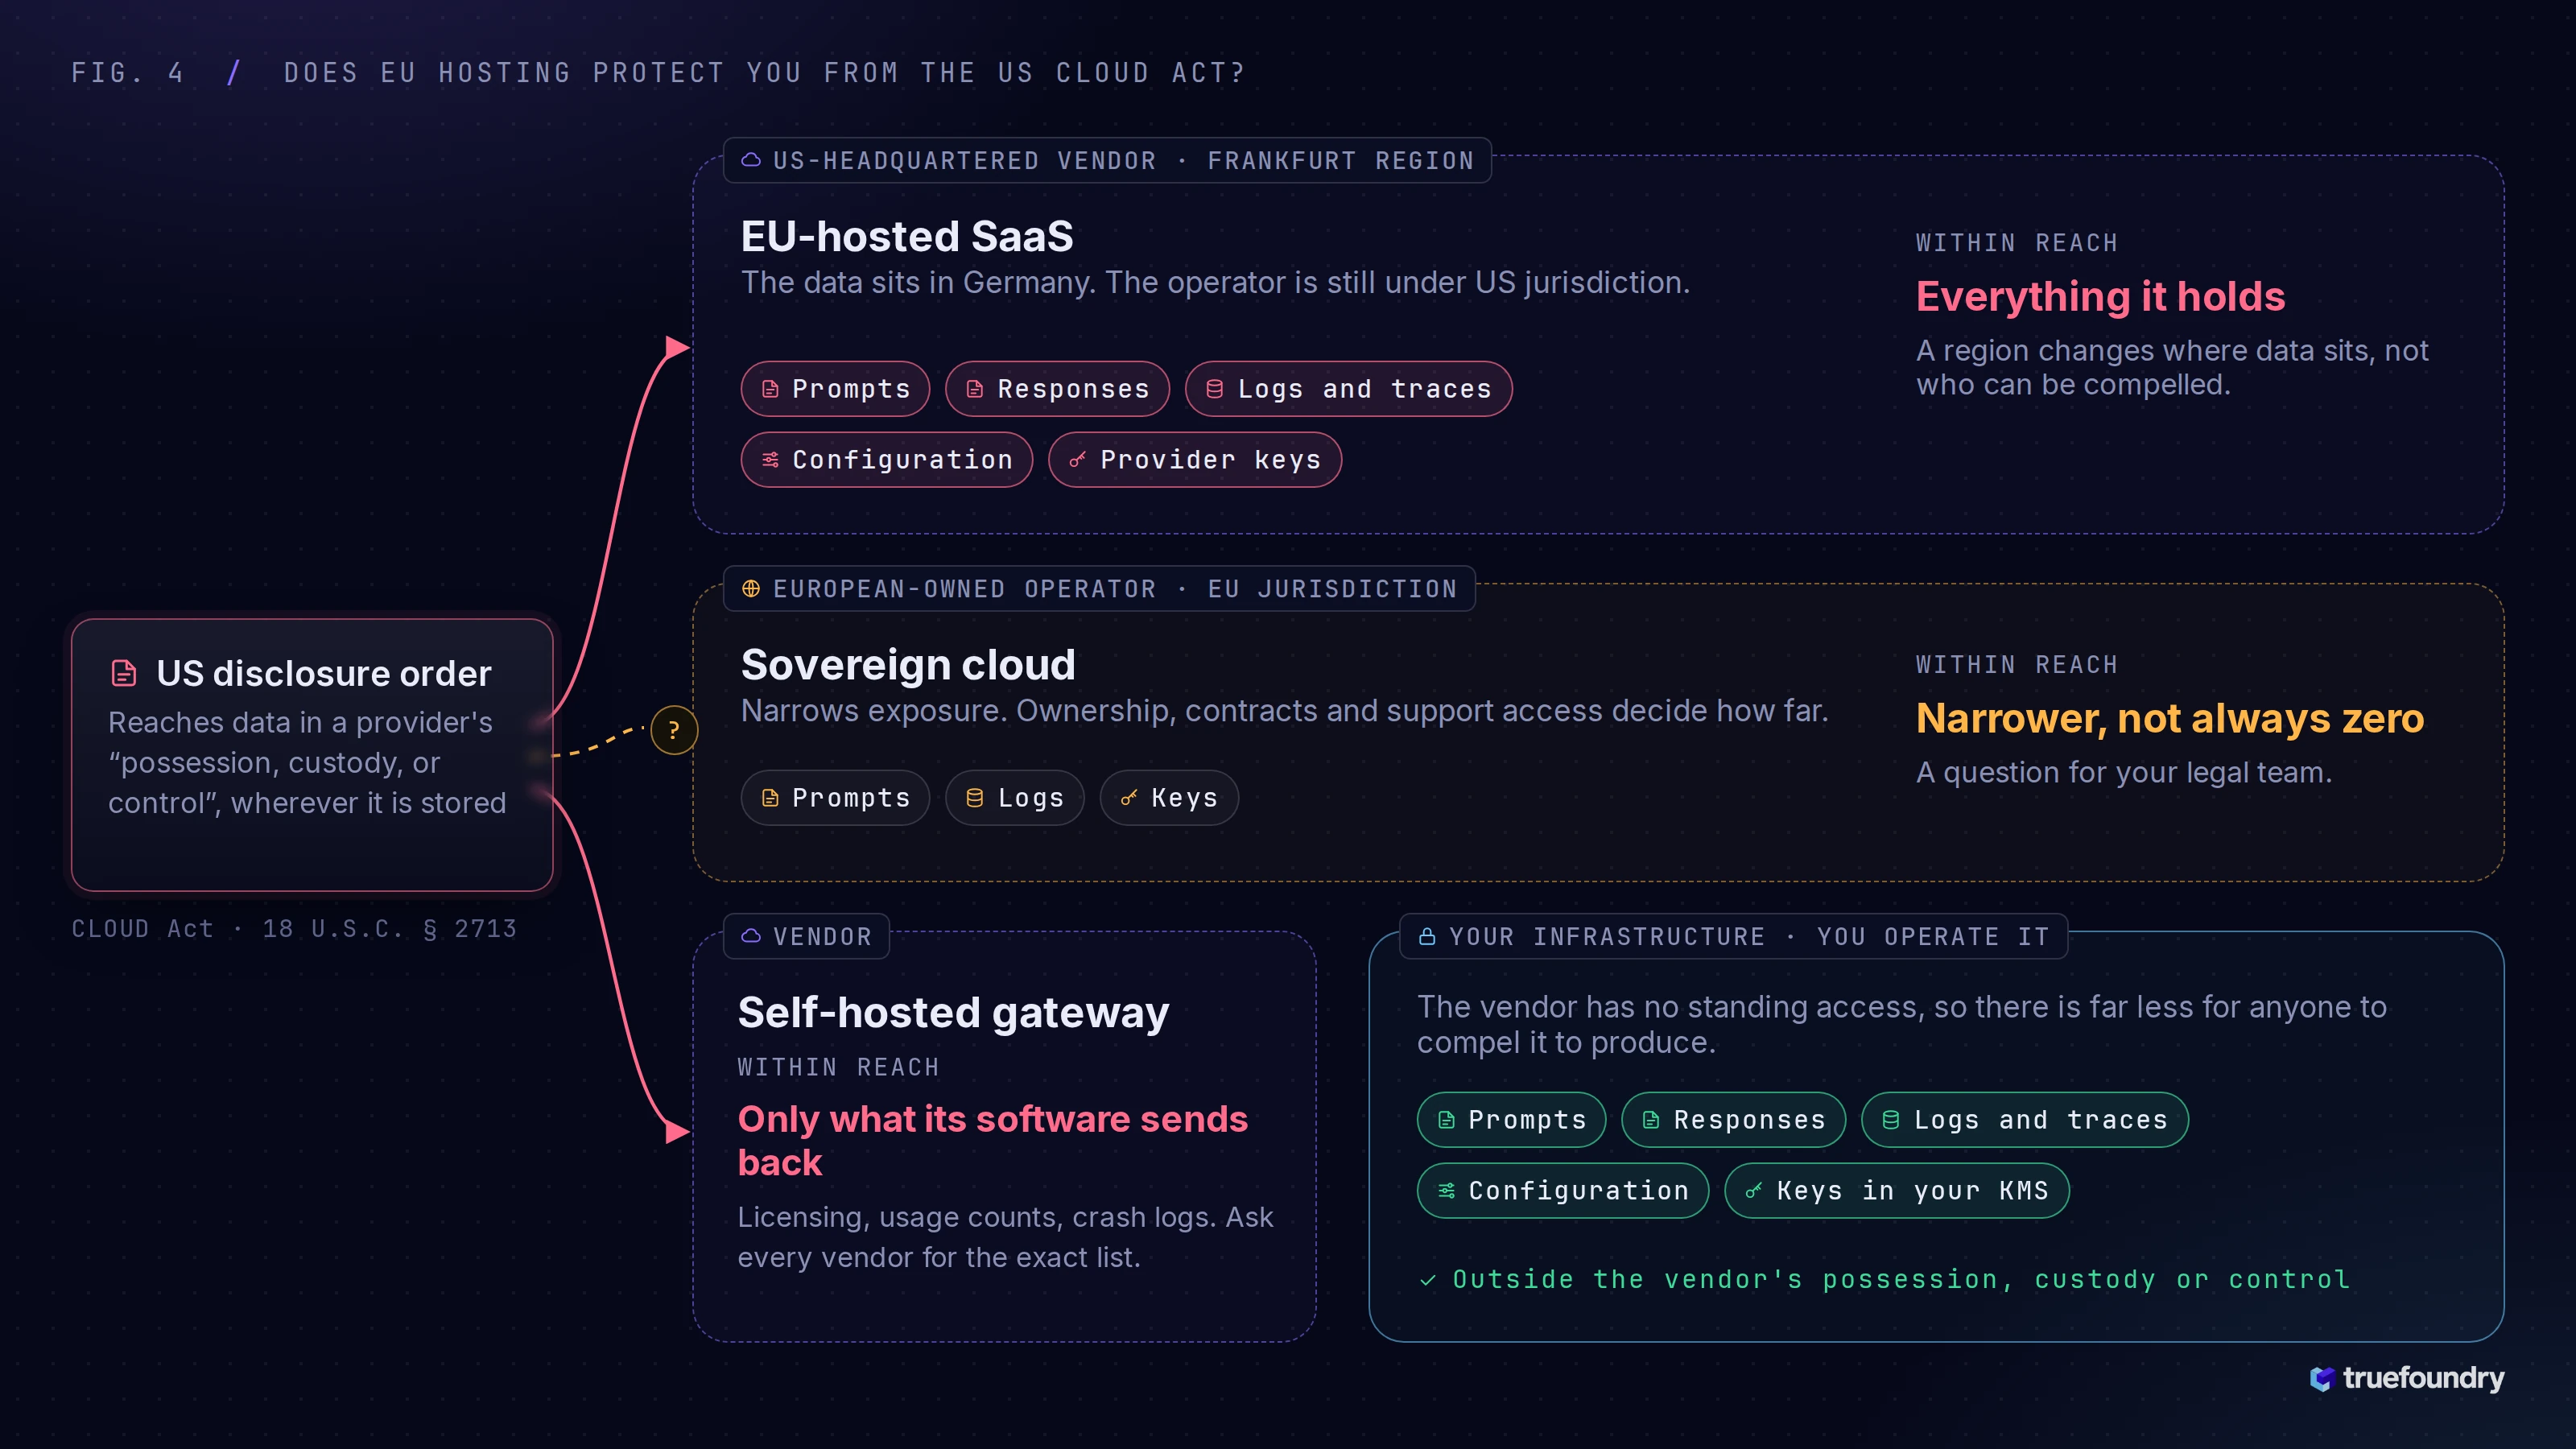
En soi, non.
Le CLOUD Act, signé en 2018, exige des fournisseurs soumis à la juridiction américaine qu'ils divulguent les données sous leur « possession, garde ou contrôle », qu'elles soient stockées à l'intérieur ou à l'extérieur des États-Unis. Si une entreprise américaine exploite votre passerelle, un centre de données à Francfort change l'endroit où se trouvent les données. Cela ne change rien aux demandes légales qui peuvent atteindre l'entreprise qui l'exploite.
Les clouds souverains gérés par des opérateurs européens réduisent cette exposition. Déterminer s'ils l'éliminent complètement est une question qui relève de votre équipe juridique.
L'argument structurel est plus simple. Un fournisseur ne peut être contraint de produire que ce qu'il détient ou contrôle. Si votre passerelle, vos journaux et vos clés s'exécutent sur votre infrastructure et que le fournisseur n'y a aucun accès permanent, il y a bien moins d'éléments que quiconque puisse exiger. « Bien moins » ne signifie pas « rien » : un fournisseur reçoit toujours ce que son logiciel lui renvoie, c'est pourquoi la checklist ci-dessous demande précisément ce qui quitte votre environnement.
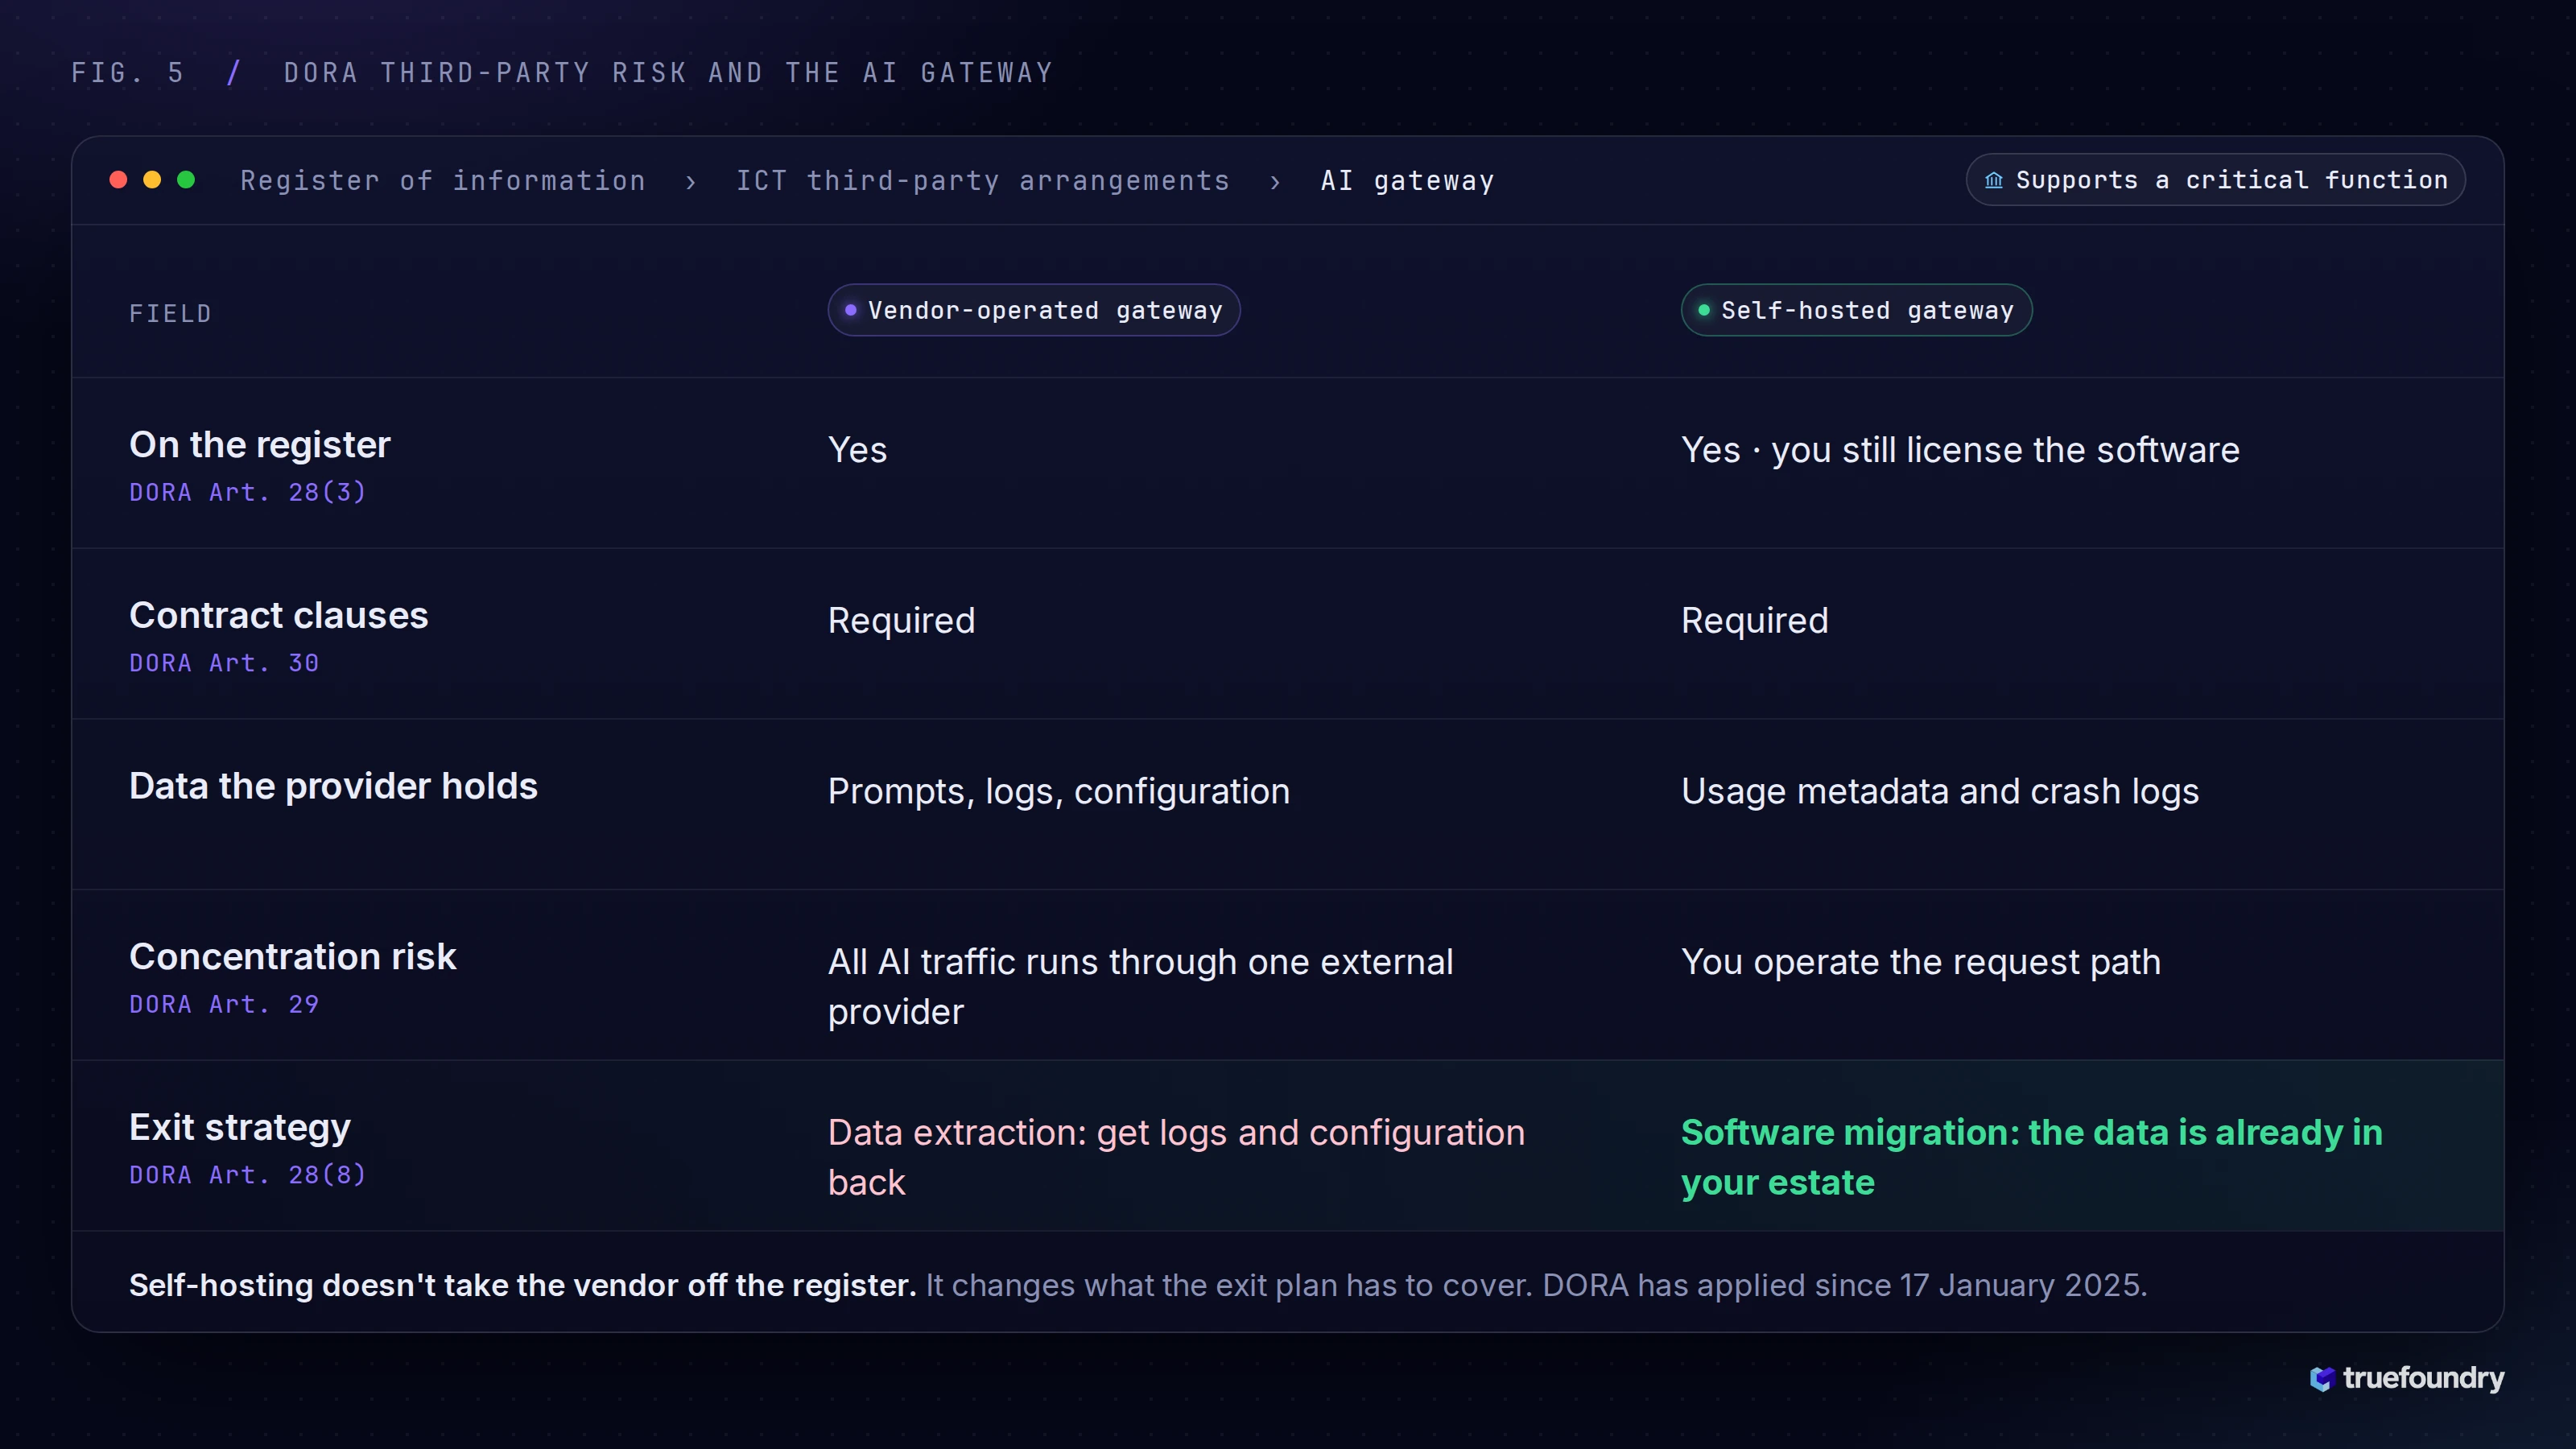
Depuis le 17 janvier 2025, le règlement sur la résilience opérationnelle numérique du secteur financier (DORA, Règlement (UE) 2022/2554) s'applique aux banques, assureurs, entreprises d'investissement, établissements de paiement et autres entités financières de l'UE. Ses règles relatives aux tiers exigent un registre de tous les accords TIC, des clauses contractuelles spécifiques, une évaluation des risques de concentration et des stratégies de sortie testées pour les fournisseurs soutenant des fonctions critiques. L'entité financière reste responsable du risque, quel que soit le fournisseur du service.
Une AI gateway se place en amont de chaque appel de modèle effectué par l'entreprise. Si un fournisseur l'exploite, un seul prestataire externe se trouve sur le parcours de tout le trafic IA et détient les journaux qu'un superviseur pourrait demander à consulter. Elle doit donc figurer dans le registre et dans l'évaluation des risques de concentration.
L'auto-hébergement ne retire pas le fournisseur du registre, car vous utilisez toujours sa licence logicielle. Mais cela modifie le périmètre du plan de sortie. Les journaux et la configuration résidant déjà dans votre propre environnement, quitter le fournisseur devient une migration logicielle plutôt qu'une extraction de données.
Une AI gateway souveraine est une passerelle dont vous exploitez le parcours de requête et pour laquelle vous pouvez montrer exactement ce qui quitte votre environnement. Utilisez ces critères pour tester n'importe quel fournisseur, y compris nous.

TrueFoundry propose les trois modèles de déploiement. La passerelle SaaS gérée a son plan de contrôle hébergé en Irlande. Dans une configuration hybride, vous exécutez le plan passerelle et TrueFoundry héberge le plan de contrôle. Dans une installation auto-hébergée, le plan de contrôle et l'AI Gateway s'exécutent sous forme de chart Helm dans votre propre cluster Kubernetes, et les installations totalement isolées (air-gapped) n'ont aucune dépendance réseau sortante au moment de l'exécution.
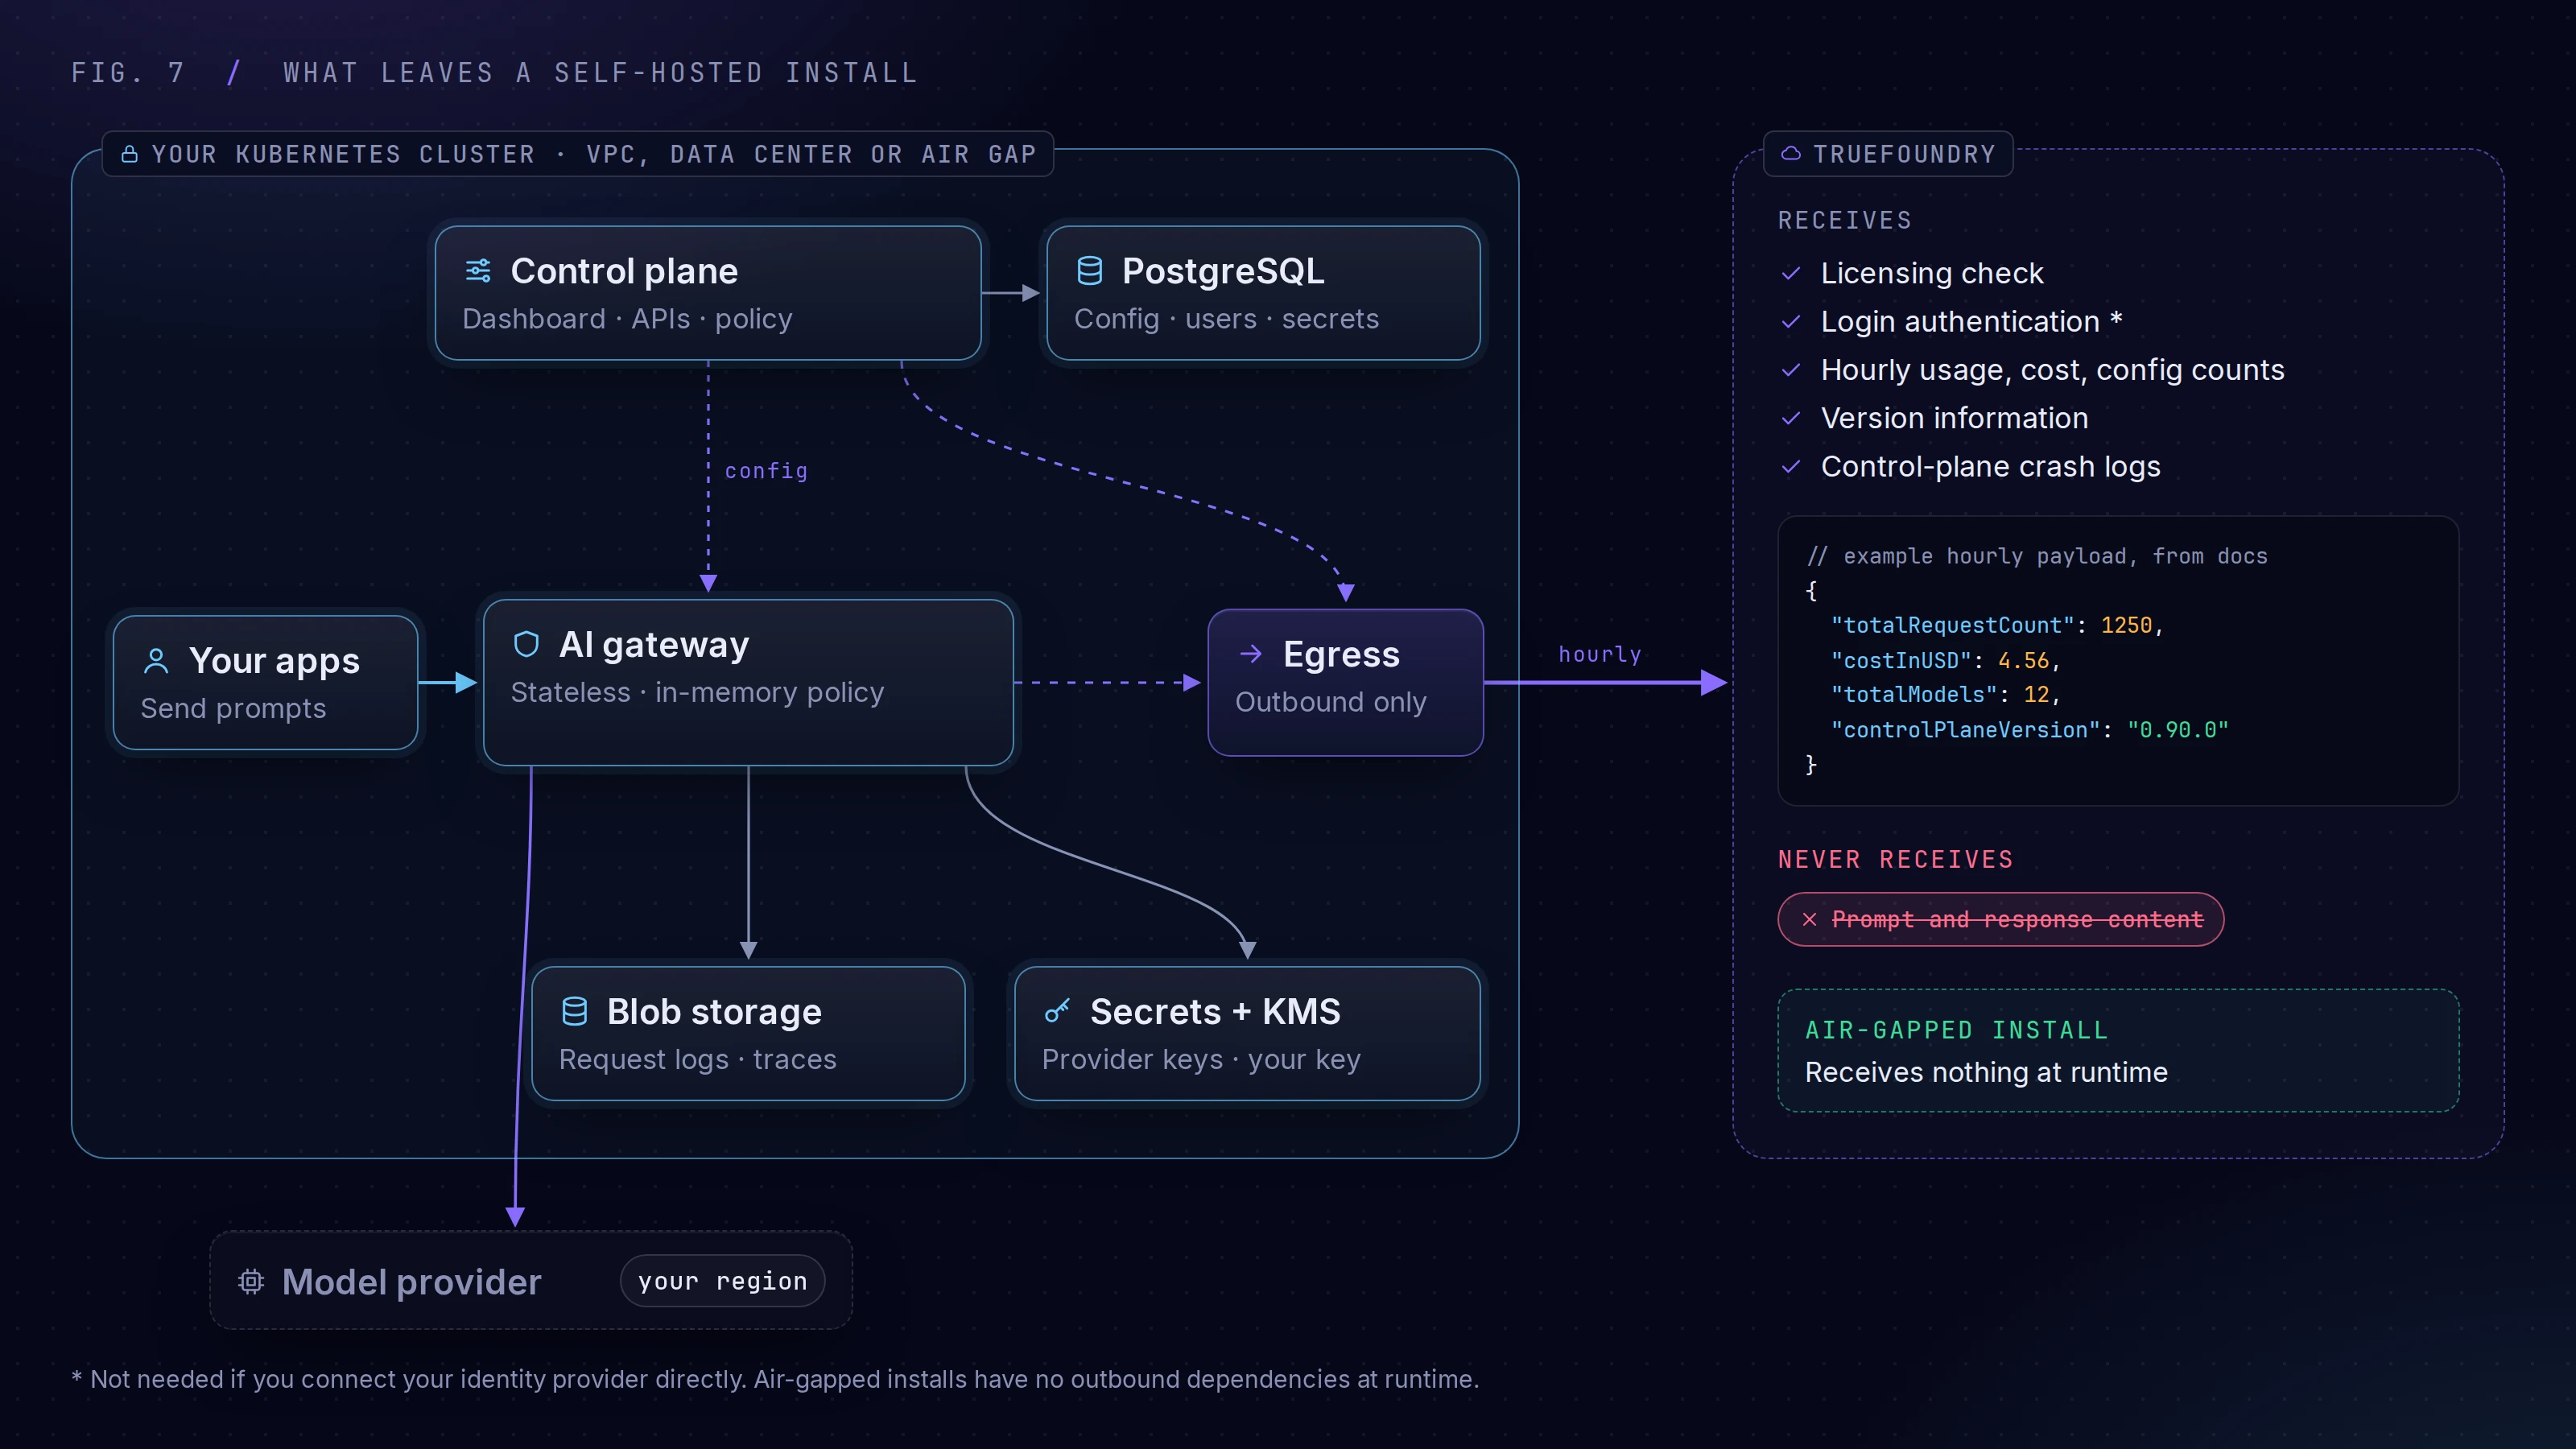
Pour les questions de souveraineté ci-dessus, les configurations auto-hébergées et air-gapped y répondent pleinement. Dans une installation auto-hébergée, votre configuration, vos secrets, prompts, réponses, journaux et traces restent dans votre infrastructure. Le logiciel envoie uniquement des métadonnées de licence et d'analyse sortantes à TrueFoundry, telles que les e-mails de connexion, le comptage d'utilisation horaire et de coûts, le nombre de configurations et les informations de version, ainsi que les journaux de plantage et d'erreur du plan de contrôle. Les connexions des utilisateurs passent par le serveur d'authentification de TrueFoundry, sauf si vous connectez directement votre fournisseur d'identité. Les données exactes transmises sont documentées, et le contenu des prompts et des réponses n'est jamais inclus.
Gérer la passerelle vous-même ne vous coûte rien en vitesse. Les vérifications de politiques s'exécutent en mémoire sans aucun appel externe dans le parcours de la requête. Dans le benchmark publié par TrueFoundry, un pod de passerelle sur un seul vCPU a ajouté environ 3 ms de latence à 250 requêtes par seconde et est monté jusqu'à environ 350 requêtes par seconde avant la saturation du CPU.
Staffbase, une plateforme d'expérience collaborateur dont le siège est situé à Chemnitz (Allemagne) et à New York, regroupe 141 déploiements de modèles dans neuf régions derrière un seul point de terminaison. Elle exploite des passerelles régionales distinctes pour l'Europe, les États-Unis et l'Australie, de sorte que les requêtes sont servies depuis la zone géographique appropriée pour respecter la résidence et réduire la latence.
L'argument « hébergé dans l'UE » répond à une question de résidence des données. La souveraineté demande qui exploite le système, qui détient les clés et ce qui quitte votre environnement.
Si ces réponses comptent pour vos acheteurs ou votre régulateur, exigez-les par écrit et évaluez chaque fournisseur par rapport à la checklist ci-dessus, TrueFoundry y compris. Nous publions ce qu'une installation auto-hébergée renvoie, et nous préférons que vous le vérifiiez plutôt que de nous croire sur parole.
Planifiez une démonstration pour voir par vous-même une installation auto-hébergée de TrueFoundry et son trafic sortant.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception





