



novembre 20, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: novembre 20, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
La gestion du cycle de vie des agents IA est la pratique consistant à régir l'identité et les accès d'un agent IA tout au long de son existence — de l'attribution d'une identité unique avec des périmètres de moindre privilège, en passant par une exploitation authentifiée et autorisée, jusqu'au déprovisionnement propre qui révoque les identifiants et retire l'identité — afin qu'aucun agent ne soit jamais surprivilégié, non attribué ou laissé en cours d'exécution après le moment où il aurait dû disparaître.
En une phrase : traitez chaque agent comme un employé géré — intégrez-le avec une identité, gouvernez-le pendant qu'il travaille et désintégrez-le proprement. L'identité est le fil conducteur de chaque étape.
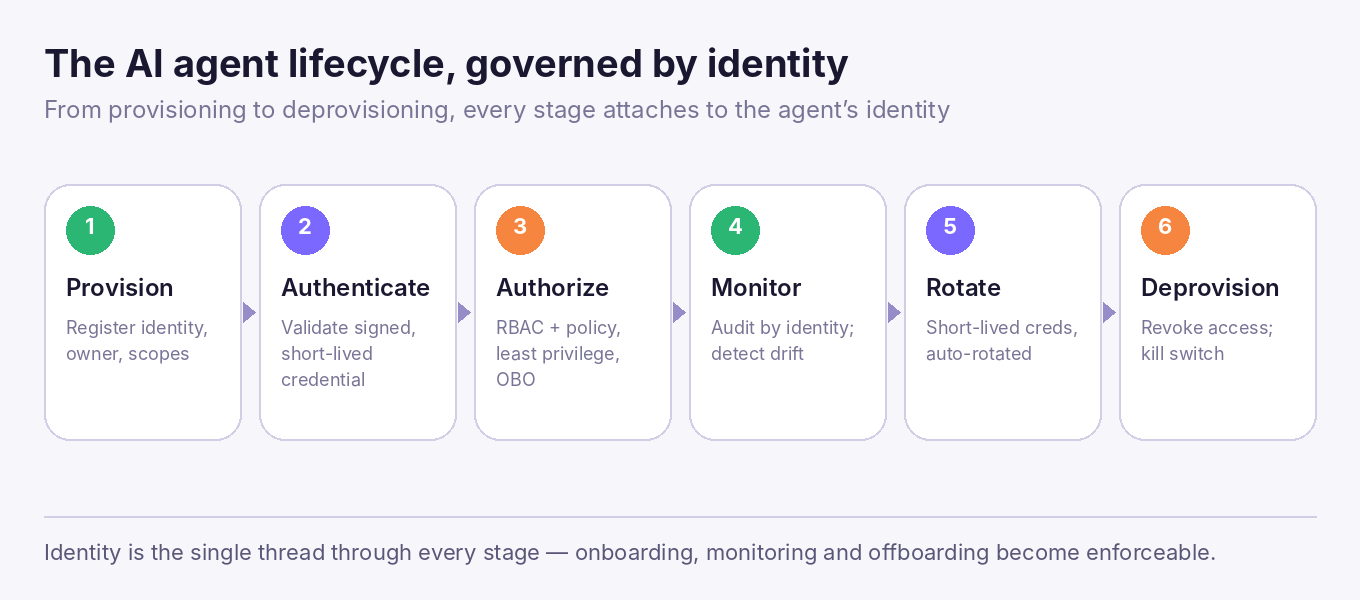
Les agents sont créés et retirés beaucoup plus rapidement que les comptes humains, et sans discipline du cycle de vie, le désordre s'accumule :
Faire de l'identité le principe directeur résout ce problème : si chaque agent possède une identité enregistrée, chaque étape du cycle de vie dispose d'un élément concret auquel se rattacher. C'est la colonne vertébrale opérationnelle de la gouvernance des agents IA.
Vous pouvez tenter de gérer les agents par des règles réseau, des clés ou de la configuration d'application — mais ce ne sont que des palliatifs. L'identité est le seul fil qui traverse proprement chaque étape : vous provisionnez une identité, authentifiez une identité, autorisez une identité, auditez par identité et déprovisionnez une identité. Ancrez le cycle de vie sur l'identité de l'agent et l'intégration, la surveillance et la désintégration deviennent toutes des étapes concrètes et applicables plutôt que de simples intentions. C'est ce même principe d'identité par agent qui sous-tend l'identité non humaine pour chaque agent.
La gestion du cycle de vie nécessite une source unique de vérité : un registre de chaque agent, de son propriétaire, de son objectif, de ses périmètres, de ses identifiants et de son statut. Le registre est ce qui permet de répondre à la question « quels agents existent, qui les possède et que peuvent-ils faire ? » — et de piloter le provisionnement et le déprovisionnement depuis un seul endroit. Nous traitons cela en détail dans qu'est-ce qu'un registre d'agents IA.
Ces risques se rattachent directement aux risques de sécurité liés à l'IA agentique plus larges.
TrueFoundry ancre l'ensemble du cycle de vie sur l'identité de l'agent via son registre d'agents — l'inventaire unique de chaque agent, de son propriétaire et de son autorité.

Lors du provisionnement, chaque agent est enregistré avec son propriétaire, son objectif métier, son autorité définie (les outils, domaines de données et actions qu'il peut utiliser, ainsi que les principaux pour lesquels il peut agir) et une fréquence de révision. En cours d'exploitation, il est authentifié et autorisé au niveau de la passerelle à chaque requête. Pour une gouvernance continue, TrueFoundry ajoute quatre contrôles de cycle de vie directement issus de son modèle de gouvernance des agents :
Les identifiants sont conservés à courte durée de vie et renouvelés, avec des jetons délimités par saut afin qu'un identifiant divulgué ne soit utile que très brièvement. Lors du déprovisionnement, la révocation de l'identité supprime proprement l'accès de l'agent partout — aucun orphelin. Tout cela se déploie en SaaS, dans votre VPC, on-prem ou en environnement air-gapped.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception





