


October 19, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: October 8, 2026
¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
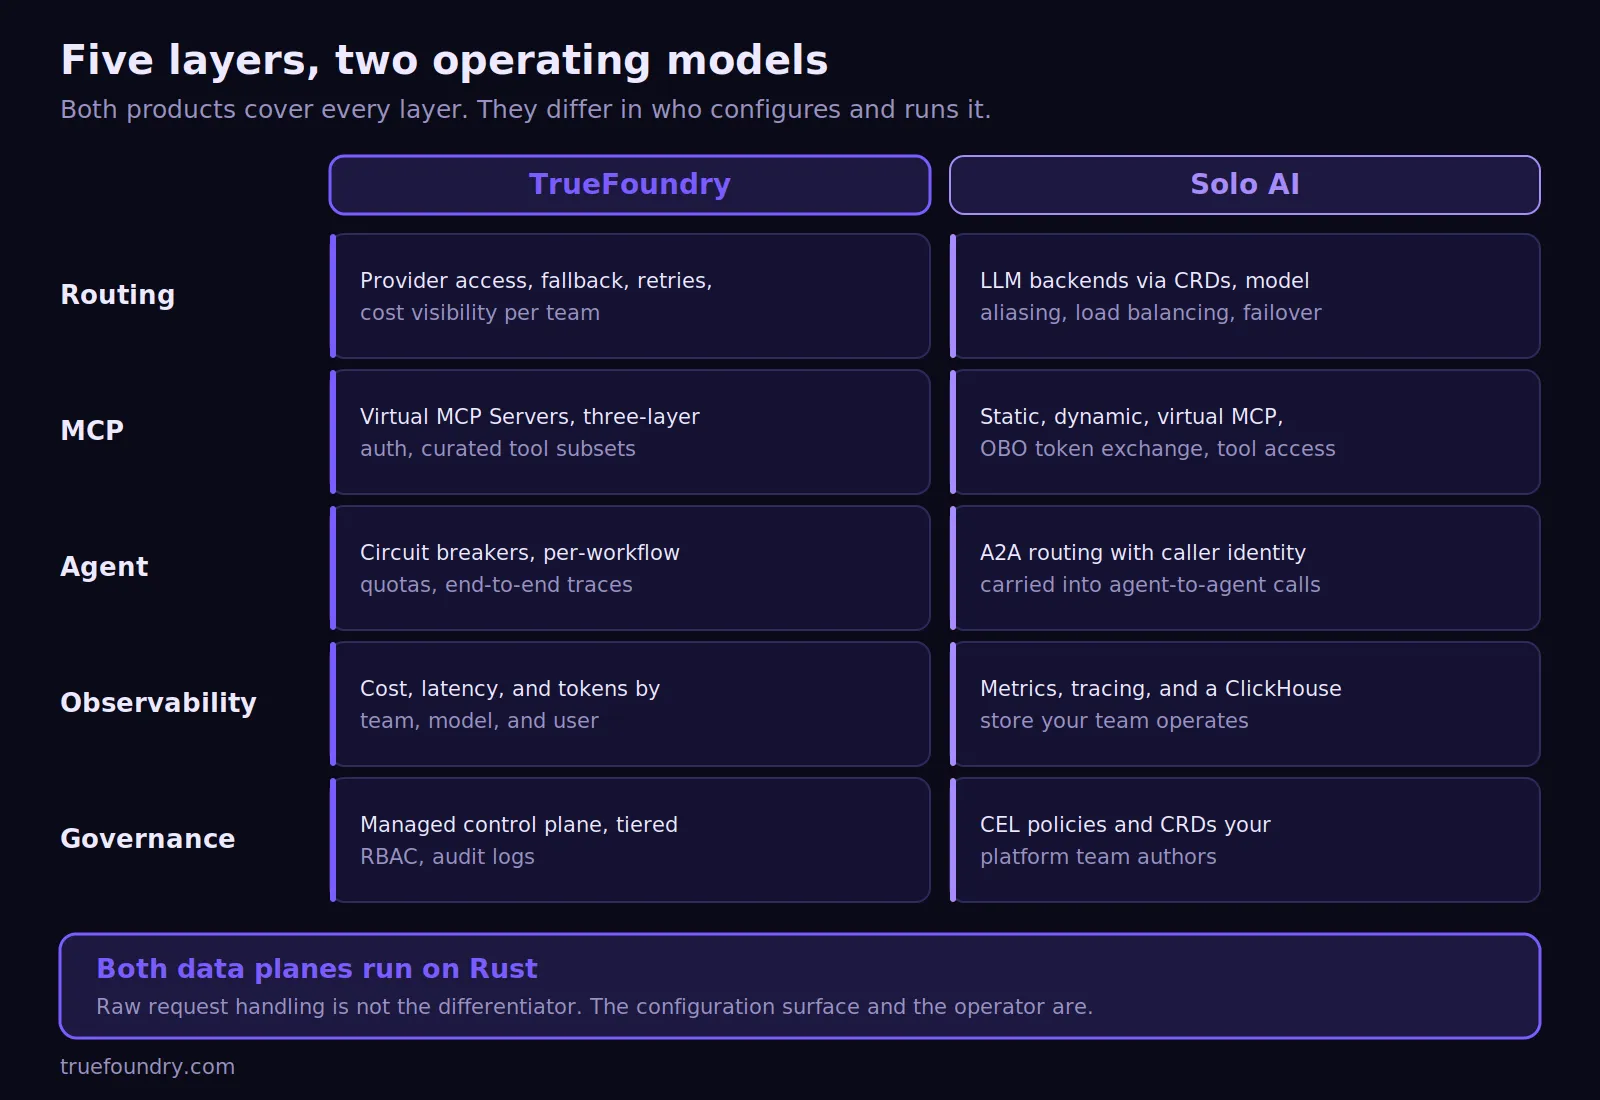
Los equipos de IA empresarial están pasando de los experimentos a las cargas de trabajo en producción. El acceso y el enrutamiento de modelos resuelven el problema inicial. La producción añade gobernanza, presupuestos, observabilidad, control MCP y pruebas de auditoría a nivel de agente. Estos requisitos hacen que la elección entre TrueFoundry y Solo AI sea una decisión de modelo operativo más que una comparación básica de funciones.
La investigación de TrueFoundry encuestó a más de 200 líderes de IA empresarial en 18 sectores. Entre los encuestados, el 76% carecía de un registro unificado en modelos y agentes. Otro 56% informó no tener una capa de control centralizada completa. Estas brechas explican por qué los equipos de producción necesitan cada vez más una gobernanza que vaya más allá del simple enrutamiento de tráfico LLM.
Ambas plataformas abordan esta necesidad de forma diferente. Solo Enterprise para agentgateway proporciona un plano de datos nativo de IA para tráfico LLM, MCP, HTTP y de agentes. La pasarela de IA de TrueFoundry combina la gobernanza de modelos, herramientas y agentes en un único plano de control. Por tanto, TrueFoundry y Solo AI difieren principalmente en cómo las empresas configuran, operan y gobiernan esa infraestructura.
TrueFoundry está dirigida por su cofundador Nikunj Bajaj y cuenta con una oficina en San Francisco. Su plataforma se centra en la infraestructura de IA empresarial a través de proveedores y entornos de despliegue.
La principal diferencia entre TrueFoundry y Solo AI radica en el empaquetado y la propiedad. Solo combina su proxy de código abierto agentgateway con Solo Enterprise para proporcionar capacidades de producción. Los despliegues en Kubernetes incluyen un controlador y un plano de datos. El controlador traduce los recursos de la API de la pasarela en configuración y envía actualizaciones a través de xDS.
Solo también ofrece despliegue independiente fuera de Kubernetes. El proxy puede utilizar una configuración local en YAML o JSON sin necesidad de un plano de control independiente. La mayoría de los cambios se recargan automáticamente durante el funcionamiento. Esto proporciona a los equipos de infraestructura un control detallado sobre la superficie de configuración y políticas de tráfico avanzadas.
TrueFoundry empaqueta el mismo problema de forma diferente. La puerta de enlace de IA (AI Gateway) combina acceso a modelos, enrutamiento, observabilidad, controles de costes, gobernanza MCP y gobernanza de agentes en un único plano de control, y el comprador no necesita ejecutar una pasarela de Kubernetes para adoptarla.
Solo AI otorga a los equipos de ingeniería la propiedad directa de la infraestructura de la pasarela. Las pasarelas, HTTPRoutes, AgentgatewayBackends y las políticas se convierten en recursos de Kubernetes. Una capa de recolección reactiva procesa los cambios antes de que un servidor xDS envíe actualizaciones a cada proxy. La arquitectura se adapta a equipos acostumbrados a la infraestructura declarativa y a la configuración basada en Git.
Su plano de datos gestiona proveedores HTTP, gRPC, MCP, A2A y LLM. También admite equilibrio de carga, tiempos de espera, reintentos, autorización y límites de tasa. Por lo tanto, Solo puede operar más allá de una pasarela API convencional mientras mantiene un control profundo sobre la red.
Solo también ofrece una integración profunda con Istio a través de su arquitectura de malla agentica. Agentgateway puede operar como una pasarela de entrada, punto de paso o salida dentro de Solo Enterprise para Istio. Esto extiende la política consciente de la IA a entornos que ya utilizan un plano de control de malla de servicios. Algunas capacidades de la malla agentica siguen en fase alfa.
TrueFoundry adopta un enfoque centrado en la plataforma. La puerta de enlace de LLM (LLM Gateway) gestiona el acceso a proveedores, enrutamiento, redundancia, límites de tasa, observabilidad y visibilidad de costes, y la misma plataforma se extiende a la gobernanza de MCP y agentes. Los equipos configuran la política en la plataforma en lugar de en un clúster.
TrueFoundry informa de una latencia de aproximadamente 3–4 ms para su pasarela de IA bajo condiciones de rendimiento documentadas. La decisión arquitectónica más amplia debería considerar el comportamiento de la carga de trabajo en lugar de confiar únicamente en las afirmaciones sobre alta o baja latencia.
La diferencia práctica aparece durante las operaciones diarias. Solo ofrece a los equipos un control más profundo sobre proxies, recursos de Kubernetes, telemetría y configuración de políticas. TrueFoundry reduce el trabajo de infraestructura necesario para gestionar proveedores de modelos, presupuestos, identidades y gobernanza en múltiples equipos de IA.
Los agentes se conectan cada vez más a herramientas, recuperan información empresarial y activan acciones reales. Este cambio sitúa a los servidores MCP y a la gobernanza de agentes en el centro de cualquier evaluación entre TrueFoundry y Solo AI. Ambos productos cuentan con capacidades significativas en este ámbito, aunque sus superficies de políticas difieren.
Solo admite objetivos MCP estáticos, dinámicos y virtuales, además de políticas de autenticación y autorización. La documentación actual también cubre el intercambio de tokens y la limitación de velocidad por herramienta. Las expresiones CEL pueden inspeccionar los nombres de las herramientas y aplicar límites diferentes antes de cada llamada a una herramienta.
TrueFoundryMCP Gateway centraliza el acceso a las herramientas y divide la autenticación de entrada, el control de acceso y la autenticación de salida en tres capas independientes. Un desarrollador se autentica una vez con un token de acceso personal, mientras que la pasarela almacena todas las credenciales posteriores.
Los servidores MCP virtuales exponen un subconjunto seleccionado de herramientas. Así es como un equipo obtiene acceso de lectura a un repositorio sin obtener también derechos de eliminación.
Para obtener una guía de implementación más detallada, la de TrueFoundry sobre control de acceso MCP explica por qué los permisos de las herramientas requieren un punto de aplicación compartido. Esto cobra especial relevancia cuando las herramientas MCP pueden actualizar bases de datos, activar flujos de trabajo o acceder a sistemas confidenciales.
ElAgent Gateway gobierna flujos de trabajo de varios pasos con disyuntores; cuotas de tokens o costes por agente, por flujo de trabajo o por entorno; reintentos; tiempos de espera; rutas de reserva; y seguimientos de extremo a extremo que abarcan los pasos del agente, las llamadas al modelo y las interacciones con las herramientas. Funciona con LangChain, CrewAI e implementaciones personalizadas, sin necesidad de un marco de trabajo específico.
Los presupuestos de flujo de trabajo ilustran la diferencia en el empaquetado. TrueFoundry los expresa como valores predeterminados de la pasarela que los flujos de trabajo individuales pueden anular:
# Gateway default applies to every workflow unless overridden
defaults:
  token_budget_per_request: 50000
  loop_detection: on

workflows:
  research-crew:
    token_budget_per_request: 120000   # overrides the 50k default
  support-router:
    # no override, inherits the gateway default
Nada impide que un equipo de Solo AI logre el mismo resultado. El trabajo recae en las expresiones CEL y en los recursos personalizados de políticas que el equipo de plataforma escribe, revisa y mantiene.
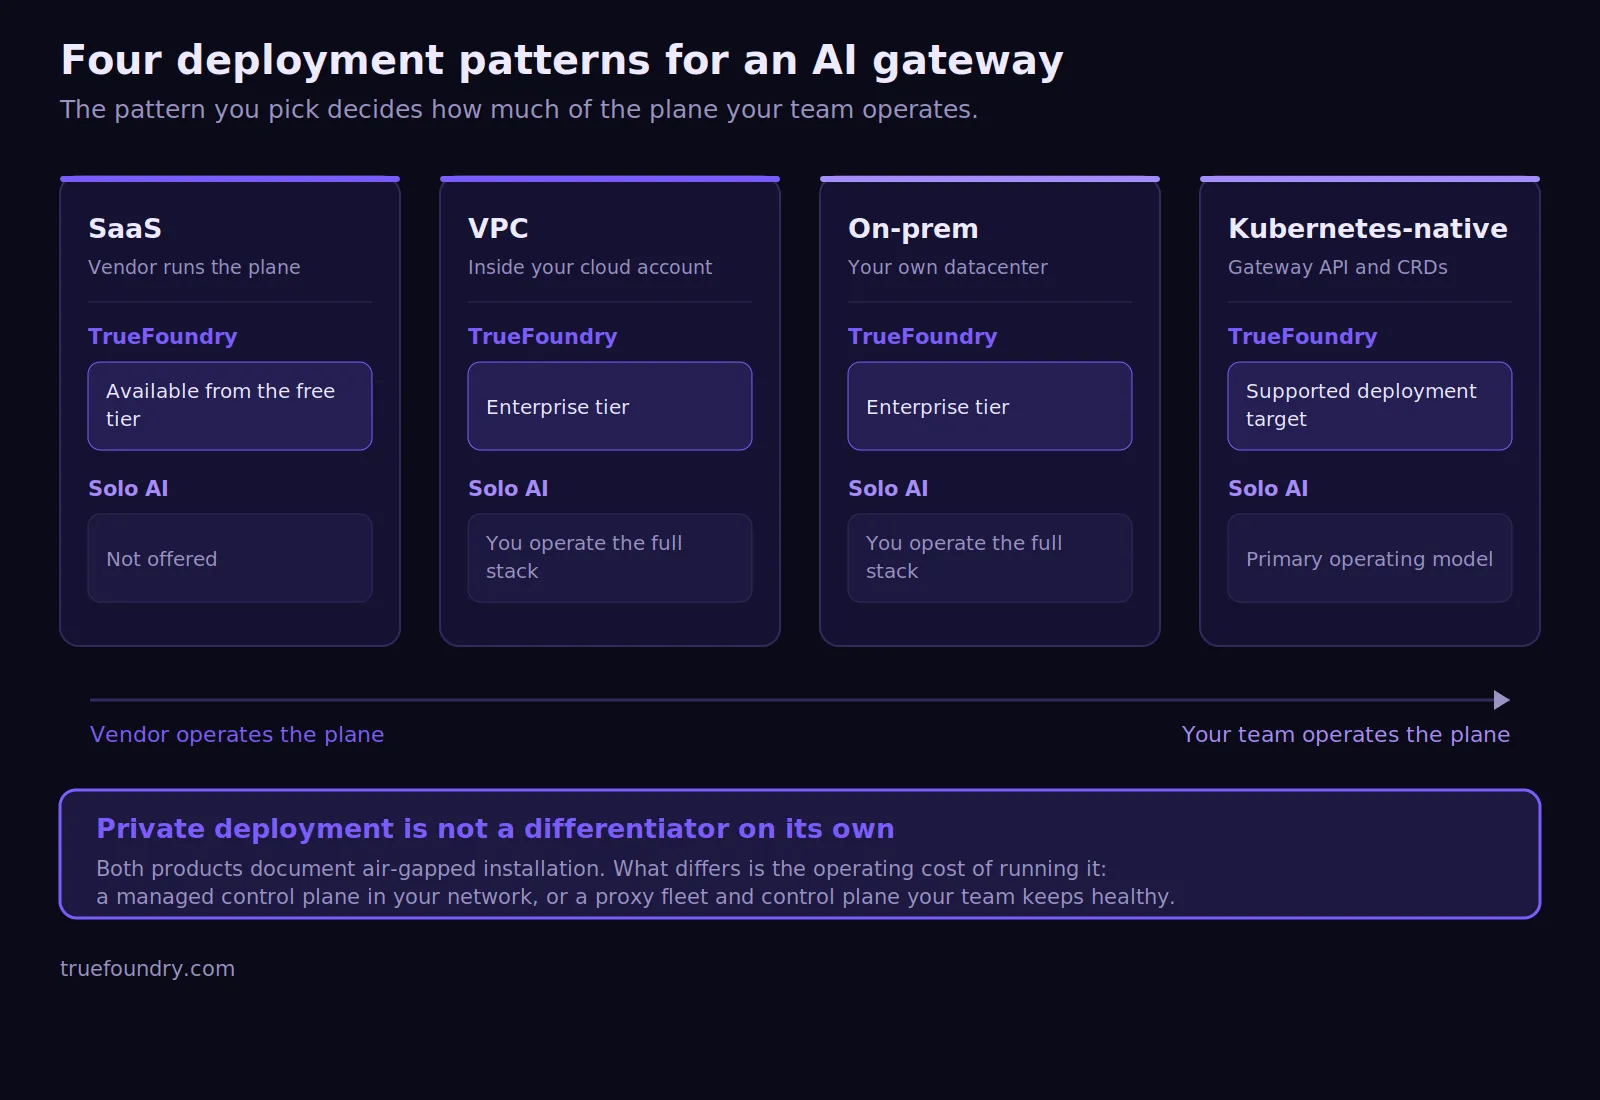
El despliegue desempeña un papel importante en la decisión entre Solo AI y TrueFoundry. Ambos proveedores ofrecen despliegue privado. Solo documenta rutas de instalación en Kubernetes, autónomas y en entornos aislados (air-gapped). Las instalaciones empresariales requieren las licencias de Solo adecuadas y la responsabilidad operativa por parte del equipo del cliente.
TrueFoundry admite modelos de SaaS gestionado y de pasarela y plano de control alojados por el cliente. Los clientes empresariales pueden ejecutar la pasarela dentro de su propia infraestructura. Esto permite que el tráfico de LLM permanezca dentro de las instalaciones aprobadas mientras se preserva la gestión centralizada de políticas.
La diferencia operativa es más importante que el despliegue privado en sí. Solo otorga a los clientes la responsabilidad directa de la infraestructura de proxy, la configuración, las actualizaciones y los servicios de soporte. TrueFoundry ofrece el plano de control como producto, al tiempo que admite límites de ejecución privados.
Por tanto, los requisitos de privacidad de datos pueden determinar la elección. Las organizaciones que procesan prompts regulados pueden preferir el tráfico de modelos privado y el almacenamiento controlado por el cliente. Otras pueden valorar más las operaciones gestionadas que la propiedad directa de la infraestructura.
Las rutas de adquisición también difieren. TrueFoundry AI Gateway está disponible a través de AWS Marketplace. Solo.io también publica agentgateway y productos relacionados de Kubernetes a través de AWS Marketplace. Por tanto, las organizaciones con procesos de adquisición en la nube existentes pueden evaluar ambos a través de canales establecidos.
Los costes empresariales exactos de Solo AI dependen de los contratos y de los requisitos de infraestructura. Solo utiliza licencias empresariales para las capacidades comerciales, mientras que el agentgateway de código abierto puede desplegarse por separado. Por tanto, los compradores deben comparar los costes totales de propiedad en lugar de tratar la licencia como el único gasto.
TrueFoundry publica los precios de AI Gateway para sus planes estándar. La página de precios actual enumera las opciones Developer, Pro y otras superiores para empresas. El nivel gratuito permite la experimentación, mientras que el despliegue de la pasarela privada y del plano de control requiere la versión Enterprise.
Solo incluye ahora capacidades integradas de gestión de costes para cargas de trabajo de LLM. Su pasarela puede calcular los costes del modelo, realizar un seguimiento del uso de tokens y presentar el gasto a través de un panel administrativo. Los presupuestos también pueden limitar el consumo de dólares o tokens por clave de API.
TrueFoundry atribuye los costes de forma similar según el modelo, el equipo y el flujo de trabajo. Su guía de costes de la pasarela de IA explica cómo la tarificación a nivel de solicitud y el soporte de metadatos facilitan una gobernanza de costes centralizada. Los paneles personalizados permiten visualizar el uso en los distintos equipos o cargas de trabajo.
Para los equipos financieros multinacionales, el mismo requisito puede aparecer como rateio de custos o contabilidade de custos. Los sistemas de compras también pueden describir la neutralidad de proveedor como independente de fornecedor. En cualquier caso, la necesidad subyacente es una atribución fiable entre modelos, equipos y cargas de trabajo empresariales.
El gasto más importante suele ser la gestión operativa. Solo requiere que los equipos ejecuten y mantengan la infraestructura que eligen. La pasarela de TrueFoundry puede reducir esa carga de trabajo mediante un despliegue gestionado, lo que genera un ahorro potencial de costes allí donde las operaciones de pasarela dedicadas requerirían personal adicional.
El cálculo cambia para las empresas con equipos de Kubernetes maduros. Los operadores existentes pueden integrar la infraestructura de Solo en sus mejores prácticas establecidas. Las organizaciones que crean una función de control de IA desde cero pueden valorar más el modelo gestionado.
Por tanto, la comparación entre TrueFoundry y Solo AI debe tener en cuenta el software, la infraestructura, la dotación de personal, la respuesta ante incidentes y la carga de trabajo de cumplimiento. Una licencia más barata puede resultar costosa si se subestiman los requisitos operativos.
Solo AI tiene sentido cuando las organizaciones ya cuentan con una sólida experiencia en redes Kubernetes. También es adecuado para equipos que desean un control granular de la pasarela y una personalización profunda de la infraestructura. Los usuarios actuales de Solo Enterprise para Istio pueden beneficiarse de una integración más estrecha entre las redes y las cargas de trabajo de IA.
Elija Solo AI cuando:
Solo también puede gestionar cargas de trabajo HTTP habituales junto con el tráfico de LLM y agentes. Esto es importante cuando los equipos desean una base de pasarela única que abarque tanto los servicios tradicionales como la IA basada en agentes. Su base de código abierto ofrece a los ingenieros de infraestructura un control significativo sobre el plano de datos.
La opción más adecuada es aquella en la que las operaciones detalladas de pasarela ya son la norma. Tanto Solo AI como TrueFoundry pueden gobernar las cargas de trabajo de IA, pero Solo pone más control en manos de los equipos de infraestructura.
TrueFoundry destaca cuando la gobernanza debe funcionar de forma coherente en varios equipos de IA. La comparación entre TrueFoundry y Solo AI deja de centrarse en la profundidad de la red para hacerlo en la simplicidad operativa. Los equipos pueden gestionar modelos, agentes, herramientas, presupuestos y políticas sin necesidad de ensamblar capas de gobernanza independientes.
Elige TrueFoundry cuando:
La aplicación previa a la llamada es declarativa y reside en el control de versiones. Las reglas se evalúan en orden y la primera coincidencia es la que prevalece:
name: ratelimiting-config
type: gateway-rate-limiting-config
rules:
  # Cap one contractor account on a specific model
  - id: "contractor-gpt4-daily"
    when:
      subjects: ["user:contractor@example.com"]
      models: ["openai-main/gpt4"]
    limit_to: 1000
    unit: requests_per_day

  # Give every user an independent daily token budget
  - id: "user-daily-limit"
    when: {}
    limit_to: 1000000
    unit: tokens_per_day
    rate_limit_applies_per: ['user']
El campo `rate_limit_applies_per` crea un contador independiente por entidad, por lo que una única regla cubre a todos los usuarios sin necesidad de generar una regla por identidad. Una solicitud que supera su límite devuelve un error HTTP 429, indicando la regla que se activó, junto con una cabecera `x-tfy-applied-rules`:
{
  "status": "failure",
  "message": "Rate limit exceeded for model: openai-main/gpt4 with rule: contractor-gpt4-daily",
  "error": {
    "type": "RateLimitError",
    "code": "429"
  },
  "error_origin_level": "rate_limit_budget"
}
Nada de esto hace que Solo AI sea débil. Solo AI se centra en la infraestructura, mientras que TrueFoundry se centra en la gobernanza empresarial. Los equipos que comparen ambas opciones deben decidir si quieren gestionar la pasarela en profundidad o gobernar las cargas de trabajo de IA cuanto antes.
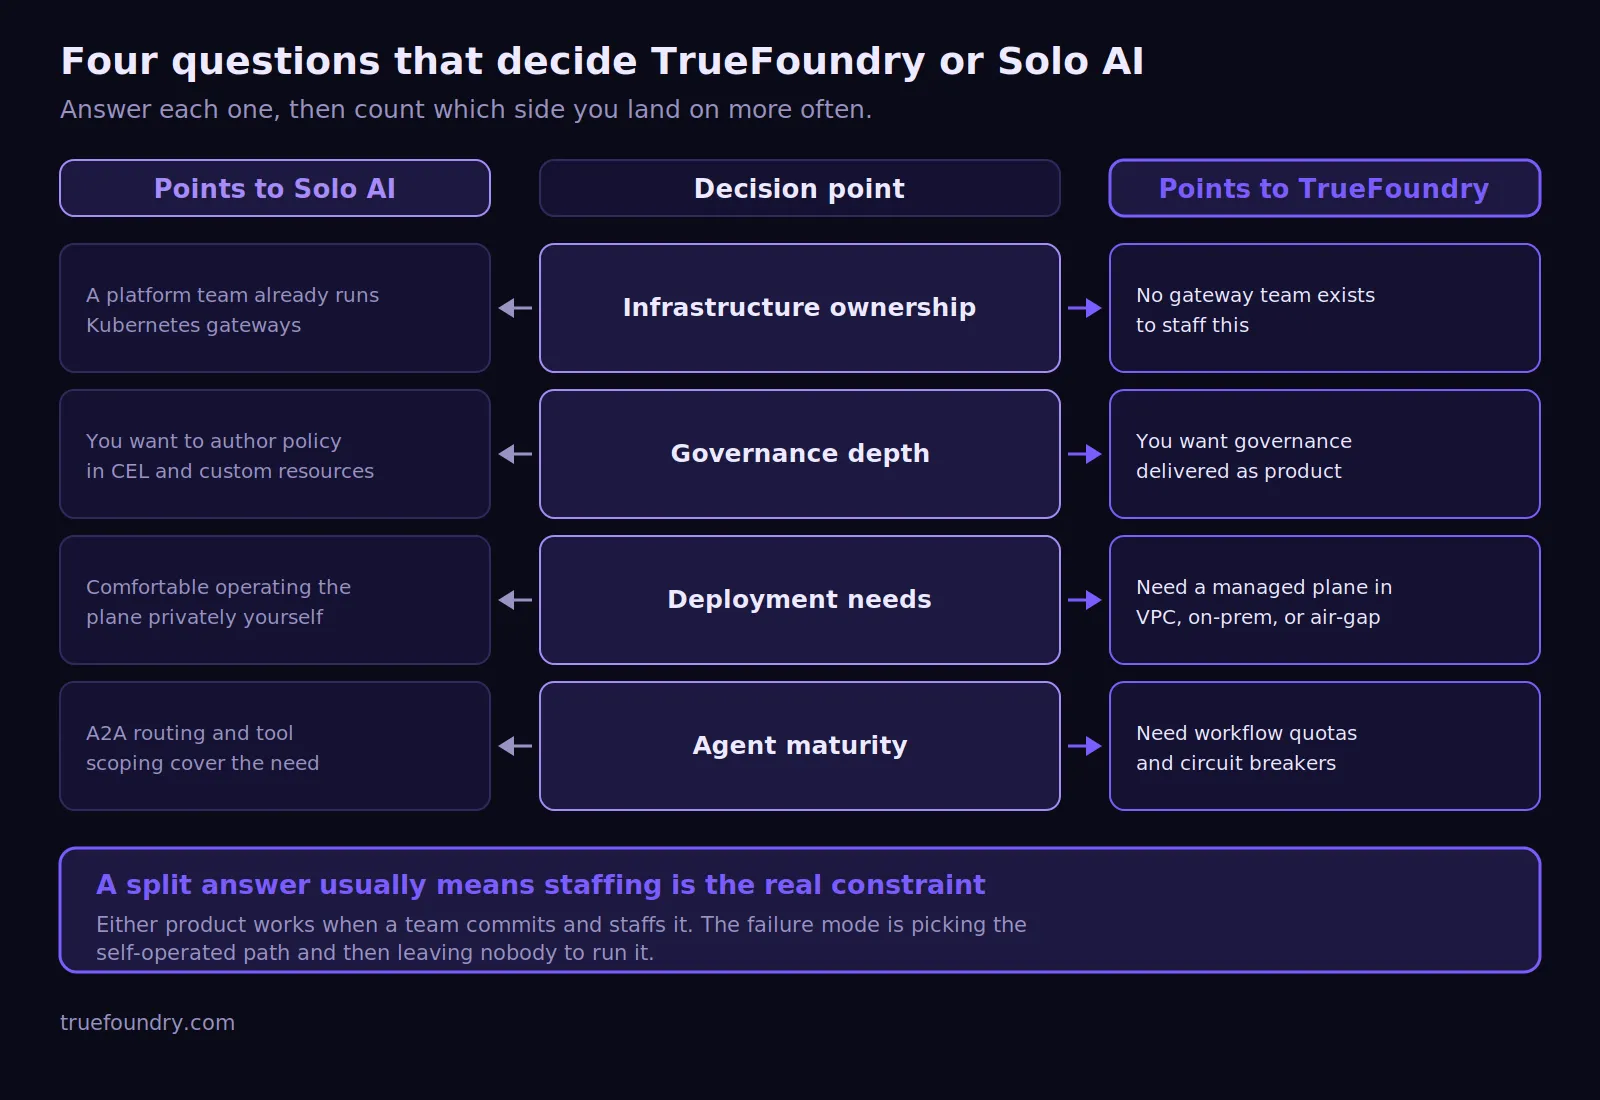
La decisión final entre TrueFoundry y Solo AI depende de quién deba gestionar la pasarela. Solo AI es adecuado para organizaciones que desean un control detallado sobre la infraestructura y que ya operan con redes Kubernetes a gran escala. Su plataforma ofrece capacidades sólidas de pasarela, LLM, MCP y agentes a través de un modelo operativo basado en la configuración.
TrueFoundry es adecuado para empresas que desean que esos controles se empaqueten en una plataforma de gobernanza unificada. Hace hincapié en la política centralizada, la flexibilidad de despliegue, la observabilidad, la atribución de costes y la gobernanza de agentes. Los equipos pueden adoptar la plataforma sin necesidad de crear primero una nueva función de operaciones de pasarela.
Elige TrueFoundry o Solo AI en función del modelo operativo que tu organización pueda mantener. Solo recompensa la propiedad profunda de la infraestructura. TrueFoundry reduce la cantidad de ensamblaje de pasarelas y el trabajo continuo de políticas requerido por los equipos internos.
La elección entre Solo AI y TrueFoundry también debe reflejar la futura complejidad de la carga de trabajo. Los modelos, las integraciones MCP, los agentes autónomos y los requisitos de cumplimiento tienden a crecer al mismo tiempo. La plataforma debe seguir siendo manejable a medida que esa superficie se amplía.
Para los equipos que comparan ambas opciones, la pregunta práctica es sencilla. Decidan si la propiedad de la infraestructura genera valor estratégico por sí misma. Si es así, Solo AI merece una consideración seria. Si la gobernanza centralizada y una menor complejidad operativa son más importantes, TrueFoundry es la opción más adecuada.
Reserve una demostración con TrueFoundry para comparar su stack de IA actual con una arquitectura de referencia de AI Gateway empresarial.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada

















